Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

KarryTech Ransomware
Ransomware

KarryTech Ransomware

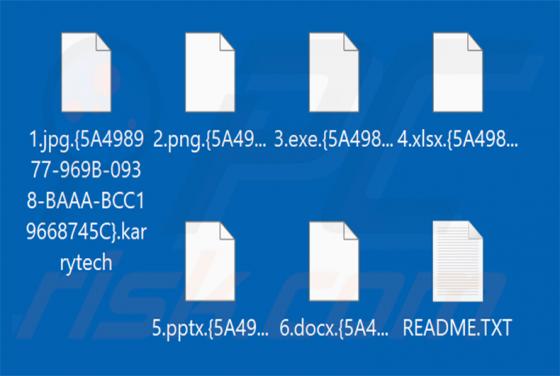
KarryTech to ransomware, które nasi badacze wykryli podczas analizy nowych przesłanych plików w serwisie VirusTotal. Szyfruje ono pliki przechowywane na komputerze ofiary i żąda zapłaty w zamian za narzędzie do odszyfrowania. Na naszym komputerze testowym KarryTech dołączał do każdej nazwy zaszyfro
Betelgeuse Ransomware
Ransomware

Betelgeuse Ransomware

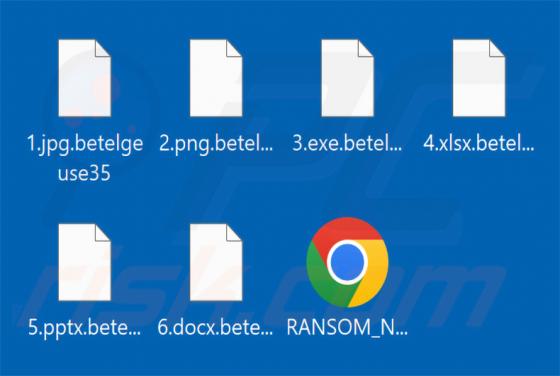
Betelgeuse to ransomware, które nasz zespół odkrył podczas rutynowej kontroli nowych plików przesłanych do serwisu VirusTotal. Jego celem są sieci firmowe - szyfruje pliki i żąda zapłaty w zamian za klucz deszyfrujący. Twierdzi również, że przed zaszyfrowaniem wykrada poufne dane, grożąc ich public

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

MAJINAHANASHI to ransomware, które nasi badacze odkryli podczas analizy nowych próbek złośliwego oprogramowania przesłanych do VirusTotal. Szyfruje ono pliki, dodaje do ich nazw rozszerzenie .majin oraz umieszcza notatkę z żądaniem okupu w pliku tekstowym o nazwie README.txt. Atakujący twierdzą rów

Fake Xeno Malware
Trojan

Fake Xeno Malware

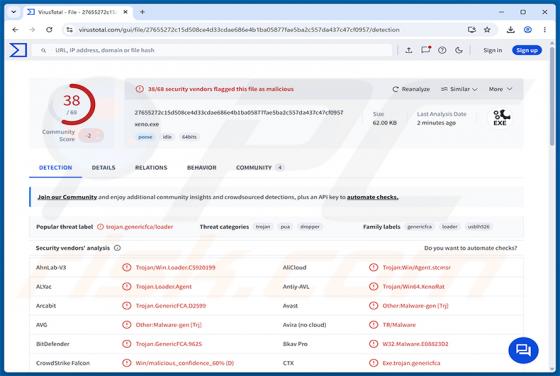
Fałszywy Xeno to wieloetapowy trojan, który dostarcza połączenie narzędzia kradnącego informacje oraz trojana zdalnego dostępu (Remote Access Trojan, RAT). Jest on ukryty pod postacią programu do uruchamiania skryptów Roblox o nazwie „Xeno" - narzędzia do oszukiwania promowanego na forach dla gracz

Mandatory Verification/Update Process oszustwo e-mailowe
Phishing/Oszustwo

Mandatory Verification/Update Process oszustwo e-mailowe

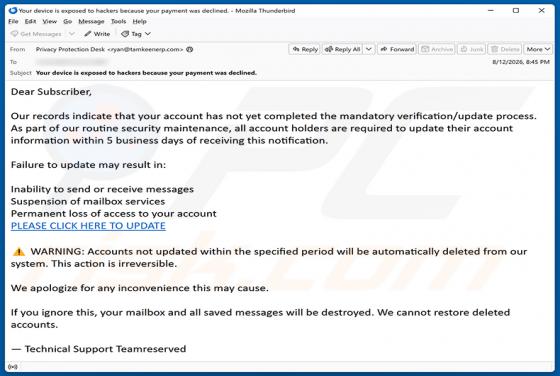
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Podszywa się on pod pilne powiadomienie o bezpieczeństwie od dostawcy usług poczty elektronicznej, wywierając na odbiorcach presję, aby kliknęli łącze prowadzące do fałszywej strony logowania. Każdy, kto poda swoje dane

Invoice Payment Is Past Due oszustwo e-mailowe
Phishing/Oszustwo

Invoice Payment Is Past Due oszustwo e-mailowe

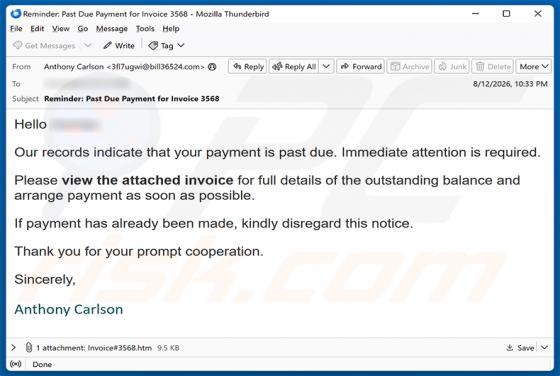
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod przypomnienie o płatności i wykorzystuje załącznik w postaci pliku HTML, który po otwarciu wyświetla fałszywą stronę logowania Microsoft, zaprojektowaną w celu kradzieży danych logowa

ChatGPT Payment Reminder oszustwo e-mailowe
Phishing/Oszustwo

ChatGPT Payment Reminder oszustwo e-mailowe

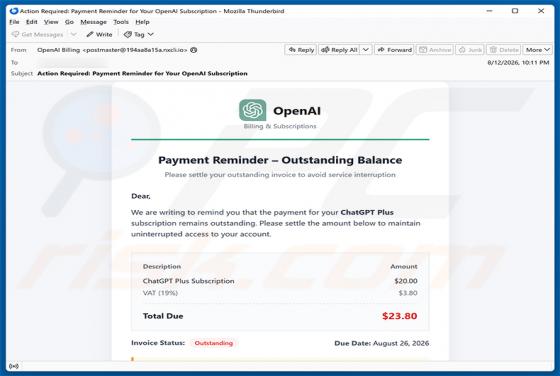
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość została zaprojektowana tak, aby wyglądała jak oficjalne powiadomienie rozliczeniowe od OpenAI, twierdząc, że odbiorca ma zaległą płatność za swoją subskrypcję ChatGPT Plus. Jest to e-mail phishingowy, mający na celu nakłoni

WindRelay Malware (Android)
Trojan

WindRelay Malware (Android)

WindRelay to wyspecjalizowane złośliwe oprogramowanie typu relay NFC atakujące użytkowników Androida w Europie Środkowej. Działając w połączeniu ze SpyNote, trojanem Remote Access Trojan, przechwytuje dane zbliżeniowych kart płatniczych i przesyła je do atakujących w czasie rzeczywistym. Według bad

FLocker Ransomware
Ransomware

FLocker Ransomware

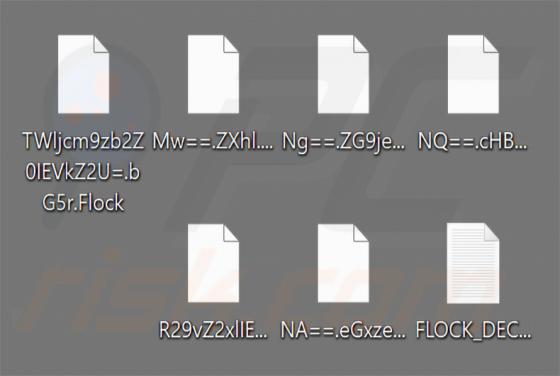
FLocker to program typu ransomware, który nasi badacze przeanalizowali podczas przeglądania próbek malware przesłanych do VirusTotal. Szyfruje on pliki ofiar, zmienia ich nazwy przy użyciu kodowania Base64, dodaje rozszerzenie .Flock i zmienia tapetę pulpitu. Na naszej maszynie testowej FLocker zak

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO to ransomware, które nasz zespół badawczy odkrył podczas analizy nowych próbek malware przesłanych do serwisu VirusTotal. Szyfruje ono pliki ofiar i zmienia ich nazwy na losowe ciągi znaków, zastępując zarówno oryginalną nazwę pliku, jak i rozszerzenie losowymi znakami. Atakujący grożą równi