Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

E4del RAT
Trojan

E4del RAT

E4del RAT to trojan zdalnego dostępu (RAT), który ukrywa się wewnątrz autentycznej, podpisanej cyfrowo aplikacji Discord. Po zainstalowaniu pozwala atakującym obserwować ekran ofiary w czasie rzeczywistym, uruchamiać polecenia, przechwytywać zrzuty ekranu oraz instalować dodatkowe malware na komput

PINHOLE RAT
Trojan

PINHOLE RAT

PINHOLE RAT to trojan zdalnego dostępu (RAT) wykryty przez SOCRadar Threat Research Unit (STRU) w sierpniu 2026 roku. Po zainstalowaniu daje atakującym zdalną kontrolę nad zainfekowanym komputerem z systemem Windows, umożliwiając im kradzież plików, przechwytywanie zrzutów ekranu, uruchamianie pole

SynkLoader Malware
Trojan

SynkLoader Malware

SynkLoader to loader złośliwego oprogramowania, który wykorzystuje modułową konstrukcję do wdrażania łańcucha narzędzi atakujących na zainfekowane systemy Windows. Zgodnie z badaniami opublikowanymi przez Expel, zagrożenie to zostało po raz pierwszy zaobserwowane w sierpniu 2026 roku podczas badani

Grandeur Ransomware
Ransomware

Grandeur Ransomware

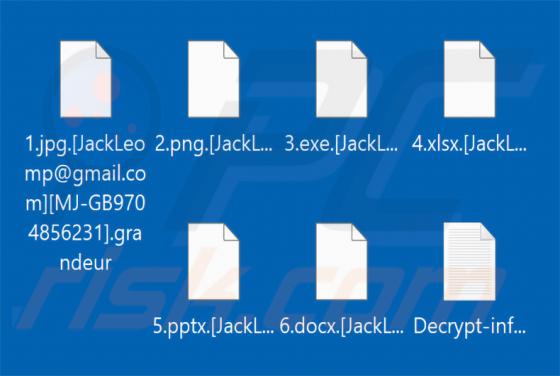
Grandeur to ransomware wykryte przez nasz zespół badawczy podczas rutynowej kontroli nowych przesłanych plików do VirusTotal. Należy ono do rodziny ransomware VoidCrypt i szyfruje pliki ofiar, żądając zapłaty za ich odzyskanie. Na naszej maszynie testowej to ransomware zaszyfrowało pliki i dołączył

You Have Received A Tax Invoice oszustwo e-mailowe
Phishing/Oszustwo

You Have Received A Tax Invoice oszustwo e-mailowe

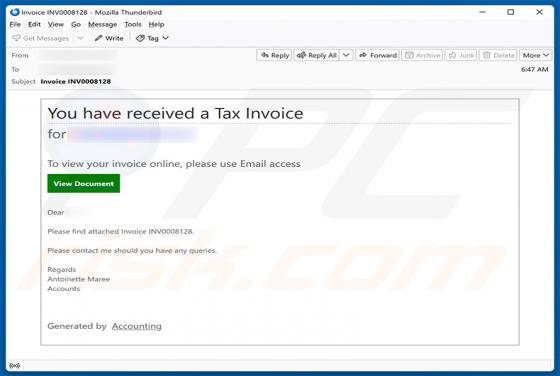
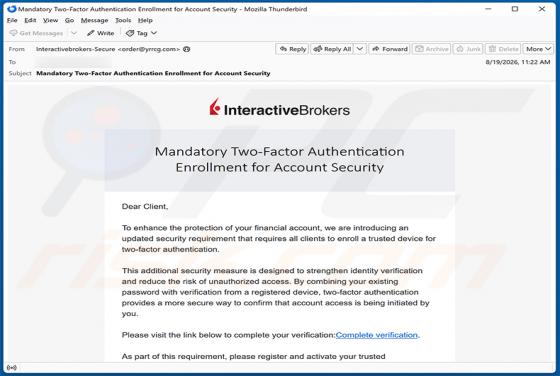
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość jest zamaskowana jako powiadomienie o fakturze podatkowej z systemu księgowego, nakłaniające odbiorców do kliknięcia przycisku, który prowadzi do fałszywej strony logowania do poczty internetowej. Każ

QuickBooks - Payment Overdue oszustwo e-mailowe
Phishing/Oszustwo

QuickBooks - Payment Overdue oszustwo e-mailowe

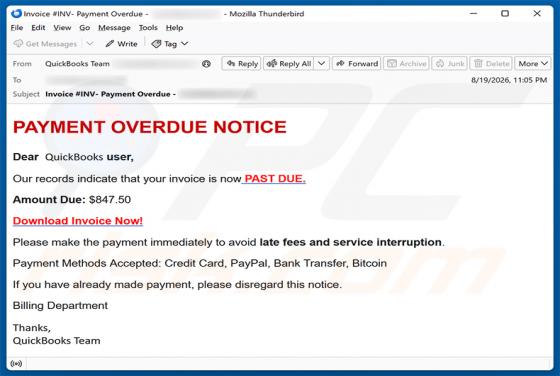
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing podszywające się pod QuickBooks, popularne oprogramowanie księgowe. Wiadomość fałszywie twierdzi, że odbiorca ma nieopłaconą fakturę i nakłania go do jej pobrania - jednak łącze prowadzi do fałszywej strony logo

LLHN Stealer
Trojan

LLHN Stealer

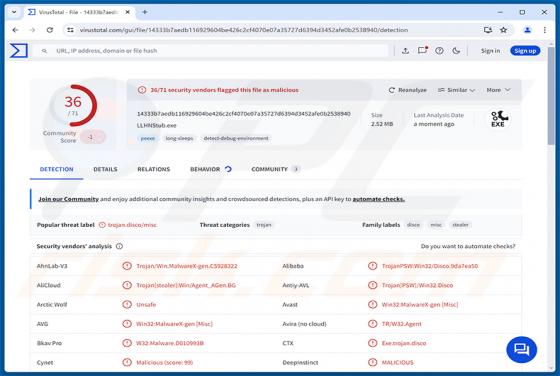
LLHN Stealer to program kradnący informacje - rodzaj złośliwego oprogramowania zaprojektowanego do potajemnego pozyskiwania poufnych danych z zainfekowanych komputerów z systemem Windows. Jego celem są zapisane w przeglądarce dane logowania, pliki cookie sesji, tokeny platform, dane portfeli krypto

Manic Malware (Android)
Trojan

Manic Malware (Android)

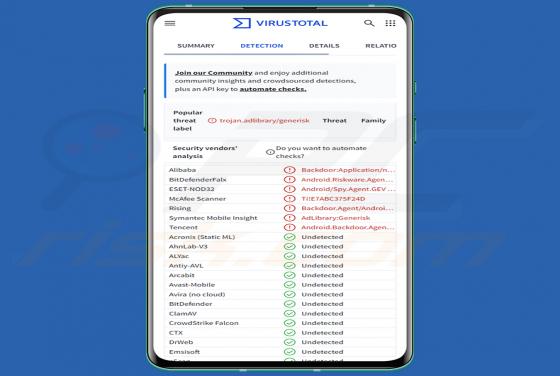
Manic to trojan bankowy dla systemu Android (banking trojan), który dodatkowo posiada funkcje oprogramowania szpiegującego i zdalnego dostępu. Atakuje użytkowników ponad 169 aplikacji finansowych, rządowych, płatniczych i kryptowalutowych. Malware zostało po raz pierwszy przeanalizowane przez Threa

KIMO Ransomware
Ransomware

KIMO Ransomware

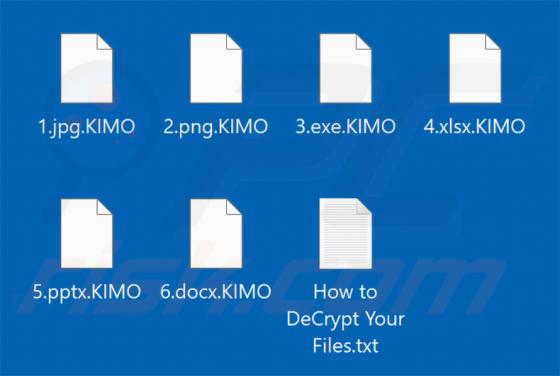
KIMO to ransomware, które nasi badacze odkryli podczas analizy nowych próbek malware przesłanych do serwisu VirusTotal. Szyfruje ono pliki przy użyciu AES-256-CTR i dołącza rozszerzenie .KIMO do każdego zablokowanego pliku. Na naszym komputerze testowym to ransomware zaszyfrowało pliki i dołączyło