Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Mantax Otax Malware (Android)
Trojan

Mantax Otax Malware (Android)

Mantax Otax to androidowy ransomware z wbudowanymi funkcjami spyware, skierowany do użytkowników w Indonezji. Szyfruje pliki na urządzeniu, blokuje ekran i zmusza ofiary do rozmowy z atakującymi, jednocześnie po cichu wykradając wiadomości, zdjęcia, hasła i inne dane osobowe. Złośliwe oprogramowani
NoxLock Ransomware
Ransomware

NoxLock Ransomware

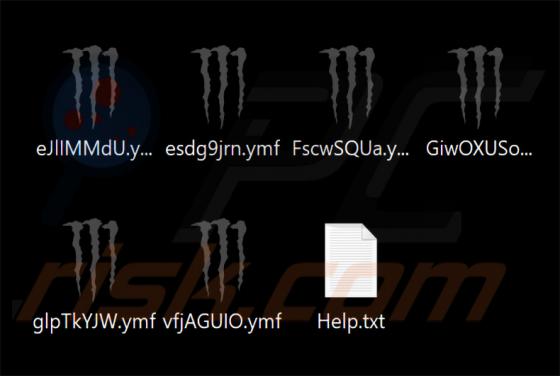
NoxLock to ransomware, które nasi badacze odkryli podczas rutynowej kontroli nowych zgłoszeń do serwisu VirusTotal. Szyfruje ono pliki i zastępuje zarówno oryginalną nazwę, jak i rozszerzenie każdego pliku losowymi ciągami znaków. NoxLock twierdzi również, że kradnie dane ofiar przed szyfrowaniem -

Verify Your Mailbox oszustwo e-mailowe
Phishing/Oszustwo

Verify Your Mailbox oszustwo e-mailowe

Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość fałszywie twierdzi, że skrzynka pocztowa odbiorcy nie przeszła weryfikacji i zostanie dezaktywowana. Jest ona zaprojektowana tak, aby nakłonić użytkowników do wprowadzenia danych logowania na fałszywej stronie

QuickBooks Online Accountant Invitation oszustwo e-mailowe
Phishing/Oszustwo

QuickBooks Online Accountant Invitation oszustwo e-mailowe

Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing podszywające się pod oficjalne zaproszenie QuickBooks Online Accountant od firmy Intuit. Kliknięcie zawartego w nim linku prowadzi do fałszywej witryny zaprojektowanej w celu kradzieży danych logowania do poczty e-mail n

Email Delivery Notification oszustwo
Phishing/Oszustwo

Email Delivery Notification oszustwo

Przeanalizowaliśmy tę wiadomość e-mail i doszliśmy do wniosku, że jest to oszustwo typu phishing. Wiadomość podszywa się pod automatyczne powiadomienie od dostawcy usług e-mail, fałszywie twierdząc, że niektóre wiadomości odbiorcy oczekują na dostarczenie z powodu problemu z kontem. Została zaproje

PEEP RAT
Trojan

PEEP RAT

PEEP RAT to złośliwe rozszerzenie przeglądarki podszywające się pod menedżer zakładek o nazwie „Smart Bookmarks". Zgodnie z badaniami opublikowanymi przez SOCRadar, jest to trojan zdalnego dostępu (RAT, trojan) zaprojektowany w celu przekształcenia zainfekowanych przeglądarek w backdoory na poziomi

DarkTortilla RAT
Trojan

DarkTortilla RAT

DarkTortilla RAT to trojan zdalnego dostępu o znacznych możliwościach kradzieży informacji. Po cichu zbiera z zainfekowanych maszyn zapisane hasła przeglądarki, pliki cookie sesji oraz dane kart płatniczych, nie wyświetlając żadnych widocznych oznak aktywności. Zgodnie z analizą opublikowaną przez

ZigCryptoStealer Malware
Trojan

ZigCryptoStealer Malware

ZigCryptoStealer to szkodliwe oprogramowanie kradnące kryptowaluty, napisane w języku programowania Zig. Działa jako clipper - monitoruje schowek systemu Windows i gdy ofiara skopiuje adres portfela kryptowalut, po cichu podmienia go na adres należący do atakującego. Płatności, które ofiara zamierz