Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

FedEx Shipment Scheduled For Delivery oszustwo e-mailowe
Phishing/Oszustwo

FedEx Shipment Scheduled For Delivery oszustwo e-mailowe

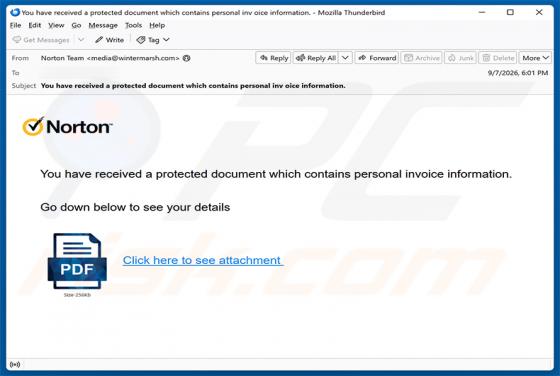
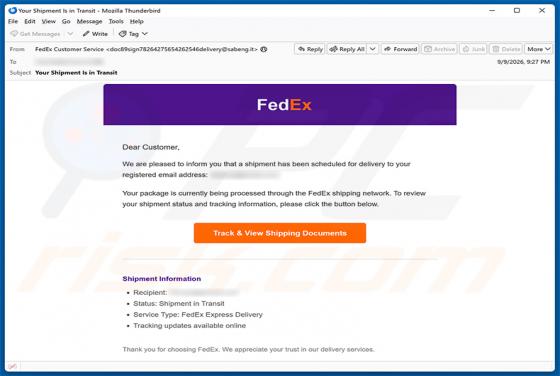
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod oficjalne powiadomienie o przesyłce FedEx i nakłania odbiorców do kliknięcia łącza w celu sprawdzenia szczegółów śledzenia przesyłki. To łącze prowadzi do fałszywej strony zaprojektow
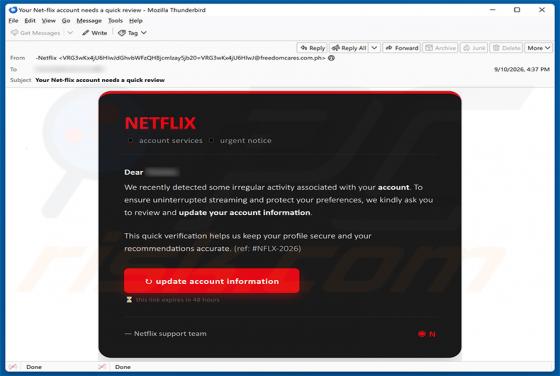
Netflix - Irregular Account Activity oszustwo e-mailowe
Phishing/Oszustwo

Netflix - Irregular Account Activity oszustwo e-mailowe

Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Podszywa się on pod oficjalne powiadomienie o zabezpieczeniach konta Netflix i fałszywie twierdzi, że na koncie odbiorcy wykryto nieprawidłową aktywność. Celem jest skłonienie odbiorców do odwiedzenia fałszywej witryny

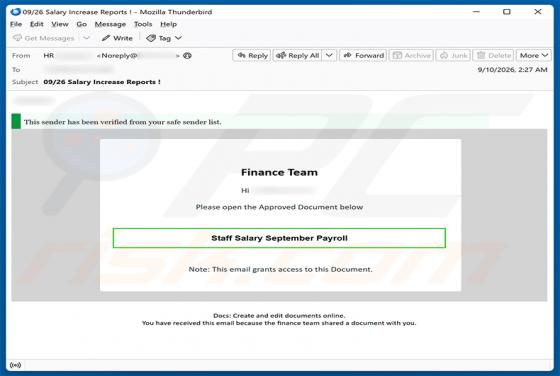
Staff Salary Payroll oszustwo e-mailowe
Phishing/Oszustwo

Staff Salary Payroll oszustwo e-mailowe

Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość ta jest zamaskowana jako wewnętrzne powiadomienie o udostępnieniu dokumentu, podszywa się pod styl alertów Google Docs i próbuje nakłonić odbiorców do wpisania danych logowania do konta e-mail na fałs

Mailbox Overview Available oszustwo e-mailowe
Phishing/Oszustwo

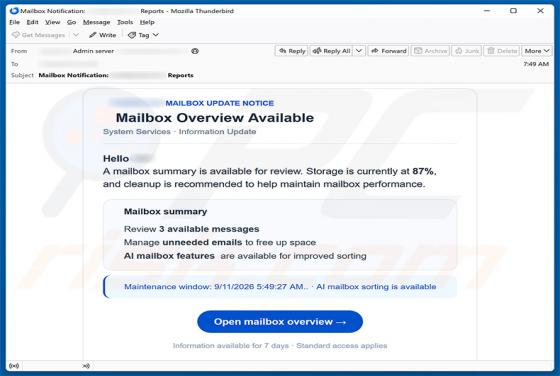
Mailbox Overview Available oszustwo e-mailowe

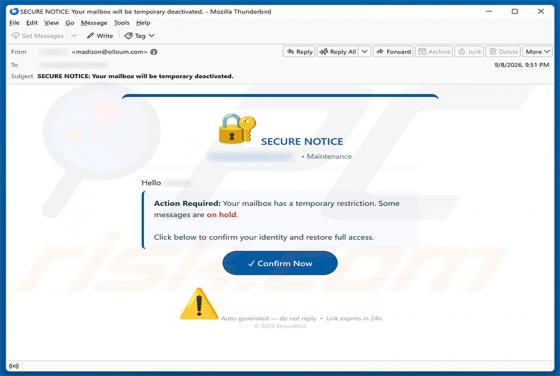
Po przeanalizowaniu tej wiadomości e-mail ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod powiadomienie o aktualizacji skrzynki pocztowej, twierdząc, że pamięć odbiorcy jest niemal pełna oraz że podsumowanie skrzynki oczekuje na przejrzenie. Jej prawdziwym celem jest zwab

Mantax Otax Malware (Android)
Trojan

Mantax Otax Malware (Android)

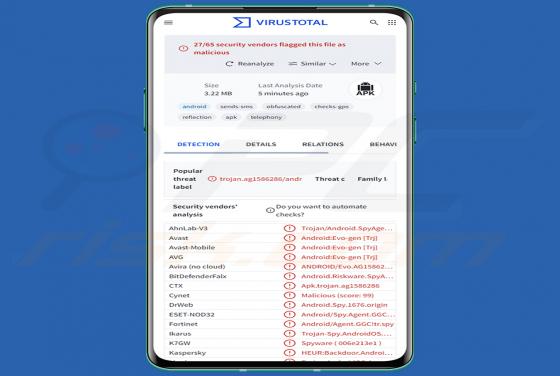
Mantax Otax to androidowy ransomware z wbudowanymi funkcjami spyware, skierowany do użytkowników w Indonezji. Szyfruje pliki na urządzeniu, blokuje ekran i zmusza ofiary do rozmowy z atakującymi, jednocześnie po cichu wykradając wiadomości, zdjęcia, hasła i inne dane osobowe. Złośliwe oprogramowani

NoxLock Ransomware
Ransomware

NoxLock Ransomware

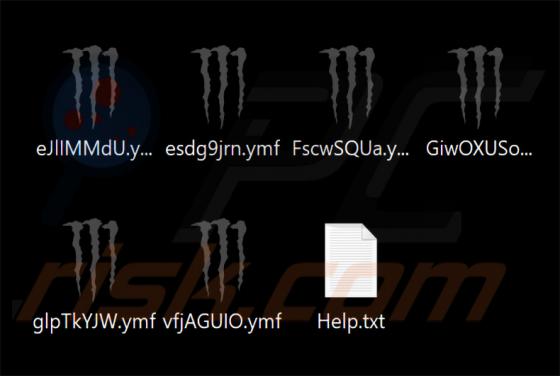
NoxLock to ransomware, które nasi badacze odkryli podczas rutynowej kontroli nowych zgłoszeń do serwisu VirusTotal. Szyfruje ono pliki i zastępuje zarówno oryginalną nazwę, jak i rozszerzenie każdego pliku losowymi ciągami znaków. NoxLock twierdzi również, że kradnie dane ofiar przed szyfrowaniem -

Verify Your Mailbox oszustwo e-mailowe
Phishing/Oszustwo

Verify Your Mailbox oszustwo e-mailowe

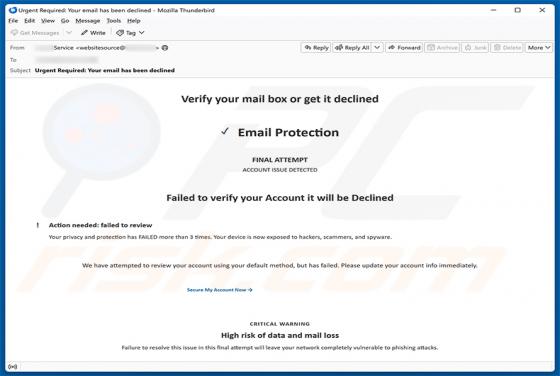
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość fałszywie twierdzi, że skrzynka pocztowa odbiorcy nie przeszła weryfikacji i zostanie dezaktywowana. Jest ona zaprojektowana tak, aby nakłonić użytkowników do wprowadzenia danych logowania na fałszywej stronie

QuickBooks Online Accountant Invitation oszustwo e-mailowe
Phishing/Oszustwo

QuickBooks Online Accountant Invitation oszustwo e-mailowe

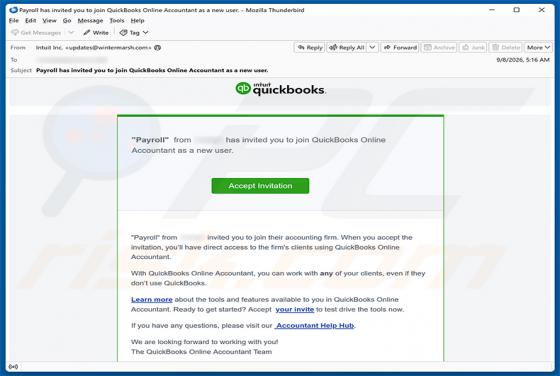
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing podszywające się pod oficjalne zaproszenie QuickBooks Online Accountant od firmy Intuit. Kliknięcie zawartego w nim linku prowadzi do fałszywej witryny zaprojektowanej w celu kradzieży danych logowania do poczty e-mail n