Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

DeskPilot Stealer
Trojan

DeskPilot Stealer

DeskPilot to wielofunkcyjny malware, który łączy możliwości złodzieja informacji z funkcjami trojana zdalnego dostępu (RAT). Rejestruje naciśnięcia klawiszy, tytuły aktywnych okien oraz zawartość schowka, a jednocześnie zapewnia atakującym zdalną kontrolę nad zainfekowanym komputerem w czasie rzecz
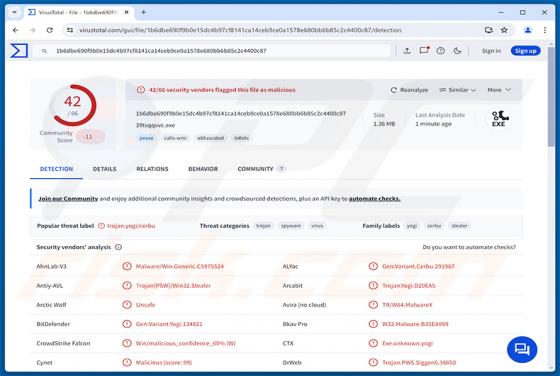
Traceguard - AI Web Security & Dev Agent złośliwe rozszerzenie
Trojan

Traceguard - AI Web Security & Dev Agent złośliwe rozszerzenie

Traceguard to złośliwe rozszerzenie przeglądarki Google Chrome, które przedstawia się jako „AI Web Security & Dev Agent". Jego rzeczywistym celem jest ingerowanie w bankowość internetową. Nasz zespół sklasyfikował je jako złośliwe rozszerzenie i malware - potajemnie przekierowuje ono przelewy b

Malware xeffStealer
Trojan

Malware xeffStealer

xeffStealer to wielofunkcyjne malware, które łączy możliwości złodzieja informacji (stealera) i trojana zdalnego dostępu (RAT). Zostało zaprojektowane do pozyskiwania danych logowania i danych sesji z dziesiątek aplikacji, jednocześnie zapewniając atakującym zdalną kontrolę nad zainfekowanym komput

AoQin Ransomware
Ransomware

AoQin Ransomware

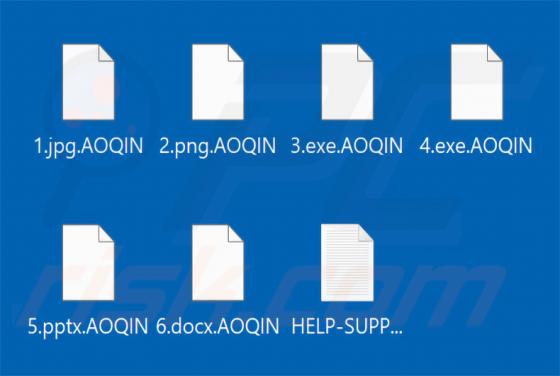
AoQin to ransomware, na które nasi badacze natrafili podczas analizy nowych próbek przesłanych do VirusTotal. Blokuje ono pliki poprzez ich szyfrowanie, dodaje do ich nazw własne rozszerzenie i pozostawia żądanie okupu, w którym wzywa ofiary do skontaktowania się z atakującymi. Na naszym komputerze

Dragonfly Shipping oszustwo e-mailowe
Phishing/Oszustwo

Dragonfly Shipping oszustwo e-mailowe

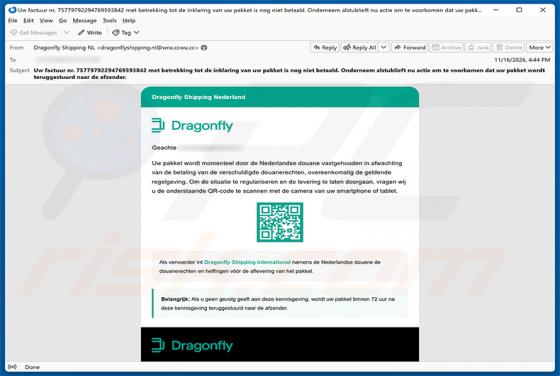
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość, napisana w języku niderlandzkim, podszywa się pod oficjalne powiadomienie od Dragonfly Shipping i twierdzi, że paczka odbiorcy jest zatrzymana przez holenderski urząd celny do czasu uiszczenia opłat importowych. Wiadomość

Employee Accounts Scheduled For Deletion oszustwo e-mailowe
Phishing/Oszustwo

Employee Accounts Scheduled For Deletion oszustwo e-mailowe

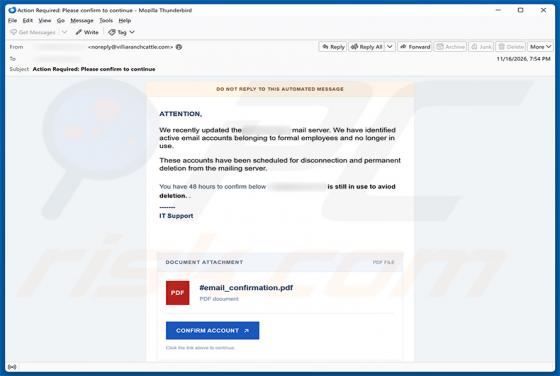
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo phishingowe. Wiadomość podszywa się pod zespół wsparcia IT i fałszywie twierdzi, że konto e-mail odbiorcy zostało zaplanowane do trwałego usunięcia. Jej celem jest nakłonienie użytkowników do wprowadzenia danych logowania do

Payment Has Been Processed wirus e-mailowy
Phishing/Oszustwo

Payment Has Been Processed wirus e-mailowy

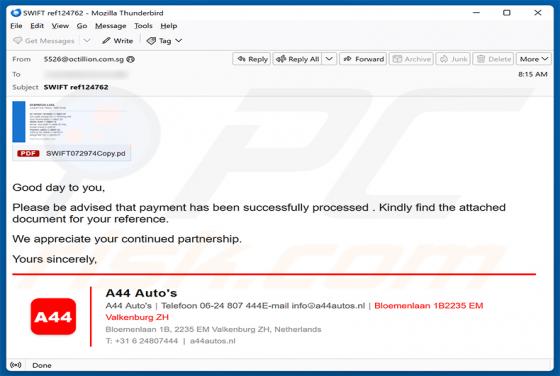
Nasz zespół przeanalizował tę wiadomość e-mail i ustalił, że jest to malspam. Wiadomość podszywa się pod potwierdzenie płatności od A44 Auto's, prawdziwego holenderskiego salonu samochodowego, aby nakłonić odbiorców do otwarcia załączonego pliku. Jej rzeczywistym celem jest zainfekowanie komputerów

Reklamy Swalnean.com
Powiadomienia spamowe

Reklamy Swalnean.com

Nasza analiza wykazała, że swalnean[.]com to nieuczciwa strona internetowa, która nakłania odwiedzających do zezwolenia na powiadomienia przeglądarki. Jako przynętę witryna wykorzystuje fałszywy monit weryfikacji człowieka, informując użytkowników, że muszą kliknąć „Zezwól", aby potwierdzić, że nie

Dark Project Ransomware
Phishing/Oszustwo

Dark Project Ransomware

Dark Project to ransomware, które szyfruje pliki w zainfekowanych systemach i żąda zapłaty za klucz deszyfrujący. Działa jako zagrożenie typu podwójnego wymuszenia: oprócz blokowania plików wykrada poufne dane firmowe i grozi ich opublikowaniem na stronie wycieku danych w sieci Tor, jeśli okup nie

Black Lotus Ransomware
Ransomware

Black Lotus Ransomware

Black Lotus to ransomware, które nasz zespół badawczy zidentyfikował podczas analizy nowych próbek malware przesłanych do serwisu VirusTotal. Szyfruje ono pliki, dodaje do ich nazw charakterystyczne rozszerzenie, tworzy notatkę z żądaniem okupu w postaci pliku tekstowego i zmienia tapetę pulpitu, a