Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Reklamy Vertexlinkkit.co.in
Powiadomienia spamowe

Reklamy Vertexlinkkit.co.in

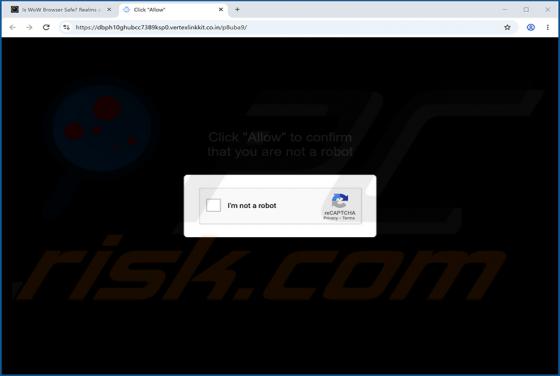
Nasz zespół badawczy znalazł podejrzaną stronę vertexlinkkit[.]co.in podczas analizowania podejrzanych witryn internetowych. Po jej zbadaniu ustaliliśmy, że promuje ona spam w postaci powiadomień przeglądarki. Witryna wykorzystuje fałszywy monit weryfikacji tożsamości jako przynętę. Jeśli odwiedzaj
Reklamy Ultrasunframe.it.com
Powiadomienia spamowe

Reklamy Ultrasunframe.it.com

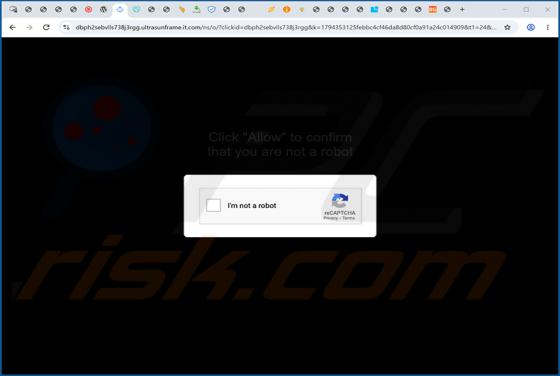
Nasz zespół badawczy natrafił na nieuczciwą stronę ultrasunframe[.]it.com podczas analizy podejrzanych witryn. Po jej zbadaniu ustaliliśmy, że promuje ona spam w postaci powiadomień przeglądarki i przekierowuje odwiedzających do innych (prawdopodobnie niewiarygodnych/szkodliwych) witryn. Ultrasun

Fraud Ransomware
Ransomware

Fraud Ransomware

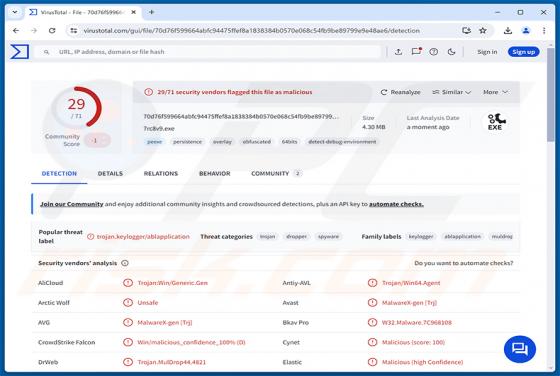
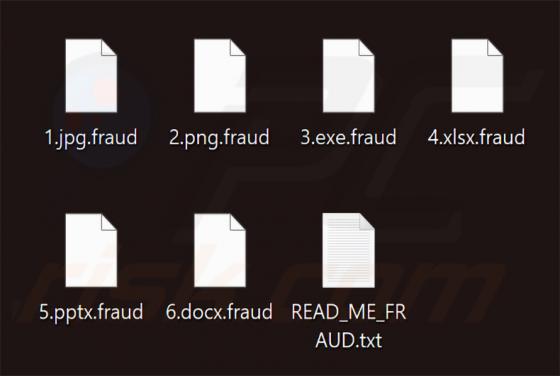
Fraud ransomware to ransomware, które nasz zespół badawczy wykrył podczas analizy nowych próbek przesłanych do VirusTotal. Wykorzystuje ono algorytm AES-256 do szyfrowania plików ofiar, a klucz szyfrujący jest chroniony za pomocą RSA-2048, co sprawia, że zablokowane pliki są niedostępne bez klucza

Google Cloud Storage Is Full oszustwo e-mailowe
Phishing/Oszustwo

Google Cloud Storage Is Full oszustwo e-mailowe

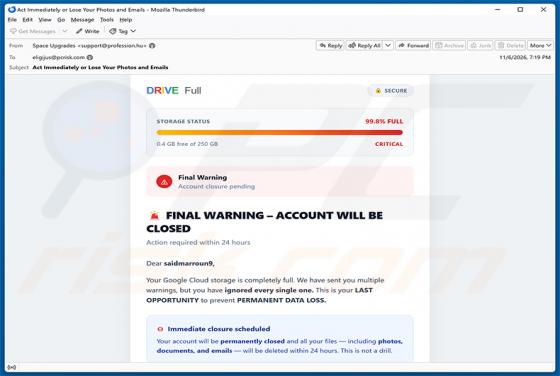
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość fałszywie twierdzi, że pamięć Google Cloud odbiorcy jest krytycznie zapełniona, a jego konto zostanie trwale usunięte w ciągu 24 godzin. Jest to oszustwo afiliacyjne, którego celem jest nakłonienie odbiorców do wyk

NETRYX RAT
Trojan

NETRYX RAT

NETRYX RAT to trojan zdalnego dostępu (RAT) napisany w języku Rust. Według analizy przeprowadzonej przez Joe Security malware podszywa się pod legalną aplikację o nazwie DeviceSync i po cichu instaluje się w folderze AppData użytkownika. Jego głównym celem jest umożliwienie atakującym wykonywania d

Ultimate Ransomware
Ransomware

Ultimate Ransomware

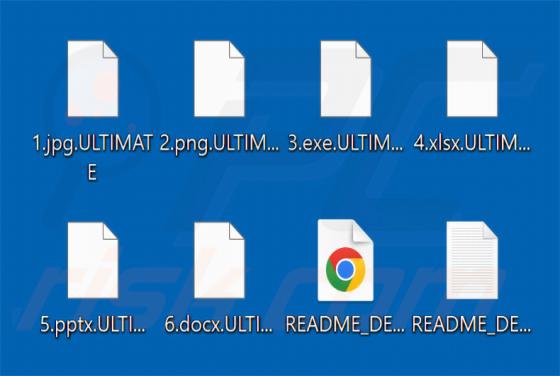
Ultimate to ransomware, które odkryliśmy podczas rutynowej kontroli nowych zgłoszeń przesłanych do serwisu VirusTotal. Szyfruje ono pliki na komputerze ofiary i żąda zapłaty okupu za przywrócenie do nich dostępu. Ponadto zmienia tapetę pulpitu, wyświetla trwałe okno pop-up i rejestruje się jako pro

Chase Bank Account Security Check oszustwo e-mailowe
Phishing/Oszustwo

Chase Bank Account Security Check oszustwo e-mailowe

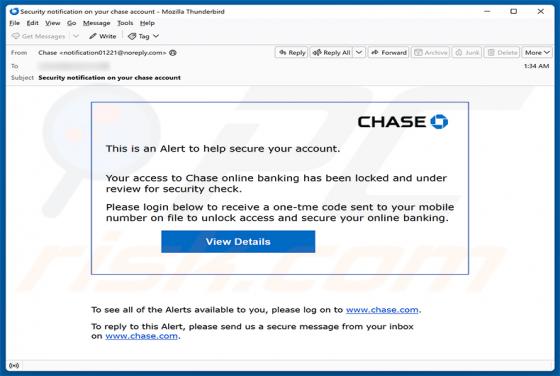
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo phishingowe podszywające się pod oficjalny alert bezpieczeństwa od Chase Bank. Wiadomość fałszywie twierdzi, że dostęp odbiorcy do bankowości internetowej został zablokowany, i nakłania go do przejścia na fałszywą stronę logowania. Na

Norton Subscription Has Ended oszustwo e-mailowe
Phishing/Oszustwo

Norton Subscription Has Ended oszustwo e-mailowe

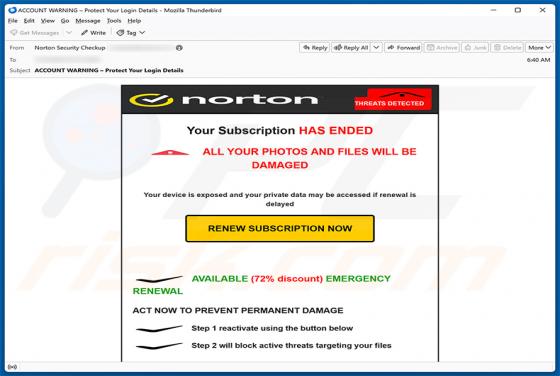
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo. Podszywa się on pod firmę Norton i fałszywie twierdzi, że subskrypcja zabezpieczeń odbiorcy wygasła, wykorzystując sfabrykowane ostrzeżenia o zagrożeniach w celu wywołania poczucia pilności. Główny wariant prowadzi do fałszywej stron

DHL Express Shipment Assigned oszustwo e-mailowe
Phishing/Oszustwo

DHL Express Shipment Assigned oszustwo e-mailowe

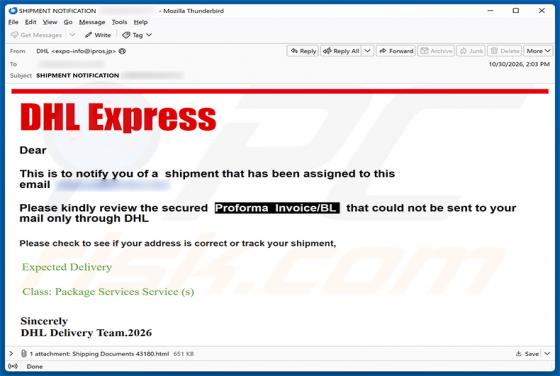
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo phishingowe podszywające się pod DHL Express. Wiadomość fałszywie twierdzi, że do odbiorcy przypisano przesyłkę, i nakłania go do otwarcia załączonego pliku HTML w celu przejrzenia dokumentów wysyłkowych. Załącznik jest fałsz

Reklamy Infolinkdusk.co.in
Powiadomienia spamowe

Reklamy Infolinkdusk.co.in

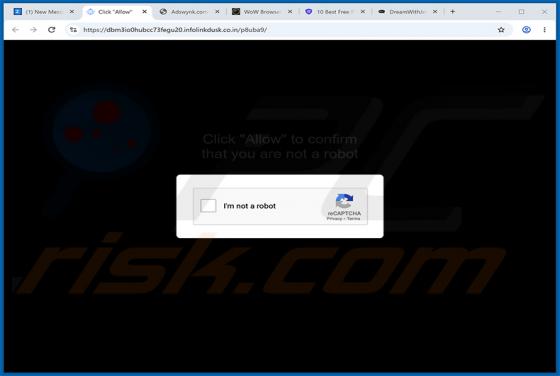
Nasz zespół badawczy natrafił na infolinkdusk[.]co.in podczas analizy podejrzanych witryn. Po zbadaniu tej strony ustaliliśmy, że wykorzystuje ona fałszywy test CAPTCHA, aby nakłonić odwiedzających do zezwolenia na powiadomienia przeglądarki. Po uzyskaniu zgody wyświetla fałszywe alerty bezpieczeńs