Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Spotify - Update Payment Details oszustwo e-mailowe
Phishing/Oszustwo

Spotify - Update Payment Details oszustwo e-mailowe

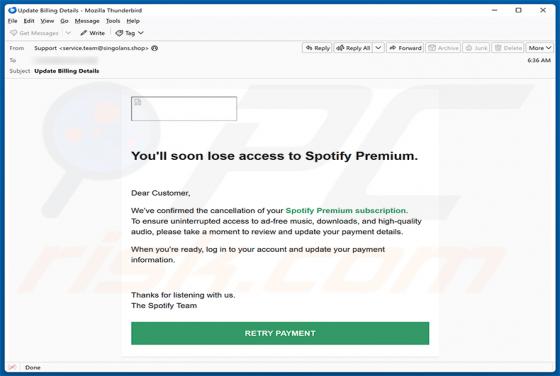
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo phishingowe. Wiadomość fałszywie twierdzi, że subskrypcja Spotify Premium odbiorcy została anulowana z powodu problemu z płatnością, i nakłania go do zaktualizowania danych rozliczeniowych. Należy ją zignorować, aby uniknąć kradzieży
Monoxide RAT
Trojan

Monoxide RAT

Monoxide RAT to trojan zdalnego dostępu (RAT) zaprojektowany w celu zapewnienia atakującym pełnej kontroli nad zainfekowanymi komputerami z systemem Windows. Działa on niepostrzeżenie w tle, oferując operatorowi szeroki zakres możliwości w zakresie inwigilacji i kontroli systemu. Zagrożenia tego ro

TRIPAUL3 RAT
Trojan

TRIPAUL3 RAT

TRIPAUL3 to modułowy trojan zdalnego dostępu (RAT) dla 64-bitowego systemu Windows, napisany w języku C++, który zapewnia atakującym rozległą zdalną kontrolę nad zainfekowanymi komputerami. Malware przechowuje swoją konfigurację oraz sześć zaszyfrowanych wtyczek w nakładce (overlay) pliku wykonywal

Penumbra Stealer
Trojan

Penumbra Stealer

Penumbra Stealer to stealer informacji, który po cichu zbiera dane uwierzytelniające, dane sesji i poufne pliki z zainfekowanych komputerów z systemem Windows. Jego celem są zapisane hasła, pliki cookie przeglądarek, tokeny platform komunikacyjnych, konta w grach oraz dane uwierzytelniające na pozi

Nyxar Stealer
Trojan

Nyxar Stealer

Nyxar Stealer to złodziej informacji sprzedawany cyberprzestępcom w modelu subskrypcyjnym. Gromadzi zapisane dane logowania i dane sesji z przeglądarek internetowych, komunikatorów, portfeli kryptowalutowych i platform gamingowych, a następnie przesyła skradzione informacje atakującemu. Oprócz krad

Coffin Locker Ransomware
Ransomware

Coffin Locker Ransomware

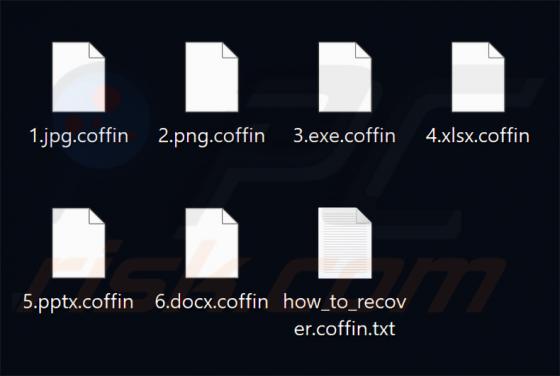
Coffin Locker to ransomware, które nasz zespół badawczy odkrył podczas analizy nowych próbek przesłanych do serwisu VirusTotal. Szyfruje ono pliki ofiary, dodaje do nich rozszerzenie .coffin, umieszcza plik tekstowy z żądaniem okupu w każdym katalogu i zmienia tapetę pulpitu. Na naszym komputerze t

ShareX Airdrop oszustwo
Phishing/Oszustwo

ShareX Airdrop oszustwo

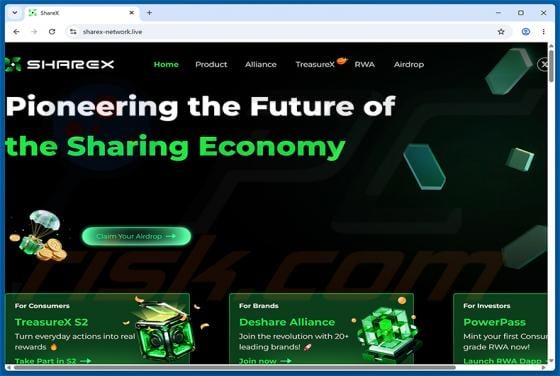
Podczas analizy witryny sharex-network[.]live ustaliliśmy, że strona ta łudząco przypomina legalną platformę ShareX (sharex.network) i promuje fałszywy airdrop kryptowalut. Użytkownikom, którzy klikną przycisk „Claim Your Airdrop”, wyświetlane jest okno połączenia portfela, którego celem jest aktyw

XRP Ledger Airdrop oszustwo
Phishing/Oszustwo

XRP Ledger Airdrop oszustwo

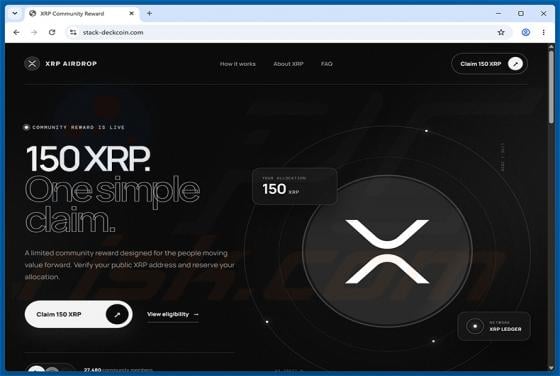
Podczas analizy podejrzanych witryn nasi badacze zidentyfikowali stack-deckcoin[.]com - oszukańczą stronę promującą fałszywą nagrodę dla społeczności XRP. Witryna fałszywie twierdzi, że odwiedzający mogą bezpłatnie odebrać 150 tokenów XRP, jednak jej rzeczywistym celem jest kradzież kryptowaluty po

Citrus Ransomware
Ransomware

Citrus Ransomware

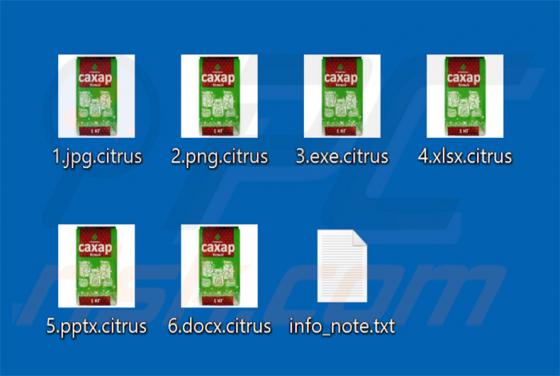
Citrus Ransomware to ransomware, które nasz zespół badawczy odkrył podczas analizy nowych plików przesłanych do serwisu VirusTotal. Szyfruje ono pliki ofiar, aby uniemożliwić do nich dostęp, i żąda zapłaty w zamian za narzędzie deszyfrujące. Oprócz szyfrowania plików Citrus ransomware zmienia tapet

AgtaBackup RAT
Trojan

AgtaBackup RAT

AgtaBackup RAT to trojan zdalnego dostępu (RAT) zbudowany na platformie .NET 8.0. Po zainstalowaniu zapewnia atakującym pełną, ukrytą kontrolę nad zainfekowanym komputerem, a także może kraść zapisane hasła, pliki cookie i inne poufne dane. Według badań opublikowanych przez Unit 42 (Palo Alto Netwo