Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

VOLTA Stealer
Trojan

VOLTA Stealer

VOLTA Stealer (śledzony również jako VOLTA-AUTODOXER) to złodziej informacji dla systemu Windows, który wprowadza nietypowy element do standardowej kradzieży danych: po zebraniu danych uwierzytelniających i danych osobowych z zainfekowanego urządzenia przekazuje wyniki do modelu językowego AI i pro
Malware PapRAT
Trojan

Malware PapRAT

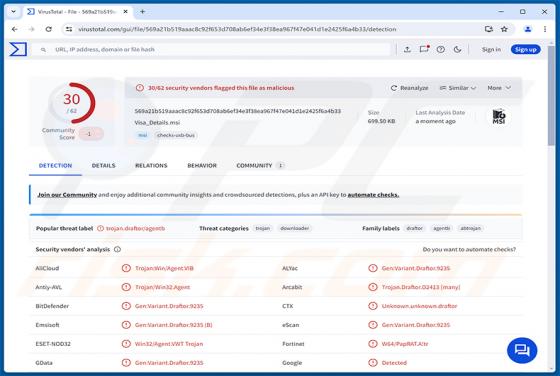
PapRAT to trojan zdalnego dostępu (RAT) powiązany z BITTER, grupą cyberszpiegowską prawdopodobnie pochodzącą z Azji Południowej i działającą co najmniej od 2013 roku. Po wdrożeniu zapewnia atakującym pełną zdalną kontrolę nad zainfekowanym komputerem. Według badań przeprowadzonych przez FortiGuard

OBSOFT Ransomware
Ransomware

OBSOFT Ransomware

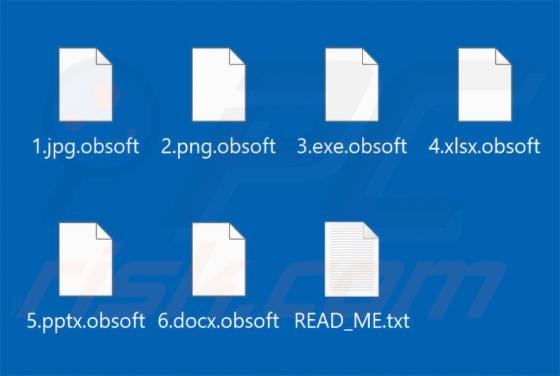
OBSOFT to ransomware, które odkryliśmy podczas analizy nowych plików przesłanych do serwisu VirusTotal. Szyfruje ono dane w zainfekowanych systemach, dodaje rozszerzenie .obsoft do nazw plików i pozostawia żądanie okupu w pliku tekstowym o nazwie READ_ME.txt. W żądaniu twierdzi się również, że prze

One Decryptor Ransomware
Phishing/Oszustwo

One Decryptor Ransomware

One Decryptor Ransomware to ransomware odkryty przez naszych badaczy podczas rutynowej kontroli nowych zgłoszeń przesłanych do serwisu VirusTotal. Szyfruje on pliki przy użyciu algorytmu AES-256 w połączeniu z opakowywaniem klucza za pomocą RSA-2048, przez co ofiary nie mogą uzyskać dostępu do swoi

Pfizer Competitive Grants Program oszustwo e-mailowe
Phishing/Oszustwo

Pfizer Competitive Grants Program oszustwo e-mailowe

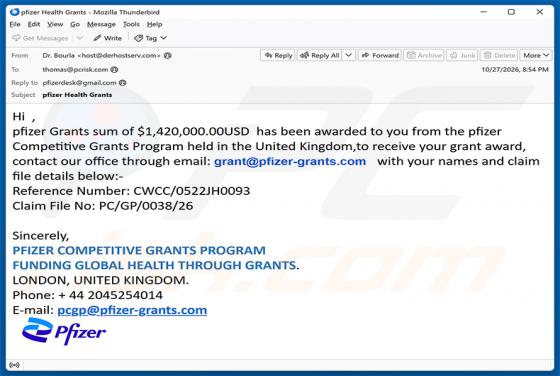
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość podszywa się pod oficjalne powiadomienie od firmy Pfizer i twierdzi, że odbiorca został wybrany do otrzymania znacznego grantu pieniężnego. Jest to oszustwo zaliczkowe, którego celem jest wyłudzenie danych osobowyc

Microsoft Policies Update oszustwo e-mailowe
Phishing/Oszustwo

Microsoft Policies Update oszustwo e-mailowe

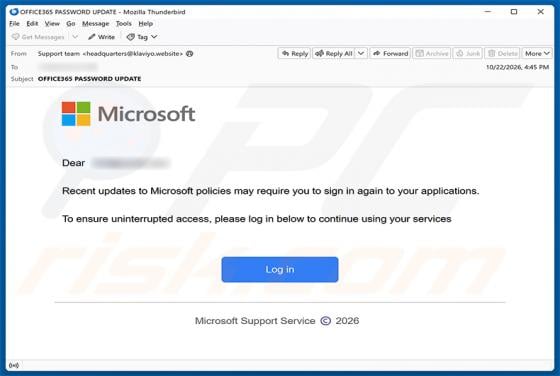
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo phishingowe. Podszywając się pod oficjalne powiadomienie od firmy Microsoft, fałszywie twierdzi, że niedawna aktualizacja zasad wymaga od odbiorców ponownego zalogowania się do ich aplikacji. Celem jest kradzież danych logowa

Airbus Account Activation oszustwo e-mailowe
Phishing/Oszustwo

Airbus Account Activation oszustwo e-mailowe

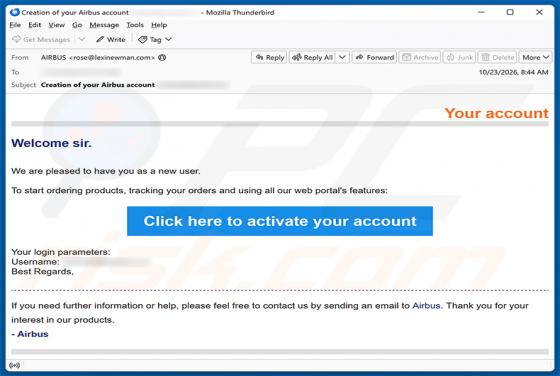
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Podszywa się ona pod oficjalne powiadomienie o aktywacji konta od Airbus, międzynarodowej korporacji z branży lotniczej i kosmicznej. Wiadomość ma nakłonić odbiorców do odwiedzenia fałszywej strony internetowej

uCreator RAT (Android)
Trojan

uCreator RAT (Android)

uCreator RAT (sprzedawany przez swojego twórcę pod nazwą YingGai) to zaawansowana platforma spyware na Androida oraz trojan zdalnego dostępu. Wykorzystuje wirtualizację aplikacji do potajemnego instrumentowania legalnych aplikacji do przesyłania wiadomości i płatności na zainfekowanych urządzeniach

Malware Dark Caracal
Trojan

Malware Dark Caracal

Malware Dark Caracal to wieloskładnikowy zestaw narzędzi wykorzystywany przez grupę zaawansowanego trwałego zagrożenia (APT) Dark Caracal. Według badań opublikowanych przez Arctic Wolf grupa ta działa na terenie Ameryki Łacińskiej, a w czerwcu 2026 roku potwierdzono jej włamanie do organizacji komu