Ransomware
Ransomware xCor
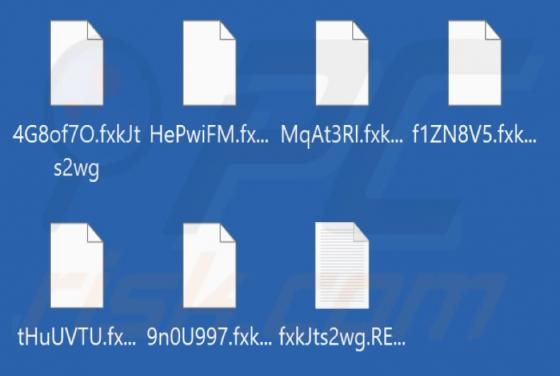
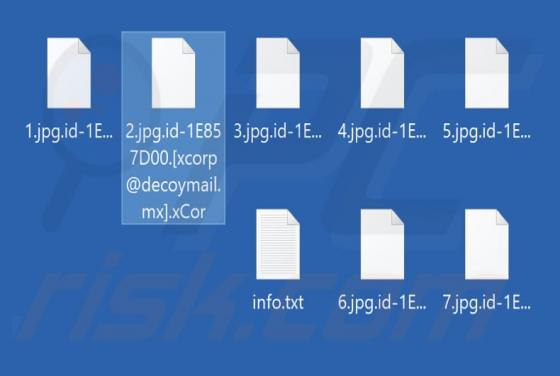
xCor to ransomware przeznaczone do szyfrowania plików, zmieniania ich nazw (poprzez dołączenie identyfikatora ofiary, adresu e-mail xcorp@decoymail.mx i rozszerzenia „.xCor") oraz dostarczania dwóch notatek z żądaniem okupu (wyświetla okno pop-up i tworzy plik „info.txt"). Odkryliśmy xCor podczas