

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem malware jest Fable Ransomware?
Fable Ransomware to ransomware odkryty przez nasz zespół badawczy podczas rutynowej kontroli nowych zgłoszeń przesłanych do serwisu VirusTotal. Szyfruje on pliki i dodaje do ich nazw rozszerzenie „.fable”. Tworzy również żądanie okupu w pliku tekstowym o nazwie „RecoveryNotice.txt”.
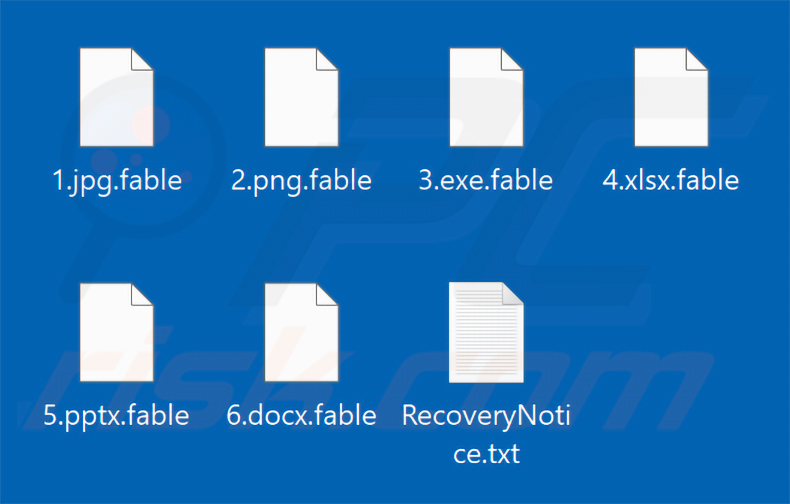
Na naszej maszynie testowej ten ransomware zaszyfrował pliki i dodał do ich nazw rozszerzenie „.fable”. Na przykład plik o nazwie „1.jpg” został przemianowany na „1.jpg.fable”, „2.png” na „2.png.fable” i tak dalej. Następnie Fable ransomware utworzył notatkę z żądaniem okupu w pliku tekstowym zatytułowanym „RecoveryNotice.txt”.
Zrzut ekranu plików zaszyfrowanych przez Fable Ransomware (rozszerzenie .fable):
Przegląd notatki z żądaniem okupu Fable Ransomware
Plik „RecoveryNotice.txt” informuje ofiary, że ich pliki zostały zaszyfrowane, a krytyczne dane organizacji przesłano na serwery atakujących. Notatka jest skierowana konkretnie do uniwersytetów, co sugeruje, że ten ransomware jest wykorzystywany w ukierunkowanych atakach na instytucje edukacyjne.
Ofiary mają ściśle określone 24 godziny na nawiązanie kontaktu i łącznie 2 dni na osiągnięcie porozumienia w sprawie płatności. Żądany okup wynosi 25 000 USD. Kontakt odbywa się za pośrednictwem adresu fableofficetoday@atomicmail.io, a notatka zaleca korzystanie z konta Atomic Mail, aby odpowiedzi nie były filtrowane jako spam.
Jeśli porozumienie nie zostanie osiągnięte na czas, atakujący grożą publicznym ujawnieniem skradzionych danych lub sprzedażą ich zainteresowanym stronom. Twierdzą również, że usunęli już część kopii zapasowych ofiary, co utrudnia samodzielne odzyskanie danych. W zamian za zapłatę obiecują pełne odszyfrowanie w ciągu 24 godzin oraz trwałe usunięcie skradzionych danych wraz z dziennikiem usunięcia jako dowodem.
Więcej o Fable Ransomware
Fable ransomware stosuje metodę podwójnego wymuszenia. Oprócz blokowania plików twierdzi również, że kradnie poufne dane przed zaszyfrowaniem systemu. Skradzione dane stają się wówczas dodatkowym środkiem nacisku - atakujący mogą grozić ich ujawnieniem nawet wtedy, gdy ofiara zdecyduje się przywrócić pliki z kopii zapasowej.
Co do zasady odzyskanie plików zaszyfrowanych przez ransomware nie jest możliwe bez klucza deszyfrującego będącego w posiadaniu atakujących. Wyjątki istnieją, ale są rzadkie i zwykle ograniczają się do przypadków, w których ransomware ma poważne błędy w kodzie, pozwalające badaczom opracować darmowe narzędzie.
Płacenie okupu nie jest zalecane. Cyberprzestępcy często zatrzymują pieniądze i nigdy nie dostarczają działającego narzędzia deszyfrującego. Po prostu nie istnieje żaden mechanizm pozwalający pociągnąć ich do odpowiedzialności, a wiele ofiar, które zapłaciły, zostaje z niczym.
Usunięcie ransomware zatrzymuje dalsze szyfrowanie, ale nie przywraca plików, które zostały już zablokowane. Jeśli przed atakiem utworzono czystą kopię zapasową offline, przywrócenie z niej danych jest najbardziej praktycznym sposobem ich odzyskania. Kopie zapasowe przechowywane w tej samej sieci lub na tym samym komputerze są często celem ataków i mogą nie być wiarygodne.
Ransomware w ogólności
Cel ransomware jest prosty: wyłudzenie pieniędzy. Atakujący szyfrują pliki ofiar i żądają zapłaty w zamian za klucz deszyfrujący. Osoby nieposiadające użytecznych kopii zapasowych często mają bardzo ograniczone możliwości.
Na przestrzeni lat przeanalizowaliśmy tysiące programów typu ransomware. Podstawowe działanie jest u wszystkich takie samo, jednak programy te różnią się stosowanymi algorytmami szyfrowania symetrycznego lub asymetrycznego oraz wysokością żądań wobec ofiar.
Inne przykłady ransomware to Neutrino, OBSOFT i One Decryptor. Wszystkie mają ten sam cel: zablokować pliki i zażądać okupu w zamian za klucz deszyfrujący.
Jak ransomware zainfekował mój komputer?
Ransomware jest najczęściej dostarczany za pośrednictwem wiadomości e-mail typu phishing zawierających złośliwe załączniki lub linki. Otwarcie takiego pliku lub kliknięcie linku może po cichu uruchomić instalację ransomware bez konieczności dalszych działań ze strony użytkownika.
Typy plików używanych w tych kampaniach są różne: często spotykane są pliki wykonywalne, archiwa (ZIP, RAR), dokumenty PDF, pliki Microsoft Office ze złośliwymi makrami oraz pliki JavaScript. Niektóre infekcje docierają również za pośrednictwem trojanów, które po cichu pobierają i uruchamiają ładunek ransomware w tle.
Inne źródła to niewiarygodne strony z plikami do pobrania, sieci peer-to-peer (P2P), pirackie treści oraz nielegalne narzędzia do aktywacji oprogramowania (cracki). Fałszywe monity o aktualizację oprogramowania są również wykorzystywane do nakłaniania użytkowników do uruchomienia złośliwych instalatorów.
| Nazwa | Wirus Fable |
| Typ Zagrożenia | Ransomware, Wirus szyfrujący, Blokada plików |
| Rozszerzenie Zaszyfrowanych Plików | .fable |
| Wiadomość Z Żądaniem Okupu | RecoveryNotice.txt |
| Czy Dostępny Jest Darmowy Deszyfrator? | Nie |
| Kontakt Z Cyberprzestępcami | fableofficetoday@atomicmail.io |
| Nazwy Wykrycia | CrowdStrike Falcon (Win/malicious_confidence_60% (D)), Kaspersky (HEUR:Trojan-Ransom.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Pełna lista wykryć (VirusTotal) |
| Objawy | Nie można otworzyć plików przechowywanych na komputerze, wcześniej działające pliki mają teraz inne rozszerzenie (na przykład my.docx.locked). Na pulpicie wyświetlana jest wiadomość z żądaniem okupu. Cyberprzestępcy żądają zapłaty okupu (zwykle w bitcoinach) za odblokowanie plików. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail (makra), strony z torrentami, złośliwe reklamy. |
| Szkody | Wszystkie pliki są zaszyfrowane i nie można ich otworzyć bez zapłacenia okupu. Wraz z infekcją ransomware mogą zostać zainstalowane dodatkowe trojany kradnące hasła oraz inne infekcje malware. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Jak chronić się przed infekcjami ransomware?
Należy zachować ostrożność podczas przeglądania internetu i obsługi poczty e-mail. Proszę unikać otwierania załączników od nieznanych nadawców i nie klikać podejrzanych linków. Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych i autoryzowanych sklepów z aplikacjami, a system operacyjny i wszystkie aplikacje powinny być zawsze w pełni zaktualizowane.
Oprogramowanie należy zawsze aktywować i aktualizować w legalny sposób - pirackie narzędzia, cracki i nieoficjalne monity o aktualizację to popularne metody dostarczania malware. Zainstalowanie renomowanego narzędzia zabezpieczającego zapewnia ważną dodatkową warstwę ochrony. Jeśli Pana/Pani komputer jest już zainfekowany przez Fable Ransomware, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć ten ransomware.
Zrzut ekranu notatki z żądaniem okupu Fable Ransomware („RecoveryNotice.txt”):
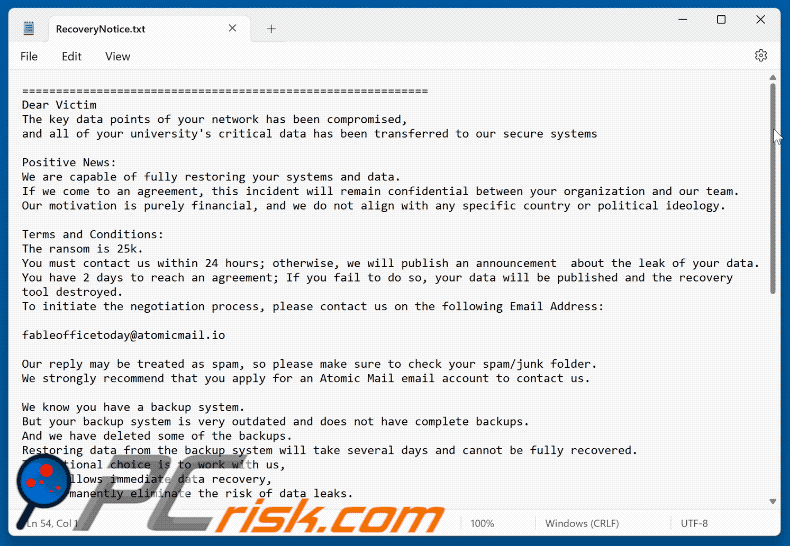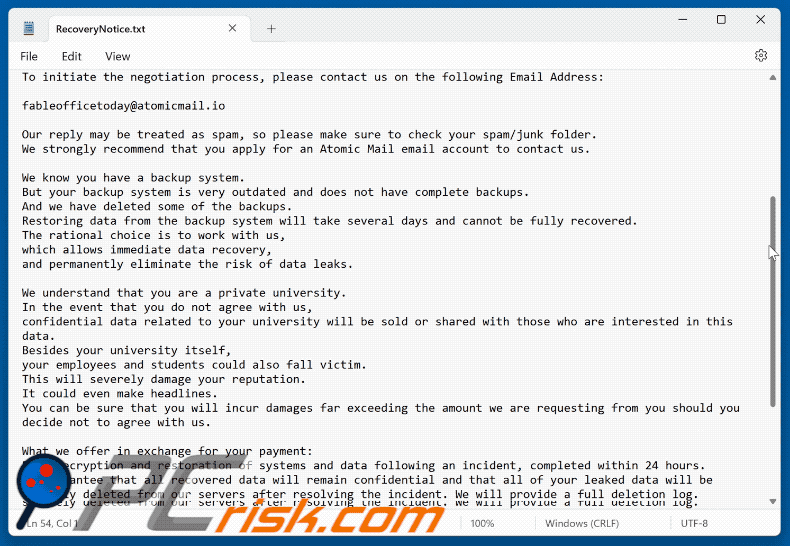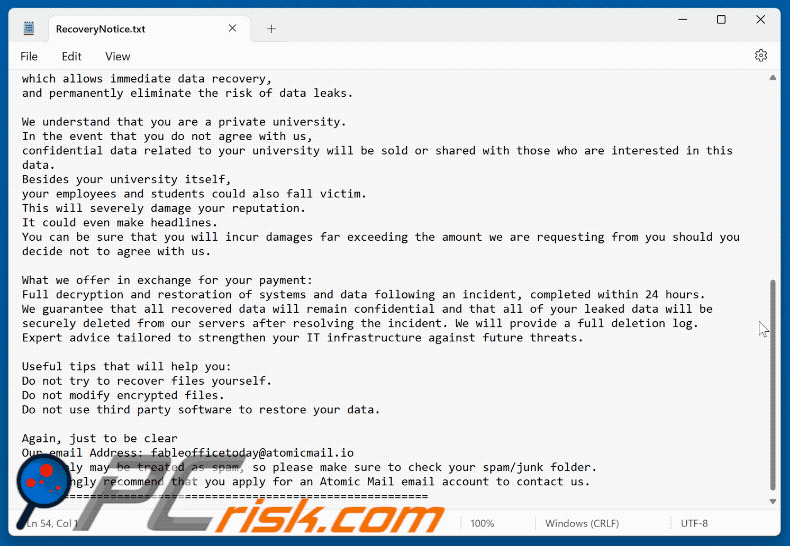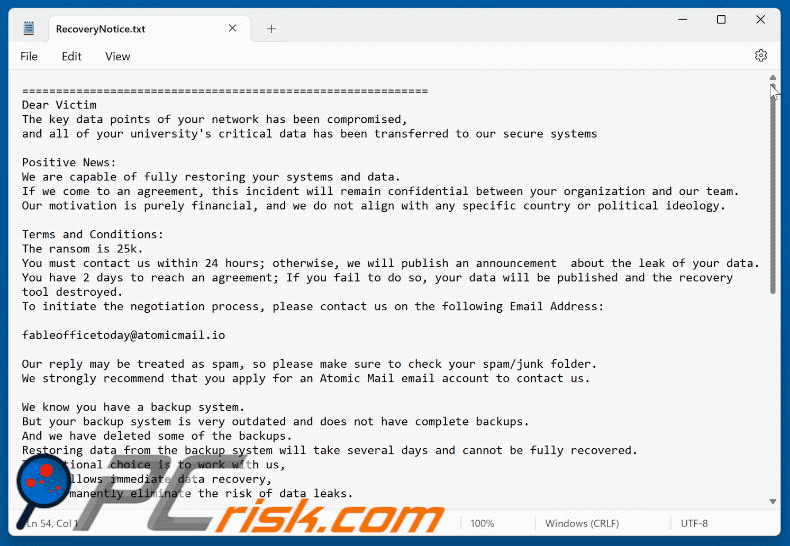
Tekst przedstawiony w tej notatce z żądaniem okupu:
============================================================
Dear Victim
The key data points of your network has been compromised,
and all of your university's critical data has been transferred to our secure systems
Positive News:
We are capable of fully restoring your systems and data.
If we come to an agreement, this incident will remain confidential between your organization and our team.
Our motivation is purely financial, and we do not align with any specific country or political ideology.
Terms and Conditions:
The ransom is 25k.
You must contact us within 24 hours; otherwise, we will publish an announcement about the leak of your data.
You have 2 days to reach an agreement; If you fail to do so, your data will be published and the recovery tool destroyed.
To initiate the negotiation process, please contact us on the following Email Address:
fableofficetoday@atomicmail.io
Our reply may be treated as spam, so please make sure to check your spam/junk folder.
We strongly recommend that you apply for an Atomic Mail email account to contact us.
We know you have a backup system.
But your backup system is very outdated and does not have complete backups.
And we have deleted some of the backups.
Restoring data from the backup system will take several days and cannot be fully recovered.
The rational choice is to work with us,
which allows immediate data recovery,
and permanently eliminate the risk of data leaks.
We understand that you are a private university.
In the event that you do not agree with us,
confidential data related to your university will be sold or shared with those who are interested in this data.
Besides your university itself,
your employees and students could also fall victim.
This will severely damage your reputation.
It could even make headlines.
You can be sure that you will incur damages far exceeding the amount we are requesting from you should you decide not to agree with us.
What we offer in exchange for your payment:
Full decryption and restoration of systems and data following an incident, completed within 24 hours.
We guarantee that all recovered data will remain confidential and that all of your leaked data will be securely deleted from our servers after resolving the incident. We will provide a full deletion log.
Expert advice tailored to strengthen your IT infrastructure against future threats.
Useful tips that will help you:
Do not try to recover files yourself.
Do not modify encrypted files.
Do not use third party software to restore your data.
Again, just to be clear
Our email Address: fableofficetoday@atomicmail.io
Our reply may be treated as spam, so please make sure to check your spam/junk folder.
We strongly recommend that you apply for an Atomic Mail email account to contact us.
============================================================
Usuwanie Fable Ransomware:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Film sugerujący, jakie kroki należy podjąć w przypadku infekcji ransomware:
Szybkie menu:
- Czym jest Wirus Fable?
- KROK 1. Zgłaszanie ransomware władzom.
- KROK 2. Izolowanie zainfekowanego urządzenia.
- KROK 3. Identyfikacja infekcji ransomware.
- KROK 4. Szukanie narzędzi do odszyfrowania ransomware.
- KROK 5. Przywracanie plików za pomocą narzędzi odzyskiwania danych.
- KROK 6. Tworzenie kopii zapasowych danych.
Jeśli jesteś ofiarą ataku ransomware, zalecamy zgłoszenie tego incydentu władzom. Przekazując informacje organom ścigania, pomożesz w śledzeniu cyberprzestępczości i potencjalnie w ściganiu napastników. Oto lista organów władzy, do których należy zgłosić atak ransomware. Pełną listę lokalnych centrów cyberbezpieczeństwa oraz informacje o tym, dlaczego należy zgłaszać ataki ransomware, możesz przeczytać w tym artykule.
Lista władz lokalnych, do których należy zgłaszać ataki ransomware (wybierz jedną w zależności od swojego adresu zamieszkania):
 USA - Internet Crime Complaint Centre IC3
 Wielka Brytania - Action Fraud
 Hiszpania - Policía Nacional
 Francja - Ministère de l'Intérieur
 Niemcy - Polizei
 Włochy - Polizia di Stato
 Holandia - Politie
 Polska - Policja
 Portugalia - Polícia Judiciária
Izolowanie zainfekowanego urządzenia:
Niektóre infekcje typu ransomware są zaprojektowane do szyfrowania plików na zewnętrznych urządzeniach pamięci masowej, infekowania ich, a nawet rozsyłania w całej sieci lokalnej. Z tego powodu bardzo ważne jest jak najszybsze odizolowanie zainfekowanego urządzenia (komputera).
Krok 1: Odłącz się od internetu.
Najłatwiejszym sposobem odłączenia komputera od internetu jest odłączenie kabla Ethernet od płyty głównej. Jednak niektóre urządzenia są połączone przez sieć bezprzewodową, a dla niektórych użytkowników (szczególnie tych, którzy nie są szczególnie obeznani z technologią), odłączenie kabli może się wydawać kłopotliwe. Dlatego możesz również odłączyć system ręcznie za pomocą Panelu sterowania:
Przejdź do „Panelu sterowania", kliknij pasek wyszukiwania w prawym górnym rogu ekranu, wpisz „Centrum sieci i udostępniania" i wybierz wynik wyszukiwania:: 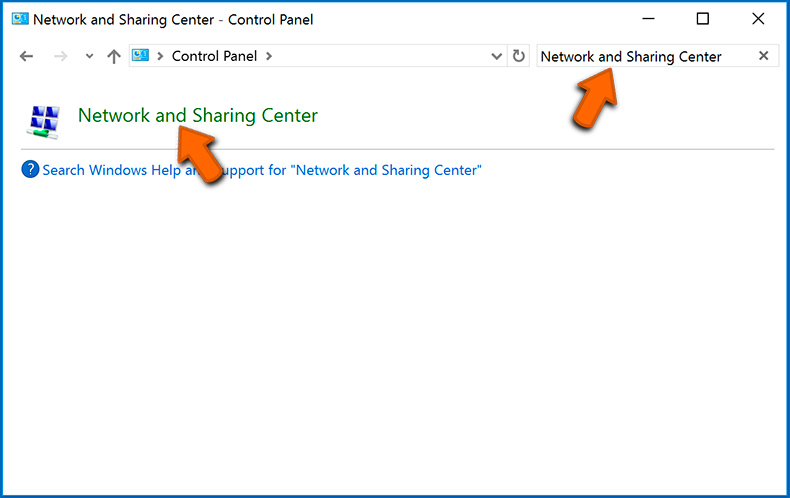
W lewym górnym rogu okna kliknij opcję „Zmień ustawienia adaptera":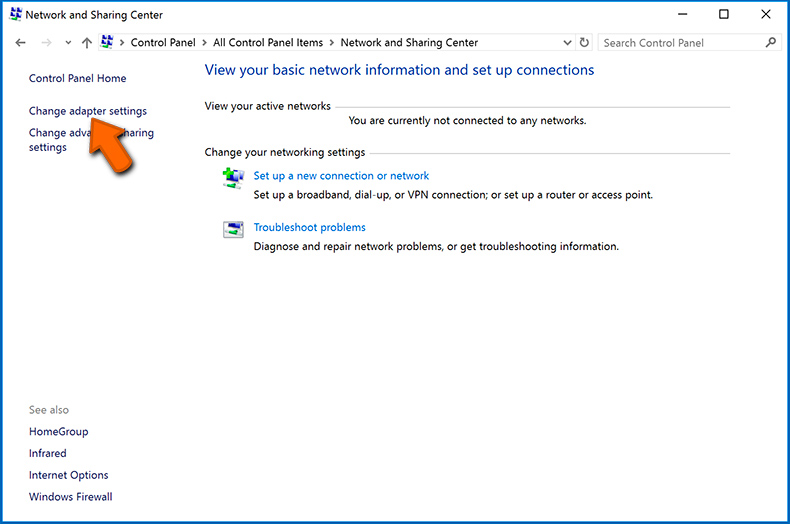
Kliknij prawym przyciskiem myszy każdy punkt połączenia i wybierz „Wyłącz". Po wyłączeniu system nie będzie już połączony z internetem. Aby ponownie włączyć punkty połączeń, po prostu kliknij ponownie prawym przyciskiem myszy i wybierz opcję „Włącz".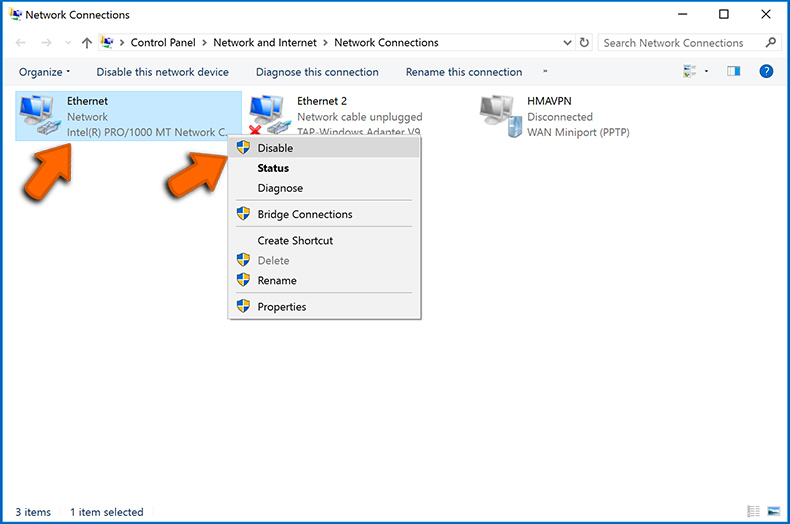
Krok 2: Odłącz wszystkie urządzenia pamięci masowej.
Jak wspomniano powyżej, ransomware może szyfrować dane i infiltrować wszystkie urządzenia pamięci podłączone do komputera. Z tego powodu wszystkie zewnętrzne urządzenia pamięci masowej (dyski flash, przenośne dyski twarde itp.) należy natychmiast odłączyć. Jednak zdecydowanie zalecamy wysunięcie każdego urządzenia przed odłączeniem, aby zapobiec uszkodzeniu danych:
Przejdź do „Mój komputer", kliknij prawym przyciskiem myszy każde podłączone urządzenie i wybierz „Wysuń":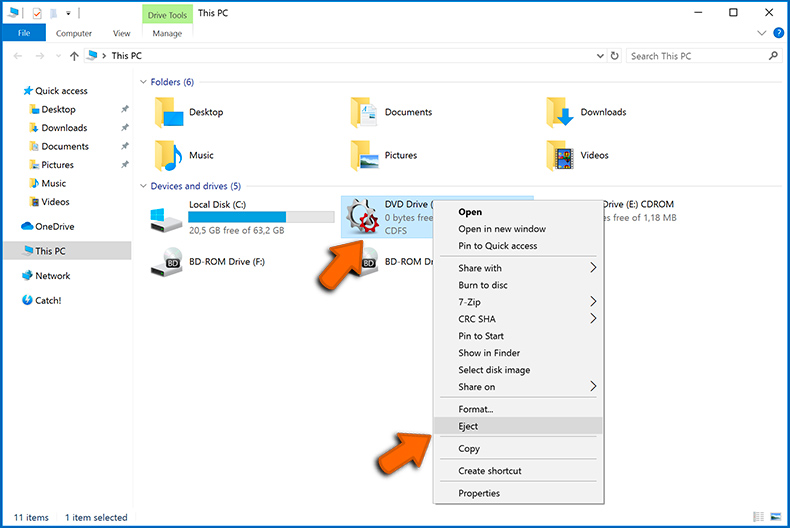
Krok 3: Wyloguj się z kont pamięci w chmurze.
Niektóre programy typu ransomware mogą porywać oprogramowanie, które obsługuje dane przechowywane w "Chmurze". Dlatego dane mogą zostać uszkodzone/zaszyfrowane. Z tego powodu należy wylogować się ze wszystkich kont pamięci w chmurze w przeglądarkach i innego powiązanego oprogramowania. Należy również rozważyć tymczasowe odinstalowanie oprogramowania do zarządzania chmurą, aż infekcja zostanie całkowicie usunięta.
Identyfikacja infekcji ransomware:
Aby właściwie poradzić sobie z infekcją, należy ją najpierw zidentyfikować. Niektóre infekcje ransomware wykorzystują notatki z żądaniem okupu jako wprowadzenie (zobacz poniższy plik tekstowy ransomware WALDO).
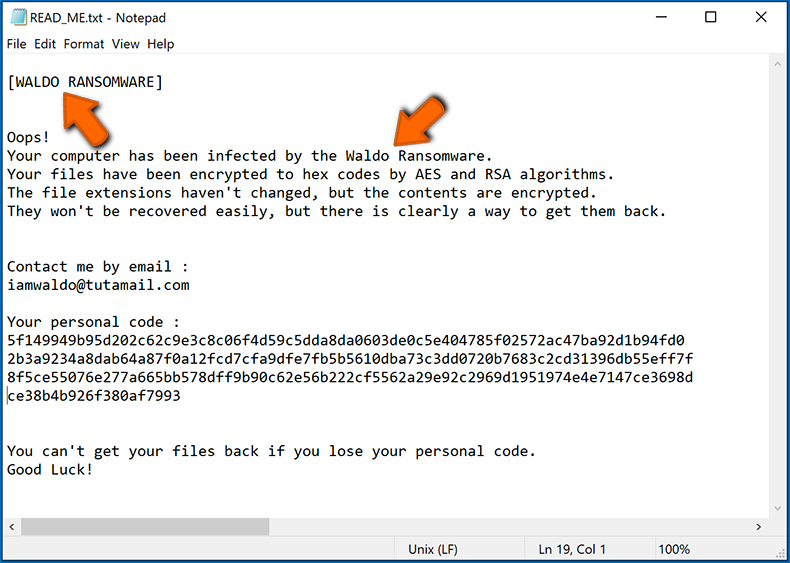
Jest to jednak rzadkie. W większości przypadków infekcje ransomware dostarczają bardziej bezpośrednie wiadomości stwierdzające, że dane są zaszyfrowane, a ofiary muszą zapłacić jakiś okup. Należy pamiętać, że infekcje ransomware generują zwykle wiadomości o różnych nazwach plików (na przykład "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html" itp.). Dlatego użycie nazwy notatki z żądaniem okupu może wydawać się dobrym sposobem na zidentyfikowanie infekcji. Problem polega na tym, że większość z tych nazw ma charakter ogólny, a niektóre infekcje używają tych samych nazw, mimo że dostarczane wiadomości są różne, a same infekcje nie są ze sobą powiązane. Dlatego używanie samej nazwy pliku wiadomości może być nieskuteczne, a nawet prowadzić do trwałej utraty danych (na przykład próbując odszyfrować dane za pomocą narzędzi zaprojektowanych do różnych infekcji ransomware, użytkownicy prawdopodobnie trwale uszkodzą pliki, a odszyfrowanie nie będzie już możliwe nawet z odpowiednim narzędziem).
Innym sposobem identyfikacji infekcji ransomware jest sprawdzenie rozszerzenia pliku, które jest dołączane do każdego zaszyfrowanego pliku. Infekcje ransomware są często nazwane na podstawie dołączanych przez nie rozszerzeń (zobacz poniżej pliki zaszyfrowane przez ransomware Qewe).
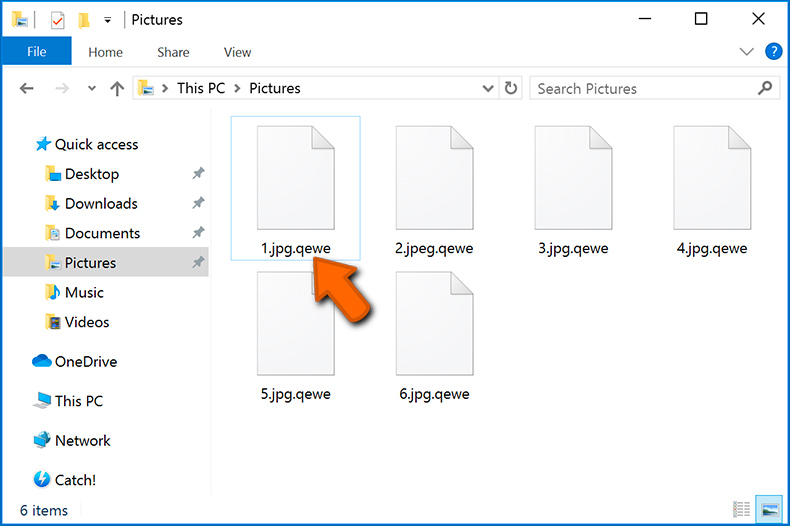
Ta metoda jest jednak skuteczna tylko wtedy, gdy dołączone rozszerzenie jest unikalne - wiele infekcji ransomware dołącza ogólne rozszerzenie (na przykład ".encrypted", ".enc", ".crypted", ".locked" itp.). W takich przypadkach identyfikacja ransomware po dołączonym rozszerzeniu staje się niemożliwa.
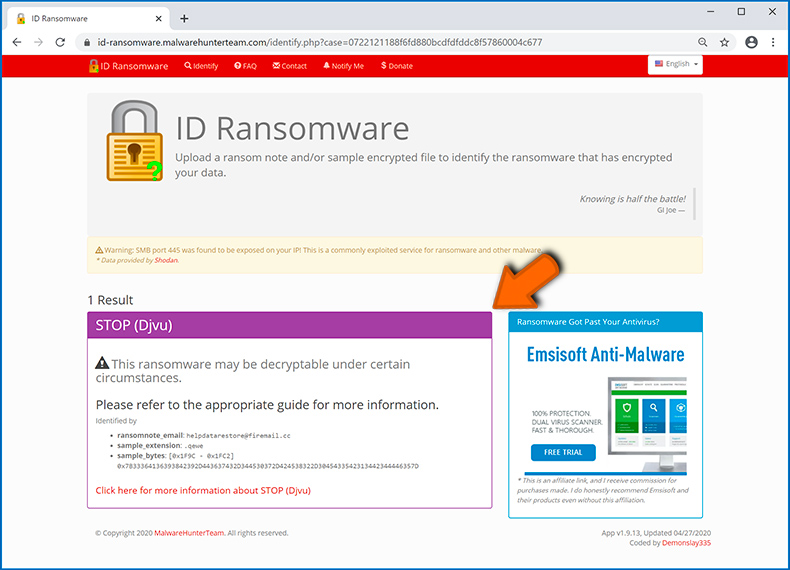
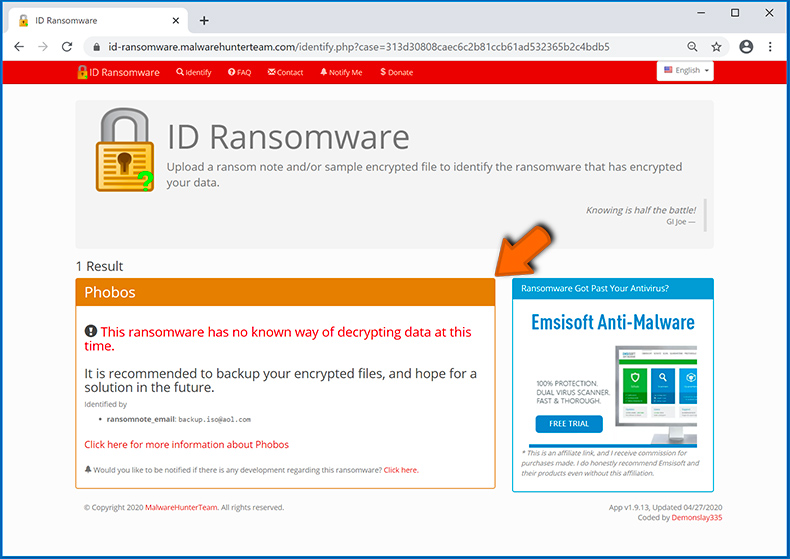
Jednym z najłatwiejszych i najszybszych sposobów zidentyfikowania infekcji ransomware jest skorzystanie z witryny ID Ransomware. Ta usługa obsługuje większość istniejących infekcji ransomware. Ofiary po prostu przesyłają wiadomość z żądaniem okupu i/lub jeden zaszyfrowany plik (radzimy przesłać oba, jeśli to możliwe).
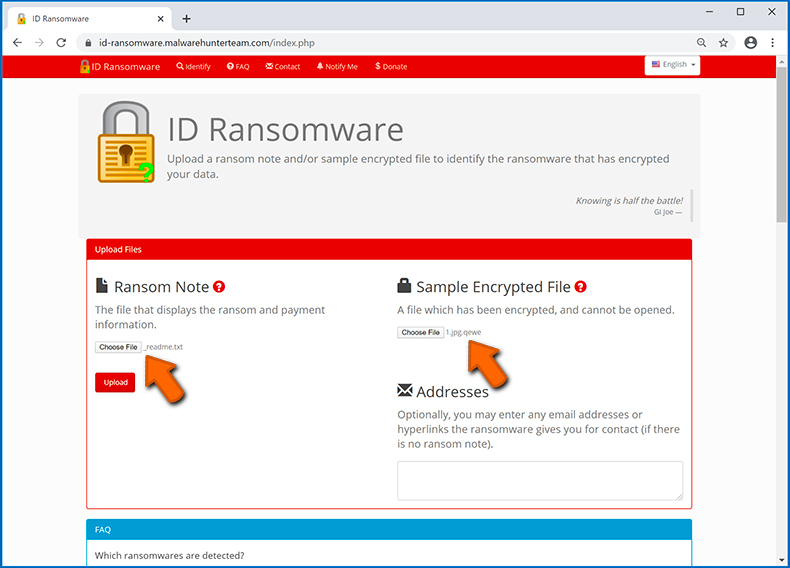
Ransomware zostanie zidentyfikowane w ciągu kilku sekund, a użytkownik otrzyma różne informacje, takie jak nazwę rodziny malware, do której należy infekcja, czy można ją odszyfrować itd.
Przykład 1 (ransomware Qewe [Stop/Djvu]):
Przykład 2 (ransomware .iso [Phobos]):
Jeśli zdarzy się, że twoje dane zostaną zaszyfrowane przez ransomware, które nie jest obsługiwane przez ID Ransomware, zawsze możesz spróbować przeszukać internet, używając określonych słów kluczowych (na przykład tytułu wiadomości z żądaniem okupu, rozszerzenia pliku, podanych adresów e-mail do kontaktu, adresów portfeli kryptowalutowych itp.).
Szukanie narzędzi do odszyfrowania ransomware:
Algorytmy szyfrowania używane przez większość infekcji ransomware są niezwykle wyrafinowane i jeśli szyfrowanie jest wykonane prawidłowo, tylko programista może odzyskać dane. Dzieje się tak, ponieważ odszyfrowanie wymaga określonego klucza, który jest generowany podczas szyfrowania. Przywrócenie danych bez klucza jest niemożliwe. W większości przypadków cyberprzestępcy przechowują klucze na zdalnym serwerze, zamiast używać zainfekowanej maszyny jako hosta. Dharma (CrySis), Phobos i inne rodziny infekcji ransomware high-end są praktycznie bezbłędne, a zatem przywrócenie zaszyfrowanych danych bez udziału ich programistów jest po prostu niemożliwe. Mimo to istnieją dziesiątki infekcji typu ransomware, które są słabo rozwinięte i zawierają szereg wad (na przykład używają identycznych kluczy szyfrowania/odszyfrowania dla każdej ofiary, klucze są przechowywane lokalnie itp.). Dlatego zawsze sprawdzaj dostępne narzędzia odszyfrowujące pod kątem ransomware, które zainfekowało twój komputer.
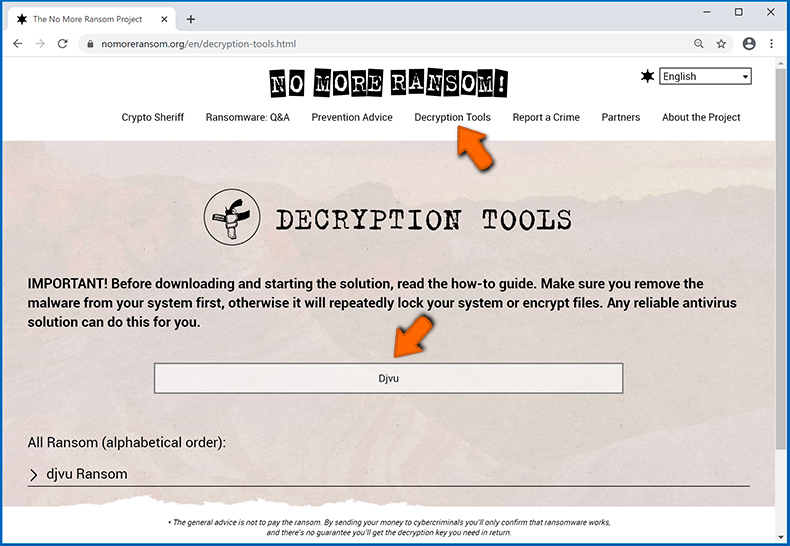
Szukanie odpowiedniego narzędzia odszyfrowującego w internecie może być bardzo frustrujące. Dlatego zalecamy skorzystanie z projektu No More Ransom Project, a tutaj znajdują się informacje przydatne do zidentyfikowania infekcji ransomware. Witryna projektu No More Ransom Project zawiera sekcję "Narzędzia odszyfrowywania" z paskiem wyszukiwania. Wprowadź nazwę zidentyfikowanego ransomware, a wyświetlone zostaną wszystkie dostępne narzędzia odszyfrowujące (jeśli takie istnieją).
Przywracanie plików za pomocą narzędzi odzyskiwania danych.
W zależności od sytuacji (jakości infekcji ransomware, typu zastosowanego algorytmu szyfrowania itp.) może być możliwe odzyskanie danych za pomocą narzędzi innych firm. Dlatego radzimy, aby skorzystać z narzędzia Recuva opracowanego przez CCleaner. Narzędzie to obsługuje ponad tysiąc typów danych (grafikę, wideo, audio, dokumenty itp.) i jest bardzo intuicyjne (do odzyskania danych potrzeba niewielkiej wiedzy). Ponadto, funkcja odzyskiwania jest całkowicie bezpłatna.
Krok 1: Wykonaj skanowanie.
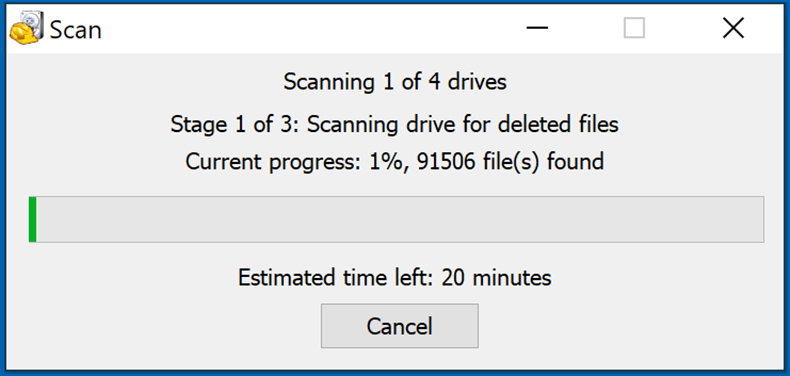
Uruchom aplikację Recuva i postępuj zgodnie z instrukcjami kreatora. Zostaniesz poproszony o wyświetlenie kilku okien, w których możesz wybrać typy plików do wyszukania, lokalizacje do przeskanowania itp. Wszystko, co musisz zrobić, to wybrać żądane opcje i rozpocząć skanowanie. Zalecamy włączenie "Głębokiego skanu" przed rozpoczęciem. W przeciwnym razie możliwości skanowania aplikacji będą ograniczone.
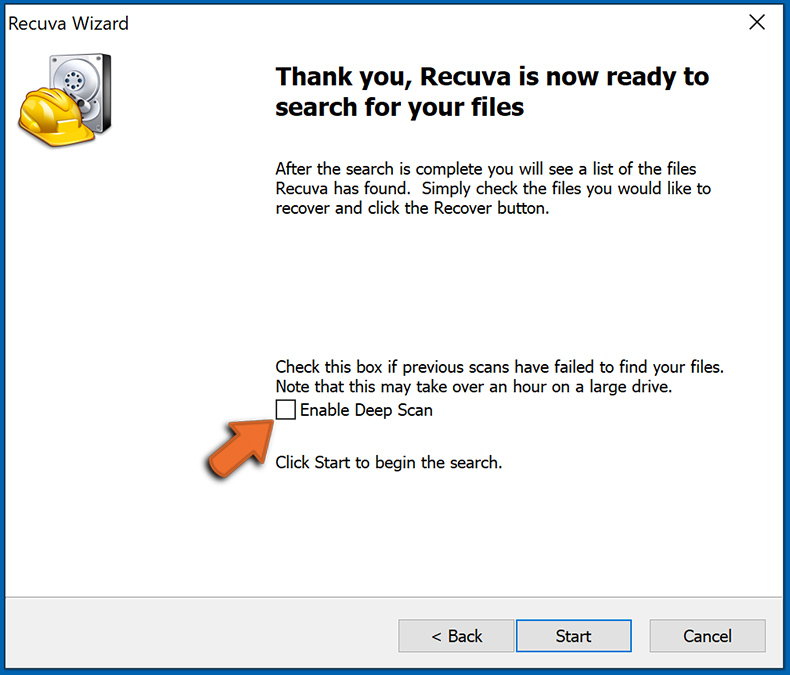
Poczekaj, aż Recuva zakończy skanowanie. Czas skanowania zależy od ilości plików (zarówno pod względem liczby, jak i rozmiaru), które skanujesz (na przykład skanowanie kilkuset gigabajtów może zająć ponad godzinę). Dlatego zachowaj cierpliwość podczas procesu skanowania. Odradzamy również zmianę lub usuwanie istniejących plików, ponieważ może to zakłócać skanowanie. Jeśli dodasz dodatkowe dane (na przykład pobieranie plików/materiałów) podczas skanowania, wydłuży to proces:
Krok 2: Odzyskaj dane.
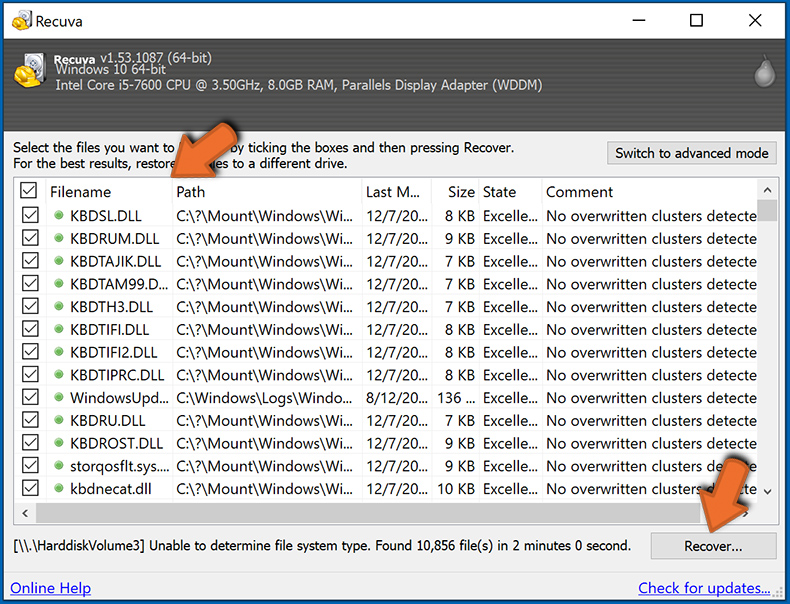
Po zakończeniu procesu wybierz foldery/pliki, które chcesz odzyskać, i po prostu kliknij „Odzyskaj". Pamiętaj, że do przywrócenia danych potrzeba trochę wolnego miejsca na dysku:
Tworzenie kopii zapasowych danych.
Właściwe zarządzanie plikami i tworzenie kopii zapasowych jest niezbędne dla bezpieczeństwa danych. Dlatego zawsze bądź bardzo ostrożny i myśl z wyprzedzeniem.
Zarządzanie partycjami: Zalecamy przechowywanie danych na wielu partycjach i unikanie przechowywania ważnych plików na partycji zawierającej cały system operacyjny. Jeśli będziesz w sytuacji, w której nie możesz uruchomić systemu i będziesz zmuszony sformatować dysk, na którym jest zainstalowany system operacyjny (w większości przypadków jest to miejsce, w którym ukrywają się infekcje malware), utracisz wszystkie dane przechowywane na tym dysku. Jest to zaleta posiadania wielu partycji: jeśli masz całe urządzenie pamięci przypisane do jednej partycji, będziesz zmuszony usunąć wszystko, jednak utworzenie wielu partycji i prawidłowe przydzielenie danych pozwala zapobiec takim problemom. Możesz łatwo sformatować jedną partycję bez wpływu na pozostałe - dzięki temu jedna zostanie wyczyszczona, a pozostałe pozostaną nietknięte, a twoje dane zostaną zapisane. Zarządzanie partycjami jest dość proste, a wszystkie niezbędne informacje można znaleźć na stronie dokumentacji Microsoft.
Kopie zapasowe danych: Jedną z najbardziej niezawodnych metod tworzenia kopii zapasowych jest korzystanie z zewnętrznego urządzenia pamięci masowej i odłączenie go. Skopiuj swoje dane na zewnętrzny dysk twardy, pendrive, dysk SSD, HDD lub inne urządzenie pamięci zdalnej, odłącz je oraz przechowuj w suchym miejscu, z dala od słońca i ekstremalnych temperatur. Ta metoda jest jednak dość nieefektywna, ponieważ kopie zapasowe danych i aktualizacje muszą być wykonywane regularnie. Możesz także skorzystać z usługi w chmurze lub serwera zdalnego. Tutaj wymagane jest połączenie internetowe i zawsze istnieje ryzyko naruszenia bezpieczeństwa, chociaż jest to naprawdę rzadkie.
Zalecamy używanie Microsoft OneDrive do tworzenia kopii zapasowych plików. OneDrive umożliwia przechowywanie osobistych plików i danych w chmurze, synchronizowanie plików między komputerami i urządzeniami mobilnymi, umożliwiając dostęp do plików i ich edycję na wszystkich urządzeniach z systemem Windows. OneDrive pozwala zapisywać, udostępniać i wyświetlać podgląd plików, uzyskiwać dostęp do historii pobierania, przenosić, usuwać i zmieniać nazwy plików, a także tworzyć nowe foldery i wiele więcej.
Możesz tworzyć kopie zapasowe najważniejszych folderów i plików na komputerze (foldery Pulpit, Dokumenty i Obrazy). Niektóre z bardziej znaczących funkcji OneDrive obejmują przechowywanie wersji plików, dzięki czemu starsze wersje plików są przechowywane do 30 dni. OneDrive zawiera kosz do recyklingu, w którym wszystkie usunięte pliki są przechowywane przez ograniczony czas. Usunięte pliki nie są liczone jako część przydziału użytkownika.
Usługa jest zbudowana w technologii HTML5 i umożliwia przesyłanie plików do 300 MB poprzez przeciąganie i upuszczanie do przeglądarki internetowej lub do 10 GB za pośrednictwem aplikacji OneDrive na komputer. Dzięki OneDrive możesz pobierać całe foldery jako pojedynczy plik ZIP zawierający do 10 000 plików, chociaż jedno pobranie nie może przekraczać 15 GB.
OneDrive oferuje 5 GB bezpłatnej przestrzeni dyskowej, a dodatkowe opcje 100 GB, 1 TB i 6 TB są dostępne za opłatą opartą na subskrypcji. Możesz uzyskać jeden z tych planów przestrzeni dyskowej, kupując dodatkową przestrzeń dyskową osobno lub w ramach subskrypcji Office 365.
Tworzenie kopii zapasowej danych:
Proces tworzenia kopii zapasowej jest taki sam dla wszystkich typów plików i folderów. Oto jak utworzyć kopię zapasową plików za pomocą Microsoft OneDrive
Krok 1: Wybierz pliki/foldery, których kopie zapasowe chcesz wykonać.
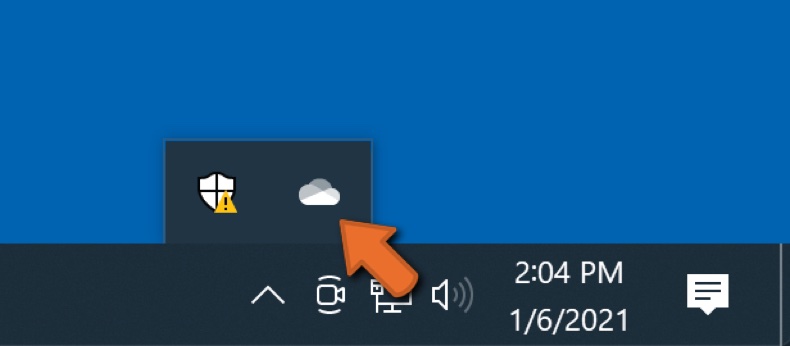
Kliknij ikonę chmury OneDrive, aby otworzyć menu OneDrive. W tym menu możesz dostosować ustawienia kopii zapasowej plików.
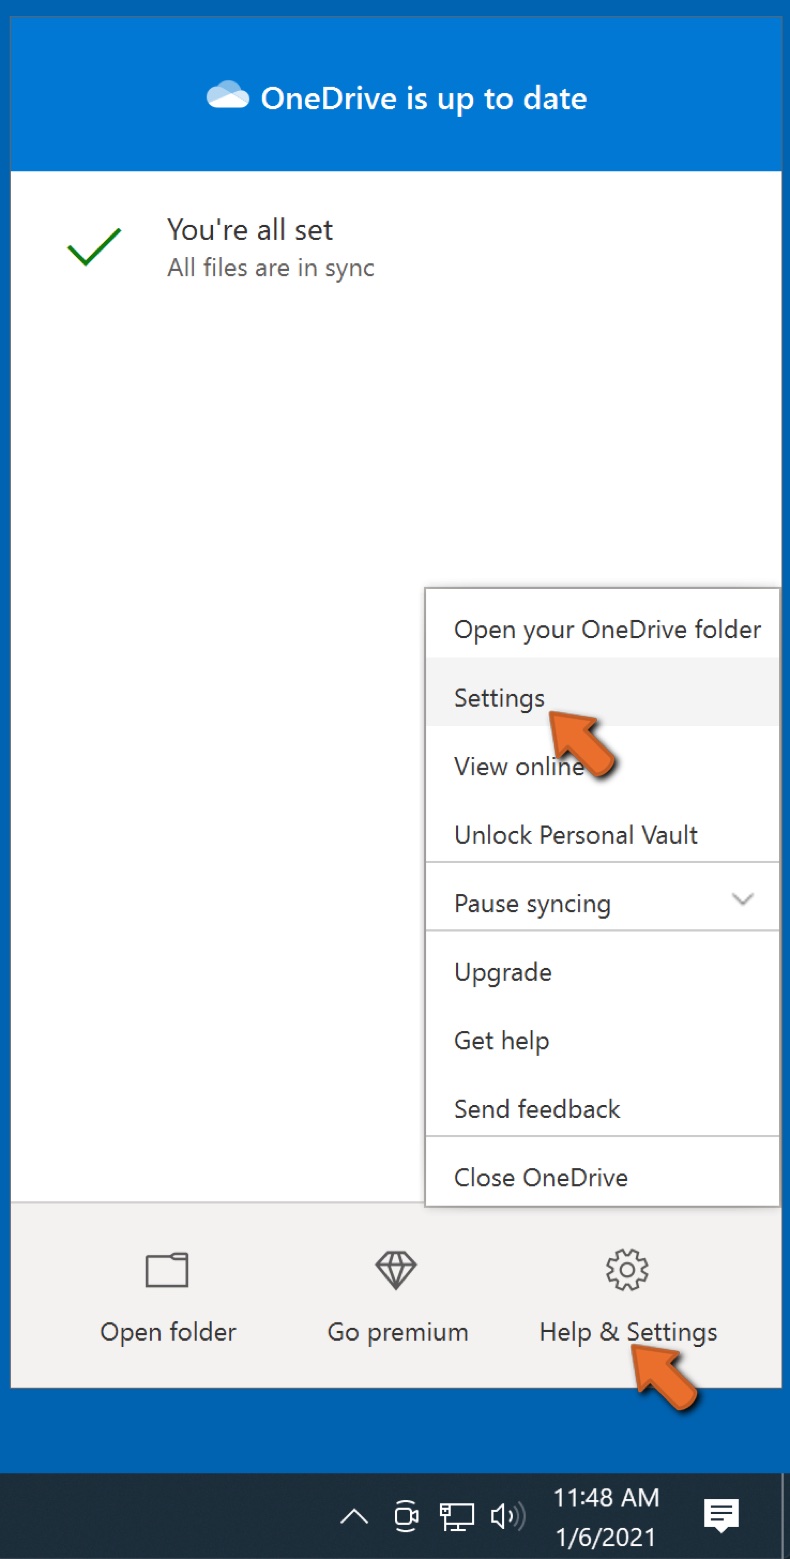
Kliknij Pomoc i ustawienia, a następnie z menu rozwijanego wybierz Ustawienia.
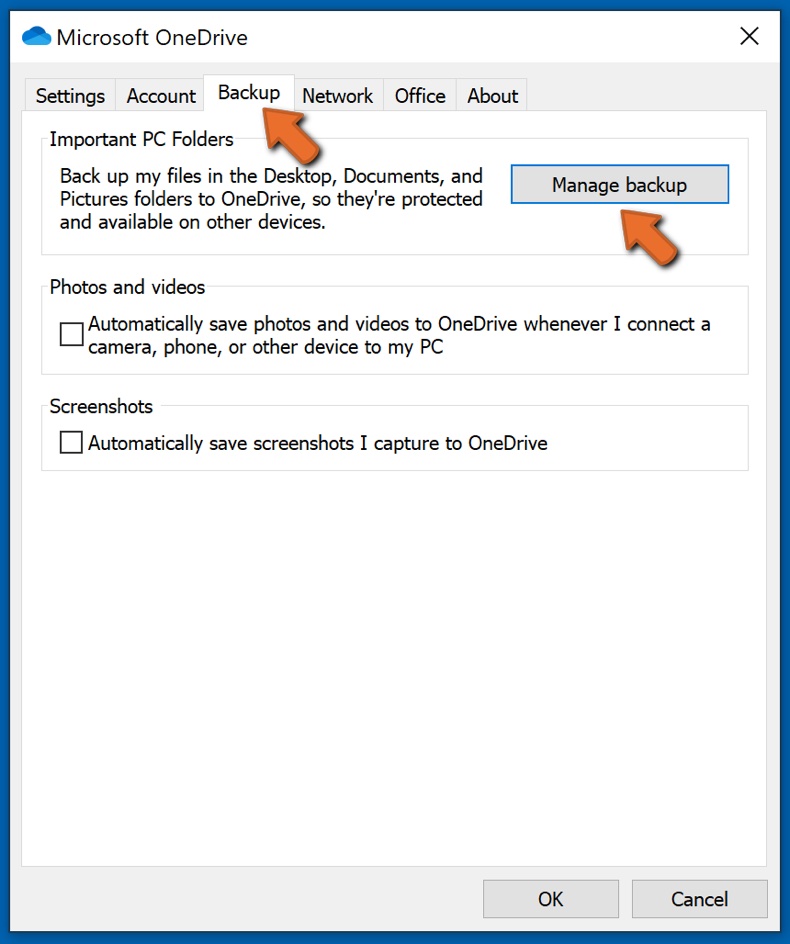
Przejdź do zakładki Kopia zapasowa i kliknij Zarządzaj kopią zapasową.
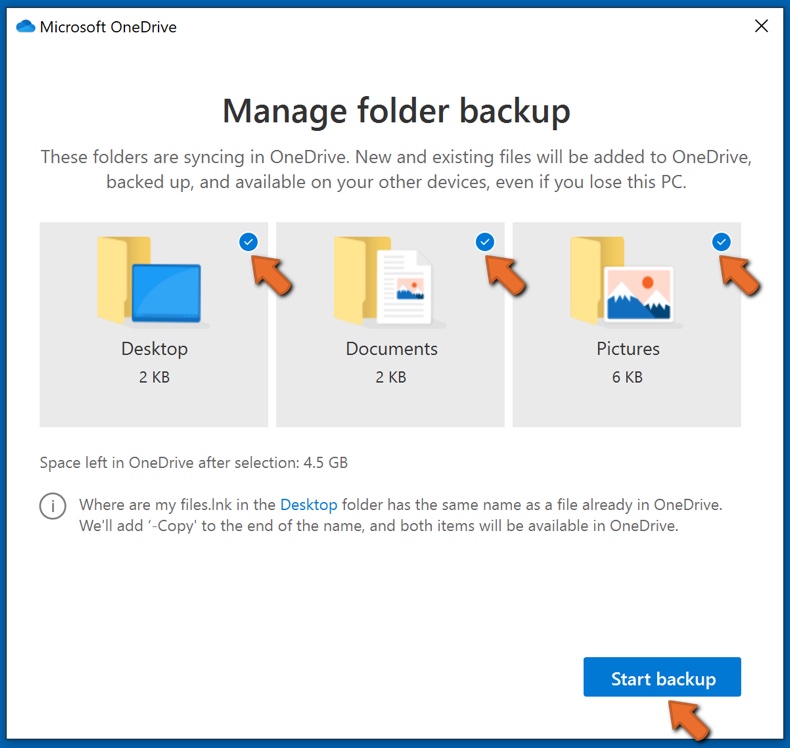
W tym menu możesz wybrać kopię zapasową Pulpitu i całego znajdującego się na nim pliku, a także folderów Dokumenty i Obrazy, ponownie ze wszystkimi plikami w nich. Kliknij Rozpocznij tworzenie kopii zapasowej.
Teraz, gdy dodasz plik lub folder w folderach Pulpit oraz Dokumenty i Obrazy, ich kopia zapasowa zostanie automatycznie utworzona w OneDrive.
Aby dodać foldery i pliki poza lokalizacjami przedstawionymi powyżej, musisz dodać je ręcznie.
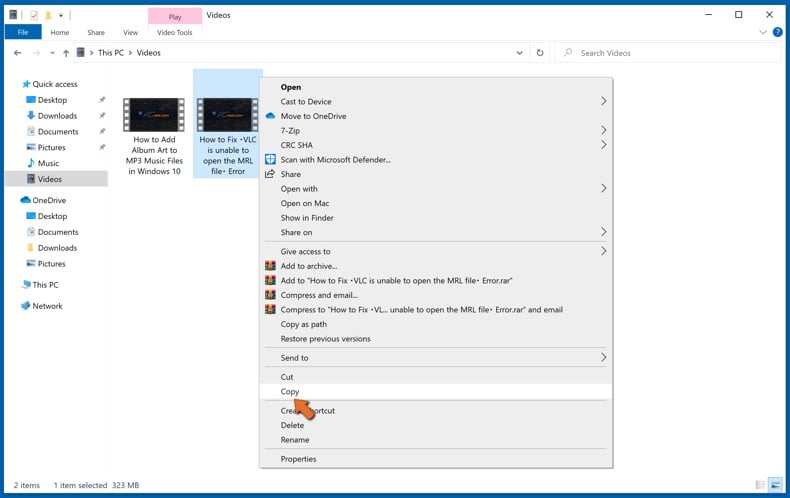
Otwórz Eksplorator plików i przejdź do lokalizacji folderu/pliku, którego kopię zapasową chcesz utworzyć. Wybierz element, kliknij go prawym przyciskiem myszy i kliknij Kopiuj.
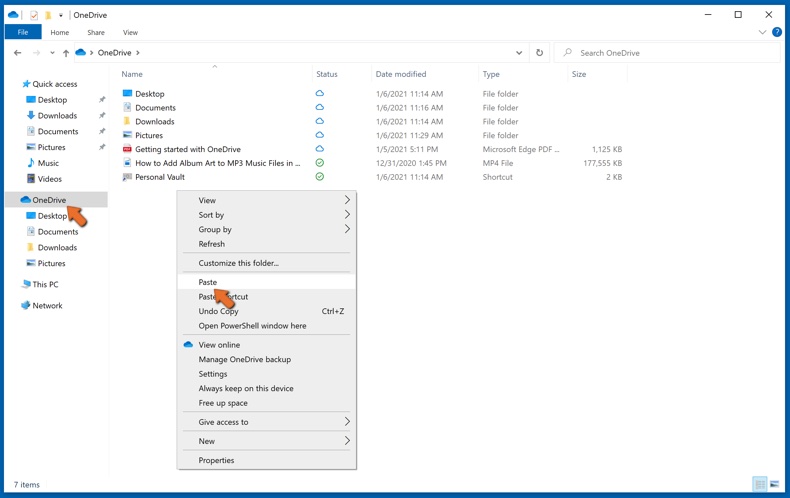
Następnie przejdź do OneDrive, kliknij prawym przyciskiem myszy w dowolnym miejscu w oknie i kliknij Wklej. Alternatywnie możesz po prostu przeciągnąć i upuścić plik do OneDrive. OneDrive automatycznie utworzy kopię zapasową folderu/pliku.
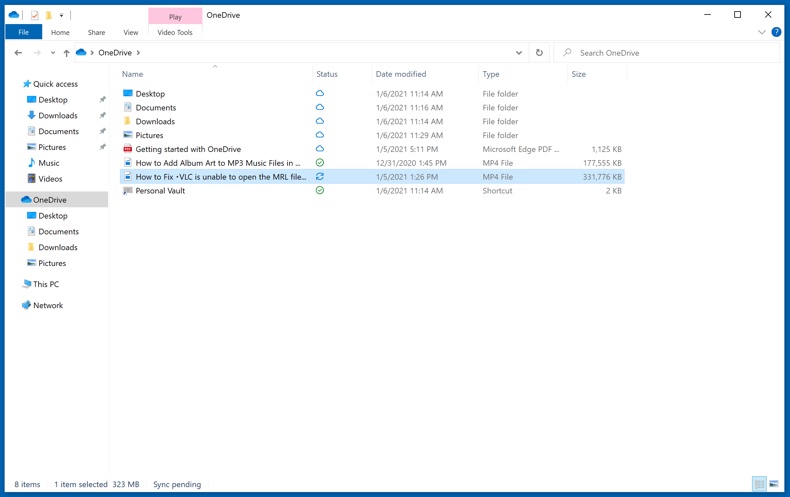
Wszystkie pliki dodane do folderu OneDrive są automatycznie archiwizowane w chmurze. Zielone kółko ze znacznikiem wyboru wskazuje, że plik jest dostępny zarówno lokalnie, jak i w usłudze OneDrive oraz że wersja pliku jest taka sama w obu. Niebieska ikona chmury wskazuje, że plik nie został zsynchronizowany i jest dostępny tylko w usłudze OneDrive. Ikona synchronizacji wskazuje, że plik jest obecnie synchronizowany.
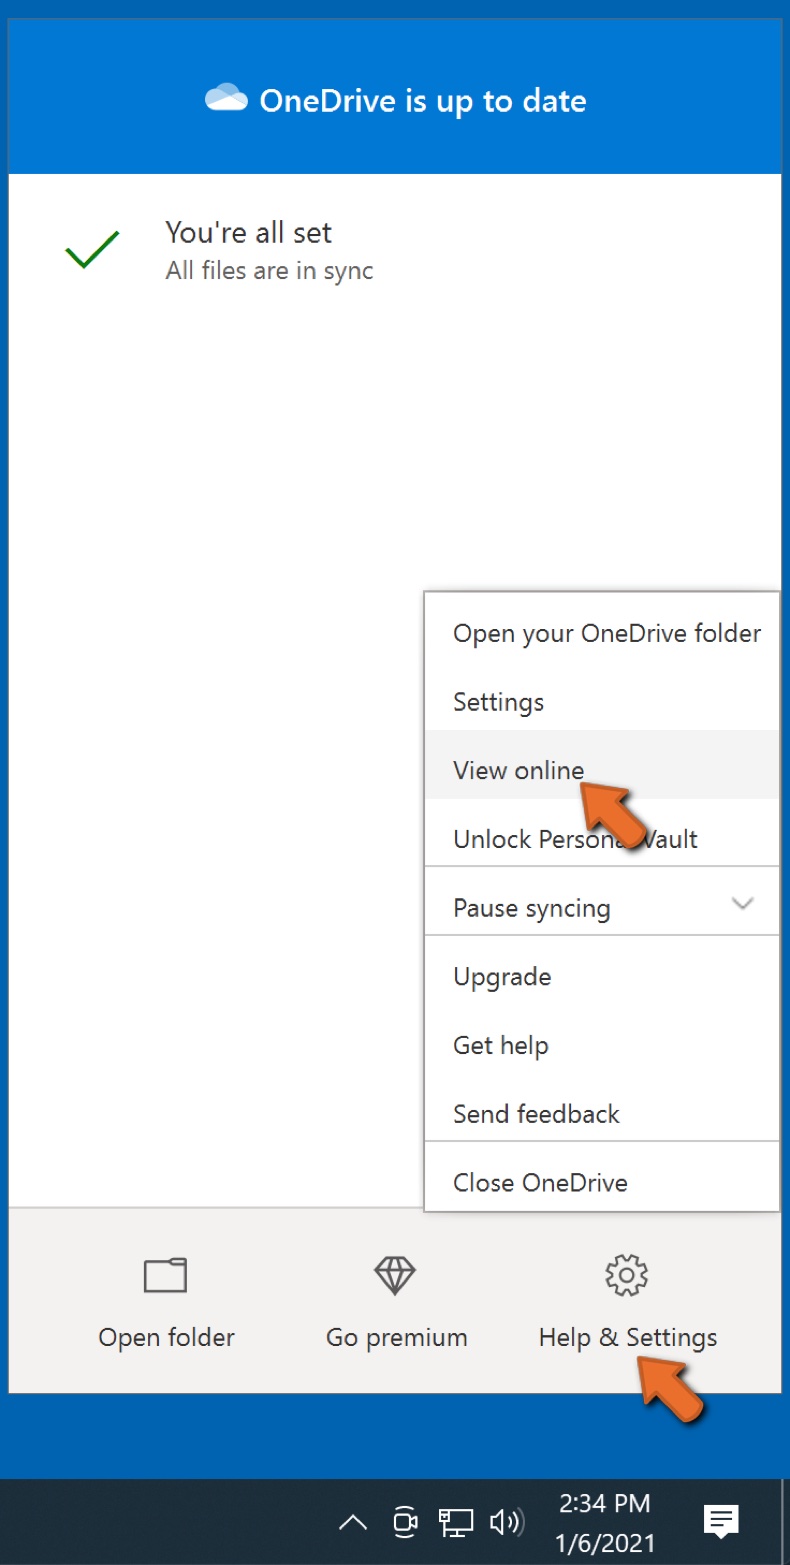
Aby uzyskać dostęp do plików znajdujących się tylko w usłudze OneDrive w trybie online, przejdź do menu rozwijanego Pomoc i ustawienia oraz wybierz opcję Wyświetl online.
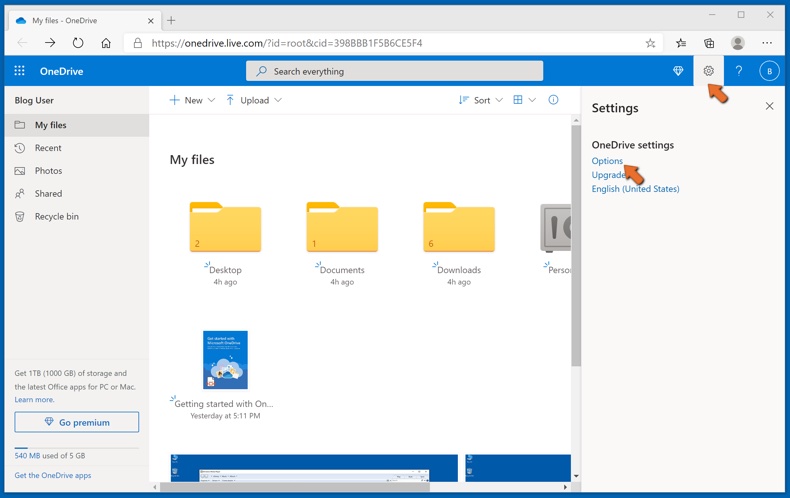
Krok 2: Przywróć uszkodzone pliki.
OneDrive zapewnia synchronizację plików, więc wersja pliku na komputerze jest tą samą wersją w chmurze. Jeśli jednak ransomware zaszyfrowało twoje pliki, możesz skorzystać z funkcji historii wersji OneDrive, która pozwoli ci przywrócić wersje plików sprzed zaszyfrowania.
Microsoft 365 ma funkcję wykrywania ransomware, która powiadamia użytkownika o zaatakowaniu plików OneDrive i prowadzi przez proces przywracania plików. Należy jednak zauważyć, że jeśli nie masz płatnej subskrypcji Microsoft 365, otrzymasz bezpłatnie tylko jedno wykrycie i odzyskanie pliku.
Jeśli pliki OneDrive zostaną usunięte, uszkodzone lub zainfekowane przez malware, możesz przywrócić całą usługę OneDrive do poprzedniego stanu. Oto, jak możesz przywrócić cały OneDrive:
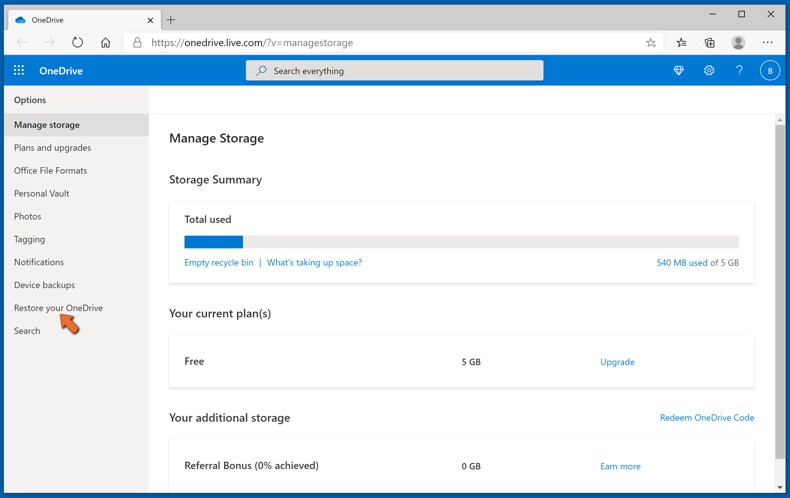
1. Jeśli jesteś zalogowany za pomocą konta osobistego, kliknij ikonę zębatki Ustawienia u góry strony. Następnie kliknij Opcje i wybierz Przywróć OneDrive.
Jeśli jesteś zalogowany na konto służbowe lub szkolne, kliknij ikonę Ustawień u góry strony. Następnie kliknij Przywróć OneDrive.
2. Na stronie Przywróć OneDrive wybierz datę z listy rozwijanej. Pamiętaj, że jeśli przywracasz pliki po automatycznym wykryciu ransomware, zostanie dla ciebie wybrana data przywrócenia.
3. Po skonfigurowaniu wszystkich opcji przywracania plików, kliknij Przywróć, aby cofnąć wszystkie wybrane działania.
Najlepszym sposobem uniknięcia szkód spowodowanych infekcjami ransomware jest regularne tworzenie kopii zapasowych.
Często zadawane pytania (FAQ)
W jaki sposób mój komputer został zhakowany i jak hakerzy zaszyfrowali moje pliki?
Ofiary najczęściej stykają się z ransomware, otwierając pliki, które wydają się legalne, ale takie nie są - zamaskowane pliki wykonywalne wysyłane w wiadomościach phishingowych, dostarczane przez trojany lub pobierane z niebezpiecznych źródeł, takich jak strony z pirackim oprogramowaniem, sieci P2P czy fałszywe strony aktualizacji.
Jak otworzyć pliki „.fable”?
Pliki z rozszerzeniem „.fable” zostały zablokowane przez ransomware i nie można ich otworzyć ani w żaden sposób używać bez działającego klucza deszyfrującego. Klucz ten jest w wyłącznym posiadaniu atakujących.
Gdzie szukać darmowych narzędzi deszyfrujących dla Fable Ransomware?
W przypadku infekcji ransomware zalecamy sprawdzenie strony internetowej projektu No More Ransom (więcej informacji powyżej).
Mogę zapłacić dużo pieniędzy, czy możecie odszyfrować dla mnie pliki?
Nie oferujemy usług deszyfrowania. W większości przypadków odzyskanie zaszyfrowanych plików bez udziału atakujących nie jest możliwe, chyba że sam ransomware ma krytyczną lukę, którą badacze mogą wykorzystać.
Usługi firm zewnętrznych reklamujące płatne deszyfrowanie są często oszustwami lub po prostu działają jako pośrednicy przestępców - pobierając dodatkowe opłaty bez żadnej realnej gwarancji.
Czy Combo Cleaner pomoże mi usunąć Fable Ransomware?
Combo Cleaner może przeskanować system i usunąć aktywną infekcję Fable Ransomware. Warto jednak pamiętać, że oprogramowanie zabezpieczające usuwa samo zagrożenie - nie może odszyfrować plików, które zostały już zablokowane przez ransomware.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję