
Jakiego rodzaju oszustwem e-mailowym jest „Returned Payment”
Phishing/OszustwoZnany również jako: Returned Payment oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest e-mail „Returned Payment oszustwo e-mailowe”?
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod biznesowe powiadomienie o płatności, informujące o zwrocie dużej płatności. Nakłania odbiorców do kliknięcia fałszywego linku, który prowadzi do fałszywej strony logowania zaprojektowanej w celu kradzieży danych logowania do poczty e-mail. Należy zignorować ten e-mail, aby chronić swoje konto przed nieautoryzowanym dostępem.
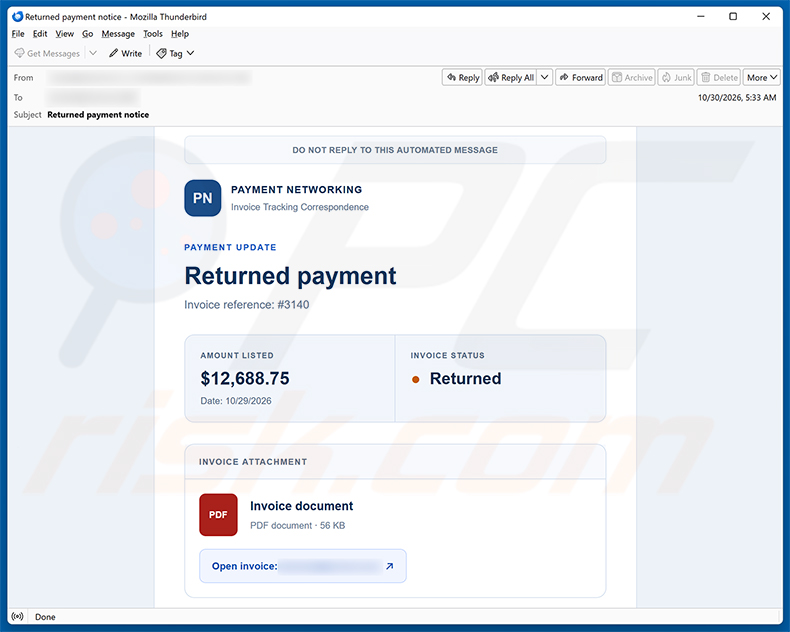
„Returned Payment oszustwo e-mailowe" - przegląd oszustwa e-mailowego
Ta wiadomość e-mail pochodzi od nadawcy podpisującego się jako „Payment Networking", przedstawianego jako usługa korespondencji dotyczącej śledzenia faktur. Twierdzi ona, że płatność w wysokości 12 688,75 USD powiązana z fakturą nr 3140 z dnia 29 października 2026 r. została zwrócona. Wiadomość zawiera coś, co wygląda na załącznik z fakturą w formacie PDF, oraz przycisk „Open invoice", jednak przycisk ten prowadzi do strony phishingowej, a nie do jakiegokolwiek prawdziwego dokumentu.
Chociaż powiązana strona internetowa nie jest już aktywna, najprawdopodobniej została zaprojektowana tak, aby podszywać się pod stronę logowania dostawcy usług poczty e-mail. Witryny tego rodzaju często rozpoznają domenę adresu e-mail odbiorcy i wyświetlają fałszywy formularz logowania, wystylizowany tak, aby odpowiadał jego rzeczywistemu dostawcy.
Na przykład odbiorca z adresem Gmail mógłby zobaczyć przekonującą imitację strony logowania Gmail, natomiast użytkownikowi Outlook lub Yahoo wyświetlono by odpowiednią podróbkę tych usług. Każda nazwa użytkownika lub hasło wprowadzone na takiej stronie trafiają bezpośrednio do oszustów stojących za kampanią.
Przechwycone dane logowania do poczty e-mail pozwalają cyberprzestępcom przejąć skrzynkę odbiorczą ofiary, przechwytywać prywatne wiadomości, resetować hasła do powiązanych kont, a potencjalnie także dokonać kradzieży tożsamości w imieniu ofiary.
„Payment Networking" to fikcyjna nazwa nadawcy, niemająca żadnego związku z jakąkolwiek legalną usługą płatniczą ani firmą. Odbiorcy nie powinni w żaden sposób wchodzić w interakcję z tą wiadomością.
| Nazwa | Returned Payment oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Płatność biznesowa w wysokości 12 688,75 USD została zwrócona |
| Kamuflaż | Legalne powiadomienie o płatności od „Payment Networking" |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe reklamy pop-up, techniki zatruwania wyników wyszukiwarki, domeny z błędami w pisowni. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa e-mailowe w ogólności
Podsumowując, jest to kampania phishingowa podszywająca się pod powiadomienie o płatności biznesowej. Jej celem jest nakłonienie odbiorców do odwiedzenia fałszywej strony logowania do poczty e-mail i przekazania swoich danych logowania. Wiadomość należy usunąć bez wchodzenia z nią w interakcję. Czasami tego rodzaju fałszywe wiadomości e-mail są również wykorzystywane do dystrybucji malware.
Inne przykłady podobnych fałszywych wiadomości e-mail to Jupiter (JUP) Staking Checkpoint, Outlook Voice Access oraz Attached Electronics Invoice.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy powszechnie wykorzystują wiadomości spamowe do rozprzestrzeniania malware, za pośrednictwem załączników lub linków prowadzących do szkodliwych stron internetowych. Złośliwe załączniki mogą mieć postać programów wykonywalnych, skompresowanych archiwów, dokumentów PDF, plików Office lub plików JavaScript.
Kliknięcie linku w wiadomości spamowej może prowadzić do strony internetowej, która automatycznie instaluje malware, lub do takiej, która nakłania użytkownika do ręcznego pobrania i uruchomienia pliku. W większości przypadków do skutecznej infekcji wymagane jest jakieś działanie ze strony użytkownika - takie jak włączenie makr lub uruchomienie instalatora.
Jak uniknąć instalacji malware?
Należy zachować ostrożność w przypadku wiadomości e-mail od nieznanych nadawców, zwłaszcza tych zawierających nieoczekiwane załączniki lub linki. Jeśli wiadomość rzekomo pochodzi od firmy, ale wydaje się nietypowa lub niepokojąca, przed kliknięciem czegokolwiek należy zweryfikować jej autentyczność za pośrednictwem oficjalnej strony internetowej lub numeru kontaktowego danej organizacji.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron deweloperów lub zweryfikowanych sklepów z aplikacjami. Należy unikać pirackich programów, generatorów kluczy i podobnych narzędzi, które często zawierają ukryte zagrożenia. Należy regularnie aktualizować system operacyjny i wszystkie zainstalowane aplikacje oraz przeprowadzać regularne skanowanie za pomocą renomowanego programu zabezpieczającego.
Jeśli otworzył Pan/otworzyła Pani już złośliwy załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć malware, które przeniknęło do systemu.
Tekst przedstawiony w wiadomości e-mail „Returned Payment oszustwo e-mailowe":
Subject: Returned payment notice
PAYMENT NETWORKING
Invoice Tracking CorrespondencePAYMENT UPDATE
Returned payment
Invoice reference: #3140
AMOUNT LISTED
$12,688.75
Date: 10/29/2026INVOICE STATUS
Returned
INVOICE ATTACHMENTInvoice document
PDF document · 56 KBOpen invoice: [Link]
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Returned Payment oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
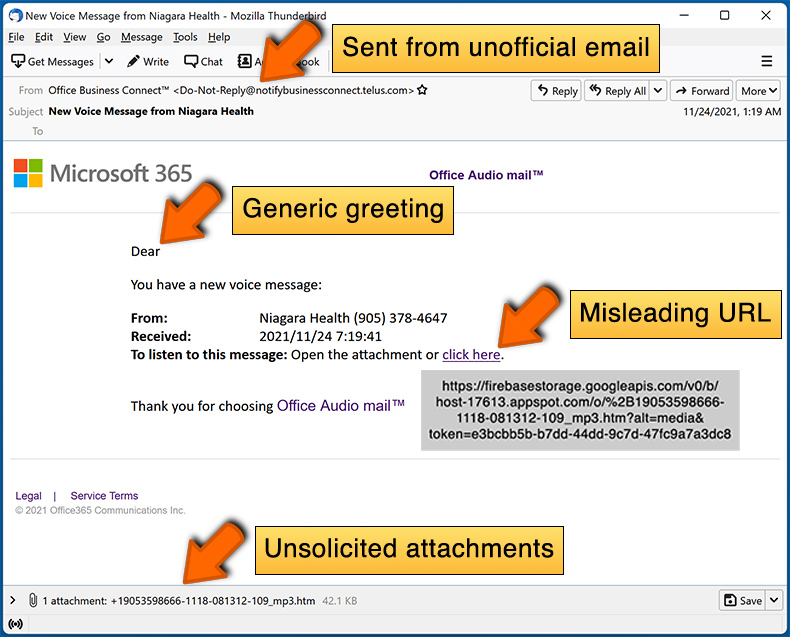
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Fałszywe wiadomości e-mail są wysyłane masowo, a nie do konkretnej osoby. Cyberprzestępcy zbierają adresy e-mail w wyniku wycieków danych, za pośrednictwem fałszywych stron internetowych i innymi metodami, a następnie wysyłają tę samą zwodniczą wiadomość do dużej liczby odbiorców jednocześnie.
Podałem/podałam swoje dane osobowe, dając się oszukać tej wiadomości e-mail. Co powinienem/powinnam zrobić?
Jeśli wprowadził Pan/wprowadziła Pani hasło do poczty e-mail, należy natychmiast je zmienić na tym koncie oraz na wszystkich innych kontach, na których używa Pan/Pani tych samych danych logowania. Jeśli przekazał Pan/przekazała Pani również dane płatnicze lub dane identyfikacyjne, należy niezwłocznie skontaktować się z odpowiednim bankiem lub urzędem.
Pobrałem/pobrałam i otworzyłem/otworzyłam złośliwy plik załączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
Pliki wykonywalne (pliki .exe i podobne) mogą zainfekować komputer niemal natychmiast po otwarciu. Dokumenty takie jak pliki PDF czy Word same w sobie stanowią zazwyczaj mniejsze ryzyko, ale nadal mogą stanowić zagrożenie, jeśli użytkownik włączy makra lub uruchomi osadzony instalator. Rzeczywiste ryzyko zależy od typu pliku i podjętych działań.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika. Czy mój komputer jest zainfekowany?
Samo przeczytanie lub wyświetlenie podglądu wiadomości e-mail jest nieszkodliwe. Komputer nie jest zagrożony, chyba że kliknął Pan/kliknęła Pani link lub otworzył Pan/otworzyła Pani plik załączony do wiadomości.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku wiadomości e-mail?
Combo Cleaner został zaprojektowany do wykrywania i usuwania szerokiej gamy zagrożeń malware. Niemniej jednak przeprowadzenie pełnego skanowania systemu jest niezbędne, ponieważ niektóre zaawansowane zagrożenia mogą ukrywać się głęboko w systemie i do ich wykrycia oraz usunięcia wymagane jest dokładne skanowanie.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję