
Jakim rodzajem oszustwa jest „You Allowed Someone Access Your Email Data”
Phishing/OszustwoZnany również jako: You Allowed Someone Access Your Email Data oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem wiadomości e-mail jest „You Allowed Someone Access Your Email Data"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo phishingowe. Wiadomość podszywa się pod alert bezpieczeństwa od dostawcy usług poczty e-mail, fałszywie twierdząc, że odbiorca upoważnił kogoś do uzyskania dostępu do danych swojego konta. Jej celem jest nakłonienie odbiorcy do kliknięcia linku i podania danych logowania na fałszywej stronie internetowej. Tę wiadomość e-mail należy zignorować.
Więcej o oszustwie e-mailowym „You Allowed Someone Access Your Email Data”
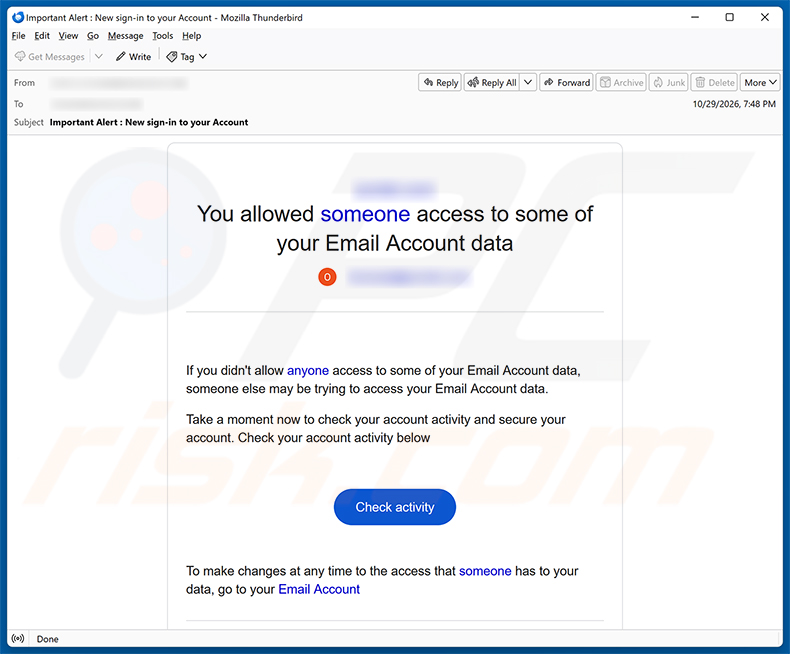
Wiadomość e-mail przychodzi z tematem „Important Alert : New sign-in to your Account” i zaczyna się od stanowczego stwierdzenia, że odbiorca zezwolił komuś na dostęp do danych swojego konta e-mail. Nakłania go do natychmiastowego sprawdzenia aktywności na koncie poprzez kliknięcie przycisku „Check activity”.
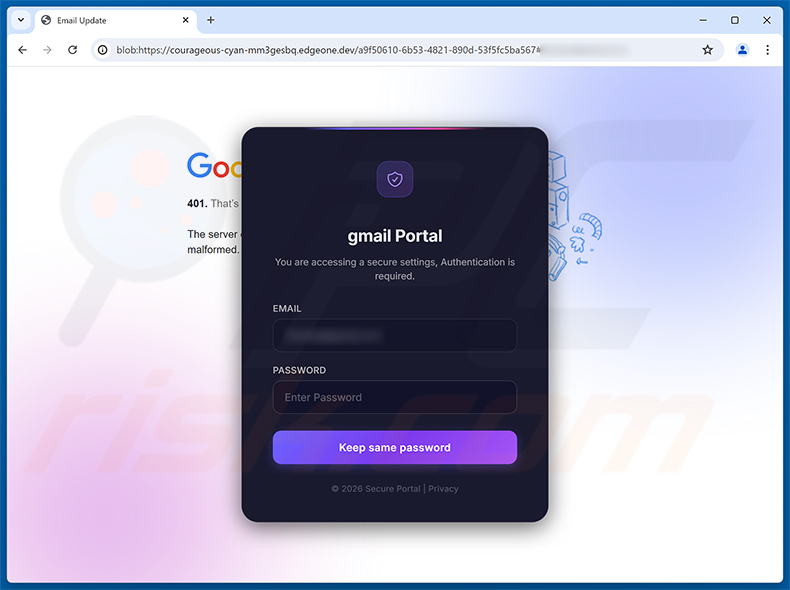
Ten przycisk prowadzi do strony phishingowej pod adresem courageous-cyan-mm3gesbq[.]edgeone.dev. Strona przedstawia się jako „gmail Portal” i informuje, że wymagane jest uwierzytelnienie. Automatycznie uzupełnia adres e-mail ofiary i prosi o wprowadzenie hasła, wyświetlając przycisk z napisem „Keep same password”.
To sformułowanie jest celowo wprowadzające w błąd. Przedstawia ten krok jako rutynowe potwierdzenie, a nie przekazanie danych logowania. Każde hasło podane na tej stronie trafia bezpośrednio do oszustów stojących za kampanią.
Ofiary, które przekażą swoje dane logowania, ryzykują całkowitą utratę dostępu do konta e-mail. Atakujący z dostępem do skrzynki odbiorczej może zresetować hasła do powiązanych kont, czytać prywatną korespondencję i podszywać się pod ofiarę w kontaktach z jej znajomymi.
Prawdziwi dostawcy usług poczty e-mail nie mają żadnego związku z tym oszustwem. Usługi takie jak Gmail są podrabiane bez ich wiedzy i zgody, a ich oznaczenia marki wykorzystywane są wyłącznie po to, aby nadać oszustwu pozory wiarygodności.
| Nazwa | You Allowed Someone Access Your Email Data oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Odbiorca przyznał osobie trzeciej dostęp do danych swojego konta e-mail |
| Kamuflaż | Powiadomienie o bezpieczeństwie od dostawcy usług poczty e-mail |
| Powiązana Domena | courageous-cyan-mm3gesbq[.]edgeone.dev |
| Status Zagrożenia (Strona Phishingowa) | PCrisk Wyniki skanera witryn |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe internetowe reklamy pop-up, techniki zatruwania wyszukiwarek, domeny z literówkami. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa e-mailowe w ogólności
Podsumowując, ta wiadomość e-mail to oszustwo phishingowe podszywające się pod powiadomienie o bezpieczeństwie od dostawcy usług poczty e-mail. Jej celem jest kradzież danych logowania za pośrednictwem fałszywej strony logowania. Wiadomości tego rodzaju są czasami wykorzystywane również do dystrybucji malware.
Inne przykłady podobnych wiadomości phishingowych wykorzystywanych do kradzieży danych logowania lub oszukiwania odbiorców to Document Fully Executed, DHL Express - Import Duty/Tax Payment oraz Account Information Update Requires.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy często dostarczają malware za pośrednictwem poczty e-mail, dołączając szkodliwe pliki bezpośrednio do wiadomości. Mogą one przybierać różne formy, w tym programów wykonywalnych, skompresowanych archiwów, dokumentów PDF, plików Microsoft Office i skryptów. Otwarcie takiego pliku lub - w przypadku dokumentów Office - włączenie poleceń makr wystarczy, aby uruchomić proces infekcji.
Niektóre kampanie całkowicie rezygnują z załączników i zamiast nich wykorzystują linki. Kliknięcie takich linków może spowodować automatyczne pobranie malware lub prowadzić do stron, które nakłaniają użytkownika do ręcznego uruchomienia szkodliwego pliku. W obu przypadkach przed zainfekowaniem systemu zazwyczaj wymagana jest jakaś forma interakcji ze strony użytkownika.
Jak uniknąć instalacji malware?
Należy zachować ostrożność w przypadku nieoczekiwanych wiadomości e-mail, zwłaszcza tych, które wymagają natychmiastowego działania. Nie należy otwierać załączników ani klikać linków w wiadomościach od nieznanych nadawców. Jeśli wiadomość e-mail rzekomo pochodzi od znanej usługi, należy odwiedzić oficjalną stronę tej usługi bezpośrednio, zamiast korzystać z jakiegokolwiek linku zawartego w wiadomości.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych i legalnych sklepów z aplikacjami. Należy unikać pirackich programów, nieoficjalnych poprawek i generatorów kluczy, ponieważ często zawierają ukryte malware. Aktualizowanie systemu operacyjnego i aplikacji pomaga również eliminować luki, na których opierają się atakujący.
Należy korzystać z renomowanego narzędzia antywirusowego i regularnie przeprowadzać skanowanie. Jeśli otworzył(a) już Pan/Pani podejrzany plik z wiadomości e-mail, zalecamy przeskanowanie systemu za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć wszelkie zagrożenia, które mogły zostać zainstalowane.
Tekst przedstawiony w wiadomości e-mail „You Allowed Someone Access Your Email Data”:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn't allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Fałszywa strona logowania dostawcy poczty e-mail wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest You Allowed Someone Access Your Email Data oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
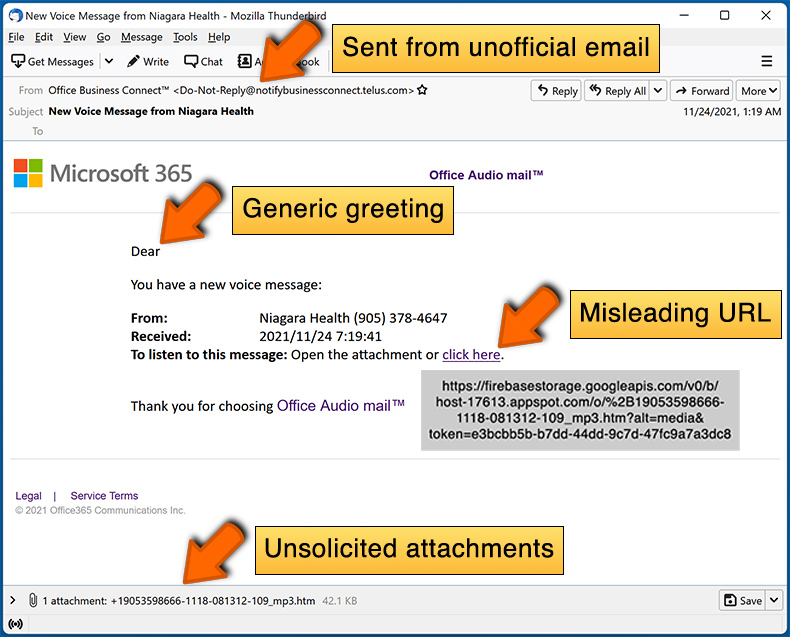
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem(-am) tę wiadomość e-mail?
Takie wiadomości są wysyłane masowo do dużej liczby osób. Oszuści zbierają adresy poprzez wycieki danych, fałszywe strony rejestracji i podobne metody. Wiadomości te nie są skierowane do konkretnych osób.
Podałem(-am) swoje dane osobowe, dając się oszukać tej wiadomości e-mail - co powinienem (powinnam) zrobić?
Jeśli wprowadził(a) Pan/Pani hasło do poczty e-mail, należy natychmiast je zmienić oraz zaktualizować hasła do wszystkich innych kont, które korzystają z tych samych danych logowania.
Jeśli udostępnił(a) Pan/Pani również dane bankowe lub dane identyfikacyjne, należy niezwłocznie skontaktować się z odpowiednimi instytucjami.
Pobrałem(-am) i otworzyłem(-am) złośliwy plik dołączony do wiadomości e-mail - czy mój komputer jest zainfekowany?
Pliki wykonywalne (.exe i podobne) mogą zainfekować system natychmiast po ich otwarciu. Formaty dokumentów, takie jak PDF lub pliki Word, zazwyczaj wymagają dodatkowej interakcji, np. włączenia makr, zanim malware zostanie aktywowane. Poziom ryzyka zależy od formatu pliku i podjętych działań.
Przeczytałem(-am) wiadomość e-mail, ale nie otworzyłem(-am) załącznika - czy mój komputer jest zainfekowany?
Przeczytanie wiadomości e-mail nie powoduje infekcji. Szkodliwa zawartość aktywuje się dopiero po kliknięciu linku, otwarciu załącznika lub podjęciu innego działania, które pozwala na jej uruchomienie. Samo wyświetlenie wiadomości jest bezpieczne.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku wiadomości e-mail?
Tak, Combo Cleaner potrafi wykryć i usunąć większość znanego malware. Niemniej jednak bardziej zaawansowane zagrożenia mogą czasami unikać wykrycia. Przeprowadzenie pełnego skanowania systemu zwiększa szanse na zidentyfikowanie i usunięcie wszystkich zagrożeń obecnych na urządzeniu.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję