Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Oszustwo e-mailowe YOUR MAILBOX IS OUTDATED
Phishing/Oszustwo

Oszustwo e-mailowe YOUR MAILBOX IS OUTDATED

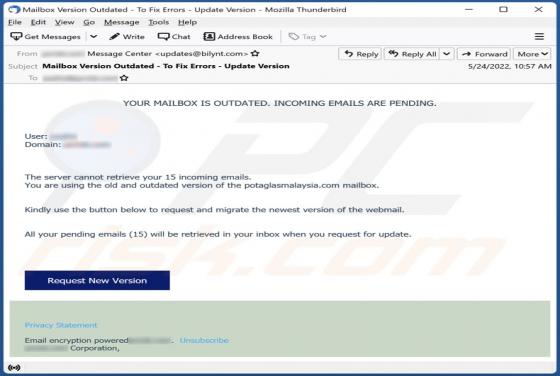
Po dokładnym sprawdzeniu doszliśmy do wniosku, że jest to wiadomość phishingowa podszywająca się pod wiadomość od dostawcy usług pocztowych. Oszuści stojący za tym e-mailem mają na celu nakłonienie odbiorców do podania danych osobowych. Wiadomość zawiera hiperłącze otwierające zwodniczą witrynę (f
Ransomware Nordteam
Ransomware

Ransomware Nordteam

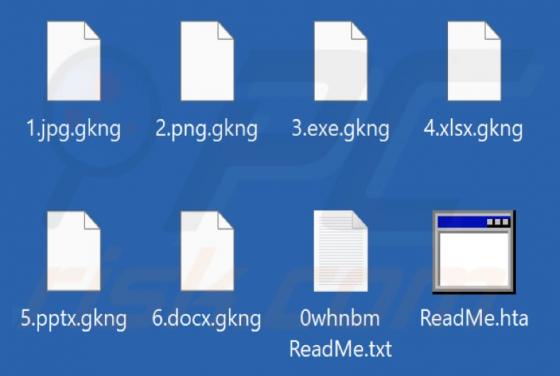
Nordteam to ransomware należące do rodziny ransomware Spora. Ten wariant wykryliśmy podczas badania próbek malware przesłanych na stronę VirusTotal. Nasz zespół odkrył, że Nordteam szyfruje pliki i dodaje do ich nazw rozszerzenie w postaci czterech losowych znaków. Ponadto tworzy pliki "ReadMe.hta

Ransomware Industrial Spy Market
Ransomware

Ransomware Industrial Spy Market

Industrial Spy Market to złośliwe oprogramowanie sklasyfikowane jako ransomware. Malware objęte tą klasyfikacją działa poprzez szyfrowanie plików w celu żądania zapłaty za ich odszyfrowanie. Zwykle ransomware zmienia nazwy zaszyfrowanych plików, ale Industrial Spy Market nie zmienia nazw plików.

Oszustwo POP-UP Your iPhone Was Hacked (Mac)
Wirus Mac

Oszustwo POP-UP Your iPhone Was Hacked (Mac)

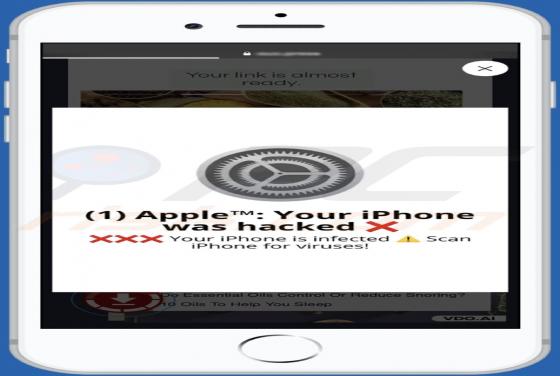
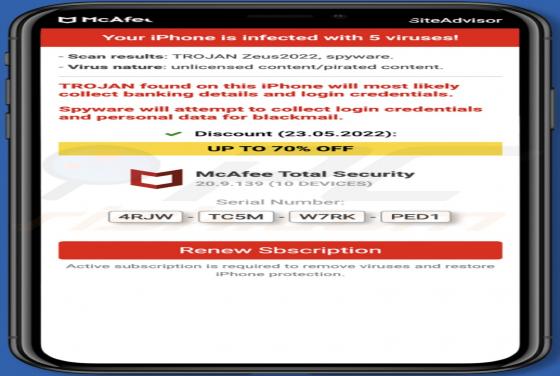
Witryny takie jak ta stosują taktykę zastraszania, aby nakłonić odwiedzających do zainstalowania podejrzanego oprogramowania. Wyświetlają fałszywe powiadomienia o wirusach, twierdząc, że urządzenie jest zainfekowane lub zhakowane i zachęcają użytkowników do usunięcia wykrytych zagrożeń za pomocą

Oszustwo Microsoft Has Blocked The Computer
Phishing/Oszustwo

Oszustwo Microsoft Has Blocked The Computer

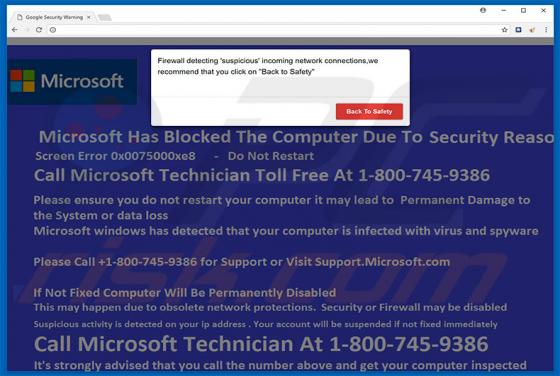
Podobna do "Microsoft Security Alert", "Suspicious Connection", "Firewall Breach Detected" to fałszywa wiadomość o błędzie wyświetlana przez zwodniczą stronę internetową. Badania pokazują, że użytkownicy są często przekierowywani na tę stronę przez różne potencjalnie niechciane programy (PUP), kt

Trojan ZxxZ
Trojan

Trojan ZxxZ

ZxxZ to nazwa szkodliwego programu sklasyfikowanego jako trojan. To malware jest w stanie wprowadzać dodatkowe malware do systemów. Dlatego też zagrożenia stwarzane przez infekcje ZxxZ mogą być szczególnie szerokie. Warto zauważyć, że ten trojan był aktywnie dystrybuowany za pośrednictwem e-mailow

Adware VastVista (Mac)
Wirus Mac

Adware VastVista (Mac)

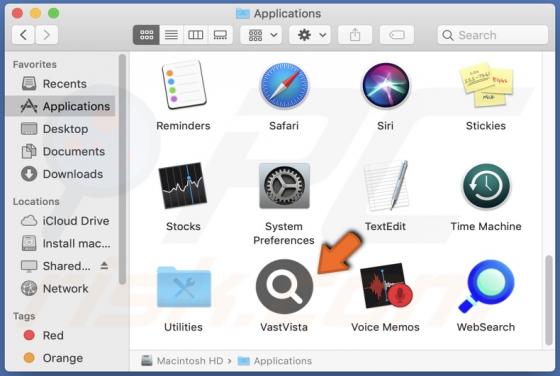
VastVista to nieuczciwa aplikacja, którą nasi badacze znaleźli podczas sprawdzania nowych zgłoszeń do VirusTotal. Po zainstalowaniu tej aplikacji na naszej maszynie testowej dowiedzieliśmy się, że VastVista działa jako adware i należy do rodziny malware AdLoad. Adware może wymagać spełni

Porywacz przeglądarki Tap togo
Porywacz przeglądarki

Porywacz przeglądarki Tap togo

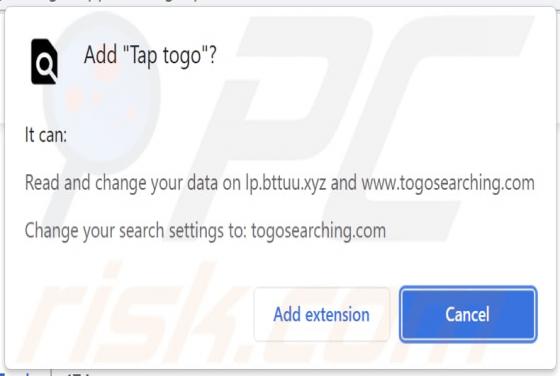
Wykryliśmy aplikację Tap togo podczas inspekcji różnych zwodniczych witryn. Po jej pobraniu odkryliśmy, że działa ona jako porywacz przeglądarki: zmienia pewne ustawienia, aby promować togosearching.com – fałszywą wyszukiwarkę. Tap togo przechwytuje przeglądarkę internetową, zastępując obe

Trojan ERMAC 2.0 (Android)
Trojan

Trojan ERMAC 2.0 (Android)

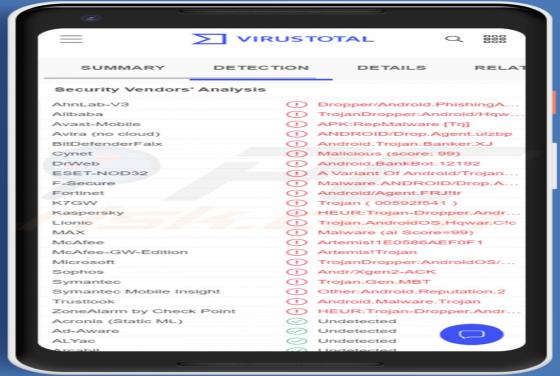
ERMAC 2.0 to nazwa trojana bankowego na Androida, którego celem są polscy użytkownicy. Odkryliśmy to na forum hakerów. Jego deweloper sprzedaje go za 5000 $ miesięcznie. ERMAC 2.0 podszywa się pod legalną aplikację Bolt Food. To złośliwe oprogramowanie kradnie dane uwierzytelniające do aplikacji f