
Jak usunąć złośliwe rozszerzenie Traceguard
TrojanZnany również jako: Traceguard - AI Web Security & Dev Agent rozszerzenie wykradające dane

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rozszerzeniem jest Traceguard?
Traceguard to złośliwe rozszerzenie przeglądarki Google Chrome, które przedstawia się jako „AI Web Security & Dev Agent". Jego rzeczywistym celem jest ingerowanie w bankowość internetową. Nasz zespół sklasyfikował je jako złośliwe rozszerzenie i malware - potajemnie przekierowuje ono przelewy bankowe do atakujących.
Traceguard nie jest dodawany za pośrednictwem Chrome Web Store. Trafia na komputer za pomocą instalatora systemu Windows, który wymusza na przeglądarce Chrome załadowanie rozszerzenia. Każdy, kto znajdzie je w swojej przeglądarce, powinien natychmiast je usunąć i sprawdzić swoje ostatnie transakcje bankowe.
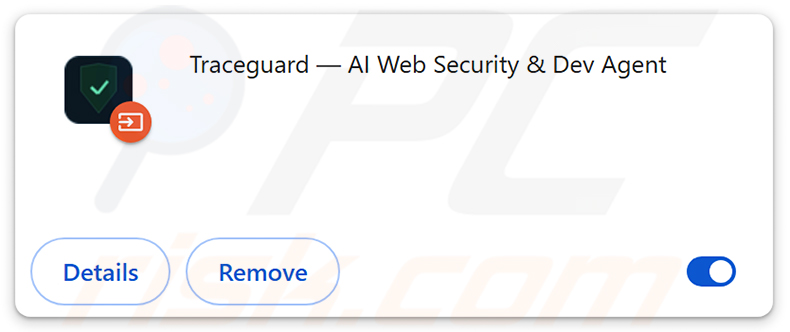
Traceguard - szczegóły
Po aktywacji Traceguard monitoruje formularze przelewów bankowych. Gdy ofiara wprowadza płatność, rozszerzenie po cichu podmienia numer IBAN odbiorcy oraz kwotę, zanim żądanie zostanie wysłane. Następnie przywraca oryginalne dane na ekranie, dzięki czemu ofiara widzi dokładnie to, co wpisała, podczas gdy bank otrzymuje wersję atakujących.
Traceguard może również samodzielnie inicjować płatności, w tym przelewy SEPA i SEPA Instant. Są one wysyłane w ramach aktywnej sesji bankowej ofiary, więc bank traktuje je jako pochodzące od zalogowanego użytkownika. Przelewy natychmiastowe są realizowane w ciągu kilku sekund i trudno je cofnąć.
Rozszerzenie wyświetla także fałszywe monity o kod TAN, które wyglądają jak normalny element strony banku. W rzeczywistości przechwytują one jednorazowe kody używane do uwierzytelniania dwuskładnikowego (2FA), które atakujący mogą następnie wykorzystać do zatwierdzania nieuczciwych płatności.
Traceguard jest kontrolowany za pośrednictwem panelu, którego konfiguracja obejmuje 1249 stron internetowych banków w siedmiu krajach UE. Operatorzy mogą zmieniać atakowane banki bezpośrednio z poziomu panelu, bez modyfikowania rozszerzenia. Sprawia to, że zagrożenie jest elastyczne i może być wykorzystywane przeciwko klientom wielu różnych banków.
Rozszerzenie jest dostarczane przez plik o nazwie ATS_Installer.exe. Po uruchomieniu instalator kopiuje się do folderu o nazwie ChromeExtensionHost. Następnie uruchamia się wraz z systemem Windows za pomocą kluczy Run w rejestrze systemu Windows, zaplanowanych zadań oraz procesu nadzorującego (watchdog), który uruchamia go ponownie, jeśli zostanie zatrzymany.
Następnie instalator modyfikuje skróty Chrome, zamyka wszystkie otwarte przeglądarki i ponownie uruchamia Chrome z opcją --load-extension. Ten przełącznik ładuje Traceguard bezpośrednio z lokalnego folderu, z pominięciem Chrome Web Store. Ponieważ skróty są zmodyfikowane, rozszerzenie może powracać przy każdym otwarciu Chrome, nawet po usunięciu go ze strony rozszerzeń.
Złośliwe rozszerzenia ładowane spoza Chrome Web Store często są powiązane z funkcją „Zarządzana przez Twoją organizację". Legalne firmy używają jej do ustawiania zasad przeglądarki, jednak malware nadużywa jej, aby zablokować usunięcie rozszerzenia. Jeśli Chrome wyświetla ten komunikat na urządzeniu prywatnym, jest to wyraźny znak ingerencji.
Podsumowując, Traceguard może powodować bezpośrednie straty finansowe, ujawniać sesje bankowe i kody zabezpieczające oraz prowadzić do poważnych problemów z prywatnością. Użytkownicy, którzy korzystali z bankowości internetowej, gdy to rozszerzenie było obecne, powinni niezwłocznie skontaktować się ze swoim bankiem.
| Nazwa | Traceguard - AI Web Security & Dev Agent rozszerzenie wykradające dane |
| Typ Zagrożenia | Złośliwe rozszerzenie, Malware bankowy |
| Rzekoma Funkcjonalność | Asystent AI ds. bezpieczeństwa sieciowego i programowania |
| Nazwa Pliku Instalatora | ATS_Installer.exe |
| Nazwy Wykryć (ATS_Installer.exe) | Avast (Win32:Dh-A [Heur]), Combo Cleaner (Trojan.GenericKD.81739805), ESET-NOD32 (Win64/Agent.LKB Trojan), Kaspersky (Backdoor.Win32.Zegost.mublc), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Pełna lista wykryć (VirusTotal) |
| Cele | 1249 stron internetowych banków w siedmiu krajach UE |
| Objawy | Nieznane rozszerzenie „Traceguard" w Chrome, nieoczekiwane zamykanie i ponowne uruchamianie Chrome, nietypowe monity o kod TAN/weryfikację podczas korzystania z bankowości internetowej, zmienione lub nieautoryzowane przelewy na wyciągach bankowych. |
| Metody Dystrybucji | Złośliwy instalator systemu Windows (ATS_Installer.exe), zwodnicze pobrania, instalatory darmowego oprogramowania (sprzedaż wiązana). |
| Szkody | Straty pieniężne, nieautoryzowane przelewy SEPA, kradzież kodów 2FA/TAN, śledzenie aktywności w przeglądarce internetowej (potencjalne problemy z prywatnością), utrata prywatnych informacji. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
Traceguard to niebezpieczne złośliwe oprogramowanie. Przekierowuje płatności bankowe, samodzielnie tworzy przelewy i kradnie kody zabezpieczające. Ponieważ jego instalator modyfikuje również skróty Chrome i konfiguruje kilka sposobów ponownego uruchamiania się, samo usunięcie rozszerzenia może nie wystarczyć - należy przeskanować cały system. Inne przykłady złośliwych rozszerzeń to Twitch Enhanced Viewer | JeetBot, QuickLens - Search Screen with Google Lens oraz Corporate Monitoring Tool.
Jak niechciane oprogramowanie zostało zainstalowane na moim komputerze?
Traceguard jest instalowany poprzez uruchomienie pliku ATS_Installer.exe w systemie Windows. Pliki tego typu są zazwyczaj rozpowszechniane pod fałszywym pretekstem - podszywają się pod przydatne narzędzia, aktualizacje oprogramowania, scrackowane programy lub załączniki w wiadomościach e-mail typu phishing. Gdy użytkownik otworzy plik, reszta procesu odbywa się automatycznie w tle.
Złośliwe instalatory często można również znaleźć na nieoficjalnych stronach z plikami do pobrania, w sieciach peer-to-peer (P2P) oraz w zewnętrznych programach do pobierania. Mogą je także promować zwodnicze reklamy i fałszywe strony pobierania, a niektóre są dołączane do darmowego oprogramowania, które użytkownicy instalują bez sprawdzania opcji konfiguracji.
Jak uniknąć instalacji niechcianych aplikacji?
Należy pobierać oprogramowanie wyłącznie z oficjalnych stron internetowych i sklepów z aplikacjami. Należy unikać pirackich programów, cracków i generatorów kluczy oraz nie otwierać plików wykonywalnych otrzymanych w nieoczekiwanych wiadomościach e-mail lub innych wiadomościach. Podczas instalacji należy wybrać ustawienia „Niestandardowe" lub „Zaawansowane" i odrzucić wszelkie dodatkowe oferty.
Korzystając z bankowości internetowej, należy zawsze potwierdzać odbiorcę i kwotę w aplikacji mobilnej banku lub w potwierdzeniu SMS, a nie tylko na stronie internetowej. Należy zachować podejrzliwość wobec dodatkowych monitów o kod TAN lub inne kody, które pojawiają się w nietypowych momentach. Należy aktualizować system operacyjny i przeglądarkę oraz korzystać z renomowanego oprogramowania zabezpieczającego.
Jeśli Pana/Pani komputer jest już zainfekowany przez Traceguard, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć to złośliwe rozszerzenie.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Traceguard?
- KROK 1. Odinstaluj podejrzane aplikacje za pomocą Panelu sterowania.
- KROK 2. Usuń nieuczciwe wtyczki z Google Chrome.
- KROK 3. Usuń złośliwe rozszerzenia z Mozilla Firefox.
- KROK 4. Usuń złośliwe rozszerzenia z Safari.
- KROK 5. Usuń nieuczciwe wtyczki z Microsoft Edge.
Usuwanie złośliwego rozszerzenia:
Użytkownicy Windows 10:
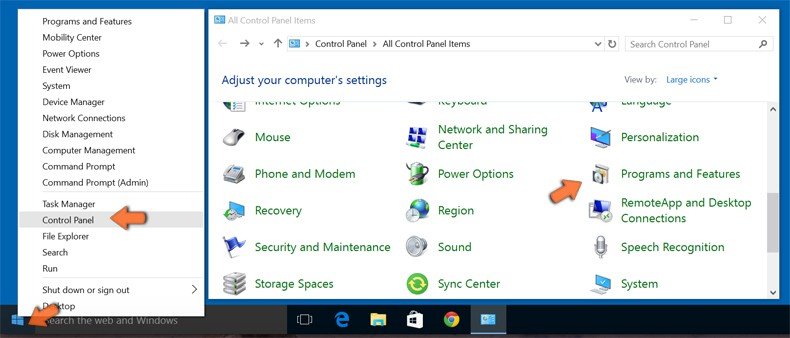
Kliknij prawym przyciskiem myszy w lewym dolnym rogu ekranu i w menu szybkiego dostępu wybierz Panel sterowania. W otwartym oknie wybierz Programy i funkcje.
Użytkownicy Windows 7:
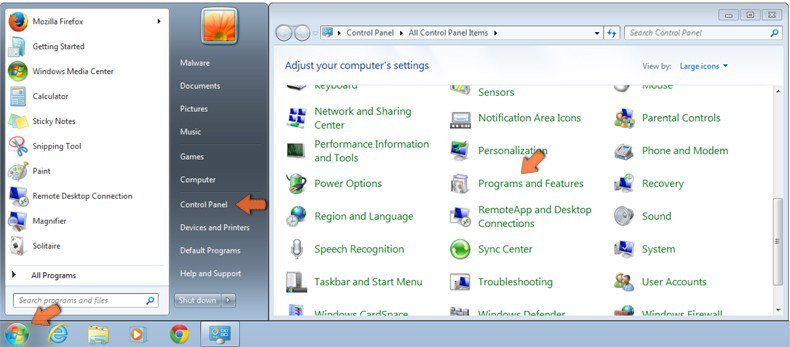
Kliknij Start ("logo Windows" w lewym dolnym rogu pulpitu) i wybierz Panel sterowania. Zlokalizuj Programy i funkcje.
Użytkownicy macOS (OSX):
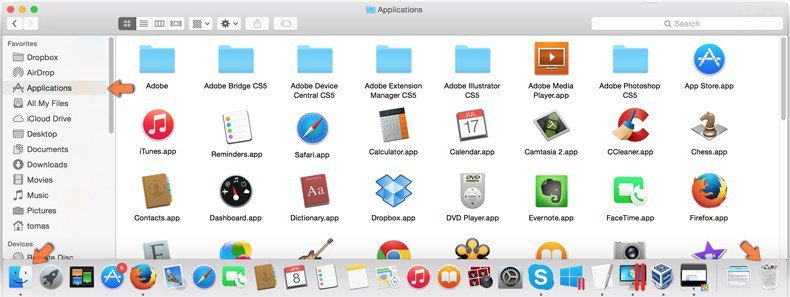
Kliknij Finder i w otwartym oknie wybierz Aplikacje. Przeciągnij aplikację z folderu Aplikacje do kosza (zlokalizowanego w Twoim Docku), a następnie kliknij prawym przyciskiem ikonę Kosza i wybierz Opróżnij kosz.
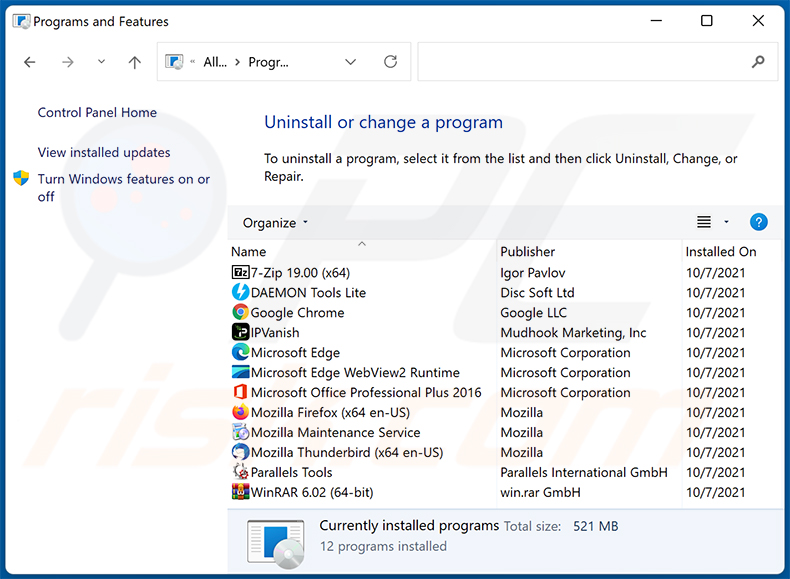
W oknie odinstalowywania programów odszukaj wszelkie niechciane aplikacje, zaznacz te pozycje i kliknij „Odinstaluj" lub „Usuń".
Po odinstalowaniu niechcianej aplikacji przeskanuj komputer w poszukiwaniu pozostałych niechcianych komponentów lub możliwych infekcji malware. Aby przeskanować komputer, użyj zalecanego oprogramowania do usuwania malware.
POBIERZ narzędzie do usuwania złośliwego oprogramowania
Combo Cleaner sprawdza, czy twój komputer został zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Usuń złośliwe rozszerzenia z przeglądarek internetowych:
Film pokazujący, jak usunąć niechciane dodatki przeglądarki:
 Usuń złośliwe rozszerzenia z Google Chrome:
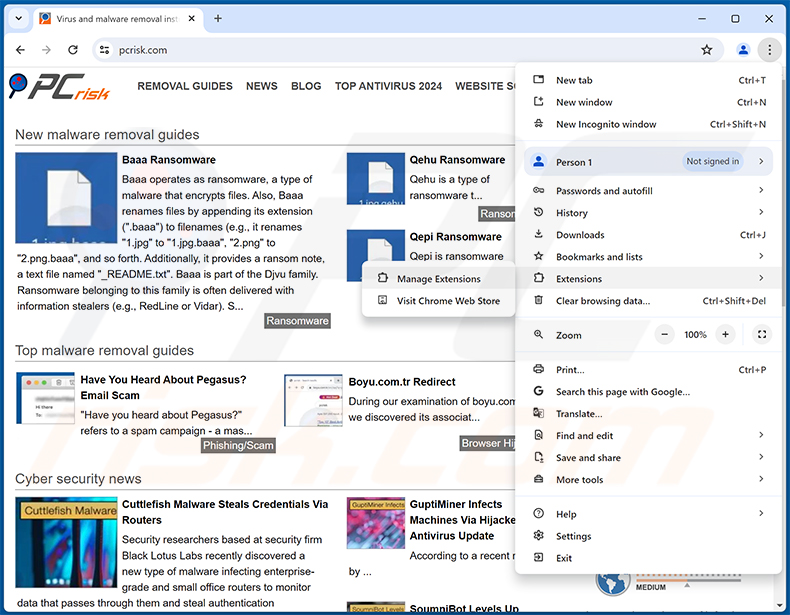
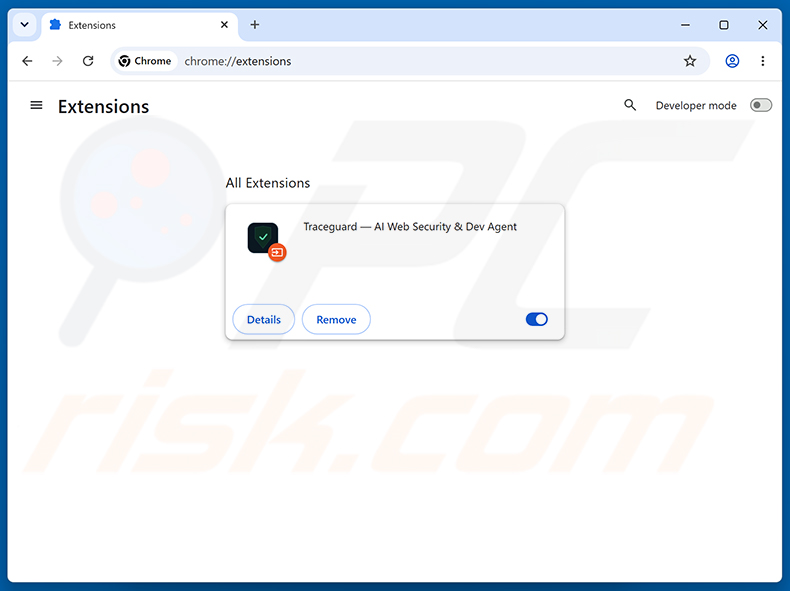
Kliknij ikonę menu Chrome  (w prawym górnym rogu Google Chrome), wybierz „Rozszerzenia" i kliknij „Zarządzaj rozszerzeniami". Odszukaj „Traceguard - AI Web Security & Dev Agent" lub inne podejrzane rozszerzenia, zaznacz te pozycje i kliknij „Usuń".
Ponieważ instalator Traceguard modyfikuje skróty Chrome, kliknij również prawym przyciskiem myszy każdy skrót Chrome (na pulpicie, pasku zadań i w menu Start), wybierz „Właściwości" i usuń tekst --load-extension z pola „Element docelowy". W przeciwnym razie rozszerzenie może zostać ponownie załadowane przy następnym uruchomieniu Chrome.
Jeśli rozszerzenie jest zablokowane (widzisz włączoną funkcję „Twoja przeglądarka jest zarządzana przez Twoją organizację"), przeczytaj ten artykuł, aby uzyskać szczegółowe instrukcje usuwania.
Metoda opcjonalna:
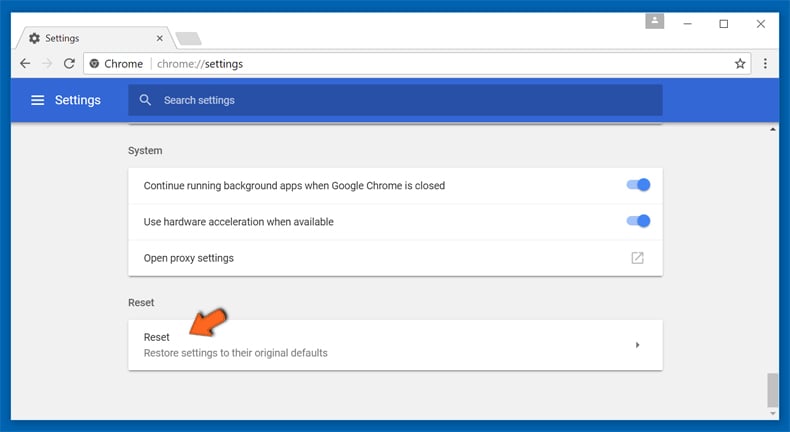
Jeśli nadal masz problem z usunięciem traceguard - ai web security & dev agent rozszerzenie wykradające dane, przywróć ustawienia swojej przeglądarki Google Chrome. Kliknij ikonę menu Chrome (w prawym górnym rogu Google Chrome) i wybierz Ustawienia. Przewiń w dół do dołu ekranu. Kliknij link Zaawansowane….
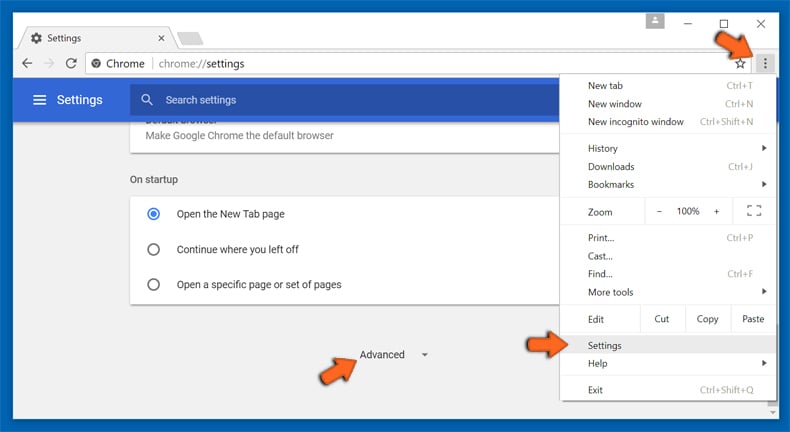
Po przewinięciu do dołu ekranu, kliknij przycisk Resetuj (Przywróć ustawienia do wartości domyślnych).
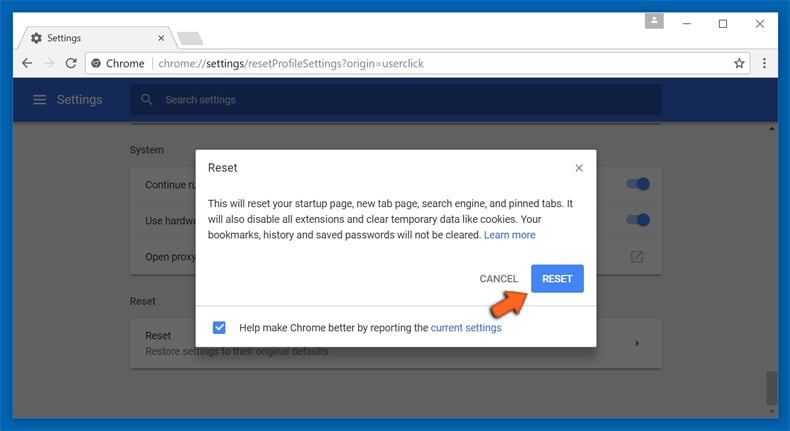
W otwartym oknie potwierdź, że chcesz przywrócić ustawienia Google Chrome do wartości domyślnych klikając przycisk Resetuj.
 Usuń złośliwe wtyczki z Mozilla Firefox:
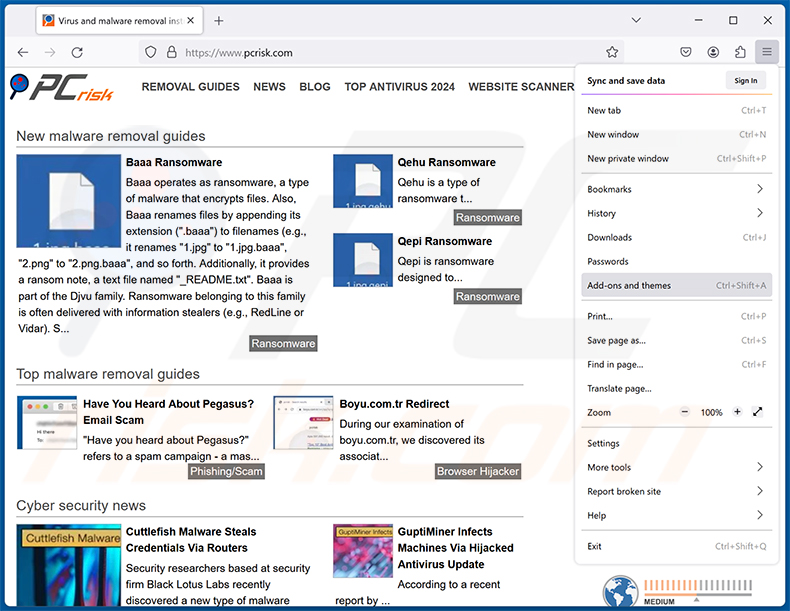
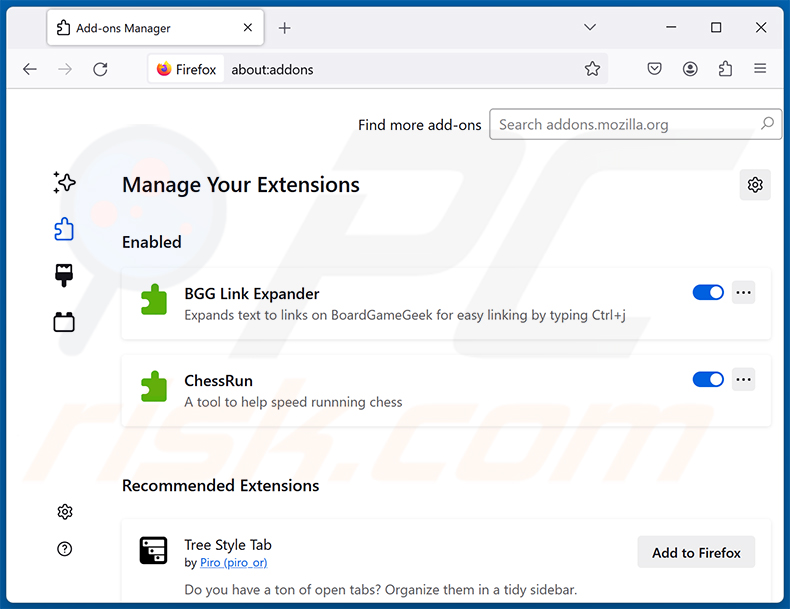
Kliknij menu Firefox  (w prawym górnym rogu głównego okna), wybierz „Dodatki i motywy". Kliknij „Rozszerzenia", w otwartym oknie odszukaj wszystkie niedawno zainstalowane podejrzane rozszerzenia, kliknij trzy kropki, a następnie kliknij „Usuń".
Metoda opcjonalna:
Użytkownicy komputerów, którzy mają problemy z usunięciem traceguard - ai web security & dev agent rozszerzenie wykradające dane, mogą zresetować ustawienia Mozilla Firefox do domyślnych.
Otwórz Mozilla Firefox i w prawym górnym rogu okna głównego kliknij menu Firefox . W otworzonym menu kliknij na ikonę Otwórz Menu Pomoc .
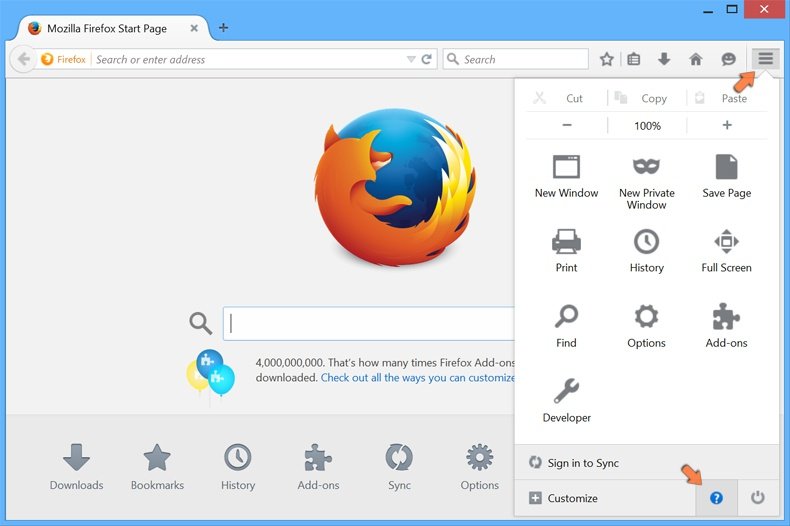
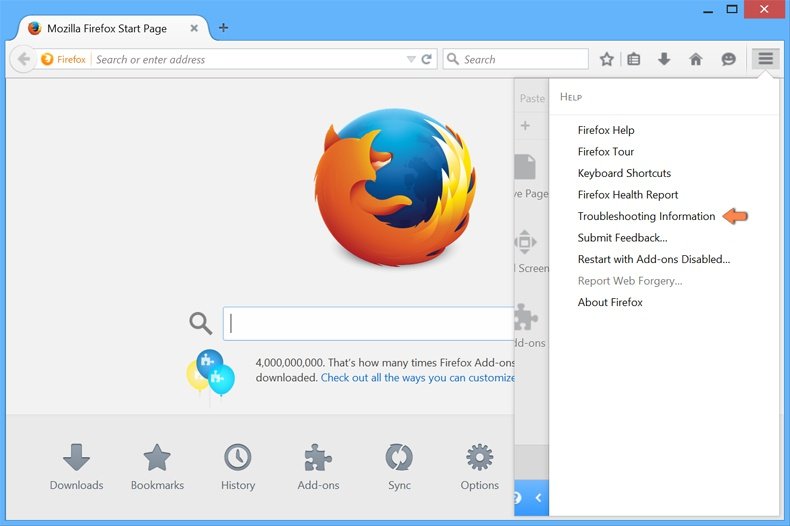
Wybierz Informacje dotyczące rozwiązywania problemów.
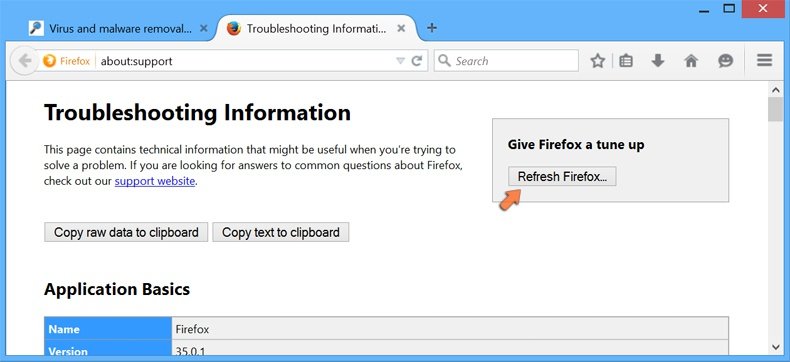
W otwartym oknie kliknij na przycisk Reset Firefox.
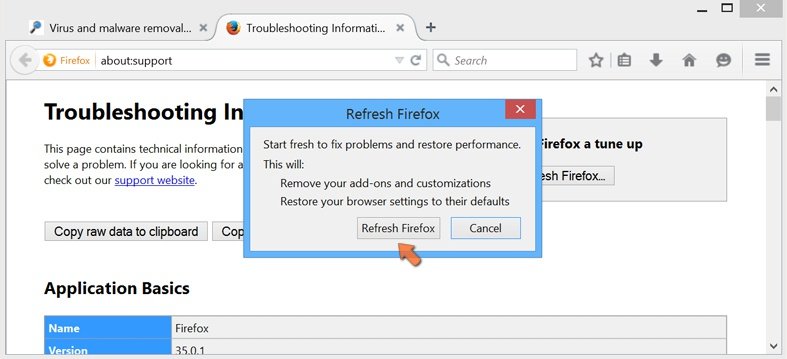
W otwartym oknie potwierdź, że chcesz zresetować ustawienia Mozilla Firefox do domyślnych klikając przycisk Reset.
 Usuwanie złośliwych rozszerzeń z Safari:
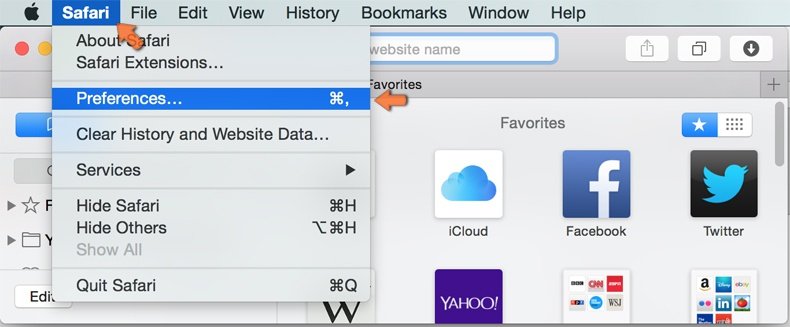
Upewnij się, że Twoja przeglądarka Safari jest aktywna, kliknij menu Safari i wybierz Preferencje....
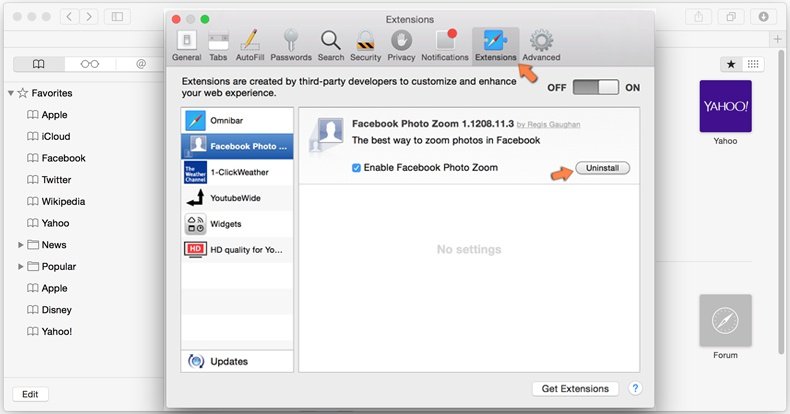
W otwartym oknie kliknij rozszerzenia, zlokalizuj wszelkie ostatnio zainstalowane podejrzane rozszerzenia, wybierz je i kliknij Odinstaluj.
Metoda opcjonalna:
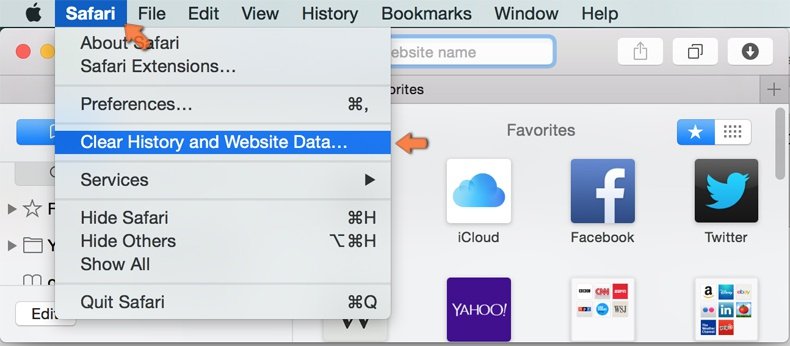
Upewnij się, że Twoja przeglądarka Safari jest aktywna i kliknij menu Safari. Z rozwijanego menu wybierz Wyczyść historię i dane witryn...
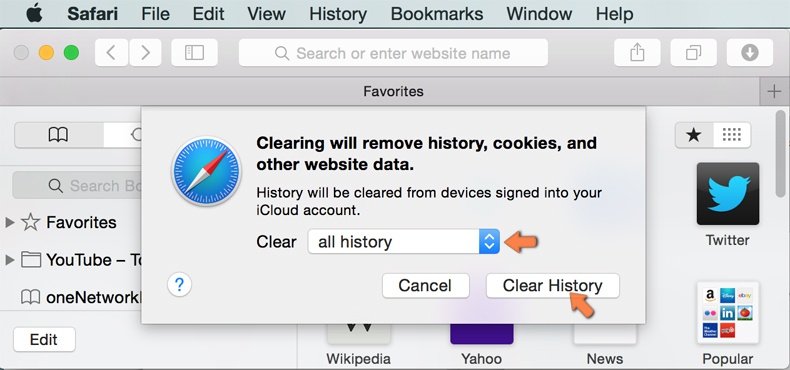
W otwartym oknie wybierz całą historię i kliknij przycisk wyczyść historię.
 Usuwanie złośliwych rozszerzeń z Microsoft Edge:
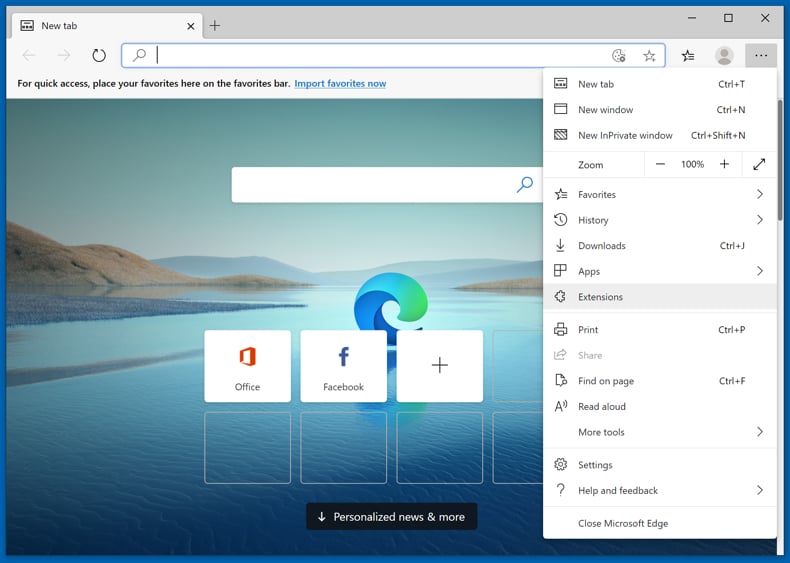
Kliknij ikonę menu Edge  (w prawym górnym rogu Microsoft Edge) i wybierz "Rozszerzenia". Znajdź wszystkie ostatnio zainstalowane podejrzane dodatki przeglądarki i kliknij "Usuń" pod ich nazwami.
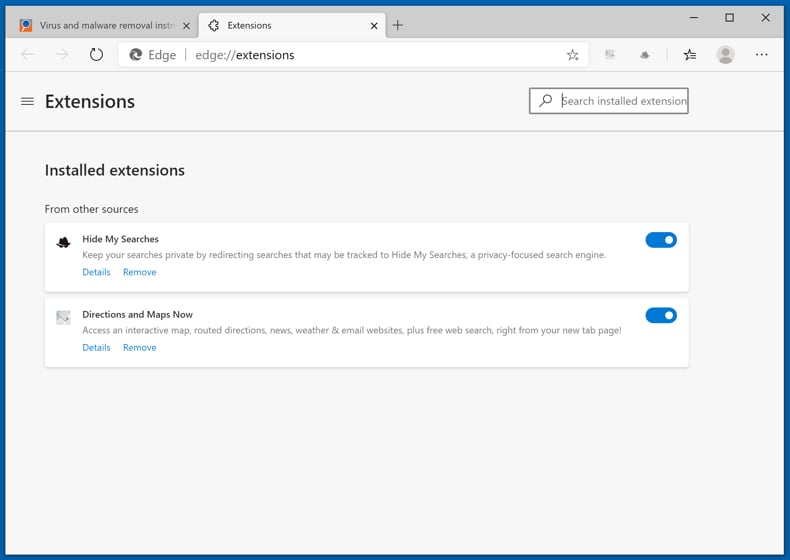
Metoda opcjonalna:
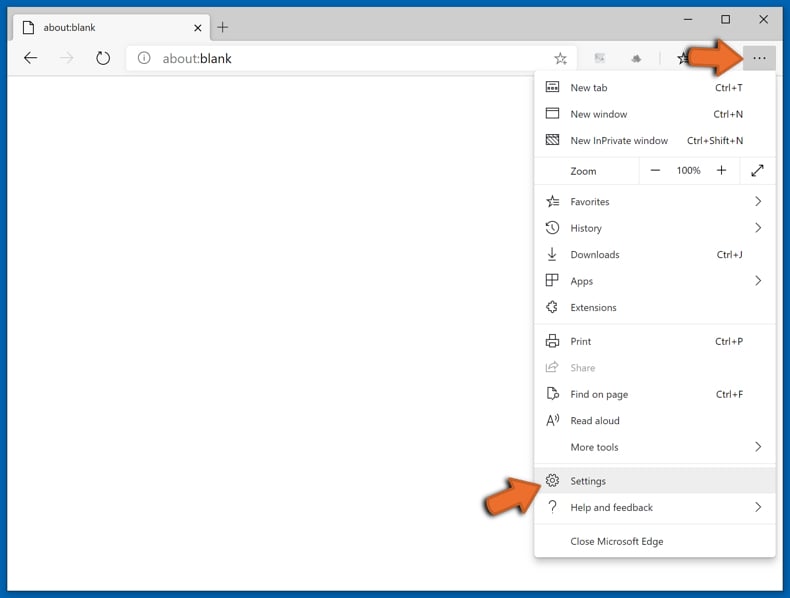
Jeśli nadal masz problemy z usunięciem aktualizacji modułu Microsoft Edge przywróć ustawienia przeglądarki Microsoft Edge. Kliknij ikonę menu Edge (w prawym górnym rogu Microsoft Edge) i wybierz Ustawienia.
W otwartym menu ustawień wybierz Przywróć ustawienia.
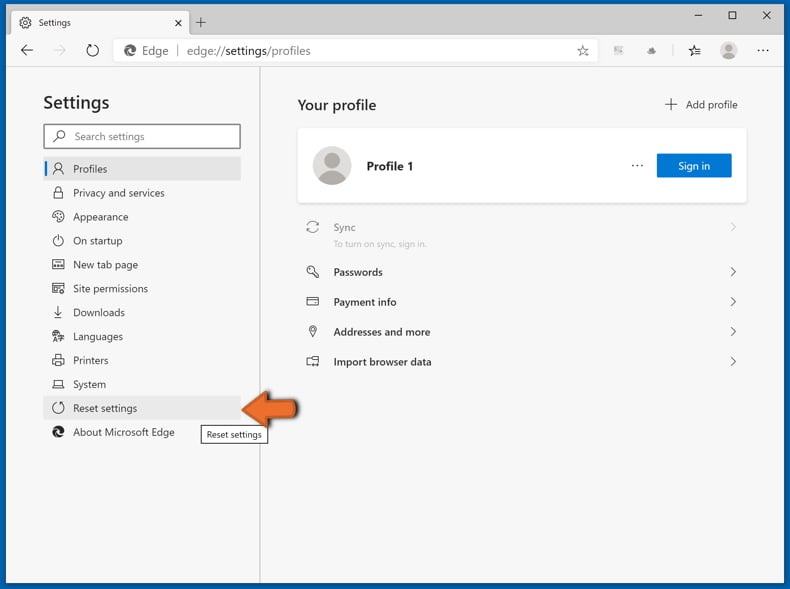
Wybierz Przywróć ustawienia do ich wartości domyślnych. W otwartym oknie potwierdź, że chcesz przywrócić ustawienia Microsoft Edge do domyślnych, klikając przycisk Przywróć.
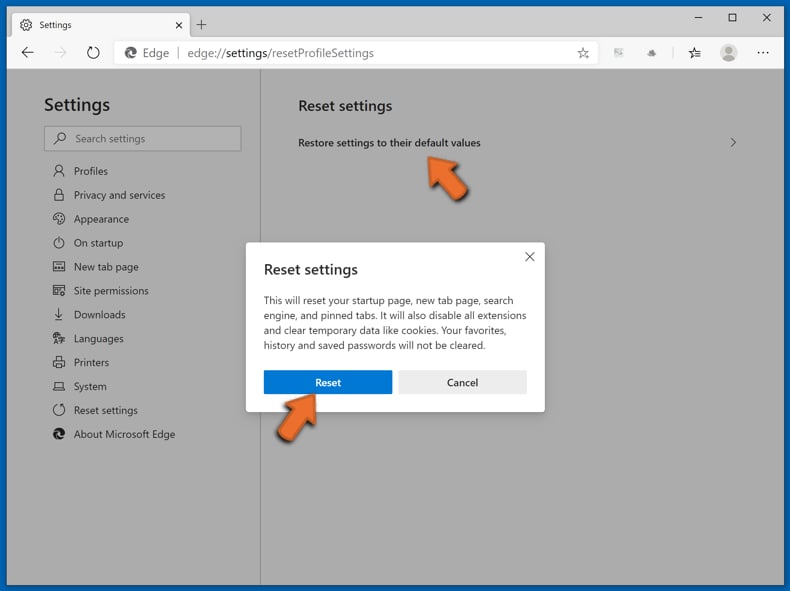
- Jeśli to nie pomogło, postępuj zgodnie z tymi alternatywnymi instrukcjami wyjaśniającymi, jak przywrócić przeglądarkę Microsoft Edge.
Źródło: https://www.pcrisk.com/removal-guides/36160-traceguard-ai-web-security-dev-agent-malicious-extension
Często zadawane pytania (FAQ)
Jakie szkody może wyrządzić złośliwe rozszerzenie takie jak Traceguard?
Traceguard może przekierowywać przelewy bankowe do atakujących, inicjować nieautoryzowane płatności SEPA i kraść jednorazowe kody używane do potwierdzania transakcji. Skutkiem mogą być bezpośrednie straty finansowe, które trudno odzyskać.
Co robią złośliwe rozszerzenia przeglądarki?
Złośliwe rozszerzenia nadużywają swojego dostępu do odwiedzanych stron internetowych. W zależności od typu mogą odczytywać i zmieniać zawartość stron, kraść hasła i pliki cookie, śledzić aktywność w przeglądarce lub wykonywać działania w przeglądarce bez zgody użytkownika.
W jaki sposób Traceguard dostał się do mojej przeglądarki?
Traceguard jest instalowany przez plik systemu Windows o nazwie ATS_Installer.exe. Po uruchomieniu modyfikuje on skróty Chrome, zamyka przeglądarkę i ponownie uruchamia Chrome z rozszerzeniem załadowanym z lokalnego folderu. Instalator jest prawdopodobnie rozpowszechniany za pośrednictwem fałszywych plików do pobrania, scrackowanego oprogramowania lub złośliwych załączników e-mail.
Czy Combo Cleaner usunie Traceguard?
Tak, Combo Cleaner przeskanuje komputer i usunie złośliwe rozszerzenia oraz powiązane pliki. Ma to znaczenie w przypadku Traceguard, ponieważ jego instalator tworzy zaplanowane zadania, wpisy autostartu oraz proces nadzorujący (watchdog), których samo ręczne usunięcie rozszerzenia nie wyeliminuje.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję