
Jakim rodzajem oszustwa e-mailowego jest „Dragonfly Shipping"
Phishing/OszustwoZnany również jako: Dragonfly Shipping oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest „Dragonfly Shipping" oszustwo?
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość, napisana w języku niderlandzkim, podszywa się pod oficjalne powiadomienie od Dragonfly Shipping i twierdzi, że paczka odbiorcy jest zatrzymana przez holenderski urząd celny do czasu uiszczenia opłat importowych. Wiadomość ma na celu nakłonienie odbiorców do odwiedzenia fałszywej strony płatności i podania danych osobowych oraz finansowych. Należy zignorować ten e-mail, aby uniknąć strat finansowych i kradzieży tożsamości.
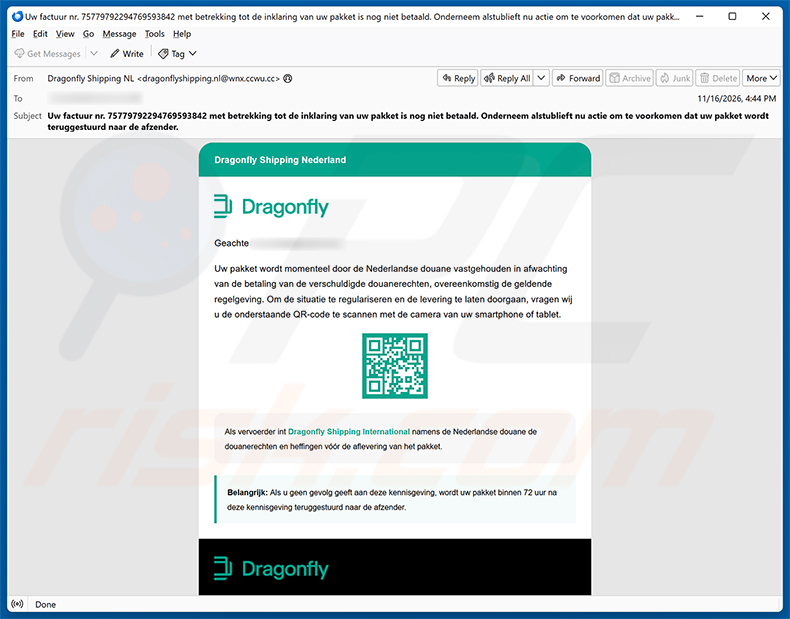
„Dragonfly Shipping” oszustwo e-mailowe - przegląd
Wiadomość e-mail jest napisana w języku niderlandzkim i podaje się za pilny komunikat od Dragonfly Shipping Nederland. Twierdzi, że paczka odbiorcy jest zatrzymana przez holenderski urząd celny z powodu nieopłaconych należności celnych przywozowych oraz że wymagane jest natychmiastowe działanie, aby zapobiec zwrotowi przesyłki.
Aby zwolnić paczkę, odbiorcy są proszeni o zeskanowanie kodu QR za pomocą smartfona lub tabletu. Kod ten prowadzi do fałszywej strony internetowej, która imituje portal płatności Dragonfly Shipping, gdzie ofiary są nakłaniane do podania danych osobowych i uiszczenia fałszywej opłaty celnej.
Wiadomość wywiera dodatkową presję, ostrzegając, że paczka zostanie odesłana do nadawcy w ciągu 72 godzin, jeśli płatność nie zostanie dokonana. Taka sztuczna presja czasu to powszechna taktyka stosowana w oszustwach dotyczących opłat za dostawę, mająca powstrzymać odbiorców przed weryfikacją podanych informacji.
Chociaż strona internetowa, do której prowadzi kod QR, jest obecnie niedostępna, została utworzona w celu zbierania danych kart płatniczych i informacji osobistych od ofiar, które zastosowały się do instrukcji.
Ani Dragonfly Shipping International, ani Dragonfly Shipping Nederland nie mają żadnego związku z tym oszustwem. Cyberprzestępcy wykorzystują nazwy i wygląd firm spedycyjnych, aby ich fałszywe wiadomości e-mail wydawały się wiarygodne.
| Nazwa | Dragonfly Shipping oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Paczka odbiorcy jest zatrzymana przez holenderski urząd celny do czasu uiszczenia należności celnych przywozowych |
| Kamuflaż | Oficjalne powiadomienie o opłacie celnej od Dragonfly Shipping Nederland |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe internetowe reklamy pop-up, techniki zatruwania wyników wyszukiwarek, domeny z błędami w pisowni. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszukańcze wiadomości e-mail - informacje ogólne
Podsumowując, wiadomość e-mail „Dragonfly Shipping” to oszustwo dotyczące opłaty za dostawę, podszywające się pod powiadomienie o opłacie celnej od firmy spedycyjnej. Jej celem jest kradzież danych osobowych i danych kart płatniczych za pośrednictwem fałszywej strony internetowej. Odbiorcy powinni ją zignorować i unikać skanowania kodu QR oraz podawania jakichkolwiek informacji. Warto również zauważyć, że tego typu oszustwa są czasami wykorzystywane do rozpowszechniania malware.
Inne przykłady podobnych oszukańczych wiadomości e-mail to Confirm Email Information, Employee Accounts Scheduled For Deletion oraz Webmail Account Termination Request.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy powszechnie wykorzystują pocztę e-mail do rozpowszechniania malware, dołączając złośliwe pliki bezpośrednio do swoich wiadomości. Mogą to być pliki wykonywalne, skompresowane archiwa, dokumenty PDF, pliki Microsoft Office, skrypty i pliki w innych formatach. Ich otwarcie lub, w niektórych przypadkach, włączenie określonych funkcji, takich jak makra, pozwala na uruchomienie złośliwego oprogramowania na urządzeniu ofiary.
Niektóre wiadomości e-mail zawierają natomiast linki phishingowe prowadzące do szkodliwych stron internetowych. Odwiedzenie takich stron może automatycznie zainicjować pobieranie malware lub nakłonić odwiedzającego do ręcznego pobrania i uruchomienia złośliwego oprogramowania. W większości przypadków do naruszenia bezpieczeństwa systemu wymagana jest jakaś forma interakcji ze strony użytkownika.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec wiadomości e-mail od nieznanych lub nieoczekiwanych nadawców, zwłaszcza tych, które nakłaniają do natychmiastowego działania. Proszę unikać otwierania załączników i klikania linków w wiadomościach, których się Pan/Pani nie spodziewał(a). Jeśli wiadomość e-mail twierdzi, że pochodzi od jakiejś firmy, należy zweryfikować tę informację, przechodząc bezpośrednio na oficjalną stronę internetową tej firmy, zamiast korzystać z linków lub skanować kody zawarte w wiadomości.
Oprogramowanie należy pobierać wyłącznie z oficjalnych, zaufanych źródeł. Proszę unikać pirackich treści, nieoficjalnych sklepów z aplikacjami innych firm, cracków i generatorów kluczy, ponieważ są one często wykorzystywane do rozpowszechniania malware. Należy regularnie aktualizować system operacyjny i wszystkie aplikacje oraz korzystać z renomowanego oprogramowania antywirusowego, które pomoże wykryć zagrożenia, zanim wyrządzą szkody.
Jeśli otworzył(a) Pan/Pani już złośliwe załączniki, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć malware, które przeniknęło do systemu.
Tekst przedstawiony w wiadomości e-mail „Dragonfly Shipping” (napisanej w języku niderlandzkim):
Subject: Uw factuur nr. 75779792294769593842 met betrekking tot de inklaring van uw pakket is nog niet betaald. Onderneem alstublieft nu actie om te voorkomen dat uw pakket wordt teruggestuurd naar de afzender.
Dragonfly Shipping Nederland
Dragonfly
Geachte ********,
Uw pakket wordt momenteel door de Nederlandse douane vastgehouden in afwachting van de betaling van de verschuldigde douanerechten, overeenkomstig de geldende regelgeving. Om de situatie te regulariseren en de levering te laten doorgaan, vragen wij u de onderstaande QR-code te scannen met de camera van uw smartphone of tablet.
Als vervoerder int Dragonfly Shipping International namens de Nederlandse douane de douanerechten en heffingen vóór de aflevering van het pakket.
Belangrijk: Als u geen gevolg geeft aan deze kennisgeving, wordt uw pakket binnen 72 uur na deze kennisgeving teruggestuurd naar de afzender.Dragonfly
Dit is een automatisch gegenereerde e-mail. Gelieve niet op dit bericht te antwoorden.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Dragonfly Shipping oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
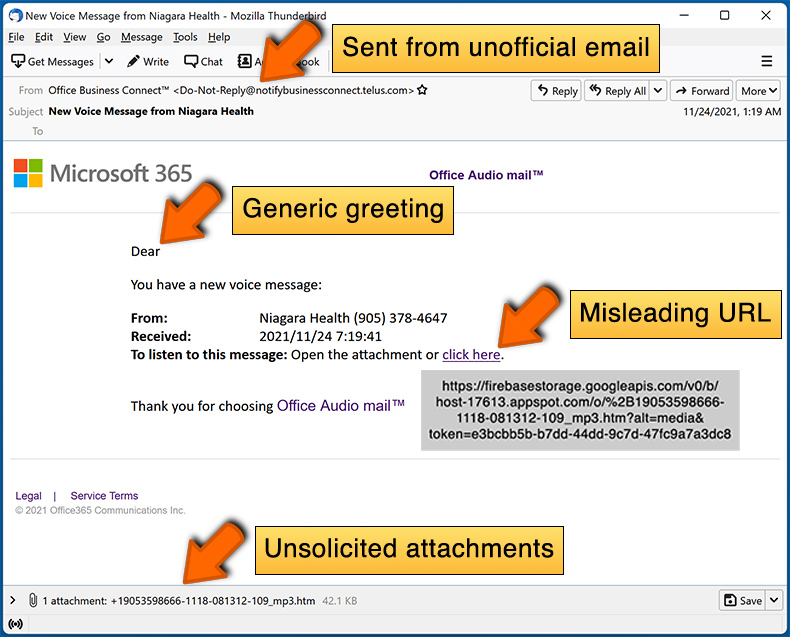
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Takie wiadomości są wysyłane masowo do dużej liczby osób jednocześnie. Oszuści zazwyczaj pozyskują adresy e-mail w wyniku wycieków danych, za pośrednictwem fałszywych stron internetowych i innymi metodami. Wiadomości te mają charakter ogólny i nie są skierowane do żadnej konkretnej osoby.
Podałem/podałam swoje dane osobowe, dając się oszukać tej wiadomości e-mail. Co powinienem/powinnam zrobić?
Jeśli wprowadził(a) Pan/Pani dane karty płatniczej, proszę natychmiast skontaktować się ze swoim bankiem, aby zgłosić incydent i poprosić o zablokowanie lub wymianę karty. W przypadku innych poufnych informacji, takich jak dokumenty tożsamości lub dane osobowe, należy niezwłocznie skontaktować się z odpowiednimi organami.
Pobrałem/pobrałam i otworzyłem/otworzyłam złośliwy plik dołączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
Pliki wykonywalne, takie jak pliki .exe, mogą naruszyć bezpieczeństwo systemu niemal natychmiast po otwarciu. Dokumenty, takie jak pliki PDF czy Word, zazwyczaj wymagają dodatkowej interakcji ze strony użytkownika, np. włączenia makr, zanim malware zostanie aktywowane. Poziom ryzyka zależy od typu pliku i sposobu, w jaki użytkownik z nim wchodzi w interakcję.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika. Czy mój komputer jest zainfekowany?
Nie. Samo przeczytanie lub wyświetlenie wiadomości e-mail nie powoduje infekcji komputera. Do infekcji dochodzi tylko wtedy, gdy użytkownik aktywnie wchodzi w interakcję ze złośliwą zawartością, na przykład otwierając załączony plik lub klikając szkodliwy link.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku wiadomości e-mail?
Combo Cleaner jest w stanie wykryć i usunąć szeroki zakres zagrożeń typu malware. Jednak bardziej zaawansowane infekcje mogą czasami unikać wykrycia. Zaleca się przeprowadzenie pełnego skanowania systemu, aby zwiększyć prawdopodobieństwo znalezienia i wyeliminowania wszelkich aktywnych zagrożeń.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję