Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Złodziej MrAnon
Trojan

Złodziej MrAnon

MrAnon to nazwa złośliwego oprogramowania wykradającego informacje, napisanego w języku programowania Python. Kradnący ma wiele możliwości wyodrębniania danych i atakuje informacje z przeglądarek, portfeli kryptowalut, komunikatorów i innych aplikacji. W chwili pisania tego tekstu programiści MrA
Oszustwo e-mailowe Pass-code Expires Today
Phishing/Oszustwo

Oszustwo e-mailowe Pass-code Expires Today

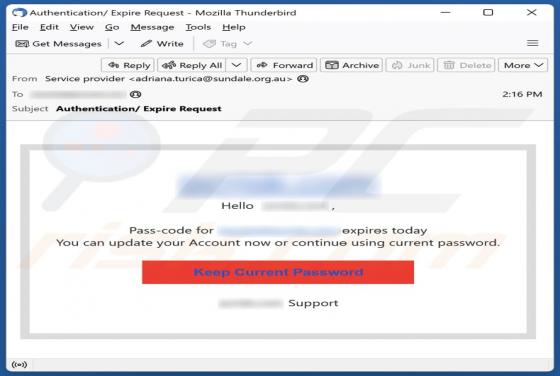
Nasza analiza wiadomości e-mail wykazała, że jest to wiadomość phishingowa podszywająca się pod powiadomienie od dostawcy usług poczty elektronicznej. Oszuści starają się nakłonić odbiorców do otwarcia fałszywej strony internetowej i ujawnienia danych osobowych. Dlatego odbiorcy powinni zignorować

OPIX Ransomware
Ransomware

OPIX Ransomware

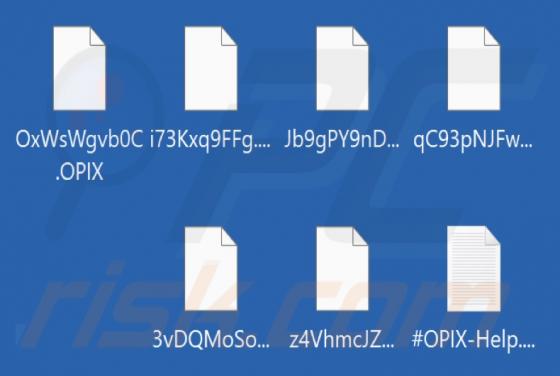
Nasz zespół badawczy odkrył OPIX podczas badania nowych zgłoszeń na stronie VirusTotal. Ten złośliwy program to ransomware - szyfruje pliki i żąda okupu za ich odszyfrowanie. Po uruchomieniu OPIX na naszej maszynie testowej, zaszyfrował on pliki i zmienił ich nazwy. Oryginalne tytuły zostały zmod

EnigmaWave Ransomware
Ransomware

EnigmaWave Ransomware

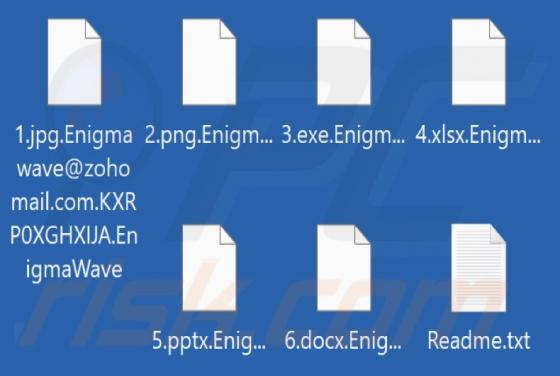
Odkryty przez Yogesha Londhe, EnigmaWave jest program typu transomware. Jego działanie polega na szyfrowaniu danych (czyniąc je niedostępnymi/nieużytecznymi) i żądaniu zapłaty za odszyfrowanie (odzyskanie). Zdobyliśmy próbkę tego oprogramowania ransomware i uruchomiliśmy ją na naszym komputerze t

Porywacz przeglądarki Drop Tab
Porywacz przeglądarki

Porywacz przeglądarki Drop Tab

Nasz zespół badawczy odkrył rozszerzenie przeglądarki Drop Tab podczas sprawdzania podejrzanych witryn. Jest ono promowane jako narzędzie wyświetlające tapety przeglądarki. Jednak po zbadaniu tego oprogramowania ustaliliśmy, że wprowadza ono zmiany w ustawieniach przeglądarki w celu promowania (p

EDHST Ransomware
Ransomware

EDHST Ransomware

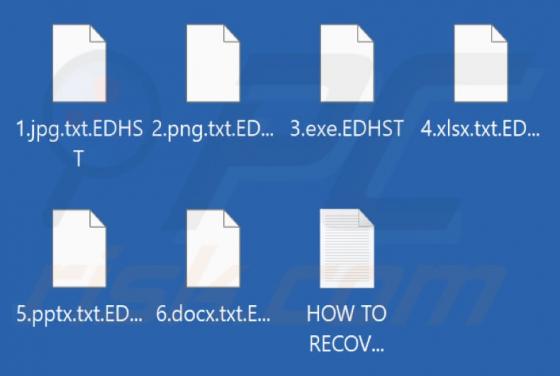
Podczas inspekcji próbek na VirusTotal, odkryliśmy wariantransomware znany jako EDHST. To złośliwe oprogramowanie szyfruje pliki, dołącza rozszerzenie ".EDHST" do nazw plików i tworzy plik "HOW TO RECOVER YOUR FILES.txt" (nota okupu). Przykład tego, jak EDHST zmienia nazwy plików: zmienia "1.jpg"

GhosHacker Ransomware
Ransomware

GhosHacker Ransomware

Nasi badacze znaleźli GhosHacker ransomware podczas sprawdzania nowych zgłoszeń na platformę VirusTotal. Ten złośliwy program jest identyczny z BlackSkull ransomware. Złośliwe oprogramowanie należące do tej kategorii szyfruje dane i żąda okupu za ich odszyfrowanie. Na naszej maszynie testowej Gho

Przekierowanie Quest-finder.com
Porywacz przeglądarki

Przekierowanie Quest-finder.com

Quest-finder.com to adres fałszywej wyszukiwarki promowanej przez porywacza przeglądarki o nazwie Quest-Finder. Nasi badacze odkryli to nieuczciwe rozszerzenie przeglądarki podczas rutynowego badania zwodniczych witryn. Quest-Finder działa poprzez zmianę ustawień przeglądarki w celu generowania p

Alcalde.app Adware (Mac)
Wirus Mac

Alcalde.app Adware (Mac)

Podczas sprawdzania nowych zgłoszeń plików do VirusTotal, nasz zespół badawczy znalazł Alcalde.app. Po przeanalizowaniu tej aplikacji dowiedzieliśmy się, że jest to adware z rodziny złośliwego oprogramowania Pirrit. Alcalde.app ma na celu generowanie przychodów z reklam. Adware prowadzi