Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Genesis (MedusaLocker) Ransomware
Ransomware

Genesis (MedusaLocker) Ransomware

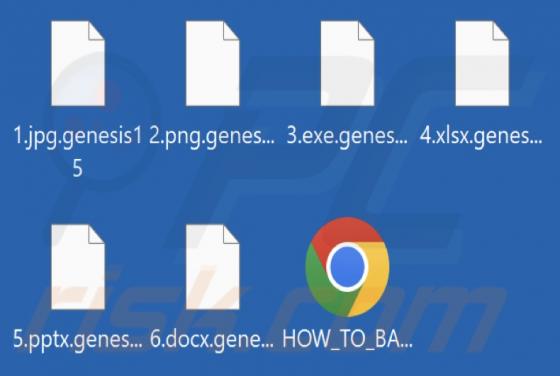
Podczas przeglądania nowych zgłoszeń do VirusTotal, nasi badacze odkryli Genesis ransomware. Program ten jest częścią rodziny ransomware MedusaLocker. Złośliwe oprogramowanie z tej grupy szyfruje pliki i żąda zapłaty za ich odszyfrowanie. Na naszym komputerze testowym oprogramowanie ransomware Ge
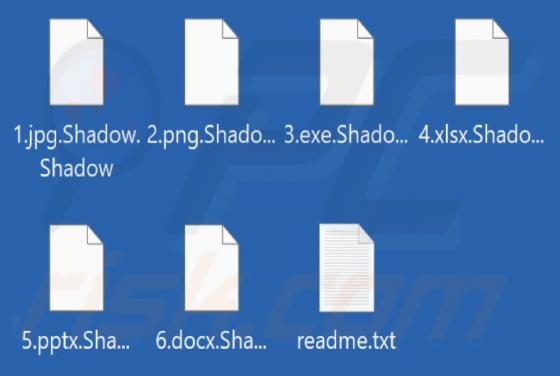
Shadow (Ran_jr_som) Ransomware
Ransomware

Shadow (Ran_jr_som) Ransomware

Shadow (Ran_jr_som) to wariant ransomware, który odkryliśmy podczas analizy próbek złośliwego oprogramowania przesłanych do VirusTotal. Po infiltracji Shadow szyfruje dane i dołącza rozszerzenie ".Shadow" do nazw plików (czasami dołącza to rozszerzenie dwukrotnie). Dodatkowo ransomware to tworzy n

Oszustwo e-mailowe I Want To Get Straight To The Point
Phishing/Oszustwo

Oszustwo e-mailowe I Want To Get Straight To The Point

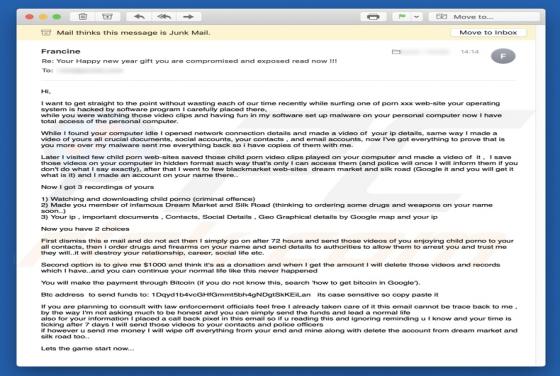
"I Want To Get Straight To the Point" to kampania spamowa wykorzystywana przez oszustów do nakłaniania ludzi do przekazania im pieniędzy. Próbują to zrobić, twierdząc, że nagrali kompromitujące wideo lub zamówili narkotyki i broń, używając nazwiska odbiorcy i skradzionych danych osobowych. Wysyła

Xam Ransomware
Ransomware

Xam Ransomware

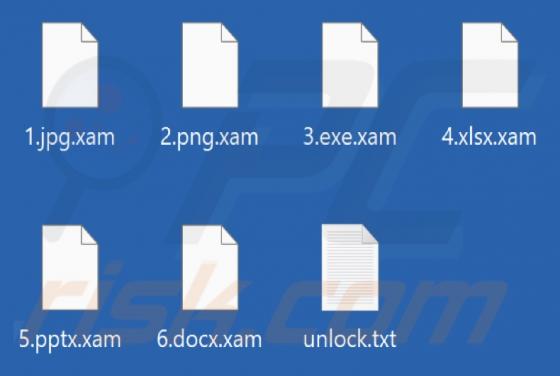
Nasi badacze znaleźli Xam ransomware podczas rutynowej inspekcji nowych zgłoszeń plików na platformę VirusTotal. Ransomware to rodzaj złośliwego oprogramowania, które szyfruje pliki w celu zażądania zapłaty za odszyfrowanie (odzyskanie danych). Uzyskaliśmy próbkę Xam i uruchomiliśmy ją na naszym

Cuckoo Malware (Mac)
Wirus Mac

Cuckoo Malware (Mac)

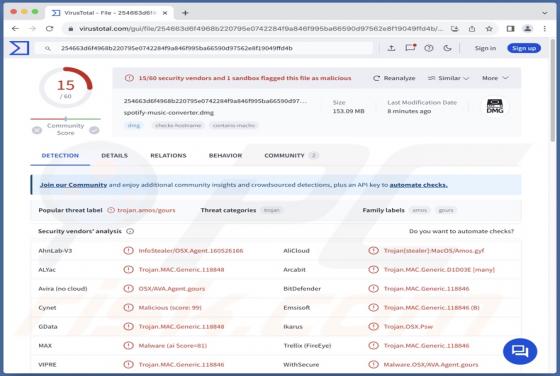
Cuckoo to złośliwe oprogramowanie dla komputerów Mac, które działa jako oprogramowanie szpiegujące i wykradające informacje. Może rejestrować informacje i wyodrębniać dane z różnych przeglądarek, portfeli kryptowalut, klientów FTP, komunikatorów i innych aplikacji. Złośliwy program Cuckoo istni

Przekierowanie Brandnewsearch.com
Porywacz przeglądarki

Przekierowanie Brandnewsearch.com

Brandnewsearch.com to adres fałszywej wyszukiwarki. Jest ona promowana (poprzez przekierowania) przez nieuczciwe rozszerzenie przeglądarki Brand New Search. Modyfikuje ono ustawienia przeglądarki w celu generowania tych przekierowań, a ze względu na to zachowanie - Brand New Search jest sklasyfiko

Wpeeper Malware (Android)
Trojan

Wpeeper Malware (Android)

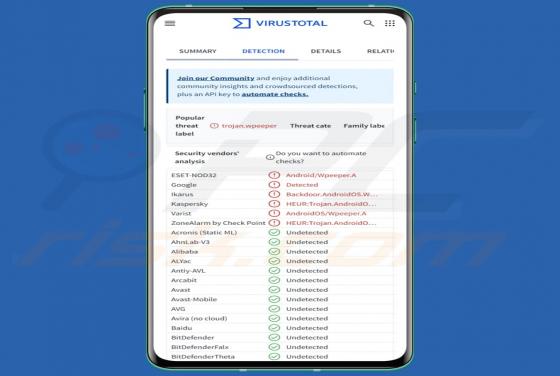
Wpeeper to nazwa złośliwego oprogramowania typu backdoor atakującego użytkowników Androida. To złośliwe oprogramowanie jest zdolne do kradzieży różnych danych, pobierania plików, usuwania się z zainfekowanych urządzeń i nie tylko. Użytkownicy Androida powinni zachować ostrożność i podjąć kroki w c

Oszustwo Meson ($MSN) Airdrop Claim
Phishing/Oszustwo

Oszustwo Meson ($MSN) Airdrop Claim

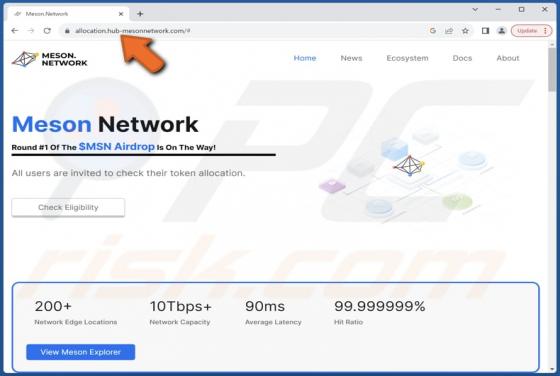
Zbadaliśmy obie strony internetowe (claim-mesonnetwork[.]app i allocation.hub-mesonnetwork[.]com) promujące airdrop Meson ($MSN) i odkryliśmy, że promują one fałszywy giveaway. Oszuści stojący za tą kampanią chcą oszukać odwiedzających, aby uwierzyli, że znajdują się na legalnej platformie Meson (

Ledger złodziej portfela
Trojan

Ledger złodziej portfela

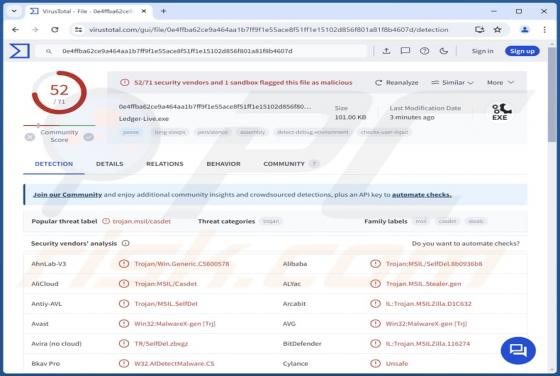
Ledger wallet stealer to złośliwe narzędzie odkryte przez S!Ri. To złośliwe oprogramowanie podszywa się pod oficjalne narzędzie Ledger Live, oprogramowanie umożliwiające użytkownikom konfigurację urządzeń i zarządzanie zasobami kryptograficznymi. Użytkownicy powinni jak najszybciej usunąć tego zło

Oszustwo e-mailowe Virus Activities Were Detected
Phishing/Oszustwo

Oszustwo e-mailowe Virus Activities Were Detected

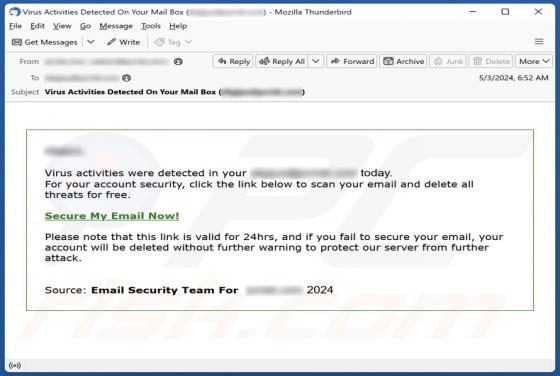
Po sprawdzeniu wiadomości e-mail "Wykryto aktywność wirusów" ustaliliśmy, że jest to spam. Wiadomość ta zawiera fałszywe twierdzenia dotyczące aktywności związanej z wirusami wykrytymi na koncie odbiorcy. Celem jest nakłonienie ofiar do podania danych logowania do witryny phishingowej. Wia