

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem malware jest Ultimate ransomware?
Ultimate to ransomware, które odkryliśmy podczas rutynowej kontroli nowych zgłoszeń przesłanych do serwisu VirusTotal. Szyfruje ono pliki na komputerze ofiary i żąda zapłaty okupu za przywrócenie do nich dostępu. Ponadto zmienia tapetę pulpitu, wyświetla trwałe okno pop-up i rejestruje się jako program uruchamiany wraz z systemem Windows.
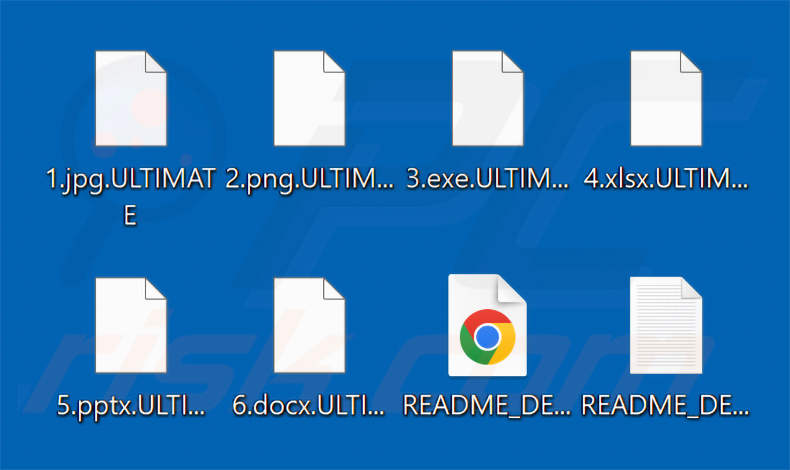
Na naszym komputerze testowym Ultimate ransomware zaszyfrowało pliki i dodało do ich nazw rozszerzenie „.ULTIMATE”. Na przykład plik o nazwie „1.jpg” został przemianowany na „1.jpg.ULTIMATE”, „2.png” na „2.png.ULTIMATE” i tak dalej.
Następnie ransomware utworzyło notatki z żądaniem okupu w postaci pliku tekstowego o nazwie „README_DECRYPT_[victim's_ID].txt” oraz pliku HTML o nazwie „README_DECRYPT_[victim's_ID].html”. Zmieniło również tapetę pulpitu i wyświetliło okno pop-up.
Zrzut ekranu plików zaszyfrowanych przez Ultimate ransomware:
Przegląd notatki z żądaniem okupu
Wszystkie cztery wiadomości z żądaniem okupu mają ten sam główny cel: zapłatę 0,5 BTC w zamian za narzędzie deszyfrujące. Najwięcej szczegółów zawiera plik tekstowy. Informuje on, że pliki zostały zablokowane przy użyciu szyfrowania AES-256, i instruuje ofiary, aby po przesłaniu środków skontaktowały się z adresem decrypt@recovery.net, podając identyfikator transakcji płatniczej.
Notatka tekstowa wyznacza 72-godzinny termin płatności, ostrzegając, że po jego przekroczeniu okup zostanie podwojony, a klucz deszyfrujący zostanie trwale usunięty po siedmiu dniach. W ramach zapewnienia oferuje bezpłatne odszyfrowanie jednego pliku (do 2 MB) - przesłanego na ten sam adres e-mail - jako dowód, że odzyskanie danych jest możliwe.
Plik HTML to skrócony wariant, który wyświetla identyfikator ofiary, szczegóły płatności oraz odliczający czas licznik. Instruuje ofiary, aby nie wyłączały komputera ani nie zamykały przeglądarki. Okno pop-up wyświetla rzekomy status skanowania, licznik czasu oraz przycisk „I PAID - VERIFY PAYMENT", a także ostrzega przed używaniem narzędzi antywirusowych lub samodzielnymi próbami odszyfrowania. Tapeta również powtarza główne żądanie zapłaty.
Przegląd Ultimate ransomware
Jak to zwykle bywa w przypadku ransomware, plików zaszyfrowanych przez Ultimate ransomware nie da się odzyskać bez udziału atakujących. Jedyne rzeczywiste wyjątki występują wtedy, gdy program ransomware zawiera poważne błędy w kodzie, które umożliwiają bezpłatne odszyfrowanie, co zdarza się rzadko.
Nawet zapłacenie okupu nie daje żadnej gwarancji. Cyberprzestępcy często pobierają płatność, a następnie nie dostarczają działającego narzędzia deszyfrującego. Zdecydowanie odradzamy płacenie.
Szczególnie uciążliwym zachowaniem Ultimate ransomware jest to, że rejestruje się on jako element autostartu systemu Windows. Po każdym ponownym uruchomieniu systemu automatycznie otwiera swoje okno pop-up co sekundę, bez przerwy. W ciągu kilku minut może to doprowadzić do pojawienia się setek okien, przez co korzystanie z komputera staje się niemal niemożliwe. Instrukcje, jak wyłączyć autostart Ultimate ransomware, znajdą Państwo poniżej.
Aby zapobiec dalszym szkodom, Ultimate ransomware należy usunąć z systemu. Należy pamiętać, że samo usunięcie nie cofa szyfrowania, które już nastąpiło. Pliki można odzyskać wyłącznie z kopii zapasowej utworzonej przed atakiem.
Z tego powodu dobrą praktyką jest przechowywanie kopii zapasowych w wielu lokalizacjach, na przykład na zdalnym serwerze, a także na odłączonym (offline) urządzeniu pamięci masowej, do którego ransomware nie ma dostępu.
Ransomware w ogóle
Na przestrzeni lat przeanalizowaliśmy tysiące programów typu ransomware. Ich cel jest praktycznie zawsze taki sam: zablokować pliki ofiary i zażądać opłaty za klucz deszyfrujący. Programy te różnią się głównie wysokością okupu oraz stosowanymi algorytmami szyfrowania symetrycznego lub asymetrycznego. Inne przykłady ransomware to Cocaware, Fable i Neutrino.
Jak ransomware zainfekował mój komputer?
Większość infekcji ransomware zaczyna się od zwodniczego e-maila. Kampanie phishingowe rozsyłają wiadomości podszywające się pod faktury, powiadomienia o przesyłkach lub alerty dotyczące konta, zawierające załączniki lub linki, które po otwarciu uruchamiają złośliwe ładunki.
Pliki te to najczęściej dokumenty Microsoft Office z włączonymi makrami, pliki wykonywalne, archiwa skompresowane, pliki PDF oraz pliki JavaScript. Ransomware może również trafić do systemu za pośrednictwem trojanów, które po cichu pobierają i instalują ładunek w tle.
Inne popularne drogi infekcji to pirackie oprogramowanie, nielegalne narzędzia aktywacyjne (cracki), fałszywe strony z aktualizacjami oprogramowania, złośliwe reklamy oraz niewiarygodne źródła pobierania, takie jak darmowe serwisy hostingowe czy sieci Peer-to-Peer.
| Nazwa | Wirus Ultimate |
| Typ Zagrożenia | Ransomware, Wirus szyfrujący, Blokada plików |
| Rozszerzenie Zaszyfrowanych Plików | .ULTIMATE |
| Wiadomość Z Żądaniem Okupu | Okno pop-up, README_DECRYPT_[victim's_ID].txt, README_DECRYPT_[victim's_ID].html, tapeta pulpitu |
| Dostępny Darmowy Deszyfrator? | Nie |
| Kontakt Z Cyberprzestępcami | decrypt@recovery.net |
| Nazwy Wykrycia | Avast (Win32:MalwareX-gen [Misc]), Combo Cleaner (Generic.Ransom.Hiddentear.A.A652D868), ESET-NOD32 (Generik.HNTGPIA Trojan), Kaspersky (HEUR:Trojan.Win32.Generic), Microsoft (Ransom:Win32/Paradise.BC!MTB), Pełna lista wykryć (VirusTotal) |
| Objawy | Nie można otworzyć plików przechowywanych na komputerze, wcześniej działające pliki mają teraz inne rozszerzenie (na przykład my.docx.locked). Na pulpicie wyświetlana jest wiadomość z żądaniem okupu. Cyberprzestępcy żądają zapłaty okupu (zazwyczaj w bitcoinach) za odblokowanie plików. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail (makra), strony z torrentami, złośliwe reklamy. |
| Szkody | Wszystkie pliki są zaszyfrowane i nie można ich otworzyć bez zapłacenia okupu. Wraz z infekcją ransomware mogą zostać zainstalowane dodatkowe trojany kradnące hasła oraz inne infekcje malware. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Jak chronić się przed infekcjami ransomware?
Należy zachować ostrożność podczas przeglądania internetu i obsługi poczty e-mail. Nie należy otwierać załączników ani klikać linków w wiadomościach od nieznanych lub podejrzanych nadawców. Oprogramowanie należy pobierać wyłącznie z oficjalnych stron twórców lub zweryfikowanych sklepów z aplikacjami, a do aktywacji i aktualizacji programów zawsze używać legalnych kanałów.
Warto również mieć zainstalowany i aktualny renomowany program antywirusowy. Jeśli Pana/Pani komputer jest już zainfekowany Ultimate ransomware, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć ten ransomware.
Zrzut ekranu okna pop-up Ultimate ransomware:
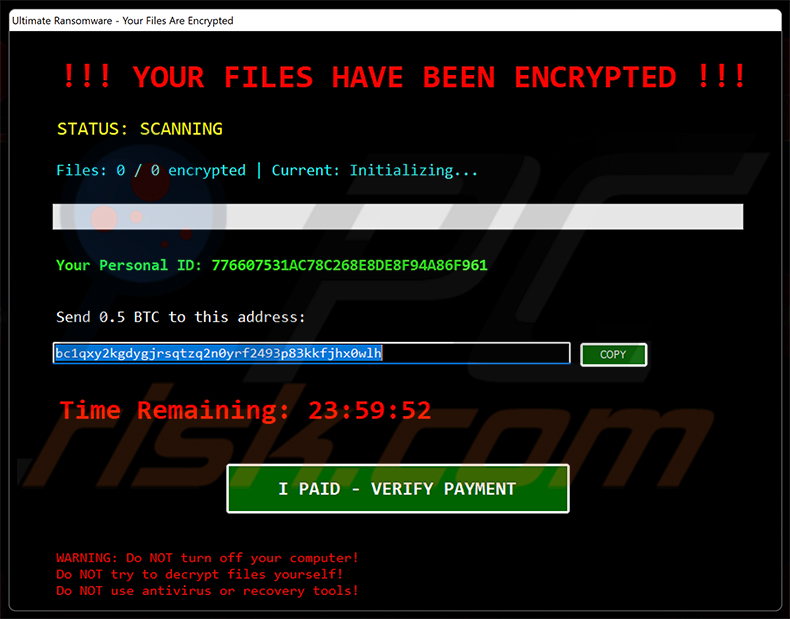
Tekst wyświetlany w tym oknie pop-up:
!!! YOUR FILES HAVE BEEN ENCRPYTED !!!
STATUS: SCANNING
Files: 0/0 encrypted | Current: Initializing...
Your Personal ID: -
Send 0.5 BTC to this address:
[bitcoin wallet address]
Time Remaining: 23:59:52
[I PAID - VERIFY PAYMENT]
WARNING: Do NOT urn off your computer!
Do NOT try to decrypt files yourself!
Do NOT use antivirus or recovery tools!
Zrzut ekranu notatki z żądaniem okupu Ultimate ransomware w formacie HTML („README_DECRYPT_[victim's_ID].html"):
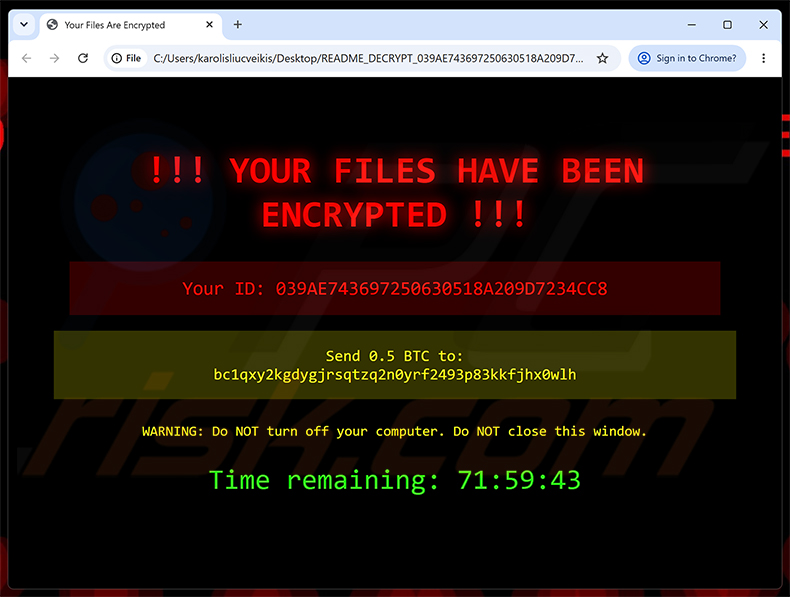
Tekst wyświetlany w tej notatce:
!!! YOUR FILES HAVE BEEN ENCRYPTED !!!
Your ID: -
Send 0.5 BTC to:
[bitcoin wallet address]WARNING: Do NOT turn off your computer. Do NOT close this window.
Time remaining: 71:58:37
Zrzut ekranu tekstowej notatki z żądaniem okupu Ultimate ransomware („README_DECRYPT_[victim's_ID].txt"):
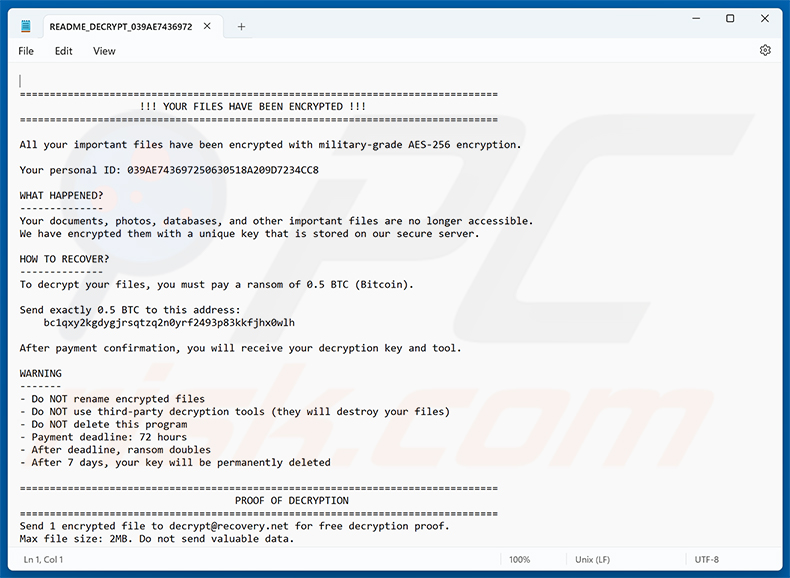
Tekst wyświetlany w tej notatce z żądaniem okupu:
===============================================
!!! YOUR FILES HAVE BEEN ENCRYPTED !!!
===============================================All your important files have been encrypted with military-grade AES-256 encryption.
Your personal ID: -
WHAT HAPPENED?
--------------
Your documents, photos, databases, and other important files are no longer accessible.
We have encrypted them with a unique key that is stored on our secure server.HOW TO RECOVER?
--------------
To decrypt your files, you must pay a ransom of 0.5 BTC (Bitcoin).Send exactly 0.5 BTC to this address:
[bitcoin wallet address]After payment confirmation, you will receive your decryption key and tool.
WARNING
-------
- Do NOT rename encrypted files
- Do NOT use third-party decryption tools (they will destroy your files)
- Do NOT delete this program
- Payment deadline: 72 hours
- After deadline, ransom doubles
- After 7 days, your key will be permanently deleted===============================================
PROOF OF DECRYPTION
===============================================
Send 1 encrypted file to decrypt@recovery.net for free decryption proof.
Max file size: 2MB. Do not send valuable data.===============================================
BITCOIN PURCHASE GUIDE:
1. Visit hxxps://www.coinbase[.]com, hxxps://www.kraken[.]com, or local Bitcoin ATM
2. Create account and verify identity
3. Purchase 0.5 BTC
4. Send to address: [bitcoin wallet address]
5. Email transaction ID to: decrypt@recovery.net with your ID: -===============================================
Zrzut ekranu tapety pulpitu Ultimate ransomware:
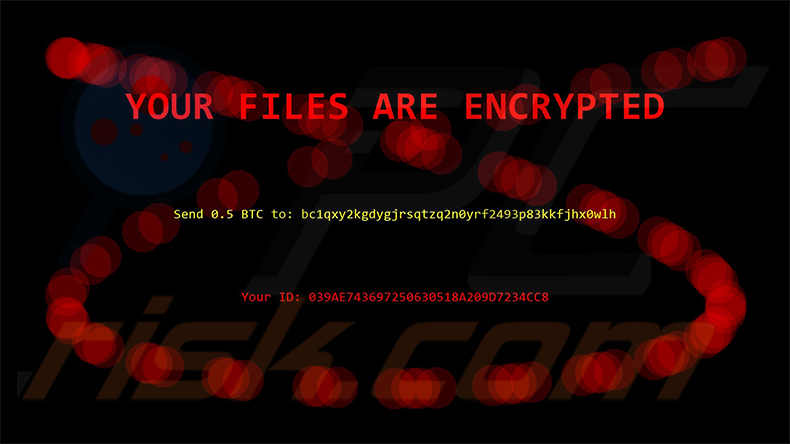
Tekst na tapecie:
YOUR FILES ARE ENCRYPTED
Send 0.5 BTC to: [bitcoin wallet address]
Your ID: -
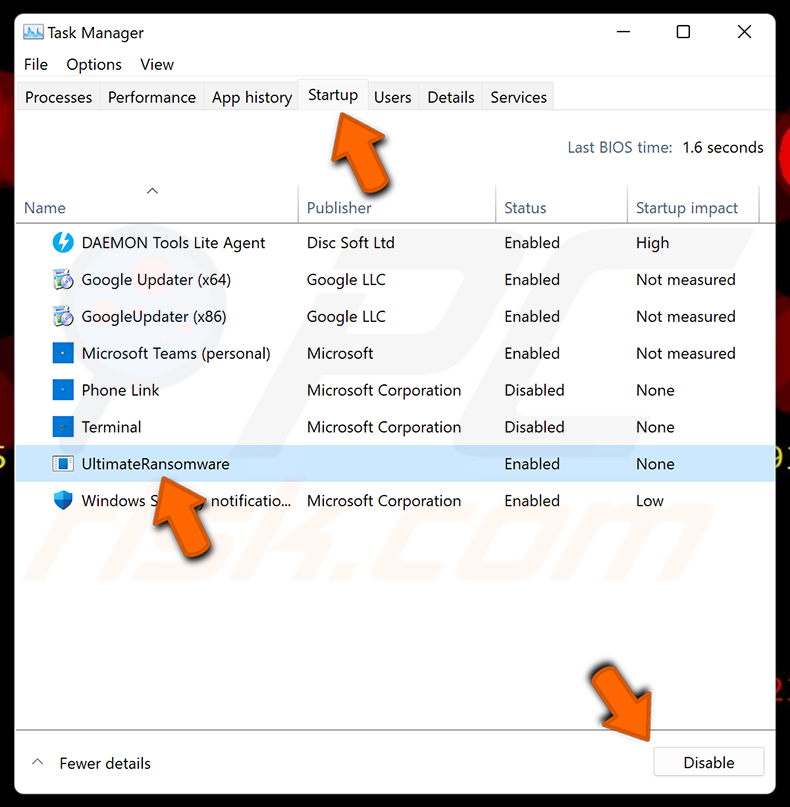
Aby to zatrzymać, należy otworzyć Menedżer zadań, przejść do karty Uruchamianie, zaznaczyć wpis UltimateRansomware i kliknąć Wyłącz w prawym dolnym rogu. Zapobiegnie to automatycznemu uruchamianiu okna pop-up przy kolejnych restartach systemu.
Zrzut ekranu wpisu autostartu Ultimate ransomware w Menedżerze zadań (karta Uruchamianie):
Usuwanie Ultimate ransomware:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Film sugerujący, jakie kroki należy podjąć w przypadku infekcji ransomware:
Szybkie menu:
- Czym jest Wirus Ultimate?
- KROK 1. Zgłaszanie ransomware władzom.
- KROK 2. Izolowanie zainfekowanego urządzenia.
- KROK 3. Identyfikacja infekcji ransomware.
- KROK 4. Szukanie narzędzi do odszyfrowania ransomware.
- KROK 5. Przywracanie plików za pomocą narzędzi odzyskiwania danych.
- KROK 6. Tworzenie kopii zapasowych danych.
Jeśli jesteś ofiarą ataku ransomware, zalecamy zgłoszenie tego incydentu władzom. Przekazując informacje organom ścigania, pomożesz w śledzeniu cyberprzestępczości i potencjalnie w ściganiu napastników. Oto lista organów władzy, do których należy zgłosić atak ransomware. Pełną listę lokalnych centrów cyberbezpieczeństwa oraz informacje o tym, dlaczego należy zgłaszać ataki ransomware, możesz przeczytać w tym artykule.
Lista władz lokalnych, do których należy zgłaszać ataki ransomware (wybierz jedną w zależności od swojego adresu zamieszkania):
 USA - Internet Crime Complaint Centre IC3
 Wielka Brytania - Action Fraud
 Hiszpania - Policía Nacional
 Francja - Ministère de l'Intérieur
 Niemcy - Polizei
 Włochy - Polizia di Stato
 Holandia - Politie
 Polska - Policja
 Portugalia - Polícia Judiciária
Izolowanie zainfekowanego urządzenia:
Niektóre infekcje typu ransomware są zaprojektowane do szyfrowania plików na zewnętrznych urządzeniach pamięci masowej, infekowania ich, a nawet rozsyłania w całej sieci lokalnej. Z tego powodu bardzo ważne jest jak najszybsze odizolowanie zainfekowanego urządzenia (komputera).
Krok 1: Odłącz się od internetu.
Najłatwiejszym sposobem odłączenia komputera od internetu jest odłączenie kabla Ethernet od płyty głównej. Jednak niektóre urządzenia są połączone przez sieć bezprzewodową, a dla niektórych użytkowników (szczególnie tych, którzy nie są szczególnie obeznani z technologią), odłączenie kabli może się wydawać kłopotliwe. Dlatego możesz również odłączyć system ręcznie za pomocą Panelu sterowania:
Przejdź do „Panelu sterowania", kliknij pasek wyszukiwania w prawym górnym rogu ekranu, wpisz „Centrum sieci i udostępniania" i wybierz wynik wyszukiwania:: 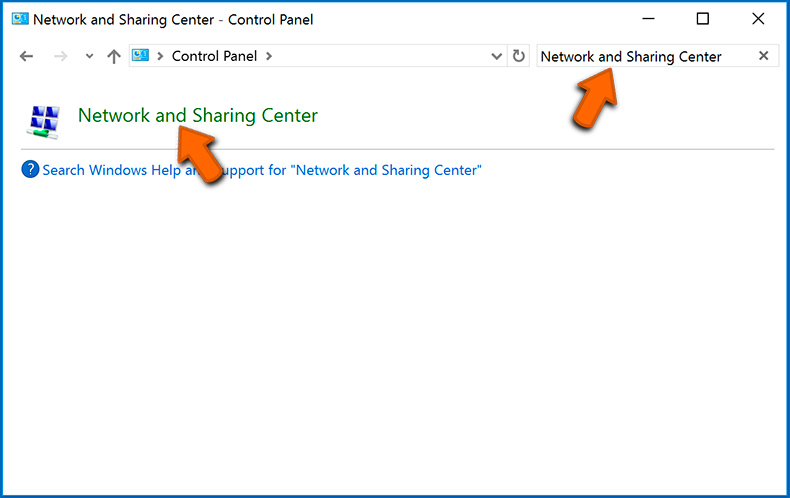
W lewym górnym rogu okna kliknij opcję „Zmień ustawienia adaptera":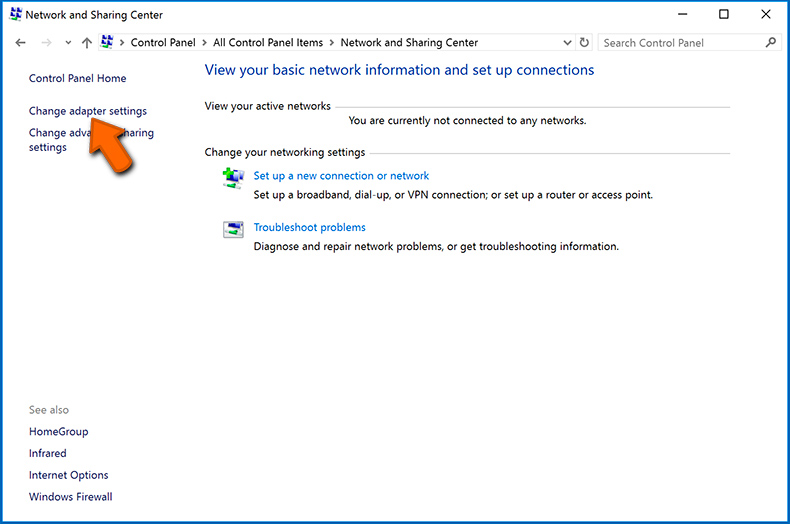
Kliknij prawym przyciskiem myszy każdy punkt połączenia i wybierz „Wyłącz". Po wyłączeniu system nie będzie już połączony z internetem. Aby ponownie włączyć punkty połączeń, po prostu kliknij ponownie prawym przyciskiem myszy i wybierz opcję „Włącz".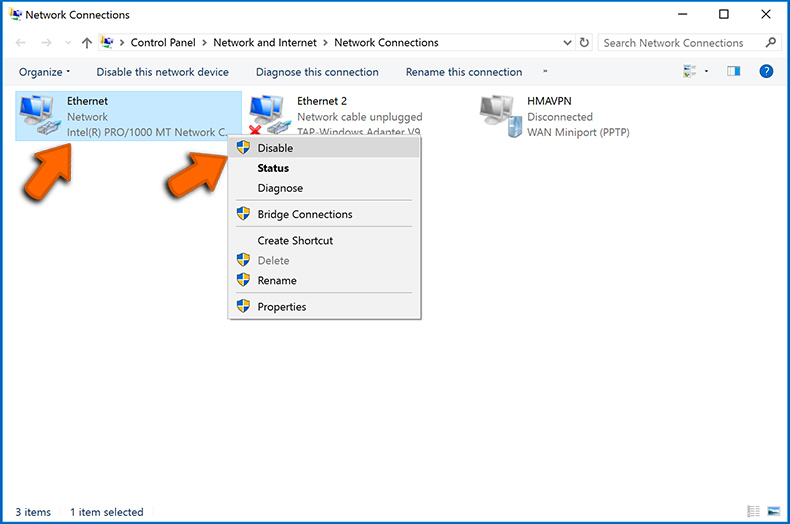
Krok 2: Odłącz wszystkie urządzenia pamięci masowej.
Jak wspomniano powyżej, ransomware może szyfrować dane i infiltrować wszystkie urządzenia pamięci podłączone do komputera. Z tego powodu wszystkie zewnętrzne urządzenia pamięci masowej (dyski flash, przenośne dyski twarde itp.) należy natychmiast odłączyć. Jednak zdecydowanie zalecamy wysunięcie każdego urządzenia przed odłączeniem, aby zapobiec uszkodzeniu danych:
Przejdź do „Mój komputer", kliknij prawym przyciskiem myszy każde podłączone urządzenie i wybierz „Wysuń":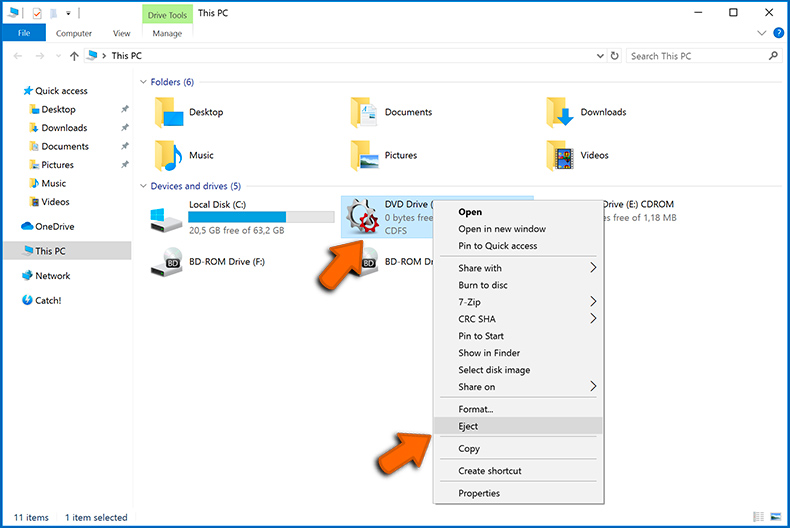
Krok 3: Wyloguj się z kont pamięci w chmurze.
Niektóre programy typu ransomware mogą porywać oprogramowanie, które obsługuje dane przechowywane w "Chmurze". Dlatego dane mogą zostać uszkodzone/zaszyfrowane. Z tego powodu należy wylogować się ze wszystkich kont pamięci w chmurze w przeglądarkach i innego powiązanego oprogramowania. Należy również rozważyć tymczasowe odinstalowanie oprogramowania do zarządzania chmurą, aż infekcja zostanie całkowicie usunięta.
Identyfikacja infekcji ransomware:
Aby właściwie poradzić sobie z infekcją, należy ją najpierw zidentyfikować. Niektóre infekcje ransomware wykorzystują notatki z żądaniem okupu jako wprowadzenie (zobacz poniższy plik tekstowy ransomware WALDO).
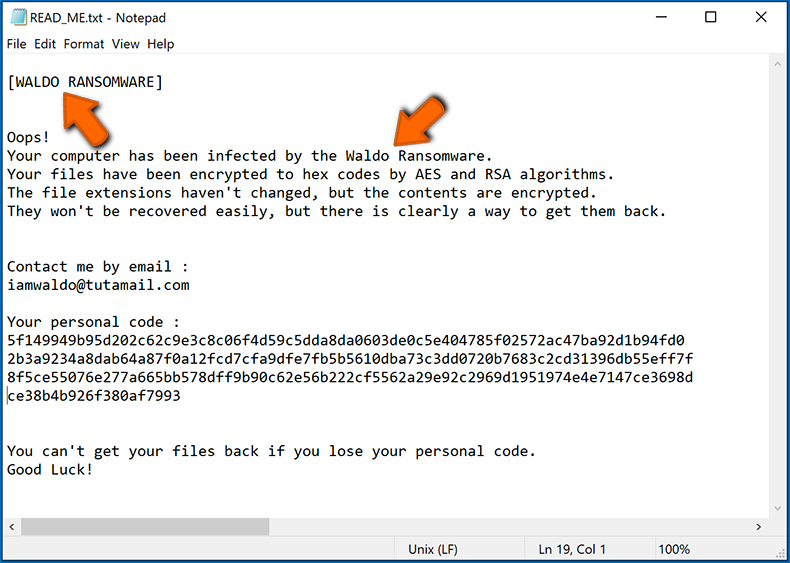
Jest to jednak rzadkie. W większości przypadków infekcje ransomware dostarczają bardziej bezpośrednie wiadomości stwierdzające, że dane są zaszyfrowane, a ofiary muszą zapłacić jakiś okup. Należy pamiętać, że infekcje ransomware generują zwykle wiadomości o różnych nazwach plików (na przykład "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html" itp.). Dlatego użycie nazwy notatki z żądaniem okupu może wydawać się dobrym sposobem na zidentyfikowanie infekcji. Problem polega na tym, że większość z tych nazw ma charakter ogólny, a niektóre infekcje używają tych samych nazw, mimo że dostarczane wiadomości są różne, a same infekcje nie są ze sobą powiązane. Dlatego używanie samej nazwy pliku wiadomości może być nieskuteczne, a nawet prowadzić do trwałej utraty danych (na przykład próbując odszyfrować dane za pomocą narzędzi zaprojektowanych do różnych infekcji ransomware, użytkownicy prawdopodobnie trwale uszkodzą pliki, a odszyfrowanie nie będzie już możliwe nawet z odpowiednim narzędziem).
Innym sposobem identyfikacji infekcji ransomware jest sprawdzenie rozszerzenia pliku, które jest dołączane do każdego zaszyfrowanego pliku. Infekcje ransomware są często nazwane na podstawie dołączanych przez nie rozszerzeń (zobacz poniżej pliki zaszyfrowane przez ransomware Qewe).
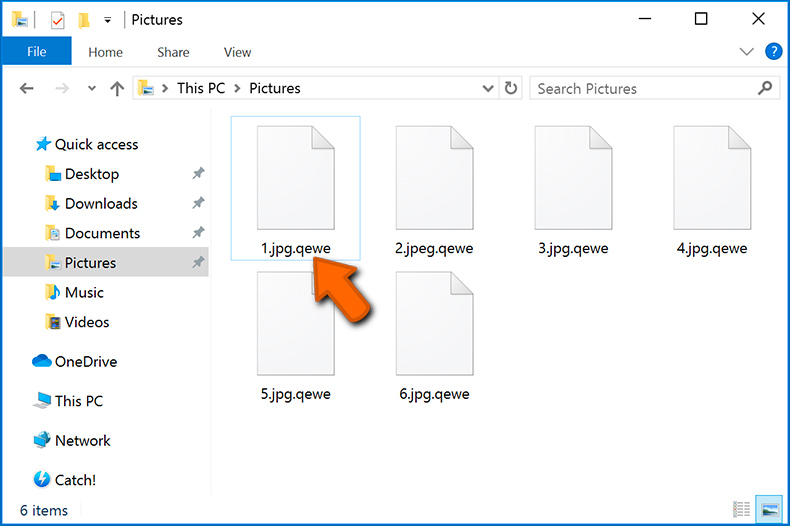
Ta metoda jest jednak skuteczna tylko wtedy, gdy dołączone rozszerzenie jest unikalne - wiele infekcji ransomware dołącza ogólne rozszerzenie (na przykład ".encrypted", ".enc", ".crypted", ".locked" itp.). W takich przypadkach identyfikacja ransomware po dołączonym rozszerzeniu staje się niemożliwa.
Jednym z najłatwiejszych i najszybszych sposobów zidentyfikowania infekcji ransomware jest skorzystanie z witryny ID Ransomware. Ta usługa obsługuje większość istniejących infekcji ransomware. Ofiary po prostu przesyłają wiadomość z żądaniem okupu i/lub jeden zaszyfrowany plik (radzimy przesłać oba, jeśli to możliwe).
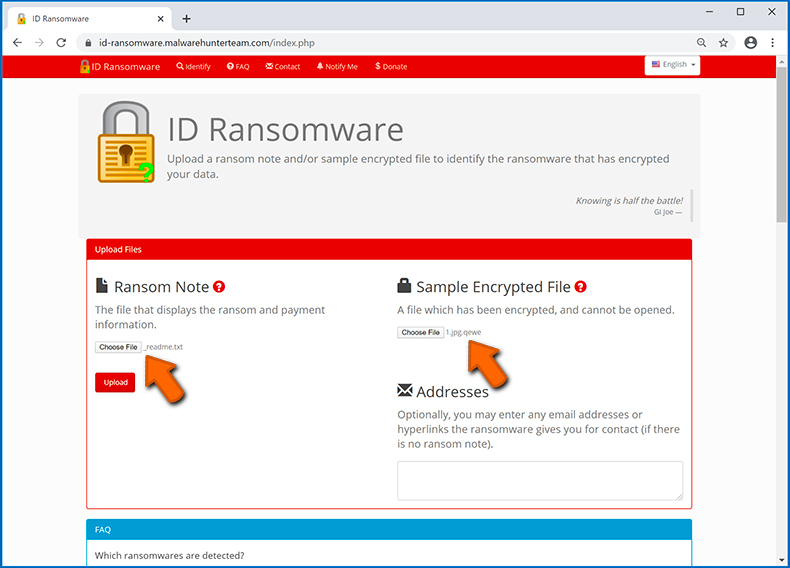
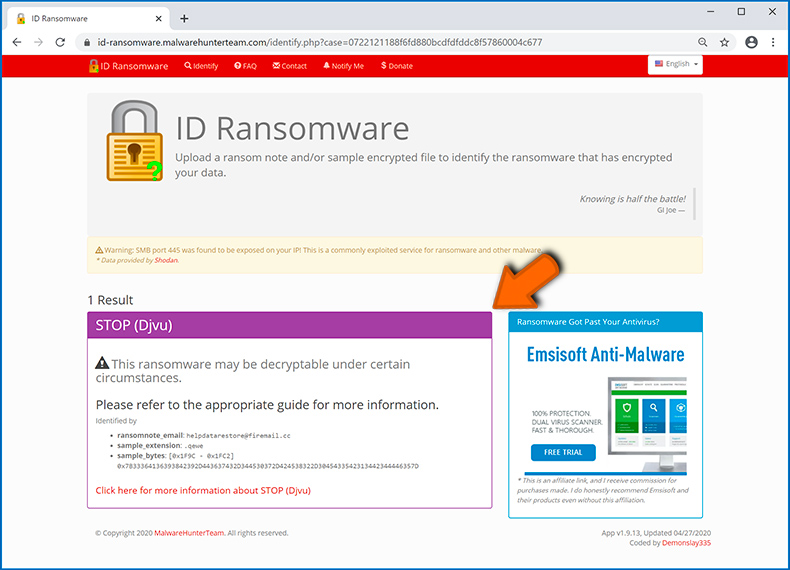
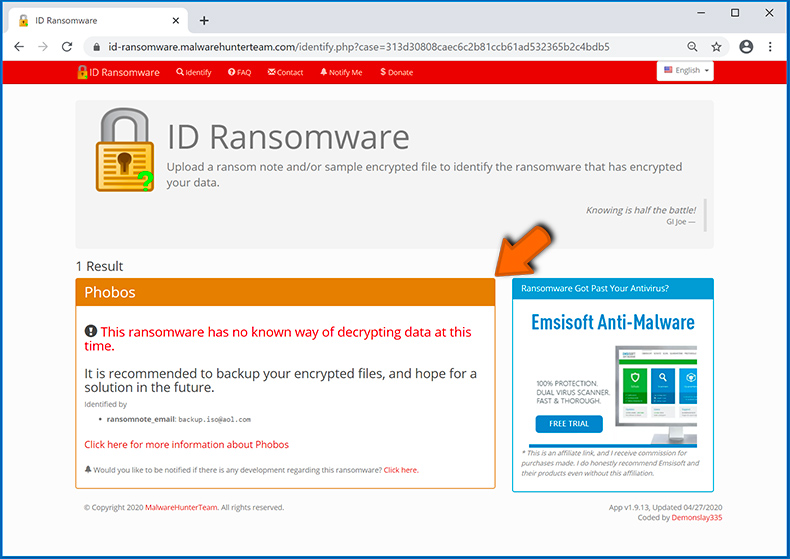
Ransomware zostanie zidentyfikowane w ciągu kilku sekund, a użytkownik otrzyma różne informacje, takie jak nazwę rodziny malware, do której należy infekcja, czy można ją odszyfrować itd.
Przykład 1 (ransomware Qewe [Stop/Djvu]):
Przykład 2 (ransomware .iso [Phobos]):
Jeśli zdarzy się, że twoje dane zostaną zaszyfrowane przez ransomware, które nie jest obsługiwane przez ID Ransomware, zawsze możesz spróbować przeszukać internet, używając określonych słów kluczowych (na przykład tytułu wiadomości z żądaniem okupu, rozszerzenia pliku, podanych adresów e-mail do kontaktu, adresów portfeli kryptowalutowych itp.).
Szukanie narzędzi do odszyfrowania ransomware:
Algorytmy szyfrowania używane przez większość infekcji ransomware są niezwykle wyrafinowane i jeśli szyfrowanie jest wykonane prawidłowo, tylko programista może odzyskać dane. Dzieje się tak, ponieważ odszyfrowanie wymaga określonego klucza, który jest generowany podczas szyfrowania. Przywrócenie danych bez klucza jest niemożliwe. W większości przypadków cyberprzestępcy przechowują klucze na zdalnym serwerze, zamiast używać zainfekowanej maszyny jako hosta. Dharma (CrySis), Phobos i inne rodziny infekcji ransomware high-end są praktycznie bezbłędne, a zatem przywrócenie zaszyfrowanych danych bez udziału ich programistów jest po prostu niemożliwe. Mimo to istnieją dziesiątki infekcji typu ransomware, które są słabo rozwinięte i zawierają szereg wad (na przykład używają identycznych kluczy szyfrowania/odszyfrowania dla każdej ofiary, klucze są przechowywane lokalnie itp.). Dlatego zawsze sprawdzaj dostępne narzędzia odszyfrowujące pod kątem ransomware, które zainfekowało twój komputer.
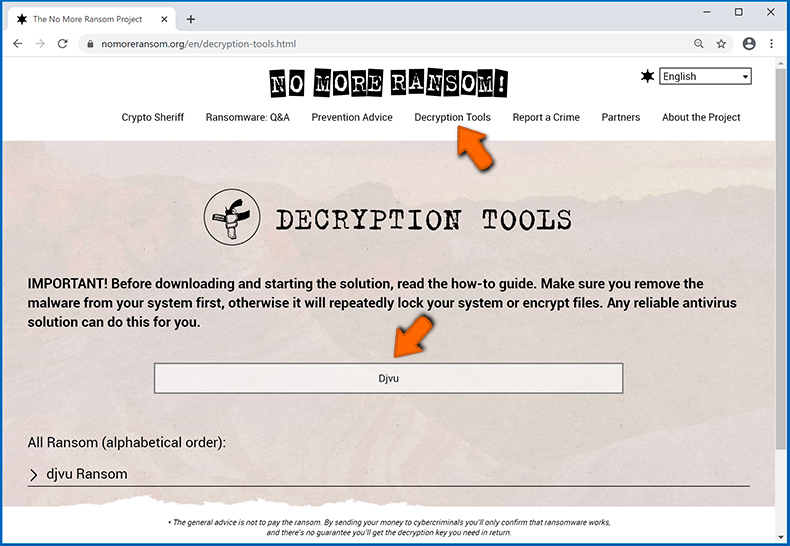
Szukanie odpowiedniego narzędzia odszyfrowującego w internecie może być bardzo frustrujące. Dlatego zalecamy skorzystanie z projektu No More Ransom Project, a tutaj znajdują się informacje przydatne do zidentyfikowania infekcji ransomware. Witryna projektu No More Ransom Project zawiera sekcję "Narzędzia odszyfrowywania" z paskiem wyszukiwania. Wprowadź nazwę zidentyfikowanego ransomware, a wyświetlone zostaną wszystkie dostępne narzędzia odszyfrowujące (jeśli takie istnieją).
Przywracanie plików za pomocą narzędzi odzyskiwania danych.
W zależności od sytuacji (jakości infekcji ransomware, typu zastosowanego algorytmu szyfrowania itp.) może być możliwe odzyskanie danych za pomocą narzędzi innych firm. Dlatego radzimy, aby skorzystać z narzędzia Recuva opracowanego przez CCleaner. Narzędzie to obsługuje ponad tysiąc typów danych (grafikę, wideo, audio, dokumenty itp.) i jest bardzo intuicyjne (do odzyskania danych potrzeba niewielkiej wiedzy). Ponadto, funkcja odzyskiwania jest całkowicie bezpłatna.
Krok 1: Wykonaj skanowanie.
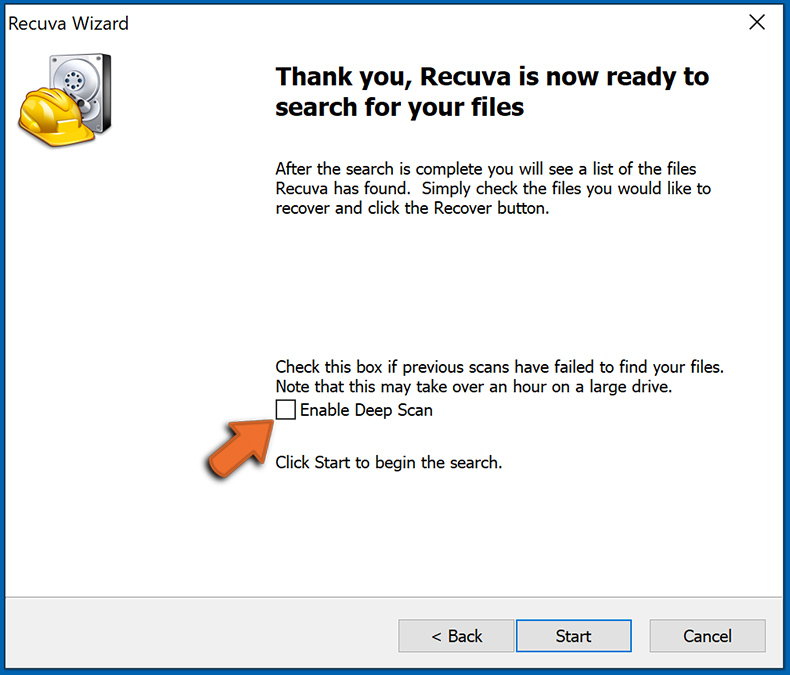
Uruchom aplikację Recuva i postępuj zgodnie z instrukcjami kreatora. Zostaniesz poproszony o wyświetlenie kilku okien, w których możesz wybrać typy plików do wyszukania, lokalizacje do przeskanowania itp. Wszystko, co musisz zrobić, to wybrać żądane opcje i rozpocząć skanowanie. Zalecamy włączenie "Głębokiego skanu" przed rozpoczęciem. W przeciwnym razie możliwości skanowania aplikacji będą ograniczone.
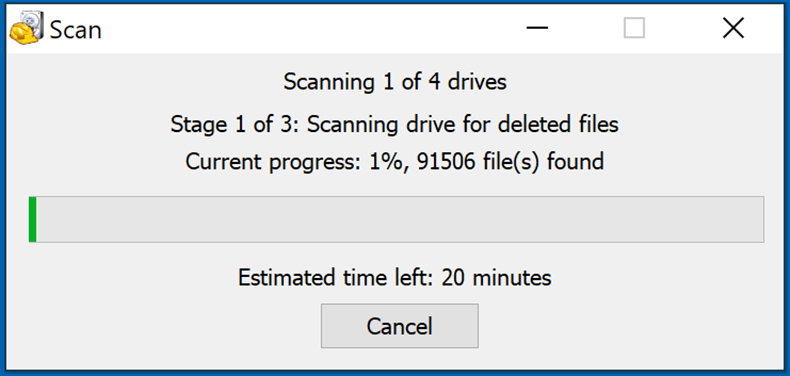
Poczekaj, aż Recuva zakończy skanowanie. Czas skanowania zależy od ilości plików (zarówno pod względem liczby, jak i rozmiaru), które skanujesz (na przykład skanowanie kilkuset gigabajtów może zająć ponad godzinę). Dlatego zachowaj cierpliwość podczas procesu skanowania. Odradzamy również zmianę lub usuwanie istniejących plików, ponieważ może to zakłócać skanowanie. Jeśli dodasz dodatkowe dane (na przykład pobieranie plików/materiałów) podczas skanowania, wydłuży to proces:
Krok 2: Odzyskaj dane.
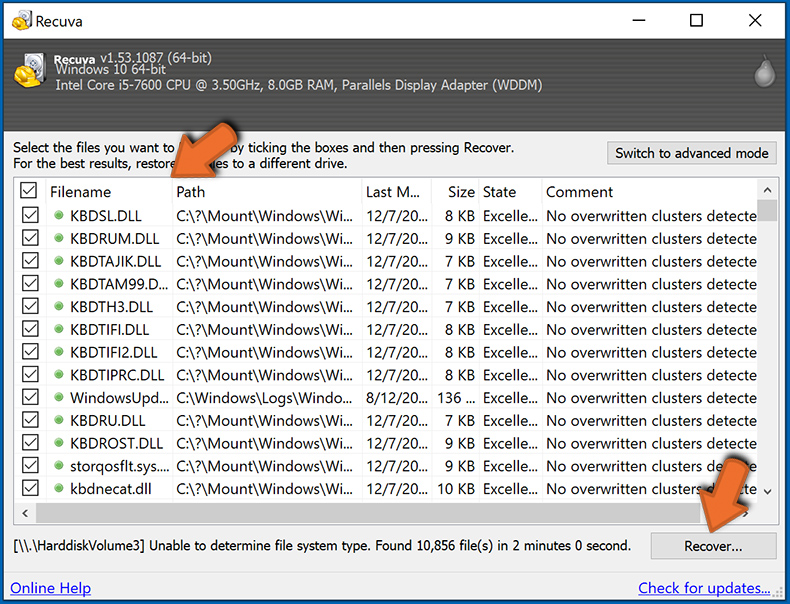
Po zakończeniu procesu wybierz foldery/pliki, które chcesz odzyskać, i po prostu kliknij „Odzyskaj". Pamiętaj, że do przywrócenia danych potrzeba trochę wolnego miejsca na dysku:
Tworzenie kopii zapasowych danych.
Właściwe zarządzanie plikami i tworzenie kopii zapasowych jest niezbędne dla bezpieczeństwa danych. Dlatego zawsze bądź bardzo ostrożny i myśl z wyprzedzeniem.
Zarządzanie partycjami: Zalecamy przechowywanie danych na wielu partycjach i unikanie przechowywania ważnych plików na partycji zawierającej cały system operacyjny. Jeśli będziesz w sytuacji, w której nie możesz uruchomić systemu i będziesz zmuszony sformatować dysk, na którym jest zainstalowany system operacyjny (w większości przypadków jest to miejsce, w którym ukrywają się infekcje malware), utracisz wszystkie dane przechowywane na tym dysku. Jest to zaleta posiadania wielu partycji: jeśli masz całe urządzenie pamięci przypisane do jednej partycji, będziesz zmuszony usunąć wszystko, jednak utworzenie wielu partycji i prawidłowe przydzielenie danych pozwala zapobiec takim problemom. Możesz łatwo sformatować jedną partycję bez wpływu na pozostałe - dzięki temu jedna zostanie wyczyszczona, a pozostałe pozostaną nietknięte, a twoje dane zostaną zapisane. Zarządzanie partycjami jest dość proste, a wszystkie niezbędne informacje można znaleźć na stronie dokumentacji Microsoft.
Kopie zapasowe danych: Jedną z najbardziej niezawodnych metod tworzenia kopii zapasowych jest korzystanie z zewnętrznego urządzenia pamięci masowej i odłączenie go. Skopiuj swoje dane na zewnętrzny dysk twardy, pendrive, dysk SSD, HDD lub inne urządzenie pamięci zdalnej, odłącz je oraz przechowuj w suchym miejscu, z dala od słońca i ekstremalnych temperatur. Ta metoda jest jednak dość nieefektywna, ponieważ kopie zapasowe danych i aktualizacje muszą być wykonywane regularnie. Możesz także skorzystać z usługi w chmurze lub serwera zdalnego. Tutaj wymagane jest połączenie internetowe i zawsze istnieje ryzyko naruszenia bezpieczeństwa, chociaż jest to naprawdę rzadkie.
Zalecamy używanie Microsoft OneDrive do tworzenia kopii zapasowych plików. OneDrive umożliwia przechowywanie osobistych plików i danych w chmurze, synchronizowanie plików między komputerami i urządzeniami mobilnymi, umożliwiając dostęp do plików i ich edycję na wszystkich urządzeniach z systemem Windows. OneDrive pozwala zapisywać, udostępniać i wyświetlać podgląd plików, uzyskiwać dostęp do historii pobierania, przenosić, usuwać i zmieniać nazwy plików, a także tworzyć nowe foldery i wiele więcej.
Możesz tworzyć kopie zapasowe najważniejszych folderów i plików na komputerze (foldery Pulpit, Dokumenty i Obrazy). Niektóre z bardziej znaczących funkcji OneDrive obejmują przechowywanie wersji plików, dzięki czemu starsze wersje plików są przechowywane do 30 dni. OneDrive zawiera kosz do recyklingu, w którym wszystkie usunięte pliki są przechowywane przez ograniczony czas. Usunięte pliki nie są liczone jako część przydziału użytkownika.
Usługa jest zbudowana w technologii HTML5 i umożliwia przesyłanie plików do 300 MB poprzez przeciąganie i upuszczanie do przeglądarki internetowej lub do 10 GB za pośrednictwem aplikacji OneDrive na komputer. Dzięki OneDrive możesz pobierać całe foldery jako pojedynczy plik ZIP zawierający do 10 000 plików, chociaż jedno pobranie nie może przekraczać 15 GB.
OneDrive oferuje 5 GB bezpłatnej przestrzeni dyskowej, a dodatkowe opcje 100 GB, 1 TB i 6 TB są dostępne za opłatą opartą na subskrypcji. Możesz uzyskać jeden z tych planów przestrzeni dyskowej, kupując dodatkową przestrzeń dyskową osobno lub w ramach subskrypcji Office 365.
Tworzenie kopii zapasowej danych:
Proces tworzenia kopii zapasowej jest taki sam dla wszystkich typów plików i folderów. Oto jak utworzyć kopię zapasową plików za pomocą Microsoft OneDrive
Krok 1: Wybierz pliki/foldery, których kopie zapasowe chcesz wykonać.
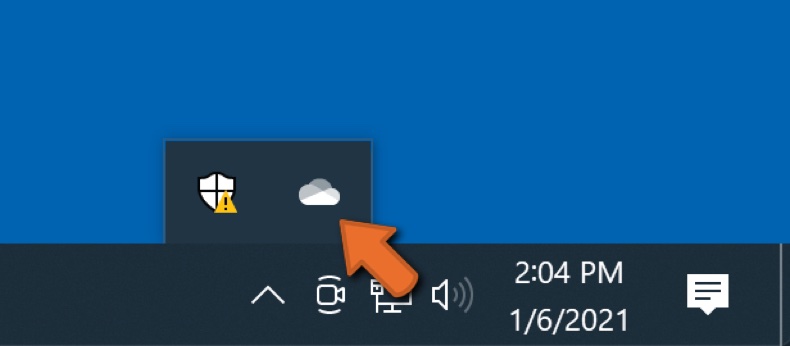
Kliknij ikonę chmury OneDrive, aby otworzyć menu OneDrive. W tym menu możesz dostosować ustawienia kopii zapasowej plików.
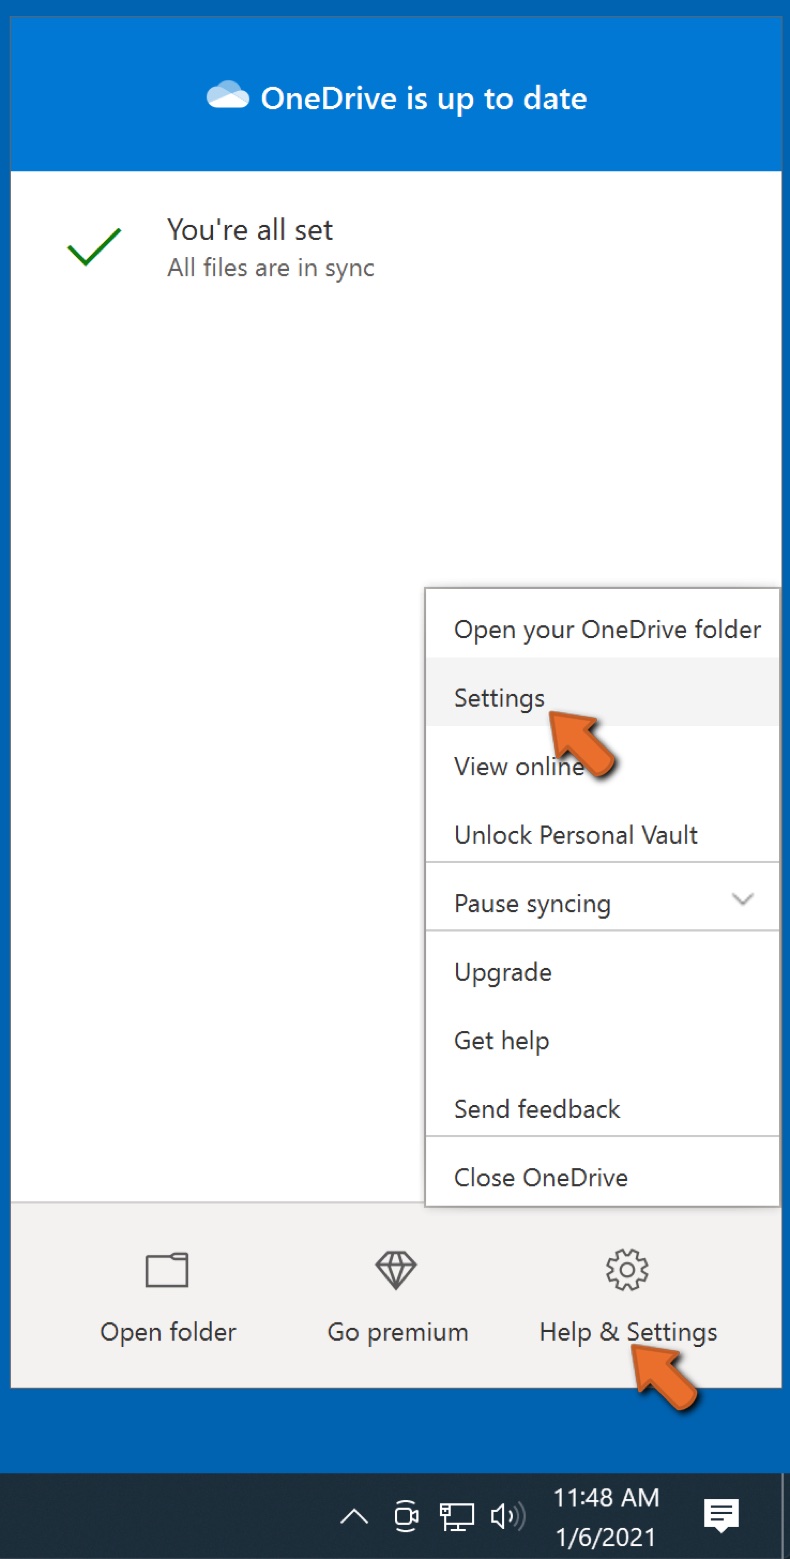
Kliknij Pomoc i ustawienia, a następnie z menu rozwijanego wybierz Ustawienia.
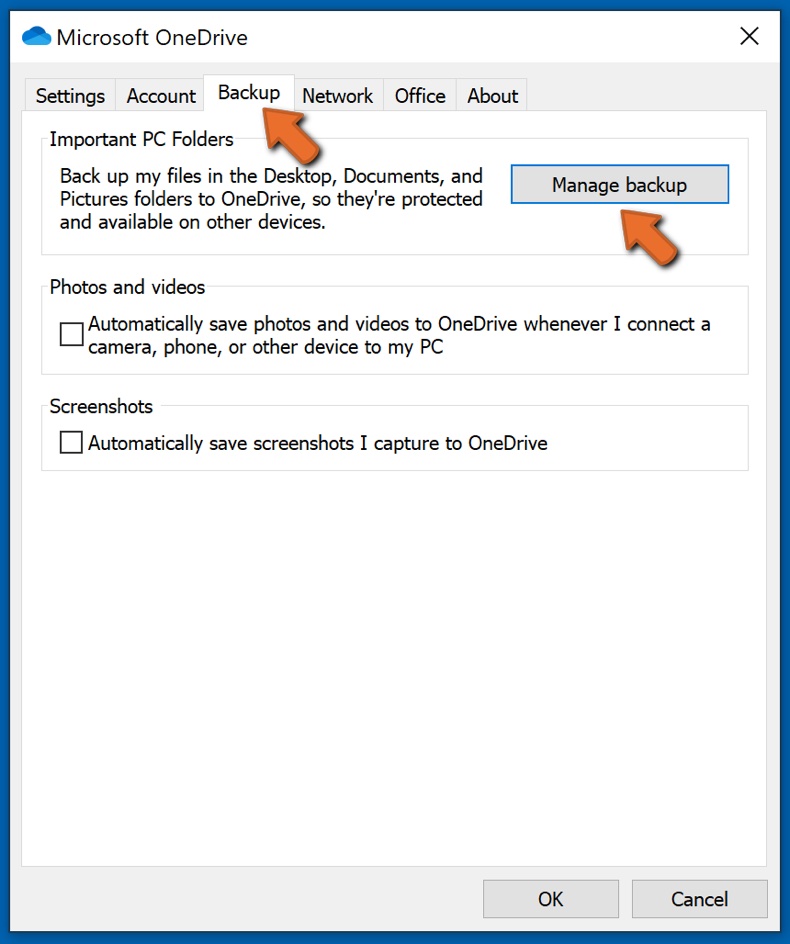
Przejdź do zakładki Kopia zapasowa i kliknij Zarządzaj kopią zapasową.
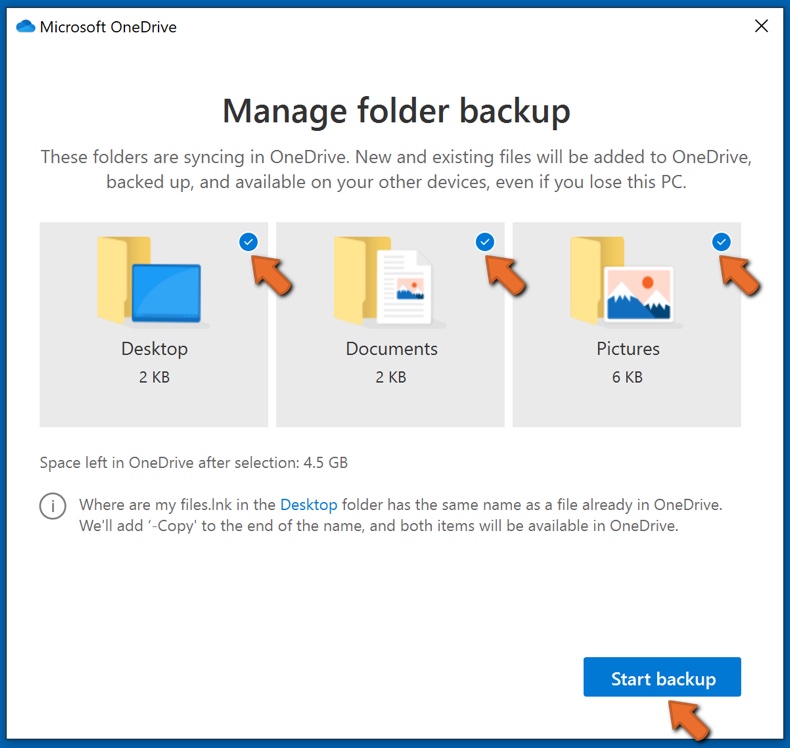
W tym menu możesz wybrać kopię zapasową Pulpitu i całego znajdującego się na nim pliku, a także folderów Dokumenty i Obrazy, ponownie ze wszystkimi plikami w nich. Kliknij Rozpocznij tworzenie kopii zapasowej.
Teraz, gdy dodasz plik lub folder w folderach Pulpit oraz Dokumenty i Obrazy, ich kopia zapasowa zostanie automatycznie utworzona w OneDrive.
Aby dodać foldery i pliki poza lokalizacjami przedstawionymi powyżej, musisz dodać je ręcznie.
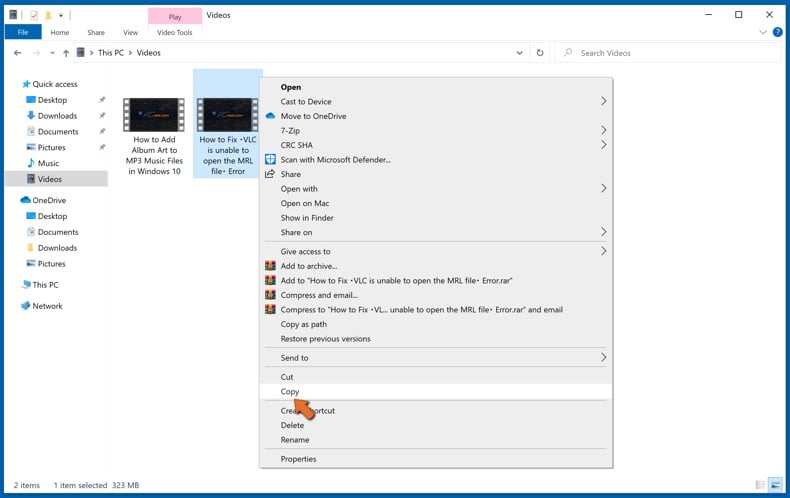
Otwórz Eksplorator plików i przejdź do lokalizacji folderu/pliku, którego kopię zapasową chcesz utworzyć. Wybierz element, kliknij go prawym przyciskiem myszy i kliknij Kopiuj.
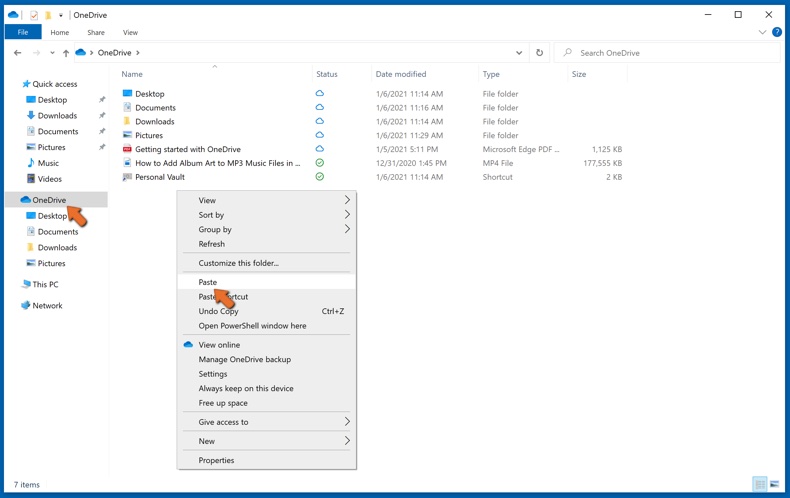
Następnie przejdź do OneDrive, kliknij prawym przyciskiem myszy w dowolnym miejscu w oknie i kliknij Wklej. Alternatywnie możesz po prostu przeciągnąć i upuścić plik do OneDrive. OneDrive automatycznie utworzy kopię zapasową folderu/pliku.
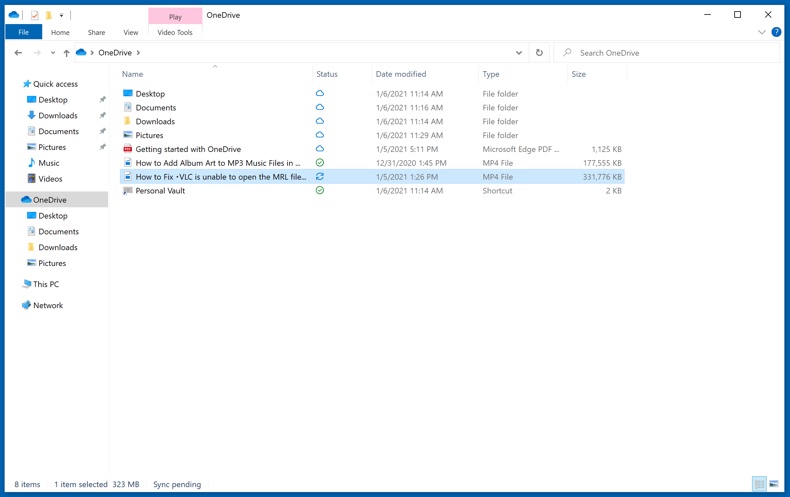
Wszystkie pliki dodane do folderu OneDrive są automatycznie archiwizowane w chmurze. Zielone kółko ze znacznikiem wyboru wskazuje, że plik jest dostępny zarówno lokalnie, jak i w usłudze OneDrive oraz że wersja pliku jest taka sama w obu. Niebieska ikona chmury wskazuje, że plik nie został zsynchronizowany i jest dostępny tylko w usłudze OneDrive. Ikona synchronizacji wskazuje, że plik jest obecnie synchronizowany.
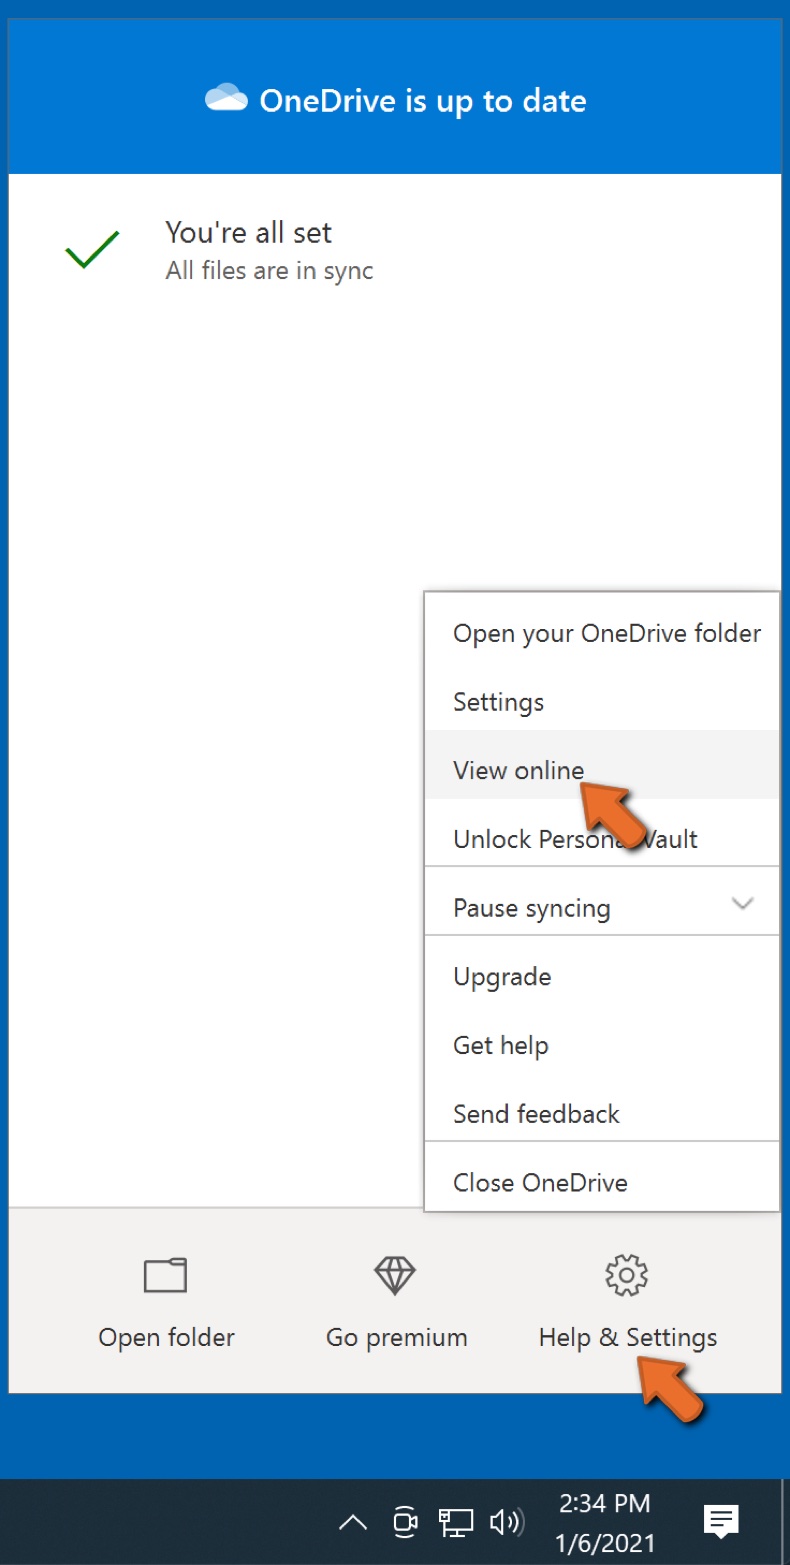
Aby uzyskać dostęp do plików znajdujących się tylko w usłudze OneDrive w trybie online, przejdź do menu rozwijanego Pomoc i ustawienia oraz wybierz opcję Wyświetl online.
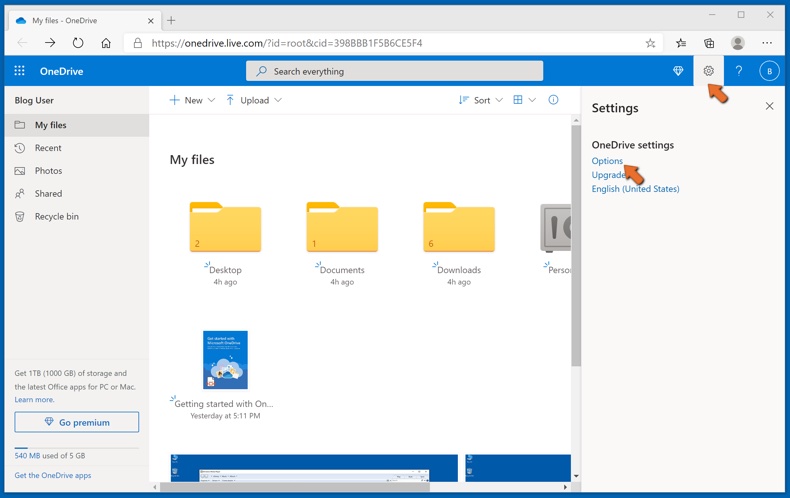
Krok 2: Przywróć uszkodzone pliki.
OneDrive zapewnia synchronizację plików, więc wersja pliku na komputerze jest tą samą wersją w chmurze. Jeśli jednak ransomware zaszyfrowało twoje pliki, możesz skorzystać z funkcji historii wersji OneDrive, która pozwoli ci przywrócić wersje plików sprzed zaszyfrowania.
Microsoft 365 ma funkcję wykrywania ransomware, która powiadamia użytkownika o zaatakowaniu plików OneDrive i prowadzi przez proces przywracania plików. Należy jednak zauważyć, że jeśli nie masz płatnej subskrypcji Microsoft 365, otrzymasz bezpłatnie tylko jedno wykrycie i odzyskanie pliku.
Jeśli pliki OneDrive zostaną usunięte, uszkodzone lub zainfekowane przez malware, możesz przywrócić całą usługę OneDrive do poprzedniego stanu. Oto, jak możesz przywrócić cały OneDrive:
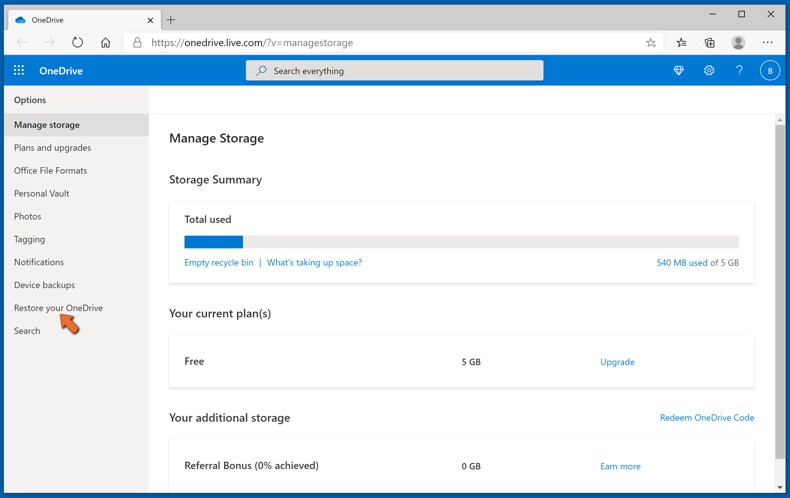
1. Jeśli jesteś zalogowany za pomocą konta osobistego, kliknij ikonę zębatki Ustawienia u góry strony. Następnie kliknij Opcje i wybierz Przywróć OneDrive.
Jeśli jesteś zalogowany na konto służbowe lub szkolne, kliknij ikonę Ustawień u góry strony. Następnie kliknij Przywróć OneDrive.
2. Na stronie Przywróć OneDrive wybierz datę z listy rozwijanej. Pamiętaj, że jeśli przywracasz pliki po automatycznym wykryciu ransomware, zostanie dla ciebie wybrana data przywrócenia.
3. Po skonfigurowaniu wszystkich opcji przywracania plików, kliknij Przywróć, aby cofnąć wszystkie wybrane działania.
Najlepszym sposobem uniknięcia szkód spowodowanych infekcjami ransomware jest regularne tworzenie kopii zapasowych.
Często zadawane pytania (FAQ)
W jaki sposób mój komputer został zhakowany i jak hakerzy zaszyfrowali moje pliki?
W wielu przypadkach ofiary same uruchamiają ransomware, nie zdając sobie z tego sprawy, ponieważ złośliwy plik jest zamaskowany jako coś zwyczajnego. Ten rodzaj malware rozprzestrzenia się głównie za pośrednictwem e-maili phishingowych, infekcji trojanami, podejrzanych stron z plikami do pobrania, pirackich treści, nielegalnych narzędzi aktywacyjnych oraz fałszywych stron z aktualizacjami oprogramowania.
Jak otworzyć pliki „.ULTIMATE"?
Pliki z rozszerzeniem .ULTIMATE zostały zaszyfrowane przez ransomware. Nie można ich otworzyć ani w żaden sposób wykorzystać, dopóki nie zostaną prawidłowo odszyfrowane właściwym kluczem.
Gdzie szukać darmowych narzędzi deszyfrujących dla Ultimate ransomware?
Jeśli padli Państwo ofiarą ataku ransomware, warto sprawdzić stronę projektu No More Ransom (więcej informacji powyżej).
Mogę zapłacić dużo pieniędzy, czy możecie odszyfrować dla mnie pliki?
Nie oferujemy usług odszyfrowywania plików. W większości przypadków ransomware plików nie da się odzyskać bez narzędzi samych atakujących, chyba że ransomware zawiera poważne błędy w kodzie.
Usługi firm trzecich oferujące płatne odszyfrowanie to zazwyczaj oszustwa lub pośrednicy między ofiarą a samymi cyberprzestępcami.
Czy Combo Cleaner pomoże mi usunąć Ultimate ransomware?
Combo Cleaner może przeskanować system, wykryć Ultimate ransomware i go usunąć. Należy pamiętać, że choć usunięcie malware jest ważnym pierwszym krokiem, oprogramowanie zabezpieczające nie jest w stanie cofnąć szyfrowania plików. Odzyskanie danych wymaga albo narzędzia deszyfrującego atakujących, albo wcześniej utworzonej kopii zapasowej.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję