
Jakiego rodzaju oszustwem jest „Google Cloud Storage Is Full”
Phishing/OszustwoZnany również jako: Google Cloud Storage Is Full oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem wiadomości e-mail jest „Google Cloud Storage Is Full"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo. Wiadomość fałszywie twierdzi, że pamięć Google Cloud odbiorcy jest krytycznie zapełniona, a jego konto zostanie trwale usunięte w ciągu 24 godzin. Jest to oszustwo afiliacyjne, którego celem jest nakłonienie odbiorców do wykupienia płatnych subskrypcji pamięci w chmurze za pośrednictwem zwodniczych stron zewnętrznych. Tę wiadomość e-mail należy zignorować.
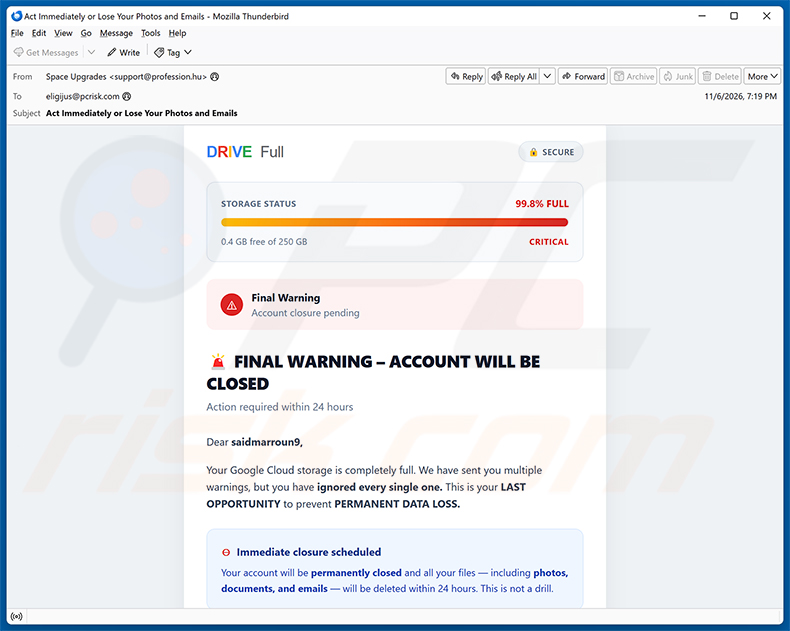
„Google Cloud Storage Is Full" oszustwo e-mailowe - przegląd
Wiadomość e-mail ma temat „Act Immediately or Lose Your Photos and Emails" i podaje się za automatyczne powiadomienie od Google Cloud. Ostrzega, że pamięć jest zapełniona w 99,8%, pozostało tylko 0,4 GB, a wszystkie pliki - w tym zdjęcia, dokumenty i wiadomości e-mail - zostaną trwale usunięte w ciągu 24 godzin.
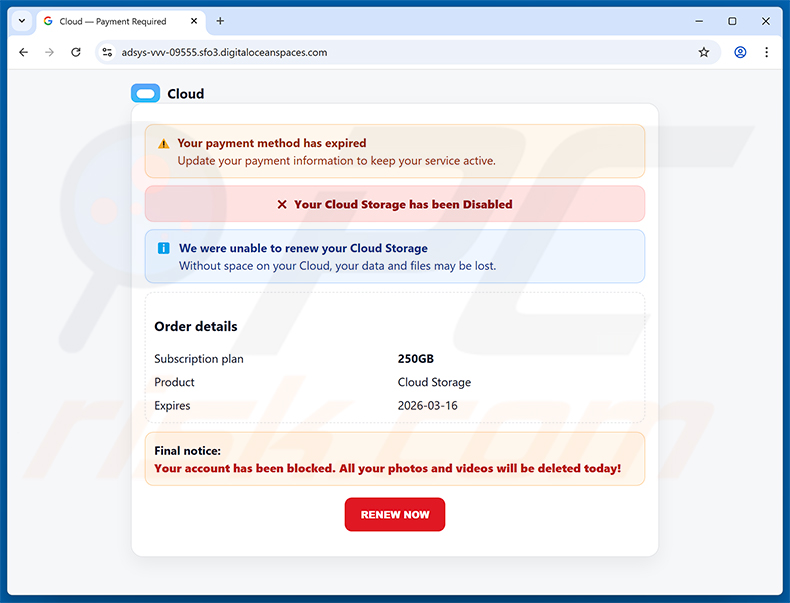
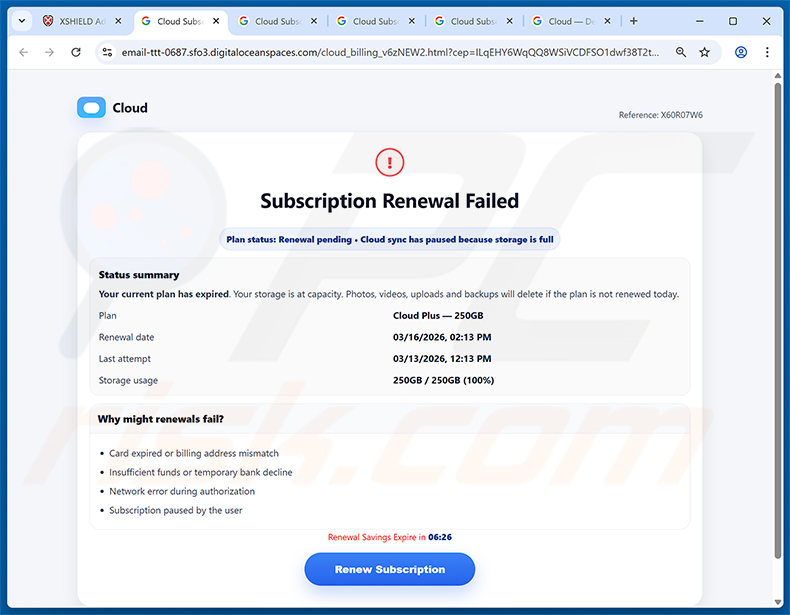
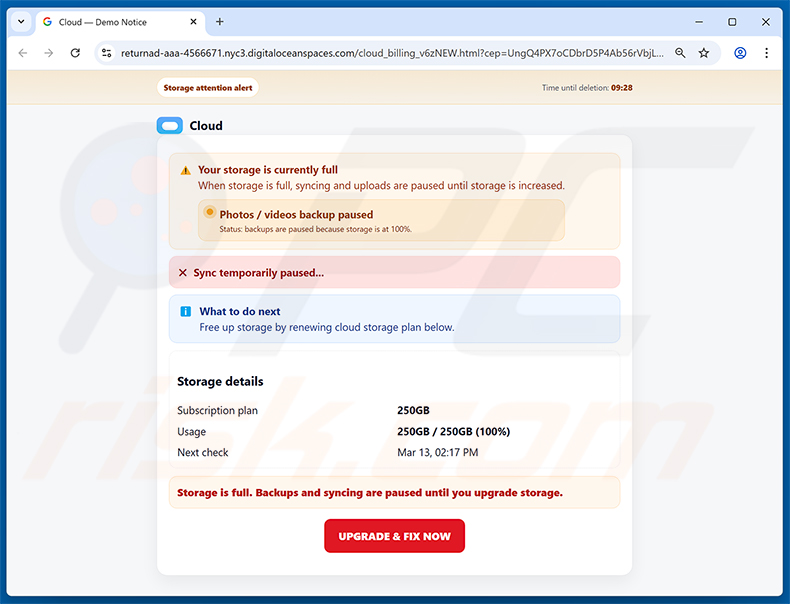
Kliknięcie przycisku „Secure My Account Now" w wiadomości prowadzi do jednej z kilku fałszywych stron z ostrzeżeniami. Strony te wyświetlają ogólną markę „Cloud" zamiast szaty graficznej Google i są hostowane na zewnętrznych serwerach. Pokazują sfabrykowane alerty - o wygasłych metodach płatności, nieudanym odnowieniu subskrypcji lub zapełnionej pamięci - często w połączeniu z licznikami czasu, które mają wywierać presję na odwiedzających, by działali natychmiast.
Każda fałszywa strona zawiera wyraźny przycisk akcji, taki jak „RENEW NOW", „Renew Subscription" lub „UPGRADE & FIX NOW". Kliknięcie dowolnego z nich przekierowuje użytkownika do legalnej usługi subskrypcji pamięci w chmurze. Jednak adres URL przekierowania zawiera parametry śledzące programu partnerskiego oszusta. Każda subskrypcja zakupiona w ten sposób przynosi oszustowi prowizję.
Żadne pliki nie są zagrożone. Google nie ma żadnego związku z tym oszustwem. Nadawca nie jest powiązany z Google, a wszystkie twierdzenia o rychłym zamknięciu konta i trwałej utracie danych zostały sfabrykowane wyłącznie w celu wywołania paniki i poczucia pilności.
| Nazwa | Google Cloud Storage Is Full oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Pamięć Google Cloud jest pełna, a konto odbiorcy zostanie trwale zamknięte, a wszystkie dane usunięte w ciągu 24 godzin |
| Kamuflaż | Automatyczne powiadomienie od Google Cloud |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe internetowe reklamy pop-up, techniki zatruwania wyników wyszukiwarki, domeny z literówkami. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszukańcze wiadomości e-mail
Podsumowując, jest to oszustwo partnerskie podszywające się pod pilne ostrzeżenie dotyczące pamięci Google Cloud. Prowadzi odbiorców przez fałszywe strony z ostrzeżeniami, które następnie przekierowują ich do prawdziwych usług subskrypcyjnych za pośrednictwem linków partnerskich oszusta. Wiadomość e-mail oraz wszystkie strony, do których prowadzi, należy zignorować. Czasami tego typu oszustwa są wykorzystywane do dostarczania malware.
Inne przykłady podobnych oszukańczych wiadomości e-mail to „Cloud Storage Plan Has Been Paused", „iCloud Storage Full" oraz „Cloud Subscription Paused".
Jak kampanie spamowe infekują komputery?
Cyberprzestępcy często dostarczają malware za pośrednictwem załączników do wiadomości e-mail lub osadzonych linków. Załączniki mogą być podszyte pod faktury, paragony lub inne znane typy dokumentów - w tym pliki wykonywalne, archiwa, pliki PDF i pliki Microsoft Office. Otwarcie tych plików lub włączenie funkcji takich jak złośliwe polecenia makr może wywołać infekcję malware na urządzeniu.
Wiadomości e-mail mogą również zawierać linki do złośliwych stron internetowych, które automatycznie pobierają szkodliwe oprogramowanie lub nakłaniają użytkownika do zrobienia tego ręcznie. W większości przypadków wymagana jest pewna interakcja ze strony użytkownika - otwarcie pliku, kliknięcie linku lub uruchomienie pobranego programu. Zachowanie ostrożności wobec każdej nieoczekiwanej wiadomości e-mail jest jednym z najpewniejszych sposobów na zachowanie bezpieczeństwa.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec wiadomości e-mail od nieznanych nadawców, szczególnie tych zawierających załączniki lub pilne prośby. Proszę unikać pobierania plików i klikania linków w wiadomościach, które wydają się niepokojące lub nieoczekiwane. Legalne usługi nie grożą usunięciem danych za pośrednictwem niechcianych wiadomości e-mail.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych i autoryzowanych sklepów z aplikacjami. Proszę unikać pirackiego oprogramowania, generatorów kluczy i narzędzi do łamania zabezpieczeń, ponieważ są one częstym źródłem malware. Należy aktualizować system operacyjny i wszystkie zainstalowane aplikacje, aby ograniczyć narażenie na znane luki w zabezpieczeniach.
Proszę korzystać z renomowanego programu antywirusowego lub chroniącego przed malware i regularnie go aktualizować. Nie należy zezwalać nieznanym witrynom na wysyłanie powiadomień przeglądarki, ponieważ są one często wykorzystywane do rozpowszechniania oszukańczych treści. Jeśli doszło już do interakcji ze złośliwą treścią, proszę przeprowadzić skanowanie za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wykryć i usunąć wszelkie zagrożenia.
Tekst przedstawiony w wiadomości e-mail „Google Cloud Storage Is Full":
Subject: Act Immediately or Lose Your Photos and Emails
DRIVE Full SECURE
Storage Status 99.8% FULL
0.4 GB free of 250 GB CRITICALFinal Warning
Account closure pendingFINAL WARNING – ACCOUNT WILL BE CLOSED
Action required within 24 hoursDear -,
Your Google Cloud storage is completely full. We have sent you multiple warnings, but you have ignored every single one. This is your LAST OPPORTUNITY to prevent PERMANENT DATA LOSS.
⊖ Immediate closure scheduled
Your account will be permanently closed and all your files — including photos, documents, and emails — will be deleted within 24 hours. This is not a drill.
What you will lose forever
[Secure My Account Now]
This is an automated service message from Google Cloud. If you take no action, your account will be scheduled for deletion.
Fałszywe strony z ostrzeżeniami dotyczącymi pamięci w chmurze wykorzystywane w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Google Cloud Storage Is Full oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
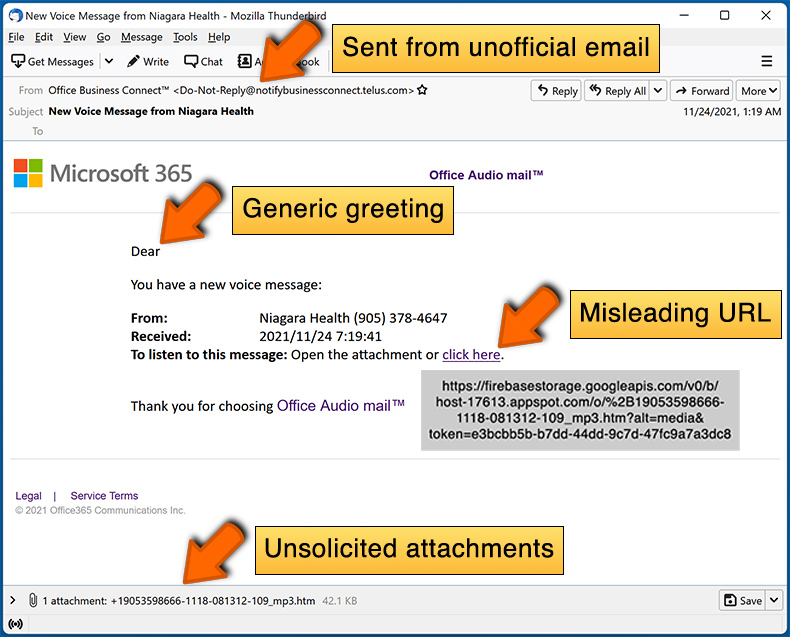
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/am tę wiadomość e-mail?
Te oszukańcze wiadomości e-mail nie są wymierzone w konkretne osoby. Cyberprzestępcy rozsyłają je masowo, korzystając z list adresów zebranych w wyniku wycieków danych, za pośrednictwem fałszywych stron internetowych i podobnych źródeł. Otrzymanie takiej wiadomości nie oznacza, że nadawca posiada jakiekolwiek konkretne informacje o Panu/Pani lub Pana/Pani kontach w chmurze.
Podałem/am swoje dane osobowe, gdy zostałem/am oszukany/a przez tę wiadomość e-mail - co powinienem/powinnam zrobić?
Jeśli dokonał(a) Pan/Pani zakupu za pośrednictwem dowolnego linku z tej wiadomości, proszę jak najszybciej skontaktować się z bankiem lub wystawcą karty, aby zgłosić transakcję. Jeśli wprowadził(a) Pan/Pani dane osobowe na którejkolwiek z powiązanych stron, proszę monitorować swoje konta pod kątem nietypowej aktywności i zmienić wszelkie hasła, które mogły zostać naruszone.
Pobrałem/am i otworzyłem/am złośliwy plik załączony do wiadomości e-mail - czy mój komputer jest zainfekowany?
Pliki wykonywalne mogą zainfekować urządzenie w momencie ich uruchomienia. Formaty dokumentów, takie jak pliki PDF czy pliki Office, zazwyczaj wymagają dodatkowej interakcji - na przykład włączenia makr lub uruchomienia dołączonego komponentu - zanim malware zostanie aktywowany. Poziom ryzyka zależy od typu pliku i sposobu interakcji z nim.
Przeczytałem/am wiadomość e-mail, ale nie otworzyłem/am załącznika - czy mój komputer jest zainfekowany?
Samo otwarcie i przeczytanie wiadomości e-mail jest nieszkodliwe. Do infekcji dochodzi dopiero po kliknięciu linku, otwarciu załącznika lub innej interakcji z treścią wiadomości, która powoduje wykonanie złośliwego kodu. Jeśli nie podjęto żadnego takiego działania, urządzenie nie jest zagrożone.
Czy Combo Cleaner usunie infekcje malware, które były obecne w załączniku wiadomości e-mail?
Combo Cleaner jest w stanie wykryć i usunąć szeroką gamę zagrożeń malware. Mimo to ważne jest przeprowadzenie pełnego skanowania systemu, ponieważ zaawansowane infekcje mogą ukrywać się w obszarach pomijanych przez skanowanie częściowe. Większość znanych zagrożeń można zidentyfikować i usunąć dzięki pełnemu skanowaniu.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję