

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest złośliwe oprogramowanie Sword?
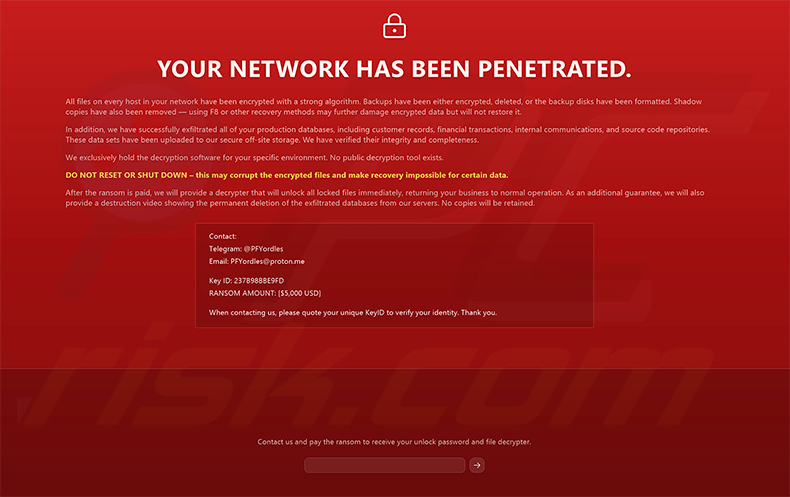
Sword to ransomware, na które nasi badacze natrafili podczas analizowania nowych próbek przesłanych do serwisu VirusTotal. Szyfruje ono pliki, umieszcza na pulpicie 20 kopii tekstowej notatki z żądaniem okupu oraz blokuje ekran pełnoekranowym komunikatem. Ekran blokady powraca około 10 sekund po każdym ponownym uruchomieniu, co sprawia, że zainfekowany komputer staje się praktycznie bezużyteczny.
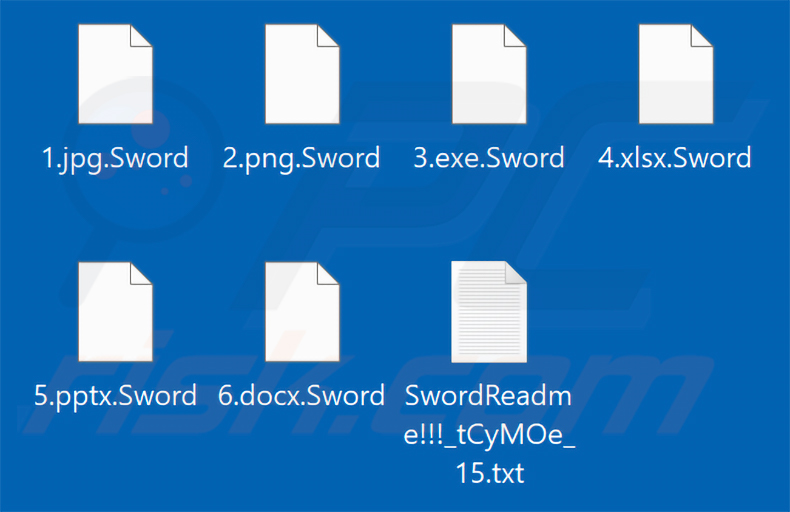
Na naszej maszynie testowej Sword dodał rozszerzenie „.Sword" do nazw zaszyfrowanych plików. Na przykład plik o nazwie „1.jpg" stał się „1.jpg.Sword", „2.png" zmienił się w „2.png.Sword" i tak dalej. Następnie ransomware utworzyło notatki z żądaniem okupu zatytułowane „SwordReadme!!![random_string].txt" (na przykład „SwordReadme!!!_tCyMOe_15.txt") i wyświetliło ten sam komunikat w pełnoekranowym oknie blokady.
Zrzut ekranu plików zaszyfrowanych przez ransomware Sword:
Przegląd żądania okupu Sword
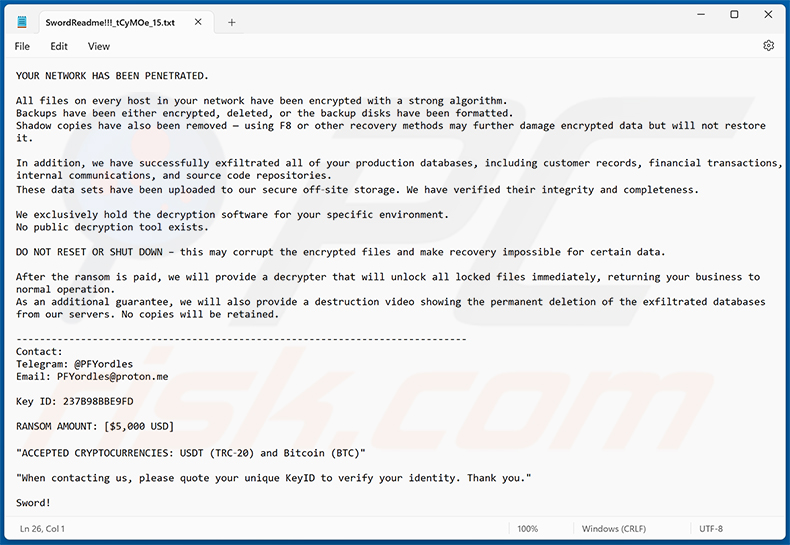
Pliki tekstowe oraz blokada pełnoekranowa wyświetlają niemal identyczne wiadomości. Twierdzą one, że pliki na każdym hoście w sieci ofiary zostały zaszyfrowane, a kopie zapasowe zostały zaszyfrowane, usunięte lub sformatowane. Zgodnie z treścią notatki, kopie w tle również zostały usunięte, a użycie F8 lub innych metod odzyskiwania może dodatkowo uszkodzić zaszyfrowane dane.
Atakujący twierdzą również, że ukradli (wykradli) produkcyjne bazy danych, w tym dane klientów, transakcje finansowe, wewnętrzną komunikację oraz repozytoria kodu źródłowego. Ofiary są informowane, że nie istnieje żadne publiczne narzędzie do odszyfrowania, i są ostrzegane, aby nie resetować ani nie wyłączać komputera, rzekomo dlatego, że może to uszkodzić zaszyfrowane pliki. Tego rodzaju ostrzeżenia zazwyczaj mają na celu wywarcie presji na ofiary, aby działały szybko.
Okup ustalono na 5000 dolarów, a plik tekstowy stwierdza, że płatność jest akceptowana w USDT (TRC-20) lub Bitcoin. Ofiary są instruowane, aby skontaktowały się z przestępcami za pośrednictwem Telegrama (@PFYordles) lub e-maila (PFYordles@proton.me) i podały swój unikalny Key ID. W zamian atakujący obiecują narzędzie deszyfrujące oraz nagranie wideo pokazujące usunięcie skradzionych baz danych.
Blokada pełnoekranowa zawiera dodatkowo pole do wprowadzenia hasła odblokowującego. Jak wyjaśnia wiadomość, to hasło (wraz z narzędziem do odszyfrowania plików) ma zostać przekazane po opłaceniu okupu.
Więcej o Sword
Tym, co wyróżnia Sword spośród wielu innych programów typu ransomware, jest jego uporczywy ekran blokady. Około 10 sekund po każdym ponownym uruchomieniu pełnoekranowa wiadomość pojawia się ponownie i blokuje dostęp do pulpitu. Z tego powodu ransomware musi zostać usunięty w trybie awaryjnym systemu Windows z obsługą sieci (instrukcje znajdują się poniżej).
W większości przypadków pliki zaszyfrowane przez ransomware nie mogą zostać odszyfrowane bez udziału atakujących. Wyjątki są rzadkie i zazwyczaj dotyczą poważnie wadliwego złośliwego oprogramowania. Mimo to płacenie jest ryzykiem. Cyberprzestępcy często ignorują ofiary po otrzymaniu pieniędzy i nie ma żadnej gwarancji, że obiecane narzędzie deszyfrujące lub nagranie z usuwania kiedykolwiek dotrą. Zdecydowanie odradzamy płacenie okupu.
Usunięcie Sword powstrzymuje go przed szyfrowaniem kolejnych plików i blokowaniem ekranu przy każdym uruchomieniu. Niestety usunięcie nie przywraca danych, które zostały już zaszyfrowane - jedynym niezawodnym sposobem ich odzyskania jest przywrócenie z kopii zapasowej utworzonej przed atakiem. Przechowywanie kopii zapasowych w kilku oddzielnych lokalizacjach, takich jak zdalne serwery i odłączone urządzenia pamięci masowej, znacznie zmniejsza szkody, jakie może wyrządzić infekcja ransomware.
Ransomware ogólnie
Ataki ransomware istnieją z jednego powodu - aby wyłudzać pieniądze od ofiar poprzez przetrzymywanie ich plików jako zakładników. Większość tych programów działa w podobny sposób, ale zazwyczaj różnią się symetrycznymi lub asymetrycznymi algorytmami szyfrowania, których używają, oraz wysokością okupu. Niektóre, jak Sword, opierają się także na dodatkowych taktykach nacisku, takich jak blokady ekranu i twierdzenia o skradzionych danych.
Dodatkowymi przykładami ransomware są Vricpe, Face Melter oraz Regulus.
Jak ransomware zainfekował mój komputer?
Ransomware jest powszechnie rozpowszechniany za pośrednictwem phishingu i innych taktyk inżynierii społecznej. Cyberprzestępcy wysyłają e-maile ze złośliwymi załącznikami lub linkami, maskując pliki jako faktury, powiadomienia o wysyłce lub inne zwykłe dokumenty. Otwarcie takiego pliku, na przykład dokumentu Microsoft Office z makrami, pliku PDF, pliku wykonywalnego, pliku JavaScript lub archiwum ZIP/RAR, może wywołać infekcję.
Inne często wykorzystywane kanały obejmują trojany zaprojektowane do pobierania dodatkowego złośliwego oprogramowania, pirackie oprogramowanie, nielegalne narzędzia aktywacyjne (cracki), fałszywe aktualizacje oprogramowania, drive-by downloads oraz złośliwe reklamy. Nadużywane są także niewiarygodne źródła pobierania, takie jak strony z darmowym oprogramowaniem, nieoficjalne sklepy z aplikacjami i sieci peer-to-peer.
W niektórych przypadkach programy ransomware są zdolne do samodzielnego rozprzestrzeniania się poprzez sieci lokalne i wymienne urządzenia pamięci masowej, takie jak pamięci flash USB. Wykorzystywanie luk w przestarzałym oprogramowaniu to kolejny sposób, w jaki atakujący wprowadzają swoje złośliwe oprogramowanie do systemów.
| Nazwa | Wirus Sword |
| Typ Zagrożenia | Ransomware, wirus szyfrujący, blokada plików |
| Rozszerzenie Zaszyfrowanych Plików | .Sword |
| Wiadomość Z Żądaniem Okupu | SwordReadme!!![random_string].txt, blokada pełnoekranowa |
| Dostępny Bezpłatny Deszyfrator? | Nie |
| Kontakt Z Cyberprzestępcami | Telegram: @PFYordles, E-mail: PFYordles@proton.me |
| Nazwy Wykrycia | Avast (Win32:PoisonIvy-N [Trj]), Combo Cleaner (Trojan.GenericKD.81426448), ESET-NOD32 (Win64/Filecoder.AXP Trojan), Kaspersky (UDS:Trojan.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Pełna Lista Wykryć (VirusTotal) |
| Objawy | Nie można otworzyć plików przechowywanych na komputerze, wcześniej działające pliki mają teraz inne rozszerzenie (na przykład my.docx.locked). Na pulpicie wyświetlana jest wiadomość z żądaniem okupu. Cyberprzestępcy żądają zapłaty okupu (zwykle w bitcoinach) za odblokowanie plików. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail (makra), strony z torrentami, złośliwe reklamy. |
| Szkody | Wszystkie pliki są zaszyfrowane i nie można ich otworzyć bez zapłacenia okupu. Wraz z infekcją ransomware mogą zostać zainstalowane dodatkowe trojany kradnące hasła oraz infekcje złośliwym oprogramowaniem. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Jak chronić się przed infekcjami ransomware?
Zachowaj ostrożność w przypadku nieoczekiwanych e-maili i wiadomości, szczególnie tych zawierających załączniki lub linki. Jeśli nadawca jest nieznany lub wiadomość wygląda podejrzanie, najlepiej nic nie otwierać. Pobieraj oprogramowanie wyłącznie z oficjalnych stron internetowych lub legalnych sklepów z aplikacjami i używaj własnych narzędzi dewelopera do aktywacji i aktualizacji programów, ponieważ cracki i nieoficjalne aktualizatory są częstym źródłem złośliwego oprogramowania.
Ważne jest również posiadanie zainstalowanego renomowanego programu antywirusowego, utrzymywanie go w aktualnym stanie oraz regularne skanowanie systemu. Jeśli komputer jest już zainfekowany Sword, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować ten ransomware.
Ważna uwaga: Sword blokuje ekran mniej więcej 10 sekund po każdym ponownym uruchomieniu, dlatego usuwanie musi być wykonane w trybie awaryjnym systemu Windows z obsługą sieci. Aby uruchomić komputer w tym trybie, naciśnij Ctrl+Alt+Delete, gdy ekran jest zablokowany, następnie przytrzymaj klawisz Shift i kliknij Zasilanie -> Uruchom ponownie w prawym dolnym rogu. Gdy pojawi się niebieskie menu, kliknij Rozwiązywanie problemów -> Opcje zaawansowane -> Ustawienia uruchamiania -> Uruchom ponownie. Po załadowaniu menu naciśnij 5, aby wybrać Tryb awaryjny z obsługą sieci.
Zrzut ekranu pliku tekstowego Sword („SwordReadme!!![random_string].txt"):
Zrzut ekranu blokady pełnoekranowej Sword:
Tekst przedstawiony w pliku tekstowym i blokadzie ekranu:
YOUR NETWORK HAS BEEN PENETRATED.
All files on every host in your network have been encrypted with a strong algorithm.
Backups have been either encrypted, deleted, or the backup disks have been formatted.
Shadow copies have also been removed - using F8 or other recovery methods may further damage encrypted data but will not restore it.In addition, we have successfully exfiltrated all of your production databases, including customer records, financial transactions, internal communications, and source code repositories.
These data sets have been uploaded to our secure off-site storage. We have verified their integrity and completeness.We exclusively hold the decryption software for your specific environment.
No public decryption tool exists.DO NOT RESET OR SHUT DOWN - this may corrupt the encrypted files and make recovery impossible for certain data.
After the ransom is paid, we will provide a decrypter that will unlock all locked files immediately, returning your business to normal operation.
As an additional guarantee, we will also provide a destruction video showing the permanent deletion of the exfiltrated databases from our servers. No copies will be retained.------------------------
Contact:
Telegram: @PFYordles
Email: PFYordles@proton.meKey ID: -
RANSOM AMOUNT: [$5,000 USD]
"ACCEPTED CRYPTOCURRENCIES: USDT (TRC-20) and Bitcoin (BTC)"
"When contacting us, please quote your unique KeyID to verify your identity. Thank you."
Sword!
Usuwanie ransomware Sword:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Film sugerujący, jakie kroki należy podjąć w przypadku infekcji ransomware:
Szybkie menu:
- Czym jest Wirus Sword?
- KROK 1. Zgłaszanie ransomware władzom.
- KROK 2. Izolowanie zainfekowanego urządzenia.
- KROK 3. Identyfikacja infekcji ransomware.
- KROK 4. Szukanie narzędzi do odszyfrowania ransomware.
- KROK 5. Przywracanie plików za pomocą narzędzi odzyskiwania danych.
- KROK 6. Tworzenie kopii zapasowych danych.
Jeśli jesteś ofiarą ataku ransomware, zalecamy zgłoszenie tego incydentu władzom. Przekazując informacje organom ścigania, pomożesz w śledzeniu cyberprzestępczości i potencjalnie w ściganiu napastników. Oto lista organów władzy, do których należy zgłosić atak ransomware. Pełną listę lokalnych centrów cyberbezpieczeństwa oraz informacje o tym, dlaczego należy zgłaszać ataki ransomware, możesz przeczytać w tym artykule.
Lista władz lokalnych, do których należy zgłaszać ataki ransomware (wybierz jedną w zależności od swojego adresu zamieszkania):
 USA - Internet Crime Complaint Centre IC3
 Wielka Brytania - Action Fraud
 Hiszpania - Policía Nacional
 Francja - Ministère de l'Intérieur
 Niemcy - Polizei
 Włochy - Polizia di Stato
 Holandia - Politie
 Polska - Policja
 Portugalia - Polícia Judiciária
Izolowanie zainfekowanego urządzenia:
Niektóre infekcje typu ransomware są zaprojektowane do szyfrowania plików na zewnętrznych urządzeniach pamięci masowej, infekowania ich, a nawet rozsyłania w całej sieci lokalnej. Z tego powodu bardzo ważne jest jak najszybsze odizolowanie zainfekowanego urządzenia (komputera).
Krok 1: Odłącz się od internetu.
Najłatwiejszym sposobem odłączenia komputera od internetu jest odłączenie kabla Ethernet od płyty głównej. Jednak niektóre urządzenia są połączone przez sieć bezprzewodową, a dla niektórych użytkowników (szczególnie tych, którzy nie są szczególnie obeznani z technologią), odłączenie kabli może się wydawać kłopotliwe. Dlatego możesz również odłączyć system ręcznie za pomocą Panelu sterowania:
Przejdź do „Panelu sterowania", kliknij pasek wyszukiwania w prawym górnym rogu ekranu, wpisz „Centrum sieci i udostępniania" i wybierz wynik wyszukiwania:: 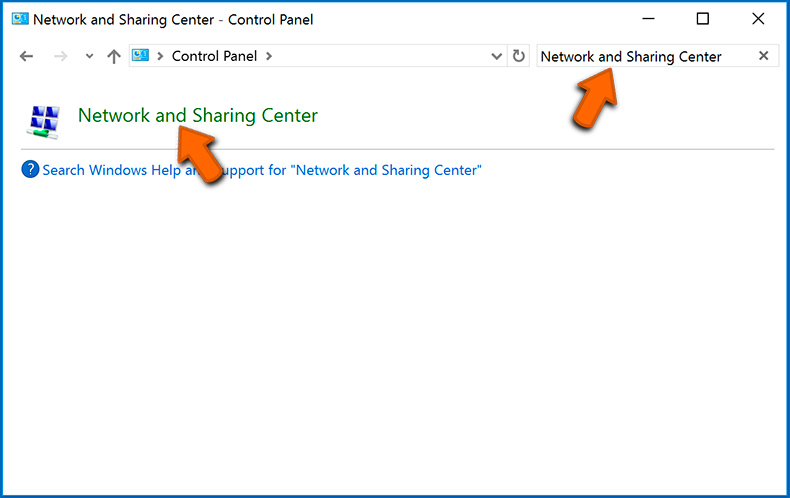
W lewym górnym rogu okna kliknij opcję „Zmień ustawienia adaptera":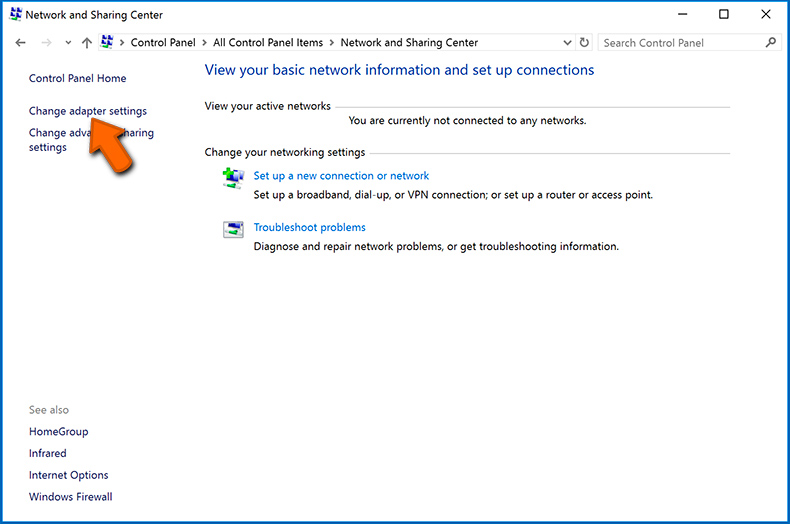
Kliknij prawym przyciskiem myszy każdy punkt połączenia i wybierz „Wyłącz". Po wyłączeniu system nie będzie już połączony z internetem. Aby ponownie włączyć punkty połączeń, po prostu kliknij ponownie prawym przyciskiem myszy i wybierz opcję „Włącz".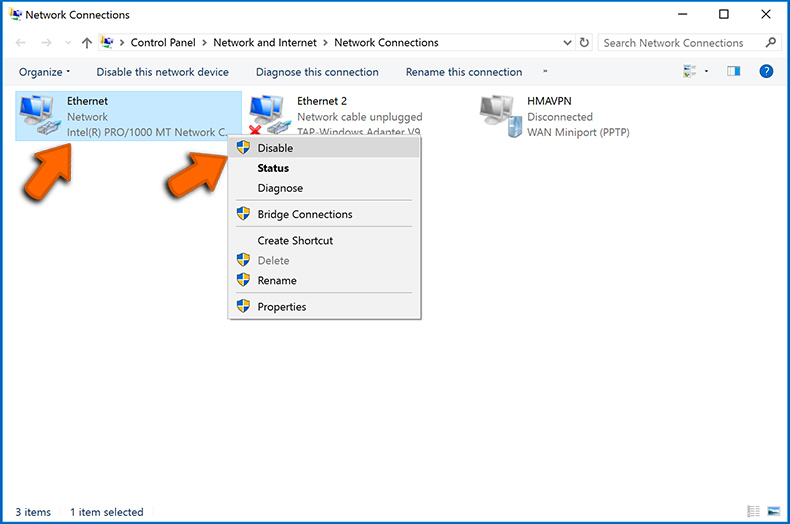
Krok 2: Odłącz wszystkie urządzenia pamięci masowej.
Jak wspomniano powyżej, ransomware może szyfrować dane i infiltrować wszystkie urządzenia pamięci podłączone do komputera. Z tego powodu wszystkie zewnętrzne urządzenia pamięci masowej (dyski flash, przenośne dyski twarde itp.) należy natychmiast odłączyć. Jednak zdecydowanie zalecamy wysunięcie każdego urządzenia przed odłączeniem, aby zapobiec uszkodzeniu danych:
Przejdź do „Mój komputer", kliknij prawym przyciskiem myszy każde podłączone urządzenie i wybierz „Wysuń":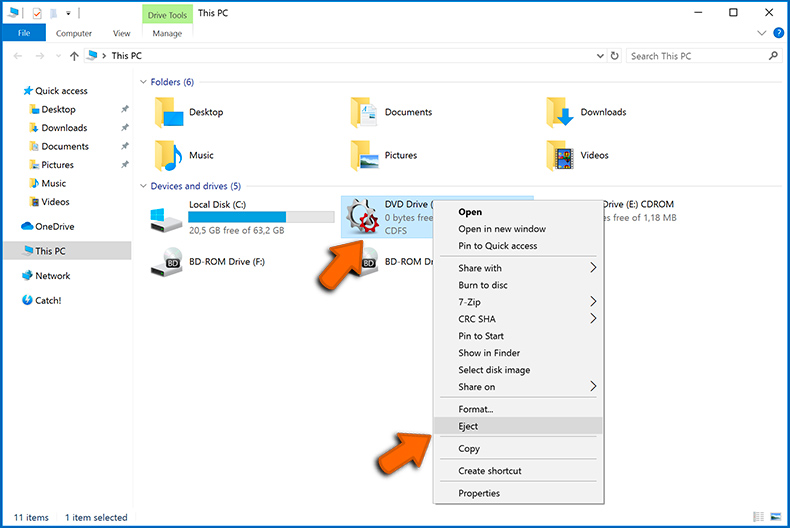
Krok 3: Wyloguj się z kont pamięci w chmurze.
Niektóre programy typu ransomware mogą porywać oprogramowanie, które obsługuje dane przechowywane w "Chmurze". Dlatego dane mogą zostać uszkodzone/zaszyfrowane. Z tego powodu należy wylogować się ze wszystkich kont pamięci w chmurze w przeglądarkach i innego powiązanego oprogramowania. Należy również rozważyć tymczasowe odinstalowanie oprogramowania do zarządzania chmurą, aż infekcja zostanie całkowicie usunięta.
Identyfikacja infekcji ransomware:
Aby właściwie poradzić sobie z infekcją, należy ją najpierw zidentyfikować. Niektóre infekcje ransomware wykorzystują notatki z żądaniem okupu jako wprowadzenie (zobacz poniższy plik tekstowy ransomware WALDO).
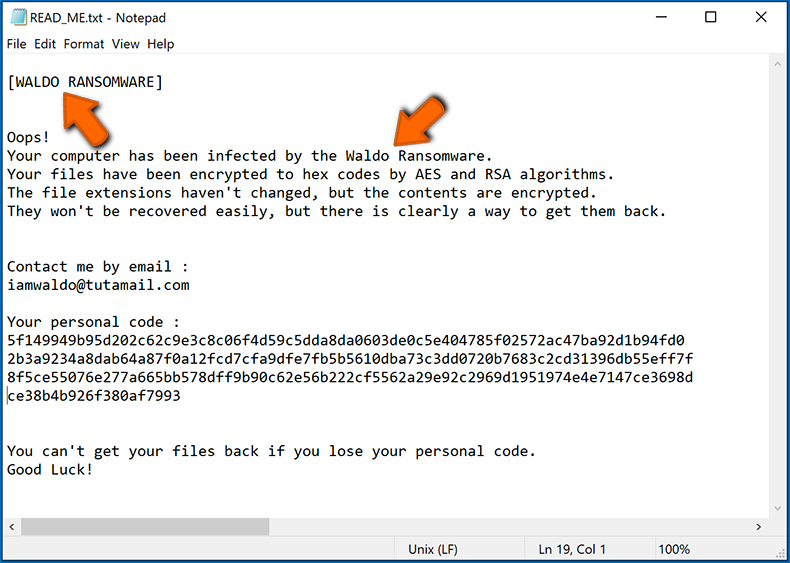
Jest to jednak rzadkie. W większości przypadków infekcje ransomware dostarczają bardziej bezpośrednie wiadomości stwierdzające, że dane są zaszyfrowane, a ofiary muszą zapłacić jakiś okup. Należy pamiętać, że infekcje ransomware generują zwykle wiadomości o różnych nazwach plików (na przykład "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html" itp.). Dlatego użycie nazwy notatki z żądaniem okupu może wydawać się dobrym sposobem na zidentyfikowanie infekcji. Problem polega na tym, że większość z tych nazw ma charakter ogólny, a niektóre infekcje używają tych samych nazw, mimo że dostarczane wiadomości są różne, a same infekcje nie są ze sobą powiązane. Dlatego używanie samej nazwy pliku wiadomości może być nieskuteczne, a nawet prowadzić do trwałej utraty danych (na przykład próbując odszyfrować dane za pomocą narzędzi zaprojektowanych do różnych infekcji ransomware, użytkownicy prawdopodobnie trwale uszkodzą pliki, a odszyfrowanie nie będzie już możliwe nawet z odpowiednim narzędziem).
Innym sposobem identyfikacji infekcji ransomware jest sprawdzenie rozszerzenia pliku, które jest dołączane do każdego zaszyfrowanego pliku. Infekcje ransomware są często nazwane na podstawie dołączanych przez nie rozszerzeń (zobacz poniżej pliki zaszyfrowane przez ransomware Qewe).
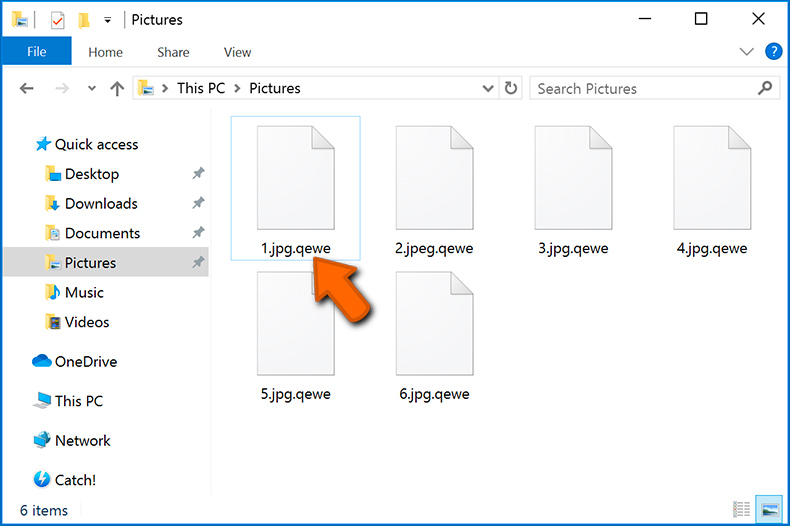
Ta metoda jest jednak skuteczna tylko wtedy, gdy dołączone rozszerzenie jest unikalne - wiele infekcji ransomware dołącza ogólne rozszerzenie (na przykład ".encrypted", ".enc", ".crypted", ".locked" itp.). W takich przypadkach identyfikacja ransomware po dołączonym rozszerzeniu staje się niemożliwa.
Jednym z najłatwiejszych i najszybszych sposobów zidentyfikowania infekcji ransomware jest skorzystanie z witryny ID Ransomware. Ta usługa obsługuje większość istniejących infekcji ransomware. Ofiary po prostu przesyłają wiadomość z żądaniem okupu i/lub jeden zaszyfrowany plik (radzimy przesłać oba, jeśli to możliwe).
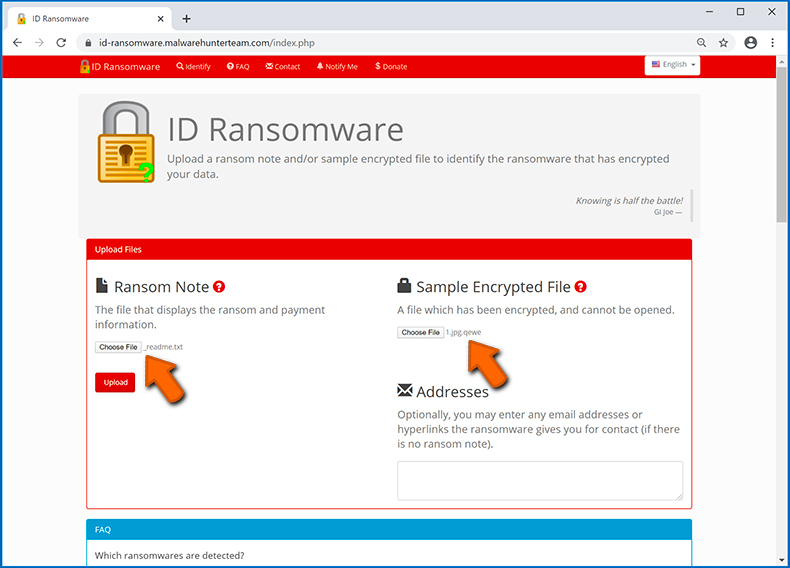
Ransomware zostanie zidentyfikowane w ciągu kilku sekund, a użytkownik otrzyma różne informacje, takie jak nazwę rodziny malware, do której należy infekcja, czy można ją odszyfrować itd.
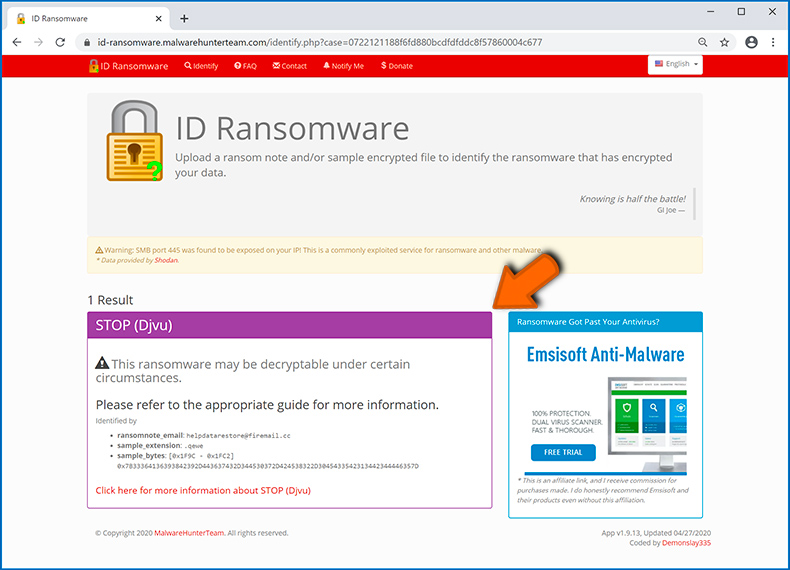
Przykład 1 (ransomware Qewe [Stop/Djvu]):
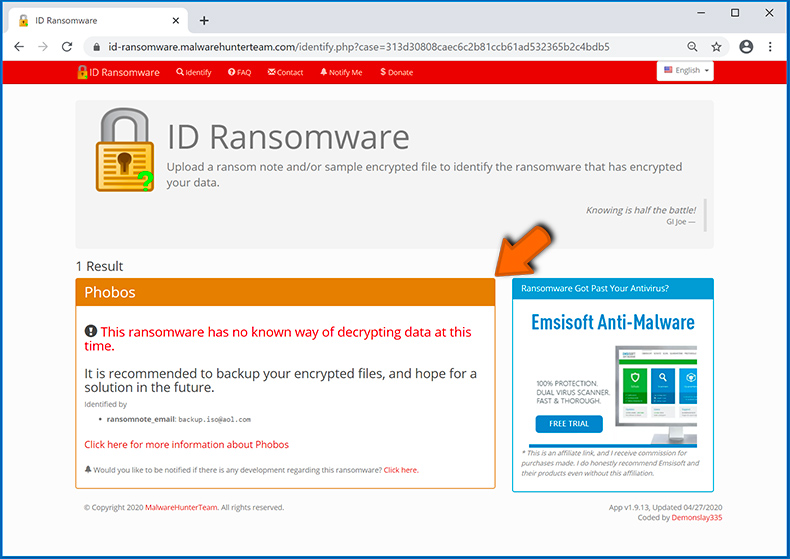
Przykład 2 (ransomware .iso [Phobos]):
Jeśli zdarzy się, że twoje dane zostaną zaszyfrowane przez ransomware, które nie jest obsługiwane przez ID Ransomware, zawsze możesz spróbować przeszukać internet, używając określonych słów kluczowych (na przykład tytułu wiadomości z żądaniem okupu, rozszerzenia pliku, podanych adresów e-mail do kontaktu, adresów portfeli kryptowalutowych itp.).
Szukanie narzędzi do odszyfrowania ransomware:
Algorytmy szyfrowania używane przez większość infekcji ransomware są niezwykle wyrafinowane i jeśli szyfrowanie jest wykonane prawidłowo, tylko programista może odzyskać dane. Dzieje się tak, ponieważ odszyfrowanie wymaga określonego klucza, który jest generowany podczas szyfrowania. Przywrócenie danych bez klucza jest niemożliwe. W większości przypadków cyberprzestępcy przechowują klucze na zdalnym serwerze, zamiast używać zainfekowanej maszyny jako hosta. Dharma (CrySis), Phobos i inne rodziny infekcji ransomware high-end są praktycznie bezbłędne, a zatem przywrócenie zaszyfrowanych danych bez udziału ich programistów jest po prostu niemożliwe. Mimo to istnieją dziesiątki infekcji typu ransomware, które są słabo rozwinięte i zawierają szereg wad (na przykład używają identycznych kluczy szyfrowania/odszyfrowania dla każdej ofiary, klucze są przechowywane lokalnie itp.). Dlatego zawsze sprawdzaj dostępne narzędzia odszyfrowujące pod kątem ransomware, które zainfekowało twój komputer.
Szukanie odpowiedniego narzędzia odszyfrowującego w internecie może być bardzo frustrujące. Dlatego zalecamy skorzystanie z projektu No More Ransom Project, a tutaj znajdują się informacje przydatne do zidentyfikowania infekcji ransomware. Witryna projektu No More Ransom Project zawiera sekcję "Narzędzia odszyfrowywania" z paskiem wyszukiwania. Wprowadź nazwę zidentyfikowanego ransomware, a wyświetlone zostaną wszystkie dostępne narzędzia odszyfrowujące (jeśli takie istnieją).
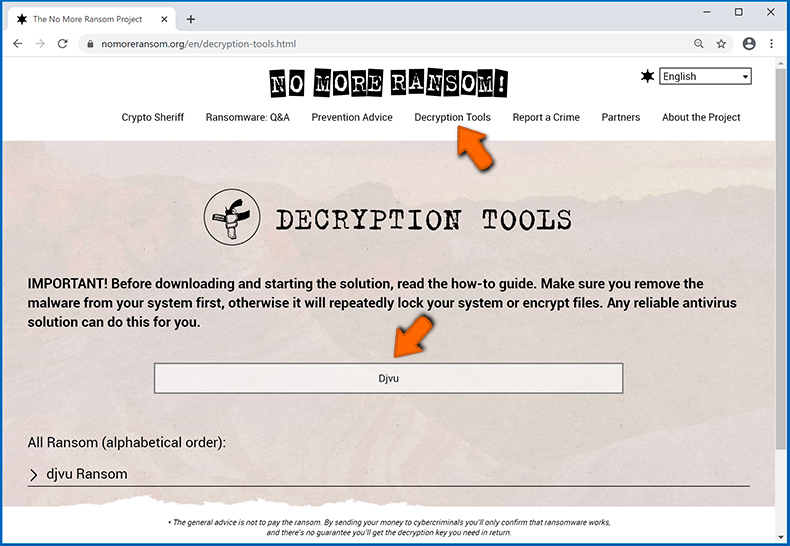
Przywracanie plików za pomocą narzędzi odzyskiwania danych.
W zależności od sytuacji (jakości infekcji ransomware, typu zastosowanego algorytmu szyfrowania itp.) może być możliwe odzyskanie danych za pomocą narzędzi innych firm. Dlatego radzimy, aby skorzystać z narzędzia Recuva opracowanego przez CCleaner. Narzędzie to obsługuje ponad tysiąc typów danych (grafikę, wideo, audio, dokumenty itp.) i jest bardzo intuicyjne (do odzyskania danych potrzeba niewielkiej wiedzy). Ponadto, funkcja odzyskiwania jest całkowicie bezpłatna.
Krok 1: Wykonaj skanowanie.
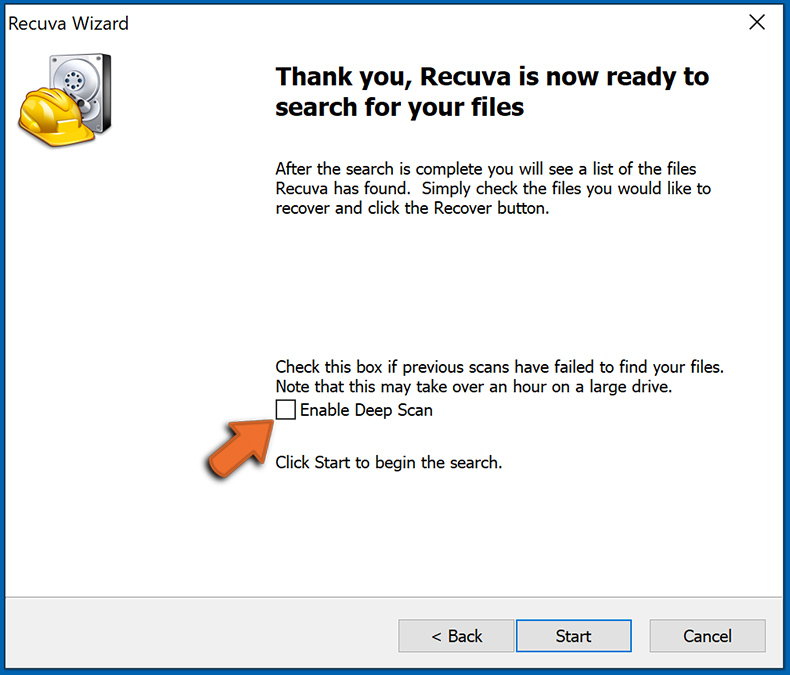
Uruchom aplikację Recuva i postępuj zgodnie z instrukcjami kreatora. Zostaniesz poproszony o wyświetlenie kilku okien, w których możesz wybrać typy plików do wyszukania, lokalizacje do przeskanowania itp. Wszystko, co musisz zrobić, to wybrać żądane opcje i rozpocząć skanowanie. Zalecamy włączenie "Głębokiego skanu" przed rozpoczęciem. W przeciwnym razie możliwości skanowania aplikacji będą ograniczone.
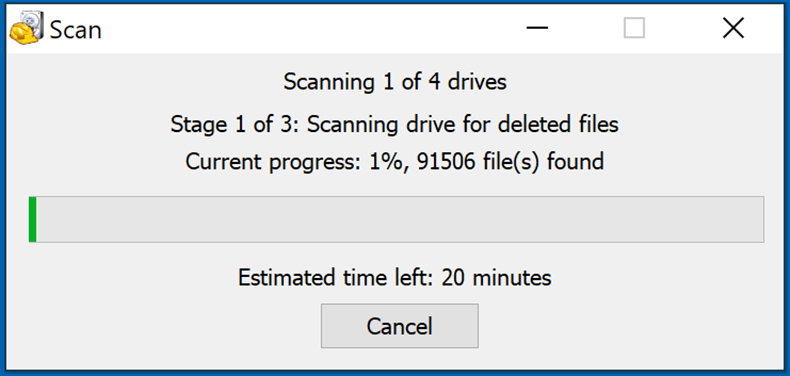
Poczekaj, aż Recuva zakończy skanowanie. Czas skanowania zależy od ilości plików (zarówno pod względem liczby, jak i rozmiaru), które skanujesz (na przykład skanowanie kilkuset gigabajtów może zająć ponad godzinę). Dlatego zachowaj cierpliwość podczas procesu skanowania. Odradzamy również zmianę lub usuwanie istniejących plików, ponieważ może to zakłócać skanowanie. Jeśli dodasz dodatkowe dane (na przykład pobieranie plików/materiałów) podczas skanowania, wydłuży to proces:
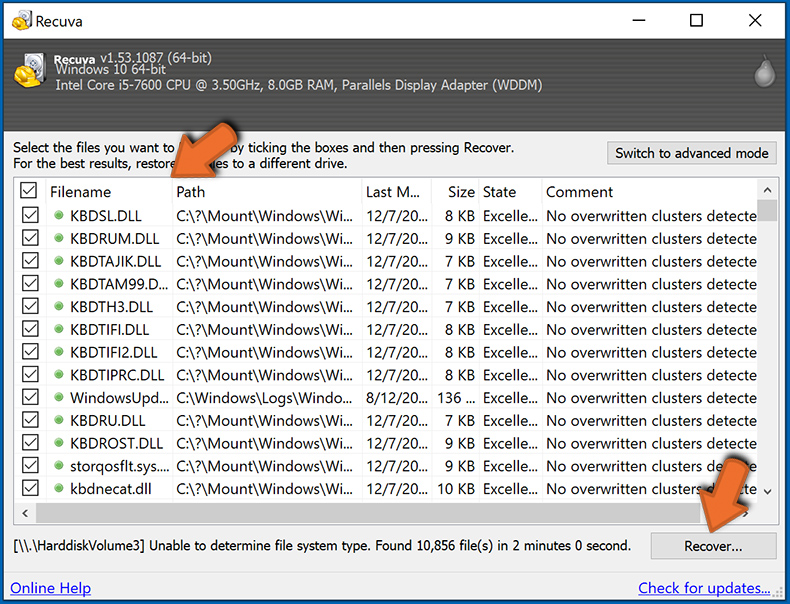
Krok 2: Odzyskaj dane.
Po zakończeniu procesu wybierz foldery/pliki, które chcesz odzyskać, i po prostu kliknij „Odzyskaj". Pamiętaj, że do przywrócenia danych potrzeba trochę wolnego miejsca na dysku:
Tworzenie kopii zapasowych danych.
Właściwe zarządzanie plikami i tworzenie kopii zapasowych jest niezbędne dla bezpieczeństwa danych. Dlatego zawsze bądź bardzo ostrożny i myśl z wyprzedzeniem.
Zarządzanie partycjami: Zalecamy przechowywanie danych na wielu partycjach i unikanie przechowywania ważnych plików na partycji zawierającej cały system operacyjny. Jeśli będziesz w sytuacji, w której nie możesz uruchomić systemu i będziesz zmuszony sformatować dysk, na którym jest zainstalowany system operacyjny (w większości przypadków jest to miejsce, w którym ukrywają się infekcje malware), utracisz wszystkie dane przechowywane na tym dysku. Jest to zaleta posiadania wielu partycji: jeśli masz całe urządzenie pamięci przypisane do jednej partycji, będziesz zmuszony usunąć wszystko, jednak utworzenie wielu partycji i prawidłowe przydzielenie danych pozwala zapobiec takim problemom. Możesz łatwo sformatować jedną partycję bez wpływu na pozostałe - dzięki temu jedna zostanie wyczyszczona, a pozostałe pozostaną nietknięte, a twoje dane zostaną zapisane. Zarządzanie partycjami jest dość proste, a wszystkie niezbędne informacje można znaleźć na stronie dokumentacji Microsoft.
Kopie zapasowe danych: Jedną z najbardziej niezawodnych metod tworzenia kopii zapasowych jest korzystanie z zewnętrznego urządzenia pamięci masowej i odłączenie go. Skopiuj swoje dane na zewnętrzny dysk twardy, pendrive, dysk SSD, HDD lub inne urządzenie pamięci zdalnej, odłącz je oraz przechowuj w suchym miejscu, z dala od słońca i ekstremalnych temperatur. Ta metoda jest jednak dość nieefektywna, ponieważ kopie zapasowe danych i aktualizacje muszą być wykonywane regularnie. Możesz także skorzystać z usługi w chmurze lub serwera zdalnego. Tutaj wymagane jest połączenie internetowe i zawsze istnieje ryzyko naruszenia bezpieczeństwa, chociaż jest to naprawdę rzadkie.
Zalecamy używanie Microsoft OneDrive do tworzenia kopii zapasowych plików. OneDrive umożliwia przechowywanie osobistych plików i danych w chmurze, synchronizowanie plików między komputerami i urządzeniami mobilnymi, umożliwiając dostęp do plików i ich edycję na wszystkich urządzeniach z systemem Windows. OneDrive pozwala zapisywać, udostępniać i wyświetlać podgląd plików, uzyskiwać dostęp do historii pobierania, przenosić, usuwać i zmieniać nazwy plików, a także tworzyć nowe foldery i wiele więcej.
Możesz tworzyć kopie zapasowe najważniejszych folderów i plików na komputerze (foldery Pulpit, Dokumenty i Obrazy). Niektóre z bardziej znaczących funkcji OneDrive obejmują przechowywanie wersji plików, dzięki czemu starsze wersje plików są przechowywane do 30 dni. OneDrive zawiera kosz do recyklingu, w którym wszystkie usunięte pliki są przechowywane przez ograniczony czas. Usunięte pliki nie są liczone jako część przydziału użytkownika.
Usługa jest zbudowana w technologii HTML5 i umożliwia przesyłanie plików do 300 MB poprzez przeciąganie i upuszczanie do przeglądarki internetowej lub do 10 GB za pośrednictwem aplikacji OneDrive na komputer. Dzięki OneDrive możesz pobierać całe foldery jako pojedynczy plik ZIP zawierający do 10 000 plików, chociaż jedno pobranie nie może przekraczać 15 GB.
OneDrive oferuje 5 GB bezpłatnej przestrzeni dyskowej, a dodatkowe opcje 100 GB, 1 TB i 6 TB są dostępne za opłatą opartą na subskrypcji. Możesz uzyskać jeden z tych planów przestrzeni dyskowej, kupując dodatkową przestrzeń dyskową osobno lub w ramach subskrypcji Office 365.
Tworzenie kopii zapasowej danych:
Proces tworzenia kopii zapasowej jest taki sam dla wszystkich typów plików i folderów. Oto jak utworzyć kopię zapasową plików za pomocą Microsoft OneDrive
Krok 1: Wybierz pliki/foldery, których kopie zapasowe chcesz wykonać.
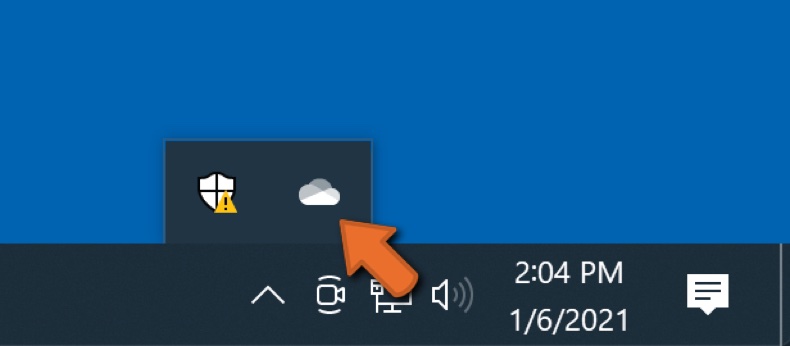
Kliknij ikonę chmury OneDrive, aby otworzyć menu OneDrive. W tym menu możesz dostosować ustawienia kopii zapasowej plików.
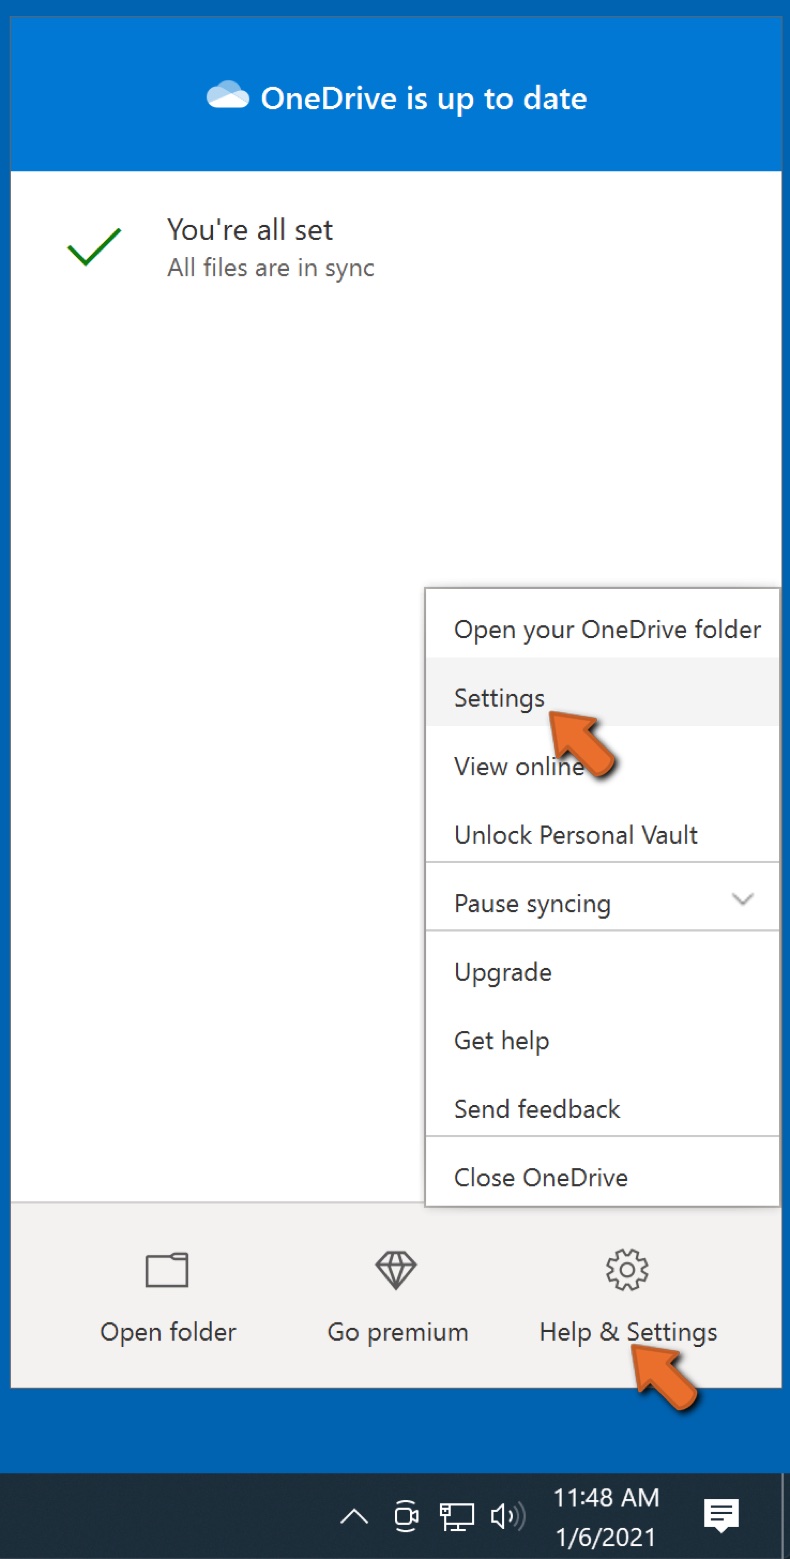
Kliknij Pomoc i ustawienia, a następnie z menu rozwijanego wybierz Ustawienia.
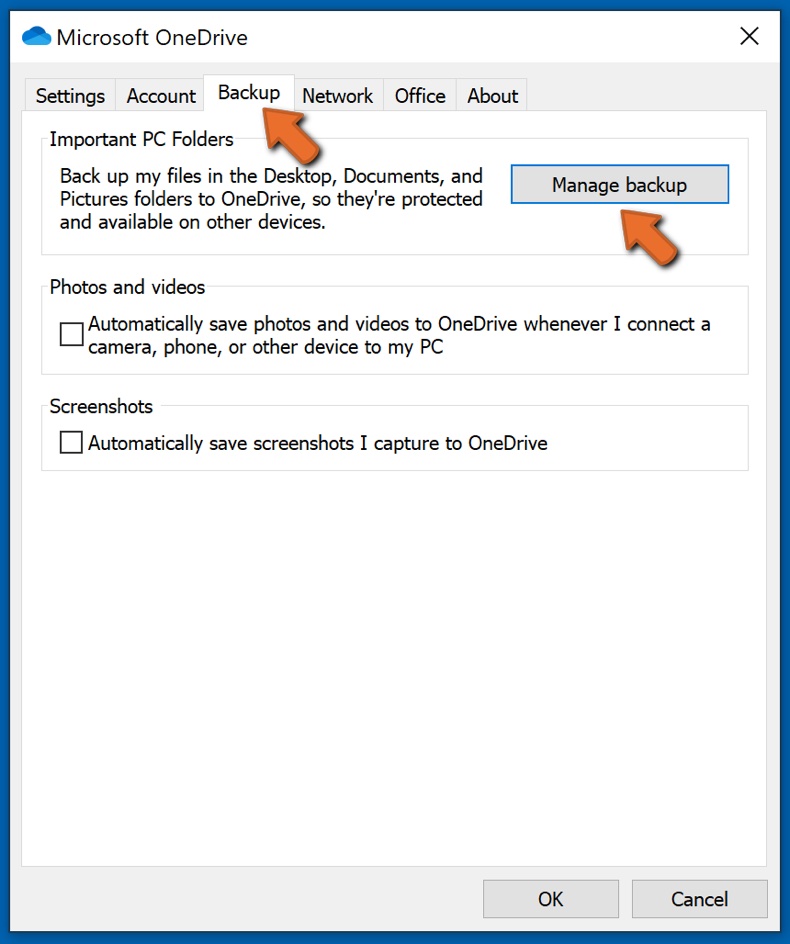
Przejdź do zakładki Kopia zapasowa i kliknij Zarządzaj kopią zapasową.
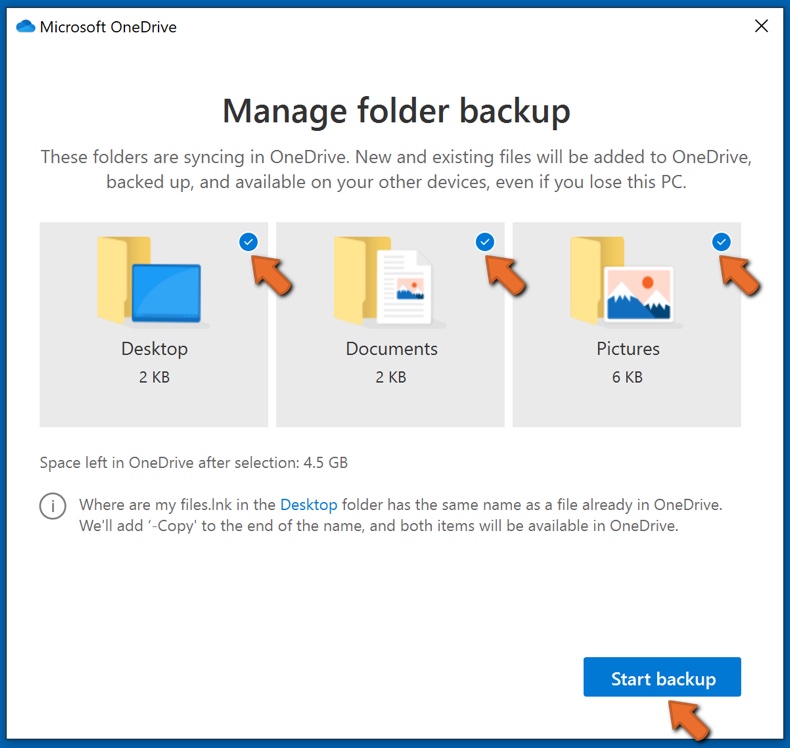
W tym menu możesz wybrać kopię zapasową Pulpitu i całego znajdującego się na nim pliku, a także folderów Dokumenty i Obrazy, ponownie ze wszystkimi plikami w nich. Kliknij Rozpocznij tworzenie kopii zapasowej.
Teraz, gdy dodasz plik lub folder w folderach Pulpit oraz Dokumenty i Obrazy, ich kopia zapasowa zostanie automatycznie utworzona w OneDrive.
Aby dodać foldery i pliki poza lokalizacjami przedstawionymi powyżej, musisz dodać je ręcznie.
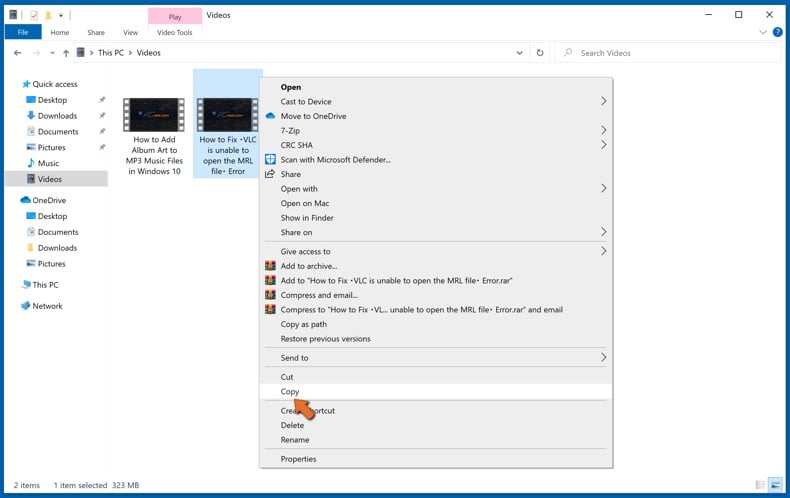
Otwórz Eksplorator plików i przejdź do lokalizacji folderu/pliku, którego kopię zapasową chcesz utworzyć. Wybierz element, kliknij go prawym przyciskiem myszy i kliknij Kopiuj.
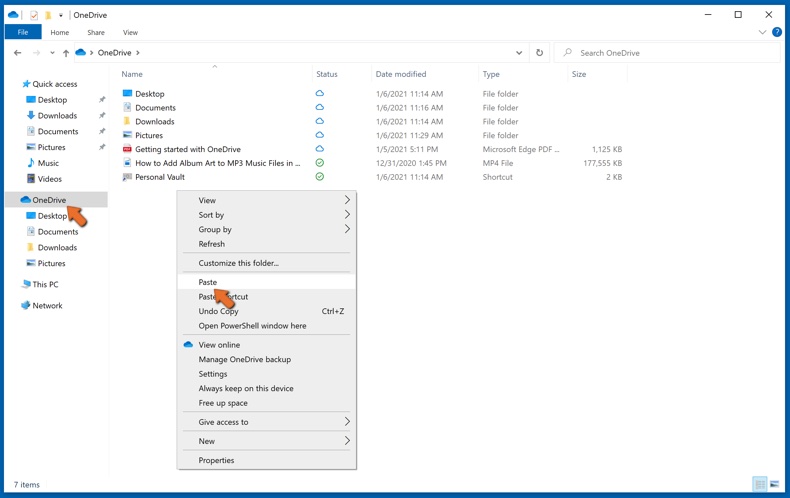
Następnie przejdź do OneDrive, kliknij prawym przyciskiem myszy w dowolnym miejscu w oknie i kliknij Wklej. Alternatywnie możesz po prostu przeciągnąć i upuścić plik do OneDrive. OneDrive automatycznie utworzy kopię zapasową folderu/pliku.
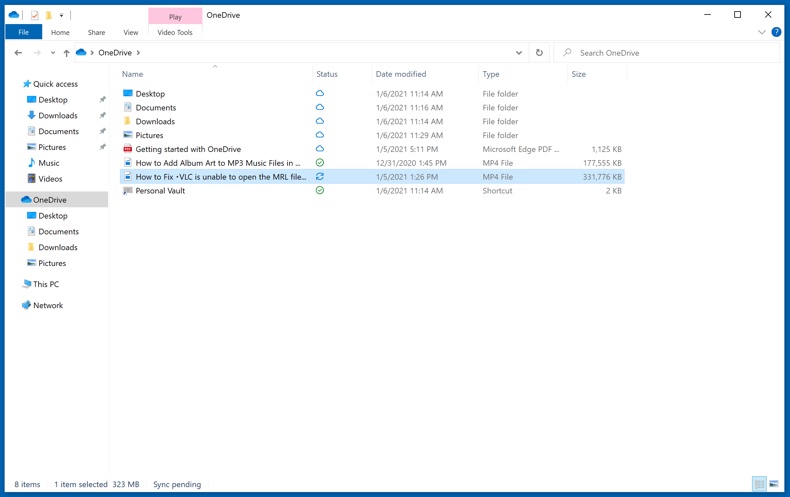
Wszystkie pliki dodane do folderu OneDrive są automatycznie archiwizowane w chmurze. Zielone kółko ze znacznikiem wyboru wskazuje, że plik jest dostępny zarówno lokalnie, jak i w usłudze OneDrive oraz że wersja pliku jest taka sama w obu. Niebieska ikona chmury wskazuje, że plik nie został zsynchronizowany i jest dostępny tylko w usłudze OneDrive. Ikona synchronizacji wskazuje, że plik jest obecnie synchronizowany.
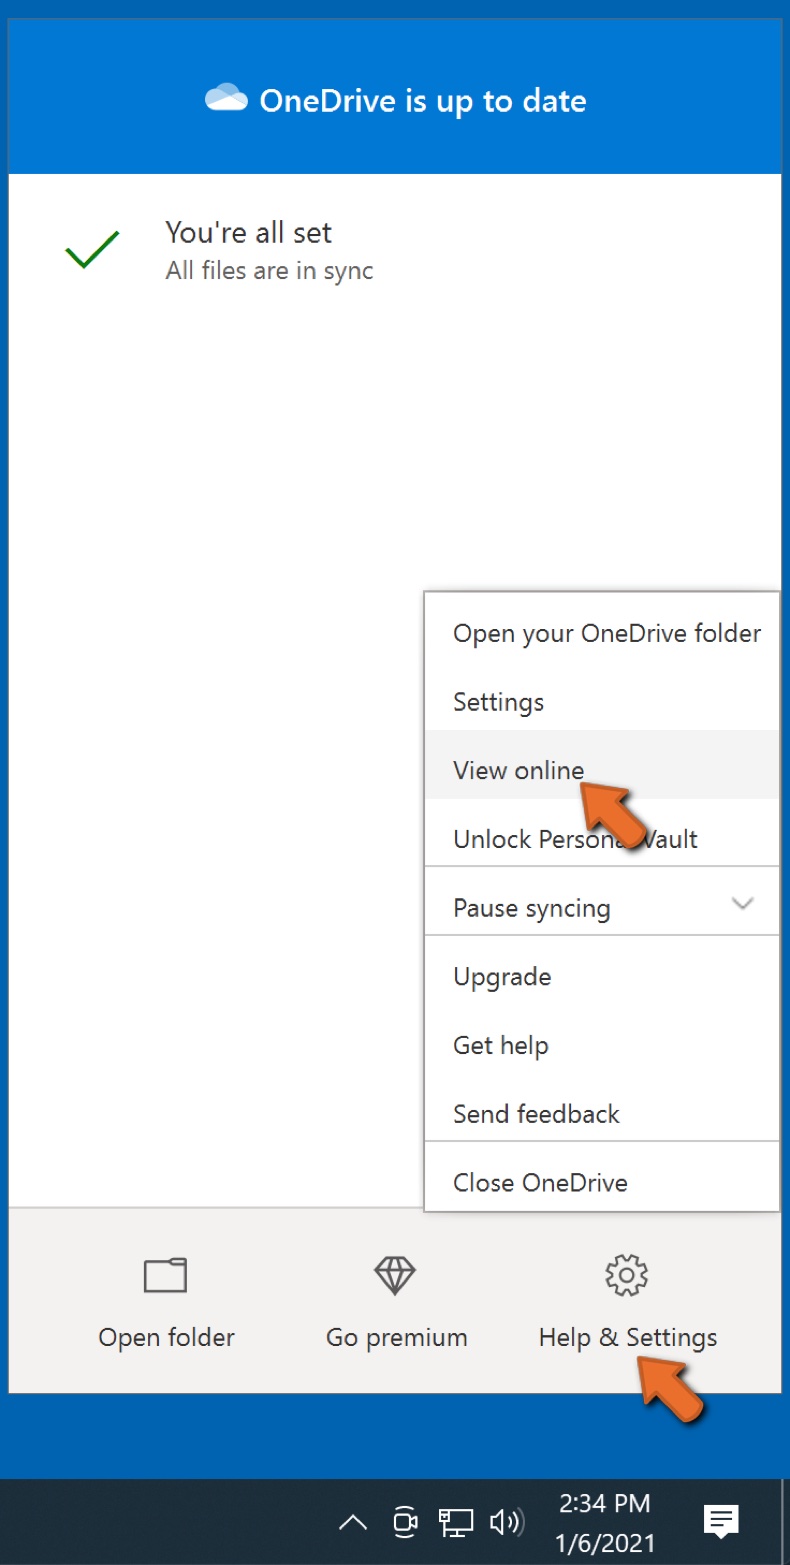
Aby uzyskać dostęp do plików znajdujących się tylko w usłudze OneDrive w trybie online, przejdź do menu rozwijanego Pomoc i ustawienia oraz wybierz opcję Wyświetl online.
Krok 2: Przywróć uszkodzone pliki.
OneDrive zapewnia synchronizację plików, więc wersja pliku na komputerze jest tą samą wersją w chmurze. Jeśli jednak ransomware zaszyfrowało twoje pliki, możesz skorzystać z funkcji historii wersji OneDrive, która pozwoli ci przywrócić wersje plików sprzed zaszyfrowania.
Microsoft 365 ma funkcję wykrywania ransomware, która powiadamia użytkownika o zaatakowaniu plików OneDrive i prowadzi przez proces przywracania plików. Należy jednak zauważyć, że jeśli nie masz płatnej subskrypcji Microsoft 365, otrzymasz bezpłatnie tylko jedno wykrycie i odzyskanie pliku.
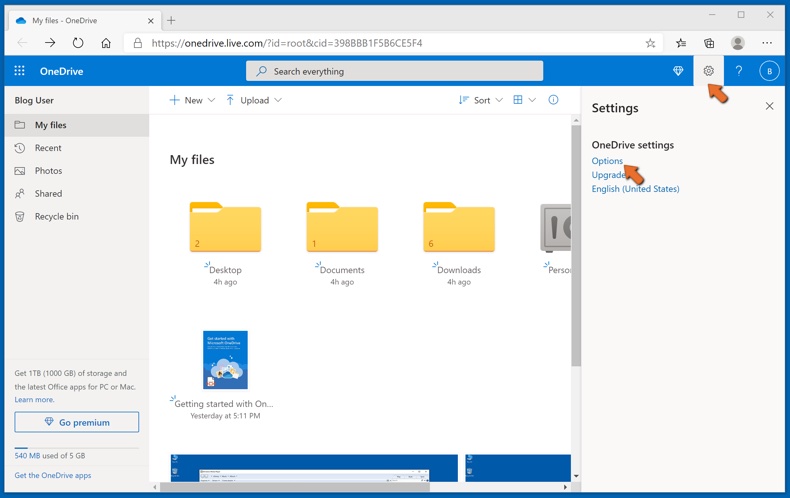
Jeśli pliki OneDrive zostaną usunięte, uszkodzone lub zainfekowane przez malware, możesz przywrócić całą usługę OneDrive do poprzedniego stanu. Oto, jak możesz przywrócić cały OneDrive:
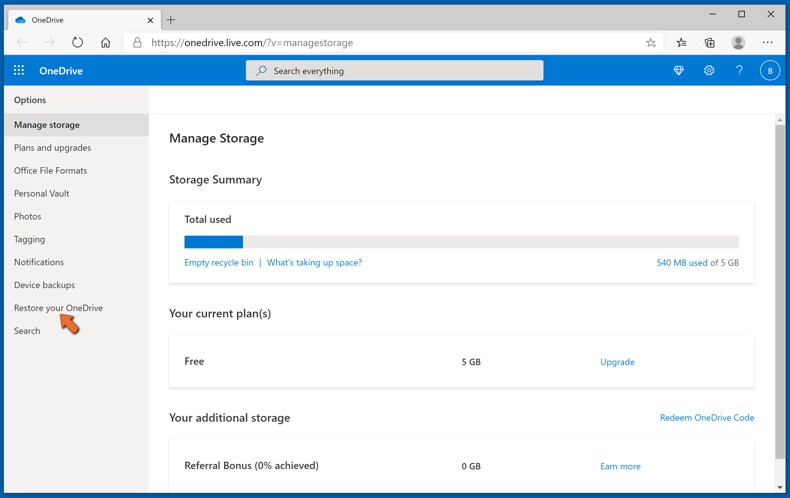
1. Jeśli jesteś zalogowany za pomocą konta osobistego, kliknij ikonę zębatki Ustawienia u góry strony. Następnie kliknij Opcje i wybierz Przywróć OneDrive.
Jeśli jesteś zalogowany na konto służbowe lub szkolne, kliknij ikonę Ustawień u góry strony. Następnie kliknij Przywróć OneDrive.
2. Na stronie Przywróć OneDrive wybierz datę z listy rozwijanej. Pamiętaj, że jeśli przywracasz pliki po automatycznym wykryciu ransomware, zostanie dla ciebie wybrana data przywrócenia.
3. Po skonfigurowaniu wszystkich opcji przywracania plików, kliknij Przywróć, aby cofnąć wszystkie wybrane działania.
Najlepszym sposobem uniknięcia szkód spowodowanych infekcjami ransomware jest regularne tworzenie kopii zapasowych.
Często zadawane pytania (FAQ)
W jaki sposób mój komputer został zhakowany i jak hakerzy zaszyfrowali moje pliki?
W wielu przypadkach ofiary same uruchamiają ransomware, nie zdając sobie z tego sprawy, ponieważ złośliwy plik jest zamaskowany jako coś nieszkodliwego. Ransomware jest powszechnie rozpowszechniany za pośrednictwem e-maili phishingowych, trojanów, drive-by downloads, malvertisingu, pirackiego oprogramowania, fałszywych aktualizacji, nielegalnych narzędzi aktywacyjnych („cracków") oraz podejrzanych źródeł pobierania, takich jak sieci peer-to-peer.
Jak otworzyć pliki „.Sword"?
Pliki z rozszerzeniem „.Sword" zostały zaszyfrowane, więc nie można ich otworzyć ani używać, dopóki nie zostaną odszyfrowane.
Gdzie powinienem szukać bezpłatnych narzędzi deszyfrujących dla ransomware Sword?
Zalecamy sprawdzenie strony projektu No More Ransom (więcej informacji powyżej), która gromadzi bezpłatne narzędzia deszyfrujące dla różnych rodzin ransomware.
Mogę zapłacić Wam dużo pieniędzy, czy możecie odszyfrować moje pliki?
Nie, nie świadczymy usług odszyfrowywania. O ile ransomware nie ma poważnych wad, zaszyfrowane pliki zazwyczaj nie mogą zostać odzyskane bez pomocy atakujących. Należy pamiętać, że osoby trzecie oferujące płatne odszyfrowanie to często oszuści lub po prostu pośrednicy między ofiarami a cyberprzestępcami.
Czy Combo Cleaner pomoże mi usunąć ransomware Sword?
Combo Cleaner może wykryć i usunąć Sword z Twojego komputera. Ponieważ ransomware blokuje ekran krótko po każdym ponownym uruchomieniu, skanowanie powinno być przeprowadzone w trybie awaryjnym z obsługą sieci. Należy jednak pamiętać, że żadne oprogramowanie zabezpieczające nie jest w stanie odszyfrować plików, które zostały już zaszyfrowane.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję