Ransomware
Ransomware FILE
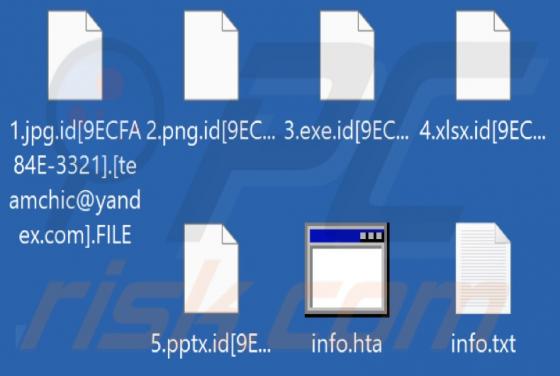
Nasi badacze odkryli nowy program typu ransomware należący do rodziny Phobos o nazwie FILE. Malware z tej kategorii działa poprzez szyfrowanie danych w celu żądania okupu za ich odszyfrowanie. Po wykonaniu próbki ransomware File na naszej maszynie testowej zaszyfrowała ona pliki i zmieniła ich na