Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Porywacz przeglądarki SeekFast
Porywacz przeglądarki

Porywacz przeglądarki SeekFast

Przetestowaliśmy rozszerzenie przeglądarki SeekFast i stwierdziliśmy, że włamuje się do przeglądarki internetowej modyfikując jej ustawienia. Po dodaniu SeekFast, rozszerzenie ustawia pewne ustawienia na findflarex.com. Ponadto SeekFast może gromadzić różne dane. Zaleca się unikanie dodawania Seek
Lexus Ransomware
Ransomware

Lexus Ransomware

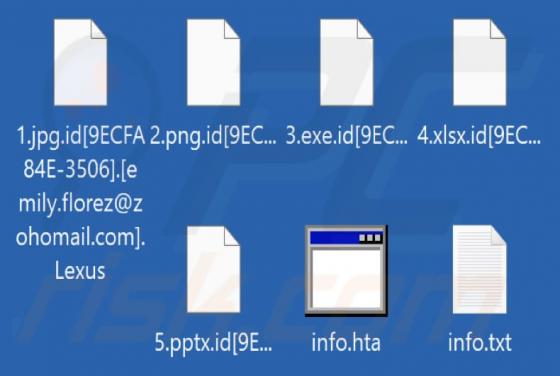
Lexus ransomware to złośliwe oprogramowanie zaprojektowane do szyfrowania plików. Odkryliśmy go podczas sprawdzania próbek złośliwego oprogramowania przesłanych do VirusTotal. Oprócz szyfrowania plików, Lexus zmienia nazwy plików i generuje dwie noty okupu ("info.txt" i "info.hta"). Odkryliśmy rów

Oszustwo e-mailowe EUROJACKPOT
Phishing/Oszustwo

Oszustwo e-mailowe EUROJACKPOT

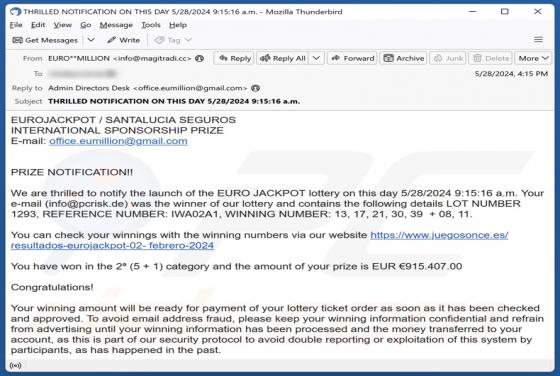
Po sprawdzeniu wiadomości e-mail "EUROJACKPOT" ustaliliśmy, że jest ona fałszywa. Ten spam jest przedstawiany jako powiadomienie z istniejącej loterii informujące odbiorcę, że wygrał prawie milion euro. Ta wiadomość promuje oszustwo phishingowe, które poszukuje danych osobowych. Należy podkreślić

Boost Ransomware
Ransomware

Boost Ransomware

Podczas badania próbek złośliwego oprogramowania przesłanych do VirusTotal, odkryliśmy wariant ransomware znany jako Boost. Wariant ten jest częścią Rodzina ransomware Dharma. Po uruchomieniu szyfruje pliki, modyfikuje nazwy plików i udostępnia dwie notatki okupu (jedną w wyskakującym okienku, a d

Lilium Ransomware
Ransomware

Lilium Ransomware

Lilium to ransomware (z rodziny VoidCrypt), które odkryliśmy podczas inspekcji próbek złośliwego oprogramowania przesłanych do VirusTotal. Po infiltracji Lilium szyfruje i zmienia nazwy plików oraz wyświetla notatkę o okupie ("!INFO.HTA"). Do nazw plików dodaje adres e-mail, ciąg losowych znaków i

Oszustwo APECOIN Airdrop
Phishing/Oszustwo

Oszustwo APECOIN Airdrop

Sprawdziliśmy tę stronę i stwierdziliśmy, że jest to fałszywa witryna naśladująca oryginalną stronę ApeCoin (apecoin[.]com). Oszuści stworzyli tę fałszywą stronę w celu kradzieży kryptowalut od osób fizycznych, wykorzystując ofertę otrzymania kryptowaluty za darmo jako przynętę. Ważne jest, aby sp

Porywacz przeglądarki Find It Quick Search
Porywacz przeglądarki

Porywacz przeglądarki Find It Quick Search

Find It Quick Search to nieuczciwe rozszerzenie przeglądarki. Po jego zbadaniu ustaliliśmy, że jest to oprogramowanie porywające przeglądarkę. To rozszerzenie modyfikuje ustawienia przeglądarki, aby promować (poprzez przekierowania) fałszywą wyszukiwarkę finditquicksearch.com. Porywacze pr

Oszustwo e-mailowe SaphetyDoc
Phishing/Oszustwo

Oszustwo e-mailowe SaphetyDoc

Po sprawdzeniu tej wiadomości e-mail "SaphetyDoc" ustaliliśmy, że jest to spam. Ten fałszywy list jest przedstawiany jako powiadomienie dotyczące wysłanego dokumentu elektronicznego. Gdy odbiorca próbuje uzyskać dostęp do pliku, zostaje przekierowany na stronę phishingową, która naśladuje stronę

Oszustwo e-mailowe United Nations - Abandoned Shipment
Phishing/Oszustwo

Oszustwo e-mailowe United Nations - Abandoned Shipment

Po sprawdzeniu wiadomości e-mail "United Nations - Abandoned Shipment" ustaliliśmy, że jest to spam. List rzekomo pochodzi od "Głównego Oficera Odpowiedzialnego" i twierdzi, że przesyłka przeznaczona dla odbiorcy nie dotarła do niego z powodu niewłaściwej dokumentacji i nieuiszczonych opłat. Przes

Przekierowanie Internet-start.net
Porywacz przeglądarki

Przekierowanie Internet-start.net

Internet-start.net to niegodna zaufania fałszywa wyszukiwarka, bardzo podobna do ciantel.com, initdex.com, defendsearch.com i wiele innych. Chociaż rzekomo jest w stanie zapewnić lepsze wrażenia z przeglądania, lepsze wyniki wyszukiwania, szybsze wyszukiwanie i inne korzyści, zbiera również inform