

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Poradnik usuwania wirusa RevengeRAT
Czym jest RevengeRAT?
RevengeRAT (znana również jako Revetrat) to infekcja komputerowa wysokiego ryzyka sklasyfikowana jako trojan dostępu zdalnego (RAT). Celem tego złośliwego oprogramowania jest zapewnienie cyberprzestępcom zdalnego dostępu do zainfekowanej maszyny i umożliwienie im manipulowania nią. Wyniki badań pokazują, że cyberprzestępcy rozsyłają tę infekcję za pomocą e-mailowych kampanii spamowych (złośliwych załączników MS Office). Zainstalowanie na komputerze infekcji trojańskiej, takiej jak RevengeRAT, może powodować wiele problemów.
Jak wspomniano powyżej, RAT pozwalają niebezpiecznym podmiotom (cyberprzestępcom) na zdalne manipulowanie zainfekowanymi maszynami. Korzystając z RevengeRAT, cyberprzestępcy mogą zarządzać usługami/procesami/plikami systemowymi, edytować wpisy rejestru Windows i plik hostów, zapisywać naciśnięcia klawiszy, kraść dane logowania, uzyskiwać dostęp do różnych urządzeń (np. kamery internetowej), wykonywać polecenia powłoki itd. Dlatego osoby te mogą łatwo spowodować wiele szkód. Przede wszystkim modyfikacje systemu mogą znacznie obniżyć jego wydajność, a odzyskiwanie może być bardzo trudne/niemożliwe. Ponadto, zapisując naciśnięcia klawiszy i kradnąc dane logowania konta, cyberprzestępcy mogą powodować poważne problemy z prywatnością. Oczywiste jest, że podmioty zajmujące się zagrożeniami starają się generować jak najwięcej przychodów. Dlatego też porwane konta bankowe, sieci społecznościowe, e-maile i inne konta mogą być nadużywane na różne sposoby, takie jak bezpośrednie przekazywanie pieniędzy, zakupy online, pożyczanie pieniędzy od kontaktów itd. Ofiary takiego trojana mogą nie tylko stracić swoje oszczędności, ale także popaść w ogromne długi, a ich tożsamość może zostać skradziona. Jak powiedziano wcześniej, RevengeRAT pozwala również cyberprzestępcom na wykonywanie poleceń powłoki, które mogą być używane do sterowania systemem na różne sposoby. Pamiętaj, że polecenia powłoki mogą powodować infekcje łańcuchowe, co oznacza, że cyberprzestępcy wprowadzą do systemu dodatkowe malware. RAT, takie jak RevengeRAT, są zwykle używane do rozsyłania infekcji, które mają zupełnie inne możliwości/cele (np. ransomware, górnicy kryptowaluty itp.) Podsumowując, RevengeRAT stanowi ogromne zagrożenie dla prywatności/bezpieczeństwa komputera i należy je jak najszybciej wyeliminować.
| Nazwa | Wirus Revetrat |
| Typ zagrożenia | Trojan, wirus kradnący hasła, malware bankowe, oprogramowanie szpiegujące |
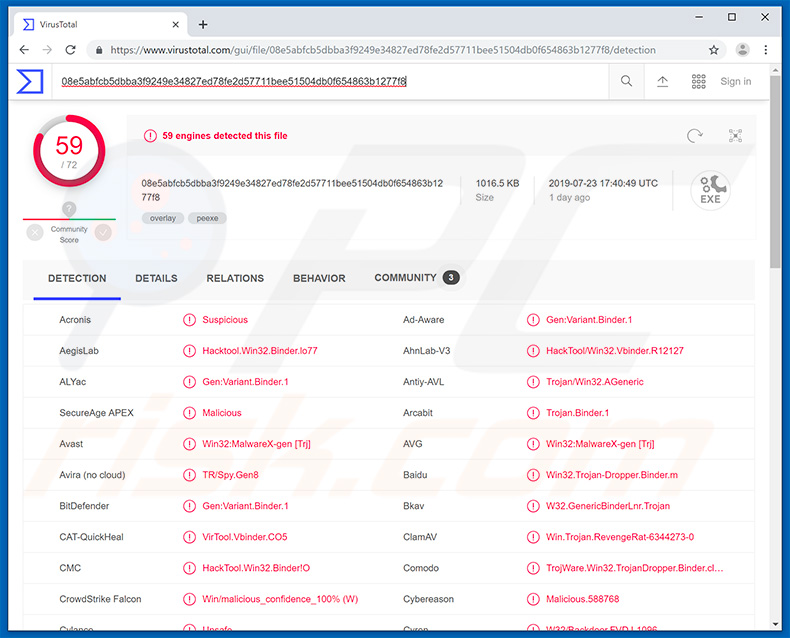
| Nazwy wykrycia | Avast (Win32:MalwareX-gen [Trj]), BitDefender (Gen:Variant.Binder.1), ESET-NOD32 (Win32/TrojanDropper.Binder.NBH), Kaspersky (HackTool.Win32.Binder.bs), Pełna lista (VirusTotal) |
| Obawy | Trojany są zaprojektowane, aby podstępnie infiltrować komputer ofiary i pozostawać cichymi, w wyniku czego na zainfekowanej maszynie nie ma widocznych jasnych objawów. |
| Metody dystrybucji | Zainfekowane załączniki e-mail, złośliwe ogłoszenia online, inżynieria społeczna, narzędzia łamania oprogramowania. |
| Zniszczenie | Skradzione informacje bankowe, hasła, kradzież tożsamości, komputer ofiary dodany do botnetu. |
| Usuwanie |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Istnieje wiele infekcji trojańskich, które mają cechy podobne do RevengeRAT. TrickBot, FormBook, Emotet, Hancitor, Adwind - lista przykładów jest długa. Ich funkcjonalność może się nieznacznie różnić (niektóre zbierają informacje, niektóre powodują infekcje łańcuchowe, niektóre wydobywają kryptowalutę itp.). Jednak pod koniec dnia wszystkie mają jedną wspólną cechę: stanowią zagrożenie dla prywatności użytkownika i bezpieczeństwa komputera. Dlatego usunięcie infekcji trojańskich jest sprawą najwyższej wagi.
W jaki sposób RevengeRAT przeniknął do mojego komputera?
Jak wspomniano powyżej, RevengeRAT jest zwykle rozsyłany przy użyciu e-mailowych kampanii spamowych, które dostarczają złośliwe dokumenty Microsoft Office. Jednak aby ukryć swoje ślady i uniknąć wykrycia antywirusowego, cyberprzestępcy wykonują szereg działań w celu wprowadzenia malware do systemu. Po otwarciu zwodniczy załącznik prosi o włączenie makropoleceń. Po włączeniu dokument używa techniki wstrzykiwania szablonu, aby pobrać i otworzyć dokument OLE zawierający złośliwe makra. Ten dokument używa makropoleceń do pobrania i uruchomienia pliku MS Excel, który dekoduje i wykonuje inne polecenie użyte do pobrania złośliwego JavaScript. Skrypt znajduje się na stronie Blogspot, której domena jest skracana za pomocą usługi Bit.ly. Następnie wykonuje się złośliwy kod JavaScript, który pobiera polecenia ze stron Pastebin i ostatecznie uruchamia je w celu wprowadzenia RevengeRAT do systemu. Jednak zanim to zrobi, złośliwy JavaScript zabija wiele uruchomionych procesów, w tym Windows Defender i kilka aplikacji związanych z Microsoft Office. Wyłącza także tryb widoku chronionego pakietu Office. Cały proces może się wydawać skomplikowany, ale taki nie jest. Pamiętaj, że Blogspot, Bit.ly i Pastebin są całkowicie legalnymi wtrynami/usługami i nie mają nic wspólnego z malware RevengeRAT. To tylko narzędzia wykorzystywane przez cyberprzestępców. Ponadto warto wspomnieć, że RevengeRAT jest publicznie dostępny na forach hakerskich i dlatego każdy może pobrać i rozpocząć rozsyłanie tego złośliwego oprogramowania. Z tego powodu metody dystrybucji są bardzo różne. Infekcje trojańskie mogą być również rozpowszechniane przy użyciu nieoficjalnych źródeł pobierania oprogramowania (stron z bezpłatnym hostingiem plików, stron z bezpłatnym oprogramowaniem do pobrania, sieci peer-to-peer [P2P] itp.) oraz fałszywych narzędzi aktualizacji/łamania oprogramowania.
Jak uniknąć instalacji złośliwego oprogramowania?
Zawsze bądź ostrożny obchodząc się z wszystkimi załącznikami e-mail. Jeśli otrzymany załącznik jest nieistotny i nie dotyczy ciebie, nie otwieraj go. Pliki/linki otrzymane z podejrzanych/nierozpoznawalnych adresów e-mail również powinny zostać zignorowane. Pamiętaj, że oszuści często wysyłają wiadomości e-mail zawierające wiadomości, które są dosłownie zbyt piękne, aby mogły być prawdziwe (np. „Wygrałeś milion dolarów", „Ktoś przelał pieniądze na twoje konto bankowe" itp.). Mogą one być prezentowane jako ważne dokumenty (np. faktury, paragony, rachunki itp.), dlatego nigdy nie powinieneś w nie wierzyć. Ponadto zdecydowanie zalecamy używanie wersji 2010 lub nowszych wersji pakietu Microsoft Office, ponieważ poprzednie wersje nie mają wbudowanego trybu widoku chronionego, który uniemożliwia automatyczne uruchamianie makropoleceń przez nowe dokumenty. Pobieraj programy wyłącznie z oficjalnych źródeł, najlepiej używając bezpośrednich linków do pobierania. Zewnętrzne narzędzia do pobierania/instalowania często zawierają fałszywe aplikacje, dlatego nigdy nie należy ich używać. Bardzo ważne jest również bieżące aktualizowanie zainstalowanych aplikacji/systemu operacyjnego. Aby to osiągnąć należy jednak używać wyłącznie wbudowanych funkcji lub narzędzi dostarczonych przez oficjalnego programistę. Nie należy również brać pod uwagę aplikacji do łamania oprogramowania, ponieważ piractwo oprogramowania nie jest cyberprzestępczością, ale także ogromna większość narzędzi tego typu jest fałszywa, co oznacza, że ryzyko infekcji jest niezwykle wysokie. Kluczem do bezpieczeństwa komputera jest ostrożność. Jeśli uważasz, że twój komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować infiltrujące malware.
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
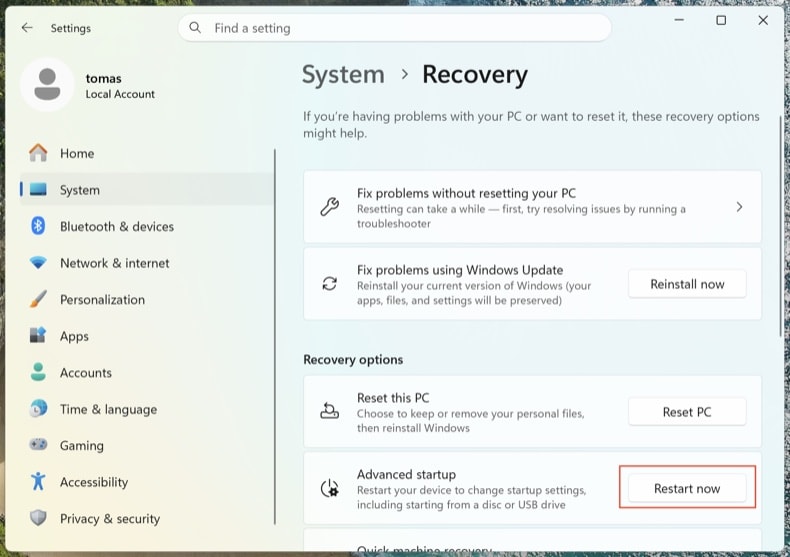
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
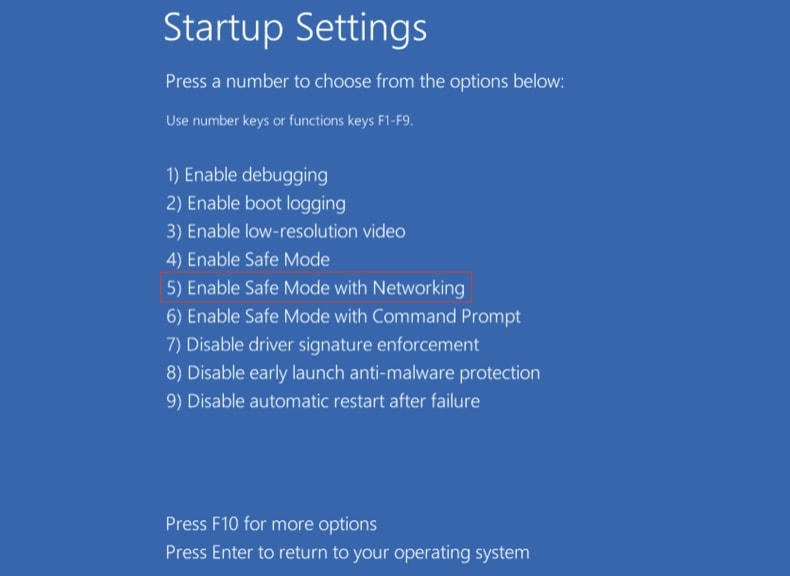
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Sprawdź uruchomione procesy za pomocą Process Explorer
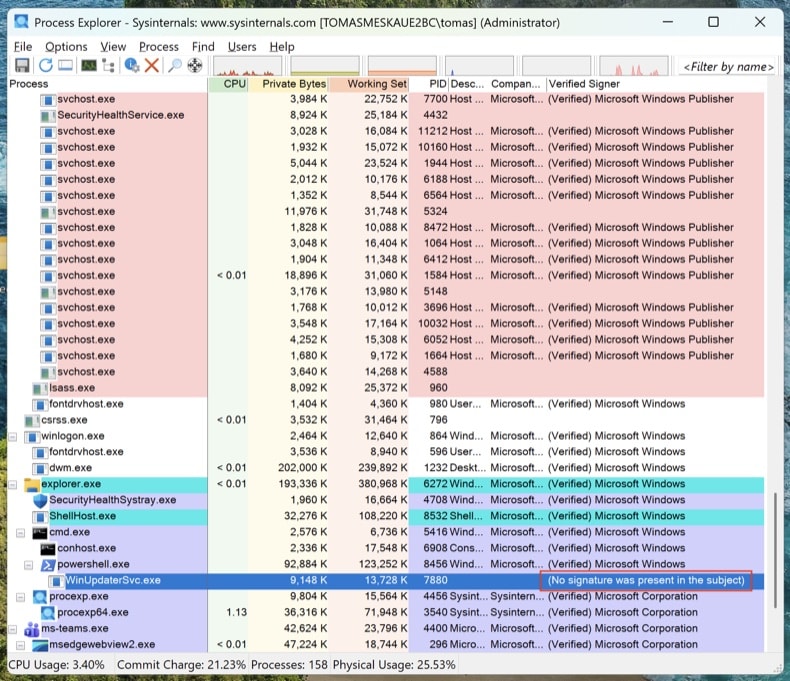
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
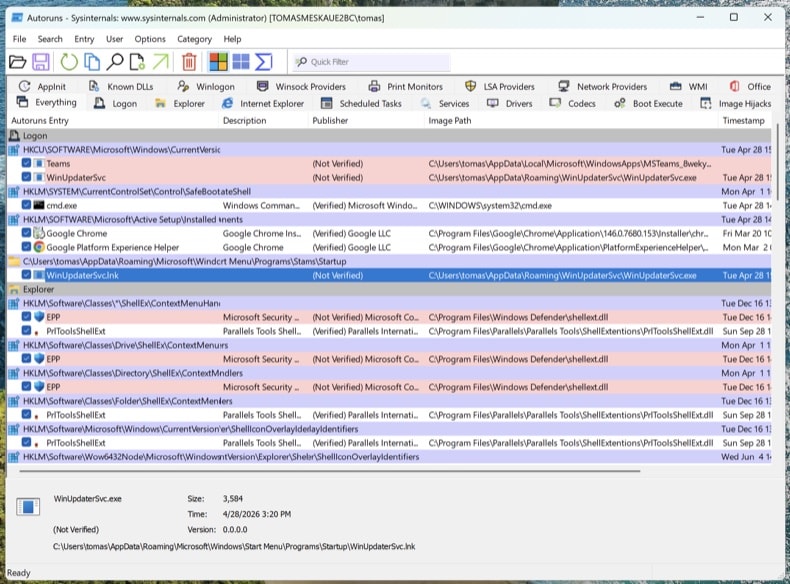
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
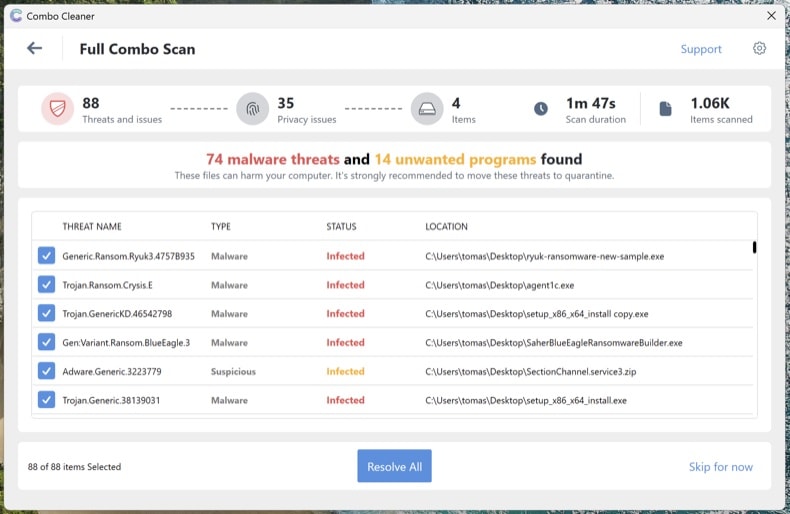
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
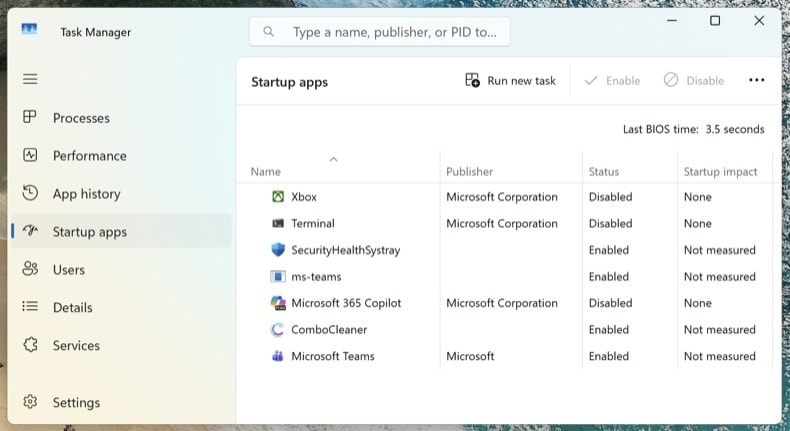
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję