

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest trojan bankowy KREMLIN Banking Trojan?
KREMLIN Banking Trojan to wieloetapowy bankowy trojan, który potajemnie dodaje złośliwe rozszerzenie przeglądarki do przeglądarek Google Chrome i Microsoft Edge. Rozszerzenie szpieguje sesje bankowości internetowej, rejestruje to, co wpisuje ofiara, kradnie pliki cookie i zapisane hasła, a nawet może zmieniać to, co ofiara widzi na stronach bankowych.
Według badań opublikowanych przez Elastic Security Labs, operacja stojąca za KREMLIN jest aktywna co najmniej od połowy 2025 roku i skierowana jest głównie przeciwko osobom w Brazylii. Nazwa pochodzi od pseudonimu autora malware'u - kampanie nie mają żadnego związku z Rosją. Przynęty podszywają się pod brazylijskie banki i usługi płatnicze, a wszystko, co jest wyświetlane ofiarom, napisane jest po portugalsku.
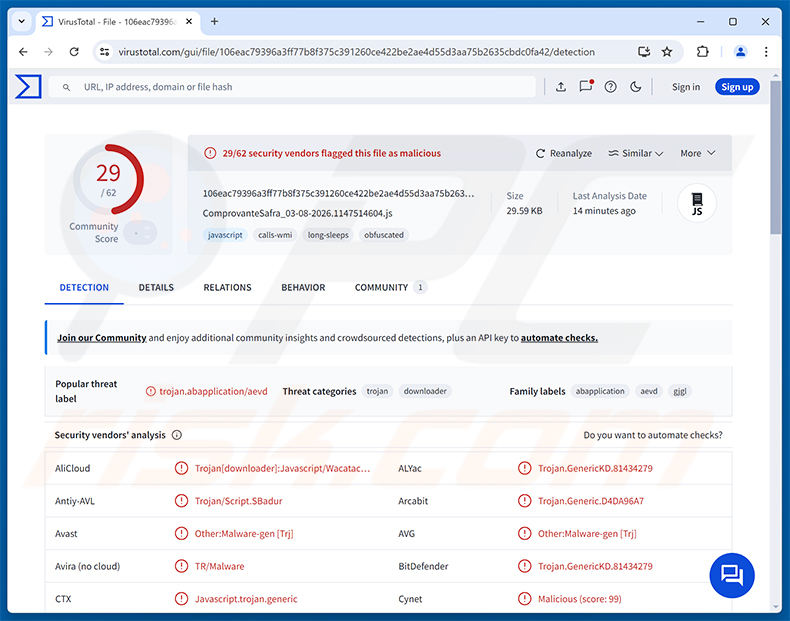
Przegląd KREMLIN Banking Trojan
Infekcja zaczyna się od pliku JavaScript udającego potwierdzenie bankowe, potwierdzenie płatności lub wyciąg bankowy. Po otwarciu wyświetla fałszywy komunikat o błędzie, więc ofiara zakłada, że dokument po prostu się nie załadował. W tym czasie sprawdza, czy działa na prawdziwym komputerze, a nie w testowym środowisku badacza, pobiera Node.js i przechodzi do kolejnego etapu.
KREMLIN przechowuje część swojej konfiguracji w smart kontraktach na blockchainie Ethereum. Zamiast polegać na stałym adresie serwera, malware odczytuje publiczny wpis w blockchainie, aby dowiedzieć się, skąd pobrać kolejne komponenty. Operatorzy mogą zaktualizować te adresy w dowolnym momencie, co utrudnia zamknięcie kampanii. Niektóre ładunki są też ukryte wewnątrz zwyczajnie wyglądających obrazów JPEG przesłanych do Internet Archive.
W najnowszej wersji KREMLIN ukrywa się za legalnym, podpisanym programem SentinelOne (SentinelMemoryScanner.exe) i wykorzystuje go do załadowania własnego złośliwego pliku - technika znana jako DLL side-loading. Zaplanowane zadanie o nazwie MicrosoftNodeRuntimeUpdater ponownie uruchamia malware minutę po każdym logowaniu.
Jak złośliwe rozszerzenie trafia do przeglądarki
Rozszerzenia przeglądarki są zwykle instalowane przez użytkownika lub pochodzą z oficjalnego sklepu. KREMLIN pomija oba te sposoby, kopiując rozszerzenie bezpośrednio do każdego profilu Chrome i Edge oraz edytując chroniony plik ustawień przeglądarki. Aby ominąć wbudowane w Chrome kontrole ingerencji, wyciąga z pamięci wewnętrzne klucze szyfrujące przeglądarki i wykorzystuje je, aby jego zmiany wyglądały na autentyczne.
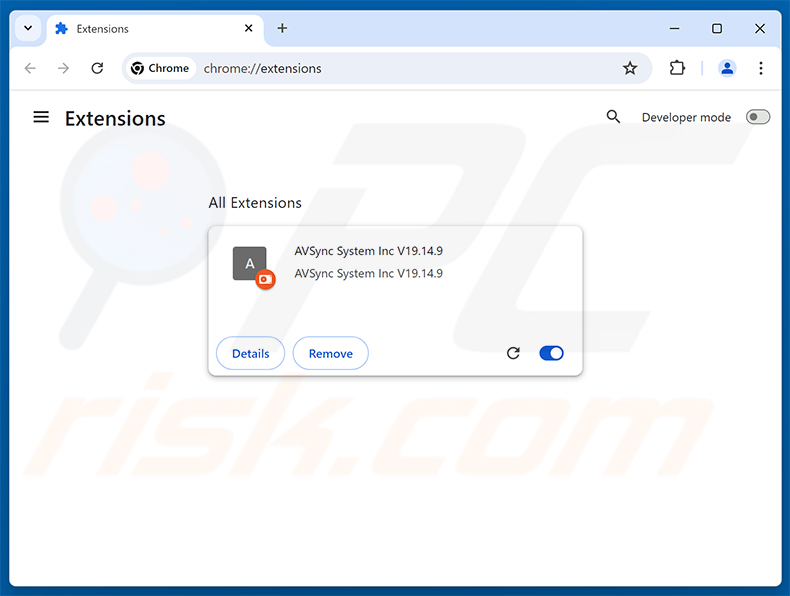
Malware czeka, aż przeglądarka zostanie zamknięta lub użytkownik będzie bezczynny przez dwie minuty, zanim to zrobi, a w razie potrzeby wymusza zamknięcie przeglądarki. Przeglądarka następnie ładuje rozszerzenie tak, jakby użytkownik je zatwierdził. Wersja przeanalizowana przez Elastic nosi nazwę AVSync System Inc V19.14.9, natomiast wcześniejsze wersje używały nazw takich jak FrameSync Driver System i FrameSync Plugin Project.
Rozszerzenie nadal figuruje na stronie rozszerzeń przeglądarki, z prostą, ogólną ikoną i włączonym trybem programisty. Ani nazwa, ani „wydawca" nie należą do żadnego prawdziwego produktu, więc taki nieznany wpis jest silnym sygnałem infekcji.
Co kradnie KREMLIN Banking Trojan
Gdy rozszerzenie jest już na miejscu, KREMLIN zbiera zapisane dane logowania, pliki cookie, dane autouzupełniania oraz pliki rozszerzeń z każdego profilu przeglądarki. Pobiera także klucze potrzebne do odszyfrowania zapisanych haseł, pakuje wszystko do zaszyfrowanego archiwum i przesyła je na dwa serwery atakującego. W praktyce każde hasło zapisane w Chrome lub Edge może trafić w ręce atakujących.
Rozszerzenie następnie pozostaje w kontakcie ze swoim serwerem Command and Control (C2) i czeka na instrukcje. Operatorzy mogą wykonywać zrzuty ekranu otwartych kart, wyświetlać listę otwartych witryn, kopiować pliki cookie i inne dane, które witryny przechowują w przeglądarce, pobierać pełną zawartość strony oraz próbować zbierać ostatnią historię przeglądania.
Przejmowanie sesji bankowych
Najbardziej niebezpieczne funkcje są wymierzone w bankowość internetową. Na witrynach wybranych przez atakujących rozszerzenie działa jak keylogger, przechwytując wszystko, co zostanie wpisane w polach tekstowych, w tym nazwy użytkownika i hasła. Może również przechwytywać przesyłanie formularzy i żądania sieciowe, takie jak dane płatności lub przelewów, i wysyłać kopie do atakujących.
Rozszerzenie może również wstrzykiwać treści przygotowane przez atakujących do stron internetowych oraz przekierować ofiarę do innej witryny, gdy kliknie ona określony przycisk lub link. Pozwala to przestępcom wyświetlać fałszywe formularze lub monity na prawdziwej stronie bankowej albo po cichu kierować ofiarę na stronę phishingową.
Wcześniejszy wariant oparty na kodach QR atakował WhatsApp Web oraz witrynę brazylijskiego banku Sicoob. Na tych witrynach wyświetlał nakładkę w języku portugalskim, twierdząc, że sesja niedługo wygaśnie, i prosząc ofiarę o ponowne zeskanowanie kodu QR. Kod był dostarczany przez atakujących i najprawdopodobniej służył do przejęcia kont ofiary.
Dodatkowe ładunki i skala
Niektóre kampanie KREMLIN instalowały wraz z rozszerzeniem Remote Access Trojan (RAT) - najpierw PULSAR, a później REMCOS RAT. Narzędzia te dają atakującym kontrolę na żywo nad całym komputerem, wykraczając daleko poza to, co rozszerzenie przeglądarki może osiągnąć samodzielnie.
Badacze z Elastic zarejestrowali domenę, którą malware wykorzystuje do wykrywania środowisk testowych, co tymczasowo powstrzymało nowe infekcje przed przejściem poza pierwszy etap. Ponad 1500 zainfekowanych systemów skontaktowało się z tą domeną, przy czym 98,75% z nich znajdowało się w Brazylii, a ich liczba szybko rosła - znak, że kampania dopiero się rozpoczęła.
| Nazwa | malware bankowe KREMLIN |
| Typ Zagrożenia | Trojan bankowy, złodziej informacji, trojan, wirus kradnący hasła |
| Nazwy Wykryć | Avast (Other:Malware-gen [Trj]), Combo Cleaner (Trojan.GenericKD.81434279), ESET-NOD32 (JS/TrojanDownloader.Agent.AEVD Trojan), Kaspersky (Trojan-Downloader.Script.Agent.gp), Microsoft (Trojan:Win32/Vigorf.A), Pełna Lista (VirusTotal) |
| Objawy | Trojany są zaprojektowane tak, aby ukradkiem infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne konkretne objawy. |
| Metody Dystrybucji | Złośliwe pliki JavaScript udające dokumenty bankowe, pliki skrótów LNK, fałszywe witryny z aktualizacjami oprogramowania, inżynieria społeczna. |
| Szkody | Skradzione hasła i informacje bankowe, przejęte sesje bankowości internetowej, kradzież tożsamości, przejęcie kont, dodatkowe infekcje, straty finansowe. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
KREMLIN Banking Trojan obraca własną przeglądarkę ofiary przeciwko niej. Kradnie zapisane hasła i pliki cookie, rejestruje to, co jest wpisywane na witrynach bankowych, przechwytuje dane transakcji oraz może modyfikować lub przekierować strony bankowe - a przeglądarka przez cały czas traktuje rozszerzenie jako legalne. Niektóre kampanie oddają też atakującym pełną zdalną kontrolę nad komputerem. KREMLIN należy natychmiast usunąć. Więcej przykładów trojanów to Maverick, Javali oraz CHAVECLOAK.
Jak KREMLIN Banking Trojan przedostał się do mojego komputera?
Jak udokumentowało Elastic Security Labs, KREMLIN rozprzestrzenia się poprzez pliki JavaScript nazwane tak, aby wyglądały jak brazylijskie dokumenty bankowe - potwierdzenia płatności, wyciągi bankowe, potwierdzenia przelewów PIX i TED, a w późniejszych falach zezwolenia biznesowe i certyfikaty. Nazwy plików odwołują się do Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander i Mercado Pago.
Inne kampanie wykorzystywały fałszywą wtyczkę Adobe Acrobat oferowaną na łudząco podobnej witrynie, a także pliki skrótów LNK, które uruchamiają skrypty PowerShell. Atakujący umieszczają również części swojej infrastruktury na przejętych legalnych witrynach, dodając własną subdomenę obok oryginalnej treści.
Ogólnie rzecz biorąc, zagrożenia tego rodzaju docierają do ofiar poprzez wiadomości e-mail phishingowe, wiadomości ze złośliwymi załącznikami lub linkami, fałszywe strony pobierania, malvertising oraz pirackie oprogramowanie. Pliki takie jak te są zazwyczaj przesyłane jako załączniki lub linki, a wystarczy jedno kliknięcie w niewłaściwy z nich, aby rozpocząć infekcję.
Jak uniknąć instalacji malware?
Zachowaj ostrożność wobec nieoczekiwanych wiadomości e-mail i komunikatów, zwłaszcza tych zawierających potwierdzenia, faktury lub dokumenty bankowe. Prawdziwe banki nie wysyłają dokumentów jako plików JavaScript (.js lub .jse), więc nigdy takiego nie otwieraj. Pobieraj oprogramowanie i aktualizacje wyłącznie z oficjalnych witryn i sklepów z aplikacjami oraz unikaj cracków i pirackich programów.
Utrzymuj system Windows i swoje aplikacje w aktualnym stanie oraz od czasu do czasu sprawdzaj stronę rozszerzeń przeglądarki, usuwając wszystko, czego nie rozpoznajesz. Korzystaj z renomowanego oprogramowania zabezpieczającego i regularnie przeprowadzaj skanowanie. Jeśli sądzisz, że Twój komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować infiltrujące malware.
Złośliwe rozszerzenie KREMLIN Banking Trojan (AVSync System Inc V19.14.9) zainstalowane w Chrome (źródło: elastic.co):
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest KREMLIN Banking Trojan?
- KROK 1. Ręczne usuwanie malware KREMLIN Banking Trojan.
- KROK 2. Sprawdź, czy Twój komputer jest czysty.
Jak ręcznie usunąć malware?
Ręczne usuwanie malware to skomplikowane zadanie - zazwyczaj najlepiej pozwolić, aby zrobiły to automatycznie programy antywirusowe lub antymalware. Aby usunąć to malware, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Jeśli chcesz usunąć malware ręcznie, pierwszym krokiem jest zidentyfikowanie nazwy malware, które próbujesz usunąć. Oto przykład podejrzanego programu działającego na komputerze użytkownika:
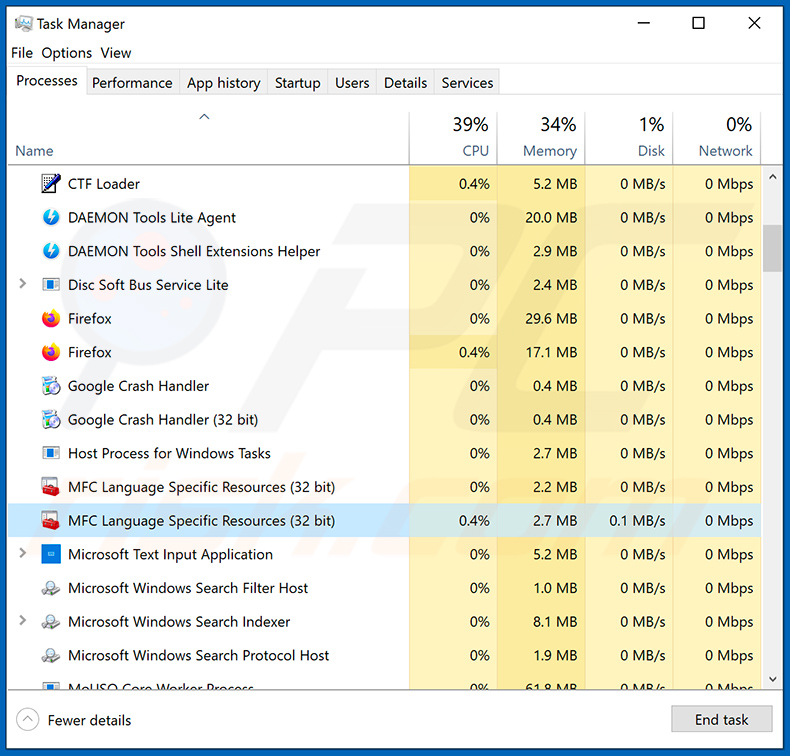
Jeśli sprawdziłeś listę programów działających na Twoim komputerze, na przykład za pomocą menedżera zadań, i zidentyfikowałeś program, który wygląda podejrzanie, powinieneś kontynuować, wykonując następujące kroki:
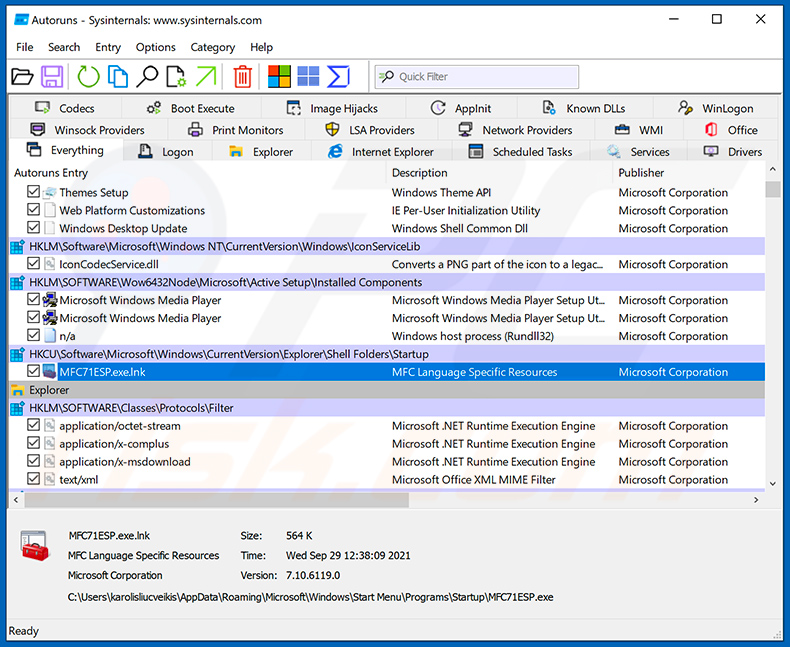
 Pobierz program o nazwie Autoruns. Program ten pokazuje aplikacje uruchamiane automatycznie oraz lokalizacje w Rejestrze i systemie plików:
 Uruchom ponownie komputer w Trybie awaryjnym:
Użytkownicy Windows XP i Windows 7: Uruchom komputer w Trybie awaryjnym. Kliknij Start, kliknij Zamknij, kliknij Uruchom ponownie, kliknij OK. Podczas uruchamiania komputera naciśnij wielokrotnie klawisz F8 na klawiaturze, aż zobaczysz menu Zaawansowane opcje systemu Windows, a następnie wybierz z listy Tryb awaryjny z obsługą sieci.
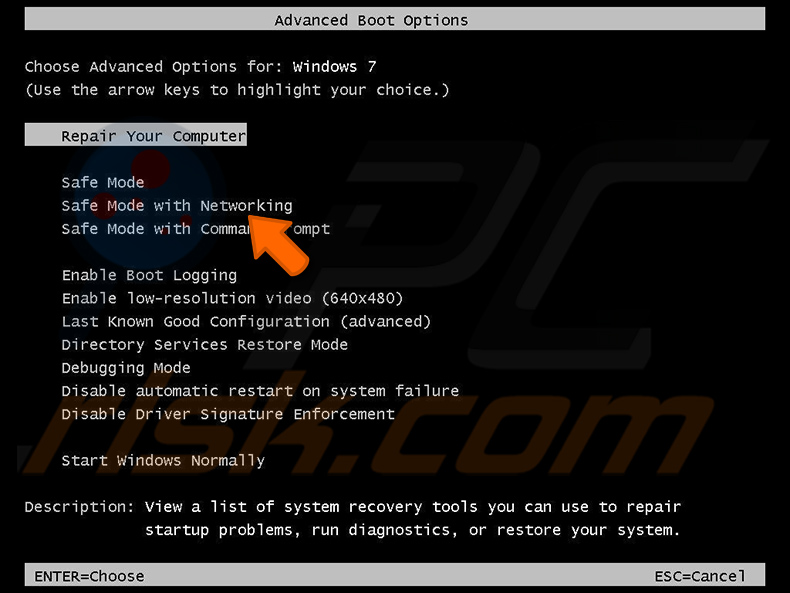
Film pokazujący, jak uruchomić Windows 7 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 8: Uruchom Windows 8 w Trybie awaryjnym z obsługą sieci - Przejdź do ekranu startowego Windows 8, wpisz Zaawansowane, w wynikach wyszukiwania wybierz Ustawienia. Kliknij Zaawansowane opcje uruchamiania, w otwartym oknie „Ustawienia ogólne komputera" wybierz Uruchamianie zaawansowane.
Kliknij przycisk „Uruchom ponownie teraz". Twój komputer zostanie teraz ponownie uruchomiony w „menu Zaawansowane opcje uruchamiania". Kliknij przycisk „Rozwiąż problemy", a następnie kliknij przycisk „Opcje zaawansowane". Na ekranie opcji zaawansowanych kliknij „Ustawienia uruchamiania".
Kliknij przycisk „Uruchom ponownie". Twój komputer zostanie ponownie uruchomiony na ekranie Ustawienia uruchamiania. Naciśnij F5, aby uruchomić w Trybie awaryjnym z obsługą sieci.
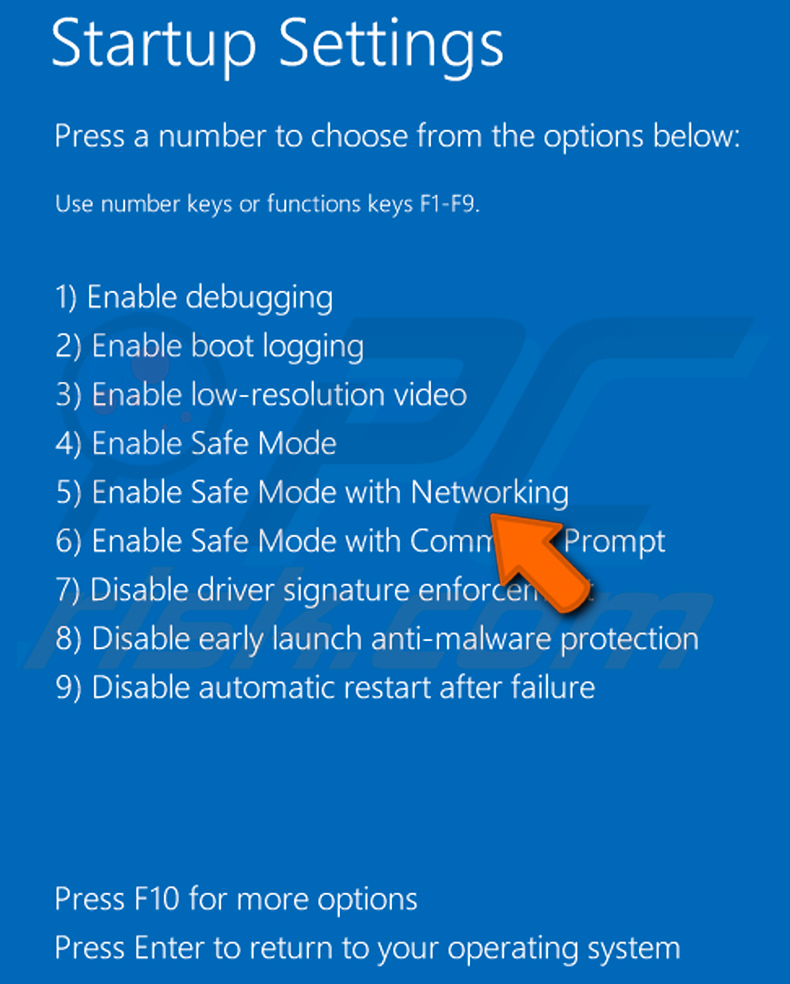
Film pokazujący, jak uruchomić Windows 8 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 10: Kliknij logo Windows i wybierz ikonę Zasilanie. W otwartym menu kliknij „Uruchom ponownie", przytrzymując klawisz „Shift" na klawiaturze. W oknie „wybierz opcję" kliknij „Rozwiąż problemy", następnie wybierz „Opcje zaawansowane".
W menu opcji zaawansowanych wybierz „Ustawienia uruchamiania" i kliknij przycisk „Uruchom ponownie". W kolejnym oknie należy kliknąć przycisk „F5" na klawiaturze. Spowoduje to ponowne uruchomienie systemu operacyjnego w trybie awaryjnym z obsługą sieci.
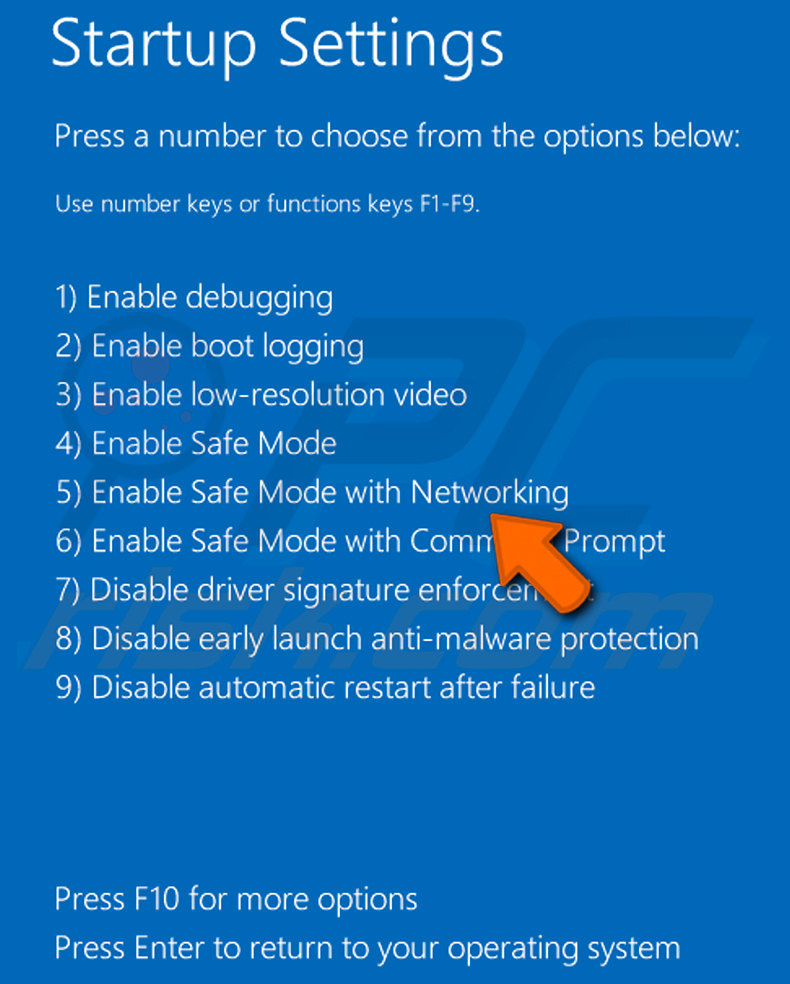
Film pokazujący, jak uruchomić Windows 10 w „Trybie awaryjnym z obsługą sieci":
 Rozpakuj pobrane archiwum i uruchom plik Autoruns.exe.
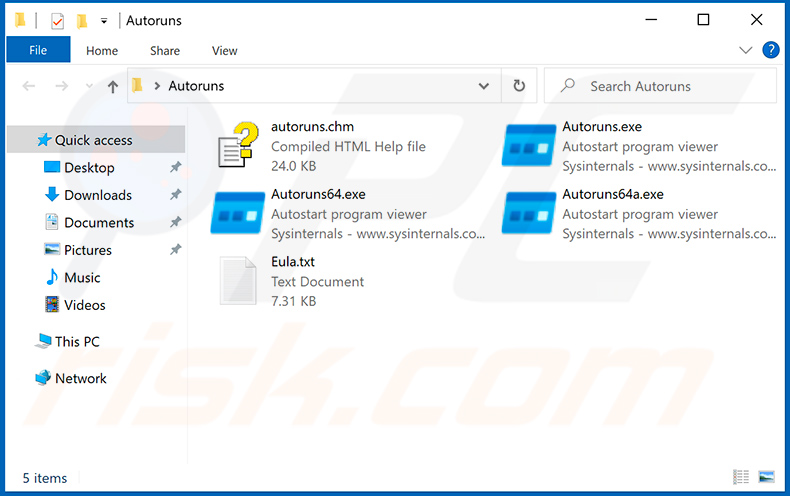
 W aplikacji Autoruns kliknij „Options" na górze i odznacz opcje „Hide Empty Locations" oraz „Hide Windows Entries". Po tej procedurze kliknij ikonę „Refresh".
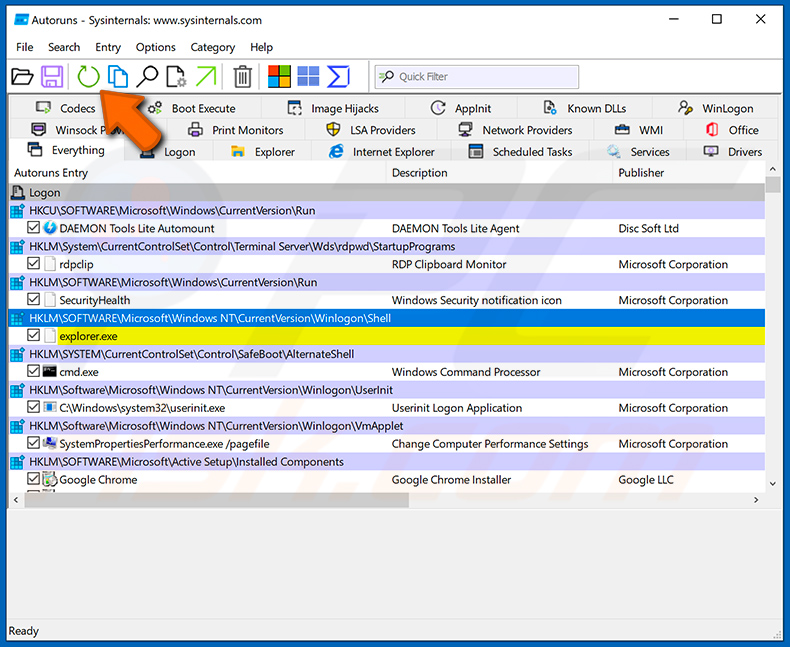
 Sprawdź listę udostępnioną przez aplikację Autoruns i znajdź plik malware, który chcesz wyeliminować.
Zapisz jego pełną ścieżkę i nazwę. Zwróć uwagę, że niektóre malware ukrywają nazwy procesów pod nazwami legalnych procesów Windows. Na tym etapie bardzo ważne jest, aby unikać usuwania plików systemowych. Po zlokalizowaniu podejrzanego programu, który chcesz usunąć, kliknij prawym przyciskiem myszy na jego nazwę i wybierz „Delete".
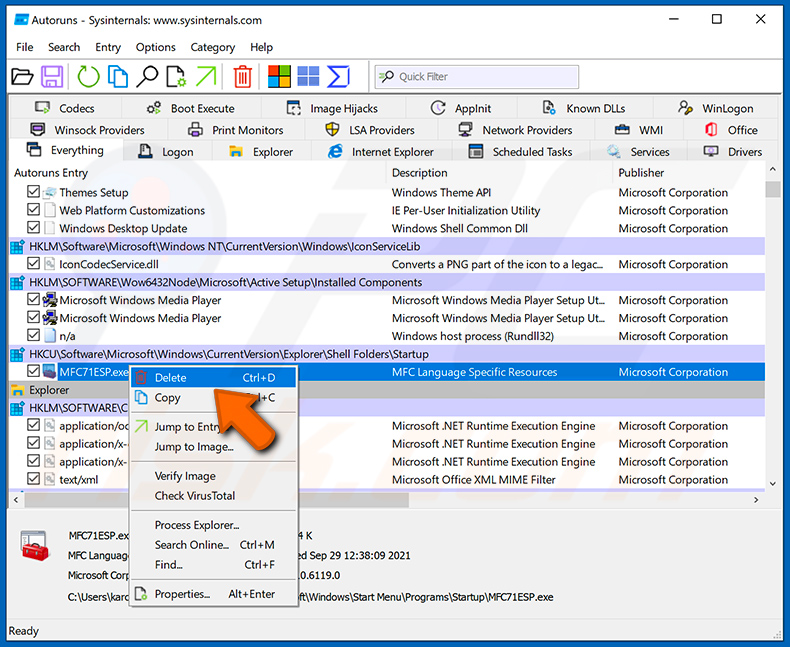
Po usunięciu malware za pomocą aplikacji Autoruns (co gwarantuje, że malware nie uruchomi się automatycznie przy następnym starcie systemu), powinieneś wyszukać nazwę malware na swoim komputerze. Przed kontynuowaniem upewnij się, że włączyłeś pokazywanie ukrytych plików i folderów. Jeśli znajdziesz nazwę pliku malware, koniecznie go usuń.
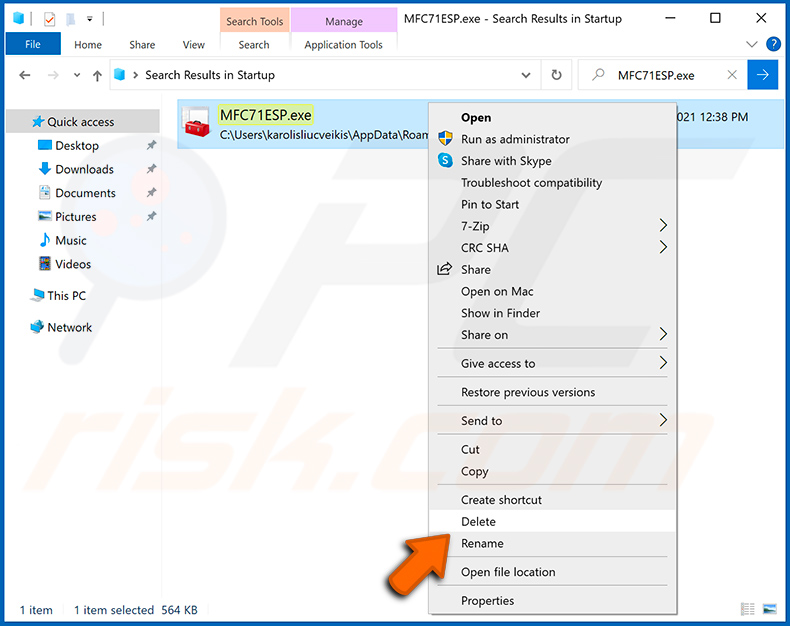
Uruchom ponownie komputer w trybie normalnym. Wykonanie tych kroków powinno usunąć wszelkie malware z Twojego komputera. Pamiętaj, że ręczne usuwanie zagrożeń wymaga zaawansowanych umiejętności komputerowych. Jeśli nie posiadasz tych umiejętności, pozostaw usuwanie malware programom antywirusowym i antymalware.
Te kroki mogą nie zadziałać w przypadku zaawansowanych infekcji malware. Jak zawsze, lepiej zapobiegać infekcji, niż próbować usuwać malware później. Aby zapewnić bezpieczeństwo komputera, instaluj najnowsze aktualizacje systemu operacyjnego i używaj oprogramowania antywirusowego. Aby mieć pewność, że Twój komputer jest wolny od infekcji malware, zalecamy przeskanowanie go za pomocą Combo Cleaner Antivirus dla Windows.
Najczęściej zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware KREMLIN Banking Trojan, czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Formatowanie usunęłoby KREMLIN, ale usuwa też każdy plik na dysku. Najpierw wypróbuj renomowane narzędzie zabezpieczające, takie jak Combo Cleaner. Po oczyszczeniu zmień hasła do bankowości i poczty e-mail z urządzenia, o którym wiesz, że jest czyste.
Jakie są największe problemy, które może spowodować malware KREMLIN Banking Trojan?
KREMLIN może kraść zapisane hasła i pliki cookie, rejestrować dane logowania wpisywane na witrynach bankowych, przechwytywać szczegóły transakcji oraz wyświetlać fałszywe treści na prawdziwych stronach bankowych. Może to prowadzić do wyczyszczenia kont bankowych, przejęcia kont internetowych i kradzieży tożsamości. Niektóre kampanie instalują też RAT, który daje atakującym pełną kontrolę nad komputerem.
Jaki jest cel malware KREMLIN Banking Trojan?
Celem KREMLIN jest przejmowanie sesji bankowości internetowej. Robi to za pomocą ukrytego rozszerzenia przeglądarki, które kradnie dane uwierzytelniające i pliki cookie, rejestruje naciśnięcia klawiszy oraz manipuluje witrynami bankowymi, głównie atakując klientów brazylijskich banków i usług płatniczych.
Jak malware KREMLIN Banking Trojan przedostał się do mojego komputera?
KREMLIN rozprzestrzenia się poprzez pliki JavaScript udające brazylijskie potwierdzenia bankowe, wyciągi i potwierdzenia przelewów. Otwarcie takiego pliku rozpoczyna infekcję. Inne kampanie wykorzystywały fałszywą wtyczkę Adobe Acrobat oraz pliki skrótów LNK, które uruchamiają skrypty PowerShell.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner potrafi wykryć i usunąć większość znanych malware. KREMLIN umieszcza komponenty w kilku lokalizacjach (zaplanowane zadanie, pliki programów oraz profile przeglądarki), dlatego zalecane jest pełne skanowanie systemu, aby upewnić się, że nic nie pozostało.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję