
Jak usunąć malware BambooToken z systemu operacyjnego
TrojanZnany również jako: BambooToken backdoor

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest malware BambooToken?
BambooToken to malware typu backdoor, który zapewnia atakującym ukryty, zdalny dostęp do zainfekowanych systemów Windows i Linux. Zostało wykryte przez Black Lotus Labs, dział badań nad zagrożeniami w firmie Lumen, i prawdopodobnie jest aktywne co najmniej od lutego 2023 roku.
Malware jest wykorzystywane w ukierunkowanych atakach, głównie przeciwko organizacjom i serwerom w Azji, a w mniejszym stopniu w Ameryce Południowej. Wyróżnia je sposób, w jaki komunikuje się ze swoimi operatorami - zamiast standardowego ruchu internetowego opiera się na MQTT, protokole komunikacyjnym używanym zwykle przez inteligentne urządzenia oraz inny sprzęt z kategorii Internetu Rzeczy.
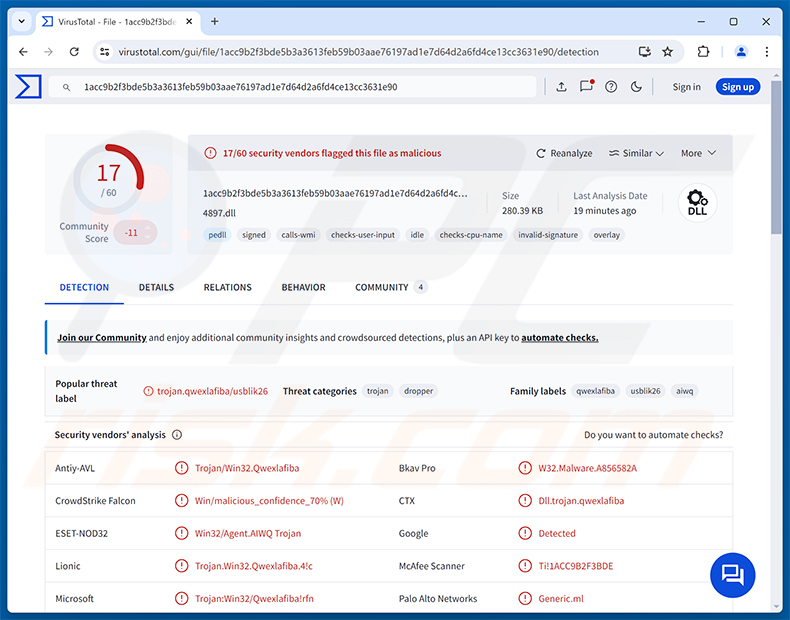
Przegląd BambooToken
W systemie Windows BambooToken jest ładowany za pośrednictwem legalnego programu o nazwie OnKey, stworzonego przez firmę Tendyron. OnKey współpracuje z tokenami zabezpieczającymi USB używanymi do potwierdzania tożsamości osoby i jest popularny w chińskich sieciach bankowych oraz rządowych. Atakujący umieszczają złośliwy plik o nazwie OnKeyToken_KEB.dll obok oryginalnego programu OnKey, który następnie bez żadnych zastrzeżeń go ładuje.
Ta sztuczka jest znana jako DLL side-loading. Ponieważ program dokonujący ładowania jest legalny i prawidłowo podpisany, wykrycie infekcji jest trudniejsze. Lumen zauważa, że certyfikat podpisywania kodu firmy Tendyron najwyraźniej nie został skompromitowany - atakujący po prostu nadużywają pliku podatnego na tę technikę. Jeden z wariantów podszywał się również pod oprogramowanie firmy Zhuhai Kingsoft Office, chińskiego twórcy pakietów biurowych.
Wcześniejsze wersje BambooToken (2023) komunikowały się z serwerem atakującego za pośrednictwem zwykłego ruchu sieciowego. Wersje z lat 2024 i 2025 przeszły na protokół MQTT. Przy takiej konfiguracji zainfekowany komputer nigdy nie komunikuje się bezpośrednio z prawdziwym serwerem atakującego - wiadomości przechodzą przez pośrednika „broker", który ukrywa resztę infrastruktury atakującego i utrudnia śledzenie ruchu.
Możliwości BambooToken
Po uruchomieniu BambooToken zbiera informacje o zainfekowanym systemie i wysyła je do atakującego. Obejmuje to szczegóły dotyczące systemu operacyjnego, procesora, pamięci, adresu MAC, publicznego adresu IP, numeru seryjnego, a nawet oryginalnego klucza produktu Windows, zebrane za pomocą Windows Management Instrumentation.
Następnie malware czeka na polecenia. Atakujący mogą otworzyć powłokę poleceń na urządzeniu, co w zasadzie pozwala im uruchomić cokolwiek zechcą. Mogą również pobierać pliki od ofiary, przesyłać nowe pliki do systemu oraz usuwać pliki. Malware regularnie melduje się swoim operatorom, aby wiedzieli, które maszyny są online.
BambooToken został zbudowany z myślą o rozszerzaniu za pomocą wtyczek. Jak dotąd zidentyfikowano tylko jedną wtyczkę - sprawdza ona co pięć sekund, które programy antywirusowe są uruchomione na komputerze, i zgłasza to atakującym. Badacze uważają, że została ona prawdopodobnie wdrożona jako pierwsza, aby pomóc operatorom uniknąć wystawienia ich pozostałych narzędzi na działanie oprogramowania zabezpieczającego.
Planowane funkcje i wersja dla systemu Linux
Pozostały kod w jednej z próbek sugeruje funkcje, które twórcy mogą dodać w przyszłości. Obejmują one keylogger (do rejestrowania naciśnięć klawiszy), dostęp do schowka, nagrywanie dźwięku oraz przechwytywanie obrazów z kamery internetowej i ekranu. Funkcje te nie były aktywne w analizowanych próbkach, ale pokazują kierunek, w którym projekt może się rozwijać.
Wersja BambooToken dla systemu Linux została po raz pierwszy zaobserwowana w grudniu 2025 roku. Oferuje te same podstawowe funkcje co wersja dla Windows (powłoka poleceń, operacje na plikach oraz zbieranie informacji o systemie) i w tamtym czasie wydawała się być wciąż w fazie rozwoju.
Warto zauważyć, że twórcy zadbali o zatarcie śladów. Próbki zawierają fałszywe szczegóły kompilacji sugerujące, że zostały skompilowane na bardzo starym oprogramowaniu, a niektóre wartości zostały celowo zróżnicowane, aby pliki nie miały łatwego do wykrycia odcisku palca.
| Nazwa | BambooToken backdoor |
| Typ Zagrożenia | Backdoor, Trojan |
| Nazwy Wykryć | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Pełna Lista (VirusTotal) |
| Objawy | Backdoory są zaprojektowane tak, aby po cichu infiltrować komputer ofiary i pozostawać niezauważone, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne szczególne objawy. |
| Metody Dystrybucji | DLL side-loading za pośrednictwem legalnego oprogramowania, skompromitowane serwery i urządzenia sieciowe, ataki ukierunkowane. |
| Szkody | Skradzione dane, zdalna kontrola nad zainfekowanym systemem, dodatkowe infekcje, skompromitowanie serwerów i podłączonych sieci. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
BambooToken pozwala atakującym po cichu kontrolować zainfekowane maszyny, uruchamiać polecenia, przenosić pliki do i z systemu oraz śledzić zainstalowane oprogramowanie zabezpieczające. Ponieważ wśród ofiar znajdują się twórcy oprogramowania i serwery obsługujące aplikacje mobilne, pojedyncza infekcja może również narazić na ryzyko klientów i użytkowników tych organizacji. Jeśli BambooToken zostanie wykryty w systemie, należy go natychmiast usunąć. Więcej przykładów backdoorów to SparroWocky, Mistic oraz Beagle.
W jaki sposób BambooToken przedostał się do mojego komputera?
BambooToken nie jest rozpowszechniany za pośrednictwem masowych kampanii spamowych. Jest wykorzystywany w atakach ukierunkowanych, a w systemie Windows jest uruchamiany poprzez side-loading złośliwego pliku OnKeyToken_KEB.dll do programu OnKey firmy Tendyron. Badacze podejrzewają, że atakujący wybrali OnKey, ponieważ jest on prawdopodobnie już obecny w sieciach, które biorą na cel. Wcześniejsze próbki zaczynały się od pliku o nazwie update.log, który ładował malware bezpośrednio do pamięci.
Telemetria firmy Lumen wykazała około tuzina skompromitowanych organizacji, w tym serwery zaplecza aplikacji mobilnych, serwer GitLab w Hongkongu, firmę zajmującą się oprogramowaniem związanym ze smartwatchami w Wietnamie, hotel, kancelarię prawną, organizację finansową oraz stronę internetową związaną z kryptowalutami. Badacze zaobserwowali również routery w Singapurze, Kambodży i Wietnamie komunikujące się z serwerami atakujących, w następstwie ogólnointernetowego skanowania, które prawdopodobnie miało na celu wykorzystanie usług zarządzania routerami.
Ogólnie rzecz biorąc, atakujący stojący za tego rodzaju malware uzyskują początkowy dostęp poprzez wykorzystywanie luk w wystawionych na zewnątrz serwerach i urządzeniach sieciowych, używanie skradzionych danych uwierzytelniających lub wysyłanie wiadomości phishingowych do pracowników. Po wejściu do środka umieszczają malware obok zaufanego oprogramowania, aby wtapiało się w normalną aktywność.
Jak uniknąć instalacji malware?
Utrzymuj system operacyjny, aplikacje oraz urządzenia sieciowe (zwłaszcza routery) w aktualnym stanie i zmień domyślne hasła na każdym urządzeniu wystawionym na dostęp do internetu. Zachowaj ostrożność wobec niespodziewanych wiadomości e-mail, załączników i linków, nawet gdy wydają się pochodzić od współpracowników lub znanych firm. Pobieraj oprogramowanie wyłącznie z oficjalnych stron internetowych i zaufanych sklepów z aplikacjami.
Korzystaj z renomowanego narzędzia zabezpieczającego i regularnie skanuj swój system. Organizacje powinny również obserwować nietypowy ruch sieciowy, taki jak niespodziewane połączenia MQTT ze stacji roboczych i serwerów. Jeśli uważasz, że Twój komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować przeniknięty malware.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest BambooToken?
- KROK 1. Ręczne usuwanie malware BambooToken.
- KROK 2. Sprawdź, czy Twój komputer jest czysty.
Jak ręcznie usunąć malware?
Ręczne usuwanie malware to skomplikowane zadanie - zazwyczaj najlepiej pozwolić, aby programy antywirusowe lub antymalware zrobiły to automatycznie. Aby usunąć to malware, zalecamy skorzystanie z Combo Cleaner Antivirus dla Windows.
Jeśli chcesz usunąć malware ręcznie, pierwszym krokiem jest zidentyfikowanie nazwy malware, które próbujesz usunąć. Oto przykład podejrzanego programu uruchomionego na komputerze użytkownika:
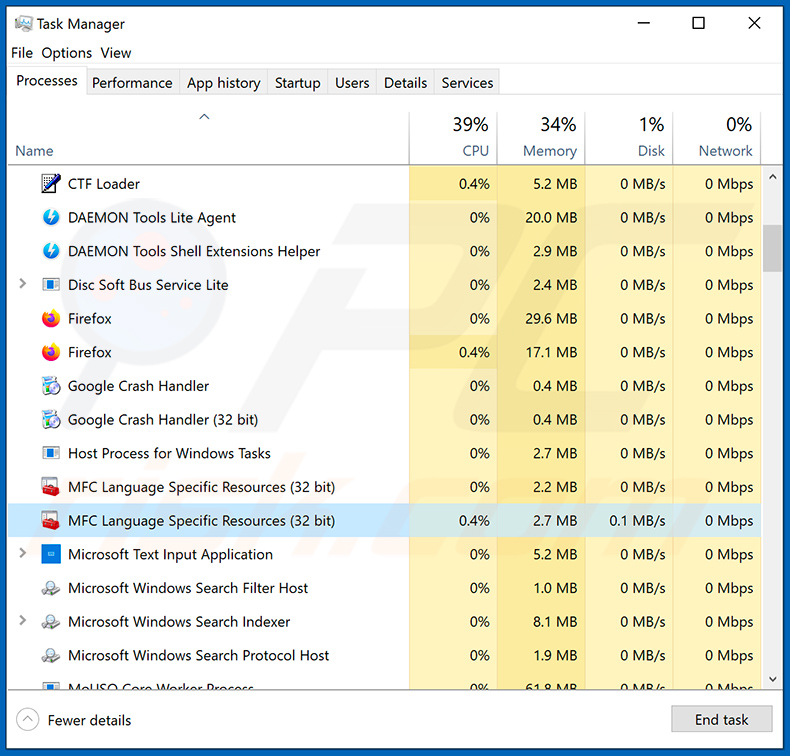
Jeśli sprawdziłeś listę programów uruchomionych na Twoim komputerze, na przykład za pomocą menedżera zadań, i zidentyfikowałeś program, który wygląda podejrzanie, powinieneś kontynuować, wykonując poniższe kroki:
 Pobierz program o nazwie Autoruns. Program ten pokazuje aplikacje uruchamiane automatycznie, wpisy w Rejestrze oraz lokalizacje w systemie plików:
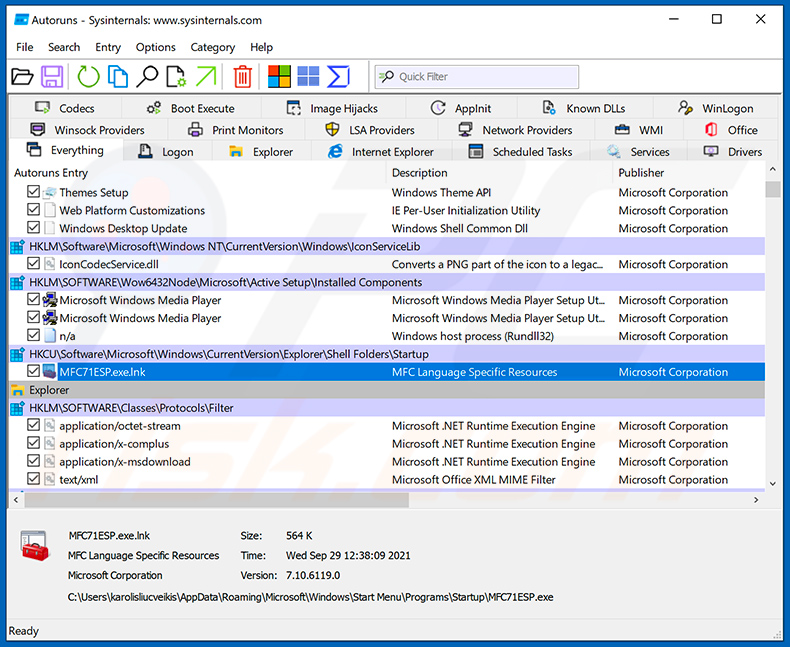
 Uruchom ponownie komputer w Trybie awaryjnym:
Użytkownicy Windows XP i Windows 7: Uruchom komputer w Trybie awaryjnym. Kliknij Start, kliknij Zamknij, kliknij Uruchom ponownie, kliknij OK. Podczas procesu uruchamiania komputera naciśnij kilkakrotnie klawisz F8 na klawiaturze, aż zobaczysz menu Zaawansowane opcje systemu Windows, a następnie wybierz z listy Tryb awaryjny z obsługą sieci.
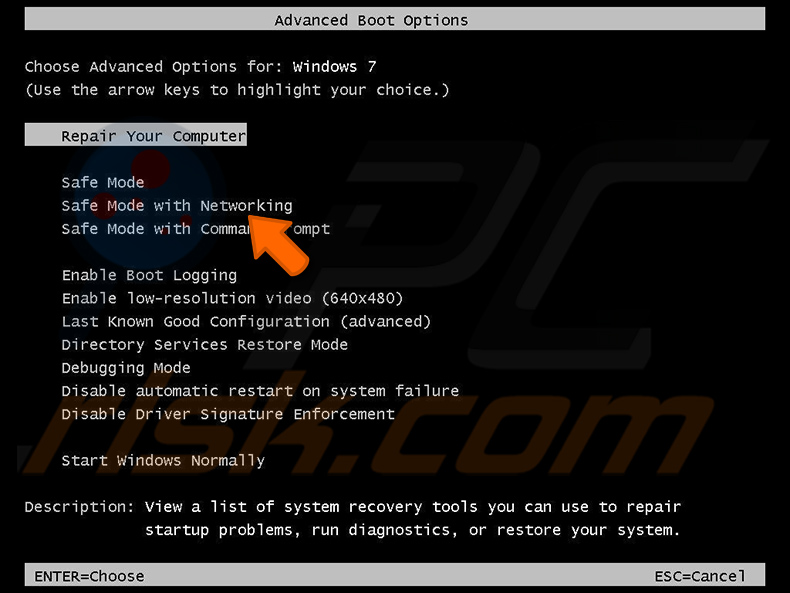
Film pokazujący, jak uruchomić Windows 7 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 8: Uruchom Windows 8 w Trybie awaryjnym z obsługą sieci - Przejdź do ekranu startowego Windows 8, wpisz Zaawansowane, w wynikach wyszukiwania wybierz Ustawienia. Kliknij Zaawansowane opcje uruchamiania, w otwartym oknie „Ogólne ustawienia komputera" wybierz Uruchamianie zaawansowane.
Kliknij przycisk „Uruchom ponownie teraz". Twój komputer zostanie teraz ponownie uruchomiony w „menu Zaawansowane opcje uruchamiania". Kliknij przycisk „Rozwiązywanie problemów", a następnie kliknij przycisk „Opcje zaawansowane". Na ekranie opcji zaawansowanych kliknij „Ustawienia uruchamiania".
Kliknij przycisk „Uruchom ponownie". Twój komputer uruchomi się ponownie na ekranie Ustawienia uruchamiania. Naciśnij F5, aby uruchomić w Trybie awaryjnym z obsługą sieci.
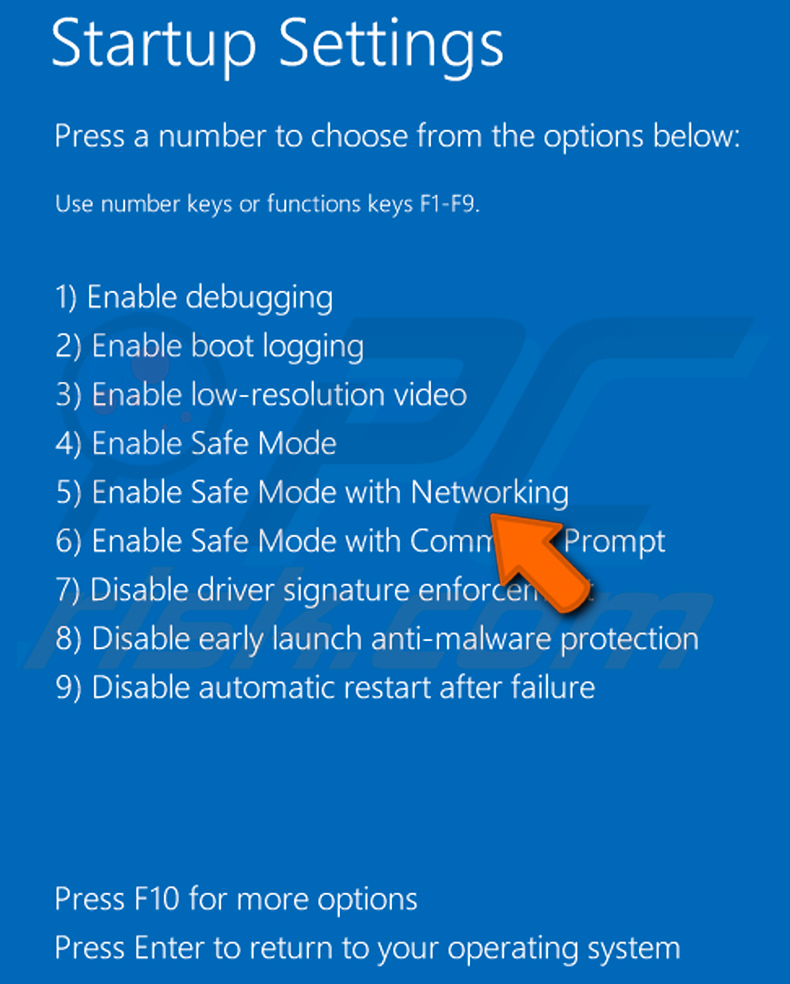
Film pokazujący, jak uruchomić Windows 8 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 10: Kliknij logo Windows i wybierz ikonę Zasilania. W otwartym menu kliknij „Uruchom ponownie", trzymając wciśnięty klawisz „Shift" na klawiaturze. W oknie „wybierz opcję" kliknij „Rozwiązywanie problemów", następnie wybierz „Opcje zaawansowane".
W menu opcji zaawansowanych wybierz „Ustawienia uruchamiania" i kliknij przycisk „Uruchom ponownie". W kolejnym oknie należy nacisnąć klawisz „F5" na klawiaturze. Spowoduje to ponowne uruchomienie systemu operacyjnego w trybie awaryjnym z obsługą sieci.
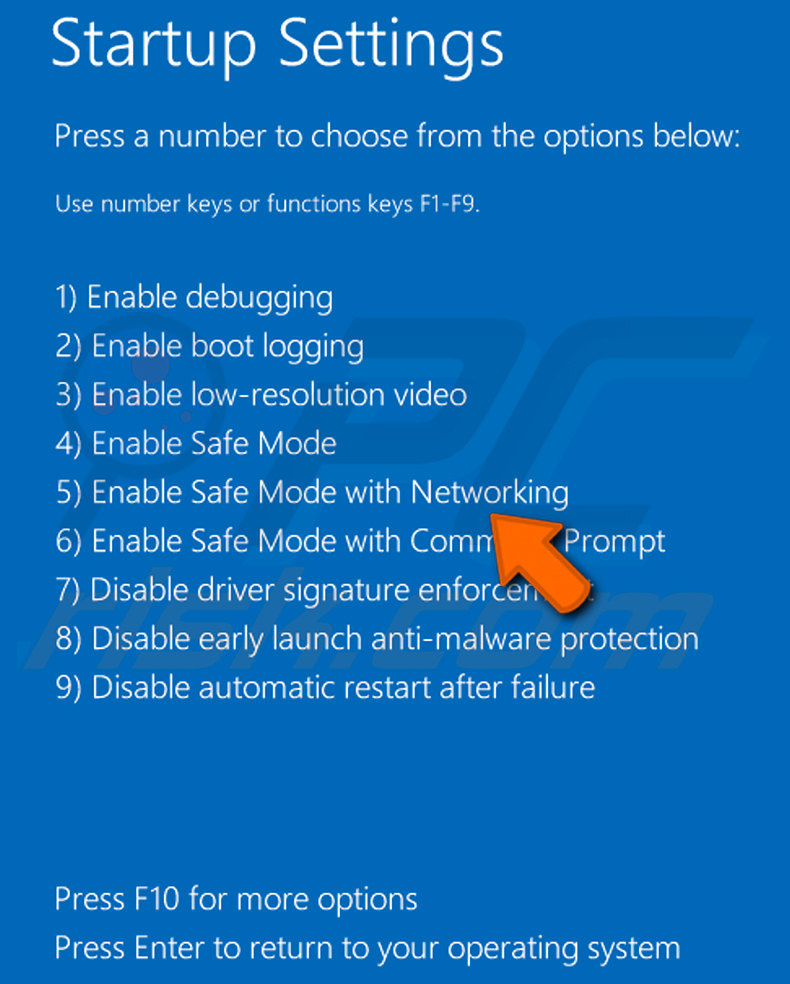
Film pokazujący, jak uruchomić Windows 10 w „Trybie awaryjnym z obsługą sieci":
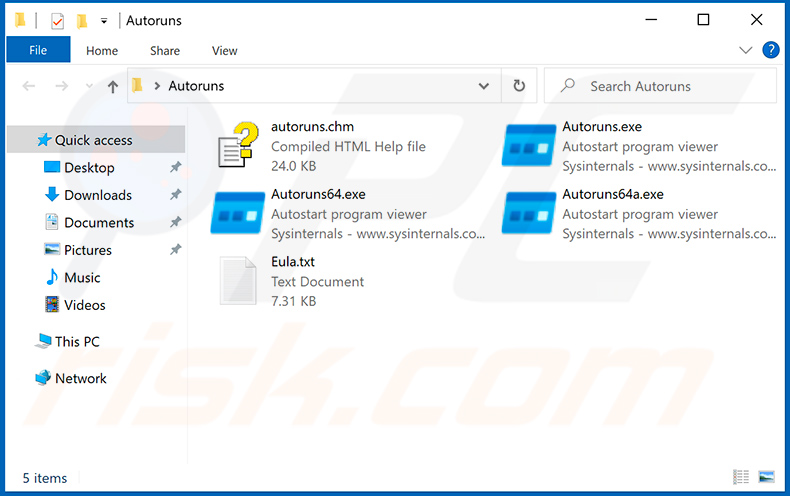
 Wypakuj pobrane archiwum i uruchom plik Autoruns.exe.
 W aplikacji Autoruns kliknij „Options" u góry i odznacz opcje „Hide Empty Locations" oraz „Hide Windows Entries". Po wykonaniu tej procedury kliknij ikonę „Refresh".
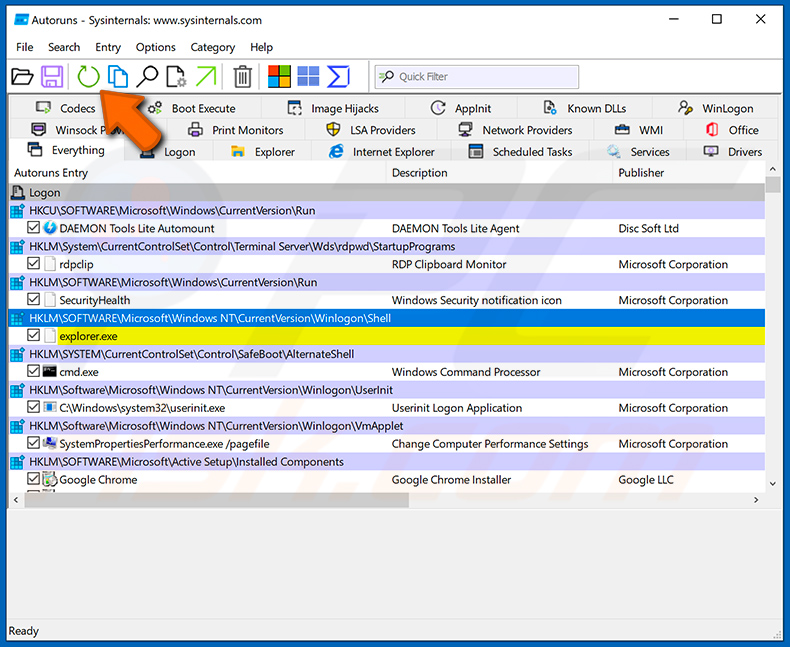
 Sprawdź listę udostępnioną przez aplikację Autoruns i znajdź plik malware, który chcesz wyeliminować.
Powinieneś zapisać jego pełną ścieżkę i nazwę. Zwróć uwagę, że niektóre malware ukrywają nazwy procesów pod nazwami legalnych procesów Windows. Na tym etapie bardzo ważne jest, aby unikać usuwania plików systemowych. Po zlokalizowaniu podejrzanego programu, który chcesz usunąć, kliknij prawym przyciskiem myszy na jego nazwie i wybierz „Delete".
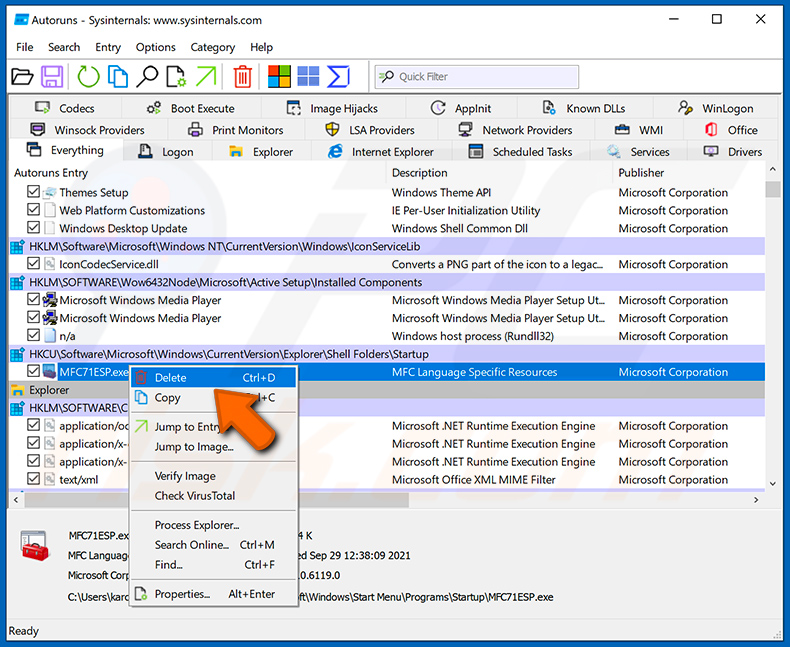
Po usunięciu malware za pomocą aplikacji Autoruns (co zapewnia, że malware nie będzie uruchamiane automatycznie przy następnym starcie systemu), powinieneś wyszukać nazwę malware na swoim komputerze. Przed kontynuowaniem koniecznie włącz wyświetlanie ukrytych plików i folderów. Jeśli znajdziesz nazwę pliku malware, koniecznie go usuń.
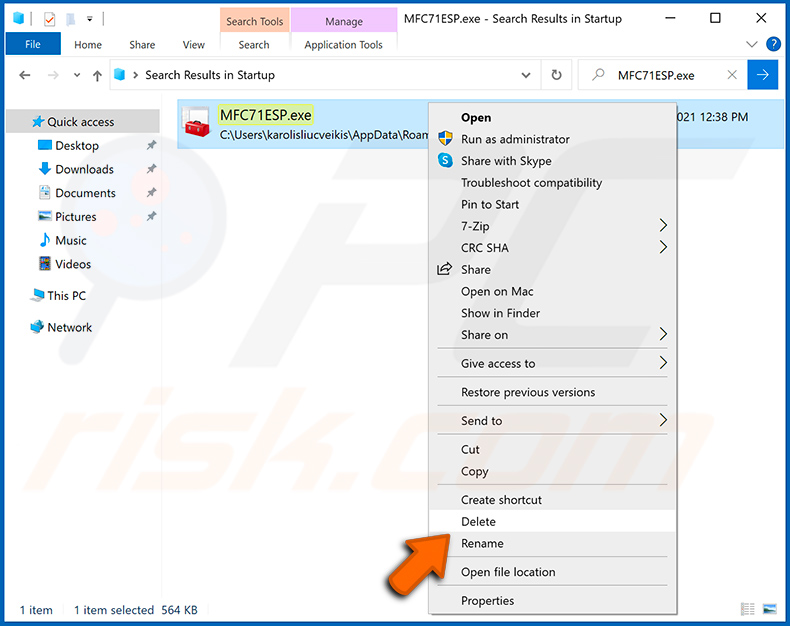
Uruchom ponownie komputer w trybie normalnym. Wykonanie tych kroków powinno usunąć wszelkie malware z Twojego komputera. Zwróć uwagę, że ręczne usuwanie zagrożeń wymaga zaawansowanych umiejętności komputerowych. Jeśli nie posiadasz tych umiejętności, pozostaw usuwanie malware programom antywirusowym i antymalware.
Te kroki mogą nie zadziałać w przypadku zaawansowanych infekcji malware. Jak zawsze, lepiej jest zapobiegać infekcji, niż próbować później usuwać malware. Aby zachować bezpieczeństwo komputera, instaluj najnowsze aktualizacje systemu operacyjnego i korzystaj z oprogramowania antywirusowego. Aby mieć pewność, że Twój komputer jest wolny od infekcji malware, zalecamy przeskanowanie go za pomocą Combo Cleaner Antivirus dla Windows.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware BambooToken, czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Formatowanie pozbędzie się BambooToken, ale usuwa również każdy plik na dysku. Lepiej najpierw przeprowadzić skanowanie za pomocą renomowanego narzędzia zabezpieczającego, takiego jak Combo Cleaner. W środowiskach biznesowych incydent należy również zgłosić zespołowi IT lub zespołowi ds. bezpieczeństwa, ponieważ inne systemy w sieci mogą być dotknięte.
Jakie są największe problemy, które może spowodować malware BambooToken?
BambooToken daje atakującym zdalny dostęp do zainfekowanego urządzenia, pozwalając im uruchamiać polecenia, kraść pliki i umieszczać dodatkowe malware. Na serwerach i systemach deweloperskich może to prowadzić do naruszeń danych oraz ataków na klientów i użytkowników organizacji.
Jaki jest cel malware BambooToken?
Celem BambooToken jest utrzymywanie otwartego ukrytego kanału do zainfekowanych maszyn, aby atakujący mogli zbierać informacje, przenosić pliki i uruchamiać polecenia, kiedy tylko zechcą. Jego system wtyczek pozwala operatorom dodawać nowe funkcje, prawdopodobnie w tym rejestrowanie naciśnięć klawiszy oraz przechwytywanie obrazu z kamery internetowej lub ekranu.
W jaki sposób malware BambooToken przedostał się do mojego komputera?
W systemie Windows BambooToken jest ładowany poprzez side-loading złośliwego pliku DLL do legalnego programu OnKey firmy Tendyron. Jest wykorzystywany w atakach ukierunkowanych na organizacje i serwery, głównie w Azji, a nie rozpowszechniany wśród użytkowników domowych za pośrednictwem spamu lub fałszywych plików do pobrania.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner może wykryć i usunąć większość znanych infekcji malware. Ponieważ ukryte zagrożenia, takie jak BambooToken, mogą chować się wewnątrz legalnego oprogramowania, zalecane jest przeprowadzenie pełnego skanowania systemu, aby upewnić się, że nic nie zostało pominięte.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję