
Jak usunąć backdoora SparroWocky z systemu operacyjnego
TrojanZnany również jako: SparroWocky trojan zdalnego dostępu

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest malware SparroWocky Backdoor?
SparroWocky to backdoor napisany w języku C++ i wdrażany przez FamousSparrow, powiązaną z Chinami grupę cyberszpiegowską. Zapewnia on ukryty, trwały dostęp do zainfekowanych komputerów i pozwala operatorom uruchamiać polecenia, przesyłać pliki, przechwytywać zrzuty ekranu oraz kierować ruch sieciowy przez skompromitowane maszyny.
Zgodnie z badaniami opublikowanymi przez ESET, SparroWocky pojawił się w sierpniu 2025 roku jako następca wcześniejszego implantu SparrowDoor grupy FamousSparrow. Grupa prowadzi operacje cyberszpiegowskie co najmniej od 2019 roku.
Kampania koncentrowała się głównie na organizacjach rządowych w Ameryce Łacińskiej. Do celów należą takie kraje jak Argentyna, Ekwador, Gwatemala, Honduras, Panama, Peru, Portoryko i Wenezuela. Wygląda na to, że grupa gromadzi informacje wywiadowcze związane z presją dyplomatyczną USA wpływającą na chińskie interesy gospodarcze w regionie.
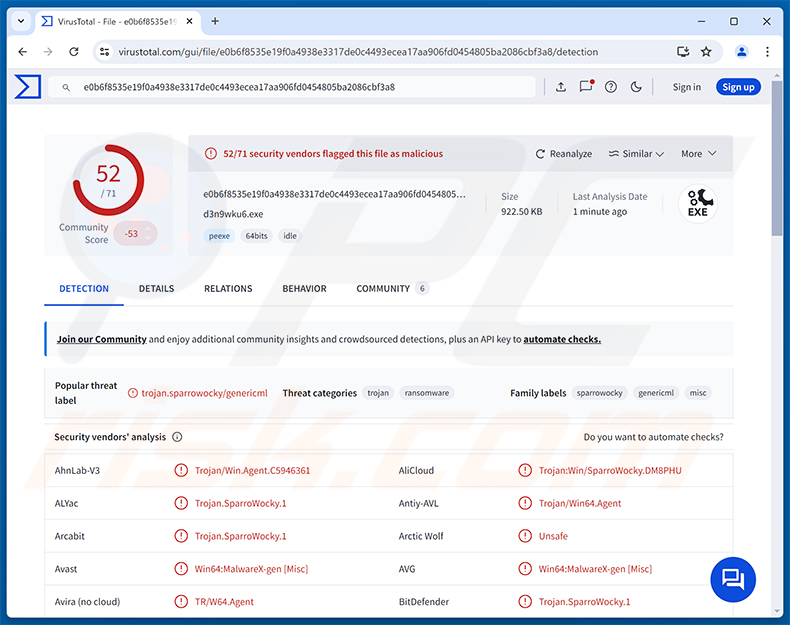
Przegląd SparroWocky Backdoor
SparroWocky komunikuje się ze swoim serwerem command and control (C2) za pośrednictwem połączeń szyfrowanych TLS, wykorzystując port 443 lub 8080. Malware obsługuje połączenia bezpośrednie, serwery proxy HTTP z uwierzytelnianiem Negotiate/Basic oraz tunelowanie przez proxy SOCKS5 z opcjonalnymi danymi uwierzytelniającymi.
Każda wiadomość z poleceniem jest szyfrowana za pomocą RC4 przy użyciu świeżego klucza dla każdej transmisji, co utrudnia inspekcję ruchu. ESET zidentyfikował co najmniej 18 używanych adresów serwerów C2, hostowanych u wielu dostawców, w tym LightNode, Kaopu Cloud i Cogent Communications.
Backdoor jest dostarczany za pomocą trzyczęściowego loadera, który opiera się na DLL side-loading. Legalny plik wykonywalny, złośliwa biblioteka DLL oraz zaszyfrowany plik ładunku współpracują ze sobą. Biblioteka DLL odszyfrowuje ładunek i mapuje go bezpośrednio do pamięci, więc sam backdoor nigdy nie jest zapisywany na dysku jako rozpoznawalny plik.
Możliwości SparroWocky Backdoor
SparroWocky obsługuje ponad 30 różnych poleceń. Może wykonywać polecenia powłoki i dowolne programy, przesyłać i pobierać pliki, kopiować, przenosić, zmieniać nazwy i usuwać pliki oraz wyliczać dyski, katalogi i aktywne sesje użytkowników na maszynie.
Zrzuty ekranu są przechwytywane co 500 milisekund. Aby ograniczyć ilość przesyłanych danych, do atakującego przesyłane są tylko te fragmenty ekranu, które zmieniły się między przechwyceniami. Backdoor może również uruchamiać procesy w sesji innego zalogowanego użytkownika oraz ładować pliki Beacon Object Files (BOF) bezpośrednio w pamięci w celu rozszerzenia swojej funkcjonalności.
Moduł proxy TCP pozwala atakującym kierować własny ruch sieciowy przez zainfekowaną maszynę. SparroWocky zbiera również dane systemowe - nazwę hosta, nazwę użytkownika, nazwę domeny, adresy IP i wersję systemu Windows - i przekazuje te informacje operatorowi po nawiązaniu połączenia.
Utrzymywanie się w systemie i unikanie wykrycia
SparroWocky ustanawia trwałość na jeden z dwóch sposobów, w zależności od poziomu uprawnień. Może zainstalować się jako usługa systemu Windows o nazwie ProcAuditManager lub dodać klucz uruchamiania Rejestru Windows o nazwie SnapCart pod HKLM lub HKCU.
Aby ukryć się przed oprogramowaniem zabezpieczającym, malware wykorzystuje SilentMoonwalk - technikę fałszującą stosy wywołań. Powoduje to, że monitorowane wywołania Windows API wydają się pochodzić z legalnych wątków systemowych, a nie ze złośliwego kodu, oszukując narzędzia monitorujące bezpieczeństwo.
SparroWocky przechwytuje również funkcję tworzenia wątków systemu Windows przy użyciu biblioteki MinHook, przekierowując wykonanie przez legalną funkcję systemu Windows w celu ukrycia prawdziwego celu każdego wątku. Dynamiczne rozwiązywanie API oznacza, że nazwy funkcji są rozwiązywane w czasie wykonywania przy użyciu niestandardowego algorytmu haszującego, więc w samym kodzie malware nie pojawiają się rozpoznawalne importy.
Gdy operatorzy zakończą pracę z celem, malware może usunąć własne wpisy zapewniające trwałość i usunąć powiązane pliki za pomocą wykonanego skryptu wsadowego, zacierając ślady przy wyjściu.
| Nazwa | SparroWocky trojan zdalnego dostępu |
| Typ Zagrożenia | Backdoor, Trojan |
| Nazwy Wykrycia | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.SparroWocky.1), ESET-NOD32 (Win64/Agent.ASW Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win64/SparroWocky.DA!MTB), Pełna Lista (VirusTotal) |
| Objawy | Backdoory są zaprojektowane, aby ukradkiem przenikać do komputera ofiary i pozostawać w ukryciu, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne szczególne objawy. |
| Metody Dystrybucji | Wykorzystane luki w zabezpieczeniach serwerów, DLL side-loading, ataki ukierunkowane. |
| Szkody | Skradzione hasła i informacje bankowe, kradzież tożsamości, dodanie komputera ofiary do botnetu, dodatkowe infekcje, straty finansowe, przejęcie kont. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
SparroWocky Backdoor to wyrafinowane zagrożenie wykorzystywane w kampaniach szpiegowskich powiązanych z państwem. Daje atakującym pełną zdalną kontrolę nad zainfekowanymi maszynami, obsługuje rozbudowane operacje na plikach i nadzoru oraz wykorzystuje zaawansowane techniki, aby uniknąć wykrycia i analizy.
Ofiary są narażone na ryzyko obejmujące nieautoryzowany nadzór, długotrwałe naruszenie bezpieczeństwa wrażliwych systemów, eksfiltrację poufnych danych oraz wdrożenie dodatkowego malware. Każdy system, w którym wykryto infekcję, powinien zostać natychmiast oczyszczony. Więcej przykładów backdoorów to Mistic, Beagle i NANOREMOTE.
Jak SparroWocky Backdoor przeniknął do mojego komputera?
Jak udokumentowano przez BleepingComputer, FamousSparrow uzyskał początkowy dostęp, wykorzystując znane luki w zabezpieczeniach publicznie dostępnych serwerów Microsoft Exchange, w szczególności podatności ProxyLogon obecne w niezaktualizowanych instalacjach.
Po dostaniu się do środka atakujący wdrożyli SparroWocky przy użyciu DLL side-loading. Legalny plik wykonywalny jest umieszczany obok złośliwej biblioteki DLL i zaszyfrowanego pliku ładunku. Uruchomienie pliku wykonywalnego powoduje załadowanie biblioteki DLL, która odszyfrowuje i mapuje ładunek backdoora do pamięci bez zapisywania go na dysku.
Ogólniej rzecz biorąc, wyrafinowane backdoory takie jak SparroWocky mogą również pojawiać się poprzez ukierunkowane wiadomości phishingowe, naruszone usługi dostępu zdalnego i złośliwe instalatory oprogramowania. Aktualizowanie całego oprogramowania obsługującego serwery jest najbardziej bezpośrednim sposobem ograniczenia narażenia na tę klasę ataków.
Jak uniknąć instalacji malware?
Zachowaj ostrożność wobec nieoczekiwanych wiadomości e-mail i wiadomości, szczególnie tych zawierających załączniki lub linki. Pobieraj oprogramowanie wyłącznie z oficjalnych stron dostawców i zaufanych źródeł. Unikaj cracków, generatorów kluczy i pirackich treści, ponieważ są one częstymi nośnikami dystrybucji malware.
Aktualizuj system operacyjny i wszystkie zainstalowane aplikacje, ponieważ wiele ataków opiera się na niezałatanych lukach w zabezpieczeniach. Używaj renomowanego oprogramowania zabezpieczającego i regularnie przeprowadzaj skanowanie, aby wcześnie wykrywać zagrożenia. Jeśli uważasz, że komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować przeniknięte malware.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest SparroWocky Backdoor?
- KROK 1. Ręczne usuwanie malware SparroWocky Backdoor.
- KROK 2. Sprawdź, czy komputer jest czysty.
Jak ręcznie usunąć malware?
Ręczne usuwanie malware to skomplikowane zadanie - zwykle najlepiej pozwolić, aby programy antywirusowe lub anty-malware zrobiły to automatycznie. Aby usunąć to malware, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Jeśli chcesz usunąć malware ręcznie, pierwszym krokiem jest zidentyfikowanie nazwy malware, które próbujesz usunąć. Oto przykład podejrzanego programu uruchomionego na komputerze użytkownika:
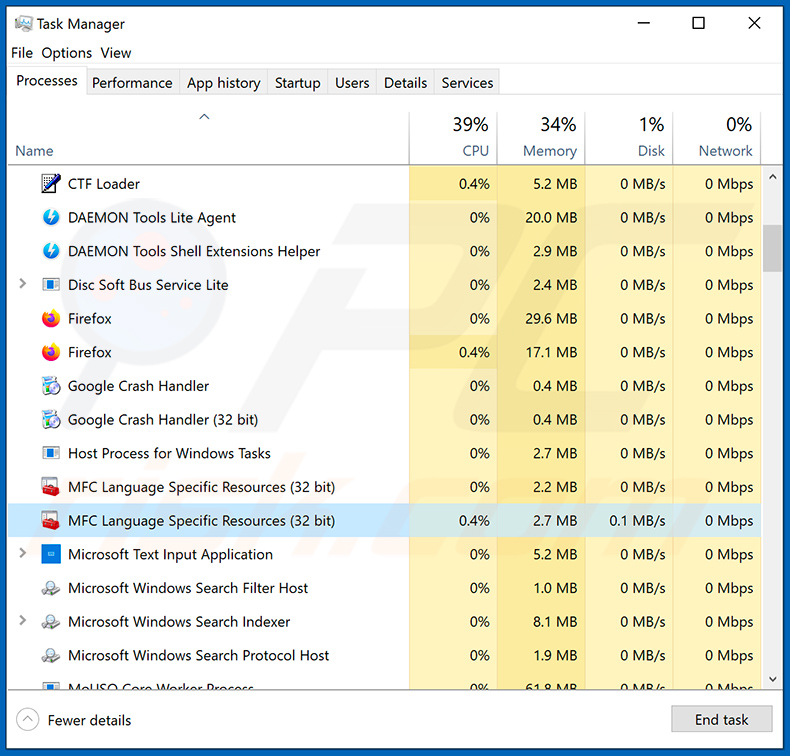
Jeśli sprawdziłeś listę programów uruchomionych na komputerze, na przykład za pomocą menedżera zadań, i zidentyfikowałeś program, który wygląda podejrzanie, powinieneś kontynuować, wykonując poniższe kroki:
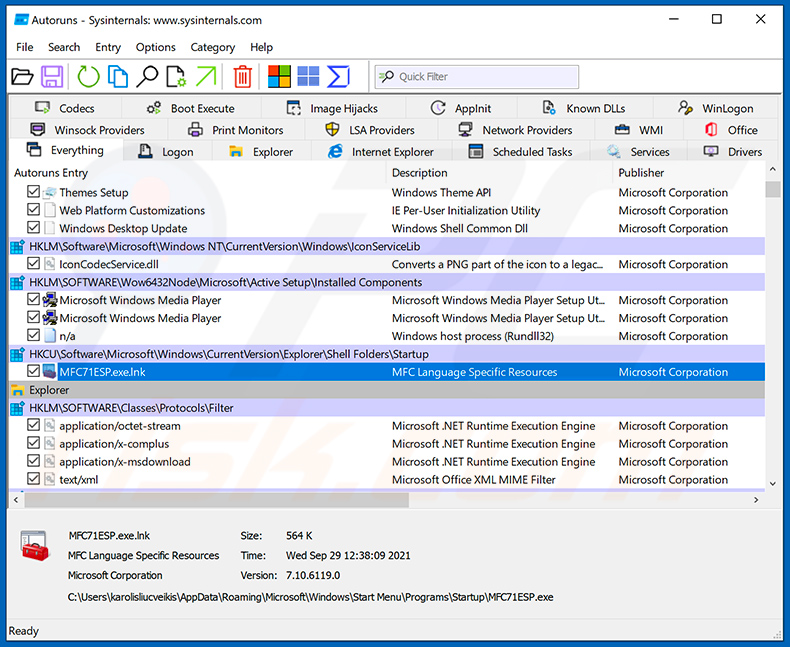
 Pobierz program o nazwie Autoruns. Program ten pokazuje aplikacje uruchamiane automatycznie, lokalizacje w Rejestrze i systemie plików:
 Uruchom ponownie komputer w trybie awaryjnym:
Użytkownicy Windows XP i Windows 7: Uruchom komputer w trybie awaryjnym. Kliknij Start, kliknij Zamknij, kliknij Uruchom ponownie, kliknij OK. Podczas procesu uruchamiania komputera naciśnij kilkakrotnie klawisz F8 na klawiaturze, aż zobaczysz menu Zaawansowane opcje systemu Windows, a następnie wybierz z listy Tryb awaryjny z obsługą sieci.
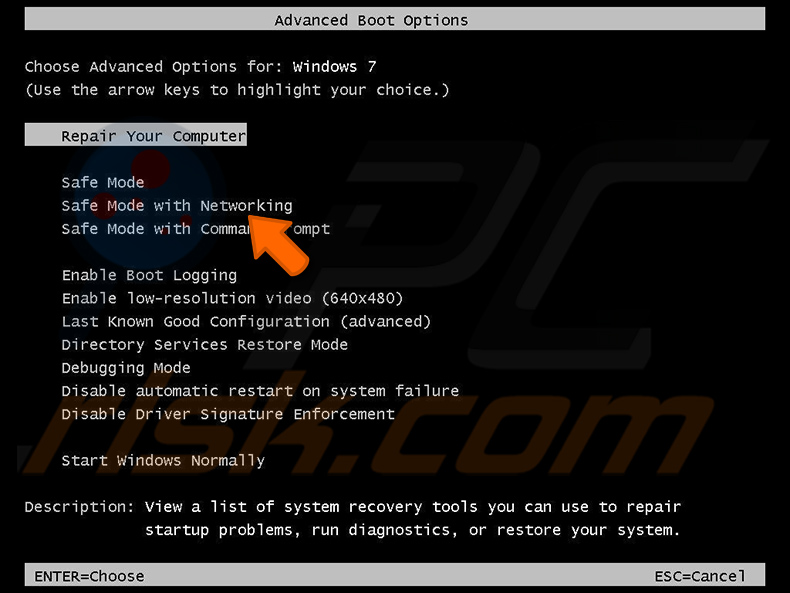
Film pokazujący, jak uruchomić Windows 7 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 8: Uruchom Windows 8 w trybie awaryjnym z obsługą sieci - przejdź do ekranu startowego Windows 8, wpisz Zaawansowane, w wynikach wyszukiwania wybierz Ustawienia. Kliknij Zaawansowane opcje uruchamiania, w otwartym oknie „Ogólne ustawienia komputera" wybierz Uruchamianie zaawansowane.
Kliknij przycisk „Uruchom ponownie teraz". Komputer zostanie teraz ponownie uruchomiony w „Menu zaawansowanych opcji uruchamiania". Kliknij przycisk „Rozwiąż problemy", a następnie kliknij przycisk „Opcje zaawansowane". Na ekranie opcji zaawansowanych kliknij „Ustawienia uruchamiania".
Kliknij przycisk „Uruchom ponownie". Komputer zostanie ponownie uruchomiony na ekranie Ustawienia uruchamiania. Naciśnij F5, aby uruchomić w trybie awaryjnym z obsługą sieci.
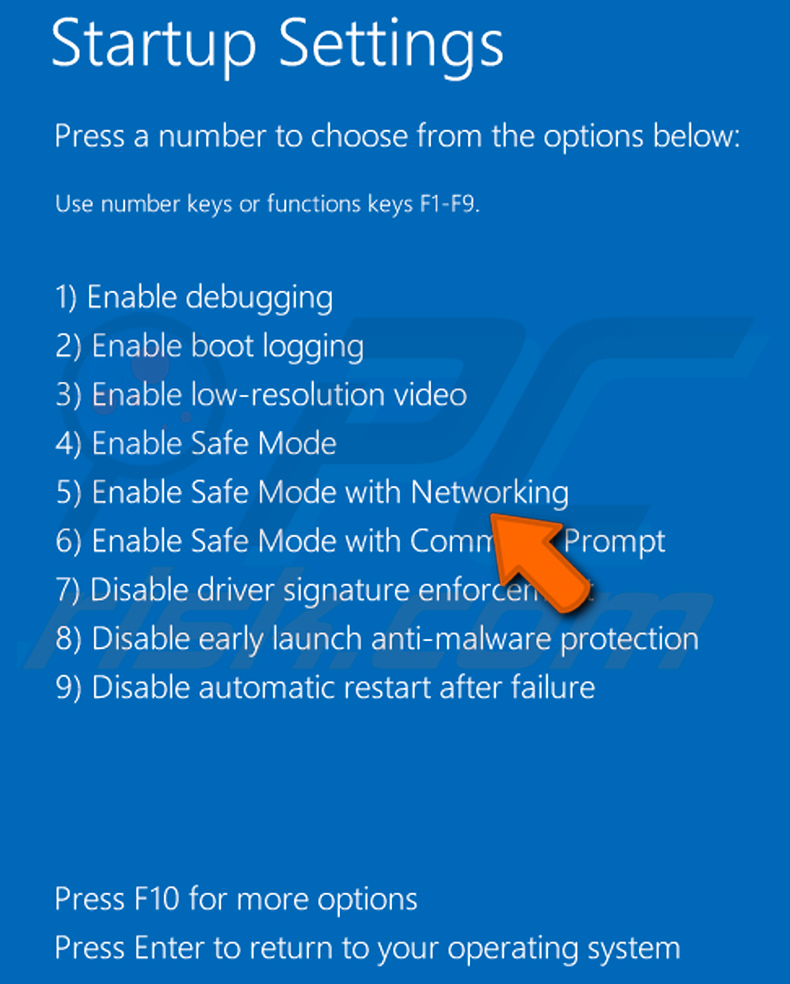
Film pokazujący, jak uruchomić Windows 8 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 10: Kliknij logo Windows i wybierz ikonę zasilania. W otwartym menu kliknij „Uruchom ponownie", przytrzymując klawisz „Shift" na klawiaturze. W oknie „wybierz opcję" kliknij „Rozwiąż problemy", następnie wybierz „Opcje zaawansowane".
W menu opcji zaawansowanych wybierz „Ustawienia uruchamiania" i kliknij przycisk „Uruchom ponownie". W następnym oknie należy kliknąć przycisk „F5" na klawiaturze. Spowoduje to ponowne uruchomienie systemu operacyjnego w trybie awaryjnym z obsługą sieci.
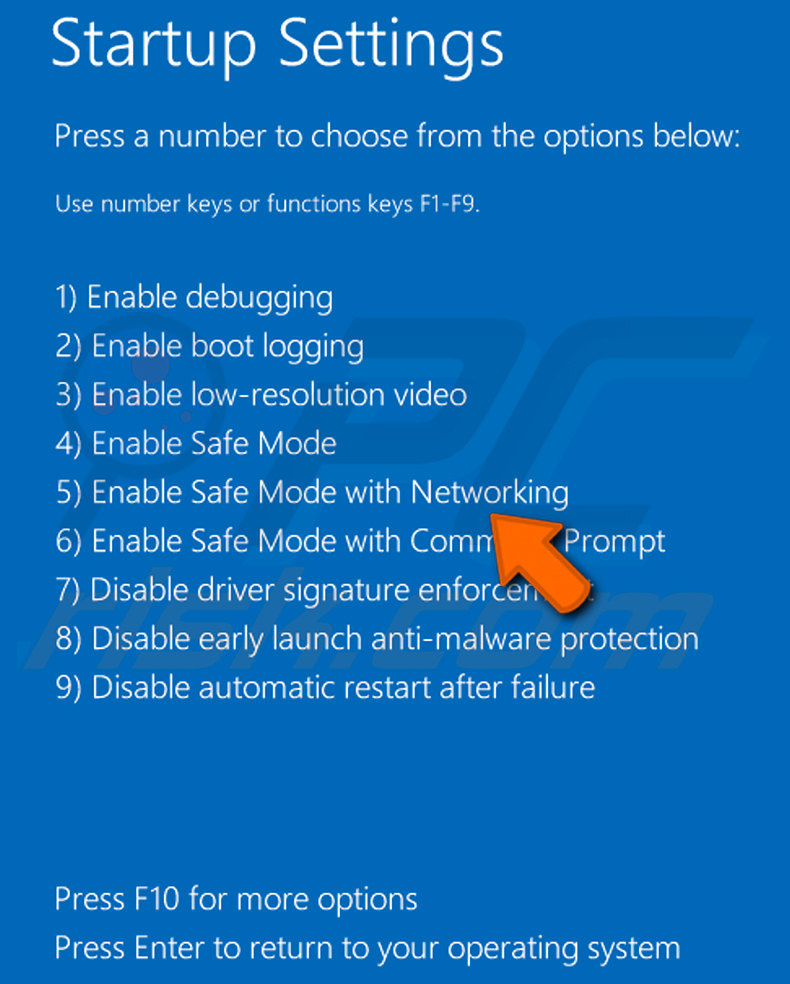
Film pokazujący, jak uruchomić Windows 10 w „Trybie awaryjnym z obsługą sieci":
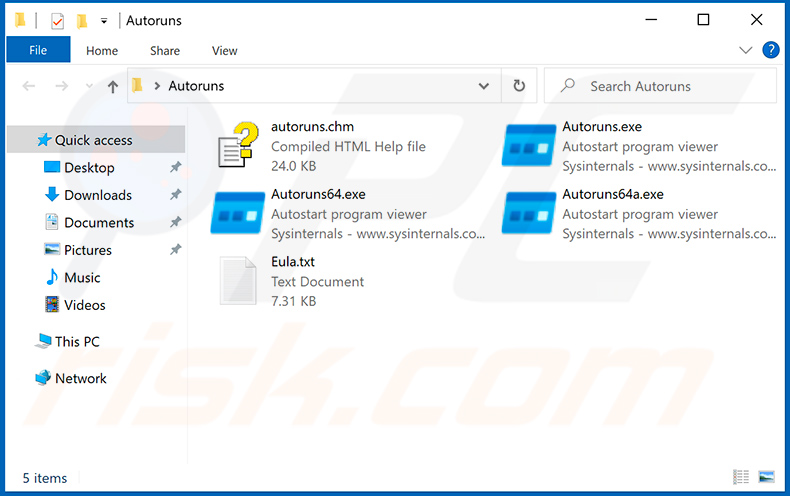
 Wypakuj pobrane archiwum i uruchom plik Autoruns.exe.
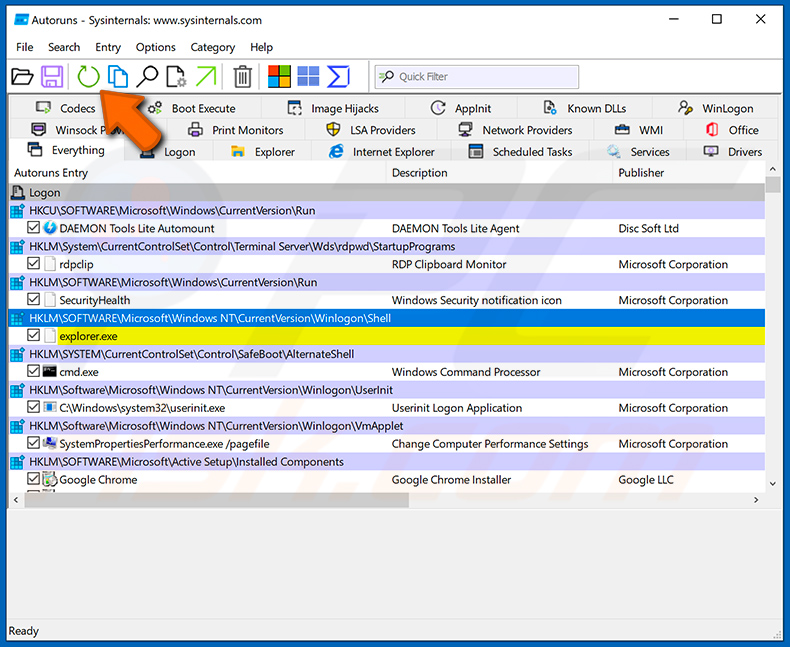
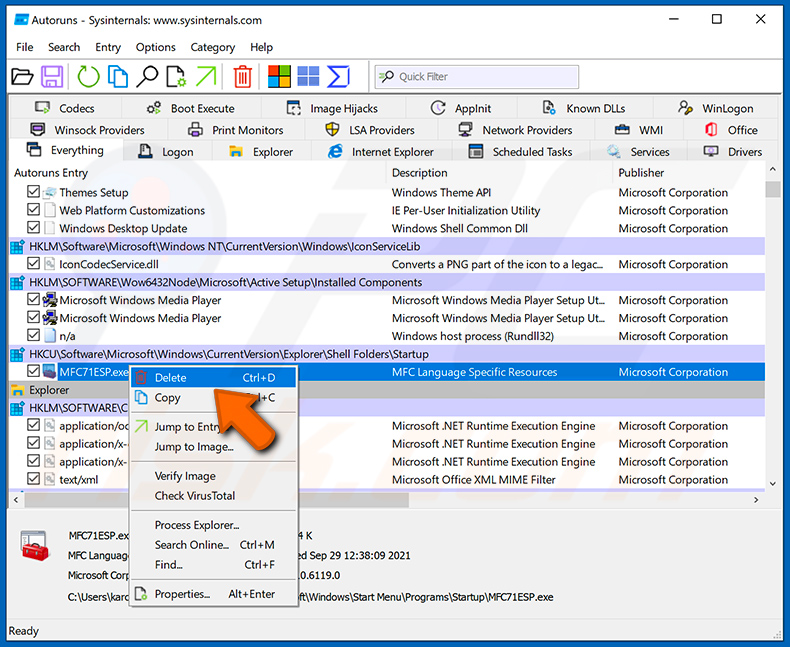
 W aplikacji Autoruns kliknij „Options" u góry i odznacz opcje „Hide Empty Locations" oraz „Hide Windows Entries". Po tej procedurze kliknij ikonę „Refresh".
 Sprawdź listę udostępnioną przez aplikację Autoruns i zlokalizuj plik malware, który chcesz wyeliminować.
Powinieneś zapisać jego pełną ścieżkę i nazwę. Pamiętaj, że niektóre malware ukrywają nazwy procesów pod legalnymi nazwami procesów systemu Windows. Na tym etapie bardzo ważne jest, aby unikać usuwania plików systemowych. Po zlokalizowaniu podejrzanego programu, który chcesz usunąć, kliknij prawym przyciskiem myszy na jego nazwę i wybierz „Delete".
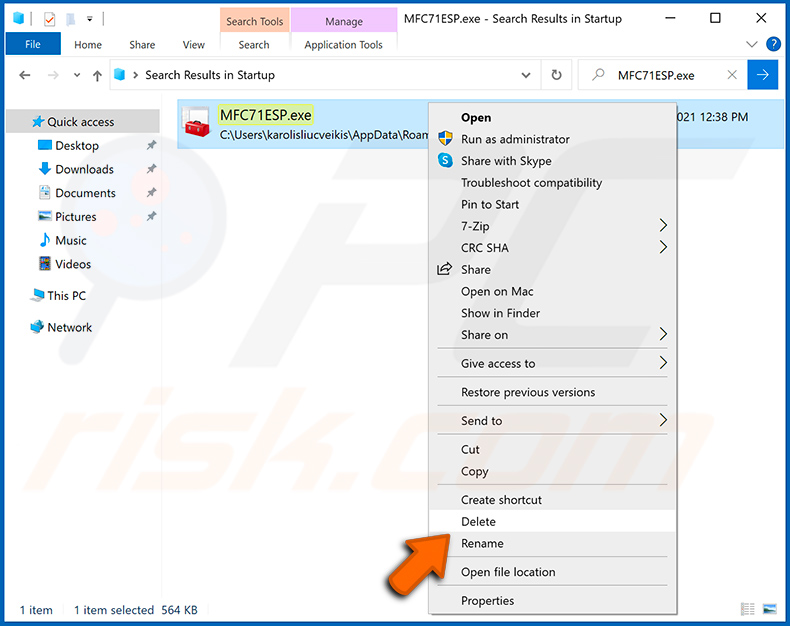
Po usunięciu malware za pomocą aplikacji Autoruns (co zapewnia, że malware nie uruchomi się automatycznie przy następnym starcie systemu), powinieneś wyszukać nazwę malware na komputerze. Pamiętaj, aby włączyć wyświetlanie ukrytych plików i folderów przed kontynuowaniem. Jeśli znajdziesz nazwę pliku malware, koniecznie go usuń.
Uruchom ponownie komputer w trybie normalnym. Wykonanie tych kroków powinno usunąć wszelkie malware z komputera. Pamiętaj, że ręczne usuwanie zagrożeń wymaga zaawansowanych umiejętności komputerowych. Jeśli nie posiadasz tych umiejętności, pozostaw usuwanie malware programom antywirusowym i anty-malware.
Te kroki mogą nie zadziałać w przypadku zaawansowanych infekcji malware. Jak zawsze, lepiej zapobiegać infekcji niż próbować usuwać malware później. Aby zapewnić bezpieczeństwo komputera, instaluj najnowsze aktualizacje systemu operacyjnego i używaj oprogramowania antywirusowego. Aby mieć pewność, że komputer jest wolny od infekcji malware, zalecamy przeskanowanie go za pomocą Combo Cleaner Antivirus dla Windows.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware SparroWocky Backdoor, czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Sformatowanie dysku usunie SparroWocky Backdoor, ale usunie również każdy zapisany na nim plik. Uruchomienie zaufanego narzędzia zabezpieczającego, takiego jak Combo Cleaner, jest zwykle lepszym pierwszym krokiem, ponieważ może wyeliminować infekcję bez niszczenia danych.
Jakie są największe problemy, które może spowodować malware SparroWocky Backdoor?
SparroWocky Backdoor daje atakującym pełną zdalną kontrolę nad zainfekowaną maszyną. Mogą oni eksfiltrować pliki, uruchamiać polecenia, monitorować aktywność za pomocą zrzutów ekranu i wdrażać dodatkowe malware - a wszystko to bez wiedzy ofiary.
Dalsze konsekwencje obejmują długotrwałe naruszenie bezpieczeństwa systemu, utratę wrażliwych lub poufnych danych oraz potencjalne przejęcie kont.
Jaki jest cel malware SparroWocky Backdoor?
SparroWocky Backdoor jest przeznaczony do szpiegostwa. Jego operatorzy używają go do utrzymywania trwałego, ukrytego dostępu do zainfekowanych systemów, aby móc wydawać polecenia, eksfiltrować pliki, przechwytywać zrzuty ekranu i prowadzić długoterminowy nadzór nad docelowymi organizacjami.
Jak malware SparroWocky Backdoor przeniknął do mojego komputera?
Głównym udokumentowanym wektorem dla SparroWocky Backdoor jest wykorzystanie podatności ProxyLogon w niezaktualizowanych serwerach Microsoft Exchange. Po uzyskaniu dostępu atakujący wdrażają backdoora przy użyciu techniki DLL side-loading.
Ogólniej rzecz biorąc, backdoory tego rodzaju mogą być również dostarczane poprzez wiadomości phishingowe, naruszone usługi dostępu zdalnego lub złośliwe instalatory oprogramowania.
Czy Combo Cleaner ochroni mnie przed malware?
Tak, Combo Cleaner może wykryć i usunąć większość znanych malware, w tym backdoory takie jak SparroWocky. Zaleca się przeprowadzenie pełnego skanowania systemu, aby upewnić się, że w systemie nie pozostały żadne komponenty infekcji.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję