
Jak usunąć ClosedQuorum RAT z systemu operacyjnego
TrojanZnany również jako: ClosedQuorum trojan zdalnego dostępu

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest złośliwe oprogramowanie ClosedQuorum?
ClosedQuorum to implant dla systemu Windows sklasyfikowany jako trojan, który łączy funkcjonalność trojana zdalnego dostępu (Remote Access Trojan, RAT) z kradzieżą danych uwierzytelniających i kryptowalut. Tym, co go wyróżnia, jest wykorzystanie komercyjnych modeli językowych AI do autonomicznego decydowania o kolejnym działaniu w ramach ataku, bez konieczności wysyłania poleceń przez ludzkiego operatora.
Po aktywacji złośliwe oprogramowanie odpytuje do czterech usług AI, zlicza ich odpowiedzi i wykonuje jedno z czterech predefiniowanych działań: kradzież danych uwierzytelniających, wstrzyknięcie złośliwego kodu, ustanowienie trwałości lub próbę ruchu bocznego. Skradzione dane są wysyłane do atakującego za pośrednictwem webhooka Discord, a nie konwencjonalnego serwera dowodzenia i kontroli.
Zgodnie z badaniami opublikowanymi przez Cisco Talos, ClosedQuorum jest pierwszym udokumentowanym implantem, który w pełni deleguje decyzje taktyczne modelom AI. Analizowane próbki zawierają zastępcze dane uwierzytelniające i w momencie pisania tego tekstu nie zgłoszono żadnych potwierdzonych wdrożeń w środowisku naturalnym.
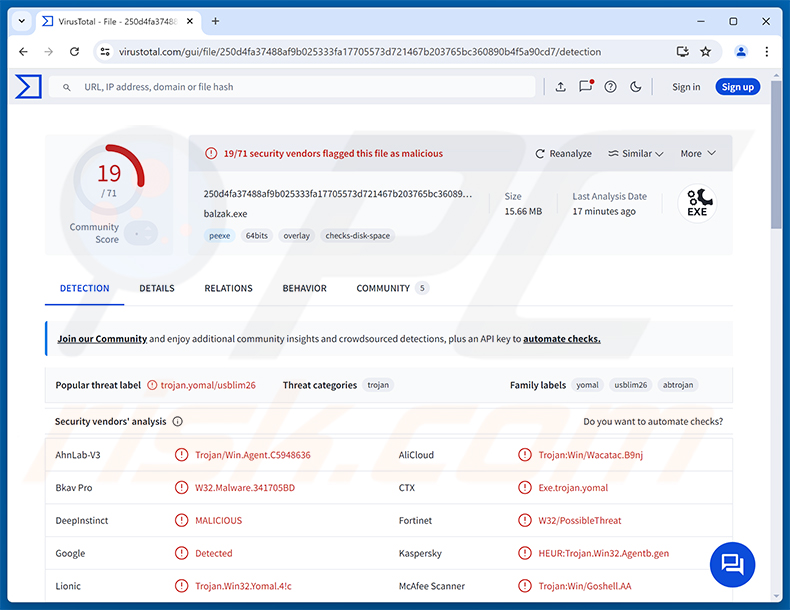
Przegląd ClosedQuorum
ClosedQuorum jest skompilowany w języku Go i działa w 64-bitowych systemach Windows. Zamiast kontaktować się z dedykowanym serwerem command-and-control, wysyła żądania do maksymalnie czterech komercyjnych dostawców AI: DeepSeek, Qwen, Mistral i Google Gemini.
Każdy model otrzymuje monit systemowy instruujący go, aby działał jako strateg malware i zwrócił jedną z czterech predefiniowanych decyzji: kraść, wstrzykiwać, utrwalać lub przemieszczać. Odpowiedzi są porównywane za pomocą głosowania większościowego. Jeśli wynik jest remisowy, DeepSeek ma priorytet rozstrzygający.
Ta architektura przenosi podejmowanie decyzji o ataku z operatora na komercyjną infrastrukturę AI. Malware może nadal autonomicznie wykonywać etapy ataku, nawet gdy żaden operator aktywnie go nie obserwuje, co Cisco Talos opisuje jako formę „przemieszczenia wysiłku".
Możliwości ClosedQuorum
Akcja kraść kieruje ClosedQuorum do zrzucenia danych uwierzytelniających z pamięci LSASS za pomocą funkcji MiniDumpWriteDump, wyodrębnienia zapisanych haseł i danych sesji z Chrome, Edge i Firefox oraz zebrania plików z oprogramowania portfeli kryptowalut i rozszerzeń przeglądarki, w tym MetaMask, Exodus i Ethereum.
Akcja wstrzykiwać wykonuje shellcode wewnątrz innego działającego procesu przy użyciu wstrzykiwania Early Bird APC lub process hollowing z techniką PEB-walk. Obie metody pozwalają malware uruchamiać kod pod przykrywką legalnego procesu.
Akcja utrwalać tworzy klucz Run w rejestrze Windows, rejestruje zaplanowane zadanie i konfiguruje subskrypcję zdarzeń WMI, która uruchamia się co 60 sekund. Te trzy mechanizmy działają niezależnie, co utrudnia całkowite wyeliminowanie infekcji.
Akcja przemieszczać jest przeznaczona do ruchu bocznego w sieci lokalnej. W próbkach analizowanych przez Cisco Talos ta opcja jest obecna w kodzie, ale niefunkcjonalna, co sugeruje, że jest zarezerwowana dla przyszłych kompilacji.
Ukrywanie się i eksfiltracja danych
Aby utrudnić monitorowanie behawioralne, ClosedQuorum nadpisuje funkcję EtwEventWrite, tłumiąc Event Tracing for Windows (ETW) - mechanizm rejestrowania, na którym wiele narzędzi bezpieczeństwa polega przy wykrywaniu podejrzanej aktywności.
Malware opóźnia swoją pierwszą akcję o pięć minut po uruchomieniu, a następnie odpytuje dostawców AI w losowych odstępach od pięciu do piętnastu minut. Ten harmonogram pomaga uniknąć środowisk analizy typu sandbox, które zazwyczaj uruchamiają próbki przez ustalony krótki okres.
ClosedQuorum maskuje się, używając nazw plików o tematyce Windows Update. Przed eksfiltracją skradzione dane są szyfrowane za pomocą AES-256-GCM przy użyciu klucza pochodzącego z daty, kodowane w Base64 i dzielone na fragmenty o wielkości 1900 bajtów przesyłane do operatora za pośrednictwem webhooka Discord.
| Nazwa | ClosedQuorum trojan zdalnego dostępu |
| Typ Zagrożenia | Trojan zdalnego dostępu (RAT), złodziej informacji, trojan |
| Nazwy Wykryć | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Pełna lista (VirusTotal) |
| Objawy | Trojany zdalnego dostępu są zaprojektowane, aby ukradkiem infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne konkretne objawy. |
| Metody Dystrybucji | Wiadomości phishingowe, złośliwe instalatory oprogramowania, „cracki" oprogramowania, niewiarygodne źródła pobierania. |
| Szkody | Skradzione hasła i informacje bankowe, kradzież tożsamości, dodanie komputera ofiary do botnetu, dodatkowe infekcje, straty finansowe, przejęcie kont. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
ClosedQuorum to ukryte, samosterujące zagrożenie zdolne do kradzieży danych uwierzytelniających przeglądarki, haseł systemowych i danych portfeli kryptowalut, wstrzykiwania kodu do innych procesów oraz utrzymywania stałego dostępu poprzez wiele niezależnych mechanizmów.
Jego pętla decyzyjna sterowana przez AI czyni go bardziej nieprzewidywalnym niż konwencjonalne malware: nie czeka na dane wejściowe od operatora i może samodzielnie kontynuować wykonywanie etapów ataku. Każda maszyna, na której wykryto infekcję ClosedQuorum, powinna zostać natychmiast oczyszczona.
Więcej przykładów RAT-ów to DarkTortilla, PEEP i PollCat.
W jaki sposób ClosedQuorum przeniknął do mojego komputera?
Zgodnie z dokumentacją Cisco Talos, ClosedQuorum wykorzystuje model dystrybucji typu credentials-as-a-service skierowany do operatorów przestępczych. Deweloperzy tworzą dostosowany plik binarny dla każdego nabywcy, osadzając w momencie kompilacji klucze API LLM tego operatora oraz adres URL webhooka Discord. Każda powstała kompilacja jest unikatowa, z własnym kanałem eksfiltracji.
Konkretne metody stosowane do dostarczania ClosedQuorum do końcowych ofiar nie zostały potwierdzone w analizowanych próbkach. Niemniej jednak malware tej kategorii jest powszechnie rozpowszechniany za pośrednictwem wiadomości phishingowych zawierających złośliwe załączniki, fałszywych stron pobierania podszywających się pod legalne oprogramowanie oraz zwodniczych reklam.
Inne typowe drogi dostarczania obejmują pirackie oprogramowanie i cracki aktywacyjne, platformy pobierania innych firm, malvertising oraz fałszywe monity o aktualizacji oprogramowania. Formaty plików powszechnie używane do pakowania takich ładunków obejmują archiwa ZIP, RAR, EXE i MSI.
Jak uniknąć instalacji malware?
Zachowaj ostrożność w przypadku nieoczekiwanych wiadomości e-mail, szczególnie tych zawierających załączniki lub linki od nieznanych nadawców. Pobieraj oprogramowanie wyłącznie z oficjalnych stron deweloperów i zweryfikowanych sklepów z aplikacjami. Unikaj pirackich treści, generatorów kluczy i narzędzi aktywacyjnych pochodzących z nieoficjalnych kanałów, ponieważ należą one do najczęstszych nośników dostarczania malware.
Utrzymuj system operacyjny i całe zainstalowane oprogramowanie w aktualnym stanie, ponieważ nieaktualne aplikacje są częstym celem ataków. Używaj renomowanego oprogramowania zabezpieczającego i regularnie skanuj system, aby wcześnie wykryć zagrożenia. Jeśli sądzisz, że Twój komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować przeniknięte malware.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest ClosedQuorum?
- KROK 1. Ręczne usuwanie malware ClosedQuorum.
- KROK 2. Sprawdź, czy Twój komputer jest czysty.
Jak ręcznie usunąć malware?
Ręczne usuwanie malware to skomplikowane zadanie - zazwyczaj najlepiej pozwolić, aby programy antywirusowe lub anty-malware zrobiły to automatycznie. Aby usunąć to malware, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Jeśli chcesz ręcznie usunąć malware, pierwszym krokiem jest zidentyfikowanie nazwy malware, które próbujesz usunąć. Oto przykład podejrzanego programu działającego na komputerze użytkownika:
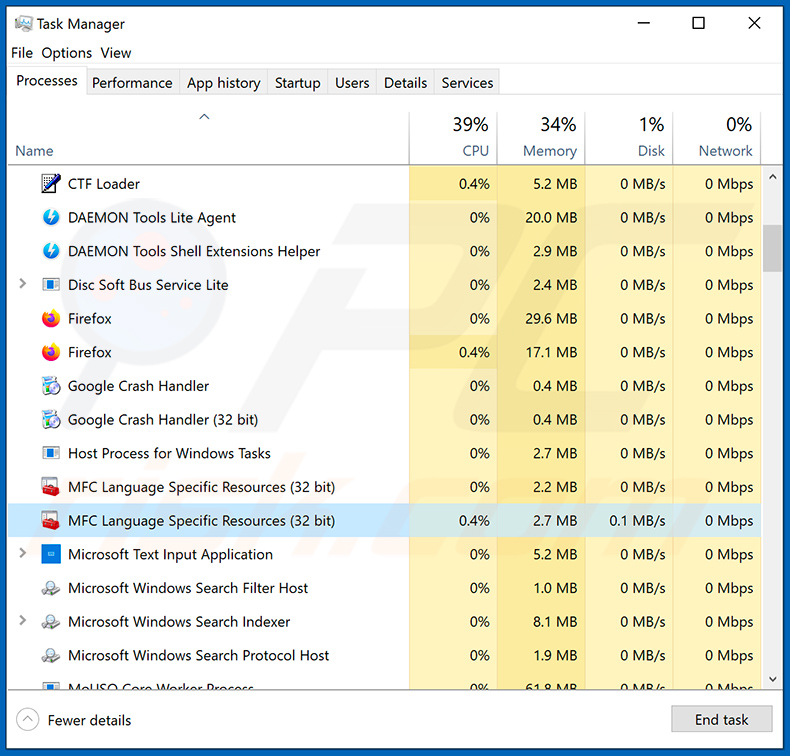
Jeśli sprawdziłeś listę programów działających na komputerze, na przykład za pomocą menedżera zadań, i zidentyfikowałeś program, który wygląda podejrzanie, powinieneś kontynuować z tymi krokami:
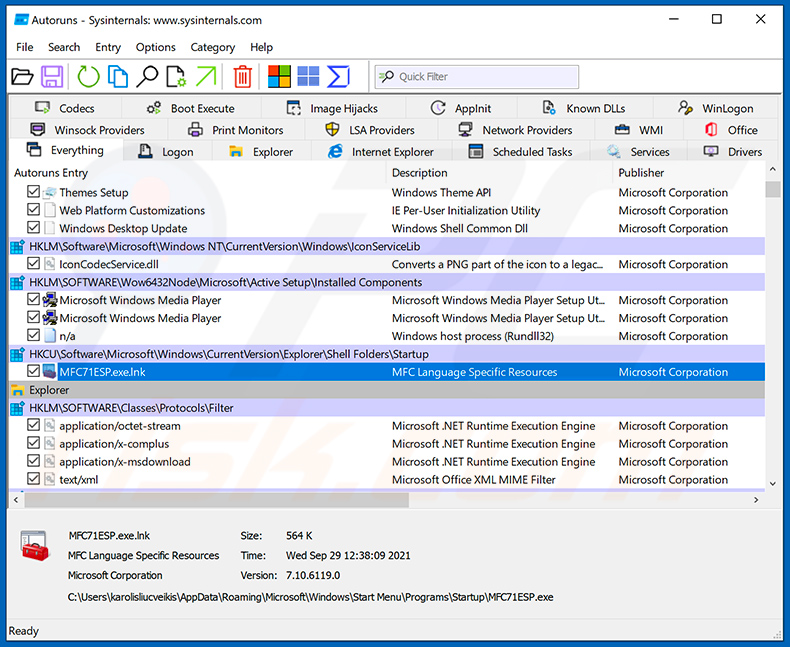
 Pobierz program o nazwie Autoruns. Ten program pokazuje aplikacje uruchamiane automatycznie, rejestr oraz lokalizacje systemu plików:
 Uruchom ponownie komputer w Trybie awaryjnym:
Użytkownicy Windows XP i Windows 7: Uruchom komputer w Trybie awaryjnym. Kliknij Start, kliknij Zamknij, kliknij Uruchom ponownie, kliknij OK. Podczas procesu uruchamiania komputera naciśnij klawisz F8 na klawiaturze kilka razy, aż zobaczysz menu Opcji zaawansowanych Windows, a następnie wybierz z listy Tryb awaryjny z obsługą sieci.
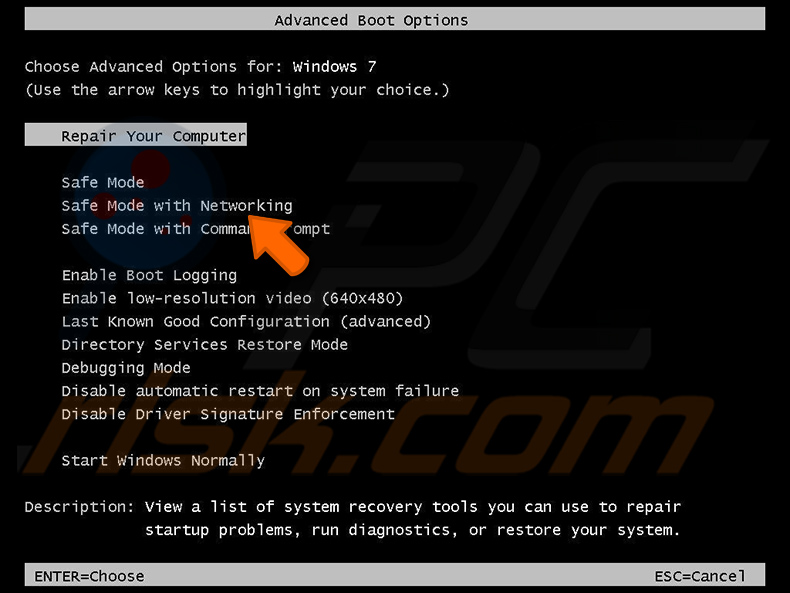
Film pokazujący, jak uruchomić Windows 7 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 8: Uruchom Windows 8 w Trybie awaryjnym z obsługą sieci - Przejdź do ekranu startowego Windows 8, wpisz Advanced, w wynikach wyszukiwania wybierz Ustawienia. Kliknij Zaawansowane opcje uruchamiania, w otwartym oknie „Ogólne ustawienia komputera" wybierz Uruchamianie zaawansowane.
Kliknij przycisk „Uruchom ponownie teraz". Komputer uruchomi się teraz ponownie do „Menu zaawansowanych opcji uruchamiania". Kliknij przycisk „Rozwiązywanie problemów", a następnie kliknij przycisk „Opcje zaawansowane". Na ekranie opcji zaawansowanych kliknij „Ustawienia uruchamiania".
Kliknij przycisk „Uruchom ponownie". Komputer uruchomi się ponownie do ekranu Ustawienia uruchamiania. Naciśnij F5, aby uruchomić w Trybie awaryjnym z obsługą sieci.
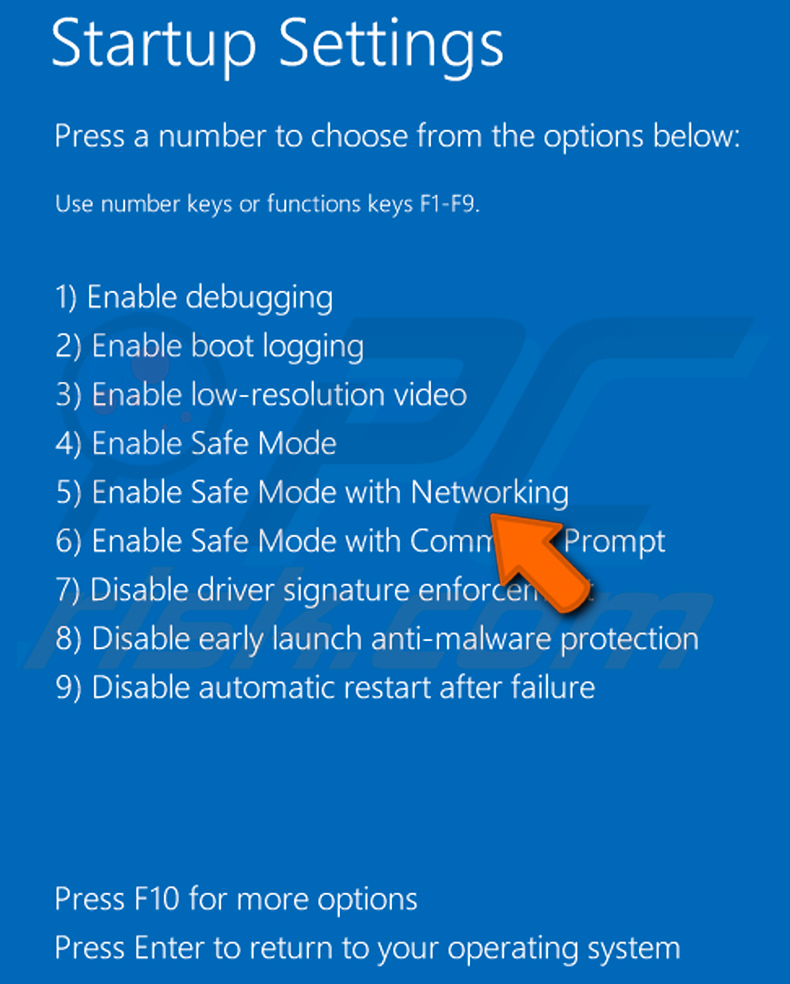
Film pokazujący, jak uruchomić Windows 8 w „Trybie awaryjnym z obsługą sieci":
Użytkownicy Windows 10: Kliknij logo Windows i wybierz ikonę zasilania. W otwartym menu kliknij „Uruchom ponownie", trzymając wciśnięty klawisz „Shift" na klawiaturze. W oknie „wybierz opcję" kliknij „Rozwiązywanie problemów", następnie wybierz „Opcje zaawansowane".
W menu opcji zaawansowanych wybierz „Ustawienia uruchamiania" i kliknij przycisk „Uruchom ponownie". W następnym oknie powinieneś kliknąć klawisz „F5" na klawiaturze. Spowoduje to ponowne uruchomienie systemu operacyjnego w trybie awaryjnym z obsługą sieci.
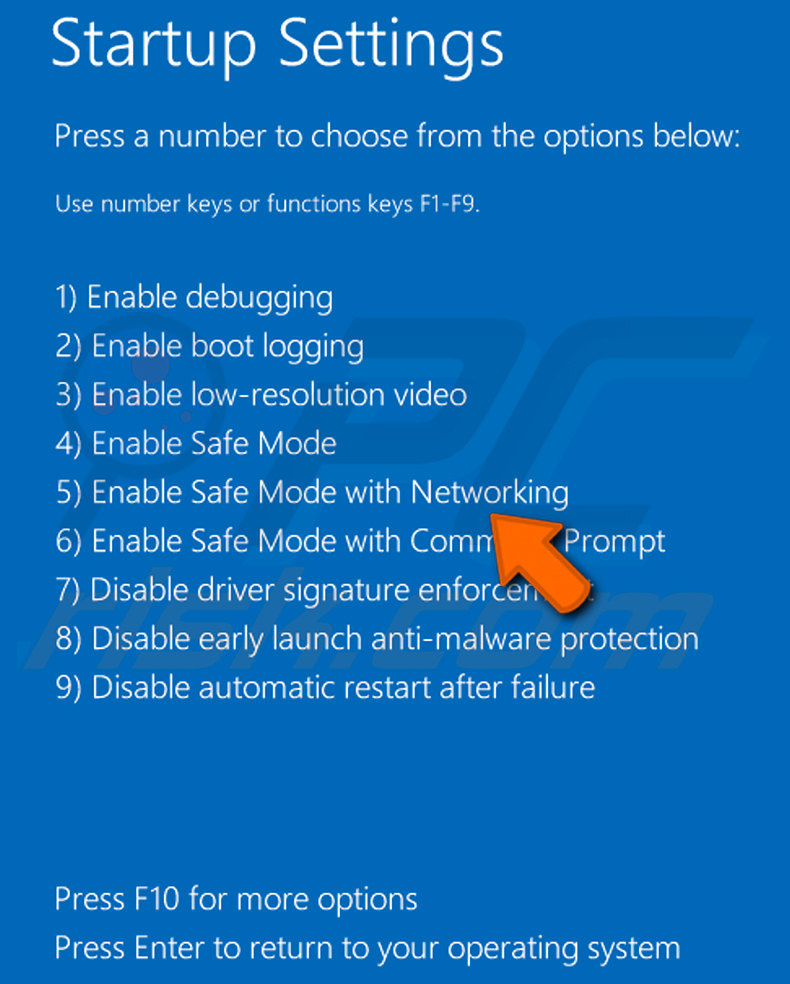
Film pokazujący, jak uruchomić Windows 10 w „Trybie awaryjnym z obsługą sieci":
 Rozpakuj pobrane archiwum i uruchom plik Autoruns.exe.
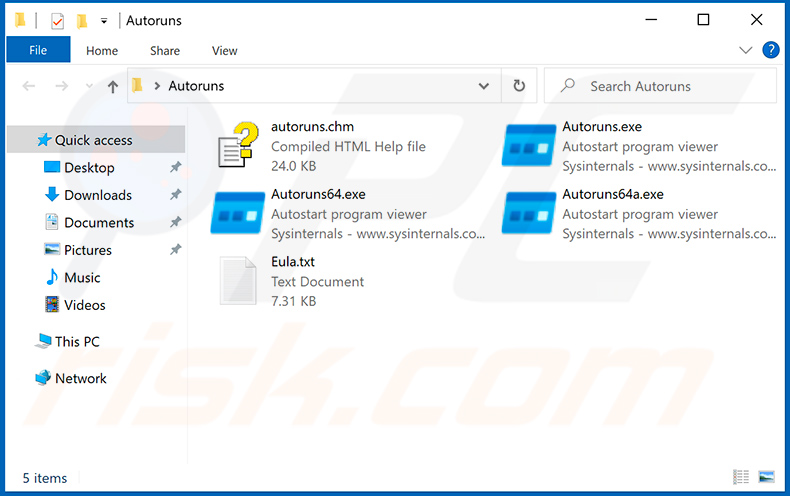
 W aplikacji Autoruns kliknij „Opcje" u góry i odznacz opcje „Ukryj puste lokalizacje" oraz „Ukryj wpisy Windows". Po tej procedurze kliknij ikonę „Odśwież".
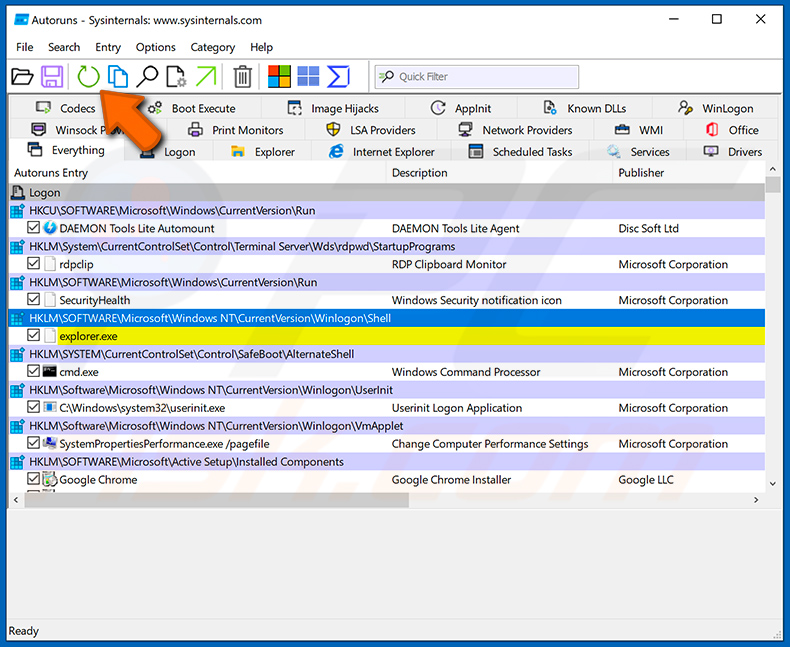
 Sprawdź listę dostarczoną przez aplikację Autoruns i zlokalizuj plik malware, który chcesz wyeliminować.
Powinieneś zapisać jego pełną ścieżkę i nazwę. Zwróć uwagę, że niektóre malware ukrywa nazwy procesów pod nazwami legalnych procesów Windows. Na tym etapie bardzo ważne jest, aby unikać usuwania plików systemowych. Po zlokalizowaniu podejrzanego programu, który chcesz usunąć, kliknij prawym przyciskiem myszy jego nazwę i wybierz „Usuń".
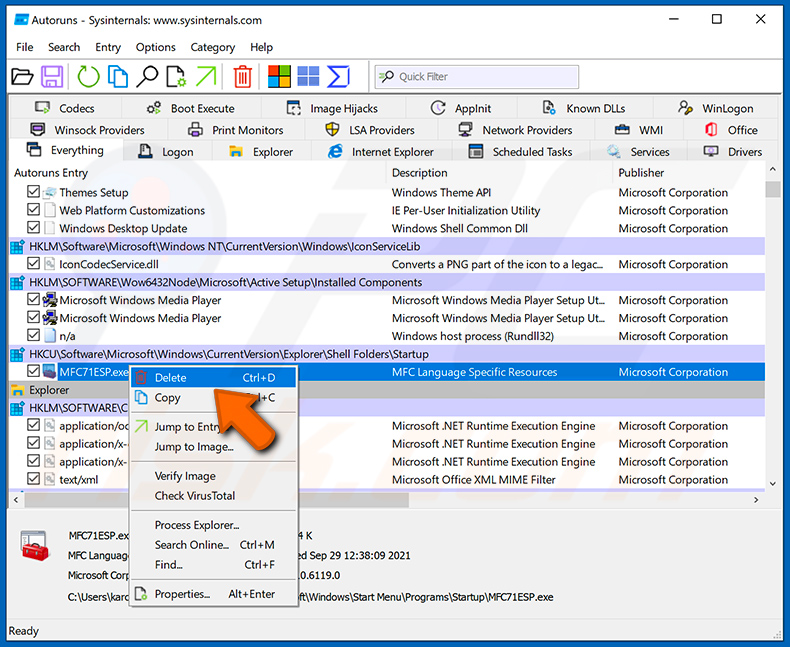
Po usunięciu malware za pomocą aplikacji Autoruns (co zapewnia, że malware nie uruchomi się automatycznie przy następnym starcie systemu), powinieneś wyszukać nazwę malware na swoim komputerze. Przed kontynuowaniem koniecznie włącz ukryte pliki i foldery. Jeśli znajdziesz nazwę pliku malware, koniecznie go usuń.
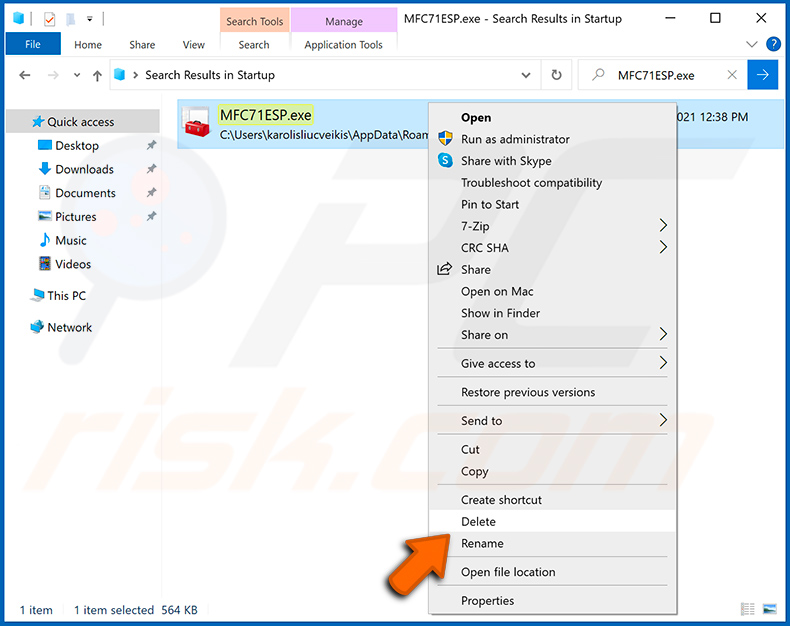
Uruchom ponownie komputer w normalnym trybie. Wykonanie tych kroków powinno usunąć wszelkie malware z Twojego komputera. Zwróć uwagę, że ręczne usuwanie zagrożeń wymaga zaawansowanych umiejętności komputerowych. Jeśli nie posiadasz tych umiejętności, pozostaw usuwanie malware programom antywirusowym i anty-malware.
Te kroki mogą nie zadziałać w przypadku zaawansowanych infekcji malware. Jak zawsze, lepiej zapobiegać infekcji niż próbować usunąć malware później. Aby zapewnić bezpieczeństwo komputera, instaluj najnowsze aktualizacje systemu operacyjnego i używaj oprogramowania antywirusowego. Aby mieć pewność, że Twój komputer jest wolny od infekcji malware, zalecamy przeskanowanie go za pomocą Combo Cleaner Antivirus dla Windows.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware ClosedQuorum, czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Formatowanie usunie ClosedQuorum, ale również wymaże każdy plik na dysku. Uruchomienie renomowanego narzędzia zabezpieczającego, takiego jak Combo Cleaner, jest w większości przypadków bezpieczniejszym pierwszym krokiem, ponieważ może wyeliminować infekcję bez niszczenia Twoich danych.
Jakie są największe problemy, które może spowodować malware ClosedQuorum?
ClosedQuorum może kraść hasła z przeglądarki, dane uwierzytelniające systemu oraz zawartość portfeli kryptowalut. Może również wstrzykiwać złośliwy kod do działających procesów i zakorzeniać się poprzez wiele mechanizmów utrwalania.
Te możliwości mogą prowadzić do przejęcia kont, strat finansowych z powodu skradzionych kryptowalut, kradzieży tożsamości oraz dostarczenia dodatkowego malware do zaatakowanej maszyny.
Jaki jest cel malware ClosedQuorum?
ClosedQuorum jest zaprojektowany do automatyzacji etapów ataku po włamaniu z wykorzystaniem podejmowania decyzji przez AI. Jego głównymi celami są kradzież danych uwierzytelniających i danych portfeli kryptowalut, z dodatkowymi możliwościami wstrzykiwania kodu, utrwalania i ruchu bocznego.
W jaki sposób malware ClosedQuorum przeniknął do mojego komputera?
ClosedQuorum jest sprzedawany operatorom przestępczym jako dostosowana kompilacja, gdzie każdy plik binarny zawiera unikatowe klucze API oraz kanał eksfiltracji. Faktyczne dostarczanie do ofiar prawdopodobnie odbywa się typowymi metodami, takimi jak wiadomości phishingowe, fałszywe pobrania oprogramowania, pirackie treści lub złośliwe reklamy.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner może wykryć i usunąć większość znanych malware. Ponieważ zagrożenia takie jak ClosedQuorum wykorzystują kilka niezależnych mechanizmów utrwalania, zaleca się przeprowadzenie pełnego skanowania systemu, aby upewnić się, że infekcja została całkowicie usunięta.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję