Instrukcje usuwania programó należących do rodziny malware Eternity
TrojanZnany również jako: Wirus Eternity

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest malware Eternity?
Odkryta przez Cyble Research Labs, Eternity to nazwa rodziny złośliwego oprogramowania. Jest ono aktywnie sprzedawane w sieci. Programiści Eternity używają usługi Telegram IM (wiadomości błyskawicznych) do sprzedawania swoich złośliwych produktów, a także zapewniania wsparcia i dostosowywania swoim kupującym. Telegram może być również wykorzystany przez osoby atakujące wykorzystujące programy Eternity jako serwer C&C (zarządzania i kontroli) i narzędzie do dystrybucji.
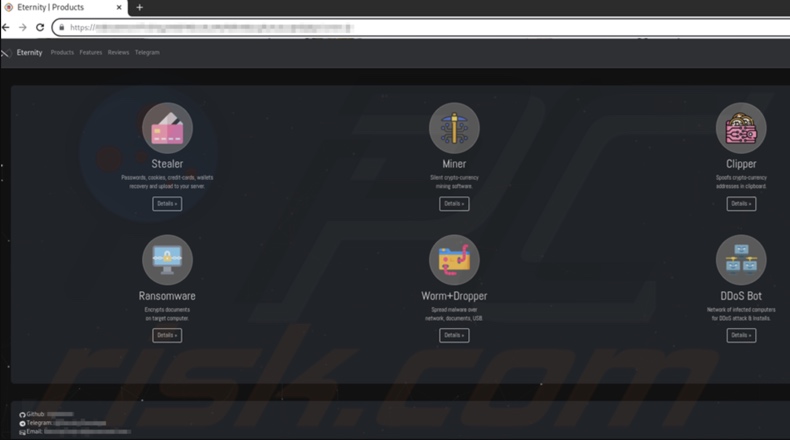
Obecnie ta rodzina złośliwego oprogramowania składa się ze złodzieja, robaka, koparki, clippera, ransomware i bota DDoS.
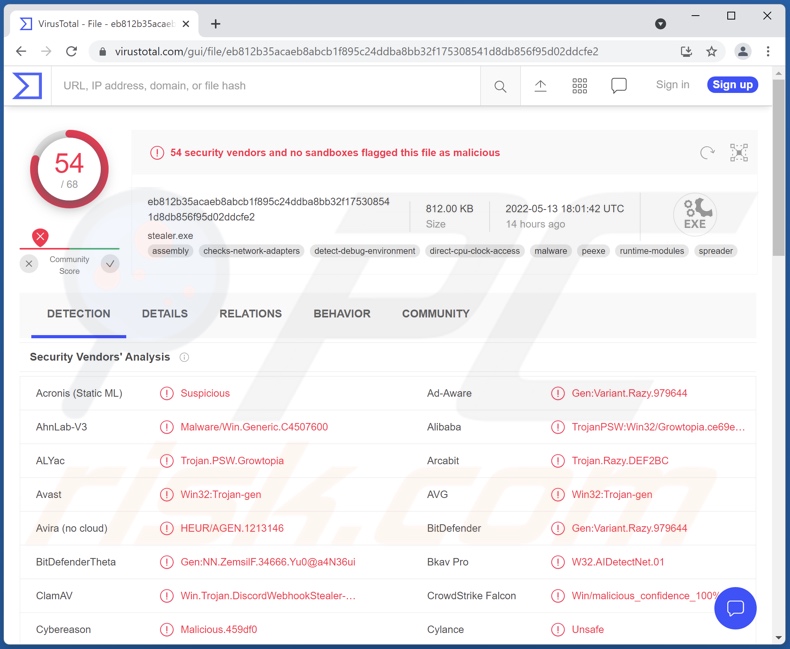
Przegląd malware Eternity
W czasie badań programiści Eternity aktywnie aktualizują i wspierają swoje oprogramowanie. W związku z tym, oprócz tego, że te programy można dostosowywać, infekcje mogą się różnić w zależności od ofiary. Przykładowo, cyberprzestępcy kupujący złośliwy program mogą zdecydować się na włączenie funkcji AntiVM do swojej kompilacji, które umożliwiają malware wykrycie, czy jest uruchamiane w środowisku wirtualnym.
Warto zauważyć, że złośliwe programy Eternity mają tendencję do bycia lekkimi (małymi rozmiarami), co w mniejszym stopniu obciąża systemy i zapewnia, że wykrycie z powodu poważnego spadku wydajności systemu byłoby mało prawdopodobnym scenariuszem.
Jak wspomniano we wstępie, wiele szkodliwych programów należy do rodziny malware Eternity. Złodzieje to rodzaj oprogramowania zaprojektowanego do wydobywania i eksfiltracji danych z zainfekowanej maszyny i zainstalowanych aplikacji. Złodziej Eternity może uzyskać następujące informacje z systemów — Credential Manager, Vault i hasła sieciowe.
Ten program jest również skierowany do różnych aplikacji: przeglądarek, menedżerów haseł, klientów poczty e-mail, komunikatorów, portfeli kryptowalutowych offline (zimnych portfeli), rozszerzeń kryptowalutowych przeglądarek, VPN, FTP i aplikacji związanych z grami (pełna lista). Z przeglądarek może wyodrębnić - internetowe pliki cookie, tokeny dostępu, historie przeglądania, zakładki, dane autouzupełniania, hasła, numery kart kredytowych itp.
Złośliwe oprogramowanie sklasyfikowane jako robak rozsyła się poprzez zainfekowane urządzenia za pośrednictwem plików, sieci i wymiennych urządzeń pamięci masowej. Robak Eternity działa również jako dropper – tj. infekuje zawartość złośliwym ładunkiem. Robak ten może rozsyłać się za pośrednictwem lokalnych plików (lista rozszerzeń), udostępnień dokonanych w sieci lokalnej, dysków w chmurze, dysków flash USB, zgodnych projektów Python oraz spamu w komunikatorach do kanałów i kontaktów ofiar.
Koparki kryptowalutowe to programy, które wykorzystują zasoby systemowe do generowania kryptowalut. Według materiałów promocyjnych koparka Eternity jest lekka, nie obciąża zainfekowanego systemu, może być niewidoczna w Menedżerze zadań Windows i automatycznie uruchamia się ponownie, jeśli jej proces zostanie przerwany. Koparka Eternity ma na celu generowanie kryptowaluty Monero, ale możliwe jest, że w przyszłości będzie kopać inne kryptowaluty.
Clippery zastępują dane skopiowane do schowka systemowego (bufor kopiuj-wklej). Clipper Eternity wykrywa, kiedy ofiara kopiuje adres portfela kryptowalutowego Bitcoin, Bitcoin Cash, Litecoin lub Zcash do schowka i zastępuje go adresem należącym do atakujących. Dlatego też, gdy ofiara dokonuje transakcji wychodzącej – kryptowaluta jest przesyłana cyberprzestępcom, a nie zamierzonemu odbiorcy. Podobnie jak koparka Eternity, ten clipper jest lekki i można go ukryć w Menedżerze zadań.
Ransomware to rodzaj złośliwego oprogramowania, które generuje zyski poprzez okupy uzyskiwane poprzez szyfrowanie plików ofiar i/lub blokowanie ekranów ich urządzeń. Ransomware Eternity jest konfigurowalne i lekkie. więcej informacji można znaleźć w artykule na ten temat.
Boty DDoS to złośliwe programy zdolne do uruchamiania ataków typu Distributed Denial-of-Service (ataki DDoS) - w których komputer, sieć, witryna lub odpowiedzi usługi są naruszone lub przeciążone aż do awarii, co czyni je niedostępnymi dla prawdziwych użytkowników. W chwili pisania tego tekstu bot Eternity DDoS jest wciąż w fazie rozwoju.
Podsumowując, te infekcje mogą prowadzić do trwałej utraty danych, poważnych problemów prywatności, strat finansowych i kradzieży tożsamości. Jeśli podejrzewasz, że twój system jest już zainfekowany malware Eternity, zdecydowanie zalecamy skorzystanie z programu antywirusowego, aby go bezzwłocznie usunąć.
| Nazwa | Wirus Eternity |
| Typ zagrożenia | Złośliwe oprogramowanie, trojan, złodziej, robak, clipper, koparka kryptowalut, oprogramowanie ransomware, bot DDoS. |
| Nazwy wykrycia (złodzieja) | Avast (Win32:Trojan-gen), Combo Cleaner (Gen:Variant.Razy.979644), ESET-NOD32 (wariant Win32/Packed.VMProtect.ACR), Kaspersky (HEUR:Trojan-PSW.MSIL.Growtopia.gen), Microsoft (Trojan:Win32/Skeeyah.A!rfn), Pełna lista wykrycia (VirusTotal) |
| Nazwy wykrycia (clippera) | Avast (Win32:PWSX-gen [Trj]), Combo Cleaner (Trojan.GenericKD.48969991), ESET-NOD32 (wariant MSIL/ClipBanker.AAJ), Kaspersky (HEUR:Trojan-Banker.MSIL.ClipBanker.gen), Microsoft (Trojan:MSIL/ClipBanker.DI!MTB), Pełna lusta wykrycia (VirusTotal) |
| Nazwy wykrycia (ransomware) | Avast (Win32:Trojan-gen), Combo Cleaner (Gen:Variant.Bulz.171562), ESET-NOD32 (wariant MSIL/Filecoder.ADX), Kaspersky (HEUR:Trojan-Ransom.MSIL.Crypmod.gen), Microsoft (Ransom:MSIL/CryptoLocker.DF!MTB), Pełna lista wykrycia (VirusTotal) |
| Nazwy wykrycia (robaka) | Avast (Win32:DropperX-gen [Drp]), Combo Cleaner (Gen:Variant.Lazy.165364), ESET-NOD32 (wariant MSIL/TrojanDropper.Agent.F), Kaspersky (HEUR:Trojan.MSIL.Miner.gen), Microsoft (Trojan:MSIL/AgentTesla.DA!MTB), Pełna lista wykrycia (VirusTotal) |
| Metody dystrybucji | Zainfekowane załączniki do wiadomości e-mail, złośliwe reklamy online, socjotechnika, pirackie oprogramowanie. |
| Zniszczenie | Skradzione hasła i informacje bankowe, kradzież tożsamości, trwała utrata danych, dodanie komputera ofiary do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Przykłady podobnego malware
Przeanalizowaliśmy tysiące próbek malware, a Burmilla, Stealerium i 000 Stealer to tylko kilka przykładów złodziei, Phorpiex (Trik), Forbix, Stalk - robaków, Sapphire, Kratos Silent Miner, Muse - koparek kryptowalutowych, Allcome, Extended Clipper, Frost Clipper - clipperów, Kekpop, LockData, Errz - ransomware, a NetDooka, Little Thief, Spectre - programów zdolnych do wdrażania ataków DDoS.
Należy podkreślić, że niezależnie od sposobu działania malware, jego obecność w systemie zagraża integralności urządzenia i bezpieczeństwu użytkownika. Dlatego kluczowe znaczenie ma usunięcie wszystkich zagrożeń natychmiast po ich wykryciu.
Jak Eternity dostało się na mój komputer?
Ponieważ malware Eternity jest oferowane do sprzedaży zarówno na swojej stronie sieciowej Tor, jak i na Telegramie – to, w jaki sposób jest rozsyłane, zależy od cyberprzestępców, którzy go w tym czasie używali.
Robak Eternity jest zdolny do samodzielnego rozsyłania się za pośrednictwem sieci lokalnych, lokalnych plików, dysków flash USB, skompilowanych projektów Pythona, dysków w chmurze, a także spamu Telegram i Discord. Ten robak może również umieszczać złośliwe ładunki.
Złodziej Eternity atakuje wiadomości e-mail, komunikatory i inne konta społecznościowe – które mogą być również wykorzystywane do dalszej dystrybucji malware.
Ogólnie rzecz biorąc, najczęstsze metody rozsyłania malware obejmują: pobrania drive-by (ukryte i zwodnicze), złośliwe załączniki i linki w e-mailach/wiadomościach spamowych, podejrzane źródła pobierania (np. witryny z bezpłatnym oprogramowaniem i stron trzecich, sieci udostępniania peer-to-peer itp.), nielegalne narzędzia aktywacji programów („łamania" zabezpieczeń), fałszywe aktualizacje i oszustwa internetowe.
Jak uniknąć instalacji malware?
Zdecydowanie zalecamy ostrożność w przypadku poczty przychodzącej. Nie należy otwierać załączników i linków zawartych w podejrzanych/nieistotnych e-mailach i wiadomościach, ponieważ może to spowodować infekcję systemu.
Ponadto wszystkie pobrania muszą być wykonywane z oficjalnych i zweryfikowanych kanałów. Innym zaleceniem jest, aby zawsze aktywować i aktualizować oprogramowanie za pomocą narzędzi zapewnionych przez legalnych programistów, ponieważ nielegalne narzędzia aktywacyjne („łamania" zabezpieczeń) i fałszywe aktualizacje mogą zawierać malware.
Musimy podkreślić znaczenie posiadania zainstalowanego i zaktualizowanego niezawodnego programu antywirusowego. Programy bezpieczeństwa muszą być używane do wykonywania regularnych skanów systemu oraz usuwania wykrytych zagrożeń i problemów. Jeśli uważasz, że twój komputer jest już zainfekowany, zalecamy wykonanie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć obecne malware.
Zrzut ekranu pliku zaszyfrowanego przez ransomware Eternity (bez dodatkowego rozszerzenia):
Wygląd notatki z żądaniem okupu utworzonej przez ransomware Eternity (GIF):
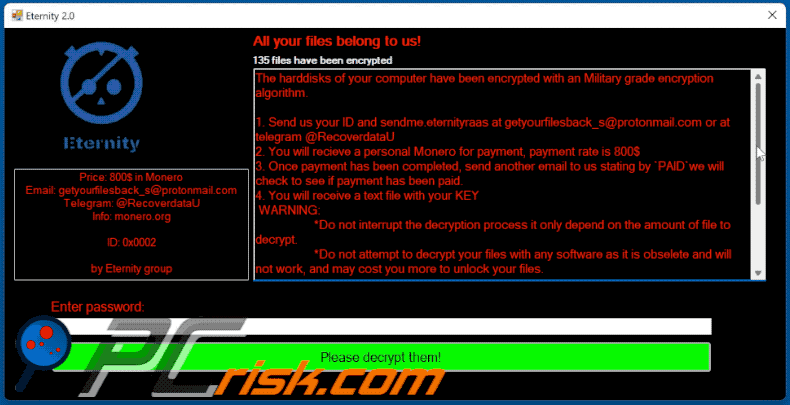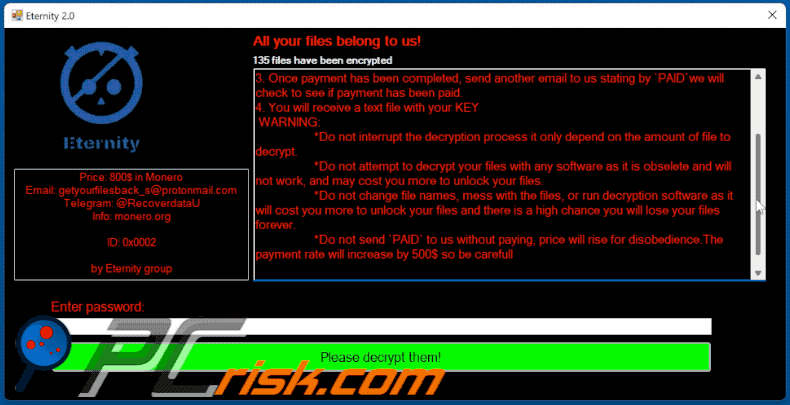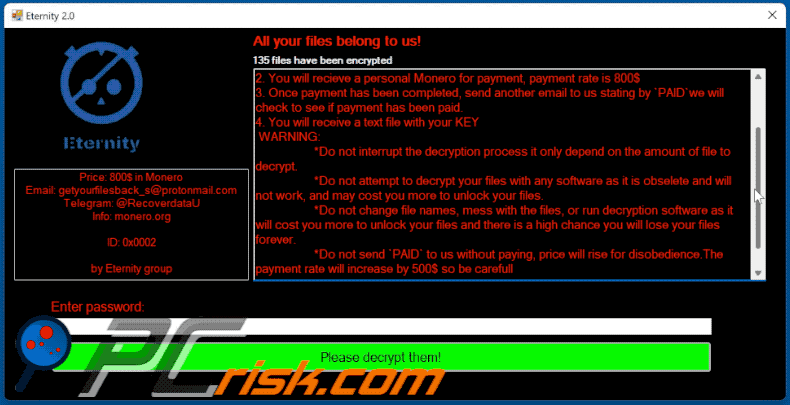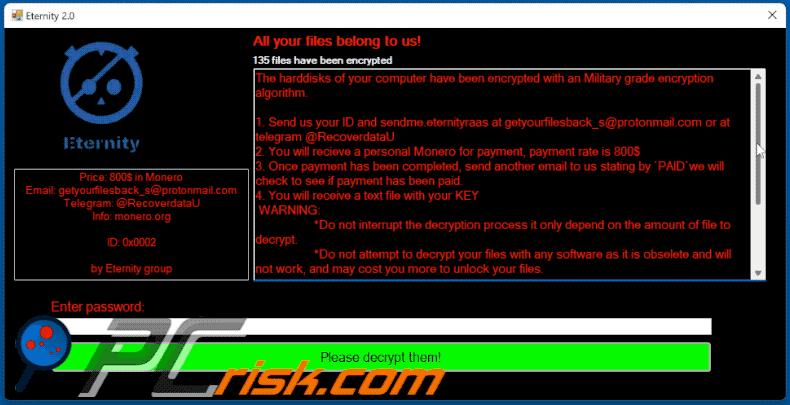
Tekst prezentowany w tej wiadomości:
Eternity 2.0
All your files belong to us!
- files have been encrypted
The harddisks of your computer have been encrypted with an Military grade encryption algorithm.
1. Send us your ID and sendme.eternityraas at getyourfilesback_s@protonmail.com or at telegram @RecoverdataU
2. You will recieve a personal Monero for payment, payment rate is 800$
3. Once payment has been completed, send another email to us stating by `PAID`we will check to see if payment has been paid.
4. You will receive a text file with your KEY
WARNING:
*Do not interrupt the decryption process it only depend on the amount of file to decrypt.
*Do not attempt to decrypt your files with any software as it is obselete and will not work, and may cost you more to unlock your files.
*Do not change file names, mess with the files, or run decryption software as it will cost you more to unlock your files and there is a high chance you will lose your files forever.
*Do not send `PAID` to us without paying, price will rise for disobedience.The payment rate will increase by 500$ so be carefull
by Eternity group
Price: 800$ in Monero
Email: getyourfilesback_s@protonmail.com
Telegram: @RecoverdataU
Info: monero.org
ID: -
by Eternity group
Enter password
[Please decrypt them!]
Zrzut ekranu strony Tor wykorzystywanej do promowania malware Eternity:
Lista aplikacji obieranych za cel przez złodzieja Eternity:
- Przeglądarki (wybrane, +20 więcej): Chrome, Firefox, Edge, Chromium, Opera, Internet Explorer, Vivaldi itp.
- Menedżery haseł (wybrane, +10 więcej): 1Password, BitWarden, KeePass, LastPass, NordPass, RoboForm itp.
- Klienty poczty e-mail: FoxMail, Thunderbird, Outlook, MailBird, PostBox.
- Klienci komunikacyjni: Telegram, Discord, Pidgin, WhatsApp, Signal, RamBox.
- Portfele kryptowalutowe offline (portfele zimne):: Atomic, Binance, BitcoinCore, Coinomi, DashCore, DogeCore, Electrum, Exodus, Guarda, Jaxx, LiteCore, MoneroCore, Wasabi, Zcash.
- Rozszerzenia kryptowalutowe przeglądarki (wybrane, +30 więcej): BinanceChain, Coinbase Wallet, MetaMask.
- Klienci VPN (wirtualnej sieci prywatnej: AzireVPN, EarthVPN, NordVPN, OpenVPN, ProtonVPN, WindscribeVPN.
- Klienci FTP (Protokołu Przesyłania Plików: FileZilla, CoreFTP, CyberDuck, Snowflake, WinSCP.
- Oprogramowanie związane z grami: OBS (klucze do transmisji), Steam (sesje), Twitch (sesje).
Funkcje wykorzystywane przez robaka Eternity do samodzielnego rozsyłania się:
- Pliki lokalne - .EXE, .ZIP, .BAT, .JAR, .PY, .DOCX, .XLSX, .PPTX, .PDF, .PNG, .MP3, .MP4;
- Udziały w sieci lokalnej;
- Dyski flash USB;
- Dyski w chmurze - GoogleDrive, DropBox, OneDrive;
- Skompilowane projekty w Pythonie;
- Spam komunikacyjny - Telegram, Discord.
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
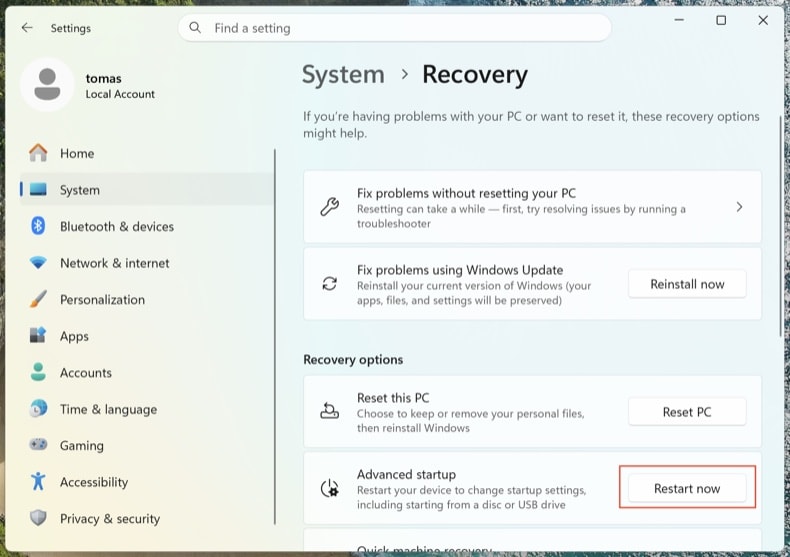
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
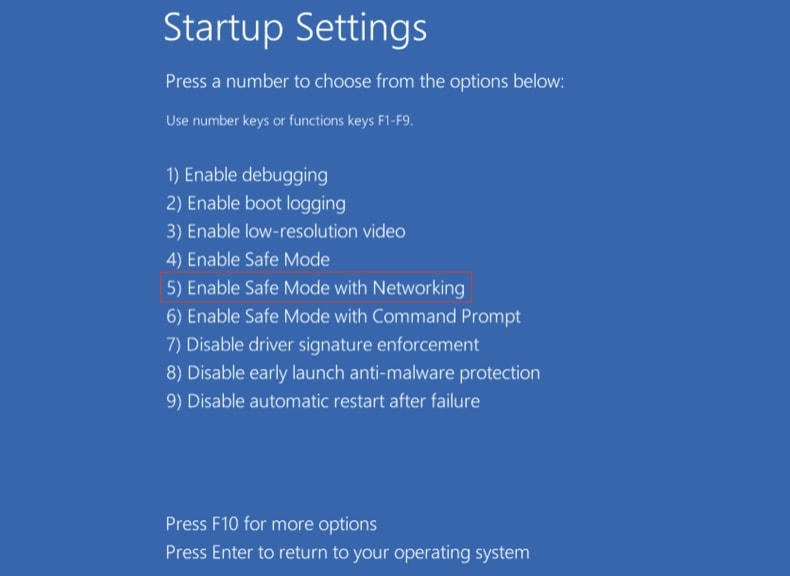
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
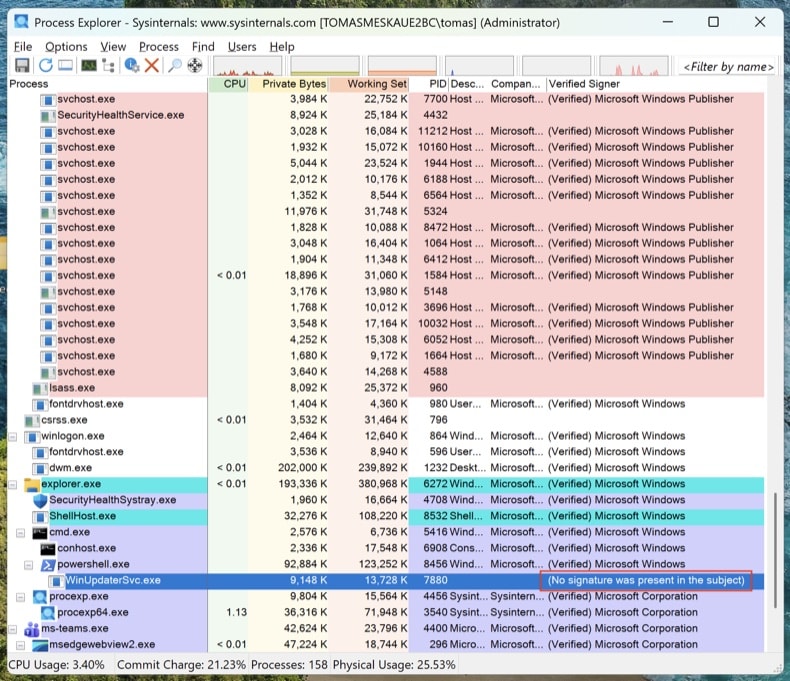
Sprawdź uruchomione procesy za pomocą Process Explorer
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
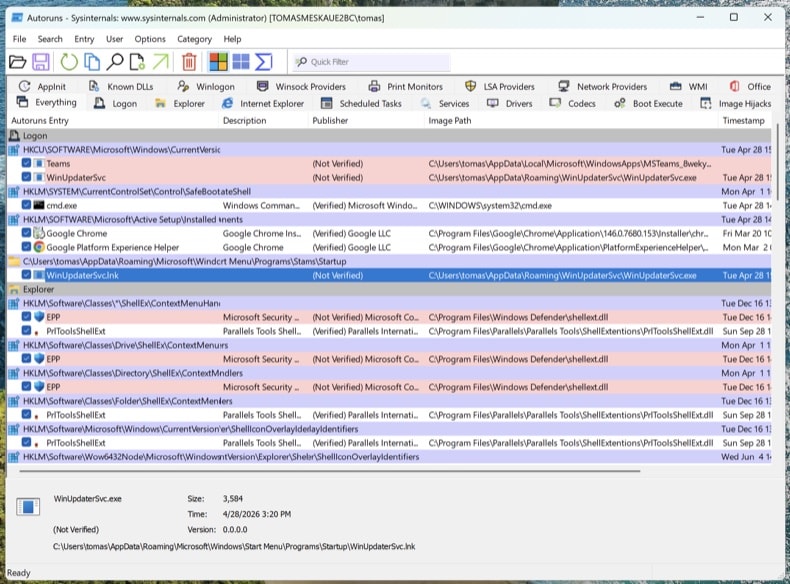
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
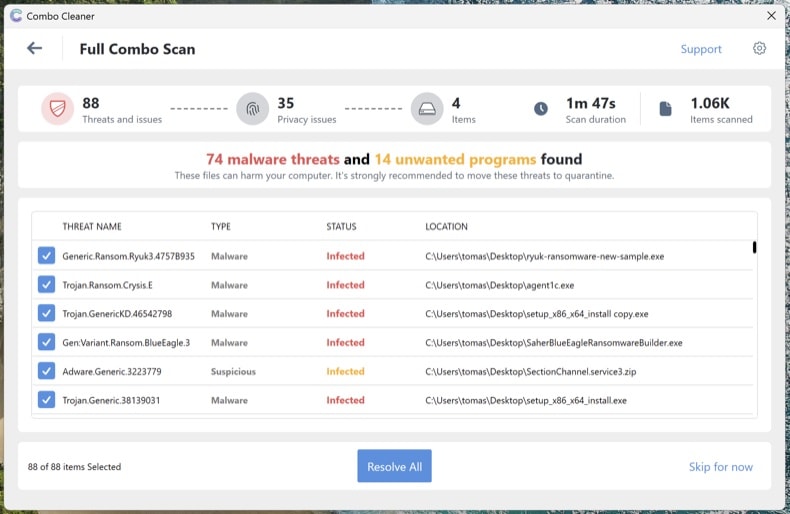
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
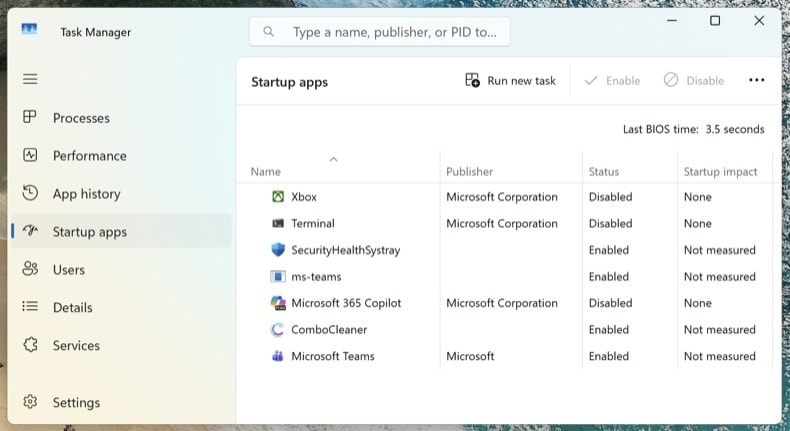
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware Eternity. Czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Nie, tak drastyczne środki nie są potrzebne do usunięcia malware Eternity.
Jakie są największe problemy, jakie może powodować złośliwe oprogramowanie Eternity?
Eternity to nazwa rodziny malware, która obejmuje szkodliwe programy o różnych funkcjonalnościach. Zdolności złośliwego programu i cele cyberprzestępców dyktują zagrożenia, jakie stwarza infekcja. Podsumowując, wszystkie złośliwe programy Eternity mogą powodować zmniejszenie wydajności systemu, trwałą utratę danych, poważne problemy z prywatnością, straty finansowe i kradzież tożsamości.
Jaki jest cel malware Eternity?
Zwykle złośliwe oprogramowanie jest wykorzystywane jako narzędzie do generowania przychodów. Jednak programy te mogą być również wykorzystywane do rozbawienia cyberprzestępców, zakłócania procesów (np. witryn, usług, firm itp.), przeprowadzania osobistych wendet, a nawet przeprowadzania ataków motywowanych politycznie/geopolitycznie.
Jak malware Eternity przeniknęło do mojego komputera?
Złośliwe oprogramowanie rozsyła się głównie poprzez pobrania drive-by, e-maile i wiadomości spamowe, nieoficjalne witryny i strony z bezpłatnym hostingiem plików, sieci udostępniania P2P, oszustwa internetowe, narzędzia do nielegalnej aktywacji programów („łamania" zabezpieczeń) i fałszywe aktualizacje. W szczególności robak Eternity (który może wstrzykiwać dodatkowe złośliwe programy) jest zdolny do samodzielnego rozsyłania się za pośrednictwem lokalnych plików, sieci lokalnych, wymiennych urządzeń pamięci masowej (dysków flash USB), dysków w chmurze, skompilowanych projektów Pythona i klientów komunikatorów.
Czy Combo Cleaner ochroni mnie przed malware?
Tak, Combo Cleaner może wykryć i usunąć prawie wszystkie znane infekcje malware. Należy podkreślić, że uruchomienie pełnego skanowania systemu ma kluczowe znaczenie, ponieważ wyrafinowane malware zwykle ukrywa się głęboko w systemie.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję