Narzędzia usuwania wirusów i spyware. lnstrukcje deinstalacji

Adware Lightening Media Player
Adware

Adware Lightening Media Player

Jak sama nazwa wskazuje, Lightening Media Player jest rzekomo odtwarzaczem multimediów, jednak ten program jest dystrybuowany poprzez dołączenie go do konfiguratorów instalacji innego oprogramowania. Zwykle użytkownicy przypadkowo pobierają i instalują te programy. Z tego powodu Lightening Media
RAT Ratty
Trojan

RAT Ratty

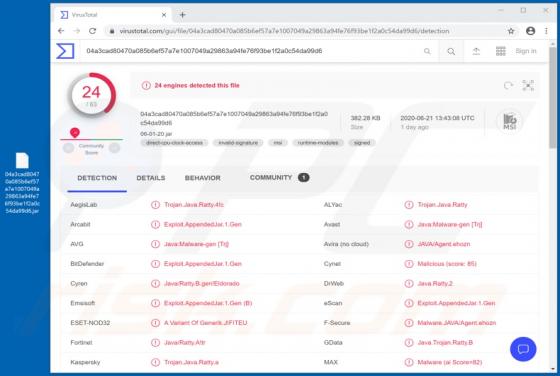
Ratty to złośliwy program sklasyfikowany jako narzędzie zdalnego dostępu (RAT). RATy używane do złośliwych celów są nazywane trojanami zdalnego dostępu. Malware Ratty to open source Java RAT. Ten trojan został udostępniony na platformie programistycznej GitHub i był silnie wspierany przez HackFo

Ransomware CALVO
Ransomware

Ransomware CALVO

Ransomware to rodzaj złośliwego oprogramowania, które szyfruje pliki (i zmienia ich nazwy) i generuje notatki z żądaniem okupu. Zazwyczaj żądanie okupu wygenerowane przez ransomware informuje ofiary, że nie mogą uzyskać dostępu do swoich plików bez odpowiedniego narzędzia odszyfrowującego, i zaw

Oszustwo Ethereum Giveaway
Phishing/Oszustwo

Oszustwo Ethereum Giveaway

Głównym celem oszustw związanych z rozdawaniem kryptowalut jest przekonanie niczego niepodejrzewających ludzi do wysłania oszustwom kryptowaluty. Zwykle oszuści próbują oszukać ludzi, aby uwierzyli, że mogą otrzymać dwa razy więcej kryptowaluty, niż wysłaliby. To szczególne oszustwo związane z g

Adware LaunchEntry (Mac)
Wirus Mac

Adware LaunchEntry (Mac)

Zazwyczaj użytkownicy nieumyślnie instalują aplikacje, takie jak LaunchEntry. Z tego powodu ta i inne tego typu aplikacje nazywane są potencjalnie niechcianymi aplikacjami (PUA). Badania pokazują, że aby nakłonić użytkowników do zainstalowania LaunchEntry, jej programiści używają fałszywego in

Adware SearchWebAid (Mac)
Wirus Mac

Adware SearchWebAid (Mac)

SearchWebAid to aplikacja typu adware z cechami porywacza przeglądarki. Ma na celu prowadzenie natrętnych kampanii reklamowych i modyfikowanie ustawień przeglądarki – w celu promowania (powodowania przekierowań) fałszywych wyszukiwarek. Ponadto, większość programów typu adware i porywaczy prze

Porywacz przeglądarki ProType (Mac)
Wirus Mac

Porywacz przeglądarki ProType (Mac)

Porywacz przeglądarki to forma potencjalnie niechcianej aplikacji (PUA), która zmienia ustawienia przeglądarki w celu promowania adresu fałszywej wyszukiwarki. ProType zmienia ustawienia przeglądarki na search.82paodatc.com. Ponadto, ten porywacz przeglądarki dodaje do przeglądarek Google Chro

Ransomware Combo
Ransomware

Ransomware Combo

Combo to nowy wariant z rodziny ransomware Dharma. Jest to złośliwe oprogramowanie zaprojektowane do blokowania dostępu do wszystkich danych poprzez szyfrowanie plików. Combo dodaje rozszerzenie „.combo", adres e-mail i identyfikator do każdego zainfekowanego (zaszyfrowanego) pliku. Na przykład

Porywacz przeglądarki Conf Search (Mac)
Wirus Mac

Porywacz przeglądarki Conf Search (Mac)

Porywacz przeglądarki to rodzaj aplikacji, która promuje fałszywą wyszukiwarkę (jej adres). Przechwytuje przeglądarkę, zmieniając jej ustawienia. Conf Search promuje adres conf-search.com. Ponadto, ten porywacz przeglądarki dodaje funkcję "Managed by your organization" w przeglądarkach Google

Oszustwo rozdania Cardano
Phishing/Oszustwo

Oszustwo rozdania Cardano

Cardano to nazwa legalnej platformy blockchain, a kryptowaluta działająca w jej sieci nazywa się ADA. W internecie jest wiele oszustw polegających na rozdawaniu kryptowalu, oferujących otrzymanie w „gratisie" określonej ilości kryptowaluty w zamian za wkład. Mówiąc najprościej, oszuści stojący z