

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem malware jest Dark Project?
Dark Project to ransomware, które szyfruje pliki w zainfekowanych systemach i żąda zapłaty za klucz deszyfrujący. Działa jako zagrożenie typu podwójnego wymuszenia: oprócz blokowania plików wykrada poufne dane firmowe i grozi ich opublikowaniem na stronie wycieku danych w sieci Tor, jeśli okup nie zostanie zapłacony.
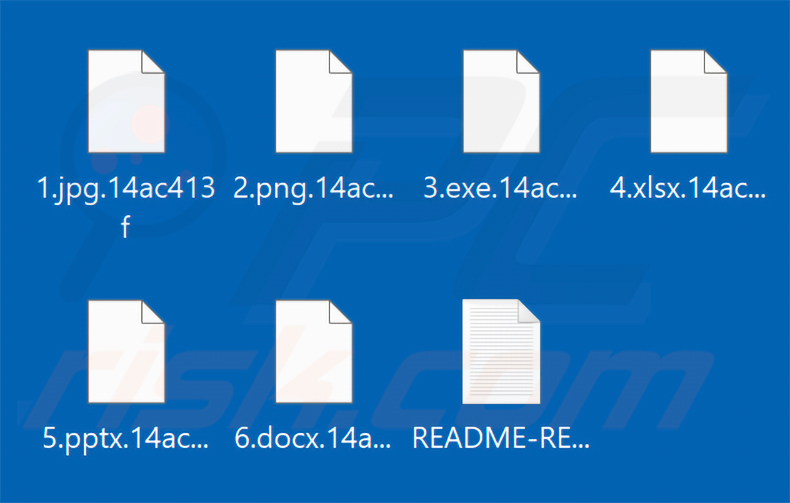
Dark Project dodaje do nazwy każdego zaszyfrowanego pliku losowe, 8-znakowe rozszerzenie alfanumeryczne. Na przykład plik o nazwie 1.jpg zmienia się w 1.jpg.14ac413f, 2.png w 2.png.14ac413f i tak dalej (konkretne znaki różnią się w zależności od infekcji). Po zaszyfrowaniu systemu malware umieszcza żądanie okupu w pliku tekstowym o nazwie README-RECOVERY-[random_string].txt.
Zrzut ekranu plików zaszyfrowanych przez Dark Project ransomware:
Przegląd notatki z żądaniem okupu Dark Project
Notatka z żądaniem okupu informuje ofiary, że cała sieć ich firmy została zaszyfrowana, a atakujący pobrali już poufne dane. Obejmują one dane osobowe pracowników, dokumentację finansową, dane klientów, faktury, budżety, raporty roczne i wyciągi bankowe.
Ofiary są ostrzegane, że odmowa współpracy spowoduje opublikowanie skradzionych danych na blogu grupy. Notatka wyraźnie zniechęca również do jakichkolwiek prób samodzielnego odzyskania danych, stwierdzając, że modyfikowanie zaszyfrowanych plików lub korzystanie z narzędzi innych firm spowoduje nieodwracalne uszkodzenia.
W celu odzyskania danych ofiary są instruowane, aby pobrać przeglądarkę Tor i odwiedzić adres .onion podany w notatce. Tam muszą wprowadzić dane logowania wraz z tokenem i sekretem. Jako zapasowy kanał kontaktu podano osobny adres „DataLeak site".
Przegląd Dark Project ransomware
Dark Project to ransomware stosujący podwójne wymuszenie, zaprojektowany do atakowania firm. Ofiary są poddawane jednocześnie dwóm rodzajom presji: zaszyfrowanym plikom, do których nie mają dostępu, oraz poufnym danym, które atakujący grożą upublicznić, jeśli płatność nie zostanie dokonana.
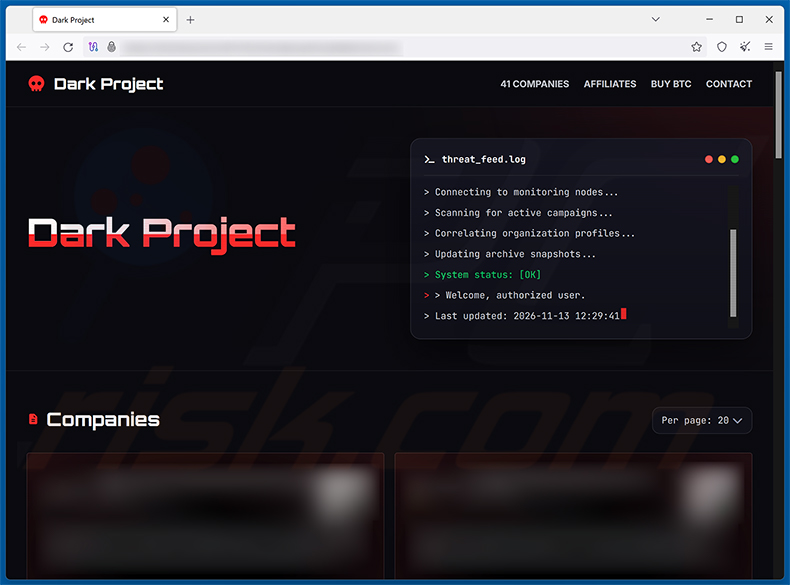
Grupa prowadzi w sieci Tor stronę z wyciekami danych, na której publikuje pliki skradzione ofiarom, które nie zapłaciły. Strona zawiera sekcję dla partnerów, co sugeruje, że Dark Project działa w modelu ransomware-as-a-service (RaaS) - modelu, w którym twórcy rekrutują innych cyberprzestępców do przeprowadzania ataków w zamian za udział w okupach.
Odzyskanie plików bez udziału atakujących w większości przypadków nie jest możliwe. Jedyną niezawodną alternatywą jest przywrócenie danych z czystej kopii zapasowej przechowywanej na odizolowanym lub odłączonym od sieci urządzeniu. Obecnie nie jest znane żadne darmowe narzędzie do odszyfrowania plików zaszyfrowanych przez Dark Project.
Zapłacenie okupu nie gwarantuje odzyskania danych. Cyberprzestępcy często przyjmują płatność i nigdy nie dostarczają działającego narzędzia deszyfrującego. Zdecydowanie odradzamy płacenie. Usunięcie ransomware zatrzymuje dalsze szyfrowanie, ale nie przywróci plików, które zostały już zablokowane.
Ransomware w ogóle
Ransomware istnieje w jednym celu: aby wyłudzać pieniądze poprzez blokowanie dostępu do plików. Bez kopii zapasowej ofiary, które odmawiają zapłaty, często nie mają możliwości odzyskania swoich danych.
Przez lata przeanalizowaliśmy tysiące programów ransomware. Podstawowe zachowanie jest spójne we wszystkich wariantach, ale różnią się one wysokością okupu oraz stosowanymi algorytmami szyfrowania symetrycznego lub asymetrycznego. Dodatkowymi przykładami ransomware są Black Lotus, Fraud i Ultimate.
Jak ransomware zainfekował mój komputer?
Grupy atakujące sieci firmowe często zaczynają od wykorzystania publicznie dostępnych usług, takich jak porty RDP, niezałatane luki w oprogramowaniu lub słabości VPN. Innym częstym punktem wejścia są skradzione lub złamane metodą brute-force dane logowania. Po uzyskaniu dostępu atakujący przemieszczają się po sieci, zanim wdrożą ransomware na szeroką skalę.
Ransomware jest również rozpowszechniany za pośrednictwem e-maili phishingowych, trojanów, pirackiego oprogramowania, nielegalnych narzędzi aktywacyjnych (cracków) oraz niewiarygodnych źródeł pobierania, takich jak strony z darmowym oprogramowaniem i sieci peer-to-peer.
Typy plików wykorzystywane do dostarczania ransomware obejmują pliki wykonywalne, skompresowane archiwa, dokumenty Microsoft Office z włączonymi makrami, pliki PDF oraz pliki JavaScript.
| Nazwa | Wirus Dark Project |
| Typ Zagrożenia | Ransomware, Wirus szyfrujący, Blokada plików |
| Rozszerzenie Zaszyfrowanych Plików | Losowe 8-znakowe rozszerzenie alfanumeryczne (np. „.14ac413f"; konkretne znaki różnią się w zależności od infekcji) |
| Wiadomość Z Żądaniem Okupu | README-RECOVERY-[random_string].txt |
| Dostępny Darmowy Deszyfrator? | Nie |
| Kontakt Z Cyberprzestępcami | Strona w sieci Tor (podana w notatce z żądaniem okupu) |
| Objawy | Nie można otworzyć plików przechowywanych na komputerze, wcześniej działające pliki mają teraz inne rozszerzenie (na przykład my.docx.locked). Na pulpicie wyświetlana jest wiadomość z żądaniem okupu. Cyberprzestępcy żądają zapłaty okupu (zwykle w bitcoinach) za odblokowanie plików. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail (makra), strony z torrentami, złośliwe reklamy. |
| Szkody | Wszystkie pliki są zaszyfrowane i nie można ich otworzyć bez zapłacenia okupu. Wraz z infekcją ransomware mogą zostać zainstalowane dodatkowe trojany kradnące hasła oraz inne infekcje malware. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Jak chronić się przed infekcjami ransomware?
Najskuteczniejsza ochrona łączy ostrożne nawyki w sieci z solidnymi praktykami bezpieczeństwa. Należy unikać otwierania załączników i klikania linków w niechcianych e-mailach, pobierać oprogramowanie wyłącznie z oficjalnych źródeł oraz trzymać się z dala od pirackich treści i narzędzi do łamania zabezpieczeń.
Wszystkie systemy operacyjne i aplikacje należy aktualizować najnowszymi poprawkami bezpieczeństwa. W miarę możliwości należy ograniczyć dostęp do usług pulpitu zdalnego i regularnie tworzyć kopie zapasowe ważnych danych przechowywane offline. Jeśli Pana/Pani komputer jest już zainfekowany Dark Project ransomware, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować ten ransomware.
Zrzut ekranu notatki z żądaniem okupu Dark Project („README-RECOVERY-[random_string].txt"):
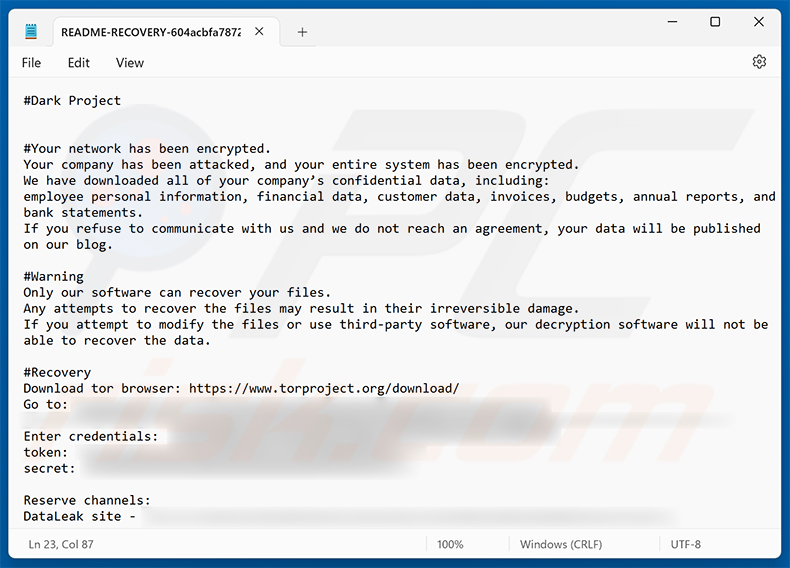
Tekst przedstawiony w tej notatce z żądaniem okupu:
#Dark Project
#Your network has been encrypted.
Your company has been attacked, and your entire system has been encrypted.
We have downloaded all of your company's confidential data, including:
employee personal information, financial data, customer data, invoices, budgets, annual reports, and bank statements.
If you refuse to communicate with us and we do not reach an agreement, your data will be published on our blog.#Warning
Only our software can recover your files.
Any attempts to recover the files may result in their irreversible damage.
If you attempt to modify the files or use third-party software, our decryption software will not be able to recover the data.#Recovery
Download tor browser: hxxps://www.torproject.org/download/
Go to: -
Enter credentials: -
token: -
secret: -Reserve channels:
DataLeak site - -
Zrzut ekranu strony z wyciekami danych Dark Project:
Usuwanie Dark Project ransomware:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Film sugerujący, jakie kroki należy podjąć w przypadku infekcji ransomware:
Szybkie menu:
- Czym jest Wirus Dark Project?
- KROK 1. Zgłaszanie ransomware władzom.
- KROK 2. Izolowanie zainfekowanego urządzenia.
- KROK 3. Identyfikacja infekcji ransomware.
- KROK 4. Szukanie narzędzi do odszyfrowania ransomware.
- KROK 5. Przywracanie plików za pomocą narzędzi odzyskiwania danych.
- KROK 6. Tworzenie kopii zapasowych danych.
Jeśli jesteś ofiarą ataku ransomware, zalecamy zgłoszenie tego incydentu władzom. Przekazując informacje organom ścigania, pomożesz w śledzeniu cyberprzestępczości i potencjalnie w ściganiu napastników. Oto lista organów władzy, do których należy zgłosić atak ransomware. Pełną listę lokalnych centrów cyberbezpieczeństwa oraz informacje o tym, dlaczego należy zgłaszać ataki ransomware, możesz przeczytać w tym artykule.
Lista władz lokalnych, do których należy zgłaszać ataki ransomware (wybierz jedną w zależności od swojego adresu zamieszkania):
 USA - Internet Crime Complaint Centre IC3
 Wielka Brytania - Action Fraud
 Hiszpania - Policía Nacional
 Francja - Ministère de l'Intérieur
 Niemcy - Polizei
 Włochy - Polizia di Stato
 Holandia - Politie
 Polska - Policja
 Portugalia - Polícia Judiciária
Izolowanie zainfekowanego urządzenia:
Niektóre infekcje typu ransomware są zaprojektowane do szyfrowania plików na zewnętrznych urządzeniach pamięci masowej, infekowania ich, a nawet rozsyłania w całej sieci lokalnej. Z tego powodu bardzo ważne jest jak najszybsze odizolowanie zainfekowanego urządzenia (komputera).
Krok 1: Odłącz się od internetu.
Najłatwiejszym sposobem odłączenia komputera od internetu jest odłączenie kabla Ethernet od płyty głównej. Jednak niektóre urządzenia są połączone przez sieć bezprzewodową, a dla niektórych użytkowników (szczególnie tych, którzy nie są szczególnie obeznani z technologią), odłączenie kabli może się wydawać kłopotliwe. Dlatego możesz również odłączyć system ręcznie za pomocą Panelu sterowania:
Przejdź do „Panelu sterowania", kliknij pasek wyszukiwania w prawym górnym rogu ekranu, wpisz „Centrum sieci i udostępniania" i wybierz wynik wyszukiwania:: 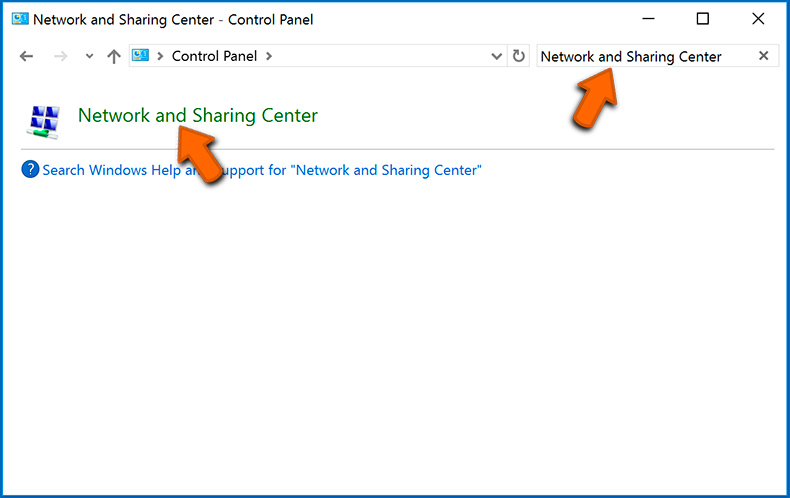
W lewym górnym rogu okna kliknij opcję „Zmień ustawienia adaptera":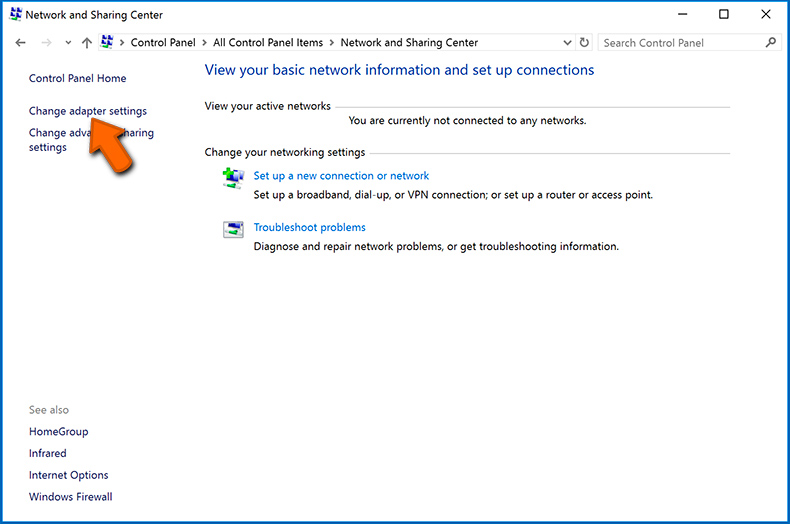
Kliknij prawym przyciskiem myszy każdy punkt połączenia i wybierz „Wyłącz". Po wyłączeniu system nie będzie już połączony z internetem. Aby ponownie włączyć punkty połączeń, po prostu kliknij ponownie prawym przyciskiem myszy i wybierz opcję „Włącz".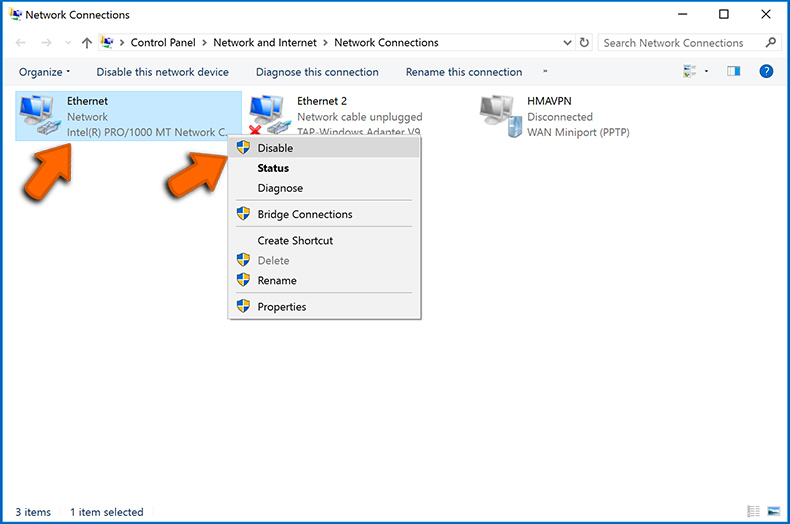
Krok 2: Odłącz wszystkie urządzenia pamięci masowej.
Jak wspomniano powyżej, ransomware może szyfrować dane i infiltrować wszystkie urządzenia pamięci podłączone do komputera. Z tego powodu wszystkie zewnętrzne urządzenia pamięci masowej (dyski flash, przenośne dyski twarde itp.) należy natychmiast odłączyć. Jednak zdecydowanie zalecamy wysunięcie każdego urządzenia przed odłączeniem, aby zapobiec uszkodzeniu danych:
Przejdź do „Mój komputer", kliknij prawym przyciskiem myszy każde podłączone urządzenie i wybierz „Wysuń":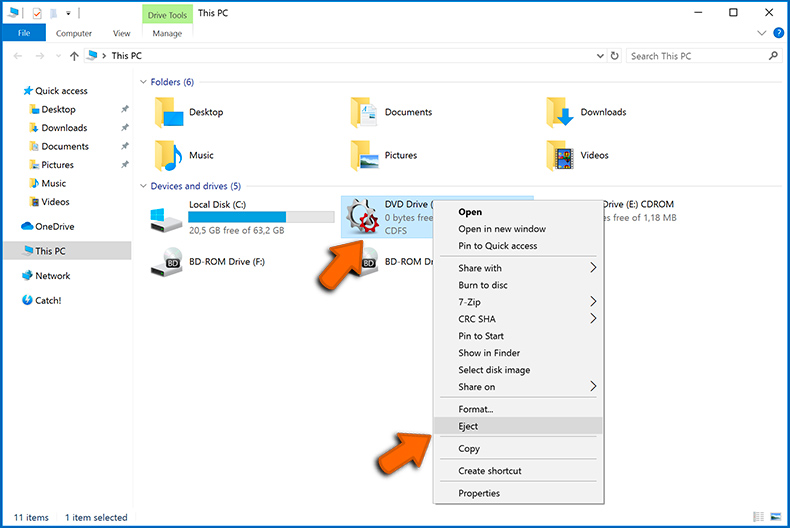
Krok 3: Wyloguj się z kont pamięci w chmurze.
Niektóre programy typu ransomware mogą porywać oprogramowanie, które obsługuje dane przechowywane w "Chmurze". Dlatego dane mogą zostać uszkodzone/zaszyfrowane. Z tego powodu należy wylogować się ze wszystkich kont pamięci w chmurze w przeglądarkach i innego powiązanego oprogramowania. Należy również rozważyć tymczasowe odinstalowanie oprogramowania do zarządzania chmurą, aż infekcja zostanie całkowicie usunięta.
Identyfikacja infekcji ransomware:
Aby właściwie poradzić sobie z infekcją, należy ją najpierw zidentyfikować. Niektóre infekcje ransomware wykorzystują notatki z żądaniem okupu jako wprowadzenie (zobacz poniższy plik tekstowy ransomware WALDO).
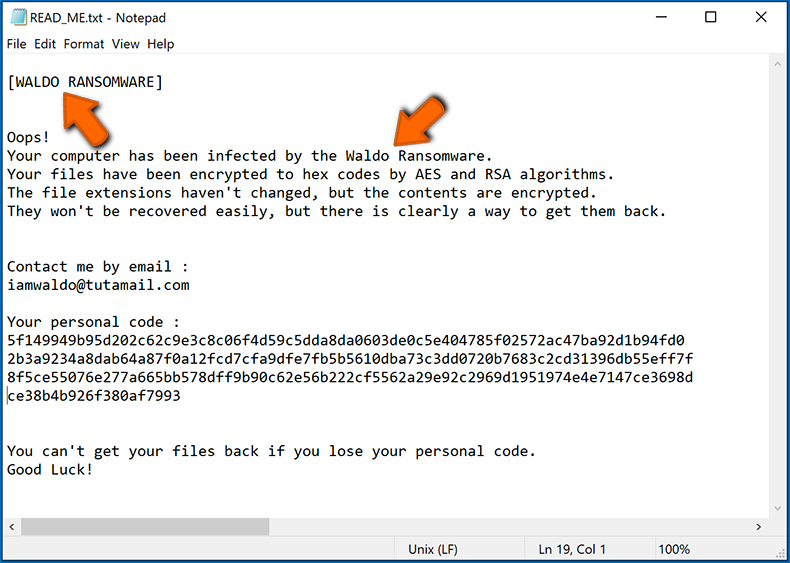
Jest to jednak rzadkie. W większości przypadków infekcje ransomware dostarczają bardziej bezpośrednie wiadomości stwierdzające, że dane są zaszyfrowane, a ofiary muszą zapłacić jakiś okup. Należy pamiętać, że infekcje ransomware generują zwykle wiadomości o różnych nazwach plików (na przykład "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html" itp.). Dlatego użycie nazwy notatki z żądaniem okupu może wydawać się dobrym sposobem na zidentyfikowanie infekcji. Problem polega na tym, że większość z tych nazw ma charakter ogólny, a niektóre infekcje używają tych samych nazw, mimo że dostarczane wiadomości są różne, a same infekcje nie są ze sobą powiązane. Dlatego używanie samej nazwy pliku wiadomości może być nieskuteczne, a nawet prowadzić do trwałej utraty danych (na przykład próbując odszyfrować dane za pomocą narzędzi zaprojektowanych do różnych infekcji ransomware, użytkownicy prawdopodobnie trwale uszkodzą pliki, a odszyfrowanie nie będzie już możliwe nawet z odpowiednim narzędziem).
Innym sposobem identyfikacji infekcji ransomware jest sprawdzenie rozszerzenia pliku, które jest dołączane do każdego zaszyfrowanego pliku. Infekcje ransomware są często nazwane na podstawie dołączanych przez nie rozszerzeń (zobacz poniżej pliki zaszyfrowane przez ransomware Qewe).
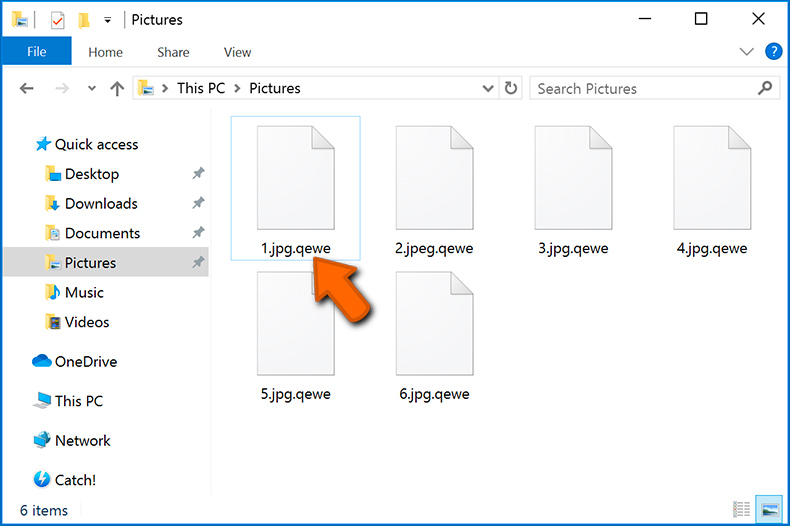
Ta metoda jest jednak skuteczna tylko wtedy, gdy dołączone rozszerzenie jest unikalne - wiele infekcji ransomware dołącza ogólne rozszerzenie (na przykład ".encrypted", ".enc", ".crypted", ".locked" itp.). W takich przypadkach identyfikacja ransomware po dołączonym rozszerzeniu staje się niemożliwa.
Jednym z najłatwiejszych i najszybszych sposobów zidentyfikowania infekcji ransomware jest skorzystanie z witryny ID Ransomware. Ta usługa obsługuje większość istniejących infekcji ransomware. Ofiary po prostu przesyłają wiadomość z żądaniem okupu i/lub jeden zaszyfrowany plik (radzimy przesłać oba, jeśli to możliwe).
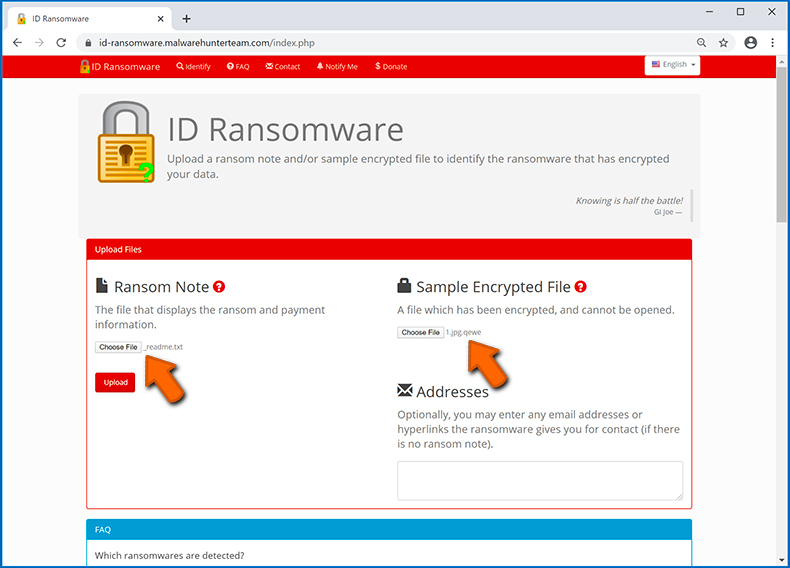
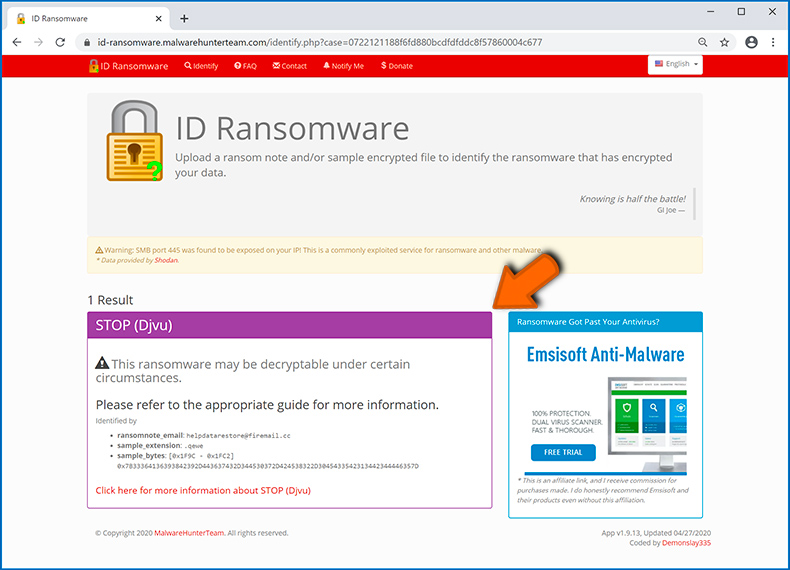
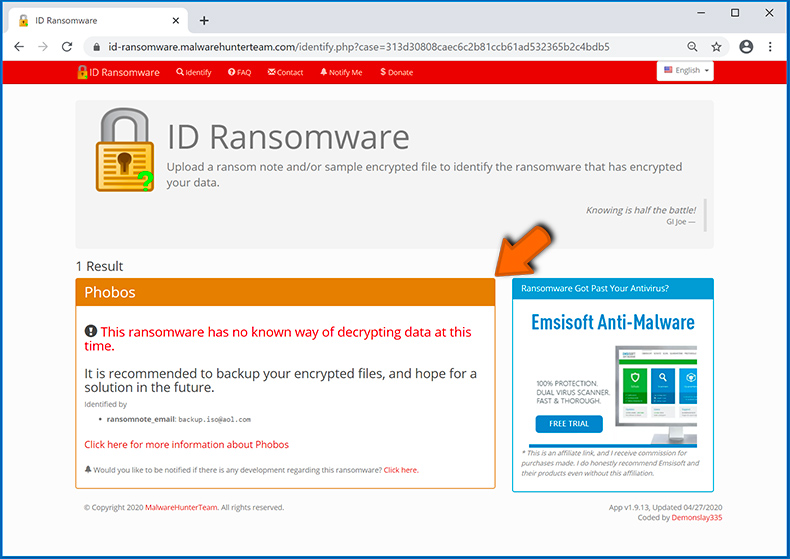
Ransomware zostanie zidentyfikowane w ciągu kilku sekund, a użytkownik otrzyma różne informacje, takie jak nazwę rodziny malware, do której należy infekcja, czy można ją odszyfrować itd.
Przykład 1 (ransomware Qewe [Stop/Djvu]):
Przykład 2 (ransomware .iso [Phobos]):
Jeśli zdarzy się, że twoje dane zostaną zaszyfrowane przez ransomware, które nie jest obsługiwane przez ID Ransomware, zawsze możesz spróbować przeszukać internet, używając określonych słów kluczowych (na przykład tytułu wiadomości z żądaniem okupu, rozszerzenia pliku, podanych adresów e-mail do kontaktu, adresów portfeli kryptowalutowych itp.).
Szukanie narzędzi do odszyfrowania ransomware:
Algorytmy szyfrowania używane przez większość infekcji ransomware są niezwykle wyrafinowane i jeśli szyfrowanie jest wykonane prawidłowo, tylko programista może odzyskać dane. Dzieje się tak, ponieważ odszyfrowanie wymaga określonego klucza, który jest generowany podczas szyfrowania. Przywrócenie danych bez klucza jest niemożliwe. W większości przypadków cyberprzestępcy przechowują klucze na zdalnym serwerze, zamiast używać zainfekowanej maszyny jako hosta. Dharma (CrySis), Phobos i inne rodziny infekcji ransomware high-end są praktycznie bezbłędne, a zatem przywrócenie zaszyfrowanych danych bez udziału ich programistów jest po prostu niemożliwe. Mimo to istnieją dziesiątki infekcji typu ransomware, które są słabo rozwinięte i zawierają szereg wad (na przykład używają identycznych kluczy szyfrowania/odszyfrowania dla każdej ofiary, klucze są przechowywane lokalnie itp.). Dlatego zawsze sprawdzaj dostępne narzędzia odszyfrowujące pod kątem ransomware, które zainfekowało twój komputer.
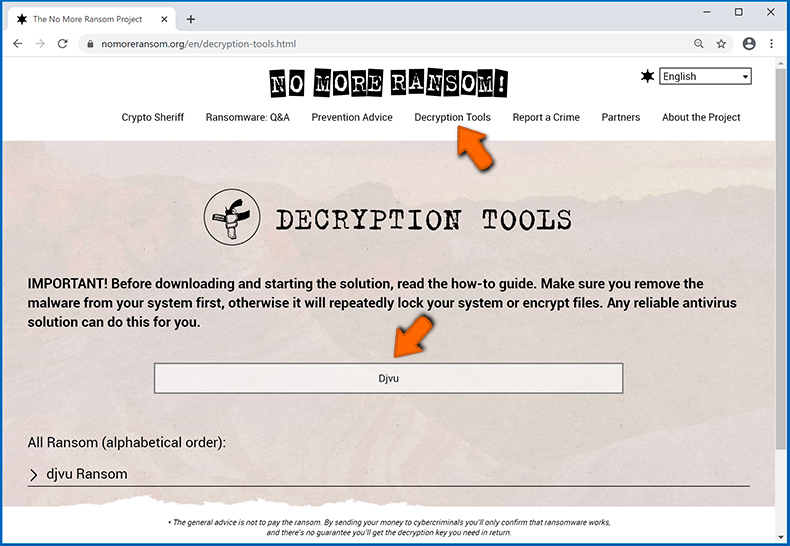
Szukanie odpowiedniego narzędzia odszyfrowującego w internecie może być bardzo frustrujące. Dlatego zalecamy skorzystanie z projektu No More Ransom Project, a tutaj znajdują się informacje przydatne do zidentyfikowania infekcji ransomware. Witryna projektu No More Ransom Project zawiera sekcję "Narzędzia odszyfrowywania" z paskiem wyszukiwania. Wprowadź nazwę zidentyfikowanego ransomware, a wyświetlone zostaną wszystkie dostępne narzędzia odszyfrowujące (jeśli takie istnieją).
Przywracanie plików za pomocą narzędzi odzyskiwania danych.
W zależności od sytuacji (jakości infekcji ransomware, typu zastosowanego algorytmu szyfrowania itp.) może być możliwe odzyskanie danych za pomocą narzędzi innych firm. Dlatego radzimy, aby skorzystać z narzędzia Recuva opracowanego przez CCleaner. Narzędzie to obsługuje ponad tysiąc typów danych (grafikę, wideo, audio, dokumenty itp.) i jest bardzo intuicyjne (do odzyskania danych potrzeba niewielkiej wiedzy). Ponadto, funkcja odzyskiwania jest całkowicie bezpłatna.
Krok 1: Wykonaj skanowanie.
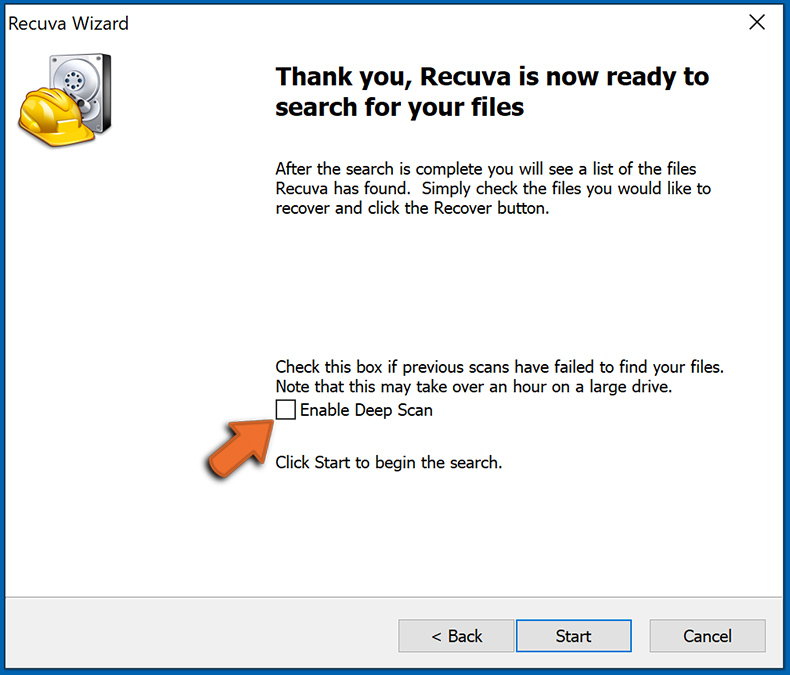
Uruchom aplikację Recuva i postępuj zgodnie z instrukcjami kreatora. Zostaniesz poproszony o wyświetlenie kilku okien, w których możesz wybrać typy plików do wyszukania, lokalizacje do przeskanowania itp. Wszystko, co musisz zrobić, to wybrać żądane opcje i rozpocząć skanowanie. Zalecamy włączenie "Głębokiego skanu" przed rozpoczęciem. W przeciwnym razie możliwości skanowania aplikacji będą ograniczone.
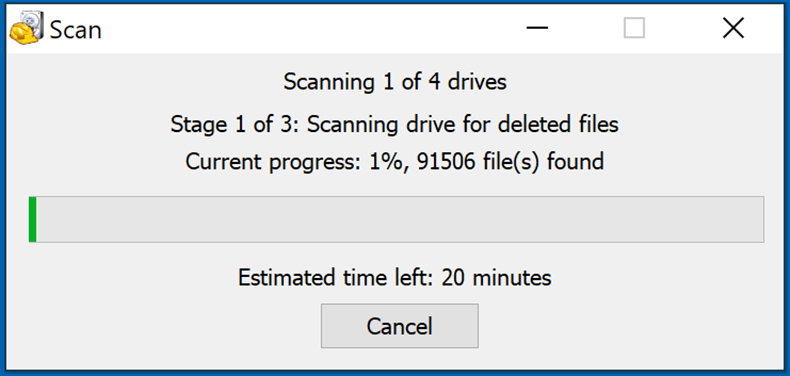
Poczekaj, aż Recuva zakończy skanowanie. Czas skanowania zależy od ilości plików (zarówno pod względem liczby, jak i rozmiaru), które skanujesz (na przykład skanowanie kilkuset gigabajtów może zająć ponad godzinę). Dlatego zachowaj cierpliwość podczas procesu skanowania. Odradzamy również zmianę lub usuwanie istniejących plików, ponieważ może to zakłócać skanowanie. Jeśli dodasz dodatkowe dane (na przykład pobieranie plików/materiałów) podczas skanowania, wydłuży to proces:
Krok 2: Odzyskaj dane.
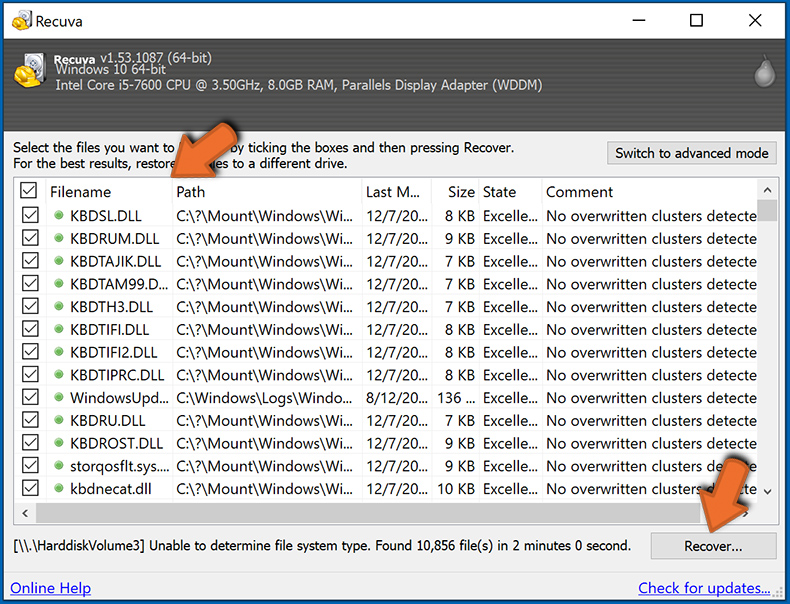
Po zakończeniu procesu wybierz foldery/pliki, które chcesz odzyskać, i po prostu kliknij „Odzyskaj". Pamiętaj, że do przywrócenia danych potrzeba trochę wolnego miejsca na dysku:
Tworzenie kopii zapasowych danych.
Właściwe zarządzanie plikami i tworzenie kopii zapasowych jest niezbędne dla bezpieczeństwa danych. Dlatego zawsze bądź bardzo ostrożny i myśl z wyprzedzeniem.
Zarządzanie partycjami: Zalecamy przechowywanie danych na wielu partycjach i unikanie przechowywania ważnych plików na partycji zawierającej cały system operacyjny. Jeśli będziesz w sytuacji, w której nie możesz uruchomić systemu i będziesz zmuszony sformatować dysk, na którym jest zainstalowany system operacyjny (w większości przypadków jest to miejsce, w którym ukrywają się infekcje malware), utracisz wszystkie dane przechowywane na tym dysku. Jest to zaleta posiadania wielu partycji: jeśli masz całe urządzenie pamięci przypisane do jednej partycji, będziesz zmuszony usunąć wszystko, jednak utworzenie wielu partycji i prawidłowe przydzielenie danych pozwala zapobiec takim problemom. Możesz łatwo sformatować jedną partycję bez wpływu na pozostałe - dzięki temu jedna zostanie wyczyszczona, a pozostałe pozostaną nietknięte, a twoje dane zostaną zapisane. Zarządzanie partycjami jest dość proste, a wszystkie niezbędne informacje można znaleźć na stronie dokumentacji Microsoft.
Kopie zapasowe danych: Jedną z najbardziej niezawodnych metod tworzenia kopii zapasowych jest korzystanie z zewnętrznego urządzenia pamięci masowej i odłączenie go. Skopiuj swoje dane na zewnętrzny dysk twardy, pendrive, dysk SSD, HDD lub inne urządzenie pamięci zdalnej, odłącz je oraz przechowuj w suchym miejscu, z dala od słońca i ekstremalnych temperatur. Ta metoda jest jednak dość nieefektywna, ponieważ kopie zapasowe danych i aktualizacje muszą być wykonywane regularnie. Możesz także skorzystać z usługi w chmurze lub serwera zdalnego. Tutaj wymagane jest połączenie internetowe i zawsze istnieje ryzyko naruszenia bezpieczeństwa, chociaż jest to naprawdę rzadkie.
Zalecamy używanie Microsoft OneDrive do tworzenia kopii zapasowych plików. OneDrive umożliwia przechowywanie osobistych plików i danych w chmurze, synchronizowanie plików między komputerami i urządzeniami mobilnymi, umożliwiając dostęp do plików i ich edycję na wszystkich urządzeniach z systemem Windows. OneDrive pozwala zapisywać, udostępniać i wyświetlać podgląd plików, uzyskiwać dostęp do historii pobierania, przenosić, usuwać i zmieniać nazwy plików, a także tworzyć nowe foldery i wiele więcej.
Możesz tworzyć kopie zapasowe najważniejszych folderów i plików na komputerze (foldery Pulpit, Dokumenty i Obrazy). Niektóre z bardziej znaczących funkcji OneDrive obejmują przechowywanie wersji plików, dzięki czemu starsze wersje plików są przechowywane do 30 dni. OneDrive zawiera kosz do recyklingu, w którym wszystkie usunięte pliki są przechowywane przez ograniczony czas. Usunięte pliki nie są liczone jako część przydziału użytkownika.
Usługa jest zbudowana w technologii HTML5 i umożliwia przesyłanie plików do 300 MB poprzez przeciąganie i upuszczanie do przeglądarki internetowej lub do 10 GB za pośrednictwem aplikacji OneDrive na komputer. Dzięki OneDrive możesz pobierać całe foldery jako pojedynczy plik ZIP zawierający do 10 000 plików, chociaż jedno pobranie nie może przekraczać 15 GB.
OneDrive oferuje 5 GB bezpłatnej przestrzeni dyskowej, a dodatkowe opcje 100 GB, 1 TB i 6 TB są dostępne za opłatą opartą na subskrypcji. Możesz uzyskać jeden z tych planów przestrzeni dyskowej, kupując dodatkową przestrzeń dyskową osobno lub w ramach subskrypcji Office 365.
Tworzenie kopii zapasowej danych:
Proces tworzenia kopii zapasowej jest taki sam dla wszystkich typów plików i folderów. Oto jak utworzyć kopię zapasową plików za pomocą Microsoft OneDrive
Krok 1: Wybierz pliki/foldery, których kopie zapasowe chcesz wykonać.
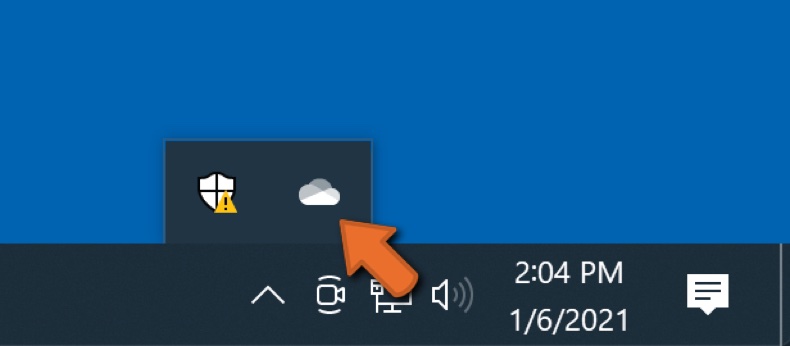
Kliknij ikonę chmury OneDrive, aby otworzyć menu OneDrive. W tym menu możesz dostosować ustawienia kopii zapasowej plików.
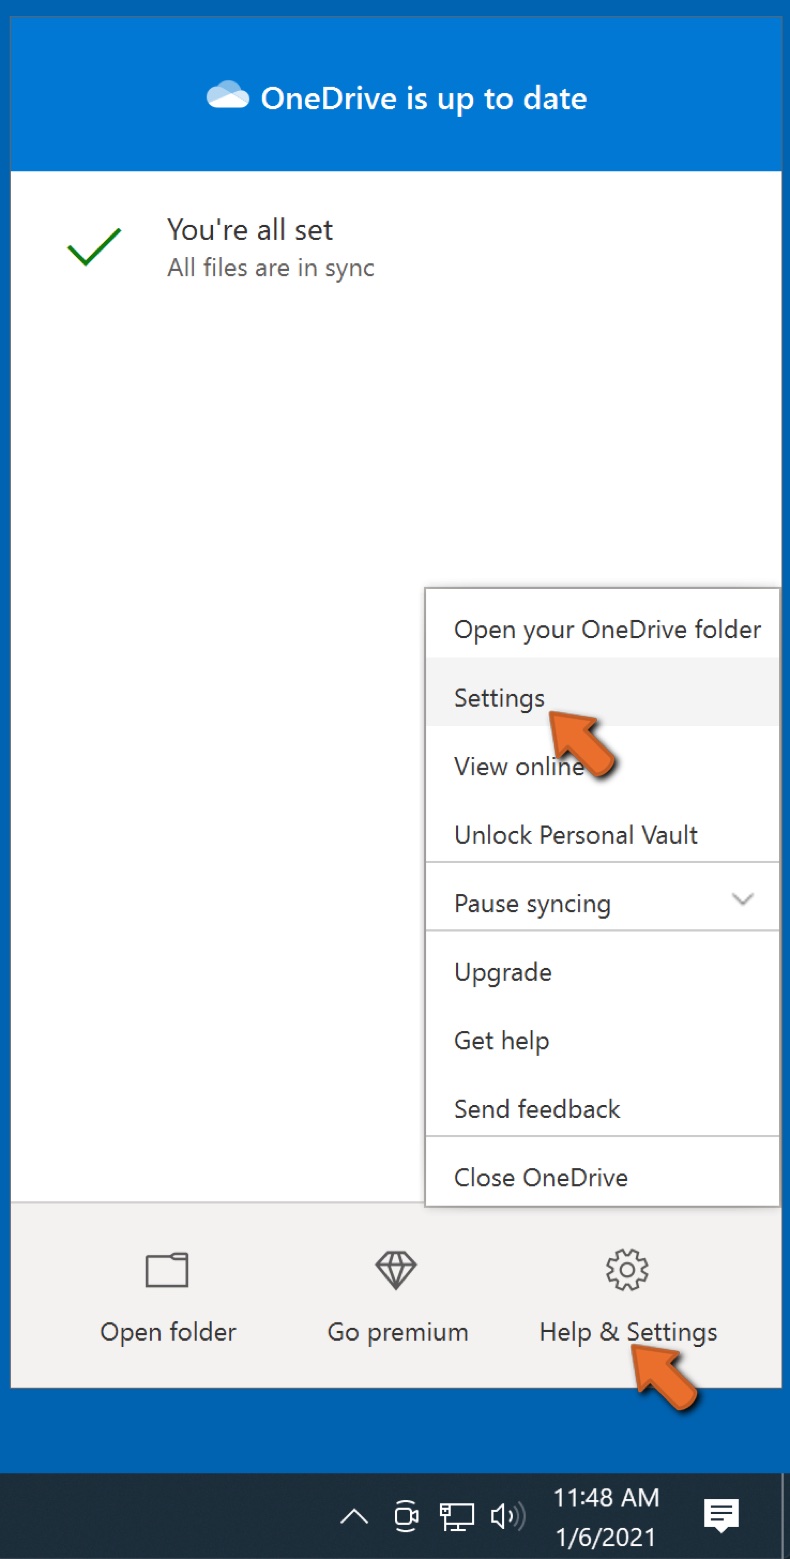
Kliknij Pomoc i ustawienia, a następnie z menu rozwijanego wybierz Ustawienia.
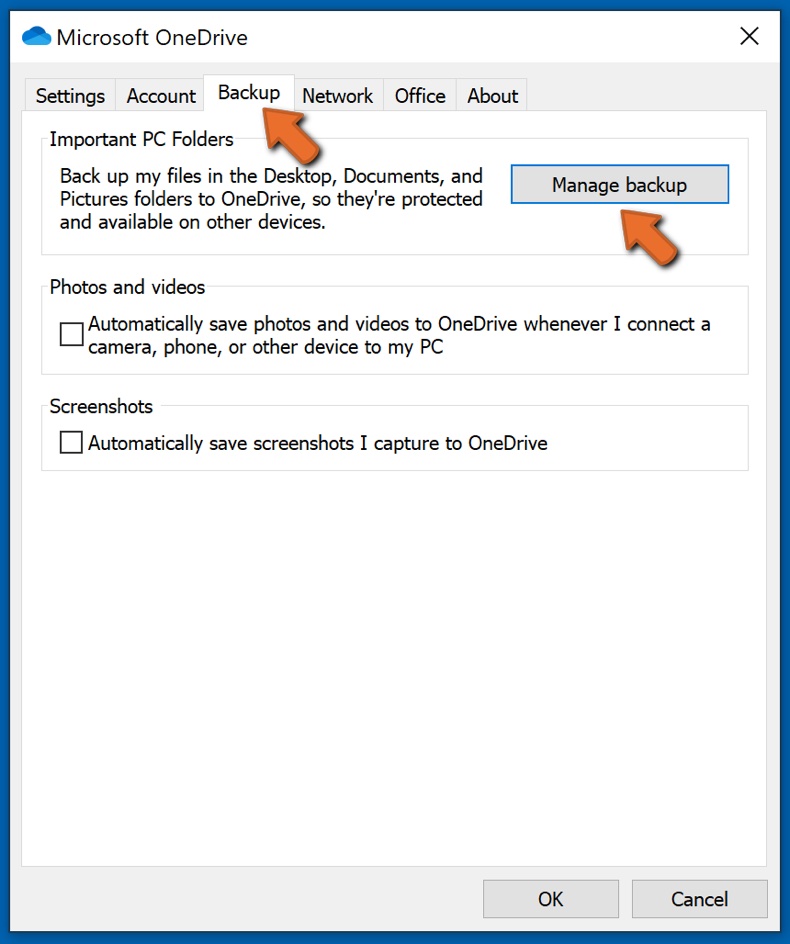
Przejdź do zakładki Kopia zapasowa i kliknij Zarządzaj kopią zapasową.
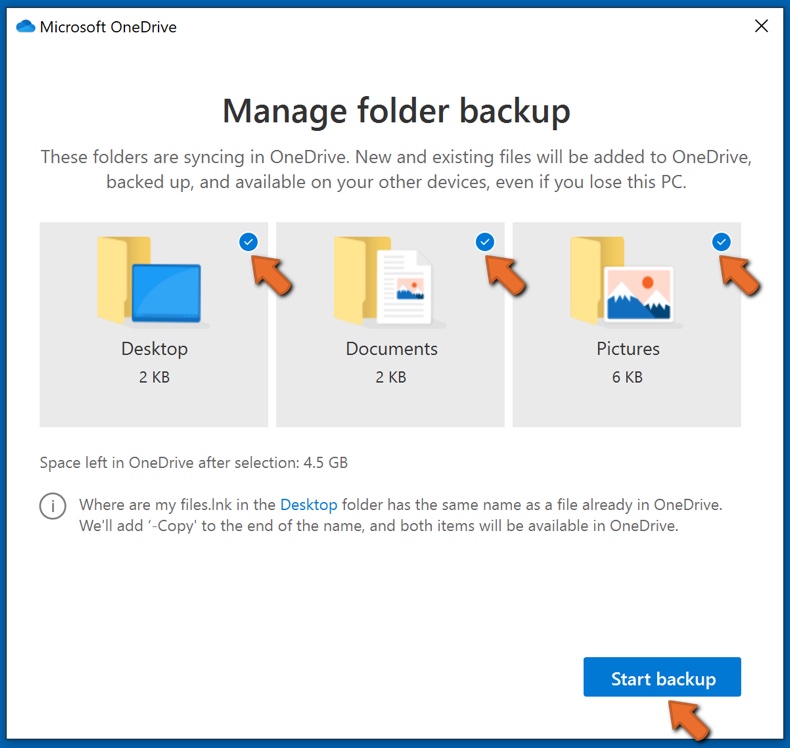
W tym menu możesz wybrać kopię zapasową Pulpitu i całego znajdującego się na nim pliku, a także folderów Dokumenty i Obrazy, ponownie ze wszystkimi plikami w nich. Kliknij Rozpocznij tworzenie kopii zapasowej.
Teraz, gdy dodasz plik lub folder w folderach Pulpit oraz Dokumenty i Obrazy, ich kopia zapasowa zostanie automatycznie utworzona w OneDrive.
Aby dodać foldery i pliki poza lokalizacjami przedstawionymi powyżej, musisz dodać je ręcznie.
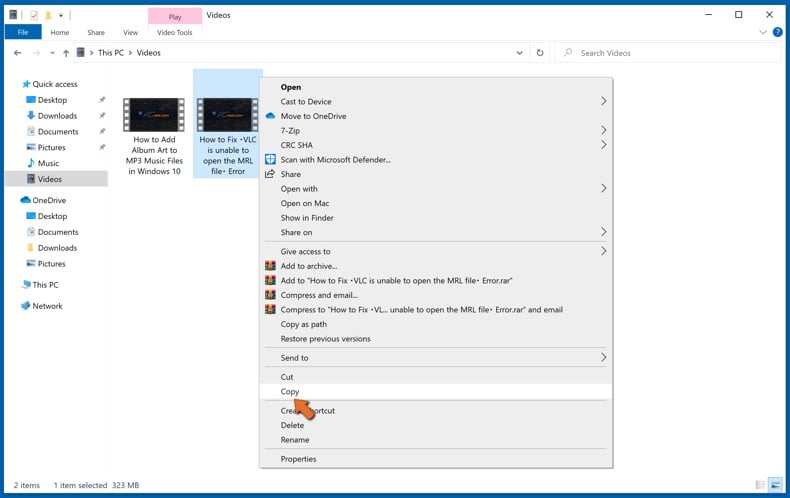
Otwórz Eksplorator plików i przejdź do lokalizacji folderu/pliku, którego kopię zapasową chcesz utworzyć. Wybierz element, kliknij go prawym przyciskiem myszy i kliknij Kopiuj.
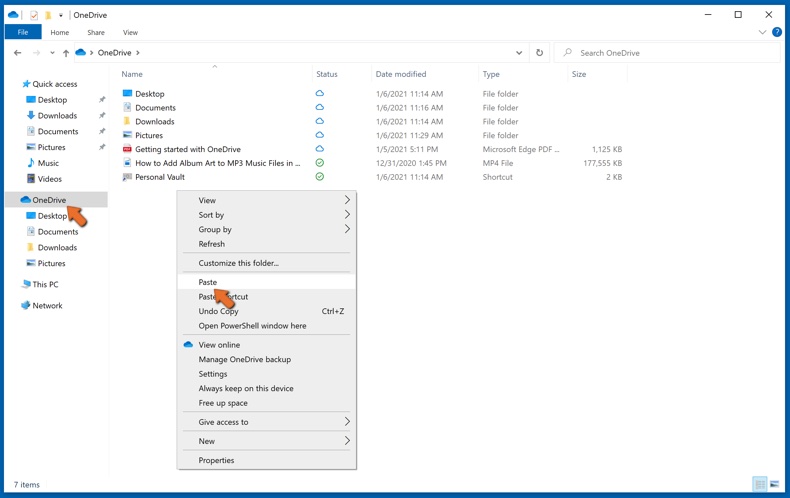
Następnie przejdź do OneDrive, kliknij prawym przyciskiem myszy w dowolnym miejscu w oknie i kliknij Wklej. Alternatywnie możesz po prostu przeciągnąć i upuścić plik do OneDrive. OneDrive automatycznie utworzy kopię zapasową folderu/pliku.
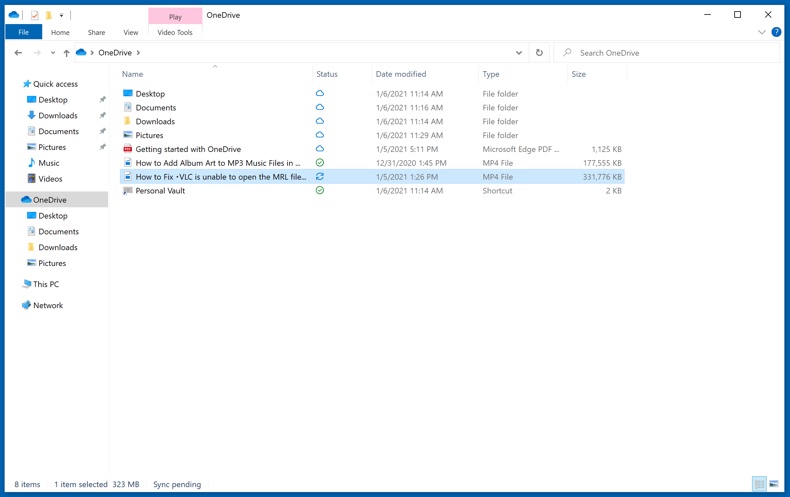
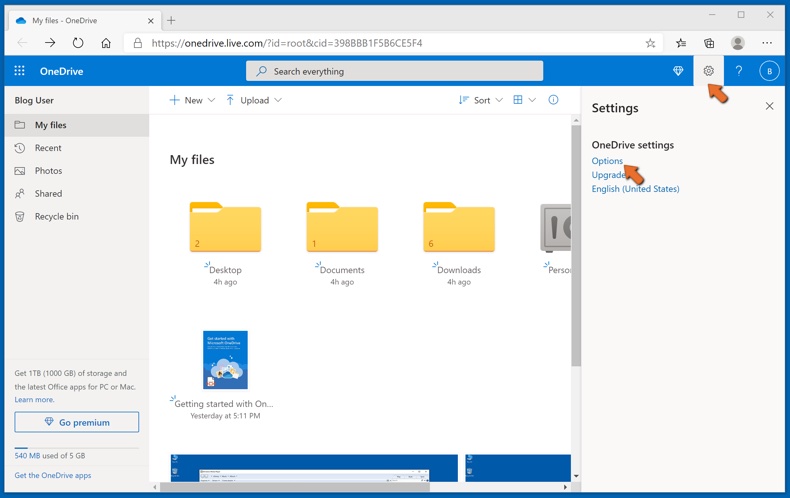
Wszystkie pliki dodane do folderu OneDrive są automatycznie archiwizowane w chmurze. Zielone kółko ze znacznikiem wyboru wskazuje, że plik jest dostępny zarówno lokalnie, jak i w usłudze OneDrive oraz że wersja pliku jest taka sama w obu. Niebieska ikona chmury wskazuje, że plik nie został zsynchronizowany i jest dostępny tylko w usłudze OneDrive. Ikona synchronizacji wskazuje, że plik jest obecnie synchronizowany.
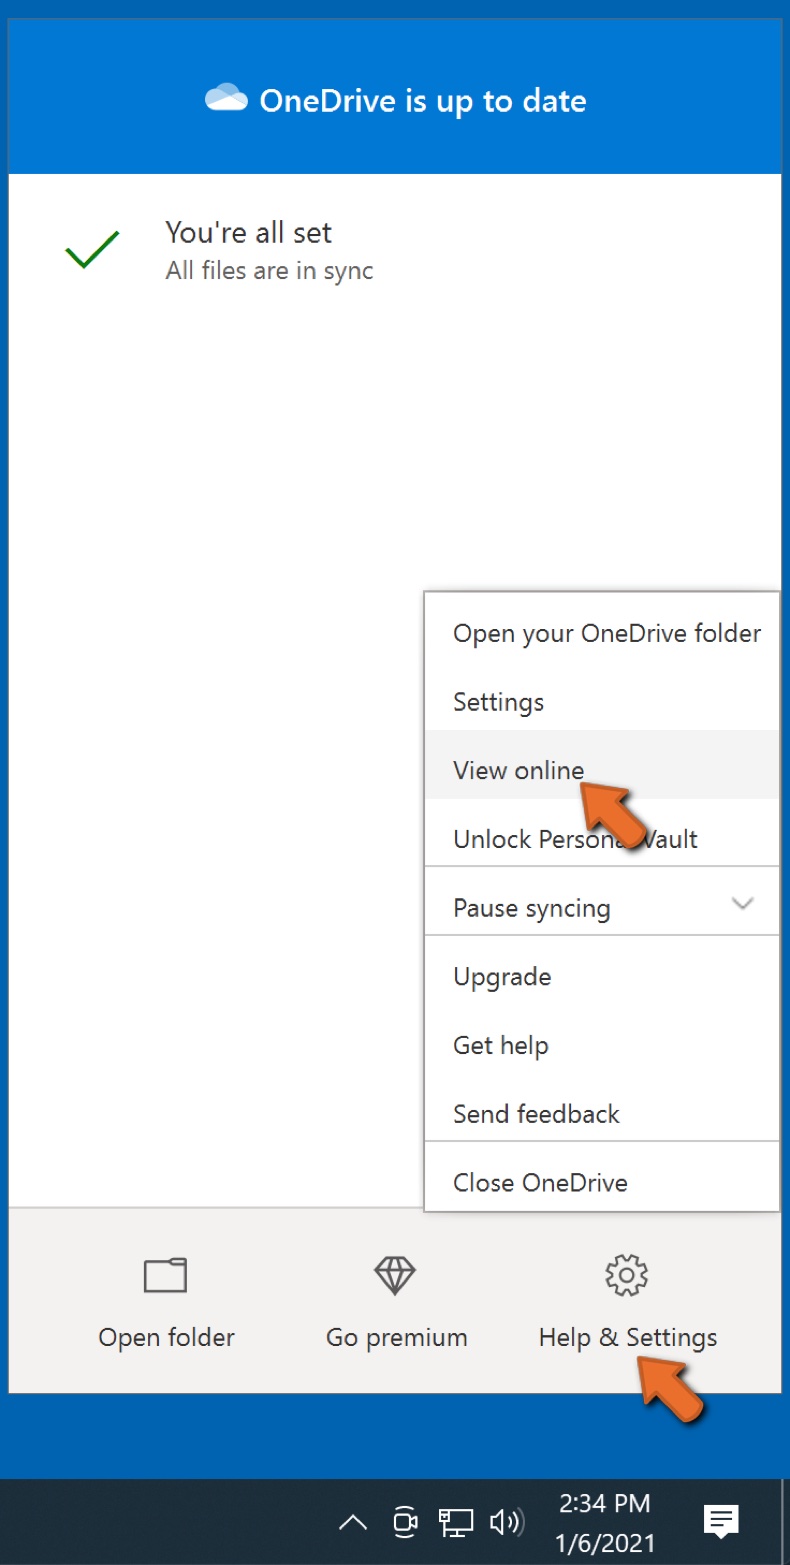
Aby uzyskać dostęp do plików znajdujących się tylko w usłudze OneDrive w trybie online, przejdź do menu rozwijanego Pomoc i ustawienia oraz wybierz opcję Wyświetl online.
Krok 2: Przywróć uszkodzone pliki.
OneDrive zapewnia synchronizację plików, więc wersja pliku na komputerze jest tą samą wersją w chmurze. Jeśli jednak ransomware zaszyfrowało twoje pliki, możesz skorzystać z funkcji historii wersji OneDrive, która pozwoli ci przywrócić wersje plików sprzed zaszyfrowania.
Microsoft 365 ma funkcję wykrywania ransomware, która powiadamia użytkownika o zaatakowaniu plików OneDrive i prowadzi przez proces przywracania plików. Należy jednak zauważyć, że jeśli nie masz płatnej subskrypcji Microsoft 365, otrzymasz bezpłatnie tylko jedno wykrycie i odzyskanie pliku.
Jeśli pliki OneDrive zostaną usunięte, uszkodzone lub zainfekowane przez malware, możesz przywrócić całą usługę OneDrive do poprzedniego stanu. Oto, jak możesz przywrócić cały OneDrive:
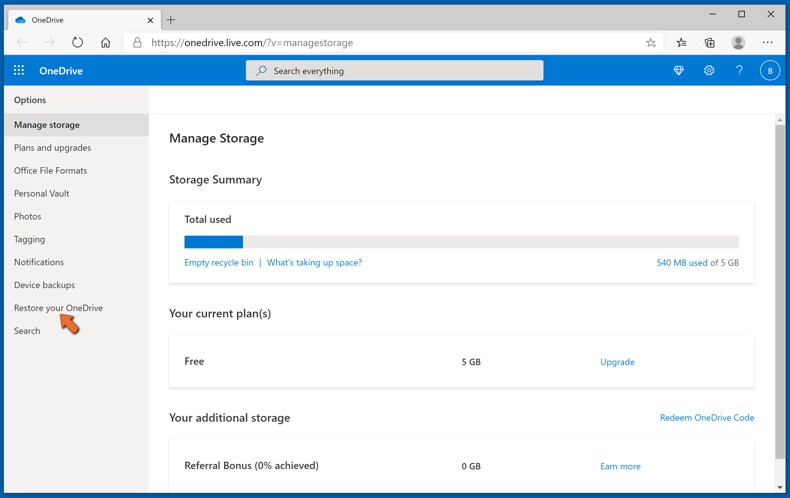
1. Jeśli jesteś zalogowany za pomocą konta osobistego, kliknij ikonę zębatki Ustawienia u góry strony. Następnie kliknij Opcje i wybierz Przywróć OneDrive.
Jeśli jesteś zalogowany na konto służbowe lub szkolne, kliknij ikonę Ustawień u góry strony. Następnie kliknij Przywróć OneDrive.
2. Na stronie Przywróć OneDrive wybierz datę z listy rozwijanej. Pamiętaj, że jeśli przywracasz pliki po automatycznym wykryciu ransomware, zostanie dla ciebie wybrana data przywrócenia.
3. Po skonfigurowaniu wszystkich opcji przywracania plików, kliknij Przywróć, aby cofnąć wszystkie wybrane działania.
Najlepszym sposobem uniknięcia szkód spowodowanych infekcjami ransomware jest regularne tworzenie kopii zapasowych.
Często zadawane pytania (FAQ)
W jaki sposób mój komputer został zhakowany i jak hakerzy zaszyfrowali moje pliki?
Ataki ransomware na firmy zazwyczaj zaczynają się od nieautoryzowanego dostępu uzyskanego poprzez wykorzystanie usług RDP, niezałatanych luk w zabezpieczeniach lub e-maili phishingowych. Po przedostaniu się do sieci atakujący podnoszą swoje uprawnienia i przemieszczają się lateralnie, zanim wdrożą ransomware w połączonych systemach.
Jak otworzyć pliki „.14ac413f"?
Pliki z tym rozszerzeniem zostały zaszyfrowane przez Dark Project ransomware i nie można ich otworzyć ani używać w obecnym stanie. Samo rozszerzenie jest generowane losowo dla każdej infekcji, ale problem jest zawsze ten sam: do przywrócenia dostępu wymagany jest klucz deszyfrujący będący w posiadaniu atakujących.
Gdzie szukać darmowych narzędzi do odszyfrowania plików zaszyfrowanych przez Dark Project ransomware?
W przypadku infekcji ransomware zalecamy sprawdzenie strony projektu No More Ransom (więcej informacji powyżej).
Mogę zapłacić dużo pieniędzy, czy możecie odszyfrować dla mnie pliki?
Nie oferujemy usług odszyfrowywania. W większości przypadków przywrócenie plików zaszyfrowanych przez ransomware nie jest możliwe bez narzędzi atakujących, chyba że sam ransomware ma krytyczną lukę. Płatne usługi odzyskiwania danych oferowane przez strony trzecie często są oszustwami lub pośrednikami między ofiarami a przestępcami.
Czy Combo Cleaner pomoże mi usunąć Dark Project ransomware?
Combo Cleaner może przeskanować system i usunąć aktywną infekcję Dark Project ransomware. Należy jednak pamiętać, że oprogramowanie zabezpieczające nie jest w stanie odszyfrować plików, które zostały już zaszyfrowane - usuwanie i odszyfrowywanie to całkowicie odrębne procesy.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję