

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest malware VOLTA Stealer?
VOLTA Stealer (śledzony również jako VOLTA-AUTODOXER) to złodziej informacji dla systemu Windows, który wprowadza nietypowy element do standardowej kradzieży danych: po zebraniu danych uwierzytelniających i danych osobowych z zainfekowanego urządzenia przekazuje wyniki do modelu językowego AI i prosi go o ocenę ofiary pod względem wartości finansowej. Według badań przeprowadzonych przez Cisco Talos malware zostało wykryte w ramach prowadzonej przez nich inicjatywy analizy zagrożeń CAIRN.
Poza etapem wykorzystującym AI VOLTA działa jako wydajny stealer, którego celem są zapisane w przeglądarkach hasła, pliki cookie, karty płatnicze, portfele kryptowalutowe, tokeny sesji platform komunikacyjnych i gamingowych, klucze SSH oraz dane uwierzytelniające usług chmurowych. Po wyprowadzeniu skradzionych danych do operatora malware usuwa się z systemu.
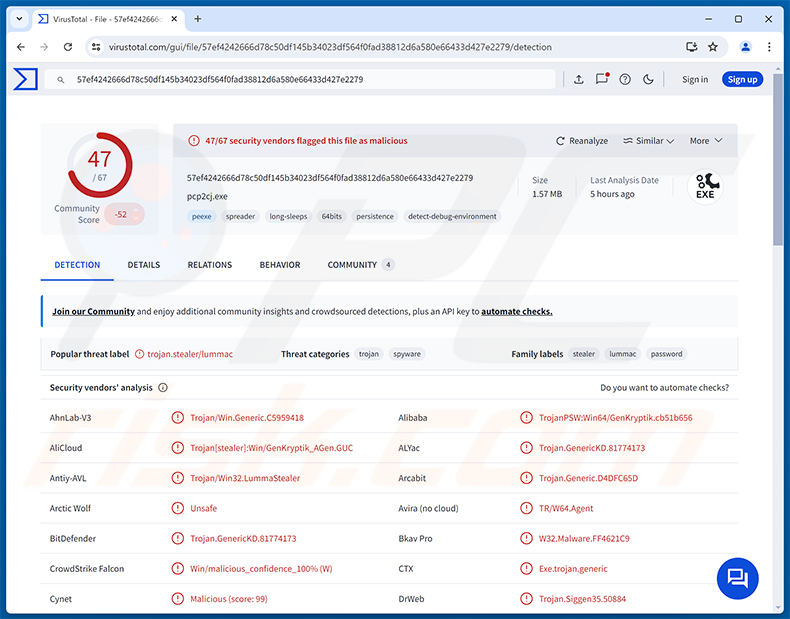
Więcej o VOLTA Stealer
VOLTA to 64-bitowy plik wykonywalny dla systemu Windows, zbudowany w oparciu o system szablonów z sześcioma konfigurowalnymi polami, w tym kanałem Telegram do przesyłania danych oraz kluczami API dla etapu AI. Operator wypełnia te pola podczas kompilacji, tworząc niestandardowy plik binarny. Takie podejście odpowiada modelowi buildera, w którym autor malware sprzedaje zestaw do kompilacji lub przygotowuje dostosowany plik binarny na zamówienie.
Eksfiltracja danych odbywa się za pośrednictwem Telegrama w maksymalnie trzech falach. Pierwsza jest wysyłana natychmiast po uruchomieniu stealera i obejmuje dane logowania z przeglądarek, portfele kryptowalutowe, tokeny gier, hasła Wi-Fi oraz zrzuty ekranu. Druga fala następuje po zakończeniu analizy AI i łączy surowy log z wynikiem modelu. Trzecia fala jest wysyłana, jeśli etap wzbogacania danych przyniesie dodatkowe wyniki z kont internetowych ofiary.
Priorytetyzacja ofiar oparta na AI
Tym, co odróżnia VOLTA od typowych stealerów, jest etap wzbogacania i analizy danych uruchamiany po początkowym zebraniu danych. Malware wykorzystuje skradzioną sesję Gmail ofiary do wyszukiwania potwierdzeń zakupów z Amazon, PayPal, DoorDash, Uber Eats, Grubhub i Walmart, potwierdzając w ten sposób adres domowy ofiary. Sprawdza również wartość konta Roblox ofiary za pomocą wyszukiwania na żywo w serwisie handlowym oraz pobiera dodatkowe dane profilowe z Discorda.
Po zakończeniu wzbogacania danych VOLTA tworzy ustrukturyzowany raport tożsamości obejmujący geolokalizację, adres domowy, pracodawcę i domenę, szacowany rok urodzenia, częściowe numery kart płatniczych, obszary robocze Slack, metadane dokumentów oraz oznaki kopii zapasowej iPhone'a. Pakiet ten jest następnie wysyłany do modelu AI za pośrednictwem OpenRouter - usługi routingu dla dużych modeli językowych.
Domyślnym modelem w zaobserwowanych próbkach jest anthropic/claude-opus-4.6. Jeśli ten model odrzuci żądanie, VOLTA przełącza się na Kimi K2 firmy Moonshot AI, a następnie na Gemini 2.5 Flash firmy Google. Malware sprawdza każdą odpowiedź modelu pod kątem fraz odmowy, zanim przejdzie do kolejnego modelu w łańcuchu.
AI otrzymuje 240-wyrazowy prompt systemowy, który przypisuje mu rolę „analityka wywiadu kryminalistycznego". Wymagany wynik zawiera sekcję „WHAT THEY'RE WORTH", która przypisuje ofierze niski, średni lub wysoki poziom potencjału monetyzacji, oraz sekcję „THEIR OPSEC", która ocenia nawyki bezpieczeństwa ofiary i higienę haseł. Gotowa analiza jest pakowana w osobne archiwum i dostarczana operatorowi wraz z surowymi skradzionymi danymi.
Dane zbierane przez VOLTA Stealer
Z przeglądarek internetowych VOLTA wyodrębnia zapisane hasła, pliki cookie sesji oraz przechowywane dane kart płatniczych. Atakuje przeglądarki oparte na Chromium, Firefox, profile poczty Thunderbird oraz Outlook.
Malware atakuje również portfele kryptowalutowe. Zawiera wbudowany komponent do łamania zabezpieczeń, który próbuje uzyskać dostęp do zablokowanych plików portfeli i odnotowuje udane złamania w swoim dzienniku aktywności. Tokeny sesji są zbierane dla Discorda, Telegrama, Steama, Battle.net, Robloxa i Slacka, a także tokeny Microsoft OAuth.
Dodatkowo zbierane dane obejmują prywatne klucze SSH, pliki konfiguracyjne Google Cloud i OpenVPN, dane logowania VPN (w tym Hide.me), zapisane hasła Wi-Fi pobierane bezpośrednio z systemu Windows oraz pełnoekranowe zrzuty ekranu wykonywane w momencie uruchomienia.
Techniki unikania wykrycia
VOLTA omija mechanizm App-Bound Encryption przeglądarki Chrome - zabezpieczenie zaprojektowane, aby uniemożliwić procesom zewnętrznym odczytywanie zapisanych danych logowania z bazy danych przeglądarki. Malware uzyskuje dostęp do tych danych logowania pomimo aktywnego zabezpieczenia.
Ciągi konfiguracyjne w pliku binarnym są szyfrowane kluczem wyprowadzonym z dwóch stałych zawartych w tym samym pliku. Cisco Talos zauważa, że schemat szyfrowania jest stosunkowo słaby i może zostać odwrócony przez analityków. Po wysłaniu wszystkich archiwów danych do operatora malware usuwa się, aby ograniczyć ślady kryminalistyczne pozostawione w systemie.
| Nazwa | VOLTA infostealer |
| Typ Zagrożenia | Stealer informacji, Trojan, Wirus kradnący hasła |
| Nazwy Wykrycia | Combo Cleaner (Trojan.GenericKD.81774173), ESET-NOD32 (Win64/GenKryptik_AGen.GGG Trojan), Kaspersky (HEUR:Trojan-PSW.Win32.Agent.gen), Microsoft (Trojan:Win32/Pomal!rfn), Pełna lista (VirusTotal) |
| Objawy | Stealery są zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanym urządzeniu nie są wyraźnie widoczne żadne szczególne objawy. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail, złośliwe reklamy internetowe, socjotechnika, „cracki" oprogramowania. |
| Szkody | Skradzione hasła i dane bankowe, kradzież tożsamości, dodanie komputera ofiary do botnetu, dodatkowe infekcje, straty finansowe, przejęcie kont. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
VOLTA Stealer łączy wydajny mechanizm kradzieży danych logowania z warstwą analizy opartą na AI, zaprojektowaną do klasyfikowania każdej ofiary według szacowanej wartości finansowej. Operatorzy otrzymują nie tylko surowy log skradzionych danych, ale także uporządkowane według priorytetu dossier, co ułatwia skoncentrowanie dalszych oszustw na najcenniejszych celach.
Ofiarom grozi kradzież tożsamości, straty finansowe, przejęcie kont oraz ujawnienie wrażliwych danych osobowych. Malware należy natychmiast usunąć z każdego zainfekowanego systemu. Inne przykłady stealerów to Penumbra, Nyxar i Lunex.
Jak VOLTA Stealer dostał się do mojego komputera?
W swoich wstępnych badaniach Cisco Talos nie zidentyfikowało konkretnej kampanii dystrybucyjnej. Model buildera opartego na szablonach sugeruje, że wielu operatorów wdraża VOLTA za pośrednictwem własnych kanałów, które mogą znacznie różnić się w zależności od kampanii.
Typowe metody dostarczania stealerów tego rodzaju obejmują wiadomości e-mail typu phishing ze złośliwymi załącznikami, fałszywe strony pobierania oprogramowania podszywające się pod popularne narzędzia oraz filmy w serwisie YouTube promujące pirackie oprogramowanie lub cheaty do gier z linkiem do pobrania w opisie.
Często wykorzystywane są również cracki oprogramowania, generatory kluczy i narzędzia aktywacyjne pobierane z nieoficjalnych źródeł. Dodatkowymi częstymi ścieżkami infekcji są pobrania drive-by z przejętych stron internetowych oraz pliki udostępniane w sieciach peer-to-peer.
Jak uniknąć instalacji malware?
Należy zachować ostrożność w przypadku nieoczekiwanych wiadomości e-mail, zwłaszcza tych zawierających załączniki lub linki. Cyberprzestępcy często podszywają się pod zaufane firmy, firmy kurierskie lub agencje rządowe, aby nakłonić użytkowników do otwarcia złośliwych plików. Przed pobraniem lub uruchomieniem czegokolwiek należy zawsze zweryfikować nadawcę.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron deweloperów lub zweryfikowanych sklepów z aplikacjami. Należy unikać pirackich treści, generatorów kluczy i cracków aktywacyjnych. System operacyjny i wszystkie zainstalowane aplikacje należy regularnie aktualizować oraz korzystać z renomowanego rozwiązania zabezpieczającego z włączoną ochroną w czasie rzeczywistym. Jeśli uważa Pan/Pani, że komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć infiltrujące malware.
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
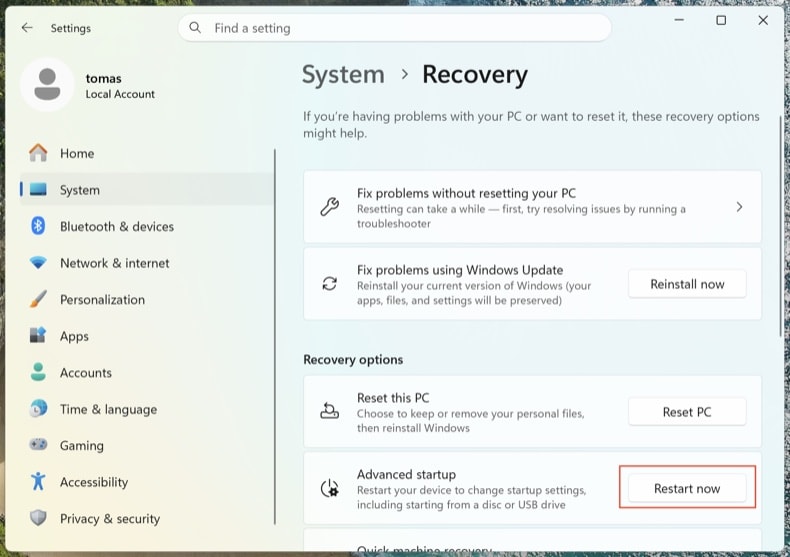
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
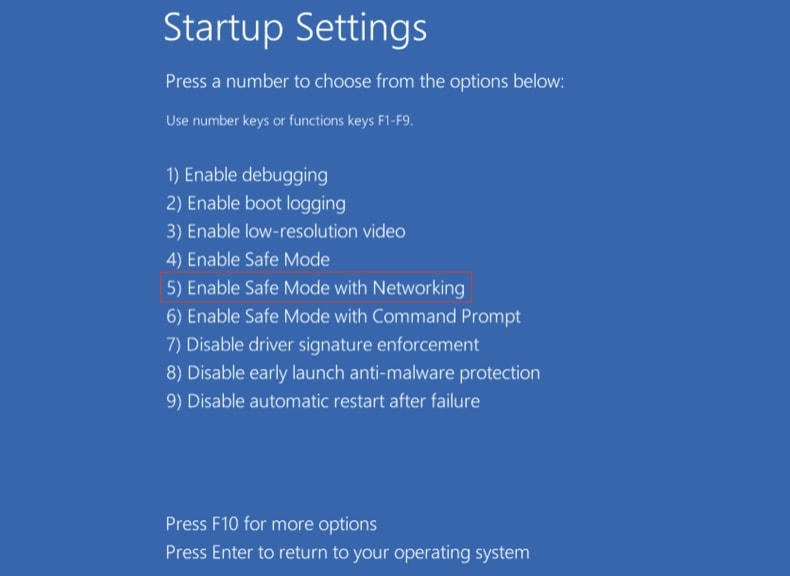
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Sprawdź uruchomione procesy za pomocą Process Explorer
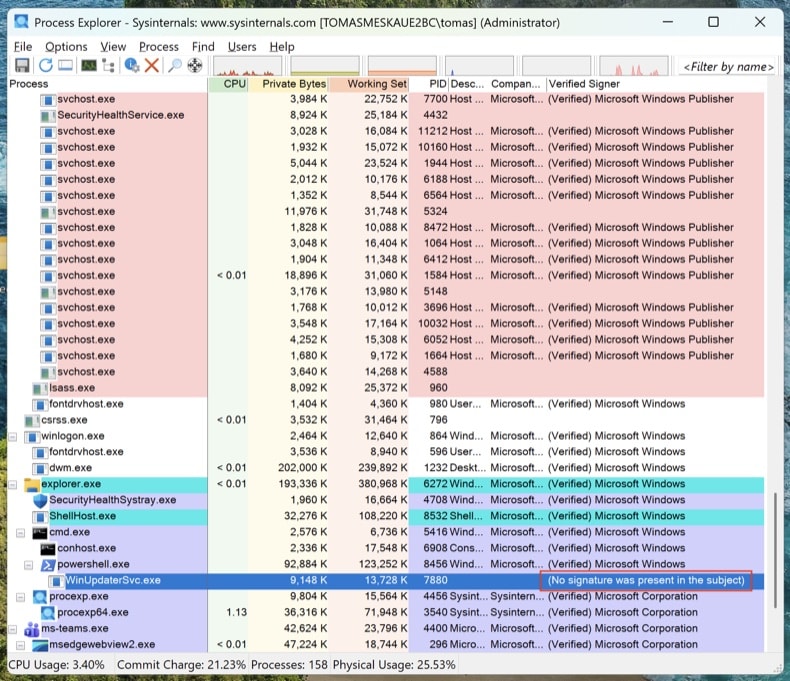
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
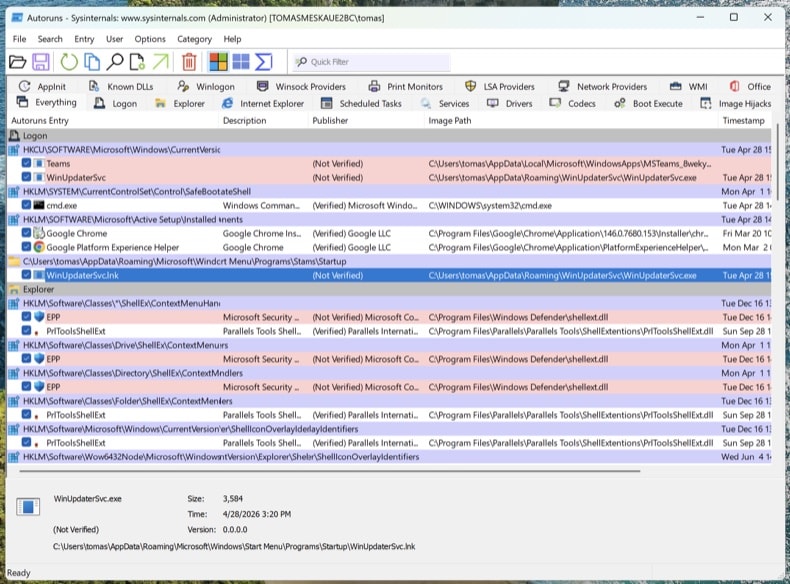
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
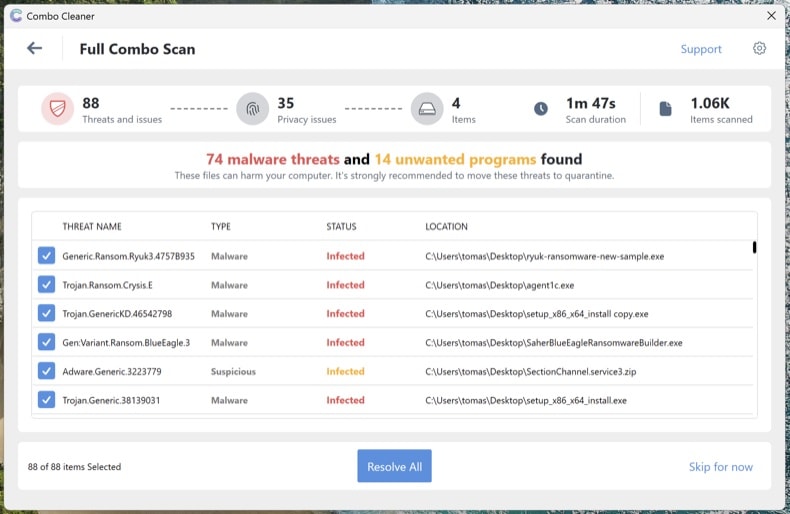
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
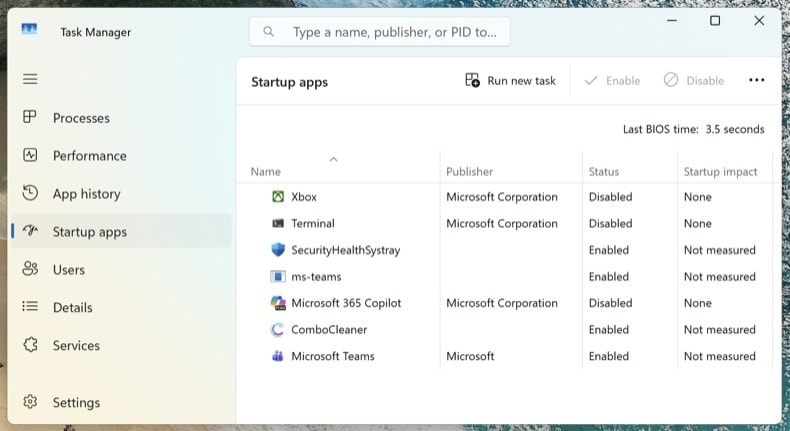
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware VOLTA Stealer. Czy powinienem/powinnam sformatować urządzenie pamięci masowej, aby się go pozbyć?
Formatowanie usunie infekcję, ale jednocześnie wymaże wszystkie pliki na dysku. W pierwszej kolejności warto skorzystać z renomowanego narzędzia zabezpieczającego, takiego jak Combo Cleaner, ponieważ potrafi ono wykryć i usunąć większość stealerów bez niszczenia danych osobistych.
Jakie są największe problemy, które może powodować malware VOLTA Stealer?
VOLTA może ujawnić zapisane hasła, pliki cookie, dane kart płatniczych, pliki portfeli kryptowalutowych oraz tokeny sesji kont komunikatorów i kont gier. Stwarza to realne ryzyko przejęcia kont, kradzieży tożsamości, oszustw finansowych i utraty kryptowalut.
Jaki jest cel malware VOLTA Stealer?
VOLTA Stealer zbiera wrażliwe dane z zainfekowanych urządzeń, a następnie wykorzystuje model AI do klasyfikowania każdej ofiary według jej szacowanej wartości finansowej, pomagając operatorom identyfikować najbardziej opłacalne cele dalszych oszustw i przejęć kont.
Jak malware VOLTA Stealer dostało się do mojego komputera?
Obecnie nie udokumentowano publicznie żadnej konkretnej kampanii dystrybucyjnej VOLTA Stealer. Stealery tego typu zwykle docierają do ofiar za pośrednictwem wiadomości phishingowych, fałszywych stron pobierania oprogramowania, pirackich treści i przynęt socjotechnicznych.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner potrafi wykryć i usunąć większość znanego malware. Ponieważ stealery mogą umieszczać pliki w wielu lokalizacjach systemowych, zaleca się przeprowadzenie pełnego skanowania systemu, aby mieć pewność, że infekcja została całkowicie wyeliminowana.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję