
Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest złośliwe oprogramowanie Mantax Otax?
Mantax Otax to androidowy ransomware z wbudowanymi funkcjami spyware, skierowany do użytkowników w Indonezji. Szyfruje pliki na urządzeniu, blokuje ekran i zmusza ofiary do rozmowy z atakującymi, jednocześnie po cichu wykradając wiadomości, zdjęcia, hasła i inne dane osobowe. Złośliwe oprogramowanie zostało po raz pierwszy przeanalizowane przez zespół zLabs firmy Zimperium.

Przegląd malware Mantax Otax
Mantax Otax jest powiązane z indonezyjskimi cyberprzestępcami, a do tej pory znaleziono dwie jego wersje, przy czym druga bazuje na pierwszej. Wskazówki językowe oraz pliki odzyskane od ofiar pokazują, że operatorzy koncentrują się na użytkownikach z Indonezji.
Zaraz po instalacji malware prosi o uprawnienia administratora urządzenia. Monit o uprawnienia administratora otwarcie wymienia takie możliwości jak usunięcie wszystkich danych, zmiana blokady ekranu, blokowanie ekranu i wyłączanie kamer. Następnie prosi o dostęp do kamery, wiadomości SMS, kontaktów, dźwięku i obrazów, a także o zezwolenie na wyświetlanie treści nad innymi aplikacjami.
Ostatnim krokiem jest prośba o dostęp do usług ułatwień dostępu, wyświetlana jako wyskakujące okno w języku indonezyjskim, które prosi ofiarę o włączenie zarówno ułatwień dostępu, jak i dostępu do powiadomień. Po jego przyznaniu daje to atakującym szeroką kontrolę nad urządzeniem, w tym możliwość odczytywania tego, co jest na ekranie, oraz dotykania w imieniu ofiary.
Mantax Otax komunikuje się ze swoim serwerem dowodzenia i kontroli (C2) przez HTTPS. Zamiast przechowywać adres serwera w swoim kodzie, pobiera bieżącą domenę (apimantax[.]otax[.]fun) z repozytorium GitHub. Pozwala to operatorom przenieść się na nowy serwer za każdym razem, gdy stary zostanie zablokowany, bez konieczności aktualizowania samego malware.
Następnie malware nadaje urządzeniu unikalny identyfikator i rejestruje je na serwerze. Dane rejestracyjne obejmują model i producenta telefonu, wersję systemu Android, kraj, operatora sieci komórkowej, a nawet informację, czy ustawiono kod PIN blokady ekranu. Potem czeka na polecenia, które są dostarczane za pośrednictwem Firebase.
W przypadku części związanej z ransomware, Mantax Otax żąda klucza szyfrującego od serwera C2. Każdy klucz jest powiązany z identyfikatorem Android ofiary, więc każde zainfekowane urządzenie otrzymuje inny. Malware następnie wyszukuje zdjęcia, filmy, dokumenty, archiwa, bazy danych i pliki kluczy kryptograficznych, blokuje je szyfrowaniem AES i usuwa oryginały.
Zaszyfrowane pliki zachowują swoją oryginalną nazwę z dodanym na końcu rozszerzeniem .enc (na przykład sample_image.jpg.enc). Niektóre obrazy są również zamieniane na zmodyfikowane kopie z odciśniętą wiadomością „Your files have been encrypted. Pay to decrypt." W teście Zimperium miniatury galerii zmieniły się w puste ikony plików, a jedno zdjęcie zostało zastąpione czerwonym tekstem żądania okupu.
Jak duże są to szkody, zależy od wersji systemu Android. Na Androidzie 9 lub starszym malware przekopuje całą pamięć współdzieloną, pomijając tylko systemowe foldery, które musi zostawić w spokoju, aby uniknąć awarii telefonu. Android 10 i nowszy używa ochrony zwanej Scoped Storage, która ogranicza malware do jego własnego folderu aplikacji i znacznie zmniejsza liczbę plików, do których może dotrzeć.
Po zakończeniu szyfrowania pełnoekranowe okno czatu zatytułowane SYSTEM PROTECTED przejmuje ekran, a atakujący pojawia się w nim jako Mantax Bro!!. To właśnie tutaj ofiary otrzymują polecenie negocjowania płatności. Ponieważ operatorzy błędnie skonfigurowali swój serwer Firebase, Zimperium mogło odczytać te rozmowy, w tym wiadomości od ofiar błagających o odzyskanie plików.
W połączeniu z opisaną poniżej kradzieżą danych stawia to ofiary w sytuacji podwójnego wymuszenia, w której zarówno ich pliki, jak i informacje osobiste znajdują się w rękach atakujących.
Mantax Otax może również zablokować telefon za fałszywym systemowym ekranem blokady. Jedna wersja brzmi SYSTEM PROTECTED, twierdzi, że urządzenie jest pod blokadą administracyjną i nosi oznaczenie Manta X2 Elite Security, podczas gdy inna napisana jest po indonezyjsku. Obie proszą o kod PIN, więc ofiary ostatecznie przekazują swój prawdziwy kod blokady ekranu prosto atakującym.
Strona szpiegowska jest równie rozległa. Nadużywając wbudowanej w Androida funkcji nagrywania ekranu (API MediaProjection), malware może wykonywać zrzuty ekranu, nagrywać ekran jako filmy MP4 i przesyłać obraz na żywo atakującym. Zrzuty ekranu i nagrania są przesyłane do darmowego hostingu plików Catbox, a linki do pobrania są wysyłane do operatorów.
Na dodatek Mantax Otax zbiera kontakty, rejestry połączeń, przychodzące wiadomości SMS (w tym jednorazowe hasła używane do logowania), powiadomienia, historię przeglądarki, zainstalowane aplikacje, lokalizację, połączone konta Google, pliki i zdjęcia z galerii. Za pośrednictwem usług ułatwień dostępu kradnie również profile i wiadomości WhatsApp, a także dane konta Telegram i czaty, samodzielnie otwierając rozmowy i kopiując ich zawartość.
Malware może potajemnie robić zdjęcia przednim lub tylnym aparatem, bez widocznego śladu na ekranie. Zdjęcia są kompresowane, kodowane w Base64 i wysyłane do operatorów - wyciekłe zapisy serwera pokazują, że są one również przechowywane na Catbox.
Pliki ujawnione przez błędnie skonfigurowany serwer zawierały również zrzut ekranu panelu kontrolnego operatorów, oznaczonego jako Manta Controller. W tym czasie wymieniał on 210 zainfekowanych urządzeń (tylko dwa z nich online), w tym telefony vivo, Infinix i Xiaomi.
Druga wersja przełącza się na połączenia WebSocket za pośrednictwem innej subdomeny (apixnxx[.]otax[.]fun) i dodaje nowe polecenia mające na celu kontrolowanie i dręczenie ofiar. Może zablokować ekran wiadomością w języku indonezyjskim twierdzącą, że urządzenie jest kontrolowane przez Manta X2, że cała aktywność jest obserwowana i że ofiara musi skontaktować się z administratorem, aby odzyskać dostęp.
Wersja 2 może również blokować poszczególne aplikacje i umieszczać niewidzialną warstwę nad całym ekranem, która pochłania każde dotknięcie i przesunięcie, pozostawiając telefon widocznym, ale bezużytecznym. Inne polecenia zalewają ekran wyskakującymi oknami dialogowymi, odtwarzają pełnoekranowy film, aby ukryć to, co dzieje się w tle, lub migają przerażającymi obrazami co 600 milisekund, tworząc dezorientujący efekt stroboskopowy.
Operatorzy mogą nawet sprawić, by telefon mówił. Zdalne polecenie zamiany tekstu na mowę odczytuje przez głośnik urządzenia dowolną wiadomość wybraną przez atakujących, z regulowanym językiem, prędkością i wysokością tonu.
Podsumowując, obecność oprogramowania takiego jak Mantax Otax na urządzeniach może prowadzić do wielokrotnych infekcji systemu, poważnych problemów z prywatnością, strat finansowych i kradzieży tożsamości. Ofiary ryzykują utratę swoich zdjęć i dokumentów, kont oraz prywatnych rozmów - wszystko naraz.
Należy wspomnieć, że twórcy malware często udoskonalają swoje oprogramowanie i metody. Dlatego potencjalne przyszłe iteracje Mantax Otax mogą mieć dodatkowe lub inne funkcjonalności i cechy.
| Nazwa | Mantax Otax trojan |
| Typ Zagrożenia | Malware na Androida, złośliwa aplikacja, ransomware, spyware, niechciana aplikacja. |
| Nazwy Wykryć | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.SpyAgent.OV), ESET-NOD32 (Android/Spy.Agent.GGC Trojan), Kaspersky (HEUR:Backdoor.AndroidOS.Agent.iz), Pełna Lista (VirusTotal) |
| Objawy | Pliki są szyfrowane i zmieniane nazwy z rozszerzeniem .enc, ekran jest blokowany przez fałszywą blokadę systemu lub okno czatu, urządzenie działa wolno, zużycie danych i baterii znacznie wzrasta, pojawiają się podejrzane aplikacje, wyskakujące okna i nakładki blokują normalne użytkowanie. |
| Metody Dystrybucji | Pliki APK w zewnętrznych usługach udostępniania plików, linki udostępniane przez aplikacje do przesyłania wiadomości, wiadomości phishingowe, socjotechnika, aplikacje podszywające się pod legalne aplikacje lub aplikacje o treści dla dorosłych. |
| Szkody | Zaszyfrowane pliki, zablokowane urządzenie, skradzione informacje osobiste (prywatne wiadomości, loginy/hasła, jednorazowe hasła, zdjęcia itp.), obniżona wydajność urządzenia, szybko rozładowywana bateria, zmniejszona prędkość Internetu, ogromne straty danych, straty finansowe, kradzież tożsamości (złośliwe aplikacje mogą nadużywać aplikacji komunikacyjnych). |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
Mantax Otax to paskudne połączenie ransomware i spyware. Może zablokować ofierze dostęp do telefonu i plików, wywierać presję, by zapłaciła za pośrednictwem okna czatu, a jednocześnie zbierać niemal wszystko, co jest przechowywane na urządzeniu lub przez nie wyświetlane. Nawet jeśli pliki zostaną odzyskane, skradzione wiadomości, kody i zdjęcia pozostają długoterminowym zagrożeniem.
Inne przykłady malware specyficznego dla Androida to Manic, WindRelay i Rokarolla. Złośliwe aplikacje takie jak te zwykle proszą o rozległe uprawnienia i nadużywają ich, aby kraść dane, szpiegować użytkowników lub całkowicie przejąć kontrolę nad urządzeniem.
Jak Mantax Otax przeniknął do mojego urządzenia?
Zimperium znalazło próbki Mantax Otax hostowane jako pliki APK w zewnętrznej usłudze udostępniania plików, gdzie jedna z nich była oferowana pod nazwą VoCNewEra. Linki do takich plików są zwykle rozpowszechniane przez aplikacje do przesyłania wiadomości, wiadomości phishingowe i inne sztuczki socjotechniczne. Ponieważ aplikacja nie jest w Google Play Store, ofiary muszą ręcznie zezwolić na jej instalację.
Przynęty zaobserwowane do tej pory obejmują aplikację o indonezyjskiej nazwie sugerującej treści dla dorosłych, a niektóre próbki podobno podszywają się pod legalne aplikacje takie jak Grok. Cyberprzestępcy polegają na takich przebraniach, ponieważ ciekawscy lub ufni użytkownicy są bardziej skłonni przeklikać się przez długą listę próśb o uprawnienia bez zastanowienia.
Jak uniknąć instalacji malware?
Instaluj aplikacje wyłącznie ze sklepu Google Play Store lub oficjalnej strony dewelopera i uważaj na pliki APK udostępniane przez linki do hostingu plików, czaty lub media społecznościowe - nawet gdy przesyła je znajomy. Zwracaj uwagę na uprawnienia, o które prosi aplikacja. Odtwarzacz wideo, chatbot lub gra nie ma powodu, aby potrzebować uprawnień administratora, usług ułatwień dostępu czy możliwości odczytywania wiadomości SMS.
Aktualizuj system Android i swoje aplikacje, ponieważ nowsze wersje Androida ograniczają to, do czego może dotrzeć takie malware. Ignoruj nieoczekiwane wiadomości, które nakłaniają do pobrania czegoś, i unikaj aplikacji dla dorosłych, złamanych lub „premium za darmo" z nieoficjalnych źródeł. Pomocne jest również posiadanie zainstalowanego renomowanego mobilnego programu antywirusowego oraz regularne tworzenie kopii zapasowych ważnych zdjęć i dokumentów.
Mantax Otax APK hostowany w zewnętrznej witrynie udostępniania plików (źródło: zimperium.com):

Prośby o uprawnienia wyświetlane przez Mantax Otax podczas instalacji (źródło: zimperium.com):

Pliki na zainfekowanym urządzeniu przed i po szyfrowaniu Mantax Otax (źródło: zimperium.com):

Fałszywe ekrany blokady używane przez Mantax Otax do kradzieży kodu PIN ofiary (źródło: zimperium.com):

Wiadomość blokująca ekran wyświetlana przez drugą wersję Mantax Otax (źródło: zimperium.com):

Szybkie menu:
- Wprowadzenie
- Jak usunąć historię przeglądania z przeglądarki Chrome?
- Jak wyłączyć powiadomienia przeglądarki w przeglądarce Chrome?
- Jak zresetować przeglądarkę Chrome?
- Jak usunąć historię przeglądania z przeglądarki Firefox?
- Jak wyłączyć powiadomienia przeglądarki w przeglądarce Firefox?
- Jak zresetować przeglądarkę Firefox?
- Jak odinstalować potencjalnie niechciane i/lub złośliwe aplikacje?
- Jak uruchomić urządzenie z Androidem w „Trybie awaryjnym"?
- Jak sprawdzić zużycie baterii przez różne aplikacje?
- Jak sprawdzić zużycie danych przez różne aplikacje?
- Jak zainstalować najnowsze aktualizacje oprogramowania?
- Jak przywrócić system do stanu domyślnego?
- Jak wyłączyć aplikacje, które mają uprawnienia administratora?
Usuń historię przeglądania z przeglądarki Chrome:
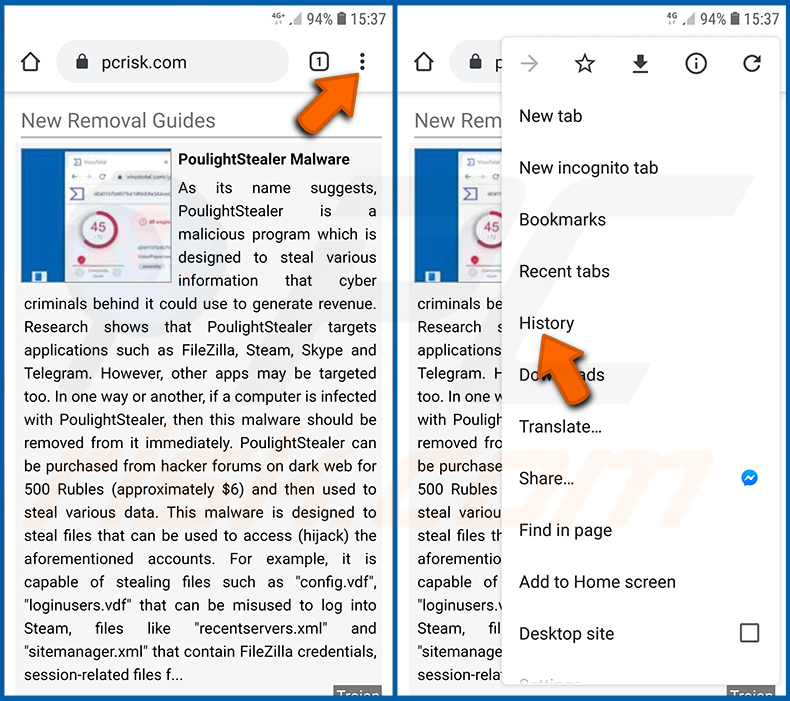
Dotknij przycisku „Menu" (trzy kropki w prawym górnym rogu ekranu) i wybierz „Historia" w otwartym menu rozwijanym.
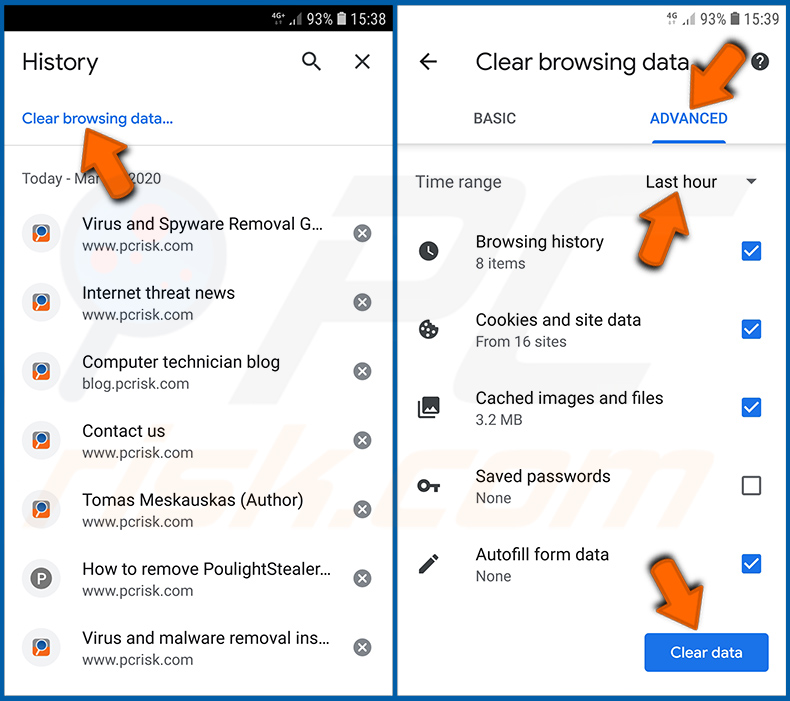
Dotknij „Wyczyść dane przeglądania", wybierz kartę „ZAAWANSOWANE", wybierz zakres czasu i typy danych, które chcesz usunąć, a następnie dotknij „Wyczyść dane".
Wyłącz powiadomienia przeglądarki w przeglądarce Chrome:
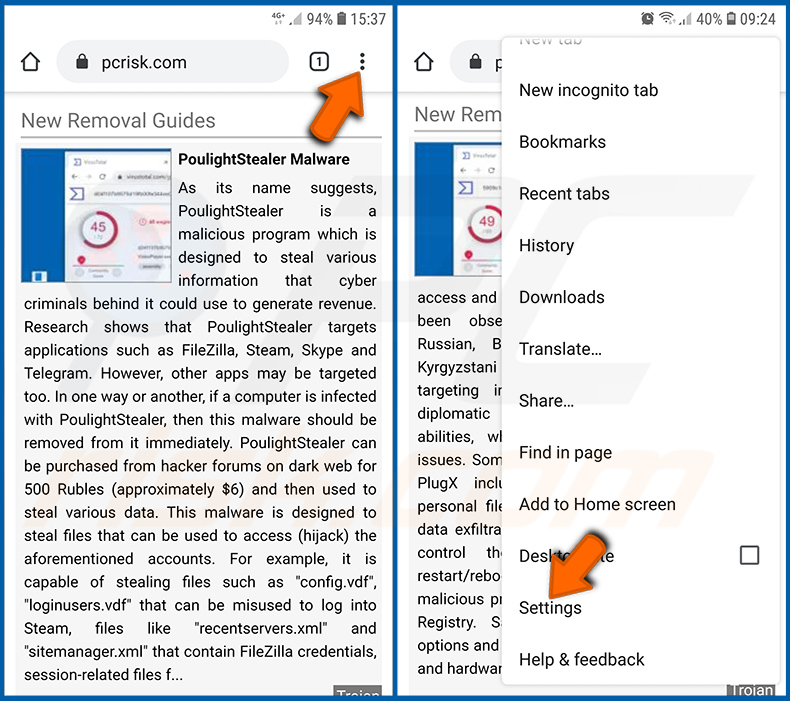
Dotknij przycisku „Menu" (trzy kropki w prawym górnym rogu ekranu) i wybierz „Ustawienia" w otwartym menu rozwijanym.
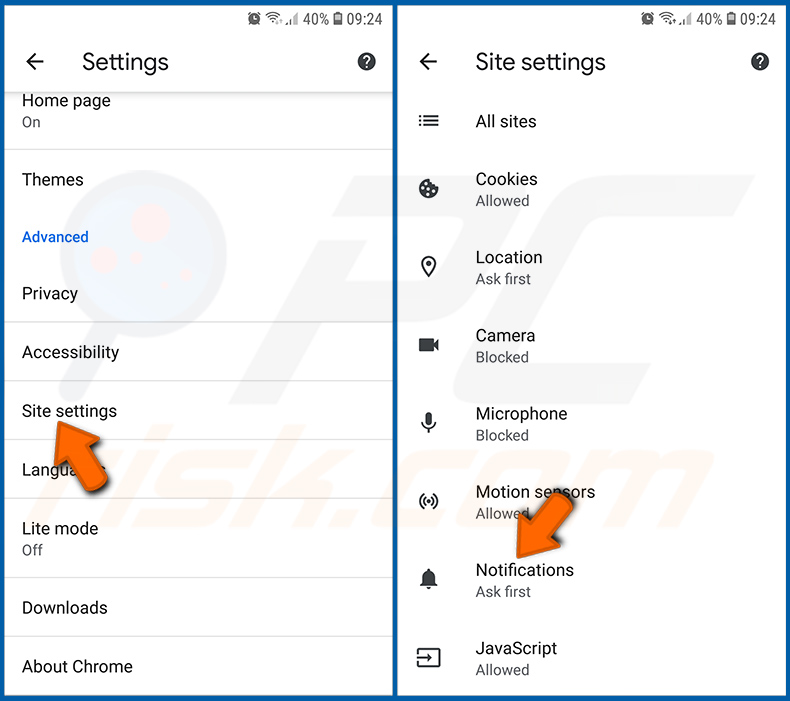
Przewiń w dół, aż zobaczysz opcję „Ustawienia witryn" i dotknij jej. Przewiń w dół, aż zobaczysz opcję „Powiadomienia" i dotknij jej.
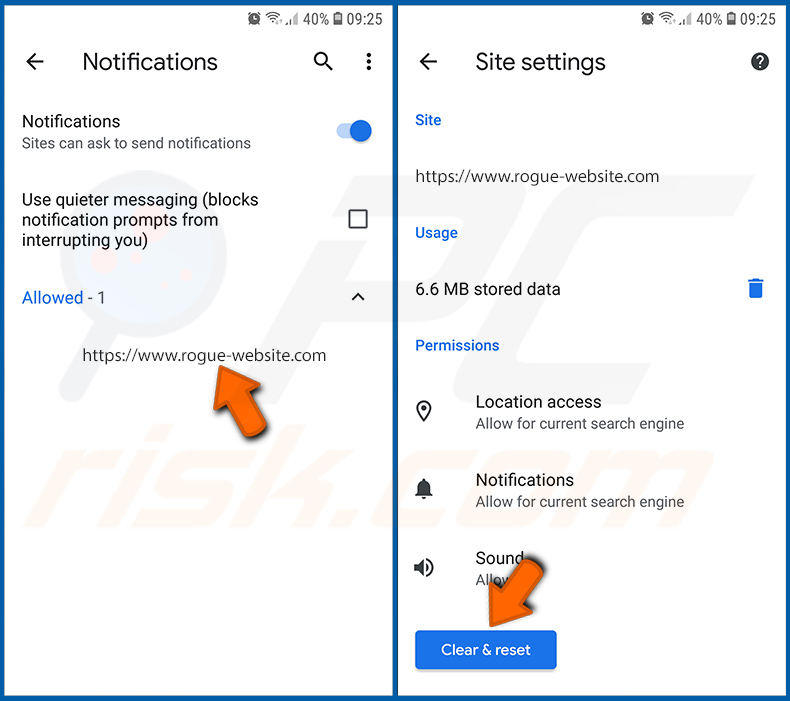
Znajdź witryny, które dostarczają powiadomienia przeglądarki, dotknij ich i kliknij „Wyczyść i zresetuj". Spowoduje to usunięcie uprawnień przyznanych tym witrynom do dostarczania powiadomień. Jednak gdy ponownie odwiedzisz tę samą witrynę, może ona ponownie poprosić o uprawnienie. Możesz wybrać, czy udzielić tych uprawnień, czy nie (jeśli zdecydujesz się odmówić, witryna trafi do sekcji „Zablokowane" i nie będzie już prosić o uprawnienie).
Zresetuj przeglądarkę Chrome:
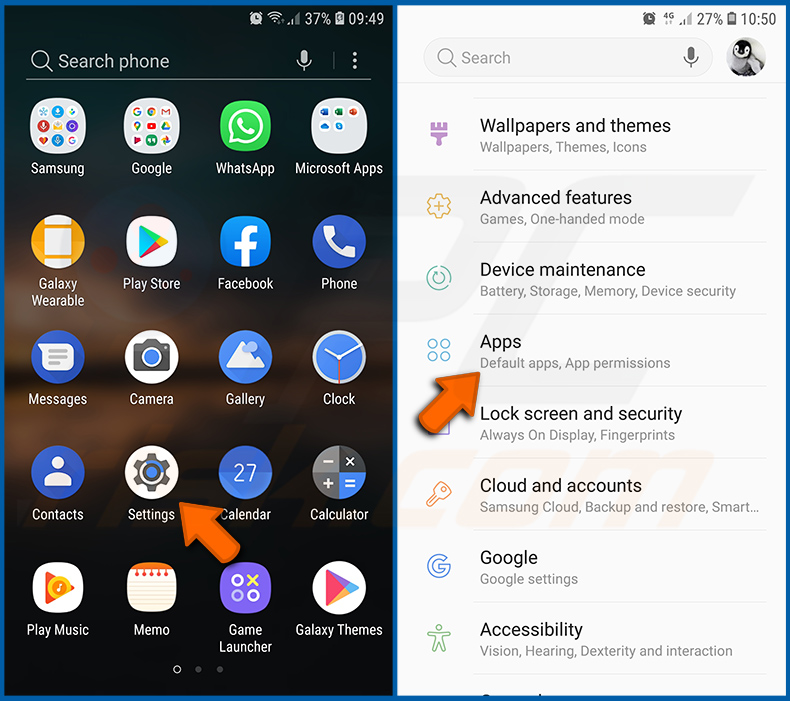
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Aplikacje" i dotknij tego.
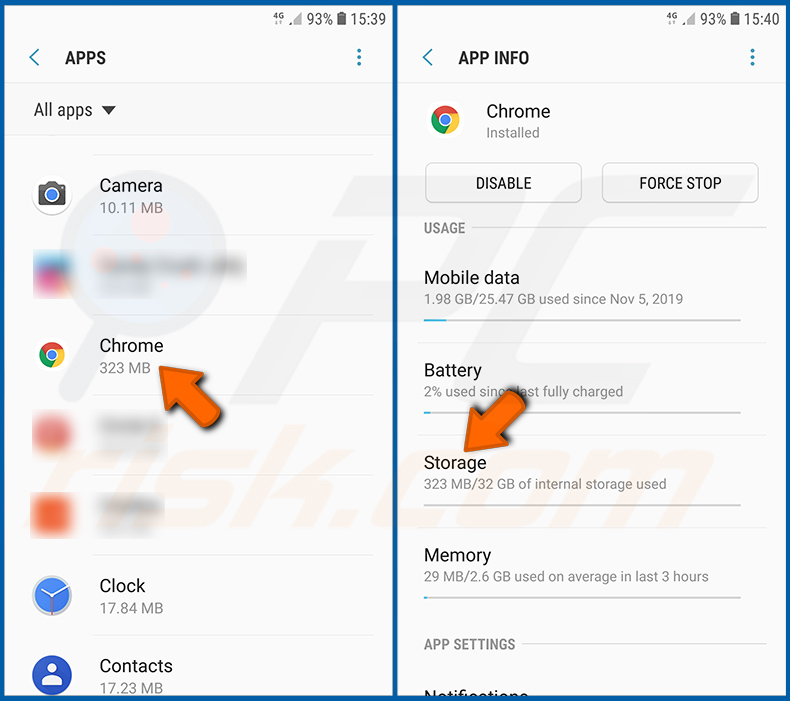
Przewiń w dół, aż znajdziesz aplikację „Chrome", wybierz ją i dotknij opcji „Pamięć".
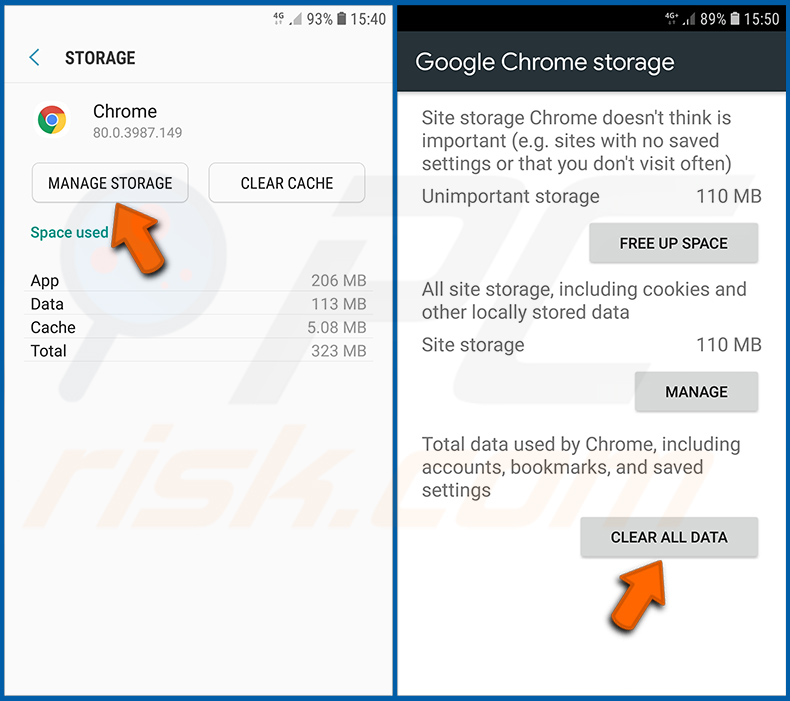
Dotknij „ZARZĄDZAJ PAMIĘCIĄ", następnie „WYCZYŚĆ WSZYSTKIE DANE" i potwierdź działanie, dotykając „OK". Pamiętaj, że zresetowanie przeglądarki usunie wszystkie zapisane w niej dane. Oznacza to, że wszystkie zapisane loginy/hasła, historia przeglądania, niedomyślne ustawienia i inne dane zostaną usunięte. Będziesz musiał również ponownie zalogować się do wszystkich witryn.
Usuń historię przeglądania z przeglądarki Firefox:
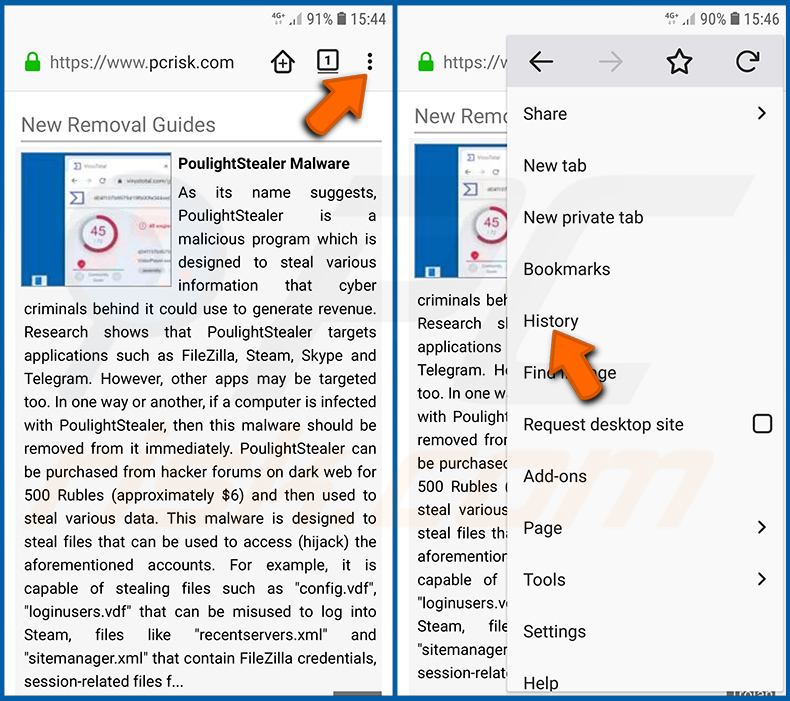
Dotknij przycisku „Menu" (trzy kropki w prawym górnym rogu ekranu) i wybierz „Historia" w otwartym menu rozwijanym.
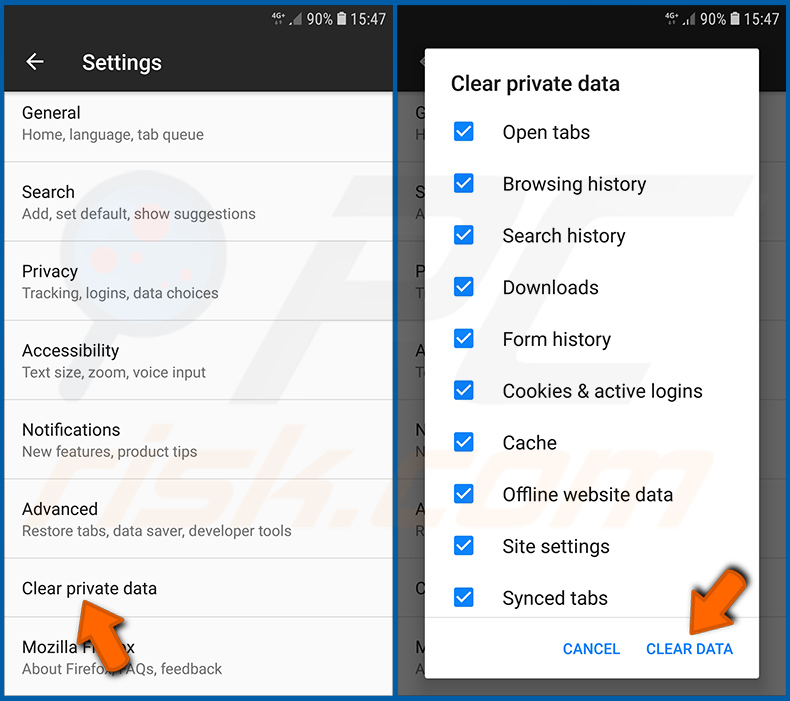
Przewiń w dół, aż zobaczysz „Wyczyść prywatne dane" i dotknij tego. Wybierz typy danych, które chcesz usunąć, i dotknij „WYCZYŚĆ DANE".
Wyłącz powiadomienia przeglądarki w przeglądarce Firefox:
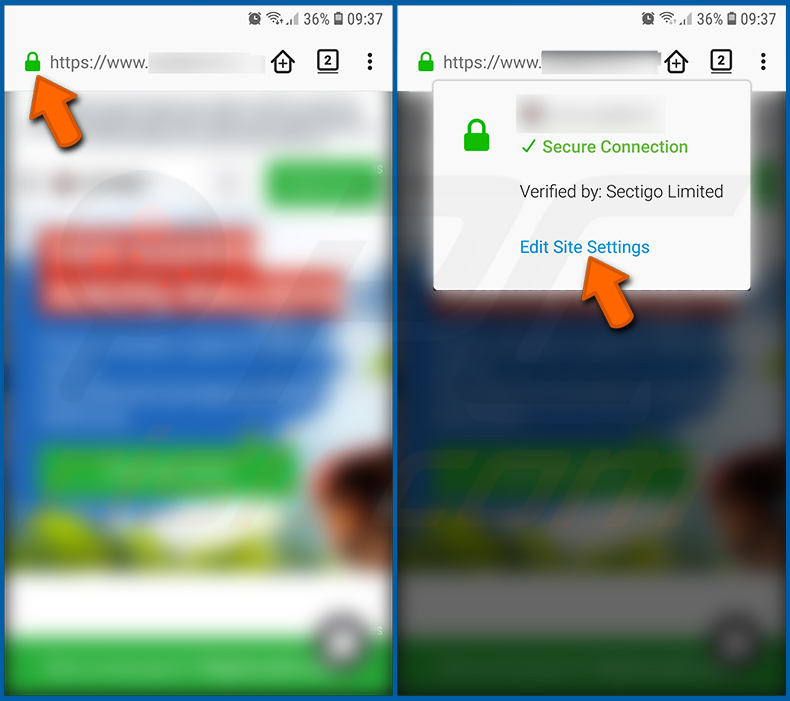
Odwiedź witrynę, która dostarcza powiadomienia przeglądarki, dotknij ikony wyświetlanej po lewej stronie paska adresu URL (ikona niekoniecznie będzie „Kłódką") i wybierz „Edytuj ustawienia witryny".
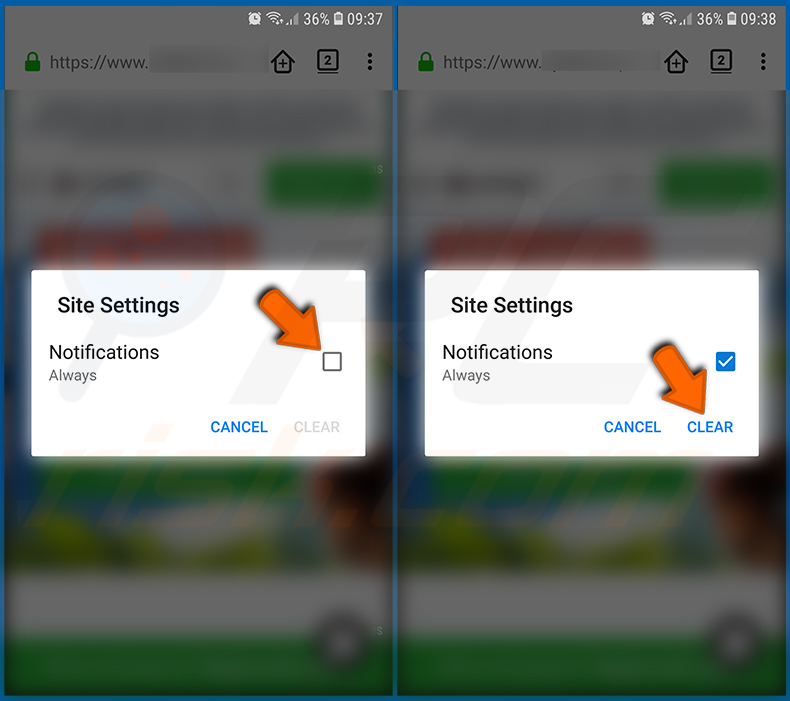
W otwartym wyskakującym oknie wybierz opcję „Powiadomienia" i dotknij „WYCZYŚĆ".
Zresetuj przeglądarkę Firefox:
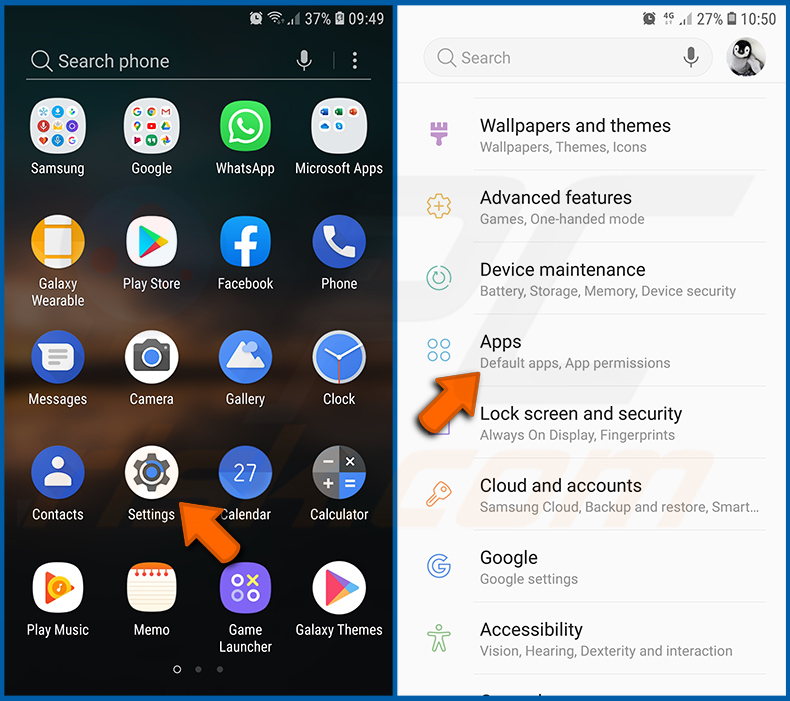
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Aplikacje" i dotknij tego.
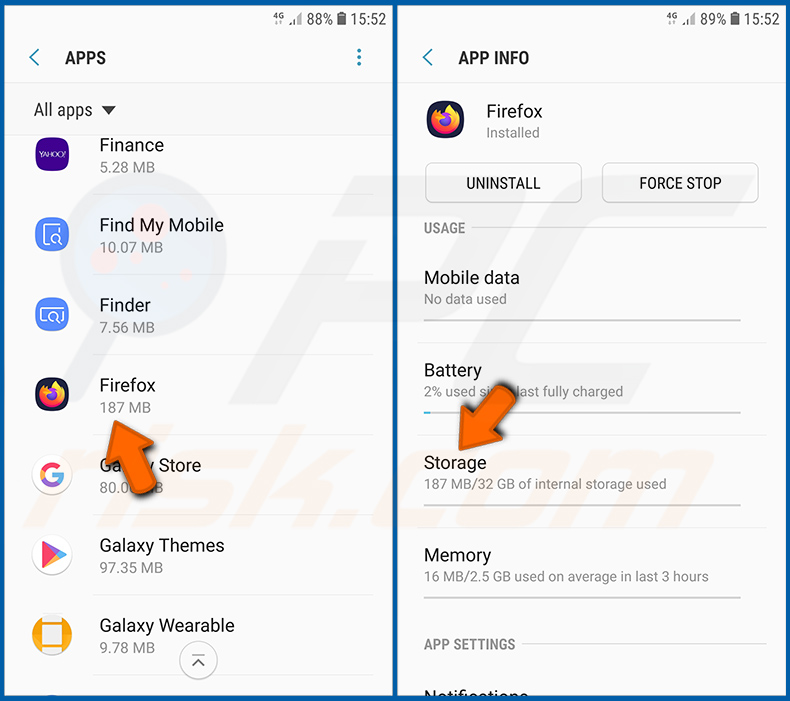
Przewiń w dół, aż znajdziesz aplikację „Firefox", wybierz ją i dotknij opcji „Pamięć".
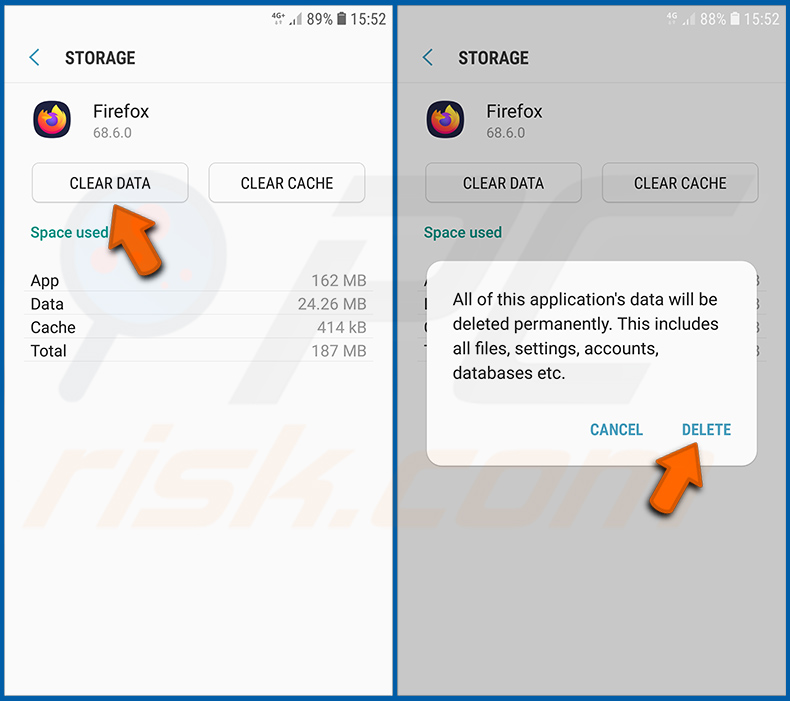
Dotknij „WYCZYŚĆ DANE" i potwierdź działanie, dotykając „USUŃ". Pamiętaj, że zresetowanie przeglądarki usunie wszystkie zapisane w niej dane. Oznacza to, że wszystkie zapisane loginy/hasła, historia przeglądania, niedomyślne ustawienia i inne dane zostaną usunięte. Będziesz musiał również ponownie zalogować się do wszystkich witryn.
Odinstaluj potencjalnie niechciane i/lub złośliwe aplikacje:
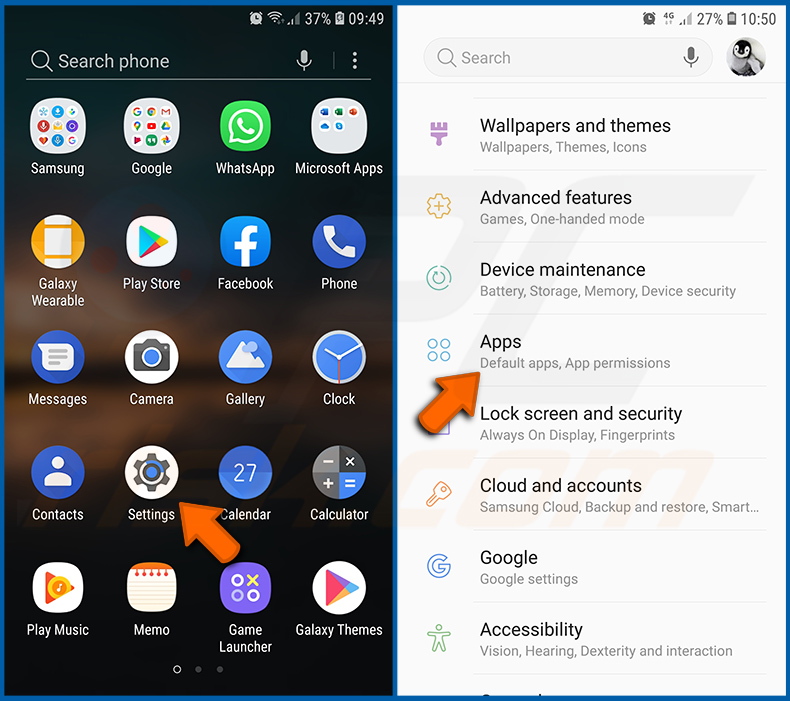
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Aplikacje" i dotknij tego.
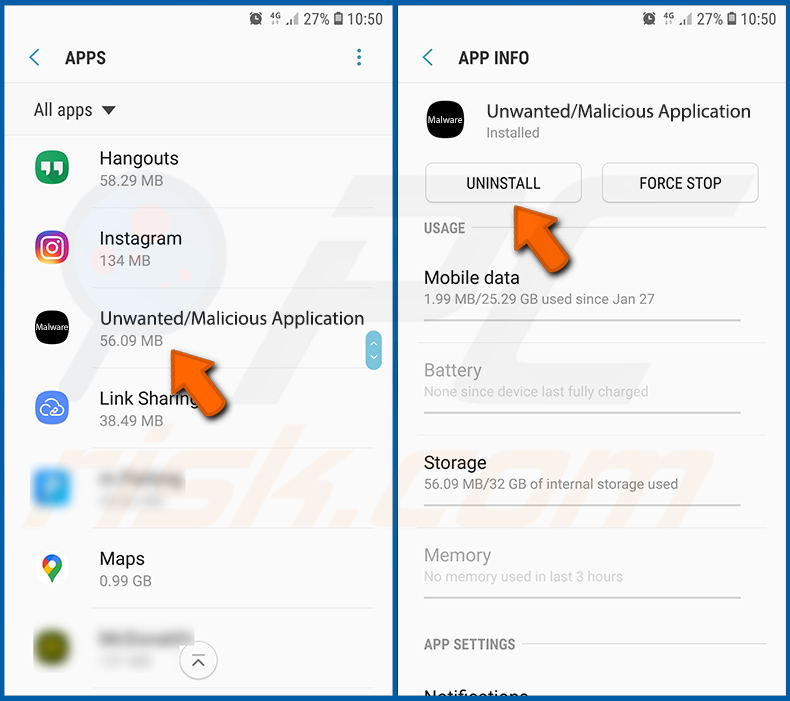
Przewiń w dół, aż zobaczysz potencjalnie niechcianą i/lub złośliwą aplikację, wybierz ją i dotknij „Odinstaluj". Jeśli z jakiegoś powodu nie możesz usunąć wybranej aplikacji (np. pojawia się komunikat o błędzie), spróbuj użyć „Trybu awaryjnego".
Uruchom urządzenie z Androidem w „Trybie awaryjnym":
„Tryb awaryjny" w systemie operacyjnym Android tymczasowo wyłącza uruchamianie wszystkich aplikacji innych firm. Korzystanie z tego trybu to dobry sposób na diagnozowanie i rozwiązywanie różnych problemów (np. usuwanie złośliwych aplikacji, które uniemożliwiają użytkownikom robienie tego, gdy urządzenie działa „normalnie").
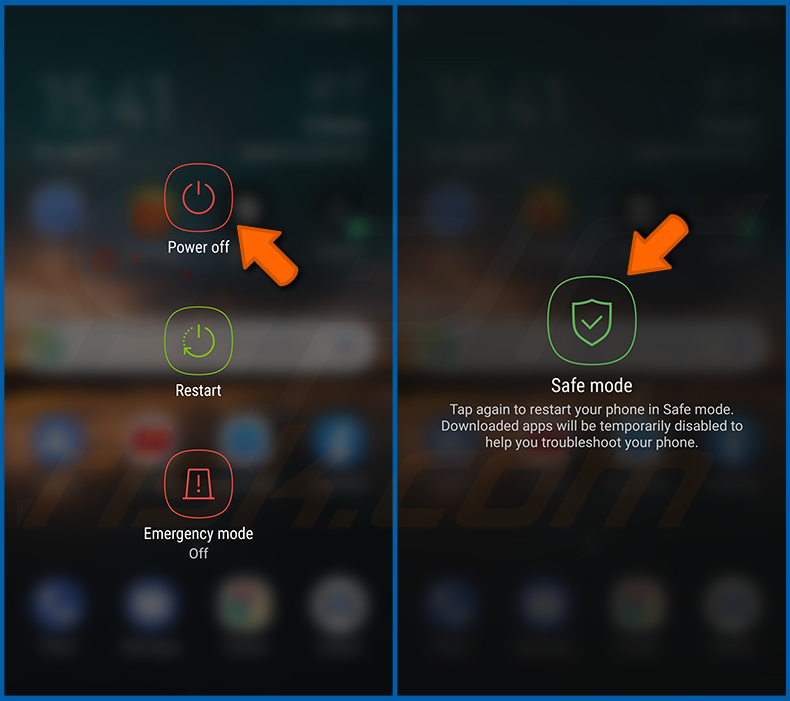
Naciśnij przycisk „Zasilanie" i przytrzymaj go, aż zobaczysz ekran „Wyłącz". Dotknij ikony „Wyłącz" i przytrzymaj ją. Po kilku sekundach pojawi się opcja „Tryb awaryjny" i będziesz mógł go uruchomić poprzez ponowne uruchomienie urządzenia.
Sprawdź zużycie baterii przez różne aplikacje:
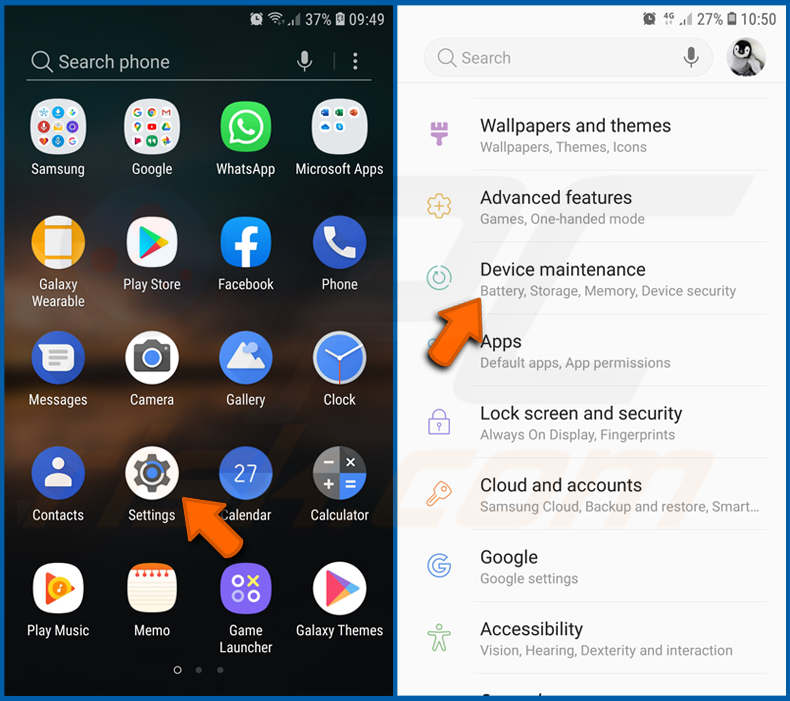
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Konserwacja urządzenia" i dotknij tego.
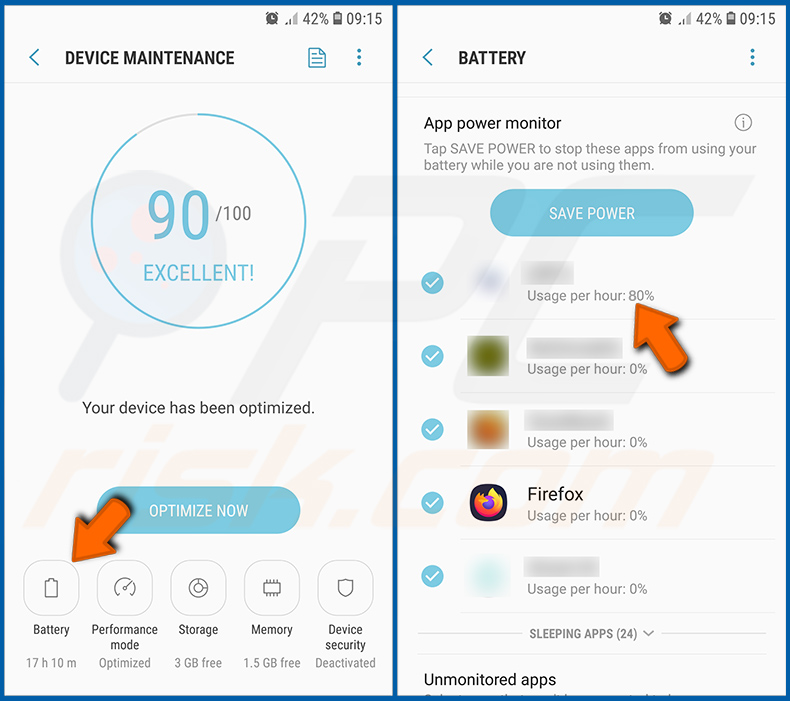
Dotknij „Bateria" i sprawdź zużycie przez każdą aplikację. Legalne/oryginalne aplikacje są zaprojektowane tak, aby zużywać jak najmniej energii w celu zapewnienia najlepszego doświadczenia użytkownika i oszczędzania energii. Dlatego wysokie zużycie baterii może wskazywać, że aplikacja jest złośliwa.
Sprawdź zużycie danych przez różne aplikacje:
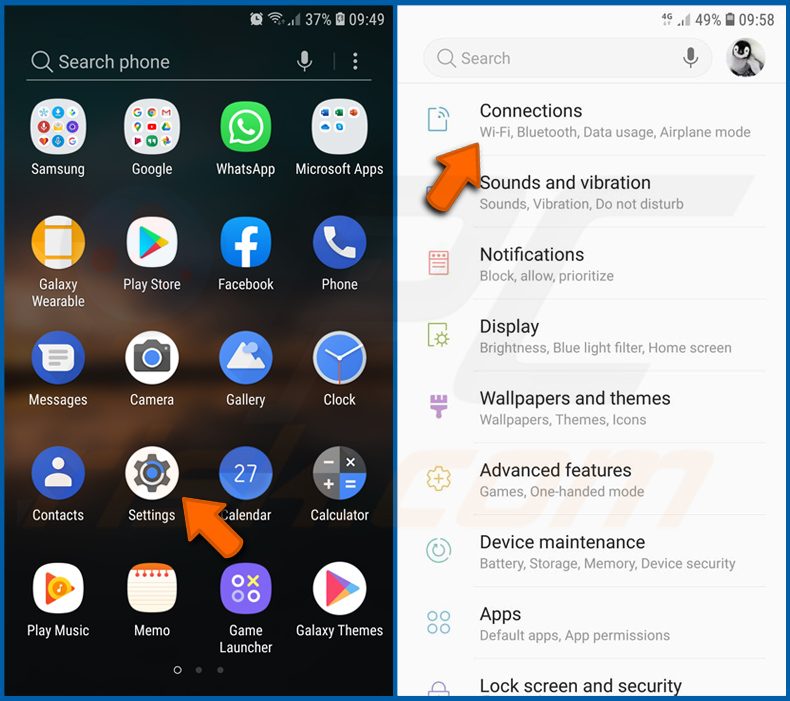
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Połączenia" i dotknij tego.
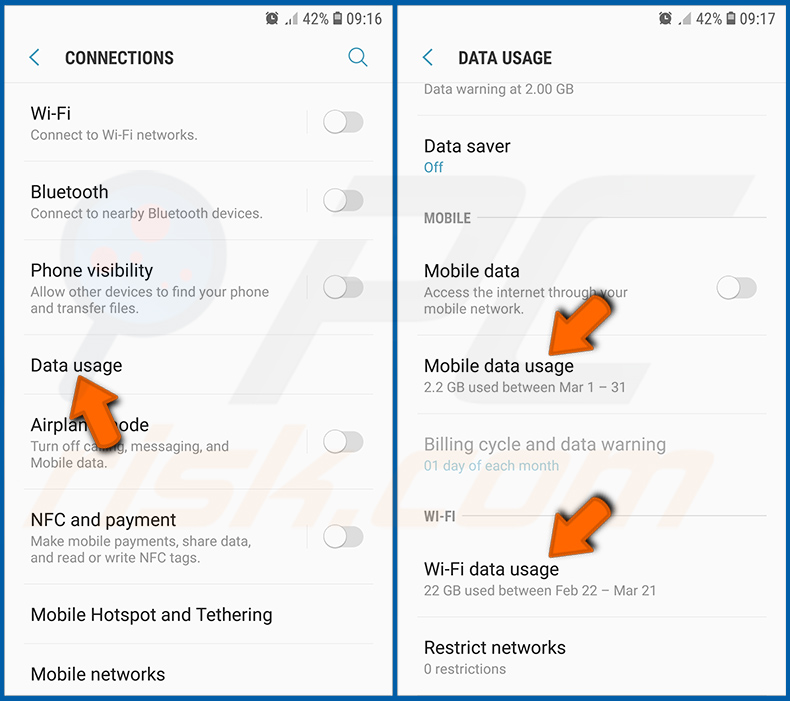
Przewiń w dół, aż zobaczysz „Użycie danych" i wybierz tę opcję. Podobnie jak w przypadku baterii, legalne/oryginalne aplikacje są zaprojektowane tak, aby jak najbardziej minimalizować zużycie danych. Oznacza to, że ogromne zużycie danych może wskazywać na obecność złośliwej aplikacji. Pamiętaj, że niektóre złośliwe aplikacje mogą być zaprojektowane tak, aby działać tylko wtedy, gdy urządzenie jest podłączone do sieci bezprzewodowej. Z tego powodu powinieneś sprawdzić zużycie danych zarówno mobilnych, jak i Wi-Fi.
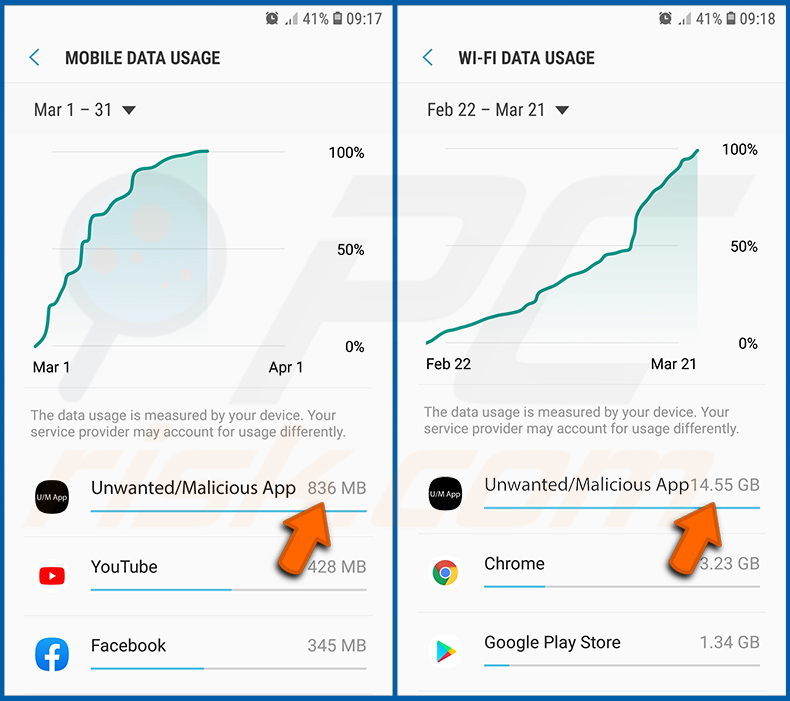
Jeśli znajdziesz aplikację, która zużywa dużo danych, mimo że nigdy jej nie używasz, zdecydowanie zalecamy jak najszybsze jej odinstalowanie.
Zainstaluj najnowsze aktualizacje oprogramowania:
Utrzymywanie oprogramowania w aktualnym stanie to dobra praktyka w kwestii bezpieczeństwa urządzenia. Producenci urządzeń stale wydają różne poprawki bezpieczeństwa i aktualizacje Androida w celu naprawy błędów i usterek, które mogą być wykorzystywane przez cyberprzestępców. Nieaktualny system jest znacznie bardziej podatny na ataki, dlatego zawsze powinieneś upewnić się, że oprogramowanie Twojego urządzenia jest aktualne.
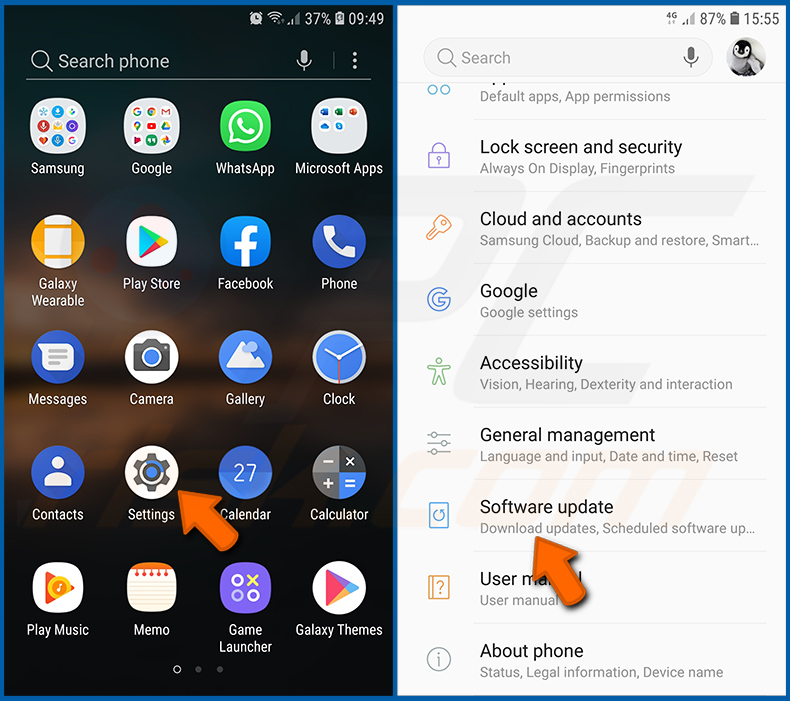
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Aktualizacja oprogramowania" i dotknij tego.
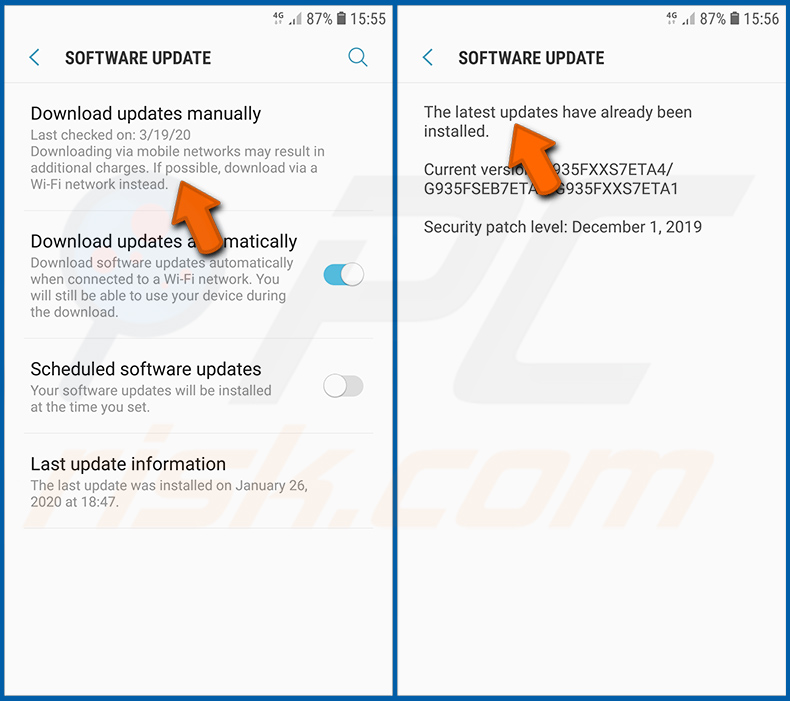
Dotknij „Pobierz aktualizacje ręcznie" i sprawdź, czy są dostępne jakieś aktualizacje. Jeśli tak, zainstaluj je natychmiast. Zalecamy również włączenie opcji „Pobieraj aktualizacje automatycznie" - umożliwi to systemowi powiadomienie Cię, gdy aktualizacja zostanie wydana, i/lub jej automatyczną instalację.
Przywróć system do stanu domyślnego:
Wykonanie „Przywracania ustawień fabrycznych" to dobry sposób na usunięcie wszystkich niechcianych aplikacji, przywrócenie domyślnych ustawień systemu i ogólne oczyszczenie urządzenia. Musisz jednak pamiętać, że wszystkie dane w urządzeniu zostaną usunięte, w tym zdjęcia, pliki wideo/audio, numery telefonów (przechowywane w urządzeniu, a nie na karcie SIM), wiadomości SMS itd. Innymi słowy, urządzenie zostanie przywrócone do pierwotnego stanu.
Możesz również przywrócić podstawowe ustawienia systemu i/lub po prostu ustawienia sieci.
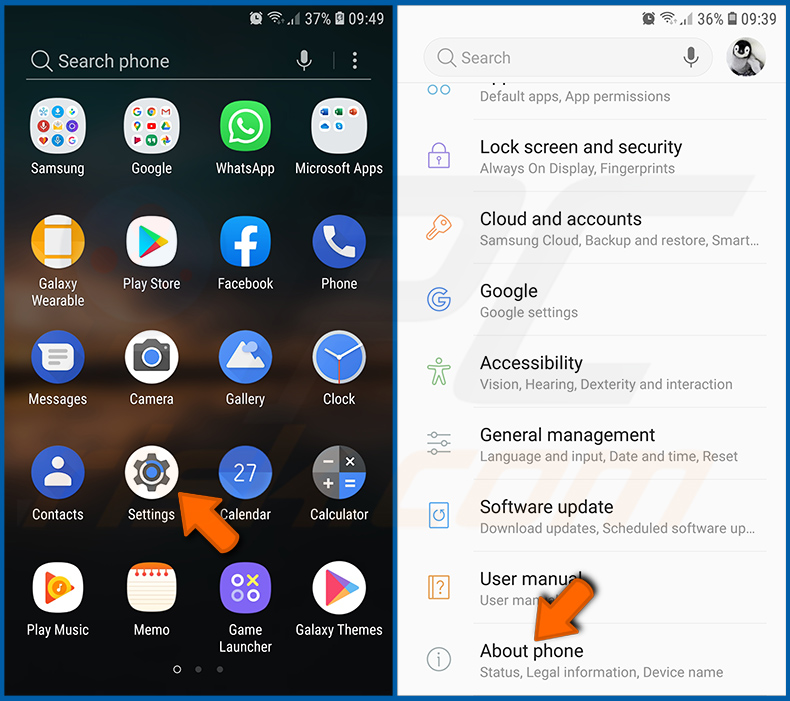
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Informacje o telefonie" i dotknij tego.
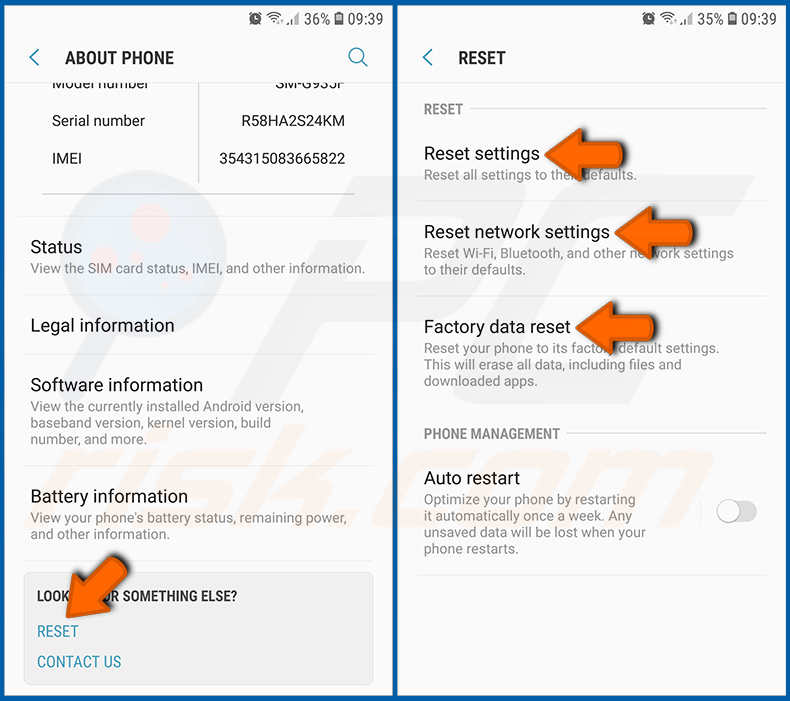
Przewiń w dół, aż zobaczysz „Resetuj" i dotknij tego. Teraz wybierz działanie, które chcesz wykonać:
„Resetuj ustawienia" - przywróć wszystkie ustawienia systemu do domyślnych;
„Resetuj ustawienia sieci" - przywróć wszystkie ustawienia związane z siecią do domyślnych;
„Przywracanie danych fabrycznych" - zresetuj cały system i całkowicie usuń wszystkie zapisane dane;
Wyłącz aplikacje, które mają uprawnienia administratora:
Jeśli złośliwa aplikacja uzyska uprawnienia na poziomie administratora, może poważnie uszkodzić system. Aby utrzymać urządzenie tak bezpieczne, jak to możliwe, zawsze powinieneś sprawdzać, jakie aplikacje mają takie uprawnienia, i wyłączać te, które nie powinny ich mieć.
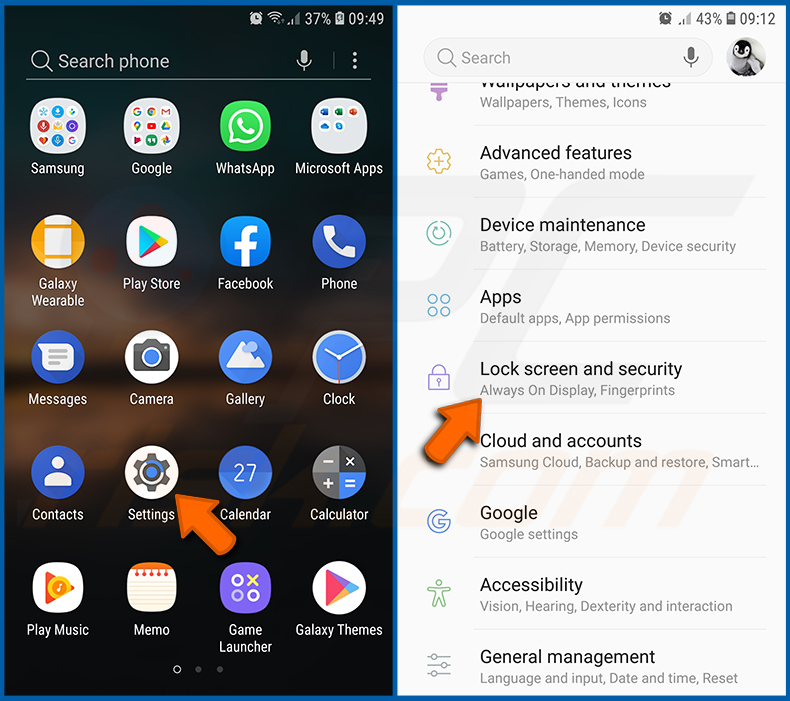
Przejdź do „Ustawień", przewiń w dół, aż zobaczysz „Ekran blokady i zabezpieczenia" i dotknij tego.
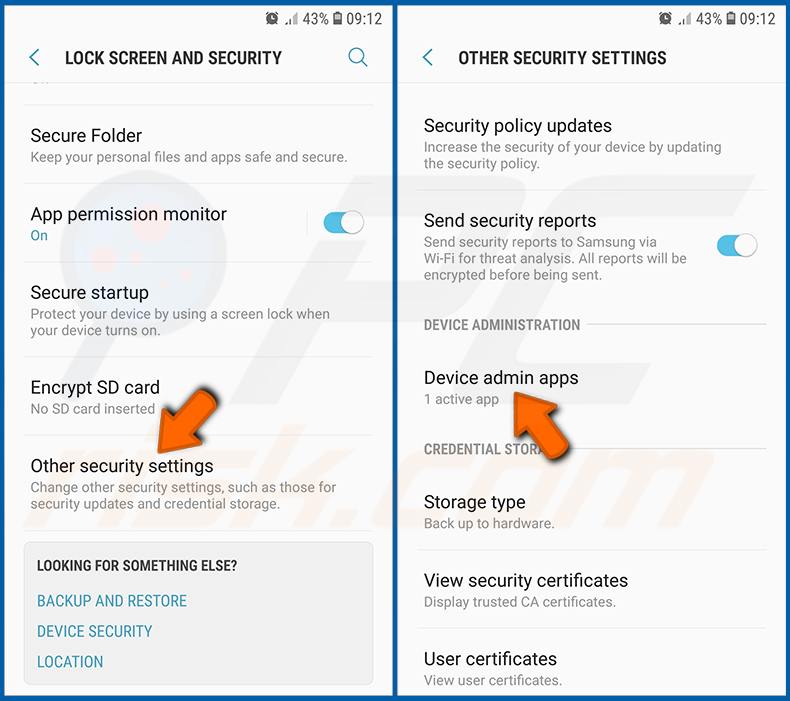
Przewiń w dół, aż zobaczysz „Inne ustawienia zabezpieczeń", dotknij tego, a następnie dotknij „Aplikacje administratora urządzenia".
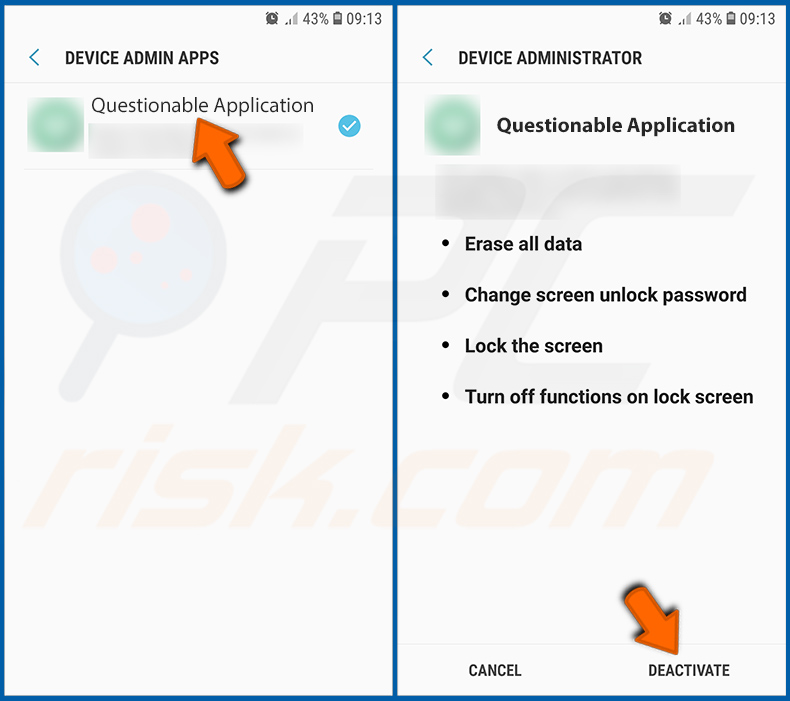
Zidentyfikuj aplikacje, które nie powinny mieć uprawnień administratora, dotknij ich, a następnie dotknij „DEZAKTYWUJ".
Często zadawane pytania (FAQ)
Moje urządzenie z Androidem jest zainfekowane malware Mantax Otax, czy powinienem sformatować pamięć, aby się go pozbyć?
Formatowanie zwykle nie jest potrzebne do usunięcia Mantax Otax. Uruchomienie renomowanego mobilnego programu antywirusowego, takiego jak Combo Cleaner, powinno wystarczyć do wykrycia i wyeliminowania go. Pamiętaj, że usunięcie malware (lub sformatowanie urządzenia) nie odszyfruje plików, które zostały już zablokowane, więc przywróć je z kopii zapasowej, jeśli ją posiadasz.
Jakie są największe problemy, które może powodować malware Mantax Otax?
Mantax Otax może szyfrować zdjęcia i dokumenty, blokować telefon za fałszywymi ekranami blokady i kraść prawdziwy kod PIN blokady ekranu. Nagrywa również ekran, robi potajemne zdjęcia i zbiera wiadomości SMS (w tym jednorazowe hasła), kontakty, rejestry połączeń, historię przeglądarki oraz czaty WhatsApp i Telegram.
W rezultacie ofiary stają w obliczu utraty danych, poważnych problemów z prywatnością, strat finansowych i kradzieży tożsamości.
Jaki jest cel malware Mantax Otax?
Większość ataków malware jest napędzana zyskiem, a Mantax Otax nie jest wyjątkiem - wywiera presję na ofiary, aby zapłaciły za odzyskanie plików, jednocześnie pozyskując dane, które można nadużyć lub sprzedać. Niemniej jednak malware może być również wykorzystywane dla rozrywki, osobistych urazów, zakłóceń, haktywizmu lub powodów politycznych, a funkcje nękania w drugiej wersji sugerują, że niektórzy operatorzy po prostu czerpią przyjemność z dręczenia ofiar.
Jak malware Mantax Otax przeniknął do mojego urządzenia z Androidem?
Mantax Otax był rozpowszechniany jako pliki APK w zewnętrznych usługach udostępniania plików, z linkami rozprowadzanymi przez aplikacje do przesyłania wiadomości, wiadomości phishingowe i inne techniki socjotechniczne. Próbki zaobserwowane do tej pory podszywały się pod indonezyjską aplikację o treści dla dorosłych lub legalne aplikacje takie jak Grok. Nie jest on rozpowszechniany przez Google Play Store, więc ofiary muszą instalować go ręcznie.
Czy Combo Cleaner ochroni mnie przed malware?
Combo Cleaner jest w stanie wykryć i wyeliminować niemal wszystkie znane infekcje malware, w tym zagrożenia takie jak Mantax Otax. Wykonanie pełnego skanowania systemu jest niezbędne, ponieważ zaawansowane złośliwe programy zazwyczaj ukrywają się głęboko w systemie.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję