Jakim rodzajem oszustwa jest „XRP Ledger Airdrop”?
Phishing/OszustwoZnany również jako: XRP Ledger Airdrop drainer kryptowalut

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest fałszywe „XRP Ledger Airdrop oszustwo”?
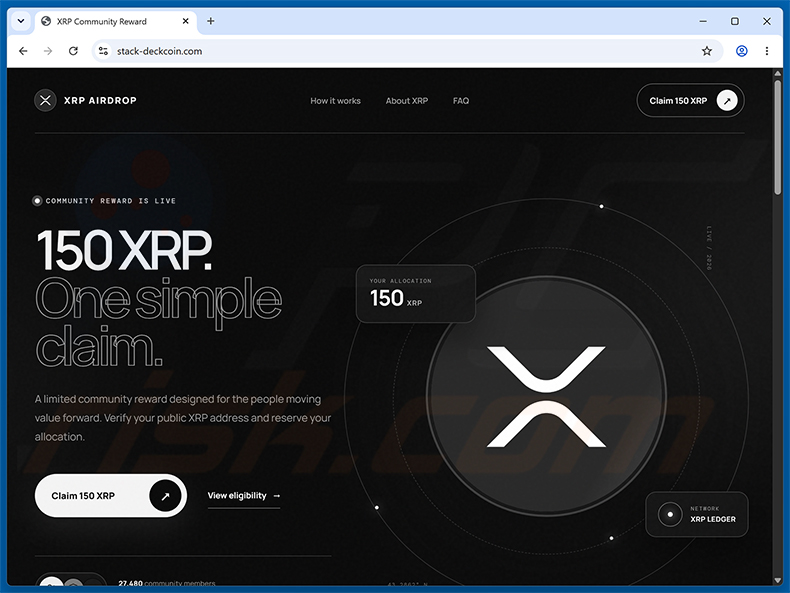
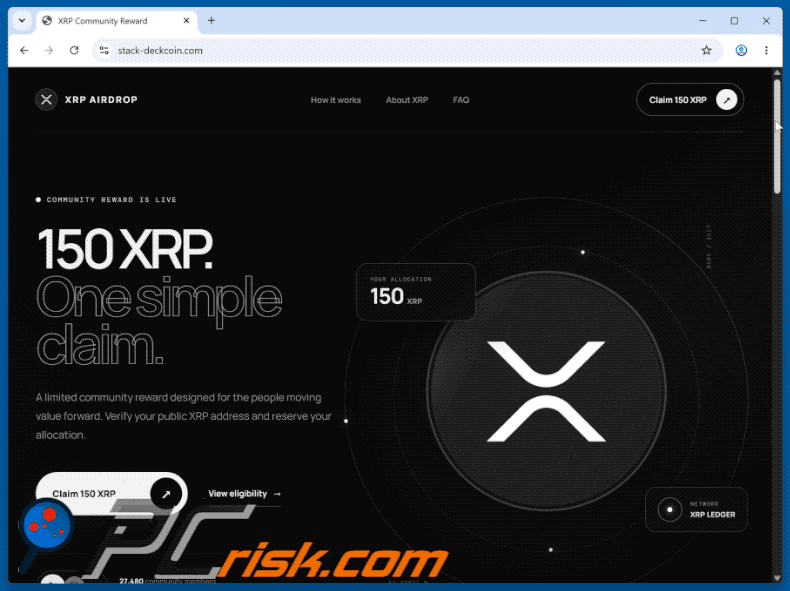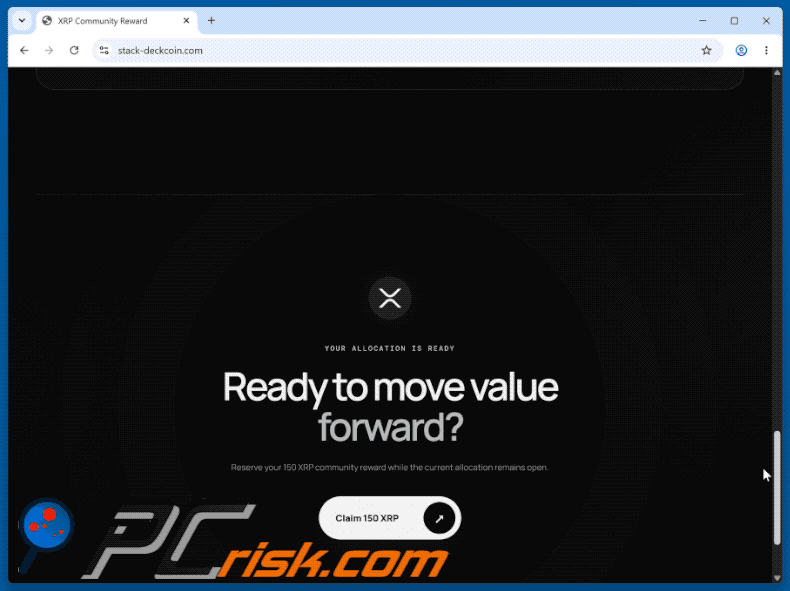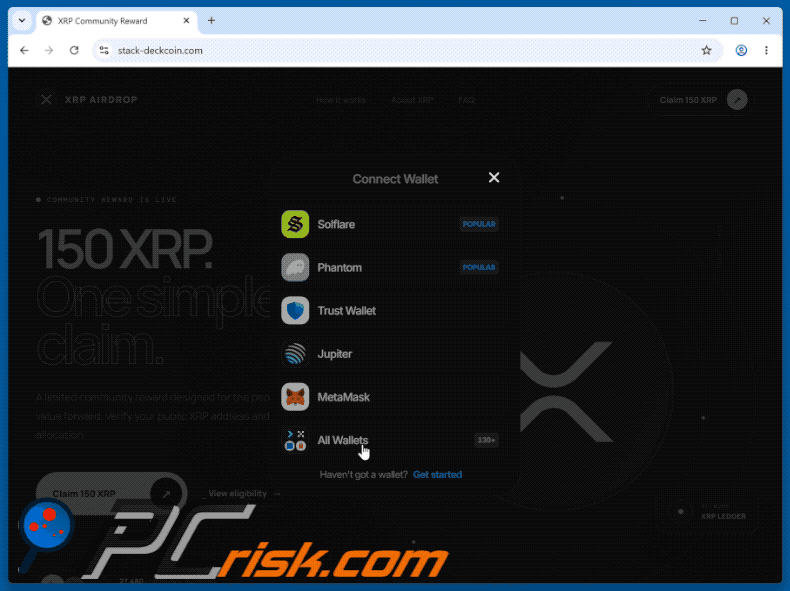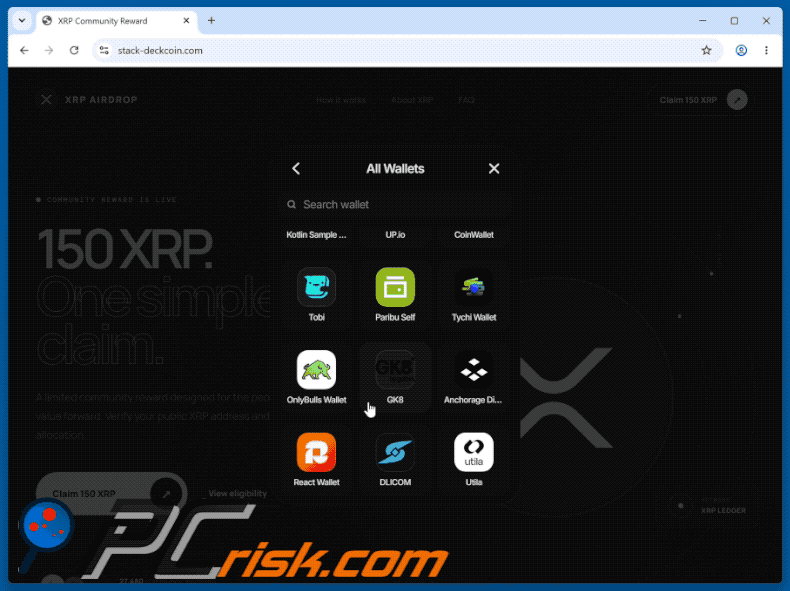
Podczas analizy podejrzanych witryn nasi badacze zidentyfikowali stack-deckcoin[.]com - oszukańczą stronę promującą fałszywą nagrodę dla społeczności XRP. Witryna fałszywie twierdzi, że odwiedzający mogą bezpłatnie odebrać 150 tokenów XRP, jednak jej rzeczywistym celem jest kradzież kryptowaluty poprzez nakłanianie użytkowników do połączenia swoich portfeli cyfrowych.
WAŻNA UWAGA: Nie oceniamy projektów kryptowalutowych, dlatego przed zainwestowaniem pieniędzy należy przeprowadzić własną analizę.
Amerykańska Federalna Komisja Handlu (Federal Trade Commission, FTC) podaje, że od początku 2021 roku ponad 46 000 osób zgłosiło utratę ponad 1 miliarda dolarów w kryptowalutach na skutek oszustw - to mniej więcej co czwarty zgłoszony utracony dolar, więcej niż w przypadku jakiejkolwiek innej metody płatności.
„XRP Ledger Airdrop oszustwo” - szczegóły
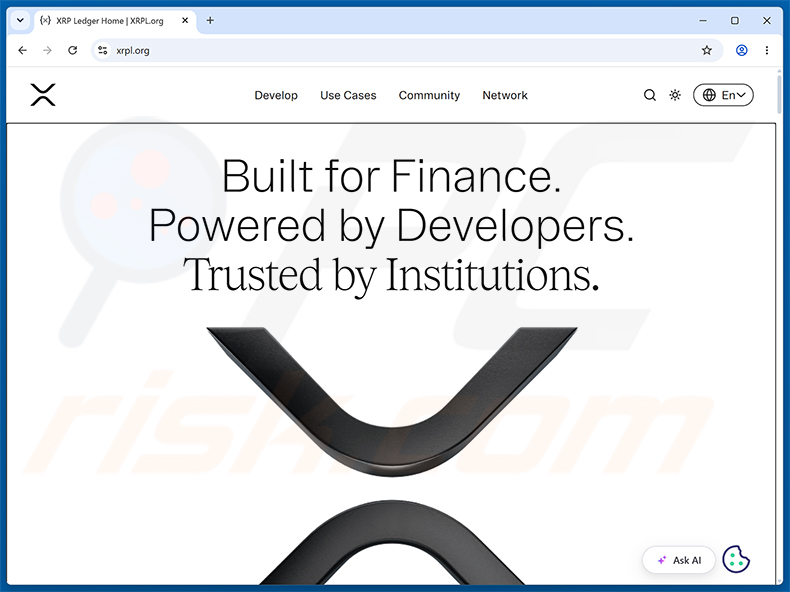
Legalny XRP Ledger (xrpl.org) to otwartoźródłowy blockchain zaprojektowany z myślą o szybkich i tanich transakcjach finansowych. Stanowi infrastrukturę, na której opiera się XRP - aktywo cyfrowe szeroko wykorzystywane do płatności transgranicznych i wymiany walut.
Stack-deckcoin[.]com podszywa się pod tę platformę, wykorzystując oznaczenia XRP oraz śmiałe twierdzenie, że „nagroda dla społeczności jest już dostępna”. Odwiedzającym przekazuje się, że ich osobisty przydział wynosi 150 XRP i można go odebrać jednym działaniem.
Kliknięcie „Claim 150 XRP” otwiera okno połączenia portfela zawierające ponad 130 obsługiwanych portfeli. Wśród opcji znajdują się Solflare, Phantom, Trust Wallet, Jupiter, MetaMask, Bitget Wallet, OKX Wallet, Base i Backpack.
Po połączeniu portfela automatycznie aktywuje się drainer kryptowalut. Narzędzie to przesyła środki ofiary do portfela kontrolowanego przez cyberprzestępców, a w zamian nie jest przekazywana żadna nagroda w XRP.
Transakcji w blockchainie nie można cofnąć. Każda kryptowaluta skradziona w ten sposób zostaje bezpowrotnie utracona po potwierdzeniu transferu w sieci.
Użytkownicy powinni zawsze sprawdzać, czy dana witryna jest legalna, zanim połączą portfel lub udostępnią jakiekolwiek dane konta. W przypadku prawdziwych usług XRP Ledger najbezpieczniejszym rozwiązaniem jest bezpośrednie odwiedzenie xrpl.org.
| Nazwa | XRP Ledger Airdrop drainer kryptowalut |
| Typ Zagrożenia | Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Uczestnicy mogą odebrać 150 XRP jako nagrodę dla społeczności |
| Kamuflaż | Legalna nagroda dla społeczności/airdrop XRP Ledger |
| Powiązane Domeny | stack-deckcoin[.]com |
| Status Zagrożenia (stack-deckcoin[.]com) | PCrisk Wyniki skanera witryn |
| Objawy | Nieoficjalna domena, brak oficjalnej weryfikacji, nierealistyczne twierdzenia, obietnice zbyt piękne, by mogły być prawdziwe |
| Metody Dystrybucji | Fałszywe konta w mediach społecznościowych, zwodnicze witryny, nieuczciwe reklamy internetowe |
| Szkody | Kradzież kryptowalut |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
Stack-deckcoin[.]com to oszukańcza witryna podszywająca się pod platformę XRP Ledger. Zwabia odwiedzających fałszywą ofertą airdropu, nakłania ich do połączenia portfeli, a następnie wykorzystuje drainer do kradzieży ich środków.
Przykładami podobnych oszustw są „Extended ($EXT) Allocation”, „Trust Wallet - Blue Moon Crypto Giveaway” oraz „DeepSeek Crypto Giveaway”.
W jaki sposób otworzono oszukańczą witrynę?
Fałszywe strony z airdropami kryptowalut są zazwyczaj promowane za pośrednictwem przejętych lub sfabrykowanych kont w mediach społecznościowych należących do influencerów, znanych firm lub oficjalnych projektów kryptowalutowych. Oszuści publikują za pośrednictwem tych kont linki, które prowadzą niczego niepodejrzewających obserwujących do oszukańczych witryn.
Użytkownicy mogą również natrafić na takie strony za pośrednictwem nieuczciwych sieci reklamowych działających na stronach z torrentami, nielegalnych serwisach streamingowych i podobnych platformach niskiej jakości. Adware, e-maile phishingowe, wprowadzające w błąd powiadomienia pop-up oraz zwodnicze linki na niebezpiecznych witrynach to inne popularne kanały dystrybucji.
Jak uniknąć odwiedzania oszukańczych stron?
Należy na bieżąco aktualizować system operacyjny i całe zainstalowane oprogramowanie. Aplikacje należy pobierać wyłącznie z oficjalnych witryn i zweryfikowanych źródeł. Należy zachować ostrożność w przypadku nieoczekiwanych e-maili zawierających linki lub załączniki, nawet jeśli wydają się pochodzić od znanego nadawcy.
Należy unikać klikania podejrzanych reklam, okien pop-up lub linków znajdujących się na niewiarygodnych witrynach. Nie należy udzielać uprawnień do wyświetlania powiadomień nieznanym witrynom. Jeśli komputer jest już zainfekowany niechcianymi aplikacjami, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie je wyeliminować.
Wygląd „XRP Ledger Airdrop oszustwo” (GIF):
Oficjalna witryna XRP Ledger (xrpl.org):
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest XRP Ledger Airdrop drainer kryptowalut?
- Jak rozpoznać oszustwo pop-up?
- Jak działają oszustwa pop-up?
- Jak usunąć fałszywe okienka pop-up?
- Jak zapobiec fałszywym okienkom pop-up?
- Co zrobić jeśli zostaniesz oszukany przez oszustwo pop-up?
Jak rozpoznać oszustwo pop-up?
Okienka pop-up z różnymi fałszywymi wiadomościami są powszechnym rodzajem przynęty, z której korzystają cyberprzestępcy. Zbierają wrażliwe dane osobowe, nakłaniają internautów do zadzwonienia pod fałszywe numery pomocy technicznej, zakupu subskrypcji bezużytecznych usług online, zainwestowania w podejrzane oszustwa kryptowalutowe itp.
Chociaż w większości przypadków te okienka pop-up nie infekują urządzeń użytkowników malware, mogą powodować bezpośrednie straty finansowe lub kradzież tożsamości.
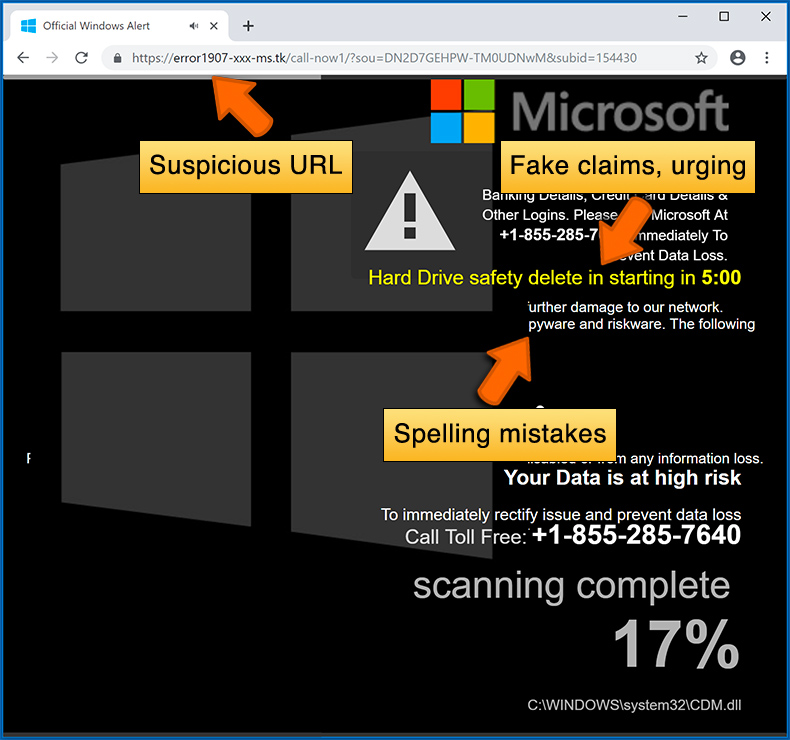
Cyberprzestępcy starają się tworzyć nieuczciwe okienka pop-up tak, aby wyglądały na wiarygodne. Jednak oszustwa mają zwykle następujące cechy:
- Błędy ortograficzne i nieprofesjonalne obrazy — Dokładnie sprawdź informacje wyświetlane w okienku pop-up. Błędy ortograficzne i nieprofesjonalne obrazy mogą być oznaką oszustwa.
- Poczucie pilności — Minutnik z kilkoma minutami, proszący o podanie swoich danych osobowych lub zasubskrybowanie jakiejś usługi online.
- Twierdzenia, że coś wygrałeś — Jeśli nie brałeś udziału w loterii, konkursie internetowym itp., a widzisz okienko pop-up z informacją, że wygrałeś.
- Skanowanie komputera lub urządzenia mobilnego — Okienko pop-up, które skanuje urządzenie i informuje o wykrytych problemach jest niewątpliwie oszustwem. Witryny nie mogą wykonywać takich działań.
- Wyłączność — Okienka pop-up informujące, że tylko ty masz tajny dostęp do programu finansowego, który może szybko uczynić cię bogatym.
Przykłady oszustwa pop-up:
Jak działają oszustwa pop-up?
Cyberprzestępcy i oszukańczy marketingowcy wykorzystują zwykle różne sieci reklamowe, techniki zatruwania wyszukiwarek i podejrzane strony internetowe, aby generować ruch do swoich okienek pop-up. Użytkownicy trafiają na ich internetowe przynęty po kliknięciu fałszywych przycisków pobierania, skorzystaniu ze strony z torrentami lub po prostu kliknięciu wyniku wyszukiwania w internecie.
Oszustwa pop-up są wyświetlane na podstawie lokalizacji użytkowników i informacji o urządzeniu. Przynęty prezentowane w takich okienkach pop-up obejmują zarówno programy szybkiego wzbogacania się, jak i fałszywe skany antywirusowe.
Jak usunąć fałszywe okienka pop-up?
W większości przypadków oszustwa pop-up nie infekują urządzeń użytkowników złośliwym oprogramowaniem. Jeśli napotkałeś oszukańcze okienko pop-up, po prostu je zamknij. W niektórych przypadkach oszustwa pop-up mogą być trudne do zamknięcia. W takich przypadkach zamknij przeglądarkę internetową i uruchom ją ponownie.
W niezwykle rzadkich przypadkach może być konieczne przywrócenie przeglądarki internetowej. W tym celu skorzystaj z naszych instrukcji wyjaśniających jak przywrócić ustawienia przeglądarki internetowej.
Jak zapobiec fałszywym okienkom pop-up?
Aby zapobiec pojawianiu się oszustw pop-up, należy odwiedzać tylko renomowane witryny. Witryny z torrentami, pirackim oprogramowaniem, bezpłatnym streamingiem filmów online, pobieraniem filmów z YouTube i inne witryny o podobnej reputacji często przekierowują użytkowników sieci do oszustw pop-up.
Aby zminimalizować ryzyko napotkania oszustw pop-up, należy regularnie aktualizować przeglądarki internetowe i korzystać z renomowanej aplikacji anty-malware. W tym celu polecamy Combo Cleaner Antivirus dla Windows.
Co zrobić jeśli zostaniesz oszukany przez oszustwo pop-up?
To zależy od rodzaju oszustwa, na które się nabrałeś. Najczęściej oszustwa pop-up mają na celu nakłonienie użytkowników do wysłania pieniędzy, podania danych osobowych lub udostępnienia urządzenia.
- Jeśli wysłałeś pieniądze oszustom: Powinieneś skontaktować się ze swoją instytucją finansową i wyjaśnić, że zostałeś oszukany. Jeśli szybko ją poinformujesz, istnieje szansa na odzyskanie pieniędzy.
- Jeśli podałeś swoje dane osobowe: Zmień swoje hasła i włącz uwierzytelnianie dwuskładnikowe we wszystkich usługach online, z których korzystasz. Odwiedź stronę Federalnej Komisji Handlu, aby zgłosić kradzież tożsamości i uzyskać spersonalizowane kroki odzyskiwania.
- Jeśli pozwolisz oszustom połączyć się z twoim urządzeniem: Powinieneś przeskanować komputer sprawdzonym oprogramowaniem antywirusowym (zalecamy Combo Cleaner Antivirus dla Windows) - cyberprzestępcy mogli na nim umieścić trojany, keyloggery i inne malware. Nie używaj komputera do czasu usunięcia potencjalnych zagrożeń.
- Pomóż innym użytkownikom internetu: zgłoś oszustwa internetowe Federalnej Komisji Handlu.
Często zadawane pytania (FAQ)
Czym jest fałszywy airdrop kryptowalut?
Takie oszustwa obiecują darmową kryptowalutę w zamian za wykonanie prostej czynności, np. połączenie portfela. Podszywają się pod legalne projekty lub platformy, aby wydawać się wiarygodnymi i nakłonić użytkowników do interakcji z oszukańczymi stronami.
Jaki jest cel oszustwa kryptowalutowego?
Oszustwa te mają na celu kradzież kryptowalut. Zazwyczaj odbywa się to poprzez aktywację drainera po połączeniu portfela, nakłonienie użytkowników do udostępnienia frazy seed lub przekonanie ofiar do bezpośredniego przesłania środków oszustom.
Dlaczego napotykam fałszywe witryny?
Oszukańcze strony są rozpowszechniane za pośrednictwem skradzionych lub sfabrykowanych kont w mediach społecznościowych, e-maili phishingowych, nieuczciwych sieci reklamowych oraz wprowadzających w błąd okien pop-up lub linków na niebezpiecznych witrynach. Adware może również automatycznie przekierowywać użytkowników na takie strony.
Czy Combo Cleaner ochroni mnie przed oszustwami?
Combo Cleaner potrafi identyfikować potencjalnie niebezpieczne witryny, w tym strony działające jako drainery kryptowalut, i ostrzegać użytkowników, zanim wejdą z nimi w interakcję. Pomaga to zmniejszyć ryzyko padnięcia ofiarą oszustw finansowych.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję