
Jak usunąć DeerStealer z zainfekowanych komputerów
TrojanZnany również jako: DeerStealer program kradnący informacje

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest złośliwe oprogramowanie DeerStealer?
DeerStealer to program służący do kradzieży informacji, rozpowszechniany za pośrednictwem wyszukiwarki Google poprzez fałszywe reklamy Google. Cyberprzestępcy atakują użytkowników, wyświetlając złośliwe reklamy, które wyglądają na legalne, i nakłaniając ich do pobrania programu. Po zainstalowaniu się na komputerze ofiary DeerStealer może pozyskać poufne informacje.
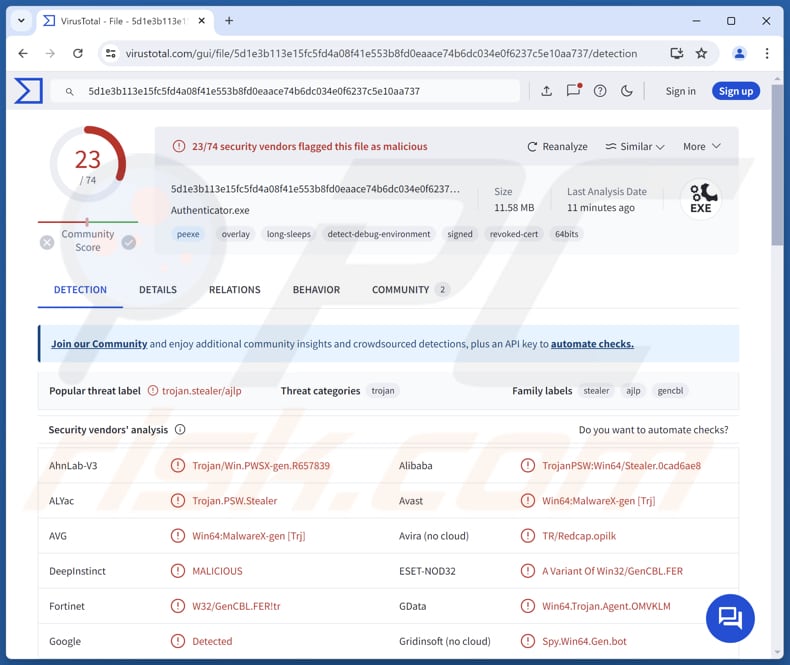
Więcej informacji o DeerStealer
Obecnie nie wiadomo, jakie informacje są celem DeerStealer, ale może on być w stanie gromadzić szeroki zakres poufnych danych. Złośliwe oprogramowanie może wykraść dane logowania z przeglądarek internetowych, kont e-mail i platform mediów społecznościowych. Ponadto DeerStealer może być w stanie wyodrębnić informacje finansowe, takie jak numery kont bankowych i dane kart kredytowych.
Ponadto DeerStealer może gromadzić informacje (np. nazwiska, adresy i numery telefonów) przechowywane w formularzach internetowych lub dokumentach osobistych, numery ubezpieczenia społecznego, klucze prywatne, frazy seed i hasła do portfeli kryptowalut. Może być również zaprojektowany do gromadzenia danych autouzupełniania (informacji zapisanych w formularzach autouzupełniania przeglądarki).
Ponadto ten program do kradzieży informacji może atakować szczegóły dotyczące sprzętu i oprogramowania, informacje o sieci, pliki cookie przeglądarki, tokeny sesji i inne. DeerStealer może wykorzystywać keylogging, przechwytywanie formularzy, bezpośrednią ekstrakcję lub inne metody do gromadzenia informacji. Cyberprzestępcy mogą wykorzystywać skradzione dane do uzyskiwania dostępu do kont osobistych, kradzieży tożsamości, dokonywania fałszywych zakupów lub transakcji itp.
Ponadto osoby odpowiedzialne za zagrożenia mogą sprzedawać zebrane informacje stronom trzecim (np. innym cyberprzestępcom), które mogą je wykorzystać do złośliwych celów.
| Nazwa | DeerStealer program kradnący informacje |
| Rodzaj zagrożenia | Program kradnący informacje |
| Nazwy wykrywania (DeerStealer) | Avast (Win64:MalwareX-gen [Trj]), AVG (Win64:MalwareX-gen [Trj]), ESET-NOD32 (Wariant Win32/GenCBL.FER), Kaspersky (Trojan-PSW.Win64.Stealer.ajlp), Microsoft (Trojan:Win32/Vigorf.A), Pełna lista (VirusTotal) |
| Powiązana domena | chromeweb-authenticators[.]com |
| Nazwy wykrywania (chromeweb-authenticators[.]com) | Antiy-AVL (Malicious), Combo Cleaner (Malware), Fortinet (Malware), Kaspersky (Malware), Sophos (Malware), pełna lista (VirusTotal) |
| Objawy | Trojany są zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanym komputerze nie widać żadnych wyraźnych objawów. |
| Metody dystrybucji | Zainfekowane załączniki do wiadomości e-mail, złośliwe reklamy internetowe, socjotechnika, „crackowane” oprogramowanie. |
| Szkody | Kradzież haseł i danych bankowych, kradzież tożsamości, dodanie komputera ofiary do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Złośliwe oprogramowanie tego typu ogólnie
Programy do kradzieży informacji to złośliwe oprogramowanie zaprojektowane w celu przechwytywania i wyprowadzania poufnych danych z zainfekowanych systemów. Skradzione dane są następnie wykorzystywane w celu uzyskania korzyści finansowych (lub w innych celach). Zazwyczaj programy do kradzieży informacji są zaprojektowane tak, aby działały w sposób ukryty i cichy, aby uniknąć wykrycia.
Dzięki ukrytemu działaniu programy do kradzieży informacji mogą skutecznie gromadzić i wykraść dane, zanim zostaną wykryte i usunięte. Przykładami programów do kradzieży informacji są Daolpu Stealer, Noxious Stealer i Fickle Stealer.
W jaki sposób DeerStealer przeniknął do mojego komputera?
DeerStealer jest rozpowszechniany za pośrednictwem fałszywych reklam Google, które podszywają się pod legalne marki, w tym Google. Użytkownicy wyszukujący popularne słowa kluczowe mogą natknąć się na złośliwe reklamy, które wydają się pochodzić z oficjalnych źródeł. Reklamy te prowadzą ofiary do fałszywych stron internetowych zaprojektowanych w celu zainstalowania złośliwego oprogramowania.
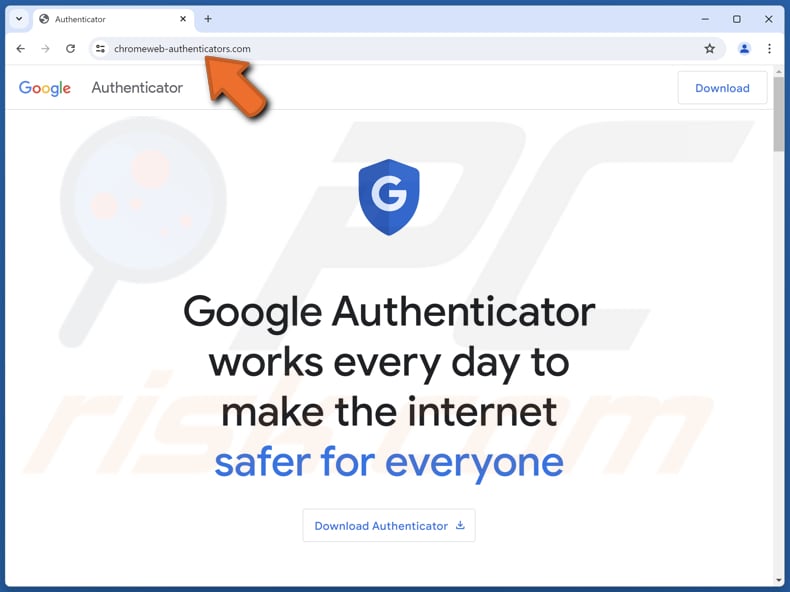
Dystrybucja DeerStealer obejmuje reklamy promujące podrobioną wersję Google Authenticator. Kliknięcie tych reklam przekierowuje użytkowników przez kilka pośrednich domen zarządzanych przez cyberprzestępców, ostatecznie trafiając na fałszywą stronę. Strona ta ma na celu nakłonienie użytkowników do pobrania programu DeerStealer służącego do kradzieży informacji.
Jak uniknąć instalacji złośliwego oprogramowania?
Zaleca się unikanie klikania reklam, wyskakujących okienek, przycisków i podobnych treści napotkanych na podejrzanych stronach internetowych. Oprogramowanie należy pobierać z oficjalnych stron internetowych (lub sklepów z aplikacjami), a nie z innych nieoficjalnych źródeł stron trzecich. Ważne jest również, aby nie pobierać pirackiego oprogramowania lub narzędzi zaprojektowanych w celu ominięcia aktywacji.
Ponadto użytkownicy powinni zachować ostrożność podczas otrzymywania plików i linków za pośrednictwem poczty elektronicznej, zwłaszcza w nieoczekiwanych wiadomościach e-mail od nieznanych adresatów. Dodatkowo należy korzystać z renomowanego narzędzia zabezpieczającego, aby skanować system w poszukiwaniu zagrożeń i upewnić się, że system operacyjny i aplikacje są zawsze aktualne.
Jeśli uważasz, że Twój komputer jest już zainfekowany, zalecamy uruchomienie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować zainfekowane złośliwe oprogramowanie.
Złośliwa strona internetowa rozpowszechniająca DeerStealer podszywający się pod Google Authenticator:
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
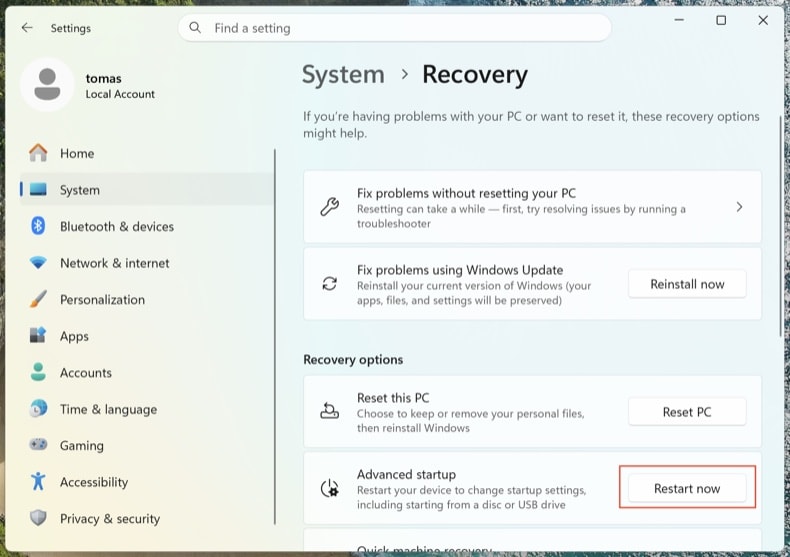
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
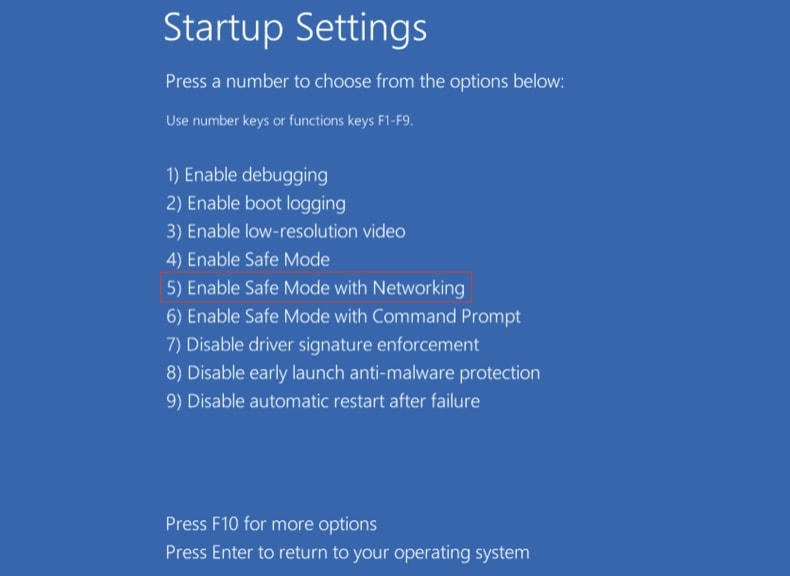
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
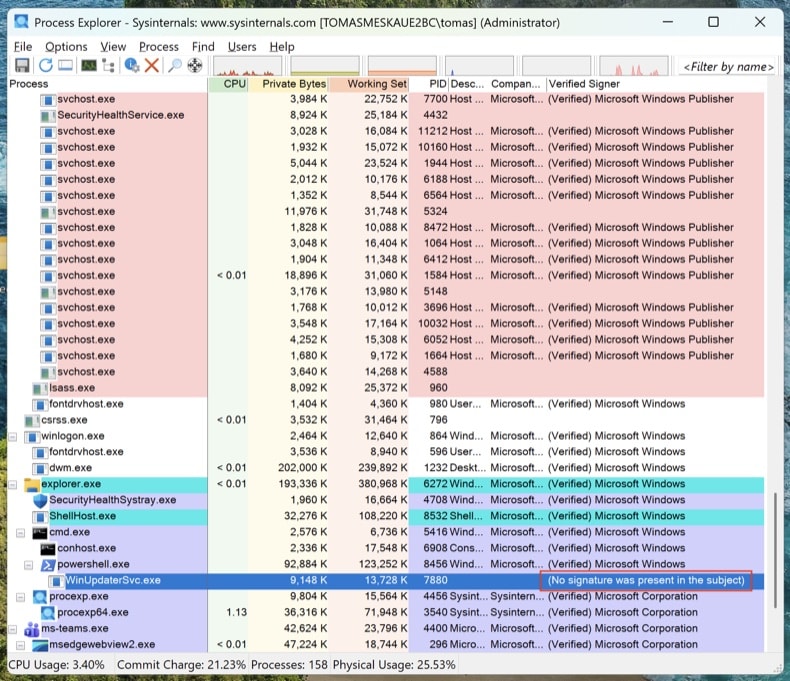
Sprawdź uruchomione procesy za pomocą Process Explorer
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
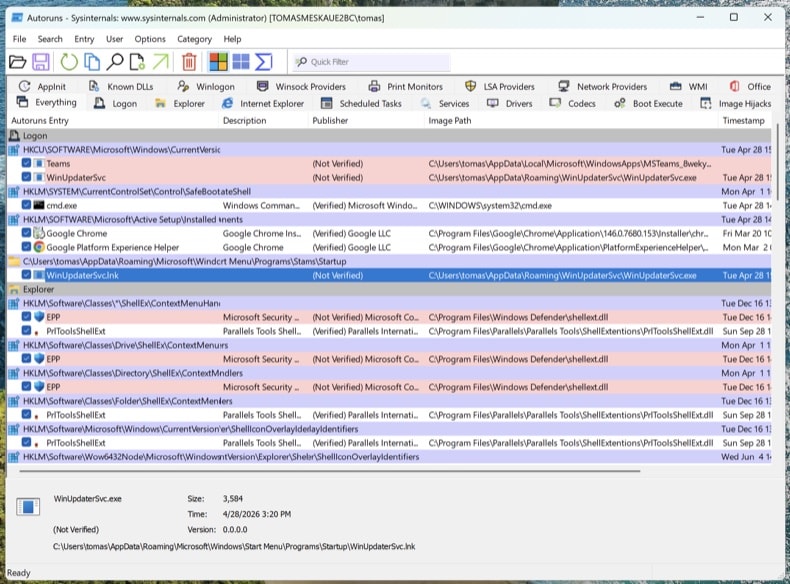
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
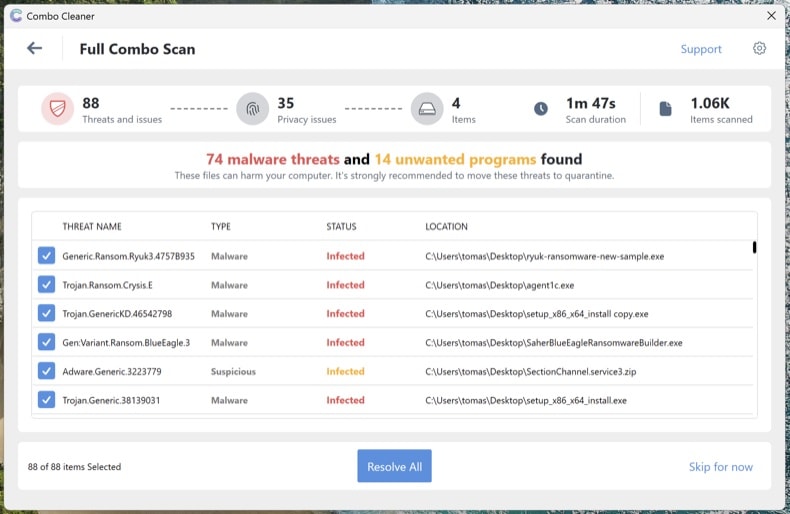
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
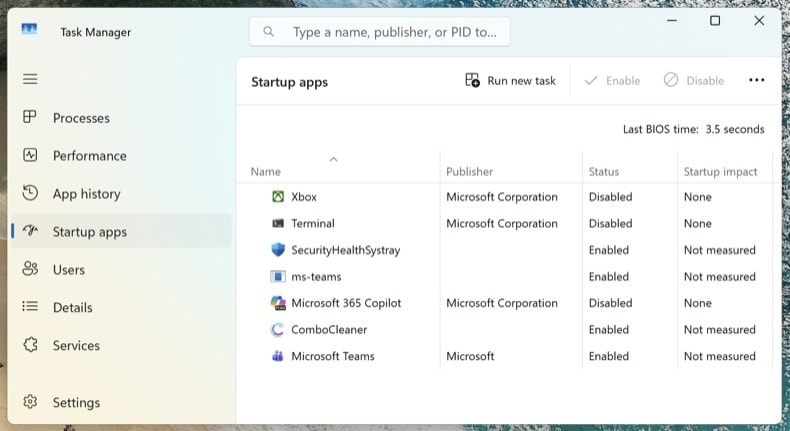
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany złośliwym oprogramowaniem DeerStealer. Czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Sformatowanie urządzenia pamięci masowej jest drastycznym środkiem i może nie być koniecznym rozwiązaniem do usunięcia złośliwego oprogramowania DeerStealer. Zalecamy przeprowadzenie pełnego skanowania systemu za pomocą renomowanego narzędzia antywirusowego lub anty-malware, takiego jak Combo Cleaner.
Jakie są największe problemy, które może spowodować złośliwe oprogramowanie?
Złośliwe oprogramowanie może szyfrować pliki, kraść poufne informacje, wprowadzać inne złośliwe oprogramowanie i nie tylko. W ten sposób użytkownicy mogą paść ofiarą kradzieży tożsamości, stracić pieniądze i (lub) pliki oraz doświadczyć innych konsekwencji.
Jaki jest cel programu DeerStealer?
Program DeerStealer został zaprojektowany w celu pozyskiwania informacji z zainfekowanych urządzeń. Mogą to być dane kart kredytowych, dane logowania, informacje z dowodów osobistych, numery ubezpieczenia społecznego i inne.
W jaki sposób program DeerStealer przedostał się do mojego komputera?
Program DeerStealer rozprzestrzenia się poprzez fałszywe reklamy Google, które naśladują legalne marki, w tym Google. Reklamy te, pojawiające się podczas wyszukiwania popularnych słów kluczowych, kierują użytkowników do fałszywych stron internetowych, które instalują złośliwe oprogramowanie. W szczególności DeerStealer jest często promowany za pomocą fałszywych reklam podrobionego Google Authenticator, które przekierowują użytkowników przez kilka domen pośredniczących do złośliwej strony zaprojektowanej w celu pobrania złośliwego oprogramowania.
Czy Combo Cleaner ochroni mnie przed złośliwym oprogramowaniem?
Tak, Combo Cleaner może wykrywać i usuwać prawie wszystkie znane infekcje złośliwym oprogramowaniem. Jednak zaawansowane złośliwe oprogramowanie często ukrywa się głęboko w systemie, więc aby zapewnić całkowite usunięcie, konieczne jest pełne skanowanie systemu.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję