
Czym jest oszustwo e-mailowe „Wire Transfer Payment Confirmation"
Phishing/OszustwoZnany również jako: Wire Transfer Payment Confirmation oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest e-mail „Wire Transfer Payment Confirmation"?
Przeanalizowaliśmy ten e-mail i doszliśmy do wniosku, że jest to oszustwo typu phishing. Wiadomość jest podszywana pod rutynowe powiadomienie o płatności przelewem bankowym, nakłaniając odbiorców do kliknięcia przycisku i przejrzenia rzekomych szczegółów transakcji. Jej faktycznym celem jest kradzież danych logowania do konta e-mail. Ten e-mail należy zignorować.
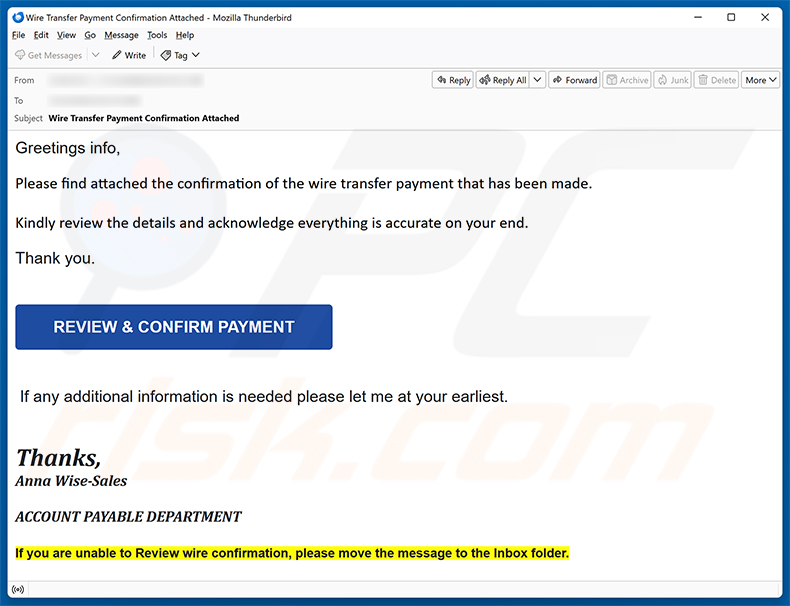
Szczegóły oszustwa e-mailowego „Wire Transfer Payment Confirmation"
Wiadomość przychodzi z tematem „Wire Transfer Payment Confirmation Attached" i rzekomo została wysłana przez osobę o imieniu Anna Wise-Sales z działu rozliczeń (Account Payable Department). Twierdzi się w niej, że płatność w formie przelewu bankowego została zrealizowana, i prosi się odbiorcę o potwierdzenie, że wszystko po jego stronie się zgadza.
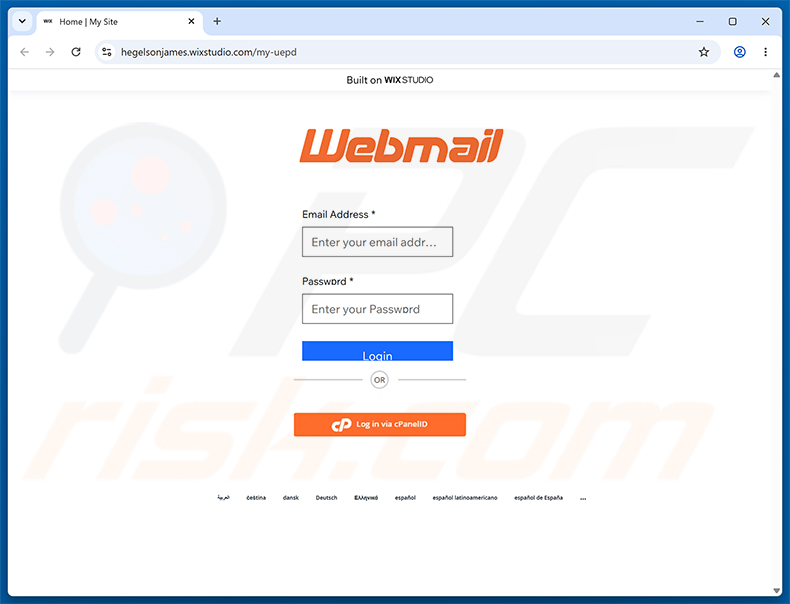
Kliknięcie przycisku „REVIEW & CONFIRM PAYMENT" przekierowuje ofiary na fałszywą stronę logowania webmail hostowaną pod adresem hegelsonjames.wixstudio[.]com. Strona prezentuje ogólny interfejs „Webmail" z polami na adres e-mail i hasło, a także opcję logowania przez cPanelID, wymierzoną w użytkowników kont e-mail hostowanych w cPanel.
Strona nie ma żadnego powiązania z jakąkolwiek prawdziwą usługą e-mail. Wszelkie dane uwierzytelniające przesłane za jej pośrednictwem trafiają bezpośrednio do oszustów. Dysponując skradzionymi danymi logowania, mogą oni uzyskać dostęp do skrzynki odbiorczej ofiary, czytać prywatne wiadomości, wysyłać oszukańcze e-maile w imieniu ofiary oraz resetować hasła na powiązanych kontach.
Dostęp do przejętego konta e-mail może otworzyć drzwi do kradzieży tożsamości i szerszych szkód finansowych. Wix Studio, platforma, na której zbudowano tę oszukańczą stronę, nie ma żadnego udziału w tym oszustwie - cyberprzestępcy skonfigurowali ją tam bez wiedzy i zgody firmy.
| Nazwa | Wire Transfer Payment Confirmation oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Inżynieria społeczna, Wyłudzenie |
| Fałszywe Twierdzenie | Zrealizowano płatność przelewem bankowym, która wymaga przeglądu i potwierdzenia przez odbiorcę |
| Przebranie | Rutynowe powiadomienie o potwierdzeniu płatności z działu rozliczeń |
| Powiązana Domena | hegelsonjames.wixstudio[.]com |
| Status Zagrożenia (Strona Phishingowa) | PCrisk Wyniki Skanera Witryn |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze e-maile, nieuczciwe wyskakujące reklamy online, techniki zatruwania wyszukiwarek, błędnie napisane domeny. |
| Szkody | Utrata wrażliwych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa e-mailowe ogólnie
Podsumowując, jest to oszustwo phishingowe podszywające się pod rutynowe powiadomienie o płatności od osoby kontaktowej z działu rozliczeń. Prowadzi ono odbiorców na fałszywą stronę logowania stworzoną w celu kradzieży danych uwierzytelniających do poczty e-mail. Czasami wiadomości tego rodzaju są również wykorzystywane do dostarczania malware. Tak czy inaczej, odbiorcy powinni je zignorować i usunąć.
Więcej przykładów podobnych oszukańczych e-maili rozpowszechnianych przez cyberprzestępców to Untrusted Device Was Added To Your Account, Password Reset Request oraz Shared Revised Proposal.
W jaki sposób kampanie spamowe infekują komputery?
Malware jest często rozpowszechniane za pośrednictwem poczty e-mail poprzez złośliwe załączniki. Mogą one przybierać różne formy, w tym programy wykonywalne, dokumenty Microsoft Office, pliki PDF, skompresowane archiwa takie jak pliki ZIP lub RAR oraz pliki JavaScript. Otwarcie takiego pliku - lub w niektórych przypadkach włączenie złośliwych poleceń makr - może uruchomić proces instalacji malware.
Inne złośliwe e-maile całkowicie pomijają załączniki, a zamiast tego zawierają linki do szkodliwych witryn. Kliknięcie takiego linku może uruchomić automatyczne pobieranie malware lub witryna może poinstruować użytkownika, aby pobrał i ręcznie uruchomił plik. Do infekcji dochodzi dopiero wtedy, gdy użytkownik wejdzie w interakcję z treścią.
Jak uniknąć instalacji malware?
Traktuj nieoczekiwane lub niechciane e-maile z ostrożnością, zwłaszcza te nakłaniające do kliknięcia linków lub otwarcia załączonych plików. Gdy wiadomość wydaje się pochodzić od znanej organizacji, ale sprawia wrażenie nietypowej, zweryfikuj ją za pośrednictwem oficjalnych kanałów, zamiast wchodzić w interakcję z czymkolwiek w treści e-maila.
Pobieraj oprogramowanie i aktualizacje wyłącznie z oficjalnych witryn i zaufanych sklepów z aplikacjami. Unikaj pirackich programów, nieoficjalnych generatorów kluczy i cracków oprogramowania, ponieważ są one częstymi nośnikami ukrytego malware. Utrzymywanie systemu operacyjnego i zainstalowanych aplikacji w aktualnym stanie również zmniejsza narażenie na znane luki w zabezpieczeniach.
Uruchamianie renomowanego programu antywirusowego zapewnia silną dodatkową warstwę ochrony. Jeśli otworzyłeś już podejrzany załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows w celu automatycznego wyeliminowania wszelkiego malware, które przeniknęło do systemu.
Tekst przedstawiony w wiadomości e-mail „Wire Transfer Payment Confirmation":
Subject: Wire Transfer Payment Confirmation Attached
Greetings info,
Please find attached the confirmation of the wire transfer payment that has been made.
Kindly review the details and acknowledge everything is accurate on your end.
Thank you.
[REVIEW & CONFIRM PAYMENT]
If any additional information is needed please let me at your earliest.
Thanks,
Anna Wise-SalesACCOUNT PAYABLE DEPARTMENT
If you are unable to Review wire confirmation, please move the message to the Inbox folder.
Fałszywa strona logowania webmail wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Wire Transfer Payment Confirmation oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
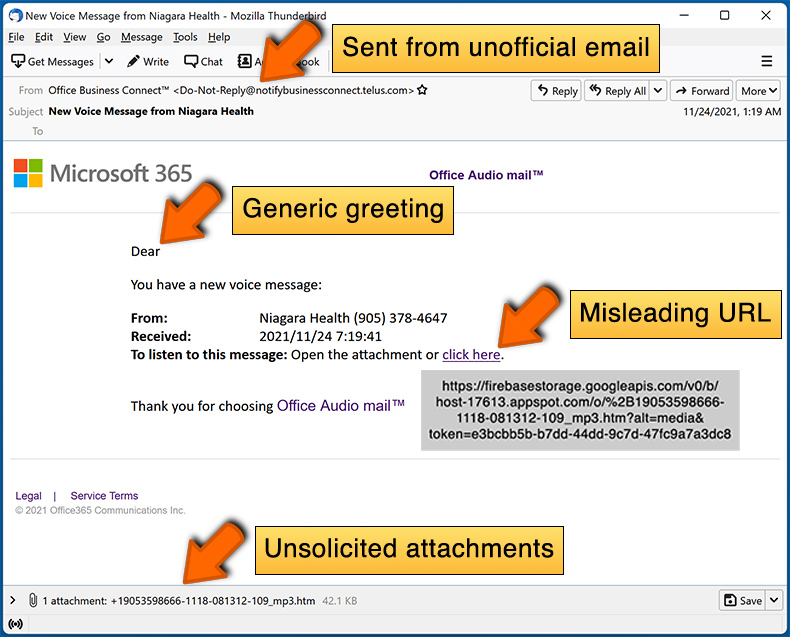
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem tę wiadomość e-mail?
Wiadomości te są rozpowszechniane masowo, a nie celowo kierowane do konkretnych osób. Oszuści budują duże listy adresów e-mail poprzez naruszenia danych, fałszywe witryny i podobne źródła, a następnie wysyłają ten sam zwodniczy e-mail do wszystkich naraz.
Podałem swoje dane osobowe, dając się nabrać na tę wiadomość e-mail, co powinienem zrobić?
Jeśli wprowadziłeś swoje dane uwierzytelniające do poczty e-mail, natychmiast zmień to hasło, wraz z hasłami na wszystkich innych kontach, na których używasz tego samego loginu. Włącz uwierzytelnianie dwuskładnikowe, gdzie tylko to możliwe. Jeśli udostępniono również dane finansowe, niezwłocznie skontaktuj się ze swoim bankiem.
Pobrałem i otworzyłem złośliwy plik załączony do wiadomości e-mail, czy mój komputer jest zainfekowany?
To zależy od typu pliku. Pliki wykonywalne, takie jak programy .exe, mogą naruszyć system niemal natychmiast po otwarciu. Formaty dokumentów, takie jak pliki PDF czy pliki Word, zazwyczaj wymagają dodatkowej interakcji użytkownika - na przykład włączenia makr - zanim malware zostanie aktywowane.
Przeczytałem wiadomość e-mail, ale nie otworzyłem załącznika, czy mój komputer jest zainfekowany?
Nie. Samo przeczytanie wiadomości e-mail nie powoduje żadnych szkód. Infekcja wymaga aktywnego wejścia w interakcję ze złośliwą treścią - kliknięcia linku, otwarcia załączonego pliku lub uruchomienia pobranego programu.
Czy Combo Cleaner usunie infekcje malware obecne w załączniku e-mail?
Combo Cleaner jest w stanie wykryć i usunąć zdecydowaną większość znanych infekcji malware. Przeprowadzenie pełnego skanowania systemu jest istotne, ponieważ wyrafinowane zagrożenia mogą czasami ukrywać się głęboko w systemie i wymagać dokładnego przeszukania, aby je znaleźć.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję