
Jakim rodzajem oszustwa pop-up jest „Microsoft Firewall Alert"
Phishing/OszustwoZnany również jako: oszustwo związane z pomocą techniczną Microsoft Firewall Alert

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest oszustwo typu pop-up „Microsoft Firewall Alert"?
Przeanalizowaliśmy tę stronę i ustaliliśmy, że jest to oszustwo związane z pomocą techniczną. Wykorzystuje ono fałszywe ostrzeżenia bezpieczeństwa systemu Windows, aby zastraszyć odwiedzających i skłonić ich do zadzwonienia pod oszukańczy numer pomocy technicznej. Microsoft Corporation ani Windows nie mają nic wspólnego z tym oszustwem.
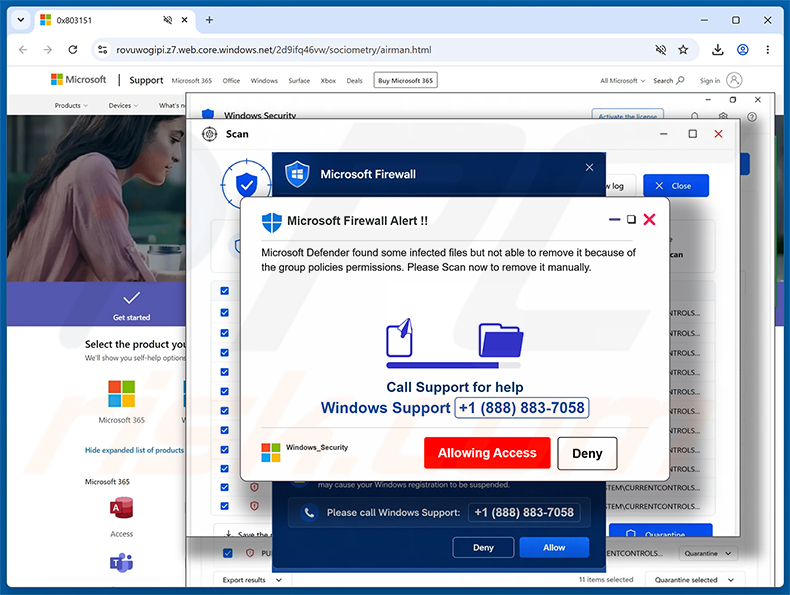
Szczegółowe informacje o oszustwie „Microsoft Firewall Alert"
Strona pod adresem rovuwogipi.z7.web.core.windows[.]net wyświetla wiele nakładających się na siebie okien pop-up, aby przytłoczyć odwiedzających i utrudnić zamknięcie przeglądarki.
Okno pop-up na pierwszym planie zawiera nagłówek „Microsoft Firewall Alert !!" i twierdzi, że Microsoft Defender znalazł zainfekowane pliki, których nie może usunąć z powodu ograniczeń zasad grupy. Odwiedzającym poleca się zadzwonienie na numer „Windows Support" w celu uzyskania pomocy.
Należy podkreślić, że Microsoft Corporation i Windows nie mają żadnego związku z tym schematem. Prawdziwe alerty bezpieczeństwa systemu Windows pojawiają się za pośrednictwem samego systemu operacyjnego, a nie okna przeglądarki, i nigdy nie nakazują użytkownikom dzwonienia na numer telefonu.
Każdy, kto zadzwoni na wyświetlony numer, dodzwoni się do oszustów podszywających się pod agentów wsparcia Microsoft. Zazwyczaj proszą oni o zdalne połączenie z komputerem za pomocą oprogramowania do zdalnego dostępu, takiego jak TeamViewer. Po nawiązaniu połączenia mogą wykraść zapisane hasła, uzyskać dostęp do kont bankowych lub obciążyć ofiarę za sfabrykowane prace naprawcze.
Udzielenie zdalnego dostępu niesie ze sobą poważne, długotrwałe zagrożenia. Atakujący mogą podłożyć trojany, ransomware lub keyloggery, które nadal działają na urządzeniu długo po zakończeniu rozmowy, powodując szkody wykraczające daleko poza początkową sesję.
Oszustwo to jest również rozpowszechniane za pośrednictwem zwodniczych wiadomości spamowych. Wiadomości te przychodzą z tematem „Activity Sent From Your Own Account" i ostrzegają, że na koncie odbiorcy wykryto nietypową aktywność. E-mail zawiera linki z etykietami „Review account activity" oraz „Review security settings" - kliknięcie któregokolwiek z nich przekierowuje odbiorcę bezpośrednio na stronę oszustwa.
Prawidłową reakcją w przypadku natrafienia na tę stronę jest natychmiastowe zamknięcie przeglądarki. Jeśli przeglądarka przestała odpowiadać, należy użyć Menedżera zadań, aby wymusić jej zamknięcie. Nie należy dzwonić na numer wyświetlony na stronie ani wchodzić w interakcję z jakimkolwiek przyciskiem widocznym w oknach pop-up.
| Nazwa | oszustwo związane z pomocą techniczną Microsoft Firewall Alert |
| Typ Zagrożenia | Phishing, Oszustwo, Inżynieria społeczna, Wyłudzenie |
| Fałszywe Twierdzenie | Microsoft Defender znalazł na komputerze zainfekowane pliki, których nie można usunąć z powodu ograniczeń zasad grupy |
| Przebranie | Legalny alert bezpieczeństwa Microsoft Windows Firewall i Defender |
| Fałszywy Numer Telefonu | +1 (888) 883-7058 |
| Powiązana Domena | rovuwogipi.z7.web.core.windows[.]net |
| Status Zagrożenia (Strona Phishingowa) | PCrisk Wyniki Skanera Witryn |
| Objawy | Fałszywe komunikaty o błędach, fałszywe ostrzeżenia systemowe, błędy pop-up, fałszywe skanowanie komputera. |
| Metody Dystrybucji | Zainfekowane witryny, fałszywe reklamy pop-up online, wiadomości spamowe, potencjalnie niechciane aplikacje. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości, możliwe infekcje malware. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa internetowe w ogólności
Oszustwa związane ze wsparciem technicznym należą do najczęstszych kategorii oszustw internetowych. Opierają się na fałszywej pilności i autorytatywnie wyglądającej marce, aby zmusić ofiary do działania bez zatrzymania się i zakwestionowania tego, co widzą - zazwyczaj poprzez zadzwonienie na oszukańczy numer lub udzielenie zdalnego dostępu do komputera.
Kilka przykładów podobnych oszustw to „Your Avast Protection Expired", „Scan Computer To See If Antivirus Is Working" oraz „Windows Security Certificate Expired/Invalid".
W jaki sposób otworzyłem stronę oszustwa?
Wielu odwiedzających trafia na strony takie jak ta za pośrednictwem zwodniczych wiadomości spamowych. Wiadomość „Activity Sent From Your Own Account" używana do promowania tego oszustwa tworzy fałszywe poczucie pilności i zawiera linki, które kierują odbiorców bezpośrednio na fałszywą stronę alertu.
Fałszywe sieci reklamowe na stronach torrentowych, nielegalnych serwisach streamingowych i podobnych platformach to kolejna częsta droga. Powiadomienia wysyłane przez wcześniej odwiedzone fałszywe witryny oraz adware zainstalowane na urządzeniu również są częstymi źródłami tych niechcianych przekierowań.
Jak uniknąć odwiedzania stron oszustw?
Nie należy udzielać uprawnień do powiadomień nieznanym lub niewiarygodnym witrynom. Należy unikać klikania reklam, przycisków pop-up lub linków na wątpliwych stronach oraz pobierać oprogramowanie wyłącznie z oficjalnych źródeł lub autoryzowanych sklepów z aplikacjami.
Do niespodziewanych wiadomości e-mail należy podchodzić z ostrożnością - szczególnie tych, które twierdzą, że wystąpiły pilne problemy bezpieczeństwa lub naruszenie konta. Należy utrzymywać system operacyjny i całe zainstalowane oprogramowanie w aktualnej wersji. Jeśli na urządzeniu znajdują się już niechciane programy, zalecamy przeskanowanie za pomocą Combo Cleaner Antivirus dla Windows, aby wyeliminować je automatycznie.
Pełny wygląd okna pop-up „Microsoft Firewall Alert" (GIF):
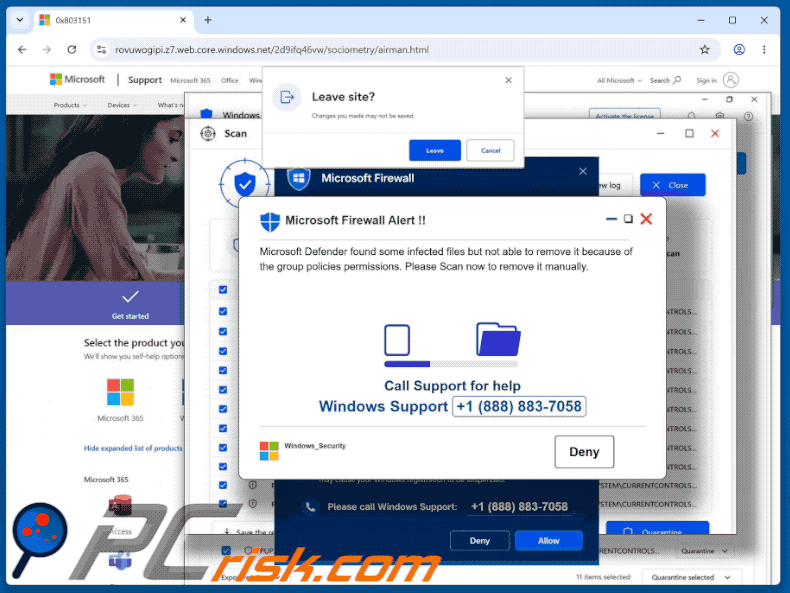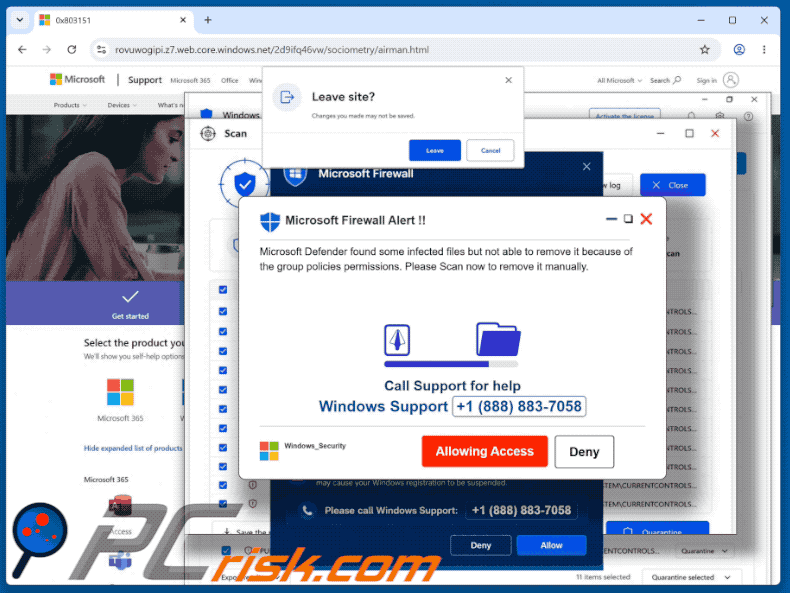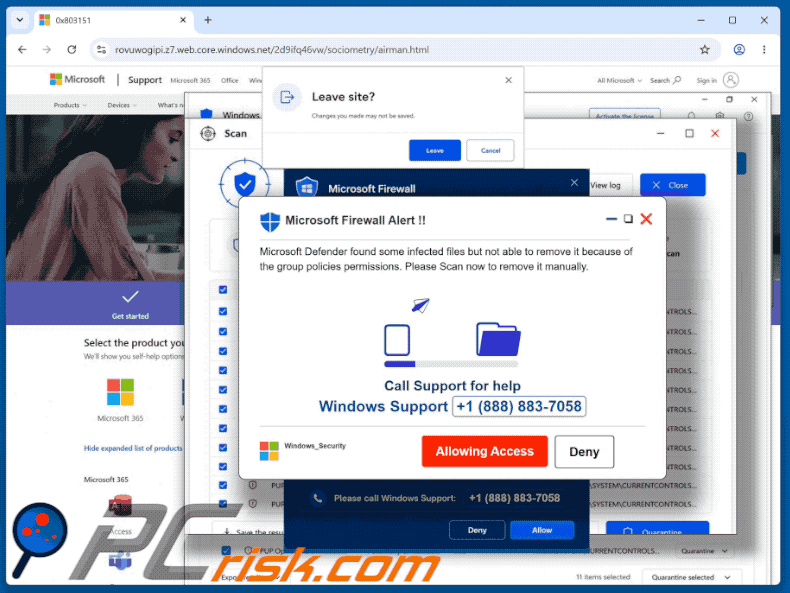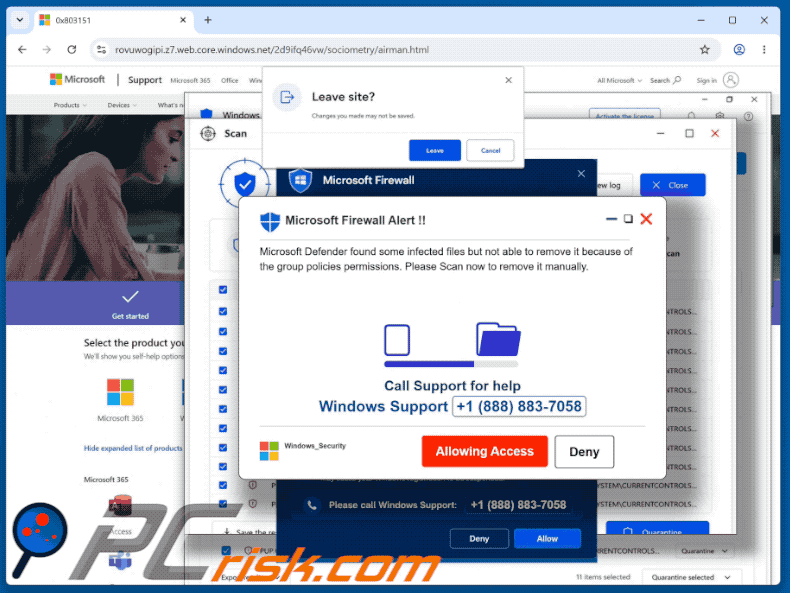
Tekst przedstawiony w oknie pop-up „Microsoft Firewall Alert":
Microsoft Firewall Alert !!
microsoft Defender found some infected files but not able to remove it because of the group policies permissions. Please Scan now to remove it manually.
Call Support for help
Windows Support +1 (888) 883-7058[Allowing Access] [Deny]
Zrzut ekranu wiadomości spamowej używanej do promowania tego oszustwa:
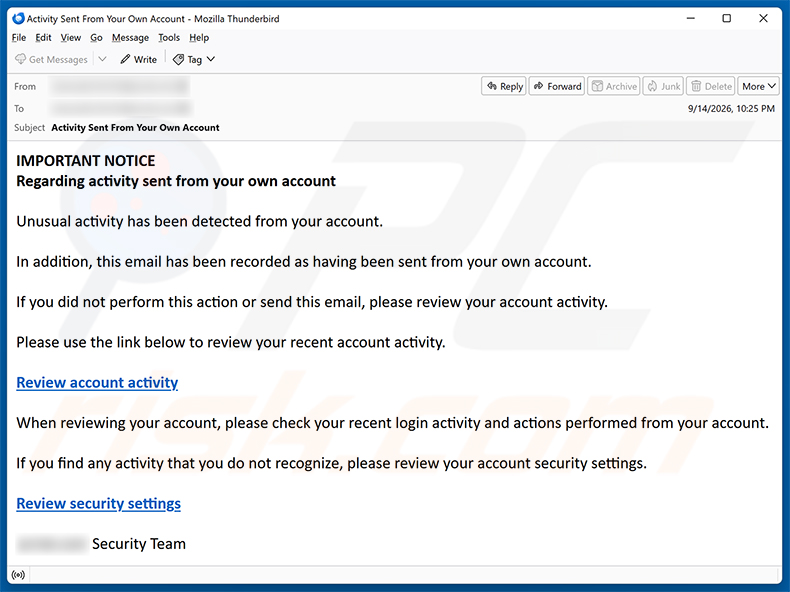
Tekst przedstawiony w wiadomości spamowej „Activity Sent From Your Own Account":
Subject: Activity Sent From Your Own Account
IMPORTANT NOTICE
Regarding activity sent from your own account
Unusual activity has been detected from your account.
In addition, this email has been recorded as having been sent from your own account.
If you did not perform this action or send this email, please review your account activity.
Please use the link below to review your recent account activity.
Review account activity
When reviewing your account, please check your recent login activity and actions performed from your account.
If you find any activity that you do not recognize, please review your account security settings.
Review security settings
******** Security Team
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest oszustwo związane z pomocą techniczną Microsoft Firewall Alert?
- Jak rozpoznać oszustwo pop-up?
- Jak działają oszustwa pop-up?
- Jak usunąć fałszywe okienka pop-up?
- Jak zapobiec fałszywym okienkom pop-up?
- Co zrobić jeśli zostaniesz oszukany przez oszustwo pop-up?
Jak rozpoznać oszustwo pop-up?
Okienka pop-up z różnymi fałszywymi wiadomościami są powszechnym rodzajem przynęty, z której korzystają cyberprzestępcy. Zbierają wrażliwe dane osobowe, nakłaniają internautów do zadzwonienia pod fałszywe numery pomocy technicznej, zakupu subskrypcji bezużytecznych usług online, zainwestowania w podejrzane oszustwa kryptowalutowe itp.
Chociaż w większości przypadków te okienka pop-up nie infekują urządzeń użytkowników malware, mogą powodować bezpośrednie straty finansowe lub kradzież tożsamości.
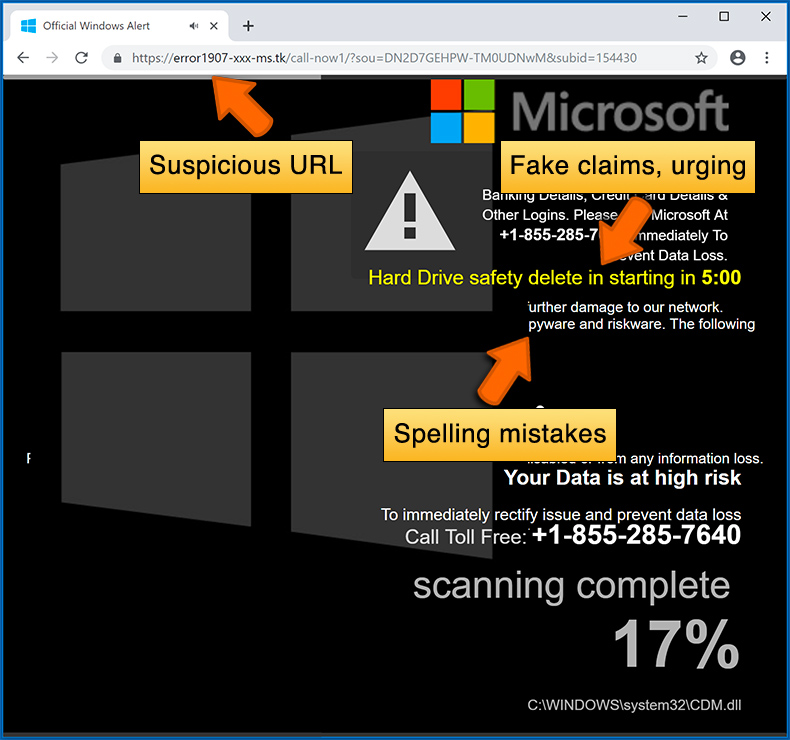
Cyberprzestępcy starają się tworzyć nieuczciwe okienka pop-up tak, aby wyglądały na wiarygodne. Jednak oszustwa mają zwykle następujące cechy:
- Błędy ortograficzne i nieprofesjonalne obrazy — Dokładnie sprawdź informacje wyświetlane w okienku pop-up. Błędy ortograficzne i nieprofesjonalne obrazy mogą być oznaką oszustwa.
- Poczucie pilności — Minutnik z kilkoma minutami, proszący o podanie swoich danych osobowych lub zasubskrybowanie jakiejś usługi online.
- Twierdzenia, że coś wygrałeś — Jeśli nie brałeś udziału w loterii, konkursie internetowym itp., a widzisz okienko pop-up z informacją, że wygrałeś.
- Skanowanie komputera lub urządzenia mobilnego — Okienko pop-up, które skanuje urządzenie i informuje o wykrytych problemach jest niewątpliwie oszustwem. Witryny nie mogą wykonywać takich działań.
- Wyłączność — Okienka pop-up informujące, że tylko ty masz tajny dostęp do programu finansowego, który może szybko uczynić cię bogatym.
Przykłady oszustwa pop-up:
Jak działają oszustwa pop-up?
Cyberprzestępcy i oszukańczy marketingowcy wykorzystują zwykle różne sieci reklamowe, techniki zatruwania wyszukiwarek i podejrzane strony internetowe, aby generować ruch do swoich okienek pop-up. Użytkownicy trafiają na ich internetowe przynęty po kliknięciu fałszywych przycisków pobierania, skorzystaniu ze strony z torrentami lub po prostu kliknięciu wyniku wyszukiwania w internecie.
Oszustwa pop-up są wyświetlane na podstawie lokalizacji użytkowników i informacji o urządzeniu. Przynęty prezentowane w takich okienkach pop-up obejmują zarówno programy szybkiego wzbogacania się, jak i fałszywe skany antywirusowe.
Jak usunąć fałszywe okienka pop-up?
W większości przypadków oszustwa pop-up nie infekują urządzeń użytkowników złośliwym oprogramowaniem. Jeśli napotkałeś oszukańcze okienko pop-up, po prostu je zamknij. W niektórych przypadkach oszustwa pop-up mogą być trudne do zamknięcia. W takich przypadkach zamknij przeglądarkę internetową i uruchom ją ponownie.
W niezwykle rzadkich przypadkach może być konieczne przywrócenie przeglądarki internetowej. W tym celu skorzystaj z naszych instrukcji wyjaśniających jak przywrócić ustawienia przeglądarki internetowej.
Jak zapobiec fałszywym okienkom pop-up?
Aby zapobiec pojawianiu się oszustw pop-up, należy odwiedzać tylko renomowane witryny. Witryny z torrentami, pirackim oprogramowaniem, bezpłatnym streamingiem filmów online, pobieraniem filmów z YouTube i inne witryny o podobnej reputacji często przekierowują użytkowników sieci do oszustw pop-up.
Aby zminimalizować ryzyko napotkania oszustw pop-up, należy regularnie aktualizować przeglądarki internetowe i korzystać z renomowanej aplikacji anty-malware. W tym celu polecamy Combo Cleaner Antivirus dla Windows.
Co zrobić jeśli zostaniesz oszukany przez oszustwo pop-up?
To zależy od rodzaju oszustwa, na które się nabrałeś. Najczęściej oszustwa pop-up mają na celu nakłonienie użytkowników do wysłania pieniędzy, podania danych osobowych lub udostępnienia urządzenia.
- Jeśli wysłałeś pieniądze oszustom: Powinieneś skontaktować się ze swoją instytucją finansową i wyjaśnić, że zostałeś oszukany. Jeśli szybko ją poinformujesz, istnieje szansa na odzyskanie pieniędzy.
- Jeśli podałeś swoje dane osobowe: Zmień swoje hasła i włącz uwierzytelnianie dwuskładnikowe we wszystkich usługach online, z których korzystasz. Odwiedź stronę Federalnej Komisji Handlu, aby zgłosić kradzież tożsamości i uzyskać spersonalizowane kroki odzyskiwania.
- Jeśli pozwolisz oszustom połączyć się z twoim urządzeniem: Powinieneś przeskanować komputer sprawdzonym oprogramowaniem antywirusowym (zalecamy Combo Cleaner Antivirus dla Windows) - cyberprzestępcy mogli na nim umieścić trojany, keyloggery i inne malware. Nie używaj komputera do czasu usunięcia potencjalnych zagrożeń.
- Pomóż innym użytkownikom internetu: zgłoś oszustwa internetowe Federalnej Komisji Handlu.
Często zadawane pytania (FAQ)
Czym jest oszustwo pop-up?
Oszustwo pop-up to fałszywy komunikat, który pojawia się w przeglądarce podczas odwiedzania witryny. Ma na celu nakłonienie odwiedzającego do podjęcia szkodliwego działania - takiego jak zadzwonienie na oszukańczy numer telefonu, przekazanie danych osobowych, wysłanie pieniędzy lub zainstalowanie niechcianego oprogramowania.
Jaki jest cel oszustwa pop-up?
Celem jest korzyść finansowa dla stojących za nim cyberprzestępców. W oszustwach związanych ze wsparciem technicznym, takich jak to, głównym celem jest wyłudzenie bezpośrednich płatności za fałszywe usługi lub uzyskanie zdalnego dostępu do urządzenia ofiary w celu kradzieży danych bankowych i wrażliwych danych osobowych.
Dlaczego napotykam fałszywe okna pop-up?
Strony te docierają do użytkowników kilkoma kanałami: wiadomościami spamowymi ze zwodniczymi linkami, fałszywymi sieciami reklamowymi na niewiarygodnych witrynach, powiadomieniami z wcześniej odwiedzonych fałszywych stron oraz adware już działającym na urządzeniu. Większość osób, które je napotykają, nie szukała ich celowo.
Czy Combo Cleaner ochroni mnie przed oszustwami pop-up?
Tak. Combo Cleaner sprawdza każdą odwiedzaną witrynę w bazie danych znanych złośliwych i zwodniczych stron. Jeśli zostanie wykryta strona oszustwa związanego ze wsparciem technicznym, taka jak ta, Combo Cleaner blokuje dostęp i ostrzega użytkownika, zanim dojdzie do jakiejkolwiek szkody.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję