
Czym jest oszustwo „Security Awareness Exercise"
Phishing/OszustwoZnany również jako: Security Awareness Exercise oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest „Security Awareness Exercise oszustwo e-mailowe"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Pomimo twierdzeń, że stanowi część firmowego ćwiczenia z zakresu świadomości bezpieczeństwa, wiadomość ta ma na celu nakłonienie odbiorców do wprowadzenia danych logowania do poczty e-mail na fałszywej stronie logowania do poczty internetowej. Wiadomość należy zignorować i usunąć.
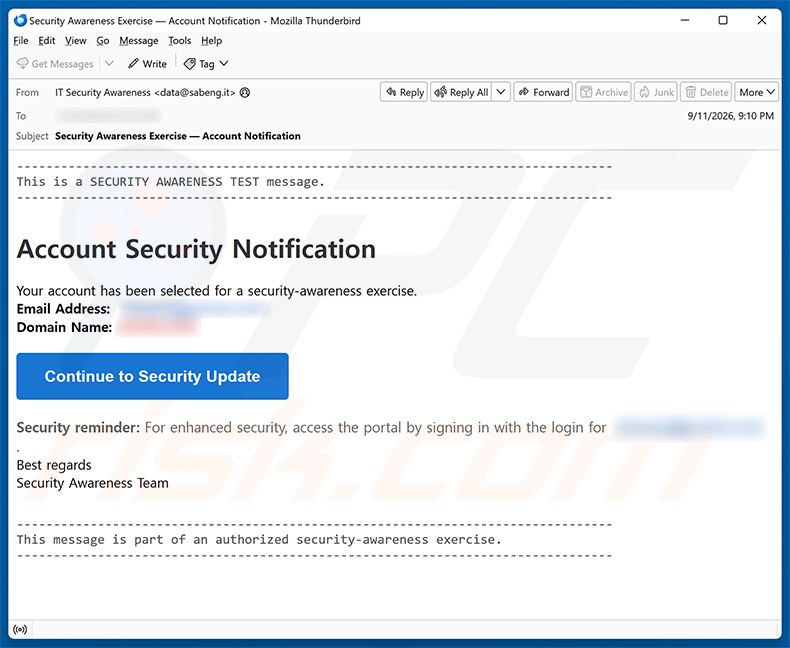
Więcej o oszustwie „Security Awareness Exercise Email Scam"
Wiadomość e-mail podaje się za oficjalny test świadomości bezpieczeństwa wysłany przez zespół IT Security Awareness. Twierdzi, że konto odbiorcy zostało wybrane do ćwiczenia w zakresie świadomości bezpieczeństwa, i zachęca do kliknięcia przycisku oznaczonego „Continue to Security Update".
Zarówno pierwsze, jak i ostatnie zdania wiadomości podkreślają, że jest ona częścią „autoryzowanego" ćwiczenia - to celowa taktyka mająca sprawić, by odbiorca czuł się bezpiecznie, wchodząc z nią w interakcję. Żadne legalne ćwiczenie w zakresie świadomości bezpieczeństwa nie kieruje pracowników przez zewnętrzne strony logowania prowadzone przez nieznane podmioty.
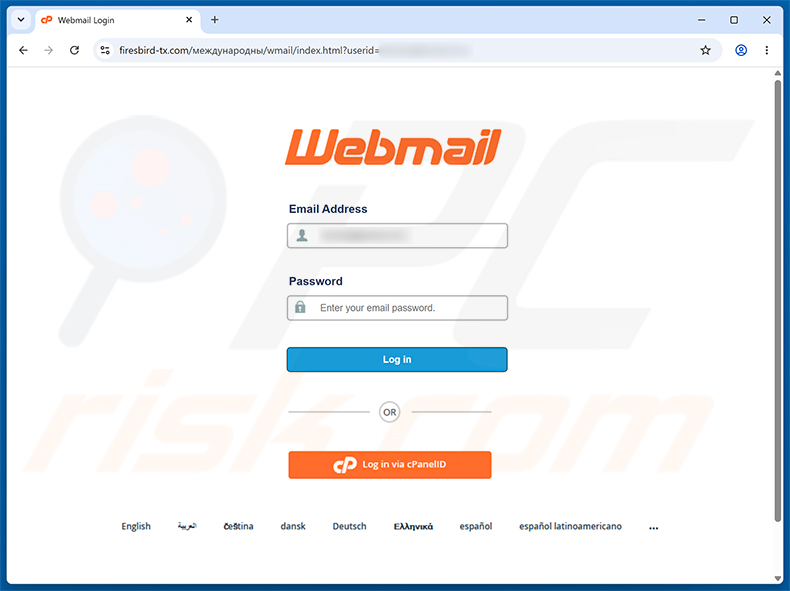
Kliknięcie tego przycisku prowadzi ofiarę na fałszywą stronę logowania cPanel Webmail hostowaną pod adresem firesbird-tx[.]com. Strona wyświetla standardowe elementy graficzne Webmail z polami formularza na adres e-mail i hasło. Adres URL phishingu zawiera również adres e-mail ofiary jako parametr, co powoduje, że strona automatycznie wypełnia jej adres w formularzu logowania.
Wszelkie dane uwierzytelniające wprowadzone na tej stronie trafiają bezpośrednio do oszustów. Mając dostęp do konta e-mail ofiary, mogą oni czytać prywatne wiadomości, resetować hasła do powiązanych usług oraz wykorzystywać przejętą skrzynkę pocztową do wysyłania kolejnych wiadomości phishingowych do kontaktów ofiary.
Nadawcy tej wiadomości e-mail nie mają absolutnie żadnego związku z jakimkolwiek legalnym działem bezpieczeństwa IT, pracodawcą czy korporacyjnym programem bezpieczeństwa.
| Nazwa | Security Awareness Exercise oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Inżynieria społeczna, Wyłudzenie |
| Fałszywe Twierdzenie | Konto e-mail odbiorcy zostało wybrane do autoryzowanego ćwiczenia w zakresie świadomości bezpieczeństwa |
| Przebranie | Legalne powiadomienie o korporacyjnym ćwiczeniu w zakresie świadomości bezpieczeństwa od zespołu bezpieczeństwa IT |
| Powiązana Domena | firesbird-tx[.]com |
| Status Zagrożenia (firesbird-tx[.]com) | PCrisk Wyniki Skanera Witryn |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, fałszywe reklamy pop-up online, techniki zatruwania wyszukiwarek, błędnie napisane domeny. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszukańcze wiadomości e-mail ogólnie
Podsumowując, „Security Awareness Exercise Email Scam" to oszustwo phishingowe podszywające się pod korporacyjny test świadomości bezpieczeństwa. Jego celem jest kradzież danych logowania do poczty e-mail za pośrednictwem fałszywego portalu cPanel Webmail. Odbiorcy powinni usunąć tę wiadomość bez interakcji z jakimikolwiek linkami.
Oszustwa tego typu są czasami wykorzystywane również do dystrybucji malware. Więcej przykładów podobnych oszukańczych wiadomości e-mail to Update And Synchronize Your Mailbox, NetZero Email Update oraz FedEx Shipment Scheduled For Delivery.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy powszechnie rozprzestrzeniają malware za pośrednictwem poczty e-mail, dołączając szkodliwe pliki bezpośrednio do wiadomości. Mogą to być programy wykonywalne, dokumenty pakietu Office, archiwa takie jak ZIP lub RAR, pliki PDF oraz skrypty JavaScript. Otwarcie takich plików - lub włączenie złośliwych poleceń makr w dokumentach - może wywołać infekcję malware na urządzeniu.
Złośliwe wiadomości e-mail mogą również zawierać linki do szkodliwych witryn zamiast załączników lub obok nich. Odwiedzenie takich stron może skutkować automatycznym pobraniem malware lub nakłonić użytkownika do ręcznego pobrania czegoś szkodliwego. W większości przypadków, aby doszło do infekcji, użytkownik musi aktywnie wejść w interakcję z treścią wiadomości.
Jak uniknąć instalacji malware?
Zachowaj sceptycyzm wobec każdej wiadomości e-mail nakłaniającej do zalogowania się do portalu lub wykonania ćwiczenia w zakresie bezpieczeństwa poprzez kliknięcie linku. Jeśli nie masz pewności, czy wiadomość jest autentyczna, zweryfikuj ją za pośrednictwem oficjalnych kanałów - skontaktuj się bezpośrednio z rzekomym nadawcą, zamiast korzystać z jakiegokolwiek linku w wiadomości.
Przed wprowadzeniem danych logowania gdziekolwiek online sprawdź, czy pasek adresu przeglądarki wyświetla poprawną, oficjalną domenę. Fałszywe strony logowania mogą wyglądać identycznie jak prawdziwe, ale są hostowane w zupełnie niepowiązanych domenach. Włączenie uwierzytelniania dwuskładnikowego na kontach zapewnia dodatkową warstwę ochrony nawet w przypadku kradzieży hasła.
Pobieraj oprogramowanie wyłącznie z oficjalnych źródeł i zweryfikowanych sklepów z aplikacjami. Unikaj pirackiego oprogramowania, cracków i generatorów kluczy - są to powszechne nośniki malware. Aktualizuj system operacyjny i wszystkie aplikacje. Jeśli już otworzyłeś złośliwy załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować przeniknięte malware.
Tekst przedstawiony w wiadomości e-mail „Security Awareness Exercise Email Scam":
Subject: Security Awareness Exercise — Account Notification
----------------------------------------------------
This is a SECURITY AWARENESS TEST message.
----------------------------------------------------
Account Security NotificationYour account has been selected for a security-awareness exercise.
Email Address: ********
Domain Name: ********[Continue to Security Update]
Security reminder: For enhanced security, access the portal by signing in with the login for ******** .
Best regards
Security Awareness Team
----------------------------------------------------
This message is part of an authorized security-awareness exercise.
----------------------------------------------------
Fałszywa strona logowania cPanel Webmail wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Security Awareness Exercise oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
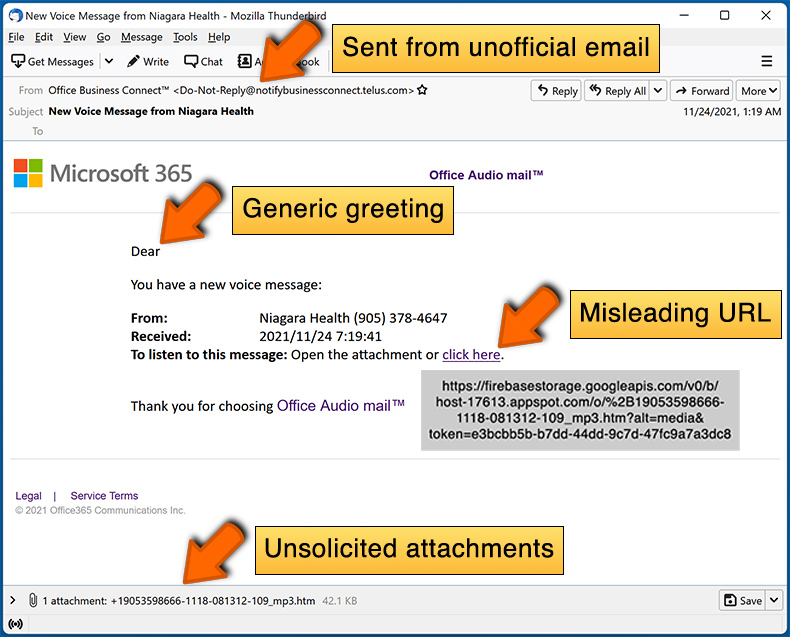
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem tę wiadomość e-mail?
Cyberprzestępcy wysyłają te wiadomości masowo do dużej liczby odbiorców jednocześnie. Adresy e-mail są powszechnie zbierane poprzez naruszenia danych, fałszywe witryny i podobne metody, więc wiadomość zazwyczaj nie jest kierowana do żadnej konkretnej osoby.
Podałem swoje dane osobowe, dając się nabrać na tę wiadomość e-mail, co powinienem zrobić?
Jak najszybciej zmień hasło do poczty e-mail oraz wszelkie inne hasła, które mogły zostać przejęte. Jeśli podałeś również dane bankowe lub informacje identyfikacyjne, niezwłocznie skontaktuj się bezpośrednio z odpowiednimi instytucjami.
Pobrałem i otworzyłem złośliwy plik załączony do wiadomości e-mail, czy mój komputer jest zainfekowany?
Jeśli plik był wykonywalny (.exe lub podobny), infekcja jest prawdopodobna. Inne formaty, takie jak dokumenty pakietu Office, zazwyczaj wymagają dodatkowej interakcji - jak włączenie makr - zanim malware się aktywuje. Poziom ryzyka zależy od typu pliku i podjętych działań.
Przeczytałem wiadomość e-mail, ale nie otworzyłem załącznika, czy mój komputer jest zainfekowany?
Przeczytanie wiadomości e-mail bez klikania jakichkolwiek linków lub otwierania załączników jest całkowicie bezpieczne. Twój komputer nie jest zagrożony, chyba że aktywnie wszedłeś w interakcję z treścią wiadomości.
Czy Combo Cleaner usunie infekcje malware, które były obecne w załączniku wiadomości e-mail?
Combo Cleaner jest w stanie wykryć i usunąć większość znanych infekcji malware. Zdecydowanie zaleca się przeprowadzenie pełnego skanowania systemu, ponieważ niektóre zaawansowane zagrożenia mogą ukrywać się głęboko w systemie i wymagają dokładnego skanowania, aby zostały całkowicie wyeliminowane.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję