
Czym jest oszustwo „NetZero Email Update"
Phishing/OszustwoZnany również jako: NetZero Email Update oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest e-mail „NetZero Email Update"?
Przeanalizowaliśmy ten e-mail i stwierdziliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod NetZero, legalnego dostawcę usług internetowych, i fałszywie twierdzi, że konto e-mail odbiorcy wymaga pilnej aktualizacji. Jej celem jest kradzież danych logowania do poczty e-mail za pośrednictwem fałszywej witryny. Ten e-mail należy zignorować.
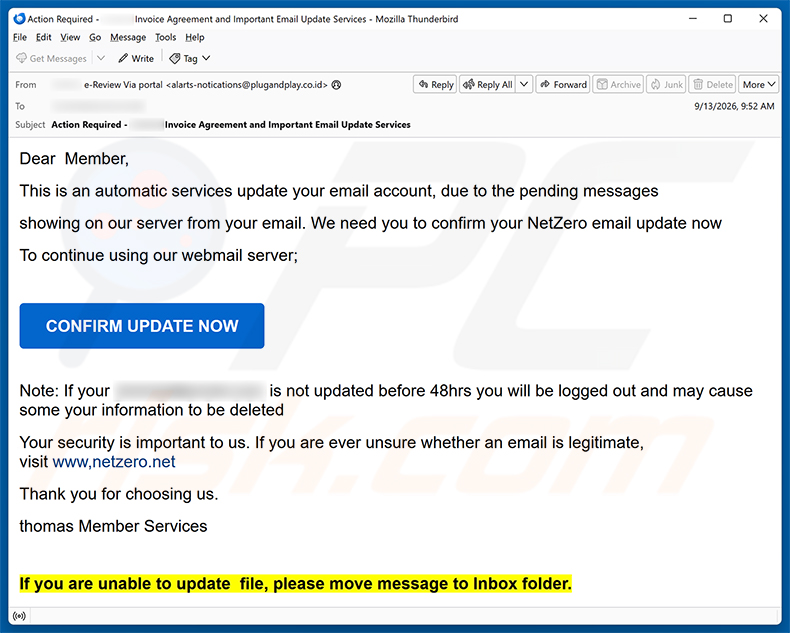
Szczegóły oszustwa e-mailowego „NetZero Email Update Scam"
Wiadomość e-mail podaje się za automatyczne powiadomienie serwisowe. Ostrzega, że na serwerze wykryto oczekujące wiadomości oraz że odbiorca musi potwierdzić aktualizację konta w ciągu 48 godzin - w przeciwnym razie zostanie wylogowany, a jego dane zostaną usunięte. Ten termin jest całkowicie zmyślony i istnieje wyłącznie po to, aby wywrzeć presję na odbiorcach, by działali bez zastanowienia.
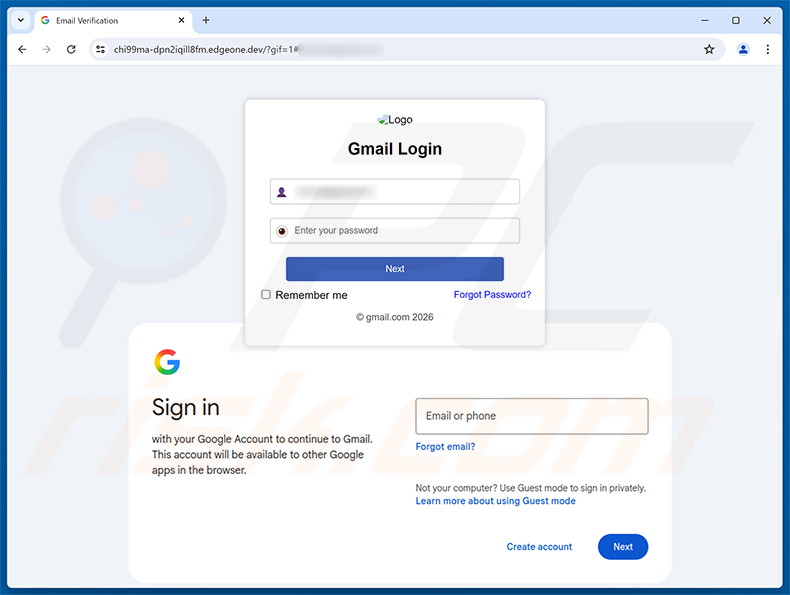
Kliknięcie linku w wiadomości otwiera stronę phishingową hostowaną pod adresem chi99ma-dpn2iqill8fm.edgeone[.]dev. Strona jest oznaczona jako „Email Verification" i wyświetla fałszywy formularz logowania. Dostosowuje się do dostawcy poczty e-mail odbiorcy - użytkownikom Gmaila pokazuje fałszywą stronę logowania Gmail, a prawdopodobnie naśladuje również innych dostawców w przypadku użytkowników korzystających z innych usług e-mail.
Strona phishingowa ładuje również w tle, za fałszywą kartą logowania, coś, co wygląda na prawdziwy interfejs logowania Google. Jest to celowa taktyka wizualna - umieszczenie znajomego interfejsu w tle sprawia, że oszukańcza nakładka wydaje się bardziej wiarygodna dla niczego niepodejrzewającego odwiedzającego.
Wszelkie dane uwierzytelniające wprowadzone w tym formularzu są przechwytywane i wysyłane do oszustów. Mając skradzione konto e-mail, cyberprzestępcy mogą uzyskać dostęp do skrzynki odbiorczej, przejąć powiązane konta, podszywać się pod ofiarę oraz wykorzystać konto do wysyłania kolejnych wiadomości phishingowych do kontaktów. NetZero nie ma żadnego związku z tym oszustwem i nie wysłał tej wiadomości.
| Nazwa | NetZero Email Update oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Inżynieria społeczna, Wyłudzenie |
| Fałszywe Twierdzenie | Konto e-mail odbiorcy ma oczekujące wiadomości i musi zostać zaktualizowane w ciągu 48 godzin, aby uniknąć wylogowania i utraty danych |
| Przebranie | Automatyczne powiadomienie serwisowe od NetZero |
| Powiązana Domena | chi99ma-dpn2iqill8fm.edgeone[.]dev |
| Status Zagrożenia (chi99ma-dpn2iqill8fm.edgeone[.]dev) | PCrisk Wyniki Skanera Witryn |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont online, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, fałszywe wyskakujące reklamy online, techniki zatruwania wyników wyszukiwarek, błędnie zapisane domeny. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszustwa phishingowe w wiadomościach e-mail
Podsumowując, jest to oszustwo phishingowe wyłudzające dane uwierzytelniające, które podszywa się pod NetZero, aby wykraść dane logowania do poczty e-mail. Strona podlinkowana dostosowuje się do dostawcy poczty ofiary. Odbiorcy powinni zignorować tę wiadomość i unikać klikania jakichkolwiek linków. Podobne wiadomości bywają czasem wykorzystywane również do dostarczania malware.
Kilka innych przykładów porównywalnych kampanii phishingowych w wiadomościach e-mail to FedEx Shipment Scheduled For Delivery, Netflix - Irregular Account Activity oraz Incoming Messages Are Moving To Wrong Folder.
W jaki sposób kampanie spamowe infekują komputery?
Malware jest powszechnie rozprzestrzeniane za pośrednictwem spamowych wiadomości e-mail zawierających złośliwe pliki jako załączniki lub linki do szkodliwych stron internetowych. Załączniki mogą przybierać wiele form - pliki wykonywalne, dokumenty Microsoft Office, skompresowane archiwa, pliki PDF i pliki skryptowe są regularnie wykorzystywane przez cyberprzestępców.
Kliknięcie złośliwego linku może uruchomić automatyczne pobieranie lub przekierować użytkownika na stronę, która zachęca go do uruchomienia pliku. Otwarcie pliku wykonywalnego zwykle natychmiast wywołuje infekcję. Dokumenty Office i podobne typy plików często wymagają dodatkowej interakcji - takiej jak włączenie złośliwych poleceń makro - zanim malware zacznie się instalować.
Jak uniknąć instalacji malware?
Zachowaj sceptycyzm wobec niechcianych wiadomości e-mail, zwłaszcza tych, które wymagają pilnego działania lub grożą negatywnymi konsekwencjami. Jeśli wiadomość podaje się za pochodzącą od usługi, z której korzystasz, przejdź bezpośrednio na oficjalną stronę tej usługi, aby zweryfikować wszelkie twierdzenia - nie klikaj linków w wiadomości.
Pobieraj oprogramowanie wyłącznie z oficjalnych źródeł i legalnych sklepów z aplikacjami. Generatory kluczy, cracki do oprogramowania i pirackie instalatory często zawierają ukryte malware. Równie ważne jest utrzymywanie systemu operacyjnego i wszystkich zainstalowanych aplikacji w aktualnym stanie, ponieważ aktualizacje często łatają luki wykorzystywane przez atakujących.
Korzystaj z renomowanego narzędzia bezpieczeństwa i utrzymuj je w aktualnym stanie. Jeśli podejrzewasz, że otworzyłeś już złośliwy załącznik, uruchom pełne skanowanie za pomocą Combo Cleaner Antivirus dla Windows, aby zidentyfikować i usunąć wszelkie zagrożenia, które mogły zostać zainstalowane.
Tekst przedstawiony w wiadomości e-mail „NetZero Email Update Scam":
Subject: Action Required - ******** Invoice Agreement and Important Email Update Services
Dear Member,
This is an automatic services update your email account, due to the pending messages showing on our server from your email. We need you to confirm your NetZero email update now
To continue using our webmail server;[CONFIRM UPDATE NOW]
Note: If your ******** is not updated before 48hrs you will be logged out and may cause some your information to be deleted
Your security is important to us.
Thank you for choosing us.
******** Member Services
If you are unable to update file, please move message to Inbox folder.
Fałszywa strona logowania wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest NetZero Email Update oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
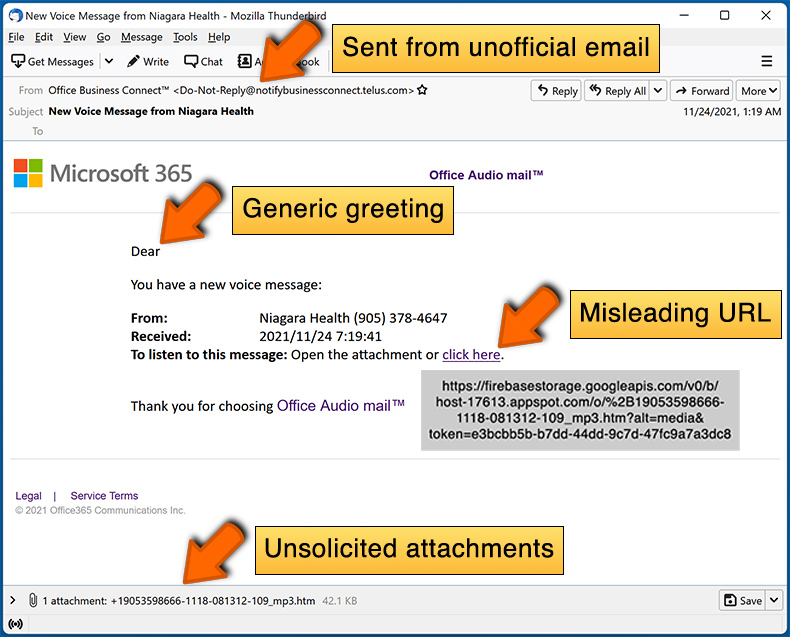
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem tę wiadomość e-mail?
Cyberprzestępcy wysyłają te wiadomości do dużej liczby osób jednocześnie - nie do konkretnych osób. Adresy e-mail są zwykle pozyskiwane poprzez wycieki danych, fałszywe strony internetowe i podobne metody. Otrzymanie tej wiadomości nie oznacza, że zostałeś obrany za cel osobiście.
Podałem swoje dane osobowe, dając się nabrać na tę wiadomość e-mail, co powinienem zrobić?
Natychmiast zmień hasło do poczty e-mail w prawdziwej usłudze oraz zaktualizuj to samo hasło na każdym innym koncie, na którym je ponownie wykorzystujesz. Włączenie uwierzytelniania dwuskładnikowego zapewnia dodatkową warstwę ochrony na przyszłość.
Jeśli ujawniłeś również dane finansowe lub dokumenty tożsamości, jak najszybciej skontaktuj się z odpowiednimi instytucjami lub organami.
Pobrałem i otworzyłem złośliwy plik załączony do wiadomości e-mail, czy mój komputer jest zainfekowany?
To zależy od typu pliku. Pliki wykonywalne zwykle aktywują malware natychmiast po otwarciu. Formaty dokumentów, takie jak pliki Word lub PDF, zazwyczaj wymagają dodatkowej interakcji użytkownika - takiej jak włączenie makr - zanim rozpocznie się infekcja. Niezależnie od tego zdecydowanie zaleca się uruchomienie pełnego skanowania systemu.
Przeczytałem wiadomość e-mail, ale nie otworzyłem załącznika, czy mój komputer jest zainfekowany?
Nie. Przeczytanie wiadomości e-mail bez otwierania załączników lub klikania linków nie stwarza żadnego zagrożenia dla komputera. Malware wymaga jakiejś formy aktywnej interakcji, aby zadziałać.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku e-mail?
Combo Cleaner potrafi wykryć i usunąć zdecydowaną większość znanych zagrożeń malware. Warto jednak pamiętać, że niektóre bardziej zaawansowane infekcje są zaprojektowane tak, aby unikać standardowych skanów, dlatego uruchomienie pełnego skanowania systemu zamiast szybkiego daje najlepszą szansę na wykrycie wszystkiego.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję