
Czym jest oszustwo e-mailowe „FedEx Shipment Scheduled For Delivery"
Phishing/OszustwoZnany również jako: FedEx Shipment Scheduled For Delivery oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest wiadomość e-mail „FedEx Shipment Scheduled For Delivery"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Wiadomość podszywa się pod oficjalne powiadomienie o przesyłce FedEx i nakłania odbiorców do kliknięcia łącza w celu sprawdzenia szczegółów śledzenia przesyłki. To łącze prowadzi do fałszywej strony zaprojektowanej w celu kradzieży danych uwierzytelniających konta e-mail. Tę wiadomość należy usunąć bez podejmowania z nią jakiejkolwiek interakcji.
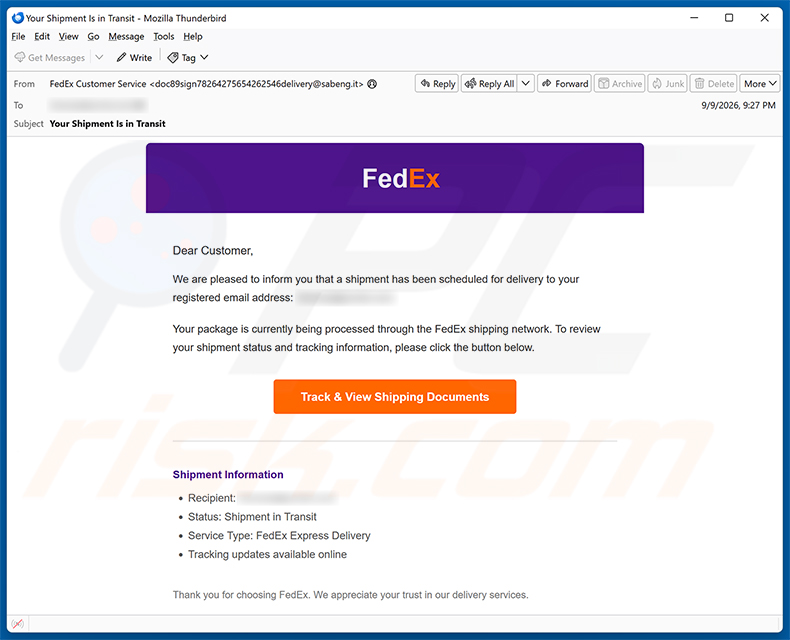
Przegląd oszustwa e-mailowego „FedEx Shipment Scheduled For Delivery"
Wiadomość e-mail podszywa się pod powiadomienie od firmy FedEx, twierdząc, że zaplanowano dostawę przesyłki. Przedstawia podstawowe informacje o przesyłce, w tym status „Shipment in Transit" oraz typ usługi wskazany jako FedEx Express Delivery. Odbiorcy są nakłaniani do kliknięcia przycisku oznaczonego „Track & View Shipping Documents".
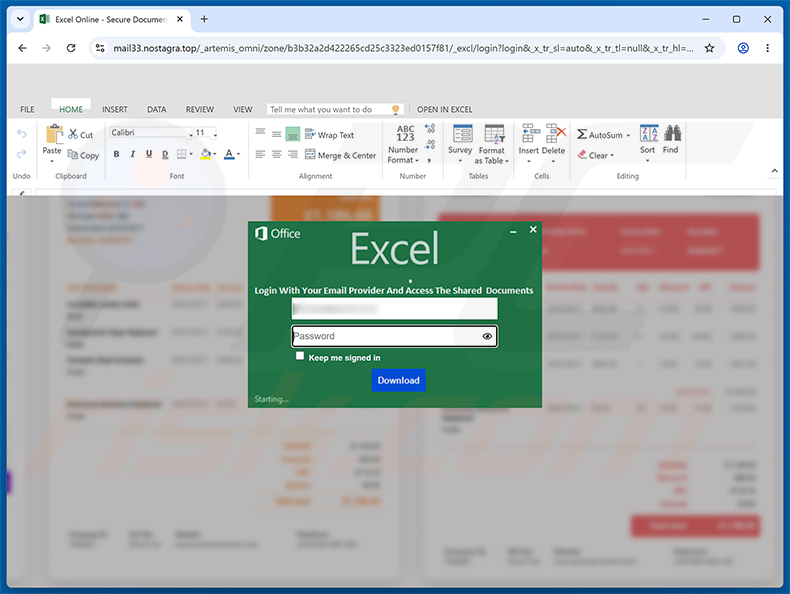
Kliknięcie tego przycisku otwiera stronę pod adresem mail33.nostagra[.]top. Witryna została zaprojektowana tak, aby przypominała udostępniony dokument Microsoft Excel Online. Pojawia się wyskakujące okno dialogowe stylizowane na monit logowania Microsoft Office, proszące odwiedzających o zalogowanie się przy użyciu danych uwierzytelniających ich dostawcy poczty e-mail w celu uzyskania dostępu do rzekomych dokumentów przewozowych.
Wszelkie dane logowania wprowadzone na tej stronie trafiają bezpośrednio do oszustów. Mając dostęp do konta e-mail ofiary, cyberprzestępcy mogą czytać prywatne wiadomości, resetować hasła do powiązanych usług, uzyskiwać dostęp do bankowości internetowej oraz podszywać się pod ofiarę w celu kontaktu z jej znajomymi.
FedEx to legalna, globalna firma kurierska i nie ma żadnego związku z tym oszustwem. Prawdziwa komunikacja FedEx nigdy nie przekierowuje użytkowników do witryn stron trzecich ani nie wymaga logowania przy użyciu osobistych danych uwierzytelniających dostawcy poczty e-mail w celu sprawdzenia informacji o śledzeniu przesyłki.
| Nazwa | FedEx Shipment Scheduled For Delivery oszustwo phishingowe |
| Typ Zagrożenia | Phishing, oszustwo, inżynieria społeczna, oszustwo finansowe |
| Fałszywe Twierdzenie | Zaplanowano dostawę przesyłki i odbiorca musi kliknąć, aby sprawdzić informacje o śledzeniu |
| Przebranie | Legalne powiadomienie od firmy FedEx |
| Powiązana Domena | mail33.nostagra[.]top |
| Status Zagrożenia (Witryna Phishingowa) | PCrisk Wyniki Skanera Witryn |
| Objawy | Nieautoryzowane zakupy internetowe, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, fałszywe wyskakujące reklamy internetowe, techniki zatruwania wyszukiwarek, błędnie napisane domeny. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Przykłady phishingowych kampanii spamowych
Podsumowując, ta wiadomość e-mail to oszustwo phishingowe, które wykorzystuje markę FedEx do kradzieży danych uwierzytelniających kont e-mail niczego niepodejrzewających odbiorców. W niektórych przypadkach oszukańcze wiadomości e-mail tego typu są również używane do rozpowszechniania malware.
Więcej przykładów podobnych phishingowych oszustw e-mailowych to Netflix - Irregular Account Activity, Incoming Messages Are Moving To Wrong Folder oraz cPanel Webmail Login From A New Device.
Jak kampanie spamowe infekują komputery?
Kampanie spamowe rozpowszechniają malware, dołączając szkodliwe pliki do wiadomości e-mail lub osadzając linki prowadzące do złośliwych witryn. Pliki te mogą przybierać wiele form, w tym programów wykonywalnych, skompresowanych archiwów, dokumentów PDF i plików Microsoft Office.
Gdy złośliwy plik zostanie otwarty lub gdy użytkownik włączy osadzone złośliwe polecenia makr w niektórych typach dokumentów, rozpoczyna się proces instalacji malware. Infekcja zazwyczaj wymaga pewnej formy interakcji użytkownika z plikiem lub linkiem.
Jak uniknąć instalacji malware?
Zachowaj ostrożność wobec wszelkich wiadomości e-mail od nieznanego nadawcy, szczególnie gdy zawierają załączniki lub linki. Nawet jeśli wiadomość wydaje się pochodzić od zaufanej firmy, zweryfikuj twierdzenie za pośrednictwem oficjalnej witryny przed kliknięciem czegokolwiek.
Pobieraj oprogramowanie wyłącznie z oficjalnych witryn deweloperów lub zweryfikowanych sklepów z aplikacjami. Unikaj pirackiego oprogramowania, nieoficjalnych łatek i generatorów kluczy, ponieważ są one powszechnie używane do rozpowszechniania malware. Aktualizuj swój system operacyjny i wszystkie zainstalowane aplikacje.
Używaj renomowanego programu antywirusowego i utrzymuj go w aktualności. Nie udzielaj podejrzanym witrynom uprawnień do wyświetlania powiadomień przeglądarki. Jeśli już otworzyłeś złośliwy załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować wszelkie zagrożenia.
Tekst przedstawiony w wiadomości e-mail „FedEx Shipment Scheduled For Delivery":
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: ********.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: ********
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Fałszywa witryna Microsoft Excel Online wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest FedEx Shipment Scheduled For Delivery oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
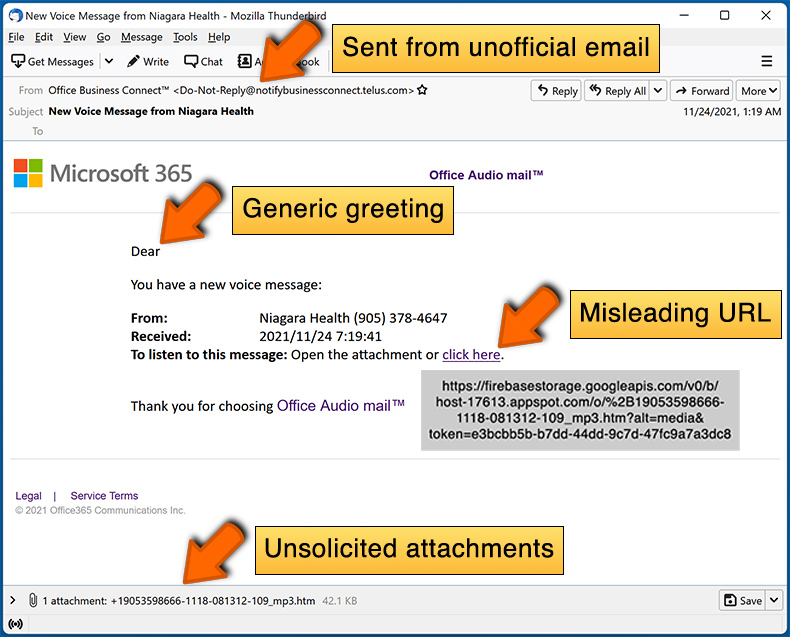
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem tę wiadomość e-mail?
Cyberprzestępcy wysyłają te wiadomości masowo do tysięcy odbiorców naraz. Adresy e-mail są gromadzone różnymi sposobami, w tym poprzez naruszenia danych, zainfekowane witryny i publicznie dostępne rejestry. Ta wiadomość e-mail nie była skierowana do Pana/Pani osobiście.
Podałem swoje dane osobowe, dając się nabrać na tę wiadomość e-mail, co powinienem zrobić?
Natychmiast zmień hasło do swojego konta e-mail i włącz uwierzytelnianie dwuskładnikowe, jeśli jeszcze tego nie zrobiłeś. Sprawdź wszelkie inne konta, które używają tego samego hasła, i również je zaktualizuj. Jeśli konta finansowe mogą być zagrożone, niezwłocznie skontaktuj się ze swoim bankiem.
Pobrałem i otworzyłem złośliwy plik załączony do wiadomości e-mail, czy mój komputer jest zainfekowany?
Ryzyko zależy od typu pliku. Pliki wykonywalne zazwyczaj naruszają urządzenie natychmiast po otwarciu. Formaty dokumentów, takie jak pliki PDF lub Office, zazwyczaj wymagają dodatkowej interakcji, takiej jak włączenie makr, zanim malware może się aktywować. W razie wątpliwości natychmiast przeprowadź skanowanie zabezpieczające.
Przeczytałem wiadomość e-mail, ale nie otworzyłem załącznika, czy mój komputer jest zainfekowany?
Samo przeczytanie lub wyświetlenie wiadomości e-mail nie infekuje komputera. Infekcja następuje tylko wtedy, gdy użytkownik aktywnie wchodzi w interakcję z jej zawartością, na przykład otwierając załącznik lub klikając link, a następnie wchodząc w interakcję ze stroną, do której prowadzi.
Czy Combo Cleaner usunie infekcje malware, które były obecne w załączniku e-mail?
Combo Cleaner potrafi wykryć i wyeliminować zdecydowaną większość znanych zagrożeń malware. Przeprowadzenie pełnego skanowania systemu jest niezbędne, ponieważ zaawansowane zagrożenia mogą być osadzone głęboko w systemie i wymagać dokładnego przejścia, aby zostać zidentyfikowane i usunięte.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję