
Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem złośliwego oprogramowania jest TELEPUZ?
TELEPUZ to modułowa platforma Malware-as-a-Service (MaaS), która łączy funkcje trojana zdalnego dostępu (RAT) z możliwościami kradzieży informacji. Napisany w języku C i wdrażany jako 64-bitowy DLL systemu Windows, działa cicho w tle, jednocześnie dając atakującym pełną zdalną kontrolę nad zainfekowanymi systemami.
Zgodnie z badaniami opublikowanymi przez Elastic Security Labs, TELEPUZ jest rozpowszechniany za pośrednictwem ClickFix - techniki inżynierii społecznej, w której złośliwa strona internetowa nakłania odwiedzającego do wklejenia polecenia PowerShell do okna dialogowego Uruchom, po cichu pobierając i instalując złośliwe oprogramowanie.
Po uaktywnieniu TELEPUZ może kraść dane uwierzytelniające i pliki cookie przeglądarki, rejestrować naciśnięcia klawiszy, wstrzykiwać kod do witryn bankowych, przechwytywać zrzuty ekranu oraz umożliwiać operatorom zdalne wysyłanie poleceń. Obsługuje 36 różnych poleceń, dając atakującym niemal całkowitą kontrolę nad zaatakowanym urządzeniem.
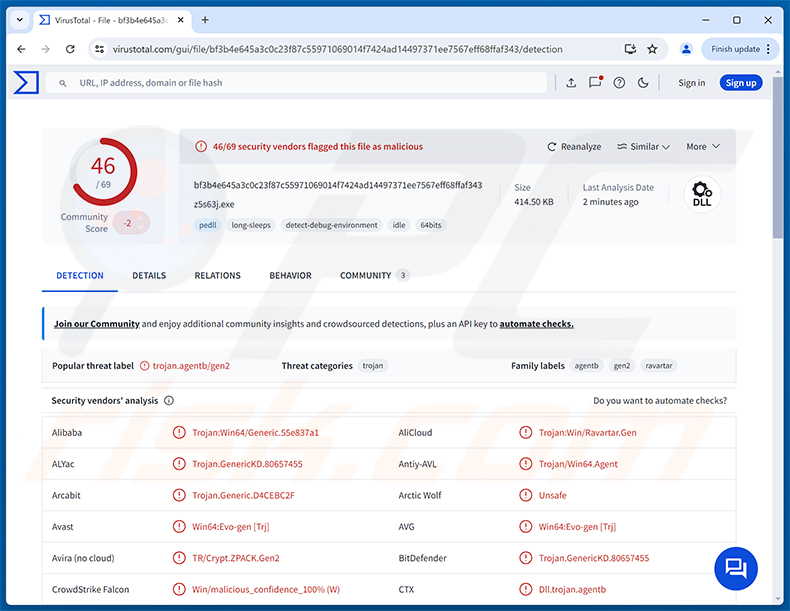
Przegląd TELEPUZ
Elastic Security Labs po raz pierwszy zidentyfikowało TELEPUZ pod koniec kwietnia 2026 roku, przy czym liczba kompilacji stale rosła od początku czerwca. Nowe próbki pojawiają się na VirusTotal niemal codziennie, co wskazuje na aktywny rozwój. Wygląda na to, że projekt prowadzi mały zespół lub pojedynczy programista.
TELEPUZ jest zbudowany wokół lekkiego rdzenia oraz opcjonalnych modułów, które operatorzy mogą wysyłać do zainfekowanych urządzeń na żądanie. Potwierdzone moduły obejmują keylogger, kradzież danych uwierzytelniających przeglądarki oraz web injector. Każdy moduł jest osobnym plikiem binarnym pobieranym z serwera operatora w razie potrzeby.
Łańcuch dostarczania ClickFix rozpoczyna się na zainfekowanej lub kontrolowanej przez atakującego stronie internetowej. Gdy ofiara uruchomi wklejone polecenie PowerShell, jako początkowy loader pobierany jest wariant stealera VIDAR napisany w języku Go. Ten loader następnie pobiera i uruchamia stager TELEPUZ oraz jego główny ładunek z domen kontrolowanych przez atakującego.
Możliwości TELEPUZ
TELEPUZ obsługuje 36 poleceń zdalnych obejmujących szeroki zakres złośliwych działań. Operatorzy mogą przeprowadzać wstrzykiwanie procesów, wyświetlać i kończyć procesy, przesyłać i pobierać pliki, wykonywać zrzuty ekranu, uruchamiać polecenia powłoki oraz podnosić uprawnienia do poziomu administratora lub SYSTEM.
Moduł web injector wykorzystuje protokół Chrome DevTools Protocol oraz interfejs Firefox WebDriver BiDi do przechwytywania i modyfikowania stron w przeglądarce ofiary w czasie rzeczywistym. Pozwala to atakującemu po cichu zmieniać strony banków i serwisów finansowych - na przykład podmieniać pola formularzy, aby przechwytywać wpisywane dane uwierzytelniające bez wiedzy użytkownika.
Moduł stealera pobiera zapisane pliki cookie z przeglądarek opartych na Chromium oraz z Firefox. Moduł keyloggera rejestruje wszystko, co wpisuje użytkownik. Wszystkie przechwycone dane są przesyłane z powrotem do operatora za pośrednictwem kanału command-and-control malware.
Komunikacja Command and Control
TELEPUZ komunikuje się ze swoimi operatorami za pośrednictwem WebSocket, z opcjonalnym szyfrowaniem TLS. Polecenia i odpowiedzi mają strukturę JSON. Każdemu zainfekowanemu urządzeniu przypisywany jest unikalny identyfikator sesji wyprowadzony z numerów seryjnych sprzętu, nazwy komputera oraz daty instalacji systemu operacyjnego.
Jeśli główny serwer stanie się niedostępny, TELEPUZ przełącza się na pobieranie zaktualizowanych adresów serwerów z kanału Telegram, stron profilu Steam lub rekordów DNS. Może również w ostateczności odpytywać inteligentny kontrakt blockchain Polygon. Te liczne ścieżki awaryjne czynią go odpornym na likwidację infrastruktury.
Utrzymywanie się w systemie i unikanie wykrycia
TELEPUZ instaluje się jako usługa Windows o nazwie CipherAllocator, aby przetrwać ponowne uruchomienia. Modyfikuje również Rejestr Windows jako dodatkowy mechanizm utrzymywania się, przez co proste usunięcie na poziomie procesu nie wystarcza do pełnego oczyszczenia systemu.
Aby unikać oprogramowania zabezpieczającego, TELEPUZ modyfikuje w pamięci Antimalware Scan Interface (AMSI) oraz ETW (Event Tracing for Windows) i zastępuje bibliotekę NTDLL czystą kopią z dysku, aby usunąć haki umieszczone przez narzędzia zabezpieczające. Kroki te uniemożliwiają oprogramowaniu antywirusowemu monitorowanie aktywności malware.
Przed uruchomieniem swojego głównego kodu TELEPUZ przeprowadza serię kontroli antyanalitycznych. Odczytuje liczbę rdzeni procesora, ilość pamięci RAM oraz miejsce na dysku, aby wykryć maszyny wirtualne powszechnie używane przez badaczy bezpieczeństwa. Skanuje również w poszukiwaniu znanych nazw użytkowników piaskownic, nazw komputerów oraz identyfikatorów hypervisora, a także wykrywa sprzętowe punkty przerwania.
Filtrowanie geograficzne uniemożliwia uruchamianie TELEPUZ w systemach z ustawieniami regionalnymi krajów WNP. Obejście Kontroli konta użytkownika (UAC) poprzez podniesienie uprawnień COM oraz interfejs AppInfo ALPC umożliwia podniesienie uprawnień bez wywoływania monitu systemu Windows. Pośrednie wywołania systemowe, zaciemnianie za pomocą instrukcji-śmieci oraz niestandardowe szyfrowanie ciągów RC4 uzupełniają jego zestaw narzędzi do unikania wykrycia.
| Nazwa | wirus TELEPUZ |
| Typ Zagrożenia | Trojan zdalnego dostępu (RAT), stealer informacji, trojan |
| Nazwy Wykryć | Avast (Win64:Evo-gen [Trj]), Combo Cleaner (Trojan.GenericKD.80657455), ESET-NOD32 (Win64/Agent.JIQ Trojan), Kaspersky (Trojan.Win32.Agentb.ttbv), Microsoft (Trojan:Win32/Ravartar!rfn), Pełna Lista (VirusTotal) |
| Objawy | Trojany zdalnego dostępu są zaprojektowane tak, aby po cichu infiltrować komputer ofiary i pozostawać niewykryte, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne konkretne objawy. |
| Metody Dystrybucji | Zwodnicze strony internetowe, ClickFix, złośliwe polecenia PowerShell. |
| Szkody | Skradzione hasła i informacje bankowe, kradzież tożsamości, dodanie komputera ofiary do botnetu, dodatkowe infekcje, straty finansowe, przejęcie kont. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
TELEPUZ zapewnia atakującym głęboki dostęp do zainfekowanych urządzeń. Połączenie kontroli RAT, kradzieży danych uwierzytelniających oraz web injection oznacza, że operatorzy mogą monitorować ofiary, zbierać dane logowania do kont, przechwytywać aktywność bankową i w dowolnym momencie wdrażać dodatkowe ładunki.
Odporna infrastruktura command-and-control tego malware, szerokie możliwości unikania wykrycia oraz aktywny rozwój czynią z niego poważne zagrożenie. Ofiary są narażone na kradzież tożsamości, oszustwa finansowe, przejęcie kont oraz kolejne infekcje malware. TELEPUZ należy natychmiast usunąć z każdego zainfekowanego systemu.
Więcej przykładów malware sklasyfikowanego jako RAT to Starland, DenoRAT oraz MODBEACON.
Jak TELEPUZ przedostał się do mojego komputera?
Na podstawie badań Elastic Security Labs, TELEPUZ jest rozpowszechniany za pośrednictwem wieloetapowego łańcucha ClickFix. Ofiary odwiedzają zainfekowaną lub stworzoną przez atakującego stronę internetową wyświetlającą fałszywy komunikat o błędzie lub stronę weryfikacyjną. Ta strona instruuje użytkownika, aby otworzył okno Uruchom, wkleił polecenie PowerShell wcześniej załadowane do schowka i je wykonał.
Uruchomienie polecenia łączy się z serwerem kontrolowanym przez atakującego i pobiera wariant stealera VIDAR napisany w języku Go jako loader pierwszego etapu. Ten loader następnie pobiera i wykonuje stager TELEPUZ oraz jego główny plik DLL z ładunkiem z zainfekowanych domen, całkowicie w pamięci. Ofiara w żadnym momencie tego procesu nie widzi instalatora ani ostrzeżenia.
Poza ClickFix zagrożenia tego rodzaju są również rozpowszechniane za pośrednictwem wiadomości e-mail typu phishing, fałszywych stron pobierania oprogramowania, pirackich treści oraz cracków do oprogramowania. Unikanie nieoficjalnych źródeł pobierania oraz zachowanie czujności wobec nieoczekiwanych monitów znacząco zmniejsza ryzyko infekcji.
Jak uniknąć instalacji malware?
Zachowaj ostrożność wobec każdej strony internetowej lub wiadomości, która prosi o otwarcie PowerShell, okna Uruchom lub wiersza polecenia i wklejenie polecenia. Legalne usługi i instalatory oprogramowania nigdy o to nie proszą. Pobieraj programy wyłącznie z oficjalnych stron deweloperów oraz zaufanych sklepów z aplikacjami i unikaj pirackich treści, generatorów kluczy oraz nieoficjalnych narzędzi aktywacyjnych.
Utrzymuj system operacyjny oraz wszystkie zainstalowane programy w aktualnym stanie, aby łatać znane luki w zabezpieczeniach. Unikaj klikania reklam i wyskakujących okienek na nieznanych stronach oraz odrzucaj prośby o zezwolenie na powiadomienia przeglądarki od stron, których nie rozpoznajesz. Korzystaj z renomowanego rozwiązania zabezpieczającego i przeprowadzaj regularne skany. Jeśli sądzisz, że Twój komputer jest już zainfekowany, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć malware, które przedostało się do systemu.
Fałszywa strona CAPTCHA używana do dostarczania TELEPUZ (źródło: elastic.co):

Łańcuch infekcji TELEPUZ (źródło: elastic.co):

Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
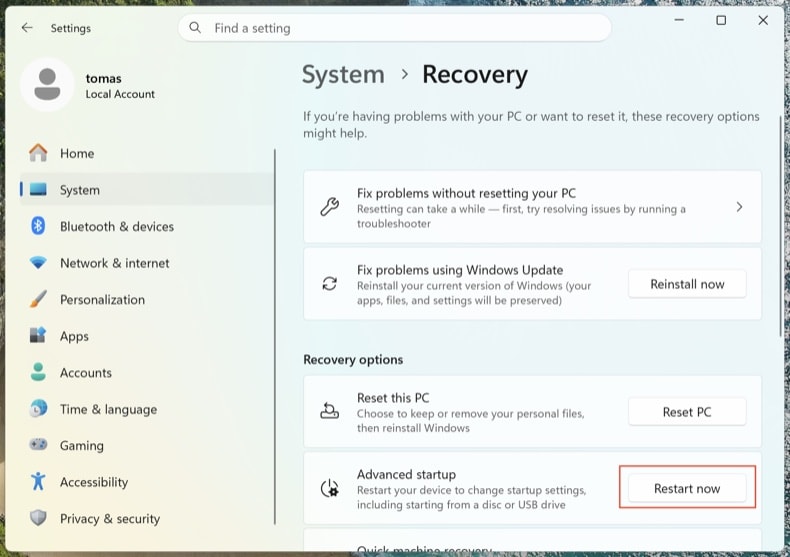
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
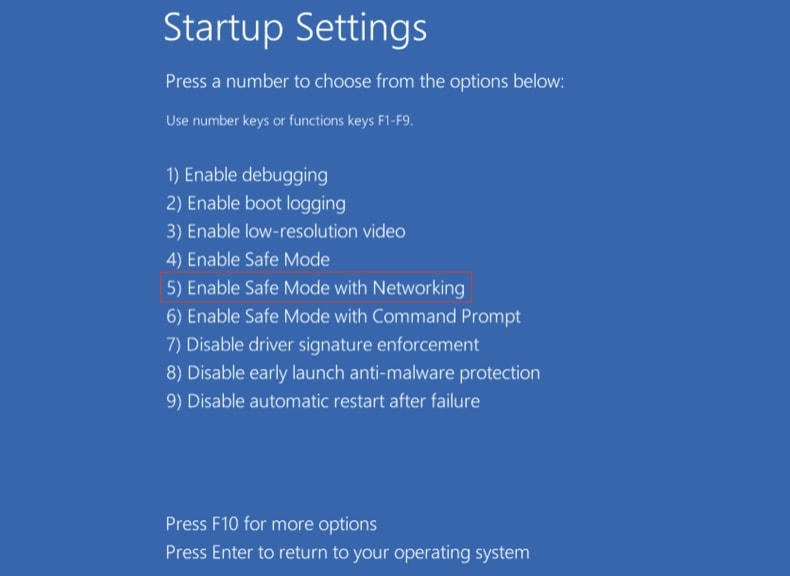
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
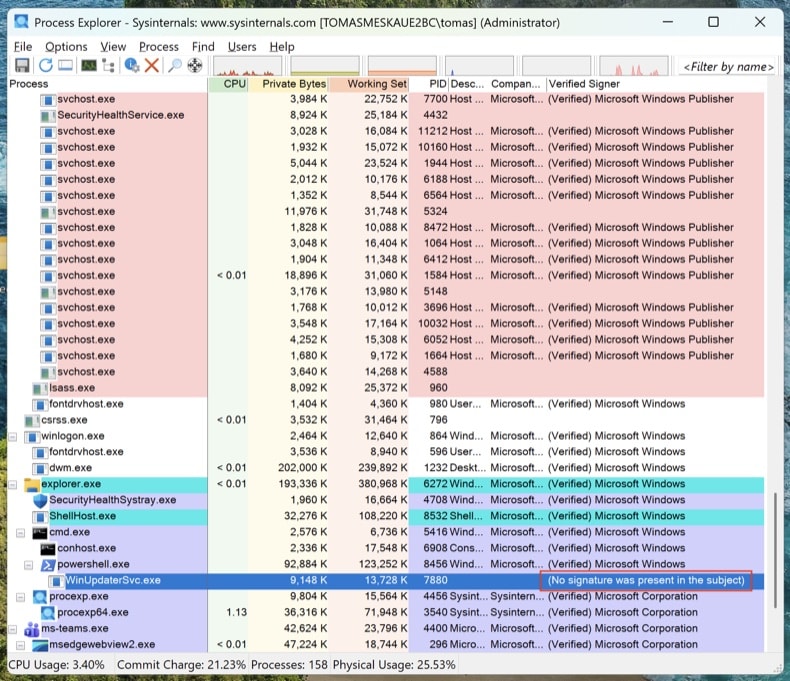
Sprawdź uruchomione procesy za pomocą Process Explorer
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
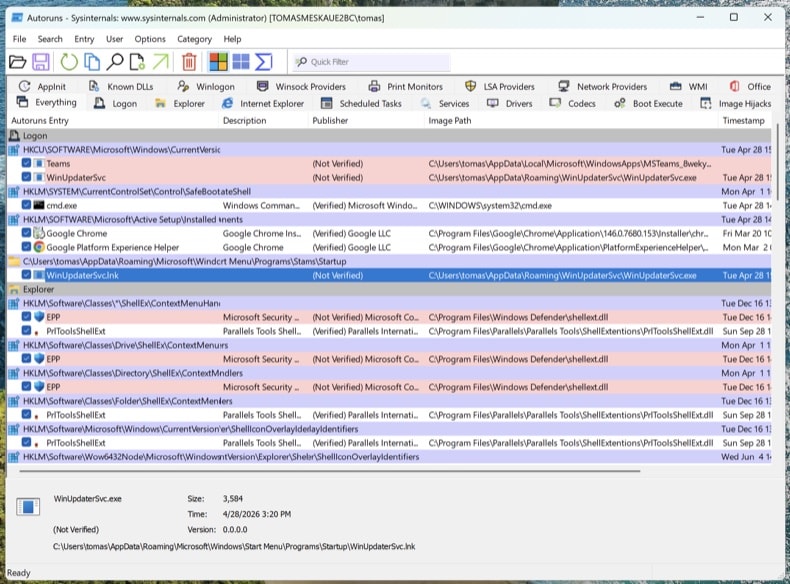
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
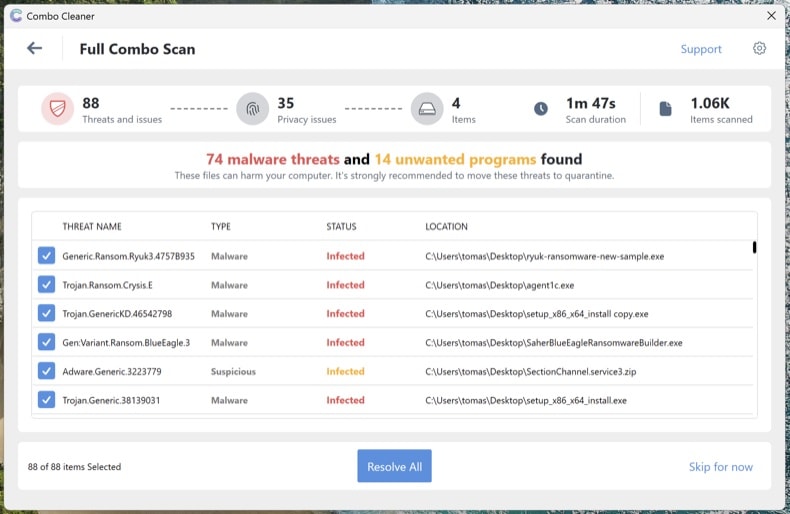
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
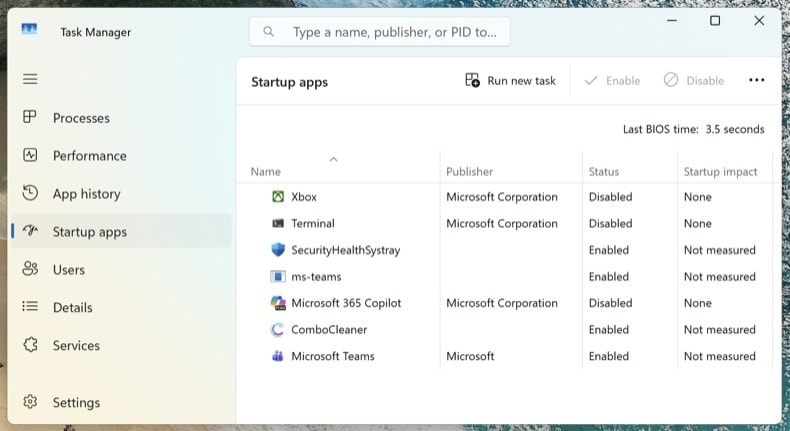
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Mój komputer jest zainfekowany malware TELEPUZ, czy powinienem sformatować urządzenie pamięci masowej, aby się go pozbyć?
Sformatowanie urządzenia pamięci masowej usunie TELEPUZ, ale również skasuje każdy plik na dysku. Uruchomienie renomowanego narzędzia zabezpieczającego, takiego jak Combo Cleaner, jest zazwyczaj bezpieczniejszym pierwszym krokiem i pozwala uniknąć trwałej utraty danych.
Jakie są największe problemy, które może powodować malware TELEPUZ?
TELEPUZ może dać atakującym pełną zdalną kontrolę nad zainfekowanym urządzeniem, wykraść dane uwierzytelniające przeglądarki i pliki cookie sesji, przechwycić aktywność bankową poprzez web injection oraz rejestrować naciśnięcia klawiszy. Może to skutkować przejęciem kont, kradzieżą tożsamości, nieautoryzowanymi transakcjami finansowymi oraz instalacją dodatkowego malware.
Jaki jest cel malware TELEPUZ?
TELEPUZ jest zaprojektowany, aby zapewnić atakującym trwały zdalny dostęp do zainfekowanych systemów. Jego modułowa konstrukcja pozwala operatorom wykradać dane uwierzytelniające, monitorować aktywność użytkownika za pomocą keyloggera, manipulować stronami serwisów finansowych w celu przechwytywania danych bankowych oraz wdrażać dodatkowe ładunki w razie potrzeby.
Jak malware TELEPUZ przedostał się do mojego komputera?
Według Elastic Security Labs, TELEPUZ jest rozpowszechniany za pośrednictwem ClickFix - techniki, w której złośliwe strony internetowe nakłaniają użytkowników do wklejenia i uruchomienia polecenia PowerShell. To polecenie pobiera i instaluje malware bez żadnego dalszego działania wymaganego od ofiary.
Czy Combo Cleaner ochroni mnie przed malware?
Tak. Combo Cleaner może wykryć i usunąć większość znanych malware, w tym TELEPUZ. Ponieważ to malware wykorzystuje zaawansowane techniki unikania wykrycia, zalecane jest przeprowadzenie pełnego skanowania systemu, aby upewnić się, że infekcja została całkowicie usunięta.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję