Jak usunąć OmniStealer z zainfekowanych urządzeń
TrojanZnany również jako: OmniStealer złodziej informacji

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest malware OmniStealer?
OmniStealer to narzędzie do kradzieży informacji atakujące portfele kryptowalutowe, przeglądarki internetowe i inne aplikacje (oraz konta). Jest powszechnie dystrybuowany za pośrednictwem repozytoriów GitHub. Ofiary ataków OmniStealer mogą napotkać problemy takie jak kradzież tożsamości, straty finansowe, przejęcie kont, utrata reputacji lub inne negatywne konsekwencje.
Więcej informacji o OmniStealer
OmniStealer może wykradać zapisane dane logowania do przeglądarki (nazwy użytkowników i hasła) oraz dane menedżerów haseł (np. zawartość sejfów z narzędzi takich jak LastPass). Atakuje ponad dziesięć menedżerów haseł. Stealer może również przechwytywać tokeny sesji, dane autouzupełniania i pliki cookie z popularnych przeglądarek internetowych (docelowe przeglądarki to Chrome i Firefox).
Ponadto OmniStealer może przechwytywać dane portfeli kryptowalutowych z ponad sześćdziesięciu rozszerzeń przeglądarki (np. MetaMask, Coinbase Wallet). Informacje te prawdopodobnie obejmują klucze prywatne lub dane związane z frazą odzyskiwania. Atakuje również dane uwierzytelniające do usług przechowywania w chmurze (np. konta Google Drive). Może to ujawnić osobiste dokumenty, kopie zapasowe i inne informacje.
OmniStealer może prowadzić do przejęcia kont, ponieważ skradzione hasła i tokeny sesji pozwalają cyberprzestępcom uzyskać dostęp do poczty e-mail, mediów społecznościowych, kont gamingowych, bankowych lub innych. Może powodować straty finansowe, zwłaszcza jeśli zostaną naruszone portfele kryptowalutowe, ponieważ takie transakcje są nieodwracalne. Ofiary mogą również ucierpieć z powodu kradzieży tożsamości i utraty reputacji.
Warto zauważyć, że przejęto już około 300 000 danych logowania.
| Nazwa | OmniStealer złodziej informacji |
| Typ Zagrożenia | Stealer |
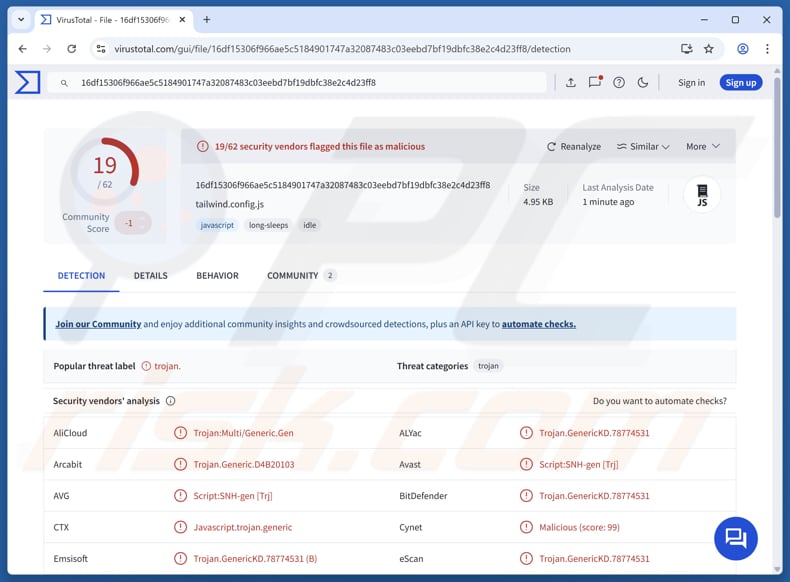
| Nazwy Wykrycia | Avast (Script:SNH-gen [Trj]), Combo Cleaner (Trojan.GenericKD.78774531), Emsisoft (Trojan.GenericKD.78774531 (B)), Kaspersky (HEUR:Trojan.Script.Generic), Symantec (Trojan Horse), Pełna Lista (VirusTotal) |
| Objawy | Stealery zostały zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanej maszynie nie są wyraźnie widoczne żadne szczególne objawy. |
| Możliwe Metody Dystrybucji | Złośliwe pliki na platformach takich jak GitHub, Google Docs, OneDrive, PuPI lub podobnych. |
| Szkody | Kradzież haseł i danych bankowych, kradzież tożsamości, straty finansowe, przejęcie kont. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowanie
Ogólnie rzecz biorąc, OmniStealer to niebezpieczny infostealer zdolny do wydobywania szerokiego zakresu poufnych danych, w tym danych logowania i informacji związanych z kryptowalutami. Jego zdolność do atakowania przeglądarek, menedżerów haseł i usług w chmurze czyni go skutecznym narzędziem do przejmowania kont i dokonywania kradzieży finansowych. Jeśli urządzenie zostanie zainfekowane, stealer powinien zostać natychmiast usunięty.
Więcej przykładów stealerów to Storm, Remus i Marco.
W jaki sposób OmniStealer zinfiltrował mój komputer?
Urządzenia zazwyczaj zostają zainfekowane za pomocą inżynierii społecznej. Często zaczyna się od fałszywej oferty pracy na platformach takich jak LinkedIn lub Upwork. Użytkownicy otrzymują instrukcje pobrania i uruchomienia rzekomo legalnego projektu z GitHub (lub pliku hostowanego na Google Docs, OneDrive, PuPI lub podobnej platformie).
W rzeczywistości pobrany plik jest zaprojektowany tak, aby łączyć się z siecią blockchain, taką jak TRON lub Binance Smart Chain, w celu otrzymania złośliwych instrukcji. Następnie pobiera i odszyfrowuje ostateczny ładunek OmniStealer. Po uruchomieniu malware zaczyna wykradać poufne informacje.
Jak uniknąć instalacji malware?
Aktualizuj system operacyjny i zainstalowane aplikacje. Pobieraj programy wyłącznie z oficjalnych stron internetowych lub zaufanych sklepów z aplikacjami i unikaj korzystania z crackowanego oprogramowania, pirackich narzędzi lub generatorów kluczy. Zachowaj ostrożność w przypadku nieoczekiwanych wiadomości e-mail, zwłaszcza od nieznanych nadawców, i nie klikaj zawartych w nich linków ani nie otwieraj załączników.
Przeglądając niezaufane strony internetowe, ignoruj podejrzane wyskakujące okienka, reklamy lub monity i nigdy nie zezwalaj takim stronom na wysyłanie powiadomień. Jeśli uważasz, że Twój komputer jest już zainfekowany, zalecamy uruchomienie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować zainfekowane malware.
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
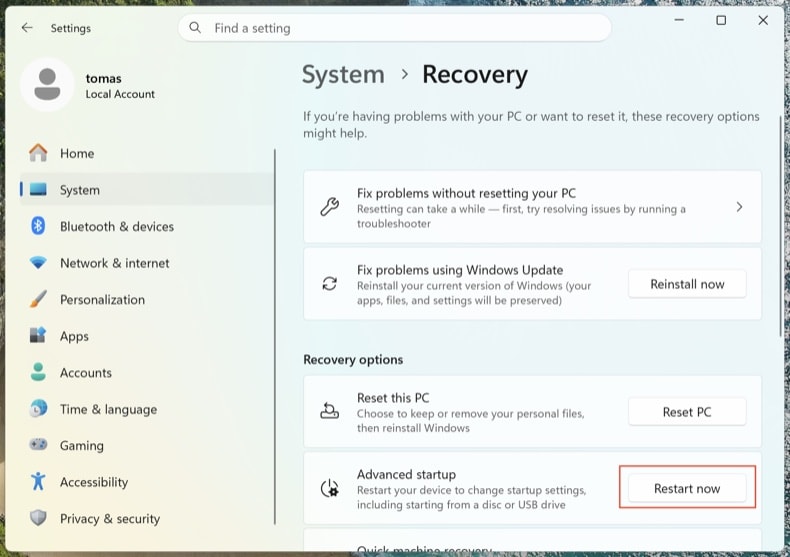
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
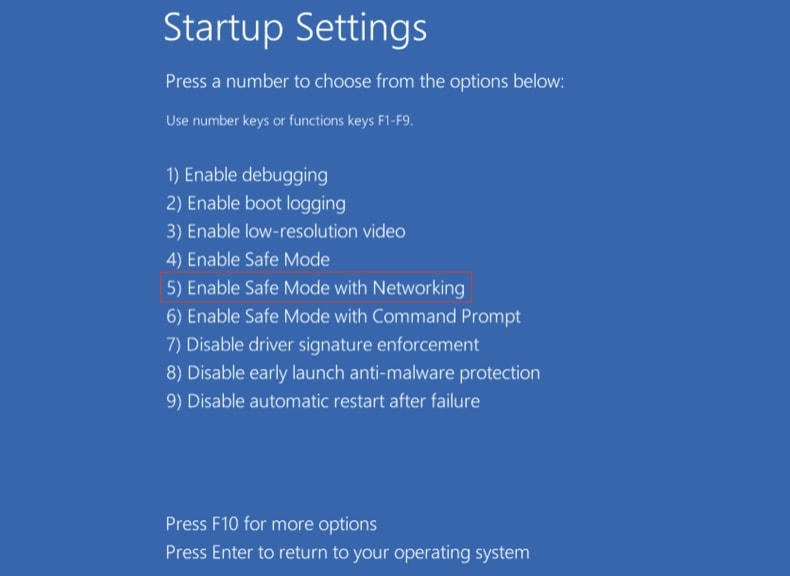
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
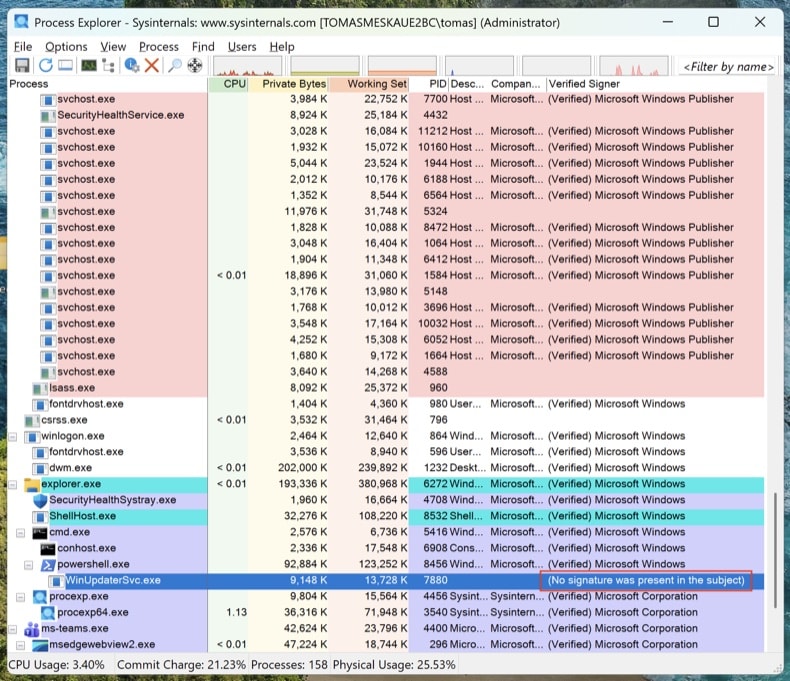
Sprawdź uruchomione procesy za pomocą Process Explorer
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
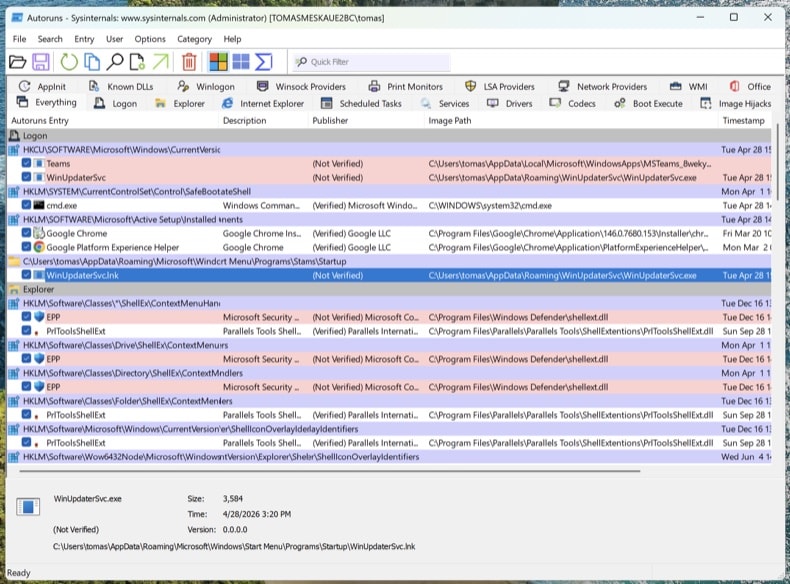
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
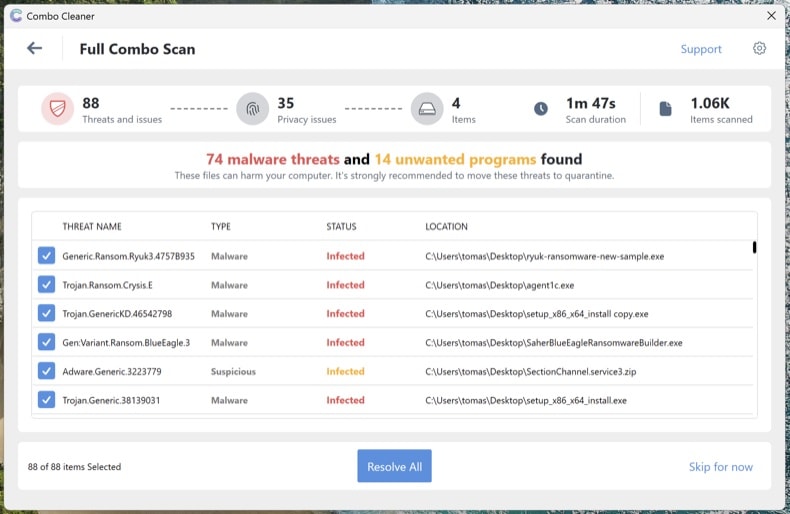
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
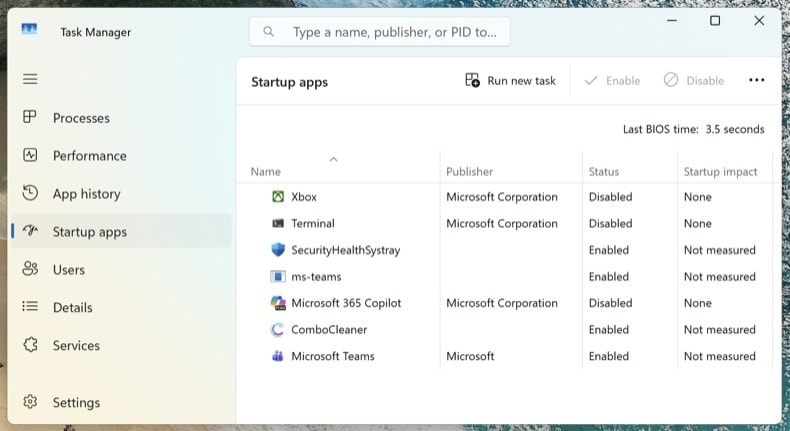
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Często zadawane pytania (FAQ)
Moje urządzenie jest zainfekowane malware OmniStealer, czy powinienem sformatować urządzenie pamięci, aby się go pozbyć?
Chociaż ta metoda zapewnia całkowite usunięcie OmniStealer, powoduje również wymazanie wszystkich danych z urządzenia. Zaleca się najpierw spróbować wyeliminować infekcję za pomocą zaufanego narzędzia, takiego jak Combo Cleaner, zanim zdecydujesz się na ten krok.
Jakie są największe problemy, które może powodować malware?
W zależności od typu, złośliwe oprogramowanie może wykradać poufne dane, wstrzykiwać dodatkowe niechciane programy, a nawet szyfrować pliki. Taka aktywność może skutkować poważnymi konsekwencjami, w tym naruszeniem kont lub systemu, kradzieżą tożsamości i szkodami finansowymi. Może również prowadzić do utraty danych.
Jaki jest cel OmniStealer?
Celem OmniStealer jest zbieranie poufnych danych z zainfekowanych urządzeń. Jest zaprojektowany do kradzieży danych logowania, danych sesji i informacji finansowych, w tym szczegółów portfeli kryptowalutowych. Skradzione dane są następnie wykorzystywane przez cyberprzestępców do przejmowania kont, kradzieży tożsamości, oszustw finansowych i podobnych celów.
W jaki sposób OmniStealer zinfiltrował moje urządzenie?
Infekcje zwykle rozpoczynają się od inżynierii społecznej, takiej jak fałszywe oferty pracy na platformach takich jak LinkedIn lub Upwork. Ofiary są nakłaniane do pobierania i uruchamiania plików ze źródeł takich jak GitHub lub usługi w chmurze. Pliki te następnie łączą się z sieciami blockchain, aby wstrzyknąć OmniStealer.
Czy Combo Cleaner ochroni mnie przed malware?
Tak, Combo Cleaner może wykrywać i usuwać różne zagrożenia. Jednak zaawansowane malware może czasami ukrywać się w systemie i unikać wykrycia. Z tego powodu zdecydowanie zaleca się przeprowadzenie pełnego skanowania systemu.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję