
Jak odinstalować WebMonitor RAT?
TrojanZnany również jako: Narzędzie zdalnej administracji WebMonitor

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Poradnik usuwania WebMonitor
Czym jest WebMonitor?
Narzędzie zdalnego dostępu/administracji (RAT) to rodzaj oprogramowania, które umożliwia użytkownikom zdalne sterowanie innymi komputerami (z zainstalowanym programem RAT). Oprogramowanie tego typu może być wykorzystywane legalnie (np. w celu świadczenia zdalnej pomocy technicznej). Jednak często zdarza się, że cyberprzestępcy również używają RAT do uzyskiwania dostępu do poufnych informacji, instalowania malware i innych złośliwych celów. WebMonitor to RAT opracowany przez firmę o nazwie Revcode. Jest reklamowane jako legalne narzędzie do zdalnej administracji, które umożliwia użytkownikom zdalne sterowanie komputerami za pośrednictwem przeglądarki internetowej. Chociaż wiadomo, że WebMonitor jest sklasyfikowane jako złośliwe oprogramowanie przez wiele firm antywirusowych, ponieważ ma funkcje wykorzystywane głównie przez cyberprzestępców. Wiadomo również, że WebMonitor było reklamowane na forach hakerskich. Ten RAT jest kompatybilny z systemami operacyjnymi Windows i Android.
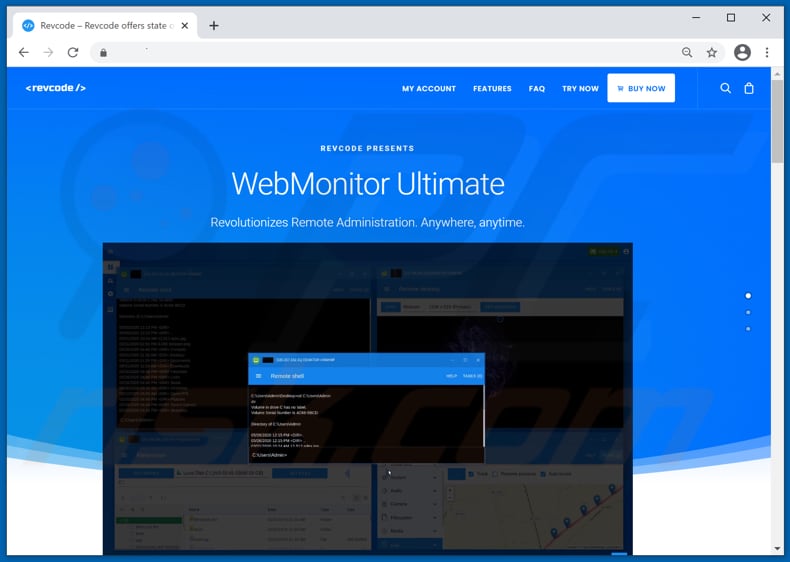
WebMonitor jest na sprzedaż na swojej oficjalnej stronie internetowej. Ma trzy plany subskrypcji: 149,99 EUR rocznie, 99,99 EUR za sześć miesięcy i 64,99 EUR za trzy miesiące. WebMonitor jest popularny wśród cyberprzestępców, ponieważ jest kompatybilny z oprogramowaniem, które może szyfrować, zaciemniać i manipulować złośliwym oprogramowaniem, aby zwiększyć prawdopodobieństwo, że programy antywirusowe go nie wykryją. Ponadto, WebMonitor może uniemożliwić systemowi operacyjnemu lub zainstalowanemu na nim oprogramowaniu (np. antywirusowi) powiadamianie użytkowników o swojej obecności. Co więcej, wiadomo, że WebMonitor został dołączony do instalatora Zoom. Innymi słowy, cyberprzestępcy używali instalatora Zoom, aby nakłonić użytkowników do zainstalowania programu WebMonitor na ich komputerach. Należy wspomnieć, że WebMonitor nie jest jedynym oprogramowaniem, które było (lub nadal jest) rozpowszechniane za pośrednictwem instalatorów aplikacji Zoom. Tak czy inaczej, instalatory Zoom dołączone do programu WebMonitor lub jakiekolwiek inne oprogramowanie nie pochodzą z oficjalnych źródeł pobierania aplikacji Zoom (takich jak Centrum pobierania Zoom, Apple App Store lub Google Play Store).
Wiadomo, że WebMonitor RAT może być używany do zapisywania naciśnięć klawiszy, uzyskiwania dostępu oraz przeglądania ekranu i kamery internetowej, mikrofonu, przeglądania i zarządzania dyskami twardymi, pobierania, wysyłania, wykonywania, usuwania, zmiany nazwy i edycji plików (i to samo na wszystkich podłączonych urządzeniach zewnętrznych). Może być również używany do odzyskiwania haseł z klientów pocztowych, komunikatorów, sieci i systemu, śledzenia aktywności przeglądania sieci, gromadzenia historii przeglądania, obrazów pamięci podręcznej, listy zainstalowanych dodatków, listy pobierania programów zainstalowanych w systemie operacyjnym i usuwania tych programów. Podobnie jak wiele innych RAT, WebMonitor może być również używany do uruchamiania poleceń za pośrednictwem Command Prompt i PowerShell, zarządzania procesami systemowymi, dodawania, edytowania lub usuwania wpisów rejestru oraz kontrolowania lub monitorowania systemu w inny sposób. Jak wspomniano w pierwszym akapicie, większość cyberprzestępców wykorzystuje RAT do infekowania komputerów innym malware (np. ransomware, trojanami) lub do kradzieży danych osobowych. Do tego i nie tylko można użyć programu WebMonitor RAT. Należy wspomnieć, że RAT są wykorzystywane głównie do kradzieży danych, takich jak dane karty kredytowej i inne informacje związane z bankowością, dane logowania (nazwy użytkowników, adresy e-mail, hasła), numery ubezpieczenia społecznego i inne dane osobowe. Dlatego jeśli istnieje jakikolwiek powód, by podejrzewać, że WebMonitor jest zainstalowany w systemie operacyjnym (a nie został zainstalowany celowo), należy go jak najszybciej usunąć.
| Nazwa | Narzędzie zdalnej administracji WebMonitor |
| Typ zagrożenia | Trojan, wirus kradnący hasła, malware bankowe, spyware. |
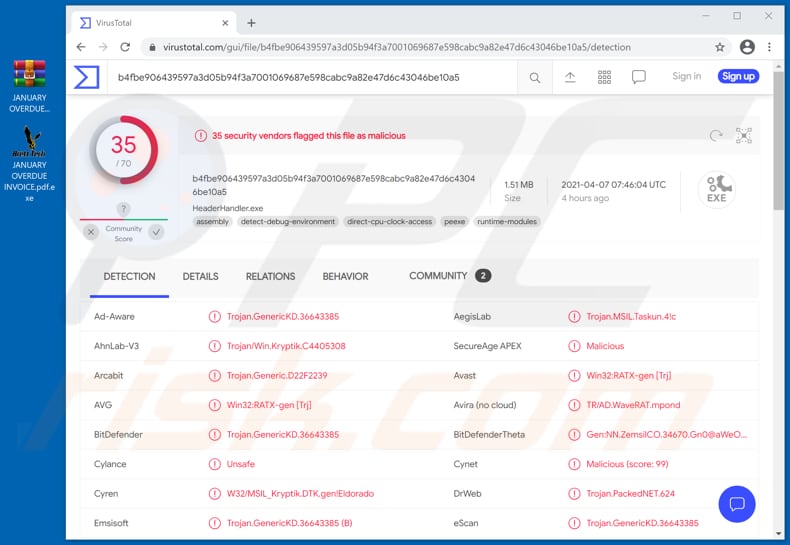
| Nazwy wykrycia | Avast (Win32:RATX-gen [Trj]), BitDefender (Trojan.GenericKD.36643385), ESET-NOD32 (wariant MSIL/Kryptik.AAHN), Kaspersky (HEUR:Trojan.MSIL.Taskun.gen), Microsoft (Trojan:MSIL/Stealer.MS!MTB), Pełna lista (VirusTotal) |
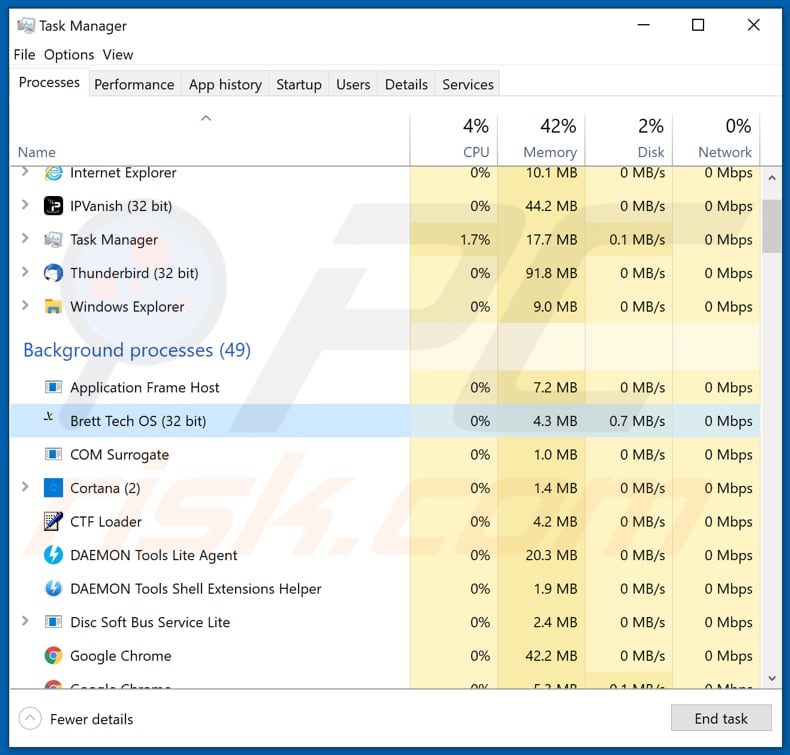
| Nazwa(y) złośliwego procesu | Brett Tech OS (jego nazwa może się różnić) |
| Objawy | Trojany są zaprojektowane, aby podstępnie infiltrować komputer ofiary i pozostawać cichymi, w wyniku czego na zainfekowanej maszynie nie ma jasno widocznych objawów. |
| Metody dystrybucji | Zainfekowane załączniki e-mail, złośliwe ogłoszenia internetowe, inżynieria społeczna, narzędzia "łamania" oprogramowania. |
| Zniszczenie | Skradzione hasła i informacje bankowe, kradzież tożsamości, komputer ofiary dodany do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podsumowując, cyberprzestępcy mogą zarabiać na WebMonitor, instalując górnika kryptowaluty, ransomware, trojana bankowego lub inne złośliwe oprogramowanie, kradnąc konta osobiste, tożsamość, wykorzystując skradzione dane do dokonywania oszukańczych transakcji, zakupów, rozsyłania złośliwego oprogramowania na innych urządzeniach itd. Warto wspomnieć, że nie wszystkie RAT są legalne (lub przynajmniej reklamowane jako takie). Złośliwe programy RAT nazywane są trojanami administracji zdalnej. Oto przykłady złośliwych RATów: Xtreme, Spectre i DarkCrystal.
Jak WebMonitor dostał się do mojego komputera?
Wiadomo, że cyberprzestępcy używali lub nadal używają nieoficjalnego instalatora Zoom do dystrybucji WebMonitor. Z reguły nieoficjalne instalatory są dystrybuowane za pośrednictwem nieoficjalnych witryn, sieci peer-to-peer (np. klientów torrent, eMule), niektórych stron z bezpłatnym oprogramowaniem do pobrania, witryn z bezpłatnym hostingiem plików i innych podejrzanych źródeł pobierania programów z plikami. Wiadomo również, że cyberprzestępcy rozsyłają WebMonitor za pomocą wiadomości phishingowych. Badania pokazują, że używają wiadomości e-mail zamaskowanych jako wiadomości od Empros Lines Shipping Company w sprawie zaległej faktury. Te wiadomości e-mail mają dołączony plik archiwum, który zawiera plik wykonywalny przeznaczony do zainstalowania programu WebMonitor. Chociaż jest prawdopodobne, że do dystrybucji WebMonitor używane są różne e-maile phishingowe. Inne warianty mogą być zamaskowane jako wiadomości od różnych firm dotyczące różnych spraw i zawierać jakiś pakiet Microsoft Office, dokument PDF, plik JavaScript lub inny plik.
Jak uniknąć instalacji malware?
Nie należy otwierać załączników i linków do stron internetowych w nieistotnych wiadomościach e-mail otrzymanych od nieznanych, podejrzanych adresów/nadawców. Takie wiadomości często zawierają złośliwe linki lub załączniki. Oprogramowanie i pliki należy pobierać z oficjalnych witryn oraz za pośrednictwem bezpośrednich linków. Inne źródła i narzędzia mogą być i często są wykorzystywane do rozsyłania złośliwych plików/programów. Zainstalowane oprogramowanie należy zaktualizować za pomocą narzędzi lub funkcji, które zapewniają oficjalni programiści. Jeśli zainstalowany program nie jest bezpłatny i wymaga aktywacji, powinien zostać poprawnie aktywowany. Aktualizowanie lub aktywowanie oprogramowania za pomocą narzędzi innych firm nigdy nie jest bezpieczne i często narzędzia te są złośliwe. Nie jest również legalne aktywowanie licencjonowanego oprogramowania za pomocą tego rodzaju narzędzi (narzędzi do „łamania" oprogramowania), ani też legalne jest używanie pirackiego oprogramowania. Jeszcze jednym sposobem na zapewnienie bezpieczeństwa komputerów jest regularne skanowanie ich za pomocą renomowanego oprogramowania antywirusowego lub antyspyware oraz zawsze jak najszybsze usuwanie wykrytych zagrożeń. Zainstalowane rozwiązanie zabezpieczające powinno być na bieżąco aktualizowane. Jeśli uważasz, że twój komputer jest już zainfekowany, zalecamy wykonanie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć obecne malware.
E-mail phishingowy używany do rozsyłania WebMonitor:
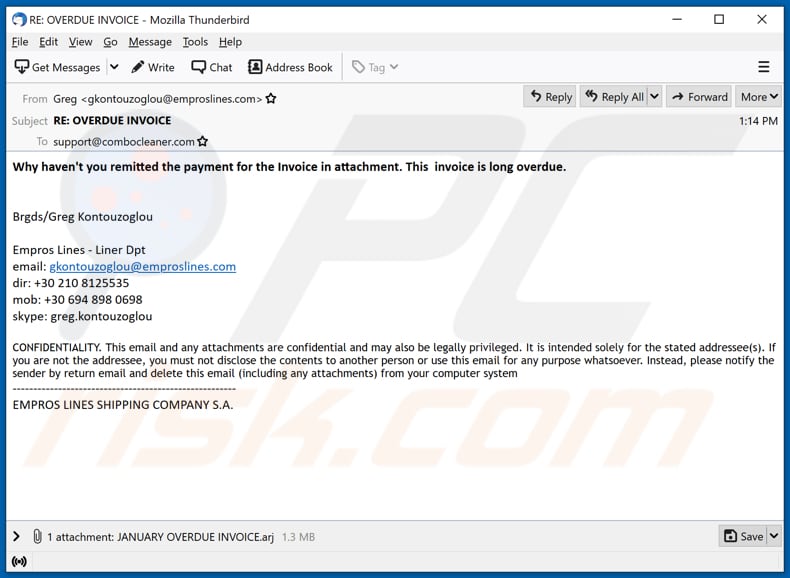
Tekst w tym e-mailu:
Subject: RE: OVERDUE INVOICE
Why haven't you remitted the payment for the Invoice in attachment. This invoice is long overdue.
Brgds/Greg Kontouzoglou
Empros Lines - Liner Dpt
email: gkontouzoglou@emproslines.com
dir: +30 210 8125535
mob: +30 694 898 0698
skype: greg.kontouzoglou
CONFIDENTIALITY. This email and any attachments are confidential and may also be legally privileged. It is intended solely for the stated addressee(s). If you are not the addressee, you must not disclose the contents to another person or use this email for any purpose whatsoever. Instead, please notify the sender by return email and delete this email (including any attachments) from your computer system------------------------------------------------------
EMPROS LINES SHIPPING COMPANY S.A.
Zrzut ekranu strony promocyjnej programu WebMonitor:
Zrzut ekranu programu WebMonitor działającego jako "Brett Tech OS" (jego nazwa może się różnić) w Menedżerze zadań:
Jak ręcznie usunąć malware?
Większość infekcji trojanami możesz usunąć, przeprowadzając pełne skanowanie systemu za pomocą Combo Cleaner. Opisana poniżej pełna procedura ręczna przyda ci się, gdy automatyczne usuwanie się nie powiodło, gdy chcesz sprawdzić, czy skanowanie wykryło wszystko, lub gdy zagrożenie ma wiele punktów persystencji.
Odłącz komputer od sieci
Odłącz kabel Ethernet i wyłącz Wi-Fi. Jeśli korzystasz z laptopa, najszybciej zadziała klawisz trybu samolotowego.
Wiele trojanów wykrada dane - hasła zapisane w przeglądarce, sesje bankowe, zrzuty ekranu - i przyjmuje zdalne polecenia. Odcięcie sieci natychmiast zatrzymuje jedno i drugie. Nie podłączaj komputera do sieci aż do fazy 4.
Uruchom komputer w trybie awaryjnym z obsługą sieci
Tryb awaryjny wczytuje minimalny zestaw sterowników i uniemożliwia automatyczne uruchomienie się większości malware. Wariant „z obsługą sieci” pozwala pobrać narzędzia - Wi-Fi włącz ponownie dopiero po uruchomieniu systemu w tym trybie.
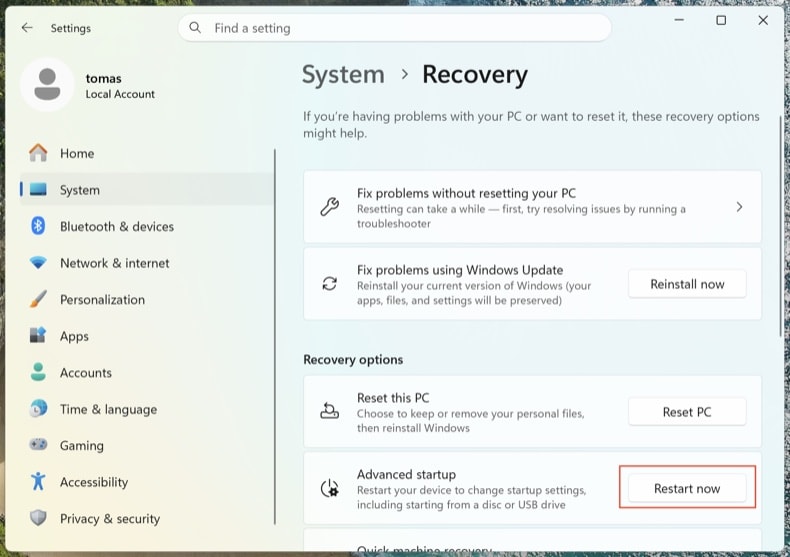
Otwórz . Kliknij Uruchom ponownie teraz obok opcji Uruchamianie zaawansowane.
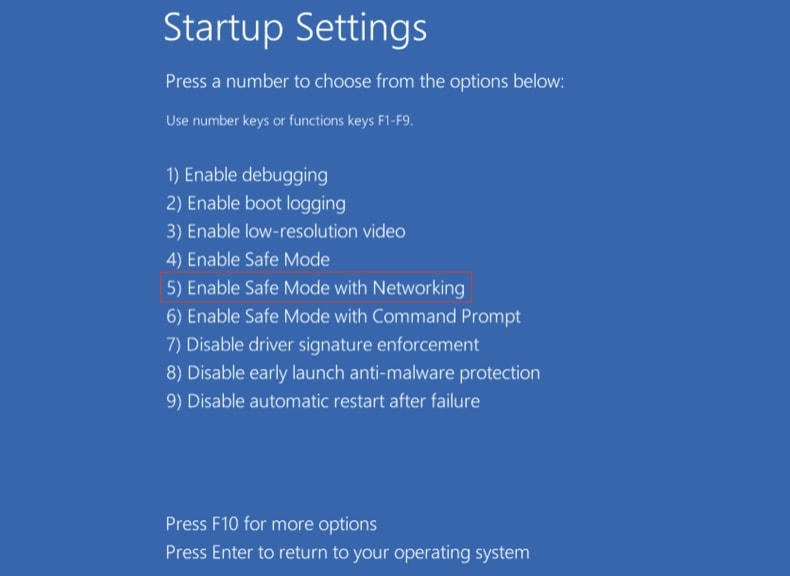
Komputer uruchomi się ponownie w menu „Wybierz opcję”. Kliknij . Po drugim ponownym uruchomieniu naciśnij 5 lub F5.
Kliknij logo Windows, przytrzymaj Shift, kliknij ikonę zasilania i wybierz Uruchom ponownie. Na ekranie Wybierz opcję kliknij . Naciśnij F5.
Windows 8
Przejdź do ekranu startowego, wpisz zaawansowane, wybierz Ustawienia → Zaawansowane opcje uruchamiania → Uruchom ponownie teraz → Rozwiązywanie problemów → Opcje zaawansowane → Ustawienia uruchamiania → Uruchom ponownie → F5.
Uwaga: wsparcie dla Windows 8 zakończyło się w styczniu 2023 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Windows 7
Kliknij Start → Zamknij → Uruchom ponownie → OK. Podczas uruchamiania systemu wielokrotnie naciskaj F8, aż pojawi się menu Zaawansowane opcje rozruchu, a następnie wybierz Tryb awaryjny z obsługą sieci.
Uwaga: wsparcie dla Windows 7 zakończyło się w styczniu 2020 roku - korzystając z tego systemu, narażasz się na znacznie większe ryzyko ponownej infekcji.
Sprawdź uruchomione procesy za pomocą Process Explorer
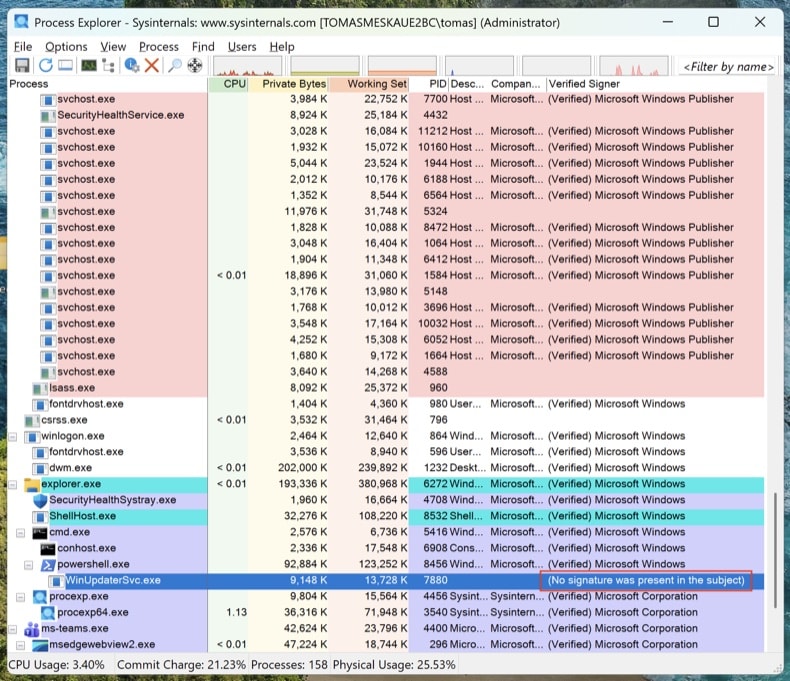
Pobierz Process Explorer z pakietu Microsoft Sysinternals. Uruchom go jako administrator. Kliknij oraz .
Posortuj listę według kolumny „Verified Signer”. Każdy niepodpisany proces uruchomiony z %AppData%, %LocalAppData%, %Temp% lub %ProgramData% jest podejrzany. Kliknij prawym przyciskiem → Properties, aby zobaczyć pełną ścieżkę pliku. Kliknij prawym przyciskiem → „Search Online”, aby sprawdzić nieznane nazwy procesów.
Menedżer zadań ukrywa pełne ścieżki plików, nie pokazuje podpisów cyfrowych i grupuje procesy w sposób, który ułatwia przeoczenie malware. Process Explorer to narzędzie, z którego korzystają sami inżynierowie Microsoft.
Zmapuj wszystkie punkty persystencji za pomocą Autoruns
Pobierz Autoruns. Kliknij prawym przyciskiem Autoruns.exe i wybierz Uruchom jako administrator - bez podniesionych uprawnień Autoruns nie może sprawdzić chronionych gałęzi rejestru.
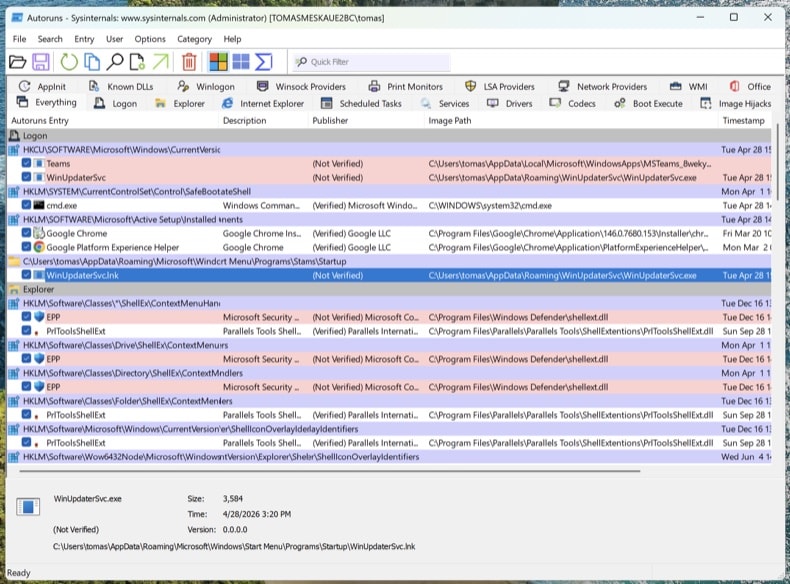
W menu włącz i , a następnie kliknij Refresh.
Nowoczesne trojany nie ukrywają się wyłącznie w autostarcie. Przejrzyj poniższe karty i szukaj niepodpisanych lub nieznanych wpisów:
- Logon - klasyczne klucze Run/RunOnce
- Scheduled Tasks - częsta kryjówka, zwłaszcza zadania wykonujące akcje PowerShell, MSHTA lub rundll32
- Services - niepodpisane usługi w folderach innych niż foldery Microsoft
- WMI - subskrypcje zdarzeń to dyskretny mechanizm persystencji (MITRE T1546.003)
- Image Hijacks - nadużycie opcji „Debugger” w Image File Execution Options
- AppInit - biblioteki DLL wczytywane do każdego procesu z interfejsem graficznym
- Browser plug-ins - niepodpisane dodatki we wszystkich zainstalowanych przeglądarkach
Kliknij prawym przyciskiem podejrzany wpis → „Jump to Image”, aby zobaczyć właściwy plik. Kliknij prawym przyciskiem → „Search Online”, aby otworzyć VirusTotal dla skrótu pliku. Na razie niczego nie usuwaj - zanotuj tylko ścieżki plików i nazwy wpisów. Usuniemy je po skanowaniu.
Sprawdź plik hosts i ustawienia DNS
Trojany często przekierowują domeny banków, producentów antywirusów i serwerów aktualizacji na serwery kontrolowane przez atakującego, modyfikując plik hosts lub ustawienia DNS.
Plik hosts: Otwórz Notatnik jako administrator, a następnie otwórz plik C:\Windows\System32\drivers\etc\hosts. Legalne wpisy są oznaczone jako komentarz znakiem #. Każde niezakomentowane przypisanie adresu IP do domeny jest podejrzane - zwłaszcza przekierowania dla microsoft.com, windowsupdate lub domeny twojego banku.
Ustawienia DNS: Otwórz Wiersz polecenia jako administrator i wykonaj polecenie ipconfig /all. Upewnij się, że serwery DNS wskazują na twojego dostawcę internetu, twój router lub znany publiczny resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Następnie otwórz i sprawdź, czy ustawienia DNS oraz DNS over HTTPS (DoH) nie zostały przejęte.
Oczyszczony komputer z przejętym DNS nadal jest zagrożonym komputerem. Będzie ci się wydawać, że odwiedzasz chase.com, a w rzeczywistości trafisz na klon przygotowany przez atakującego.
Żaden pojedynczy antywirus nie wykrywa wszystkiego. Poniższa kolejność jest celowa: najpierw skanowanie offline (wykrywa rootkity, zanim system Windows w pełni się wczyta), następnie skanery na żądanie w działającym systemie, a na końcu ręczne usunięcie tego, co zostało przez nie pominięte.
Uruchom Microsoft Defender Offline
Uruchom ponownie komputer w zwykłym trybie Windows. Otwórz . Wybierz Program antywirusowy Microsoft Defender (skanowanie offline) i kliknij Skanuj teraz. Twój komputer uruchomi się ponownie w okrojonym środowisku i przeprowadzi skanowanie, zanim wczyta się pełny system operacyjny.
Rootkity i bootkity ukrywają się przed każdym skanerem uruchomionym w tej samej, już zainfekowanej sesji Windows. Skanowanie offline przed rozruchem systemu analizuje dysk, zanim malware zdąży się ukryć.
Certyfikat VB100. Łączy w jednym przebiegu ochronę przed trojanami, skanowanie rejestru i mechanizmów persystencji oraz ochronę przed oprogramowaniem szpiegującym. Dostępny jest 7-dniowy bezpłatny okres próbny.
Pobierz Combo CleanerPrzeprowadź pełne skanowanie systemu za pomocą Combo Cleaner
Zainstaluj Combo Cleaner i przeprowadź pełne skanowanie systemu (nie szybkie skanowanie). Poczekaj na jego pełne zakończenie, przejrzyj wykryte zagrożenia i zastosuj zalecane działania. Combo Cleaner poddaje kwarantannie znane trojany i usuwa ich wpisy persystencji w rejestrze.
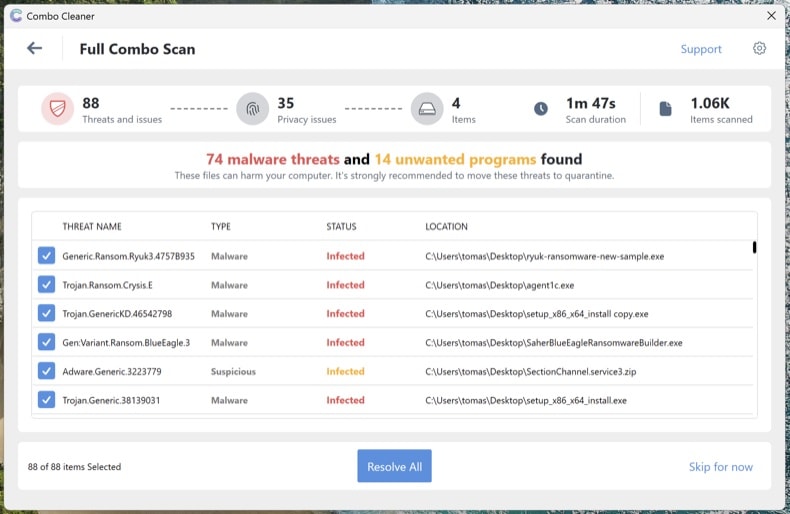
Przeprowadź skanowanie kontrolne za pomocą Microsoft Safety Scanner
Pobierz Microsoft Safety Scanner (MSERT.exe) - bezpłatne narzędzie Microsoft uruchamiane na żądanie. Plik wykonywalny wygasa po 10 dniach, dzięki czemu każda pobrana kopia zawiera najnowsze sygnatury. Przeprowadź pełne skanowanie po Combo Cleaner, aby wychwycić to, co mógłby przeoczyć pojedynczy silnik.
Różne silniki skanujące wykrywają różne zagrożenia. Dodatkowe skanowanie narzędziem Microsoft po Combo Cleaner to zdecydowanie najrzadziej wykorzystywany krok weryfikacyjny przy usuwaniu malware.
Ręcznie usuń wpisy, które nadal widnieją w Autoruns
Ponownie otwórz Autoruns. Każdy element oznaczony w kroku 4, który nadal istnieje, umknął automatycznym skanowaniom. Dla każdego pozostałego podejrzanego wpisu: kliknij prawym przyciskiem → Delete w Autoruns (usuwa to rejestrację persystencji), a następnie przejdź do ścieżki pliku i usuń sam plik. Opróżnij Kosz.
Niektóre pliki malware pojawiają się ponownie po usunięciu, ponieważ odtwarza je inny element w systemie. Jeśli usuniesz plik, a on wróci w ciągu kilku minut, w systemie pozostał punkt persystencji, którego Autoruns nie pokazał - zwykle jest to usługa lub zaplanowane zadanie działające z uprawnieniami SYSTEM. Ponownie przeprowadź skanowanie z kroków 6-8 lub przejdź do czystej instalacji (patrz koniec poradnika).
Zresetuj przeglądarki i wyczyść uprawnienia do powiadomień
Trojany i adware często przejmują przeglądarki - zmieniają domyślną wyszukiwarkę, instalują złośliwe rozszerzenia lub nadają sobie uprawnienia do powiadomień, aby wyświetlać oszukańcze wyskakujące okienka nawet po usunięciu malware.
- Chrome: otwórz
chrome://settings/reseti kliknij „Przywróć ustawienia do wartości domyślnych”. Następnie otwórzchrome://settings/content/notificationsi usuń wszystkie nieznane witryny. - Edge: otwórz
edge://settings/reset. Następnie sprawdźedge://settings/content/notifications. - Firefox: otwórz
about:supporti kliknij Odśwież program Firefox (Firefox nie ma przycisku „Resetuj” - odpowiednikiem jest „Odśwież”). Następnie sprawdź Ustawienia → Prywatność i bezpieczeństwo → Uprawnienia → Powiadomienia.
Przejrzyj rozszerzenia zainstalowane w każdej przeglądarce i usuń wszystkie nieznane, zwłaszcza te, których nie instalowałeś samodzielnie.
Ponownie włącz program Defender i ochronę przed naruszeniami oraz zaktualizuj wszystko
Wiele trojanów wyłącza oprogramowanie zabezpieczające. Otwórz i upewnij się, że opcje Ochrona w czasie rzeczywistym, Ochrona dostarczana z chmury i Ochrona przed naruszeniami są włączone. Ochrona przed naruszeniami uniemożliwia malware potajemne wyłączenie programu Defender.
Następnie uruchom Windows Update () i zaktualizuj przeglądarki oraz aplikacje. Trojan zwykle dostaje się do systemu przez nieaktualne oprogramowanie.
Zmień hasła z czystego urządzenia
Jeśli trojan był stealerem (Lumma, RedLine, Vidar i podobne są niezwykle powszechne), załóż, że każde hasło zapisane w twojej przeglądarce zostało przejęte. Zmieniaj hasła z innego, sprawdzonego i czystego urządzenia - twój telefon się nada, o ile nie jest zainfekowany.
Zalecana kolejność:
- Główna skrzynka e-mail w pierwszej kolejności - to centrum odzyskiwania dostępu do wszystkich pozostałych kont
- Konta bankowe i finansowe
- Hasło główne menedżera haseł (jeśli z niego korzystasz)
- Media społecznościowe, sklepy internetowe i pozostałe konta
Tam, gdzie to możliwe, włącz odporne na phishing uwierzytelnianie wieloskładnikowe (klucze dostępu / sprzętowe klucze FIDO2 / aplikacje uwierzytelniające) - zaawansowani atakujący potrafią obejść MFA oparte na SMS-ach.
Potwierdź czystość systemu i monitoruj go przez 7 dni
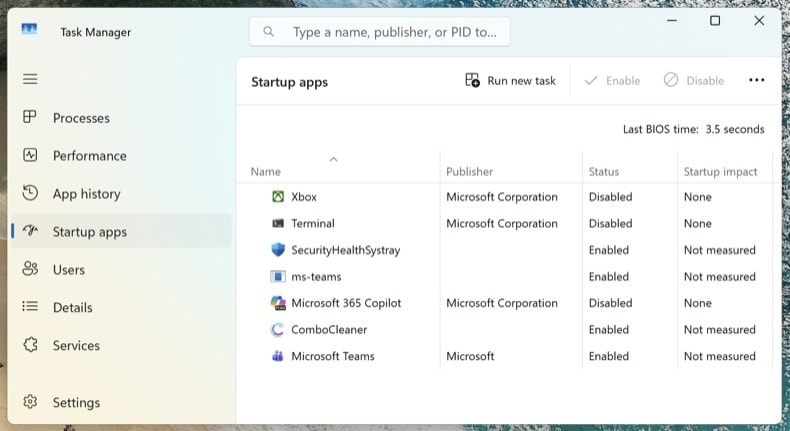
Ponownie połącz się z siecią i przeprowadź ostatnie pełne skanowanie za pomocą Combo Cleaner. Otwórz Menedżer zadań (Ctrl + Shift + Esc) i przejdź na kartę Aplikacje autostartu - upewnij się, że nic podejrzanego nie pojawiło się ponownie.
Przez następne 7 dni obserwuj, czy objawy nie powracają: nieoczekiwanie wysokie użycie CPU, ponowne pojawianie się nieznanych procesów, przekierowania w przeglądarce lub wyskakujące okienka. Jeśli cokolwiek wróci, oznacza to, że przeoczyłeś punkt persystencji i musisz powtórzyć procedurę - albo infekcja sięga głębiej i konieczna jest czysta instalacja.
Kiedy lepiej przeprowadzić czystą instalację Windows
Ręczne usuwanie nie zawsze jest właściwym rozwiązaniem. Ponowna instalacja systemu Windows od zera to jedyny sposób, by mieć 100% pewności, gdy:
- Malware pojawia się ponownie po każdej próbie usunięcia
- Wykryto bootkit lub rootkit UEFI (ta klasa zagrożeń działa poniżej systemu operacyjnego i przetrwa zwykłą ponowną instalację Windows)
- Potwierdzony trojan kradnący dane logowania działał z uprawnieniami administratora (Lumma, RedLine, Vidar) - system najprawdopodobniej zawiera wiele nieznanych ładunków
- Używasz komputera do bankowości internetowej, służbowej poczty e-mail lub innych zadań, w których nawet częściowa niepewność jest nie do przyjęcia
Czysta instalacja zajmuje 30-60 minut: ponowna instalacja Windows 11 przez . Najpierw wykonaj kopię zapasową dokumentów na zewnętrznym nośniku, przeskanuj ją za pomocą Combo Cleaner przed przywróceniem i zainstaluj aplikacje od nowa - nigdy nie przywracaj ich z kopii zapasowej zainfekowanego systemu.
Ważne: Ręczne usuwanie wymaga zaawansowanej znajomości obsługi komputera. Jeśli nie masz pewności, jak odróżnić pliki systemowe od złośliwych, przeprowadź automatyczne skanowanie za pomocą Combo Cleaner i Windows Defender i na tym poprzestań - ta metoda wychwytuje zdecydowaną większość trojanów atakujących użytkowników domowych bez ryzyka uszkodzenia systemu Windows przez usunięcie niewłaściwego pliku.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję