Ransomware
Ransomware crYptA3
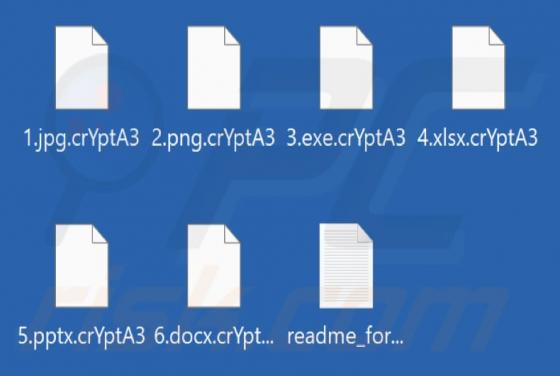
Badając próbki malware przesłane do VirusTotal, nasz zespół odkrył crYptA3 – złośliwe oprogramowanie działające na zasadzie ransomware. Celem crYptA3 jest szyfrowanie plików. Dostarcza ono także notatkę z żądaniem okupu (plik „readme_for_unlock.txt") i dodaje rozszerzenie „.crYptA3" do nazw plików