
Jakiego rodzaju malspamem jest „Payment Has Been Processed”
Phishing/OszustwoZnany również jako: Payment Has Been Processed malspam

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem wiadomości e-mail jest „Payment Has Been Processed"?
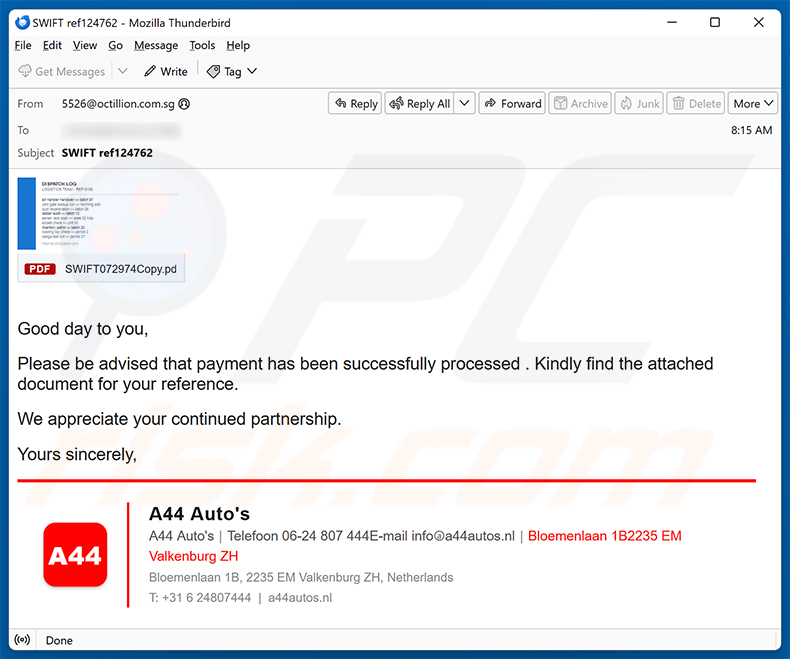
Nasz zespół przeanalizował tę wiadomość e-mail i ustalił, że jest to malspam. Wiadomość podszywa się pod potwierdzenie płatności od A44 Auto's, prawdziwego holenderskiego salonu samochodowego, aby nakłonić odbiorców do otwarcia załączonego pliku. Jej rzeczywistym celem jest zainfekowanie komputerów złośliwym oprogramowaniem, dlatego wiadomość należy usunąć bez otwierania załącznika.
Więcej o wiadomości spamowej „Payment Has Been Processed"
Wiadomość e-mail twierdzi, że płatność została pomyślnie przetworzona, i prosi odbiorcę o zapoznanie się z załączonym dokumentem. Powołuje się na numer transakcji SWIFT („SWIFT ref124762") i zawiera coś, co wygląda na pełny podpis firmowy A44 Auto's, co nadaje wiadomości fałszywe pozory wiarygodności.
A44 Auto's to legalnie działający salon samochodowy zlokalizowany w Valkenburg ZH w Holandii. Firma nie ma żadnego związku z tą wiadomością. Cyberprzestępcy po prostu wykorzystują nazwę i dane kontaktowe tej firmy, aby ich oszukańcza wiadomość wydawała się wiarygodna.
Załącznik jest oznaczony jako plik PDF (SWIFT072974Copy.pdf), jednak w rzeczywistości jest to archiwum ZIP zawierające złośliwy plik VBScript (.vbs). Uruchomienie skryptu VBS aktywuje ukryty kod, który może po cichu pobrać i uruchomić malware na komputerze ofiary.
Dokładny rodzaj malware rozpowszechnianego w ramach tej kampanii jest obecnie nieznany. Spam jest wykorzystywany do rozprzestrzeniania wielu rodzajów zagrożeń, w tym trojanów (backdoorów, loaderów, stealerów, spyware, keyloggerów, clipperów, koparek kryptowalut), ransomware, trojanów zdalnego dostępu i innego złośliwego oprogramowania.
Otwarcie załączonego pliku może prowadzić do kradzieży danych, strat finansowych, kradzieży tożsamości lub przejęcia kont. Każdy, kto już otworzył załącznik, powinien niezwłocznie przeprowadzić pełne skanowanie antywirusowe.
| Nazwa | Payment Has Been Processed malspam |
| Typ Zagrożenia | Malspam, Złośliwy spam, Trojan, Wirus kradnący hasła, Malware bankowe, Spyware. |
| Fałszywe Twierdzenie | Płatność została pomyślnie przetworzona; wiadomość zawiera numer referencyjny transakcji SWIFT. |
| Kamuflaż | Potwierdzenie płatności od A44 Auto's (legalnie działającego holenderskiego salonu samochodowego). |
| Załączony Plik | SWIFT072974Copy.pdf (archiwum ZIP zawierające złośliwy plik VBScript) |
| Ładunek | Nieznane malware |
| Objawy | Trojany są zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanym urządzeniu nie są wyraźnie widoczne żadne szczególne objawy. |
| Metody Dystrybucji | Zainfekowane załączniki e-mail, złośliwe reklamy internetowe, socjotechnika, „cracki" oprogramowania. |
| Szkody | Skradzione hasła i dane bankowe, kradzież tożsamości, dołączenie komputera ofiary do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Przykłady kampanii spamowych
Ta wiadomość e-mail to oszustwo mające na celu zainstalowanie malware na komputerach ofiar. Załącznik podszywa się pod dokument płatności SWIFT, ale ukrywa złośliwy skrypt VBScript wewnątrz archiwum ZIP. Do takich wiadomości należy podchodzić podejrzliwie i usuwać je bez otwierania załączonych plików.
DocuSign Document For Review, Payroll Update oraz Progress Claim For Review And Certification to kilka przykładów podobnego malspamu, który przeanalizowaliśmy. Cyberprzestępcy wykorzystują spam do rozprzestrzeniania wszelkiego rodzaju malware, od programów kradnących informacje po ransomware.
Jak kampanie spamowe infekują komputery?
Wiadomości malspamowe zazwyczaj dostarczają malware na dwa sposoby: poprzez złośliwe załączniki oraz linki do szkodliwych stron internetowych. Załączniki mogą wyglądać jak zwykłe pliki PDF, dokumenty Word, archiwa ZIP lub pliki skryptów, jednak zawierają ukryte malware, które aktywuje się po otwarciu lub uruchomieniu pliku.
Niektóre formaty plików uruchamiają malware natychmiast po otwarciu. Inne wymagają dodatkowego kroku, takiego jak włączenie poleceń makr w dokumencie Office lub uruchomienie wyodrębnionego pliku skryptu. Linki w wiadomościach e-mail mogą w podobny sposób kierować odbiorców na strony, które nakłaniają ich do pobrania i uruchomienia złośliwych plików.
Jak uniknąć instalacji malware?
Należy zachować ostrożność w przypadku nieoczekiwanych wiadomości e-mail, zwłaszcza tych, które dotyczą płatności, przesyłek lub spraw prawnych i nakłaniają do natychmiastowego działania. Nie należy otwierać załączników ani klikać linków w wiadomościach od nieznanych lub podejrzanych nadawców. W razie wątpliwości warto zweryfikować wiadomość za pośrednictwem odrębnego, zaufanego kanału.
Należy regularnie aktualizować system operacyjny i całe zainstalowane oprogramowanie. Aplikacje należy pobierać wyłącznie z oficjalnych stron internetowych i legalnych źródeł. Należy unikać pirackiego oprogramowania, generatorów kluczy i cracków od stron trzecich, ponieważ są one często wykorzystywane do rozprzestrzeniania malware.
Jeśli już otworzył Pan/otworzyła Pani złośliwy załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować wszelkie malware, które przeniknęło do systemu.
Tekst prezentowany w wiadomości e-mail „Payment Has Been Processed":
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Payment Has Been Processed malspam?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
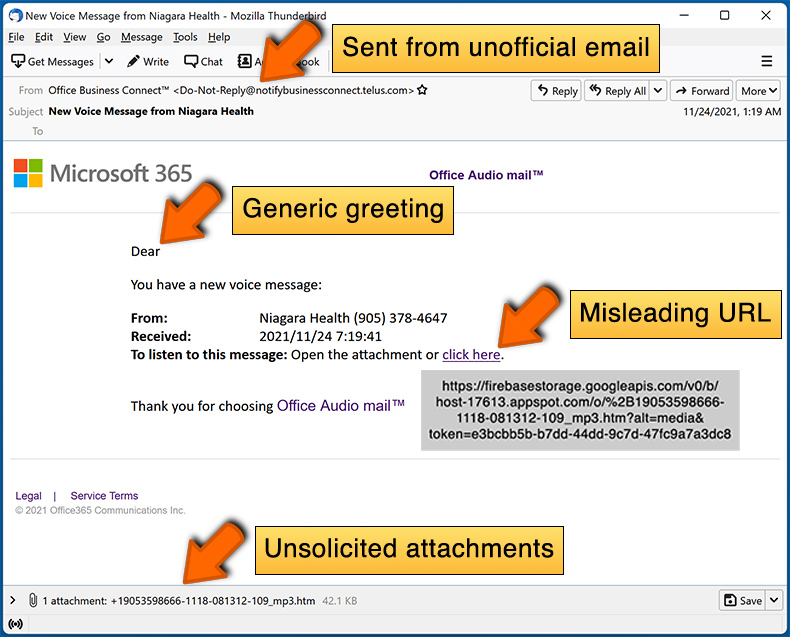
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Wiadomości spamowe są wysyłane jednocześnie do dużej liczby odbiorców. Kampanie te nie mają charakteru osobistego - cyberprzestępcy zbierają adresy e-mail poprzez wycieki danych, fałszywe strony rejestracji i podobne metody, a następnie rozsyłają tę samą wiadomość do wszystkich osób z listy.
Podałem/podałam swoje dane osobowe, gdy zostałem oszukany/zostałam oszukana przez tę wiadomość e-mail. Co powinienem/powinnam zrobić?
Jeśli ujawnił Pan/ujawniła Pani dane logowania do kont, należy natychmiast zmienić hasła do tych kont. Jeśli udostępniono informacje finansowe lub inne poufne dane osobowe, należy jak najszybciej skontaktować się z bankiem lub odpowiednimi organami.
Pobrałem/pobrałam i otworzyłem/otworzyłam plik załączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
To, czy doszło do infekcji, zależy od typu pliku i podjętych działań. Pliki VBScript (.vbs) mogą zainicjować instalację malware natychmiast po ich uruchomieniu. Jeśli uruchomił Pan/uruchomiła Pani skrypt, komputer może być zainfekowany i zdecydowanie zaleca się przeprowadzenie pełnego skanowania antywirusowego.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika. Czy mój komputer jest zainfekowany?
Nie. Samo przeczytanie wiadomości e-mail nie może spowodować infekcji. Instalacja malware wymaga otwarcia załącznika lub interakcji ze złośliwym linkiem przez użytkownika. Jeśli żadna z tych sytuacji nie miała miejsca, ta wiadomość nie stanowi zagrożenia dla Pana/Pani komputera.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku wiadomości e-mail?
Tak, Combo Cleaner potrafi wykryć i usunąć większość znanych infekcji malware. Niektóre zaawansowane zagrożenia ukrywają się jednak głęboko w systemie, dlatego zaleca się przeprowadzenie pełnego skanowania zamiast szybkiego, aby mieć pewność, że nic nie zostało pominięte.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję