
Jak usunąć powiadomienia nexorbytecove.com (reklamy)
Powiadomienia spamoweZnany również jako: Reklamy od nexorbytecove.com

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest strona nexorbytecove[.]com?
Nexorbytecove[.]com to zwodnicza strona internetowa, która promuje spam w postaci powiadomień przeglądarki i wyświetla fałszywy alert bezpieczeństwa McAfee, aby przestraszyć odwiedzających. Nasza analiza wykazała, że po udzieleniu zgody strona wyświetla fałszywe ostrzeżenia o wirusach, mające na celu nakłonienie użytkowników do skorzystania z oszustw i innych niewiarygodnych treści. Większość odwiedzających trafia na nexorbytecove[.]com poprzez przekierowania wywoływane przez witryny korzystające z nieuczciwych sieci reklamowych.
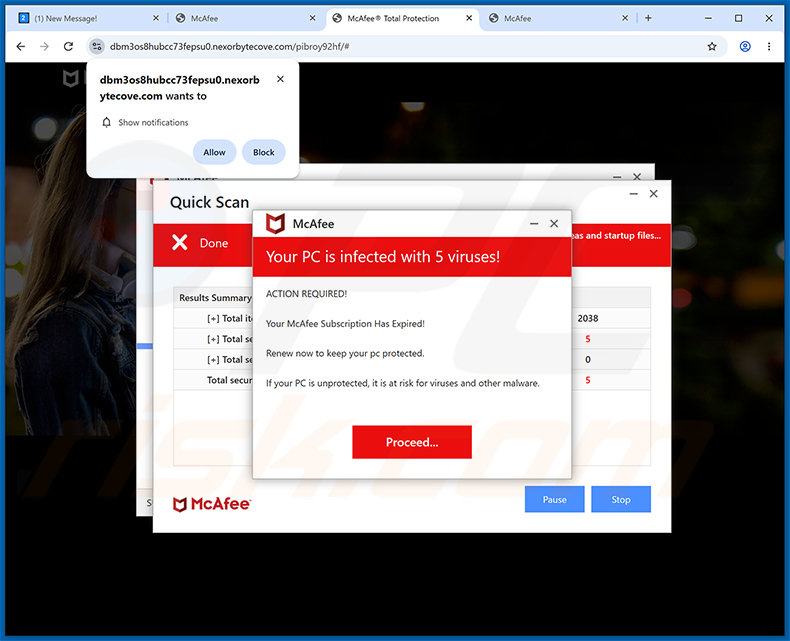
Nexorbytecove[.]com w szczegółach
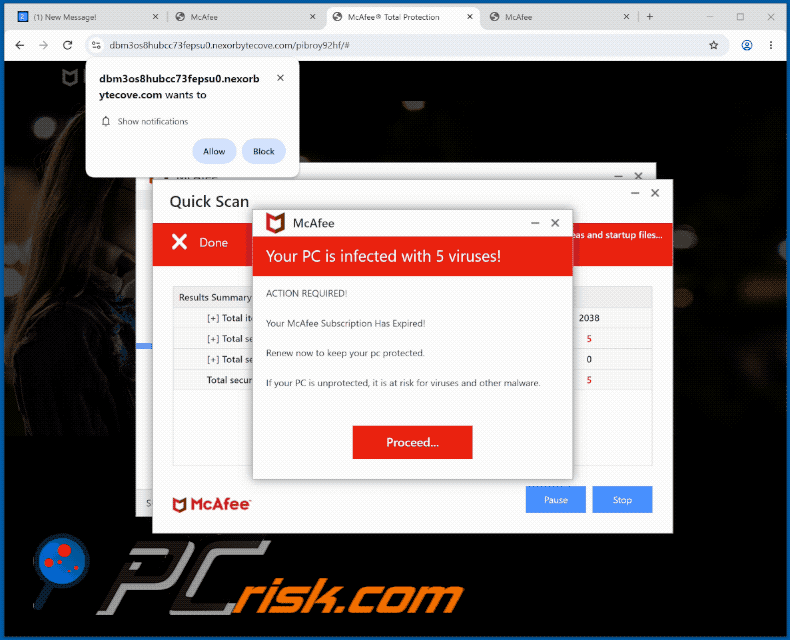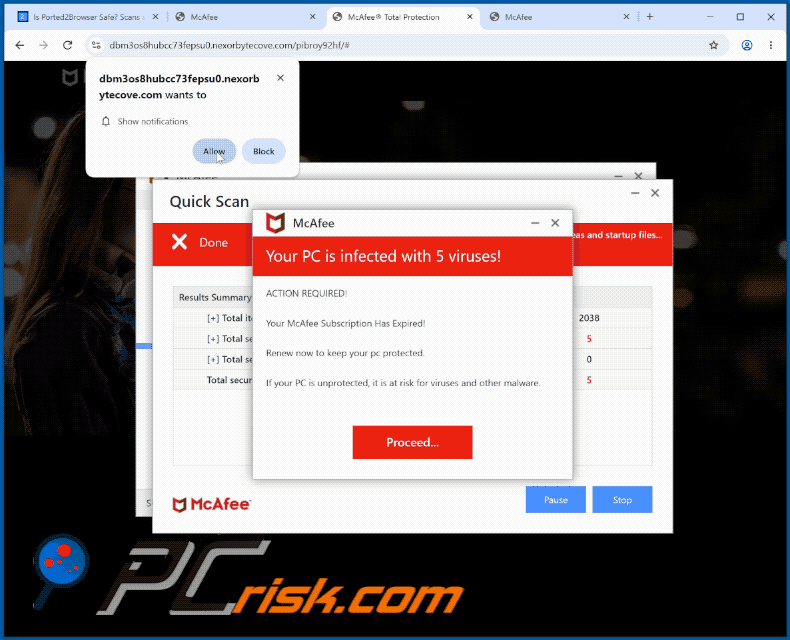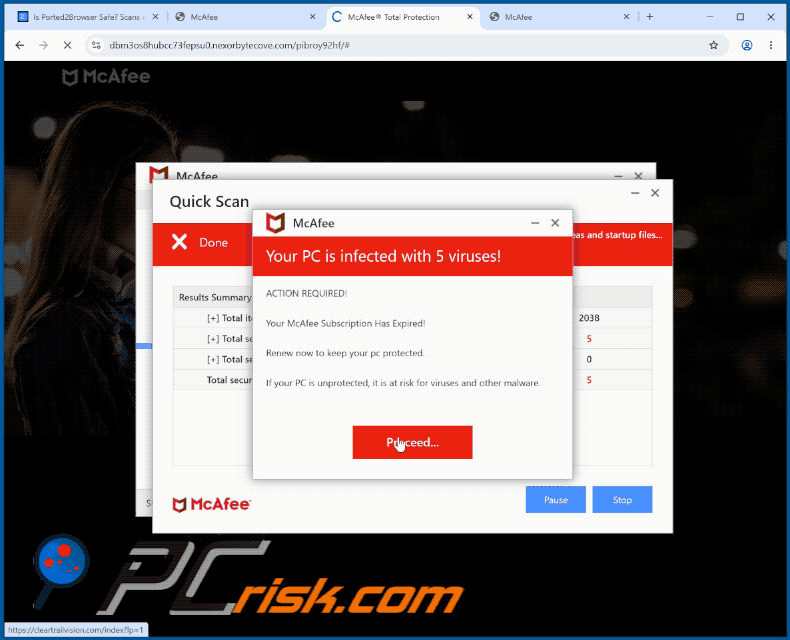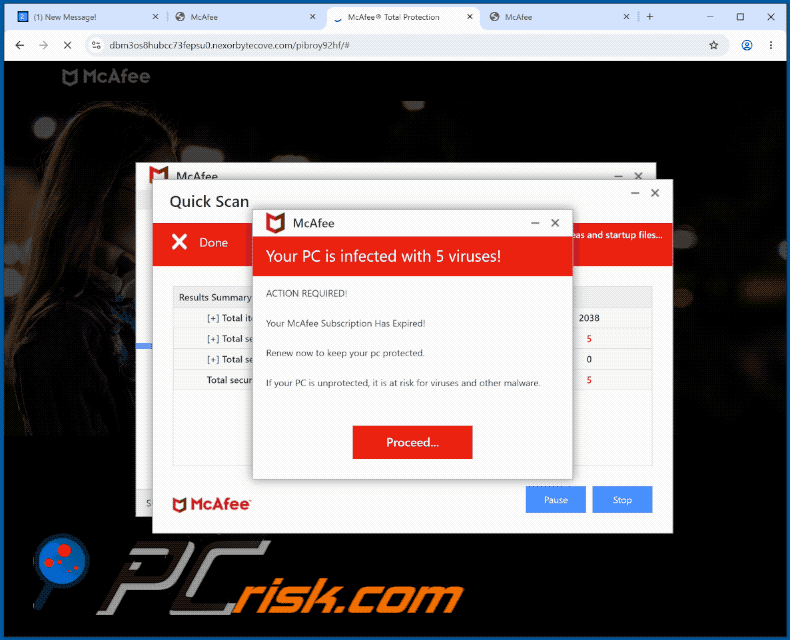
W czasie badania nexorbytecove[.]com prowadziła oszustwo związane z pomocą techniczną podszywające się pod McAfee. Strona wyświetla fałszywe okno „Quick Scan" oraz pop-up twierdzący, że komputer odwiedzającego jest zainfekowany 5 wirusami. Informuje również, że subskrypcja McAfee wygasła, i nakłania użytkownika do kliknięcia „Proceed...", aby odnowić ochronę.
Podczas gdy trwa to fałszywe skanowanie, przeglądarka wyświetla prośbę o zezwolenie na pokazywanie powiadomień. Kliknięcie „Zezwól" daje nexorbytecove[.]com uprawnienie do wysyłania alertów bezpośrednio na urządzenie. Warto zauważyć, że witryny takie jak ta często wyświetlają różne treści w zależności od subdomeny lub ścieżki URL, więc inni odwiedzający mogą natrafić na zupełnie inne przynęty w tej samej domenie.
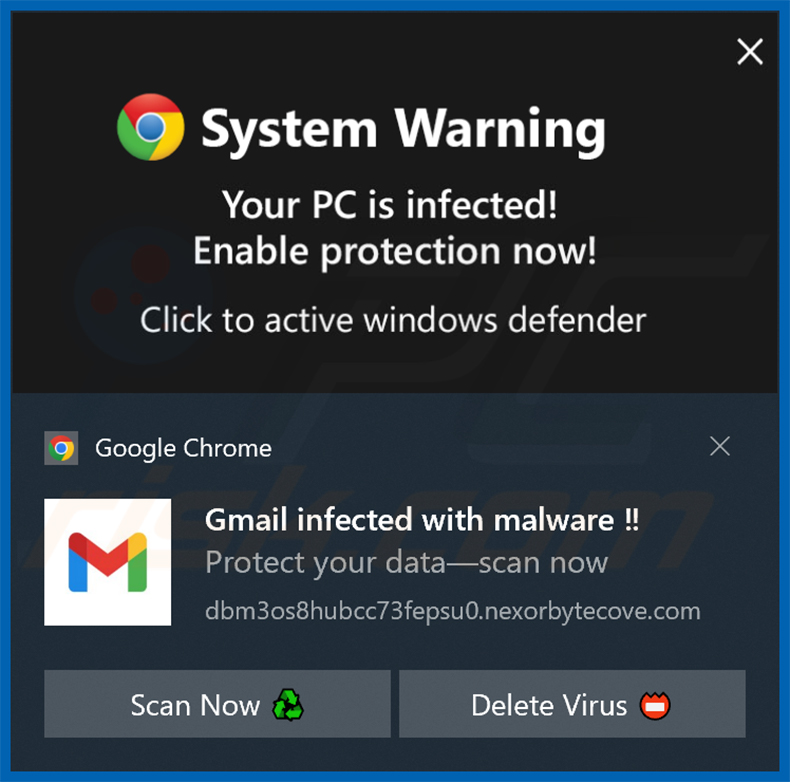
Powiadomienia z nexorbytecove[.]com kontynuują tę samą taktykę zastraszania. W naszym przypadku pojawiały się jako alerty „System Warning" z logo Chrome, twierdzące, że komputer jest zainfekowany, i proszące użytkownika o włączenie Windows Defender. Inne powiadomienie ostrzegało, że Gmail został zainfekowany malware, i oferowało przyciski „Scan Now" oraz „Delete Virus".
Żadne z tych ostrzeżeń nie jest prawdziwe. Strona internetowa nie może przeskanować komputera ani konta Gmail, a McAfee, Google i Microsoft nie mają nic wspólnego z tymi alertami. Ich jedynym celem jest nastraszenie użytkowników, aby kliknęli, co otwiera dowolną stronę, którą oszuści chcą promować.
Kliknięcie tych powiadomień może prowadzić do fałszywych stron antywirusowych, które nakłaniają do zakupu niepotrzebnych subskrypcji, często poprzez linki partnerskie wykorzystywane przez oszustów do zarabiania prowizji. Użytkownicy mogą również trafić na strony oszustw związanych z pomocą techniczną, które nakłaniają do zadzwonienia na fałszywą infolinię, gdzie „technicy" próbują sprzedać bezużyteczne usługi lub uzyskać zdalny dostęp do komputera.
W innych przypadkach powiadomienia otwierają strony phishingowe stworzone w celu kradzieży danych logowania do poczty e-mail, bankowości lub mediów społecznościowych. Niektóre przekierowania prowadzą do pobrania potencjalnie niechcianych aplikacji, a nawet malware. W gruncie rzeczy każde kliknięcie niesie ze sobą ryzyko utraty pieniędzy, danych osobowych lub kontroli nad kontami internetowymi.
Jeśli nexorbytecove[.]com otrzymała zezwolenie na wysyłanie powiadomień, należy je natychmiast cofnąć, aby uniknąć infekcji komputera, strat finansowych, przejęcia kont i podobnych problemów.
| Nazwa | Reklamy od nexorbytecove.com |
| Typ Zagrożenia | Reklamy w powiadomieniach push, Niechciane reklamy, Reklamy pop-up |
| Status Zagrożenia (nexorbytecove[.]com) | PCrisk Wyniki skanera witryn |
| Obsługujący Adres IP | 172.67.146.148 |
| Objawy | Wyświetlanie reklam niepochodzących z przeglądanych witryn. Natrętne reklamy pop-up. Zmniejszona szybkość przeglądania Internetu. |
| Metody Dystrybucji | Zwodnicze reklamy pop-up, fałszywe twierdzenia na odwiedzanych stronach, niechciane aplikacje (adware) |
| Szkody | Zmniejszona wydajność komputera, śledzenie przeglądarki - problemy z prywatnością, możliwe dodatkowe infekcje malware. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Spam w powiadomieniach przeglądarki - informacje ogólne
Strony takie jak nexorbytecove[.]com rzadko są otwierane celowo. Użytkownicy zazwyczaj trafiają na nie po kliknięciu natrętnych reklam lub fałszywych przycisków na podejrzanych witrynach, zwłaszcza na platformach torrentowych, z nielegalnym streamingiem i treściami dla dorosłych, które korzystają z nieuczciwych sieci reklamowych. Takie przekierowania mogą być również spowodowane przez spamowe powiadomienia z innych nieuczciwych stron, błędnie wpisane adresy URL oraz zainstalowane adware.
Dodatkowymi przykładami witryn podobnych do nexorbytecove[.]com są infolinkdusk[.]co.in, monsyntoribry[.]com oraz protectsignalarc[.]co.in.
W jaki sposób nexorbytecove[.]com uzyskała zezwolenie na dostarczanie spamowych powiadomień?
Przeglądarki nie pozwalają witrynom wyświetlać powiadomień bez wcześniejszej zgody użytkownika. Jeśli więc alerty z nexorbytecove[.]com wciąż się pojawiają, ta strona (lub powiązana z nią) została w pewnym momencie odwiedzona, a w monicie przeglądarki o uprawnienia kliknięto „Zezwól" lub podobną opcję.
Jak zapobiec dostarczaniu spamowych powiadomień przez zwodnicze witryny?
Nigdy nie należy zezwalać na powiadomienia ze stron, których Pan/Pani nie zna lub którym nie ufa. Witryny proszące o kliknięcie „Zezwól" w celu obejrzenia filmu, udowodnienia, że nie jest się robotem, pobrania pliku lub naprawienia problemu z bezpieczeństwem, są niemal zawsze oszustwami. Gdy pojawi się taka prośba, należy kliknąć „Blokuj" lub po prostu zamknąć kartę.
Jeśli niechciane powiadomienia już się pojawiają lub przeglądarka wciąż otwiera wątpliwe strony, należy sprawdzić, czy nie ma podejrzanych rozszerzeń i programów. Aby automatycznie się ich pozbyć, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows.
Wygląd witryny nexorbytecove[.]com (GIF):
Przykłady reklam w powiadomieniach dostarczanych przez nexorbytecove[.]com:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Reklamy od nexorbytecove.com?
- KROK 1. Usuwanie spamowych powiadomień z Google Chrome
- KROK 2. Usuwanie spamowych powiadomień z Google Chrome (Android)
- KROK 3. Usuwanie spamowych powiadomień z Mozilla Firefox
- KROK 4. Usuwanie spamowych powiadomień z Microsoft Edge
- KROK 5. Usuwanie spamowych powiadomień z Safari (macOS)
Wyłącz niechciane powiadomienia przeglądarki:
Film pokazujący, jak wyłączyć powiadomienia przeglądarki:
 Usuń spamowe powiadomienia z Google Chrome:
Kliknij przycisk Menu (trzy kropki) w prawym górnym rogu ekranu i wybierz „Ustawienia". W otwartym oknie wybierz „Prywatność i bezpieczeństwo", a następnie kliknij „Ustawienia witryny" i wybierz „Powiadomienia".

Na liście „Dozwolone wysyłanie powiadomień" wyszukaj witryny, z których nie chcesz otrzymywać powiadomień. Kliknij ikonę trzech kropek obok adresu URL witryny i kliknij „Zablokuj" lub „Usuń" (jeśli klikniesz „Usuń" i ponownie odwiedzisz złośliwą witrynę, pojawi się prośba o ponowne włączenie powiadomień).

 Usuń spamowe powiadomienia z Google Chrome (Android):
Stuknij przycisk Menu (trzy kropki) w prawym górnym rogu ekranu i wybierz „Ustawienia". Przewiń w dół, stuknij „Ustawienia witryny", a następnie „Powiadomienia".

W otwartym oknie znajdź wszystkie podejrzane adresy URL i stuknij je jeden po drugim. Gdy pojawi się okienko pop-up, wybierz „Zablokuj" lub „Usuń" (jeśli stukniesz „Usuń" i ponownie odwiedzisz złośliwą witrynę, pojawi się prośba o ponowne włączenie powiadomień).

 Usuń spamowe powiadomienia z Mozilla Firefox:
Kliknij przycisk Menu (trzy paski) w prawym górnym rogu ekranu. Wybierz „Ustawienia" i kliknij „Prywatność i bezpieczeństwo" na pasku narzędzi po lewej stronie ekranu. Przewiń w dół do sekcji „Uprawnienia" i obok „Powiadomienia" kliknij przycisk „Ustawienia".

W otwartym oknie znajdź wszystkie podejrzane adresy URL i zablokuj je za pomocą menu rozwijanego lub usuń je, klikając „Usuń witrynę" na dole okna (jeśli klikniesz „Usuń witrynę" i ponownie odwiedzisz złośliwą witrynę, pojawi się prośba o ponowne włączenie powiadomień).

 Usuń spamowe powiadomienia z Microsoft Edge:
Kliknij przycisk menu (trzy kropki) w prawym górnym rogu okna Edge i wybierz „Ustawienia". Na pasku narzędzi po lewej stronie ekranu kliknij „Uprawnienia dotyczące plików cookie i witryn" i wybierz „Powiadomienia".

W sekcji „Zezwól" kliknij trzy kropki po prawej stronie każdego podejrzanego adresu URL i kliknij „Zablokuj" lub „Usuń" (jeśli klikniesz „Usuń" i ponownie odwiedzisz złośliwą witrynę, pojawi się prośba o ponowne włączenie powiadomień).

 Usuń spamowe powiadomienia z Safari (macOS):
Kliknij przycisk „Safari" w lewym górnym rogu ekranu i wybierz „Preferencje...". Wybierz zakładkę „Witryny", a następnie w lewym okienku wybierz sekcję „Powiadomienia".

Sprawdź podejrzane adresy URL i za pomocą menu rozwijanego zastosuj opcję „Odmów" lub usuń je, klikając „Usuń" na dole okna (jeśli klikniesz „Usuń" i ponownie odwiedzisz złośliwą witrynę, pojawi się prośba o ponowne włączenie powiadomień).

Jak uniknąć spamowych powiadomień przeglądarki?
Internauci powinni być bardzo sceptyczni, gdy są proszeni o zgodę na powiadomienia. Chociaż jest to przydatna funkcja, która umożliwia otrzymywanie aktualnych wiadomości z witryn, które lubisz, oszukańczy marketerzy często ją nadużywają.
Zezwalaj wyłącznie na powiadomienia z witryn, do których masz pełne zaufanie. W celu zwiększenia bezpieczeństwa używaj aplikacji chroniącej przed złośliwym oprogramowaniem z monitorem przeglądania sieci w czasie rzeczywistym, aby blokować podejrzane strony internetowe, które próbują nakłonić cię do wyrażenia zgody na spamowe powiadomienia. Polecamy korzystanie z Combo Cleaner Antivirus dla Windows.
Często zadawane pytania (FAQ)
Dlaczego widzę reklamy (powiadomienia przeglądarki) dostarczane przez nexorbytecove[.]com w prawym dolnym rogu pulpitu?
Witryna potrzebuje Pana/Pani zgody, zanim będzie mogła wysyłać powiadomienia przeglądarki. Oznacza to, że najprawdopodobniej odwiedził(a) Pan/Pani wcześniej nexorbytecove[.]com i kliknął(-ęła) „Zezwól" (lub podobną opcję), gdy strona poprosiła o pozwolenie na wyświetlanie powiadomień.
Kliknąłem/kliknęłam w reklamy w powiadomieniach, czy mój komputer jest zainfekowany?
Samo kliknięcie powiadomienia nie infekuje komputera. Strony otwierane przez te reklamy mogą być jednak niebezpieczne, a pobranie lub uruchomienie czegokolwiek, co jest na nich promowane, może doprowadzić do infekcji.
Czy nexorbytecove[.]com to wirus?
Nie, nexorbytecove[.]com nie jest wirusem. Stanowi jednak zagrożenie, ponieważ zasypuje użytkowników fałszywymi alertami bezpieczeństwa i promuje oszustwa, niechciane oprogramowanie oraz potencjalnie złośliwe witryny.
Czy Combo Cleaner automatycznie usunie reklamy nexorbytecove[.]com, czy nadal wymagane są ręczne czynności?
Combo Cleaner przeskanuje Pana/Pani komputer, usunie uprawnienia do powiadomień przyznane nexorbytecove[.]com i zablokuje dalszy dostęp do tej i innych nieuczciwych witryn. Później nie będą potrzebne żadne ręczne czynności.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję