
Jakim rodzajem malspamu jest „Zoom Meeting Invitation”
Phishing/OszustwoZnany również jako: Zoom Meeting Invitation malspam

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest „Zoom Meeting Invitation wirus e-mailowy”?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to malspam. Wiadomość podszywa się pod Zoom i fałszywie twierdzi, że odbiorca został zaproszony na pilne spotkanie, nakłaniając go do kliknięcia linku. Link ten prowadzi do fałszywej strony internetowej, która podstępem nakłania odwiedzających do pobrania złośliwego pliku. Tę wiadomość należy zignorować i usunąć.
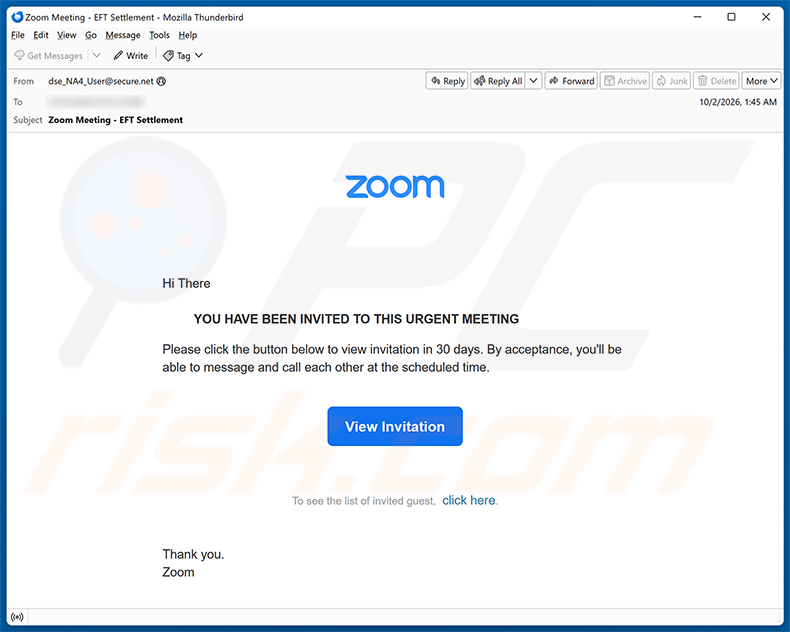
Przegląd „Zoom Meeting Invitation Email Virus"
Wiadomość e-mail podaje się za pilne zaproszenie na spotkanie Zoom dotyczące „EFT Settlement". Nakłania odbiorcę do kliknięcia „View Invitation", zanim upłynie 30-dniowy termin. Zawiera również drugi link, który rzekomo prowadzi do listy gości. Oba linki służą temu samemu złośliwemu celowi.
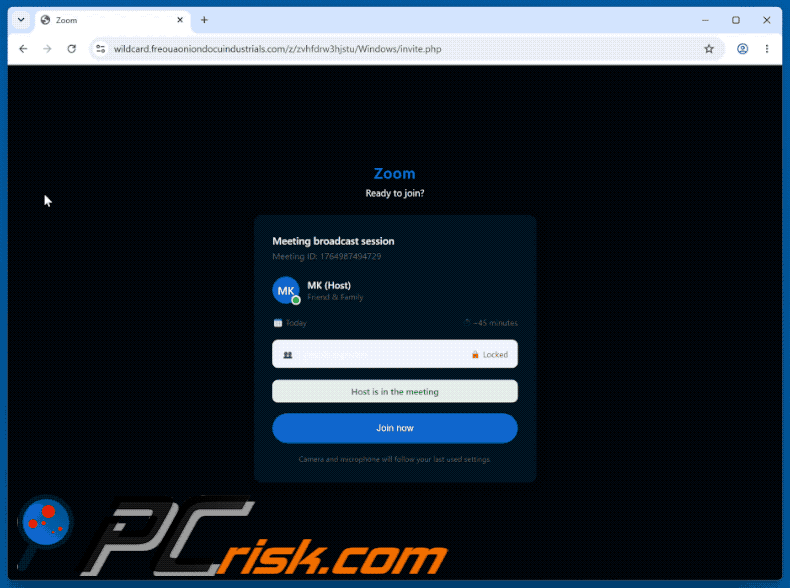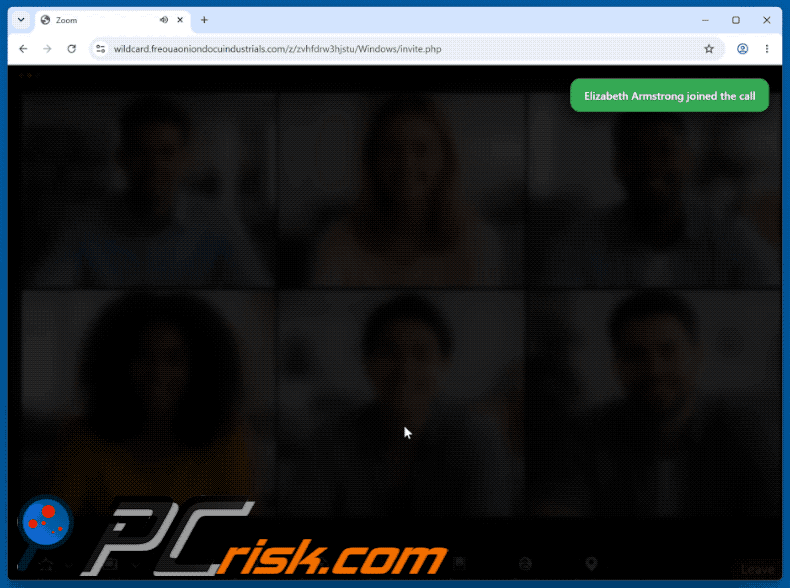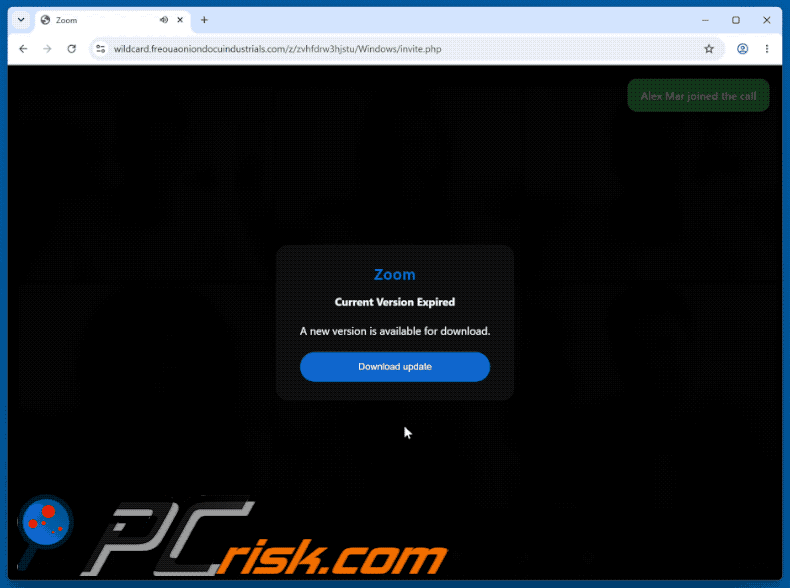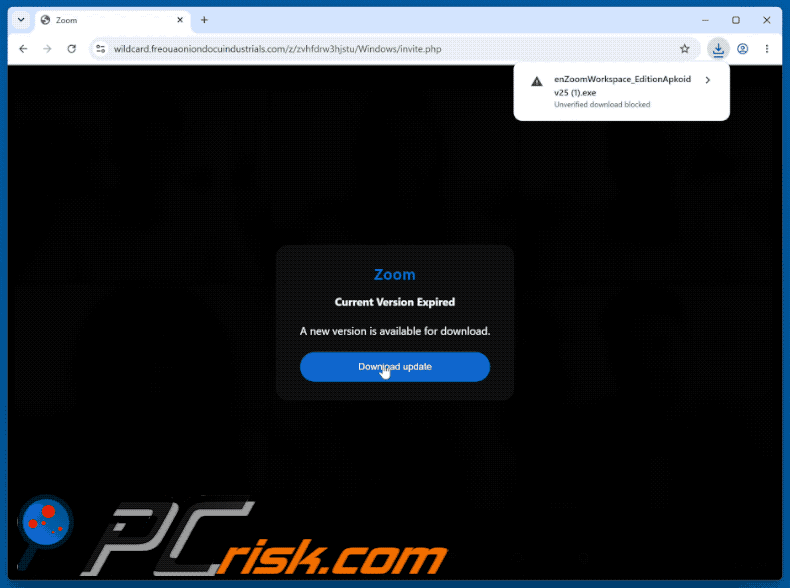
Kliknięcie dowolnego z nich otwiera stronę internetową hostowaną w podejrzanej domenie zewnętrznej. Strona symuluje ładowanie sesji wideo Zoom w czasie rzeczywistym. Po kilku sekundach połączenie pozornie zostaje zerwane i wyświetla się okno pop-up z informacją, że wersja Zoom użytkownika wygasła.
Okno pop-up zawiera przycisk „Download update". Jego kliknięcie powoduje pobranie na komputer odwiedzającego pliku o nazwie enZoomWorkspace_EditionApkoidv25.exe. Mimo że plik wygląda na oznaczony marką Zoom, nie jest to legalny instalator Zoom - to malware.
Pobrany plik wykonywalny instaluje trojana zdalnego dostępu (RAT). Ten rodzaj malware daje cyberprzestępcom kontrolę nad zainfekowanym urządzeniem bez wiedzy ofiary. Za jego pomocą atakujący mogą szpiegować aktywność użytkownika, kraść dane logowania i pliki, instalować dodatkowe malware lub przeprowadzać inne szkodliwe działania.
Należy zaznaczyć, że firma Zoom Video Communications, Inc. nie ma żadnego związku z tą wiadomością e-mail, promowaną w niej witryną ani rozpowszechnianym złośliwym plikiem. Każdy, kto już uruchomił pobrany plik, powinien niezwłocznie przeskanować komputer renomowanym programem antywirusowym.
| Nazwa | Zoom Meeting Invitation malspam |
| Typ Zagrożenia | Malspam, Złośliwy spam, Trojan, Trojan zdalnego dostępu. |
| Fałszywe Twierdzenie | Odbiorca został zaproszony na pilne spotkanie Zoom dotyczące rozliczenia EFT. |
| Przebranie | Powiadomienie od Zoom (Zoom Video Communications, Inc.) |
| Rozpowszechniany Złośliwy Plik | enZoomWorkspace_EditionApkoidv25.exe |
| Ładunek | Trojan zdalnego dostępu (RAT) |
| Objawy | Trojany są zaprojektowane tak, aby potajemnie infiltrować komputer ofiary i pozostawać w ukryciu, dlatego na zainfekowanym urządzeniu nie widać wyraźnie żadnych konkretnych objawów. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail. |
| Szkody | Skradzione hasła i dane bankowe, kradzież tożsamości, dołączenie komputera ofiary do botnetu. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Przykłady kampanii malspamowych
Podsumowując, ta wiadomość e-mail podszywa się pod Zoom, aby zwabić odbiorców na złośliwą stronę internetową. Witryna wykorzystuje fałszywe okno pop-up o wygaśnięciu wersji, aby wprowadzić szkodliwy plik wykonywalny do systemu odwiedzającego. Uruchomienie tego pliku daje cyberprzestępcom zdalny dostęp do zainfekowanego urządzenia, narażając przechowywane dane, konta i prywatność na poważne ryzyko.
Przykłady podobnego malspamu to Attached Payment Receipt, Order Confirmation And Purchase Conditions oraz Social Security Benefit Verification Letter. Cyberprzestępcy wykorzystują spam do rozpowszechniania wszelkiego rodzaju malware, a stosowane przez nich przynęty nieustannie się zmieniają - od fałszywych faktur i powiadomień o wysyłce po oszukańcze zaproszenia na spotkania, takie jak to.
Jak kampanie spamowe infekują komputery?
Wiadomości spamowe rozprzestrzeniają malware za pomocą dwóch głównych metod. Pierwsza polega na złośliwych załącznikach - plikach, które mogą wyglądać jak zwykłe dokumenty, archiwa lub programy, ale zawierają ukryty szkodliwy kod. Samo otwarcie takiego pliku lub włączenie funkcji, o które prosi (takich jak polecenia makr), może wystarczyć do wywołania infekcji.
Druga metoda opiera się na linkach. Kliknięcie linku w wiadomości spamowej może otworzyć fałszywą stronę pobierania, która nakłania odwiedzającego do pobrania i uruchomienia pliku. W tej kampanii linki otwierają witrynę symulującą sesję Zoom, która następnie wykorzystuje fałszywy alert o wygaśnięciu, aby wprowadzić plik wykonywalny na urządzenie odwiedzającego.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec nieoczekiwanych wiadomości e-mail, zwłaszcza tych, które wywołują poczucie pilności w związku ze spotkaniami, płatnościami lub dostępem do konta. Prosimy unikać klikania linków i otwierania plików od nieznanych nadawców. Jeśli wiadomość wydaje się pochodzić od znanej usługi, prosimy zweryfikować informację bezpośrednio na oficjalnej stronie tej usługi - a nie za pomocą linku w wiadomości.
Prosimy dbać o aktualność systemu operacyjnego i całego zainstalowanego oprogramowania oraz pobierać programy wyłącznie z oficjalnych stron deweloperów lub zweryfikowanych sklepów z aplikacjami. Należy unikać pirackiego oprogramowania, generatorów kluczy i narzędzi do łamania zabezpieczeń, ponieważ są to popularne kanały dystrybucji malware.
Jeśli otworzył Pan/otworzyła Pani już plik promowany przez podejrzaną wiadomość e-mail, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować wszelkie zinfiltrowane malware.
Tekst przedstawiony w wiadomości e-mail „Zoom Meeting Invitation Email Virus":
Subject: Zoom Meeting - EFT Settlement
Hi There
YOU HAVE BEEN INVITED TO THIS URGENT MEETING
Please click the button below to view invitation in 30 days. By acceptance, you'll be able to message and call each other at the scheduled time.
[View Invitation]
To see the list of invited guest, click here.
Thank you.
ZoomCopyright ©2024 Zoom Video Communications, Inc. All rights reserved.
Zrzut ekranu złośliwej strony internetowej promowanej przez tę kampanię spamową:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Zoom Meeting Invitation malspam?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
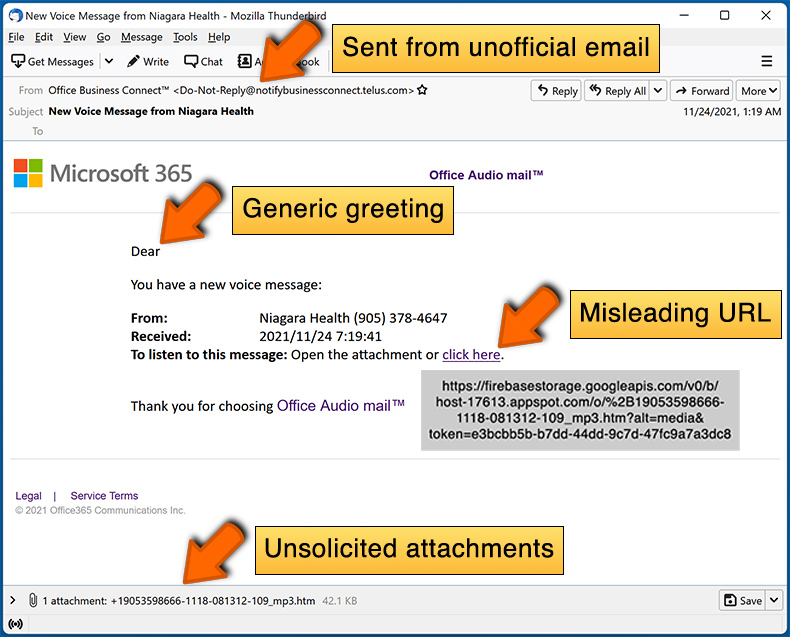
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Wiadomości spamowe nie są spersonalizowane. Cyberprzestępcy wysyłają tę samą wiadomość do dużej liczby odbiorców jednocześnie, korzystając z list adresów zebranych z wycieków danych, fałszywych stron internetowych i podobnych źródeł. Otrzymanie tej wiadomości nie oznacza, że był Pan/była Pani konkretnym celem ataku.
Podałem/podałam swoje dane osobowe, dając się oszukać tej wiadomości e-mail. Co powinienem/powinnam zrobić?
Jeśli udostępniono dane logowania do kont, prosimy natychmiast zmienić odpowiednie hasła. W przypadku danych finansowych lub poufnych informacji osobistych prosimy skontaktować się z bankiem lub właściwymi organami, aby zgłosić potencjalne naruszenie i ograniczyć ewentualne szkody.
Pobrałem/pobrałam i otworzyłem/otworzyłam plik promowany przez tę wiadomość spamową. Czy mój komputer jest zainfekowany?
Rozpowszechniany plik jest plikiem wykonywalnym (.exe), który może wywołać infekcję w momencie uruchomienia - bez konieczności wykonywania dodatkowych czynności. Jeśli plik został otwarty i uruchomiony, urządzenie jest najprawdopodobniej zainfekowane i należy je niezwłocznie przeskanować oprogramowaniem antywirusowym.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie kliknąłem/kliknęłam żadnych linków. Czy mój komputer jest zainfekowany?
Nie. Samo przeczytanie wiadomości spamowej nie może spowodować infekcji. Malware z tej kampanii jest dostarczane dopiero wtedy, gdy kliknie się link w wiadomości, a następnie pobierze i uruchomi uzyskany plik. Jeśli nie kliknięto żadnych linków, urządzenie pozostaje bezpieczne.
Czy Combo Cleaner usunie infekcje malware obecne w pliku rozpowszechnianym przez wiadomość spamową?
Tak, Combo Cleaner jest w stanie wykryć i usunąć większość znanego malware, w tym trojany zdalnego dostępu. Zdecydowanie zaleca się przeprowadzenie pełnego skanowania systemu, ponieważ zagrożenia tego typu często ukrywają się w obszarach systemu, do których szybkie skanowanie może nie dotrzeć.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję