
Czym jest oszustwo e-mailowe „Incoming Bitcoin Transaction"
Phishing/OszustwoZnany również jako: Incoming Bitcoin Transaction oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest e-mail „Incoming Bitcoin Transaction"?
Przeanalizowaliśmy ten e-mail i ustaliliśmy, że jest to oszustwo. Podszywa się on pod powiadomienie o transakcji Bitcoin, fałszywie twierdząc, że na portfel odbiorcy wpłynęła duża suma kryptowaluty. Celem jest nakłonienie odbiorców do odwiedzenia oszukańczej strony internetowej, na której mogą zostać skradzione ich dane logowania do konta lub środki. Ten e-mail należy usunąć bez wchodzenia z nim w jakąkolwiek interakcję.
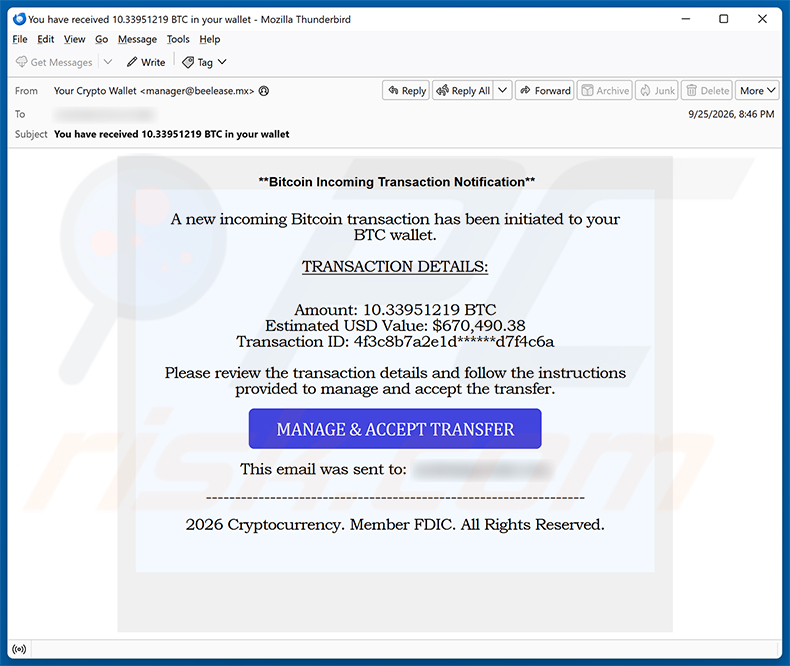
Przegląd oszustwa e-mailowego „Incoming Bitcoin Transaction”
Wiadomość e-mail twierdzi, że na portfel kryptowalutowy odbiorcy wysłano 10.33951219 BTC o wartości około 670 490 USD. Przedstawia fałszywe szczegóły transakcji, w tym identyfikator transakcji, aby wydawać się autentyczna. Odbiorca jest nakłaniany do kliknięcia przycisku w celu „zarządzania i zaakceptowania” przelewu.
Stopka wiadomości fałszywie podaje „Member FDIC”. FDIC to amerykańska agencja rządowa, która ubezpiecza depozyty bankowe, a nie usługi kryptowalutowe. Już samo to twierdzenie demaskuje wiadomość jako fałszerstwo.
Chociaż strona internetowa, do której prowadzi link w tej wiadomości, nie jest już aktywna, prawdopodobnie została zaprojektowana w celu okradania odwiedzających. Takie witryny zazwyczaj wyświetlają fałszywą stronę logowania platformy kryptowalutowej - zbierając dane uwierzytelniające konta - lub działają jako narzędzia typu drainer opróżniające portfele kryptowalutowe, które nakłaniają użytkowników do połączenia portfela, a następnie natychmiast wyprowadzają z niego środki.
Jeśli dane logowania zostaną wprowadzone na takiej stronie, oszuści uzyskują pełny dostęp do kont ofiary. Jeśli portfel zostanie połączony z drainerem, wszelkie przechowywane środki mogą zostać natychmiast przelane, bez możliwości ich odzyskania.
Za tą wiadomością nie stoi żadna prawdziwa usługa „2026 Cryptocurrency”. Żadna legalna platforma nie powiadamia użytkowników o przychodzących transakcjach w ten sposób i żadna nie twierdziłaby fałszywie, że jest ubezpieczona przez FDIC.
| Nazwa | Incoming Bitcoin Transaction oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Odbiorca otrzymał 10.33951219 Bitcoina (około 670 490 USD) na swój portfel kryptowalutowy |
| Kamuflaż | Prawdziwe powiadomienie o transakcji kryptowalutowej |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe internetowe reklamy pop-up, techniki zatruwania wyszukiwarek, domeny z literówkami. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszukańcze wiadomości e-mail w ogóle
Podsumowując, wiadomość „Incoming Bitcoin Transaction” to oszustwo typu phishing, zaprojektowane tak, aby wyglądało jak prawdziwe powiadomienie o transakcji kryptowalutowej. Odbiorcy powinni usunąć tę wiadomość i nie klikać żadnych linków. Kampanie tego typu są czasami wykorzystywane również do dystrybucji malware.
Inne przykłady podobnych oszukańczych wiadomości e-mail to You Are The Winner Of Grand Lotto Jackpot, Webmail Security Service System Update i Server Maintenance And Security Updates.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy często rozpowszechniają malware za pośrednictwem poczty e-mail, dołączając do wiadomości złośliwe pliki. Mogą one przybierać różne formy, w tym pliki wykonywalne, pliki archiwów, takie jak ZIP lub RAR, pliki PDF i dokumenty Office.
Otwarcie takich plików - lub włączenie funkcji, takich jak złośliwe polecenia makr w plikach dokumentów - może spowodować pobranie malware na urządzenie.
Wiadomości spamowe mogą również zawierać linki do złośliwych witryn, które automatycznie pobierają malware lub prowadzą użytkowników do stron, na których są nakłaniani do uruchomienia szkodliwych programów. Infekcja zazwyczaj wymaga jakiejś formy interakcji z treścią wiadomości.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec nieoczekiwanych wiadomości e-mail, zwłaszcza tych zawierających dramatyczne twierdzenia dotyczące pieniędzy lub aktywności na koncie. Nie należy otwierać załączników ani klikać linków w wiadomościach od nieznanych nadawców.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron deweloperów i zaufanych sklepów z aplikacjami. Należy unikać pirackich treści, cracków oprogramowania i generatorów kluczy, ponieważ często zawierają one malware. Należy na bieżąco aktualizować system operacyjny i całe zainstalowane oprogramowanie oraz korzystać z renomowanego oprogramowania antywirusowego.
Jeśli otworzył(a) już Pan/Pani podejrzany załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby wyeliminować wszelkie malware, które mogło zostać zainstalowane.
Tekst przedstawiony w wiadomości e-mail „Incoming Bitcoin Transaction”:
Subject: You have received 10.33951219 BTC in your wallet
Bitcoin Incoming Transaction Notification
A new incoming Bitcoin transaction has been initiated to your BTC wallet.
TRANSACTION DETAILS:
Amount: 10.33951219 BTC
Estimated USD Value: $670,490.38
Transaction ID: 4f3c8b7a2e1d******d7f4c6aPlease review the transaction details and follow the instructions provided to manage and accept the transfer.
[MANAGE & ACCEPT TRANSFER]
This email was sent to: ********
--------------------------------------------
2026 Cryptocurrency. Member FDIC. All Rights Reserved.
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Incoming Bitcoin Transaction oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
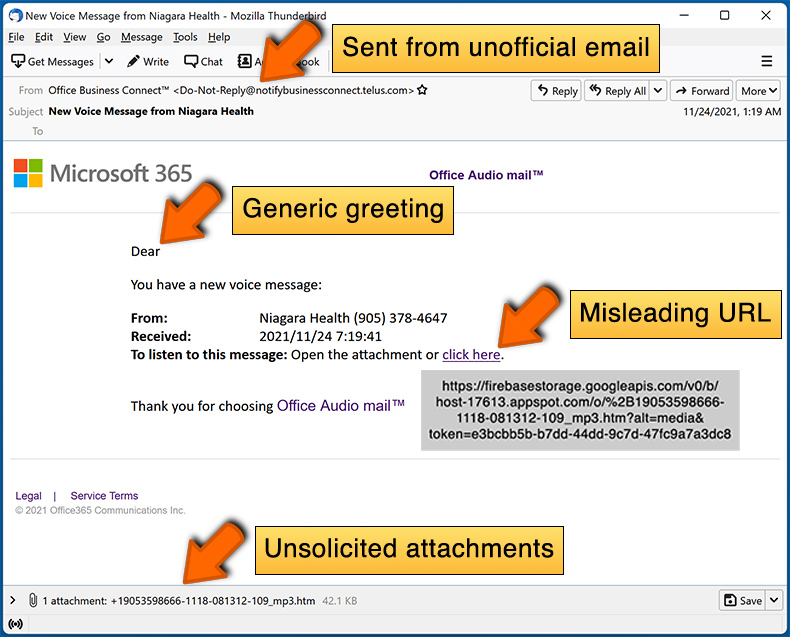
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem(-am) tę wiadomość e-mail?
Te wiadomości nie są kierowane do konkretnych osób. Oszuści wysyłają je masowo, wykorzystując adresy zebrane z wycieków danych, fałszywych formularzy rejestracyjnych i innymi metodami. Otrzymanie takiej wiadomości nie oznacza, że został(a) Pan/Pani specjalnie wybrany(-a).
Podałem(-am) swoje dane osobowe, dając się oszukać tej wiadomości. Co powinienem (powinnam) zrobić?
Należy zmienić hasła do wszystkich kont, które mogły zostać naruszone. Jeśli udostępnił(a) Pan/Pani również dane finansowe, takie jak informacje o koncie bankowym lub karcie kredytowej, należy jak najszybciej powiadomić odpowiednie instytucje.
Pobrałem(-am) i otworzyłem(-am) złośliwy plik załączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
Ryzyko zależy od typu pliku. Pliki wykonywalne zazwyczaj aktywują malware natychmiast po otwarciu. Dokumenty, takie jak pliki PDF lub Word, rzadziej wyrządzają natychmiastowe szkody, ale mogą wymagać włączenia makr, zanim malware się aktywuje.
Przeczytałem(-am) wiadomość e-mail, ale nie otworzyłem(-am) załącznika. Czy mój komputer jest zainfekowany?
Nie. Samo przeczytanie lub wyświetlenie wiadomości e-mail nie powoduje infekcji. Komputer jest zagrożony tylko wtedy, gdy kliknął(-ęła) Pan/Pani link, otworzył(a) załącznik lub w inny sposób zareagował(a) na treść wiadomości.
Czy Combo Cleaner usunie infekcje malware, które były obecne w załączniku wiadomości e-mail?
Tak, Combo Cleaner jest przeznaczony do wykrywania i usuwania malware. Zalecane jest przeprowadzenie pełnego skanowania systemu, ponieważ niektóre zaawansowane zagrożenia mogą być ukryte głęboko w systemie i wymagać dokładnego skanowania w celu ich wykrycia.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję