
Jakiego rodzaju oszustwem jest „DHL Express Shipment Assigned"
Phishing/OszustwoZnany również jako: DHL Express Shipment Assigned oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest „DHL Express Shipment Assigned” oszustwo?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo phishingowe podszywające się pod DHL Express. Wiadomość fałszywie twierdzi, że do odbiorcy przypisano przesyłkę, i nakłania go do otwarcia załączonego pliku HTML w celu przejrzenia dokumentów wysyłkowych. Załącznik jest fałszywy i ma na celu kradzież hasła do konta e-mail odbiorcy.
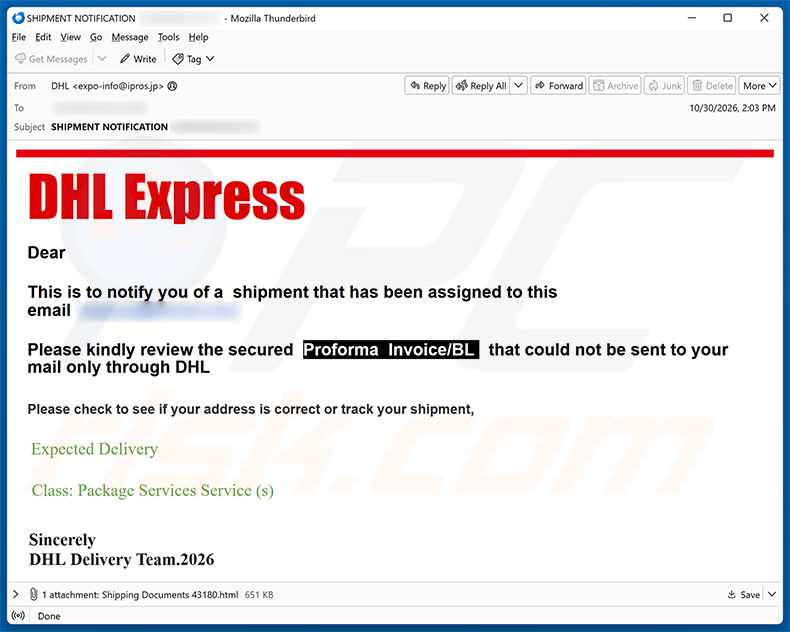
Przegląd oszustwa e-mailowego „DHL Express Shipment Assigned"
Wiadomość e-mail podszywa się pod powiadomienie od DHL Express i twierdzi, że do adresu e-mail odbiorcy przypisano przesyłkę. Instruuje odbiorcę, aby otworzył załączony plik HTML w celu przejrzenia zabezpieczonej faktury proforma i konosamentu, których rzekomo nie można było dostarczyć w inny sposób.
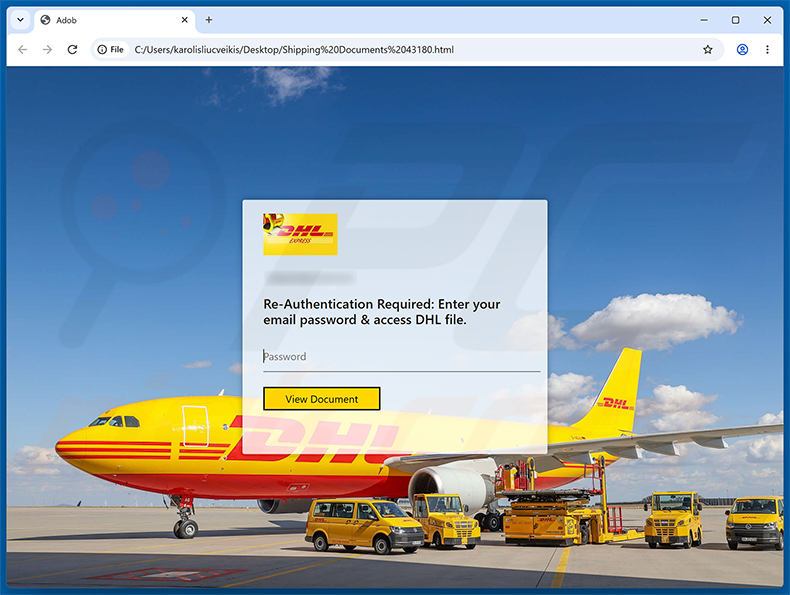
Po otwarciu załączonego pliku HTML w przeglądarce wyświetla się strona ozdobiona logo DHL Express. Strona informuje, że wymagane jest ponowne uwierzytelnienie, i prosi odwiedzającego o podanie hasła do poczty e-mail w celu uzyskania dostępu do dokumentu wysyłkowego. Wszelkie wprowadzone dane logowania są przesyłane bezpośrednio do oszustów stojących za tą kampanią.
Warto zauważyć, że inne warianty tej kampanii mogą nie zawierać załącznika HTML. Niektóre wersje zawierają zamiast tego link w treści wiadomości, prowadzący do strony phishingowej z podobnym interfejsem służącym do kradzieży danych logowania. W obu przypadkach cel jest ten sam: przechwycenie danych logowania do poczty e-mail odbiorcy.
Jeśli ofiara poda swoje hasło, oszuści uzyskują pełny dostęp do jej konta e-mail. Może to zostać wykorzystane do przejęcia konta, zresetowania haseł do powiązanych usług oraz dokonania kradzieży tożsamości w imieniu ofiary.
Prawdziwa firma DHL Express nie jest w żaden sposób powiązana z tym oszustwem. Cyberprzestępcy po prostu nadużywają znanej nazwy i identyfikacji wizualnej firmy, aby zwodnicza wiadomość wyglądała wiarygodnie.
| Nazwa | DHL Express Shipment Assigned oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Do adresu e-mail odbiorcy przypisano przesyłkę, a odbiorca musi przejrzeć zabezpieczoną fakturę proforma/konosament za pośrednictwem załączonego pliku HTML |
| Przebranie | Prawdziwe powiadomienie o przesyłce od DHL Express |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe reklamy pop-up online, techniki zatruwania wyników wyszukiwarki, domeny z literówkami. |
| Szkody | Utrata poufnych prywatnych informacji, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Podobne oszukańcze wiadomości e-mail
Podsumowując, ta wiadomość e-mail to oszustwo phishingowe podszywające się pod powiadomienie o przesyłce DHL Express. Jego celem jest kradzież danych logowania do poczty e-mail za pomocą oszukańczego załącznika HTML. Odbiorcy powinni zignorować i usunąć tę wiadomość bez otwierania jakichkolwiek załączonych plików. Czasami tego typu oszustwa są również wykorzystywane do rozpowszechniania malware.
Inne przykłady podobnych oszukańczych wiadomości e-mail to pdfFiller - Document Shared With You, Implemented AI-Based Management System oraz Jupiter (JUP) Staking Checkpoint.
Jak kampanie spamowe infekują komputery?
Cyberprzestępcy często rozpowszechniają malware za pośrednictwem wiadomości spamowych, dołączając do nich złośliwe pliki. Pliki te mogą mieć wiele formatów, w tym pliki wykonywalne, skompresowane archiwa, dokumenty PDF, pliki Microsoft Office oraz skrypty. Ich otwarcie - lub w niektórych przypadkach włączenie funkcji takich jak złośliwe polecenia makr - może uruchomić pobieranie malware.
Wiadomości spamowe mogą również zawierać linki prowadzące do złośliwych stron internetowych. Odwiedzenie takich stron może skutkować automatycznym pobraniem malware lub nakłonić użytkownika do ręcznego uruchomienia szkodliwego pliku. W większości przypadków do wywołania infekcji wymagana jest jakaś forma interakcji ze strony użytkownika.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec wiadomości e-mail od nieznanych nadawców, zwłaszcza tych zawierających załączniki lub linki. Nie należy otwierać plików, jeśli nie ma Pan/Pani pewności, że pochodzą z zaufanego i oczekiwanego źródła. Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych i od autoryzowanych dystrybutorów, a także unikać pirackich treści, cracków i generatorów kluczy.
Należy na bieżąco aktualizować system operacyjny i całe zainstalowane oprogramowanie, ponieważ aktualizacje często zawierają ważne poprawki zabezpieczeń. Warto korzystać z renomowanego programu antywirusowego i utrzymywać go stale aktywnym. Jeśli otworzył(a) Pan/Pani już złośliwy załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie usunąć wszelkie malware, które przeniknęło do systemu.
Tekst przedstawiony w wiadomości e-mail „DHL Express Shipment Assigned":
Subject: SHIPMENT NOTIFICATION
DHL Express
Dear
This is to notify you of a shipment that has been assigned to this email
Please kindly review the secured Proforma Invoice/BL that could not be sent to your mail only through DHL
Please check to see if your address is correct or track your shipment,Expected Delivery
Class: Package Services Service (s)
Sincerely
DHL Delivery Team.2026
Załącznik HTML wykorzystywany w tym oszustwie (fałszywa strona ponownego uwierzytelniania DHL Express):
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest DHL Express Shipment Assigned oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
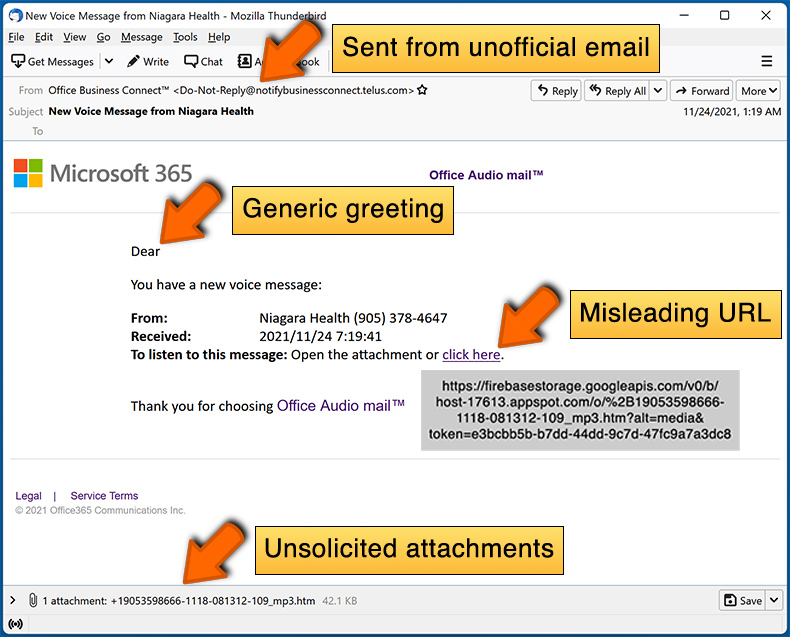
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Te wiadomości e-mail nie są skierowane do konkretnych osób. Oszuści rozsyłają je masowo, wykorzystując adresy zebrane w wyniku wycieków danych, za pośrednictwem fałszywych stron rejestracji i podobnymi metodami. Większość odbiorców nie ma żadnego rzeczywistego związku z przesyłką DHL.
Podałem/podałam swoje dane osobowe, dając się oszukać tej wiadomości e-mail. Co powinienem/powinnam zrobić?
Jeśli wprowadził(a) Pan/Pani hasło do poczty e-mail, należy natychmiast je zmienić. Należy również zaktualizować hasła do wszystkich innych kont, na których używane jest to samo lub podobne hasło. Jeśli udostępniono dodatkowe poufne dane, takie jak informacje bankowe, należy jak najszybciej skontaktować się z odpowiednią instytucją.
Pobrałem/pobrałam i otworzyłem/otworzyłam złośliwy plik załączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
To zależy od typu pliku. Pliki wykonywalne mogą rozpocząć instalację malware w momencie ich otwarcia. Dokumenty i pliki HTML zwykle wymagają dodatkowej interakcji ze strony użytkownika, zanim wyrządzą szkody, ale ryzyko zależy od konkretnego pliku i kontekstu.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika. Czy mój komputer jest zainfekowany?
Nie. Przeczytanie lub wyświetlenie wiadomości e-mail bez interakcji z jej zawartością jest nieszkodliwe. Do infekcji dochodzi dopiero po otwarciu złośliwego załącznika lub kliknięciu szkodliwego linku.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku wiadomości e-mail?
Tak, Combo Cleaner potrafi wykrywać i usuwać szeroką gamę malware. Zalecane jest przeprowadzenie pełnego skanowania systemu, ponieważ zaawansowane zagrożenia mogą ukrywać się głęboko w systemie i wymagać dokładnego skanowania, aby zostały w pełni zidentyfikowane i usunięte.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję