
Jakiego rodzaju oszustwem jest „Vendor Registration And Partnership Process"
Phishing/OszustwoZnany również jako: Vendor Registration And Partnership Process oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Jakim rodzajem oszustwa jest „Vendor Registration And Partnership Process"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo. Podszywa się ona pod zaproszenie do rejestracji dostawców od ExxonMobil Corporation i jest skierowana do firm oraz specjalistów na całym świecie. Jej celem jest wciągnięcie odbiorców w długotrwałą korespondencję, która ostatecznie prowadzi do próśb o pieniądze, poufne dokumenty lub dane firmowych rachunków bankowych. Tę wiadomość e-mail należy całkowicie zignorować.
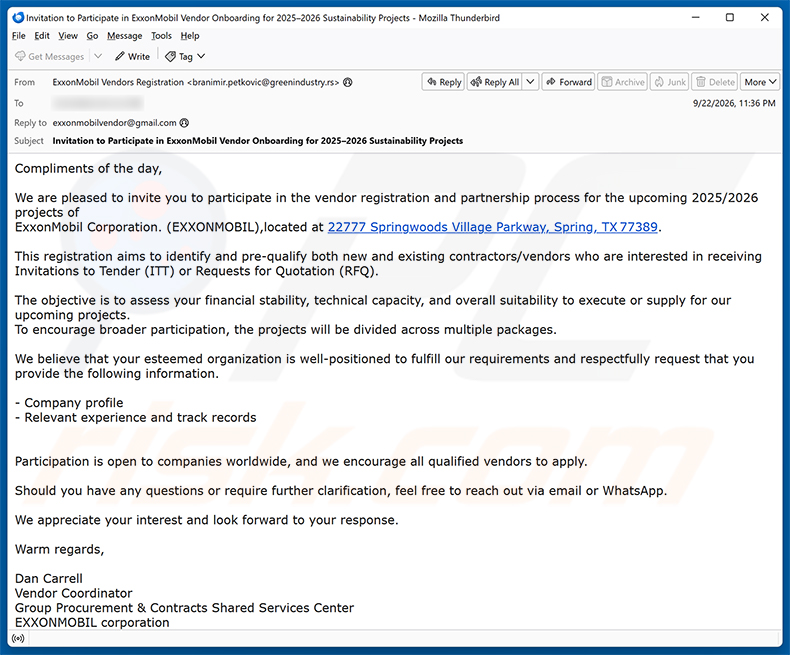
„Vendor Registration And Partnership Process” oszustwo e-mailowe - przegląd
Wiadomość e-mail podszywa się pod oficjalną korespondencję od ExxonMobil Corporation i zaprasza firmę odbiorcy do rejestracji jako dostawca w nadchodzących projektach zrównoważonego rozwoju na lata 2025/2026. Prosi o przesłanie profilu firmy i informacji o odpowiednim doświadczeniu, przedstawiając to jako standardowy proces wstępnej kwalifikacji.
Jest to klasyczne oszustwo zaliczkowe. Gdy odbiorca odpowie, oszuści nawiązują kontakt i zaczynają żądać dokumentacji, certyfikatów zgodności, formularzy rejestracyjnych lub opłat manipulacyjnych z góry. Każdy kolejny krok coraz bardziej wciąga ofiarę, a żądania rosną, podczas gdy obiecana umowa nigdy nie dochodzi do skutku.
Każdy, kto podejmie kontakt, ryzykuje utratę pieniędzy na fikcyjne opłaty. Oprócz szkód finansowych odpowiedź naraża poufne dane firmy, dane osobowe lub informacje o firmowych rachunkach bankowych na przejęcie przez oszustów, którzy mogą je wykorzystać do dalszych oszustw.
ExxonMobil Corporation to legalnie działająca firma, która nie ma żadnego związku z tym oszustwem. Cyberprzestępcy po prostu wykorzystują jej nazwę i rzeczywisty adres, aby wydawać się wiarygodnymi. Rzeczywisty adres nadawcy oraz adres do odpowiedzi w tej wiadomości nie są w żaden sposób powiązane z ExxonMobil.
| Nazwa | Vendor Registration And Partnership Process oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Organizacja odbiorcy została wybrana do udziału w procesie rejestracji i wstępnej kwalifikacji dostawców ExxonMobil Corporation w nadchodzących projektach zrównoważonego rozwoju na lata 2025/2026 |
| Kamuflaż | Oficjalne zaproszenie do rejestracji dostawców od ExxonMobil Corporation |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont online, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe reklamy pop-up online, techniki zatruwania wyników wyszukiwarki, domeny z literówkami. |
| Szkody | Utrata poufnych informacji prywatnych, straty finansowe, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa e-mailowe w ogólności
Podsumowując, wiadomość „Vendor Registration And Partnership Process” to oszukańcze oszustwo zaliczkowe podszywające się pod ExxonMobil Corporation. Jego celem jest wciągnięcie firm w fałszywy proces rejestracji dostawców, który ostatecznie wiąże się z żądaniem opłat, poufnych dokumentów lub informacji finansowych. Odbiorcy nie powinni odpowiadać i powinni natychmiast usunąć tę wiadomość.
Oszustwa tego typu mogą być również wykorzystywane do dostarczania malware - po nawiązaniu kontaktu z ofiarą cyberprzestępcy czasami dołączają złośliwe załączniki lub linki do kolejnych wiadomości.
Inne przykłady podobnych oszukańczych wiadomości e-mail to Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer oraz Clearing Inactive Email Accounts.
W jaki sposób kampanie spamowe infekują komputery?
Cyberprzestępcy często dostarczają malware, dołączając złośliwe pliki do wiadomości e-mail. Załączniki te mogą przybierać różne formy, w tym plików wykonywalnych, dokumentów Microsoft Office, plików PDF, archiwów takich jak ZIP lub RAR, plików JavaScript i podobnych typów plików. Otwarcie takiego pliku lub włączenie wbudowanych funkcji, takich jak złośliwe polecenia makr, może uruchomić instalację malware.
W niektórych przypadkach wiadomość zawiera link zamiast załącznika. Link ten może prowadzić bezpośrednio do pobrania pliku lub do strony internetowej zaprojektowanej tak, aby nakłonić odwiedzających do ręcznego pobrania i uruchomienia malware. W obu scenariuszach do infekcji zazwyczaj wymagana jest jakaś forma interakcji ze strony użytkownika.
Jak uniknąć instalacji malware?
Należy zachować ostrożność w przypadku niechcianych wiadomości e-mail, szczególnie od nieznanych nadawców. Nie należy otwierać załączników ani klikać linków w podejrzanych wiadomościach, niezależnie od tego, czy wiadomość rzekomo pochodzi od osoby prywatnej, czy od znanej organizacji.
Oprogramowanie i aktualizacje należy pobierać wyłącznie z oficjalnych źródeł, takich jak strony internetowe deweloperów lub renomowane sklepy z aplikacjami. Należy unikać pirackiego oprogramowania, nieoficjalnych narzędzi do łamania zabezpieczeń i generatorów kluczy, ponieważ są one często wykorzystywane do ukrywania malware.
Należy dbać o aktualność systemu operacyjnego i wszystkich zainstalowanych aplikacji. Warto korzystać z renomowanego programu antywirusowego i regularnie skanować urządzenie. Jeśli otworzył Pan/otworzyła Pani już podejrzany załącznik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby usunąć wszelkie zagrożenia.
Tekst przedstawiony w wiadomości e-mail „Vendor Registration And Partnership Process”:
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Vendor Registration And Partnership Process oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
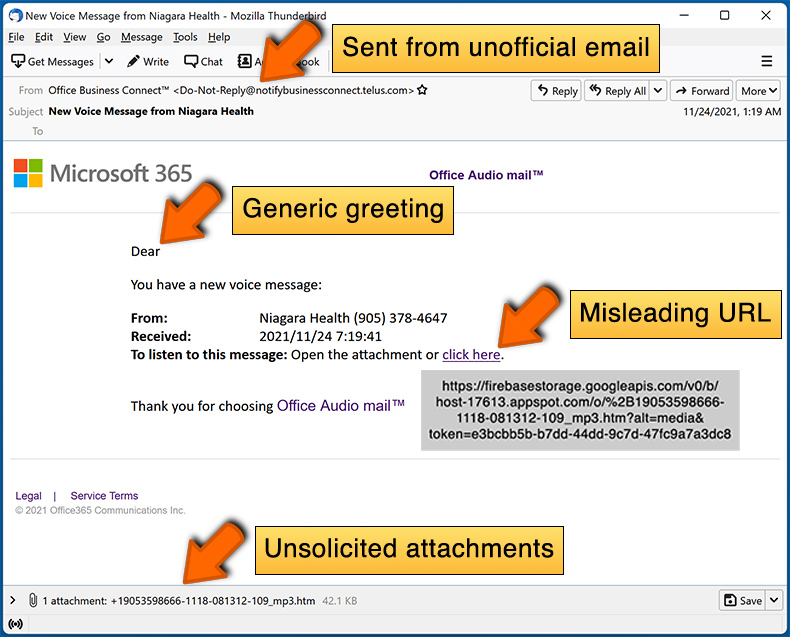
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Oszukańcze wiadomości e-mail, takie jak ta, są wysyłane jednocześnie do dużej liczby odbiorców, a nie kierowane do konkretnych osób. Oszuści zbierają adresy e-mail różnymi metodami, w tym z wycieków danych, fałszywych stron internetowych i podobnych źródeł.
Podałem/podałam swoje dane osobowe, dając się oszukać tej wiadomości - co powinienem/powinnam zrobić?
Należy zmienić wszystkie hasła, które mogły zostać ujawnione. Jeśli udostępnił Pan/udostępniła Pani dane bankowe, informacje finansowe firmy lub dokumenty tożsamości, należy jak najszybciej skontaktować się z odpowiednimi instytucjami lub organami.
Pobrałem/pobrałam i otworzyłem/otworzyłam złośliwy plik załączony do wiadomości e-mail - czy mój komputer jest zainfekowany?
Pliki wykonywalne mogą naruszyć bezpieczeństwo systemu w momencie ich otwarcia. Dokumenty takie jak pliki PDF lub Word zazwyczaj wymagają dodatkowej interakcji, np. włączenia makr lub uruchomienia wbudowanego instalatora, zanim malware zostanie aktywowane. Poziom ryzyka zależy od formatu pliku i działań użytkownika.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika - czy mój komputer jest zainfekowany?
Samo przeczytanie wiadomości jest bezpieczne. Do infekcji konieczna jest interakcja z zawartością wiadomości, np. otwarcie załącznika lub kliknięcie złośliwego linku. Komputer nie jest zagrożony, jeśli przeczytał Pan/przeczytała Pani jedynie tekst.
Czy Combo Cleaner usunie infekcje malware, które znajdowały się w załączniku do wiadomości e-mail?
Combo Cleaner potrafi wykryć i usunąć zdecydowaną większość znanych infekcji malware. Zalecane jest przeprowadzenie pełnego skanowania systemu, ponieważ zaawansowane zagrożenia mogą wymagać głębszej analizy, aby zostały w pełni zidentyfikowane i wyeliminowane.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję